Мошеннические схемы с переводом цифровых активов с использованием «токенизированных файлов»
IFB International Finance Bank – Рекомендации по предотвращению мошенничества
International Finance Bank («IFB») зафиксировал рост числа мошеннических обращений, связанных с мнимыми переводами цифровых активов на крупные суммы, якобы осуществляемыми посредством «токенизированных JSON-файлов», «крипто-хост-получателей», «банковских конечных точек», «протоколов активации кошелька» или аналогичной импровизированной терминологии.
Эти схемы не ограничиваются USDT. Такая же схема мошенничества может использовать Bitcoin, Ethereum, стейблкоины, токенизированные активы, утверждения о цифровой валюте центрального банка, частные блокчейн-монеты, обёрнутые активы, якобы обеспеченные золотом токены или вымышленные цифровые инструменты, называемые «банковского уровня» или «институциональными».
Терминология меняется. Архитектура мошенничества остаётся прежней.
Файл, сертификат, код, снимок экрана, отображение кошелька, сообщение API или частный «хост» сами по себе не могут ни подтвердить право собственности на цифровые активы, ни обеспечить их передачу. Законная передача цифровых активов требует контроля над соответствующим кошельком, действительной криптографической подписи, передачи в соответствующий блокчейн или расчётную сеть и независимой проверки.
Основное искажение действительности
Мошенники часто утверждают, что цифровые активы можно передать путём отправки, загрузки или «размещения» файла. Файл может описываться как JSON, XML, зашифрованный, токенизированный, закодированный, обеспеченный реестром, с поддержкой смарт-контрактов или «сертифицированный банком».
С технической точки зрения это неверно.
Файл данных может содержать информацию: адреса, метаданные, шаблоны операций, снимки экрана, сфабрикованные остатки или произвольные заявления. Сам по себе он не является кошельком, счётом хранения активов, банковским инструментом или механизмом расчётов.
Цифровые активы перемещаются не потому, что так указано в файле. Они перемещаются только тогда, когда действительная транзакция санкционирована стороной, контролирующей активы, и принята соответствующей сетью.
Как осуществляются легитимные переводы цифровых активов
При реальных расчётах цифровыми активами решающим доказательством является не документ и не обещание, а проверяемый контроль и проверяемое исполнение.
Отправитель должен контролировать соответствующий кошелёк или счёт хранения активов. Транзакция должна быть надлежащим образом авторизована. В публичном блокчейне это, как правило, означает криптографически подписанную транзакцию, передаваемую в сеть. После её принятия транзакцию можно независимо проверить с помощью соответствующего обозревателя блокчейна или институциональной учётной записи о хранении активов.
Для институциональной деятельности этот технический уровень является лишь началом. Надлежащее исполнение операции требует также идентификации клиента, проверки по санкционным спискам, анализа источника средств, проверки источника благосостояния, мониторинга операций, проверки правоспособности и одобрения службой комплаенс. Крупные операции не могут стать легитимными благодаря скорости, срочности или впечатляющей терминологии.
Типичные признаки мошенничества
В таких схемах нередко используется вымышленная терминология: «bank crypto host», «host receiver», «endpoint wallet», «tokenised file», «wallet release code», «gas tranche», «ledger activation», «private blockchain encashment» или «beneficiary wallet registration».
Подобные формулировки обычно используются для того, чтобы скрыть отсутствие реального хранения активов, реального контроля над кошельком и реальных механизмов расчётов.
Ещё одним распространённым тревожным признаком является запрос сведений об инфраструктуре банка, IP-адресов, конечных точек серверов, доступа к кошелькам или закрытых технических данных. Для получения обычного блокчейн-перевода эти сведения не требуются. Подобные запросы могут свидетельствовать о социальной инженерии, фишинге, киберразведке или попытке несанкционированного доступа.
Мошенники также нередко ссылаются на исключительные суммы сделок, зачастую исчисляемые сотнями миллионов или миллиардами. Затем они создают искусственную срочность, обещая завершить операцию в течение нескольких часов, если получатель предоставит технические данные, оплатит сборы или подпишет документы о принятии. Это классическая схема давления.
Ещё одним признаком является иррациональная экономика комиссионных вознаграждений. Подлинные владельцы активов не уступают неизвестным посредникам чрезмерные проценты лишь ради перемещения ликвидных цифровых активов. Если предложение сулит непомерные комиссионные за минимальный объём работы, коммерческая логика, как правило, мошенническая.
Риск авансовых платежей
Многие подобные схемы в конечном итоге приводят к требованию произвести платёж. Платёж может именоваться комиссией за газ, стоимостью активации, комплаенс-сбором, регистрационным сбором, платой за валидацию, налоговым разрешением, платой за высвобождение, страховым поручительством, пополнением кошелька, зеркальной транзакцией или подтверждением ликвидности.
Эти наименования не меняют существа дела. От жертвы требуют перечислить деньги до того, как состоялась какая-либо независимо проверяемая передача актива.
Ни одна благоразумная организация не должна выплачивать авансовые комиссии неизвестным контрагентам в обмен на предполагаемый доступ к цифровым активам, которые не были подтверждены с помощью признанных процедур хранения, банковских процедур или процедур блокчейна.
Документы не являются расчётом
Недобросовестные стороны нередко представляют договоры уступки, банковские письма, снимки экрана, сертификаты, коды, графики операций, распечатки кошельков или якобы комплаенс-формы.
Такие материалы могут быть поддельными, не относящимися к делу или не имеющими коммерческого смысла.
Документ может подтверждать сделку, но не заменяет расчёты. Юридическое оформление не доказывает, что цифровой актив существует, что отправитель им распоряжается, что он не обременён, что имеет законное происхождение или что может быть передан.
Для цифровых активов минимальным требованием является независимая проверка самого актива, кошелька или счёта хранения, контролирующей стороны, истории операций и законности источника средств.
Позиция IFB
IFB рассматривает незапрашиваемые предложения, предусматривающие «токенизированные файлы», «криптохосты», «банковские конечные точки», «активацию кошельков», «частное инкассо» или аналогичные структуры, как предложения повышенного риска, если они не подтверждены независимо через признанные юридические, банковские, кастодиальные и блокчейн-каналы.
IFB не принимает предложения по цифровым активам, основанные на непроверяемых файлах, снимках экрана, закрытых кодах, адресах серверов или неформальных заверениях посредников.
IFB не предоставляет данные об инфраструктуре частного банковского обслуживания, данные о серверных конечных точках, учётные данные кошельков, закрытые ключи, сид-фразы, авансовые платежи или институциональные подтверждения по операциям, которые невозможно проверить независимо.
Защитные меры
Клиентам и контрагентам следует руководствоваться простым критерием: если активы реально существуют, их наличие можно подтвердить документами законного хранения или данными в блокчейне. Если отправитель контролирует эти активы, он может подтвердить такой контроль. Если операция законна, отправитель может предоставить полные сведения о своей личности, об источнике средств, а также всю комплаенс-документацию.
Любой отказ предоставить такие доказательства следует рассматривать как существенный тревожный сигнал.
Подозрительные обращения следует передавать в службы комплаенс, юридическую службу и службу кибербезопасности до продолжения какого-либо взаимодействия. Никакие операционные данные, платежи, подписи или доступ к кошелькам не должны предоставляться до официальной проверки сделки.
Коротко
Мошенничество с цифровыми активами всё чаще опирается на технический спектакль. Мошенники используют сложную терминологию, вымышленные банковские должности и сфабрикованные процедуры на основе файлов, чтобы создать видимость солидности.
Основные принципы остаются простыми. Файл — не кошелёк. Снимок экрана — не подтверждение наличия средств. Конечная точка сервера — не канал расчётов. Документ — не транзакция в блокчейне. Обещание исключительно высокого комиссионного вознаграждения — не признак коммерческой добросовестности.
Законные переводы цифровых активов поддаются проверке, санкционированы, соответствуют требованиям и подлежат аудиту. Любое предложение, не отвечающее этим стандартам, следует отклонять.
Файл JSON («JavaScript Object Notation») — это всего лишь структурированный текстовый файл, используемый для хранения и обмена данными между системами, приложениями или серверами. Он может содержать такие сведения, как адреса кошельков, остатки, инструкции по транзакциям или метаданные, однако сам по себе не является ни кошельком, ни банковским инструментом, ни передаваемым цифровым активом.
Файл JSON не может самостоятельно отправлять, высвобождать или передавать криптовалюту без действительной криптографической транзакции, исполненной в соответствующей блокчейн-сети.
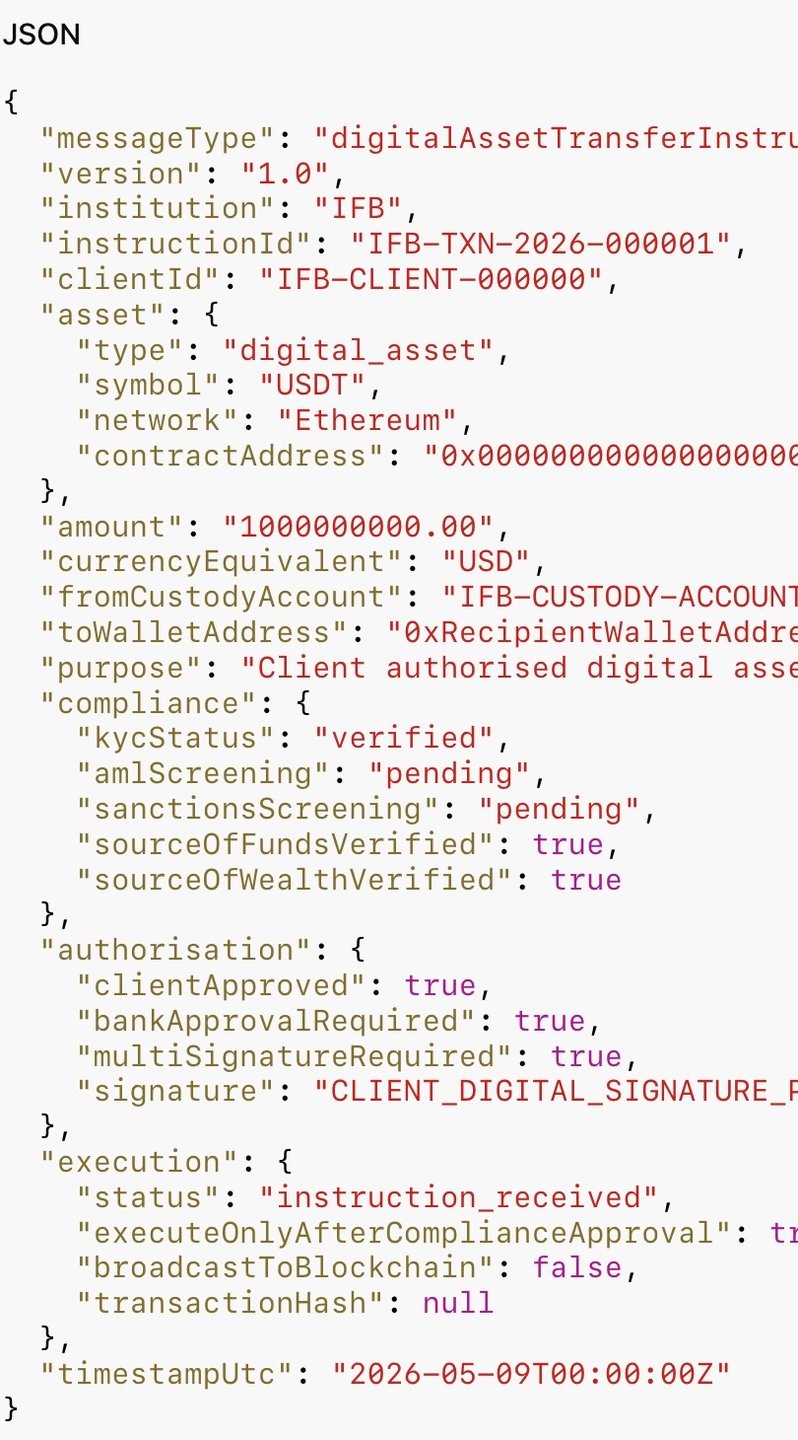
Файл JSON может на законных основаниях выполнять функцию носителя инструкций во внутренней инфраструктуре цифровых активов банка, но только при строго контролируемых условиях. В таком случае сам файл JSON не содержит и не передаёт криптовалюту. Он лишь содержит структурированные операционные инструкции, которые интерпретируются уполномоченными внутренними системами IFB.
Например, если клиент IFB уже пользуется услугой проверенного хранения цифровых активов в банке, сообщение в формате JSON может содержать такие данные, как:
- идентификатор клиентского счёта
- сеть блокчейн
- адрес кошелька получателя
- тип токена
- сумма операции
- ссылки на комплаенс
- криптографические подписи
- Данные аутентификации API
После получения внутренние системы IFB проверят:
- аутентификация клиента
- право собственности на кошелёк
- остатки на счетах
- Соблюдение требований AML/KYC
- проверка на предмет санкций
- лимиты политики по операциям
- внутренние полномочия по утверждению
Если все проверки пройдены, инфраструктура хранения активов IFB или система казначейских кошельков может сформировать реальную блокчейн-транзакцию с использованием защищённых закрытых ключей банка или среды хранения. Фактический перевод происходит лишь тогда, когда уполномоченная подписывающая инфраструктура IFB криптографически подписывает транзакцию и передаёт её в блокчейн-сеть.
Принципиальное различие состоит в следующем:
сам по себе JSON-файл не осуществляет перевод криптовалюты.
Банк переводит криптоактивы после самостоятельной проверки инструкции и совершения реальной блокчейн-транзакции за счёт активов, уже находящихся на хранении у банка.
Это сопоставимо с сообщениями SWIFT в традиционном банковском деле. Сообщение SWIFT MT103 само по себе не содержит денег. Это аутентифицированное распоряжение, на основании которого банковские системы перемещают средства через регулируемую расчётную инфраструктуру. JSON в институциональных системах цифровых активов может выполнять сходную функцию оркестрации, но никогда не выступает самостоятельным инструментом на предъявителя.


Следующий шаг
Запросить представление
Расскажите нам в нескольких строках, кто Вы и что Вы планируете. Ваше обращение поступает непосредственно в банк и рассматривается конфиденциально.
Предпочитаете поговорить? Забронируйте 30-минутную видеоконференцию.