Политика по противодействию отмыванию денег (AML) и «знай своего клиента» (KYC)
Утверждено: Советом управляющих директоров
1. Цель и область применения
Настоящая политика устанавливает систему комплаенс в области противодействия отмыванию денег (AML) и идентификации клиентов (KYC) International Finance Bank LTD (IFB). Она обеспечивает соблюдение национальных и международных нормативных требований, включая, в частности:
- Директивы ЕС по ПОД (5AMLD, 6AMLD) и, с 10 июля 2027 года, Регламент о противодействии отмыванию денег (ЕС) 2024/1624
- Законодательство Анжуана, Союз Коморских Островов, о противодействии отмыванию денег, включая Закон о предотвращении отмывания денег № 008/2005
- Рекомендации Группы разработки финансовых мер борьбы с отмыванием денег (FATF)
- Применимые стандарты Швейцарии, Лихтенштейна и международные стандарты
Политика распространяется на всех сотрудников, должностных лиц, консультантов, посредников и поставщиков услуг, действующих от имени IFB.
2. Цели
Цели настоящей политики:
- Предотвращать использование инфраструктуры Компании в целях финансовых преступлений.
- Идентифицировать клиентов и проверять их личность на основе риск-ориентированного подхода.
- Осуществлять мониторинг, проверку подозрительной деятельности и представлять о ней отчётность.
- Формирование обоснованного аудиторского следа, способного выдержать проверку со стороны регуляторов и контрагентов.
- Поддерживать культуру нулевой терпимости к отмыванию денег и финансированию терроризма.
3. Углублённая проверка клиента (CDD)
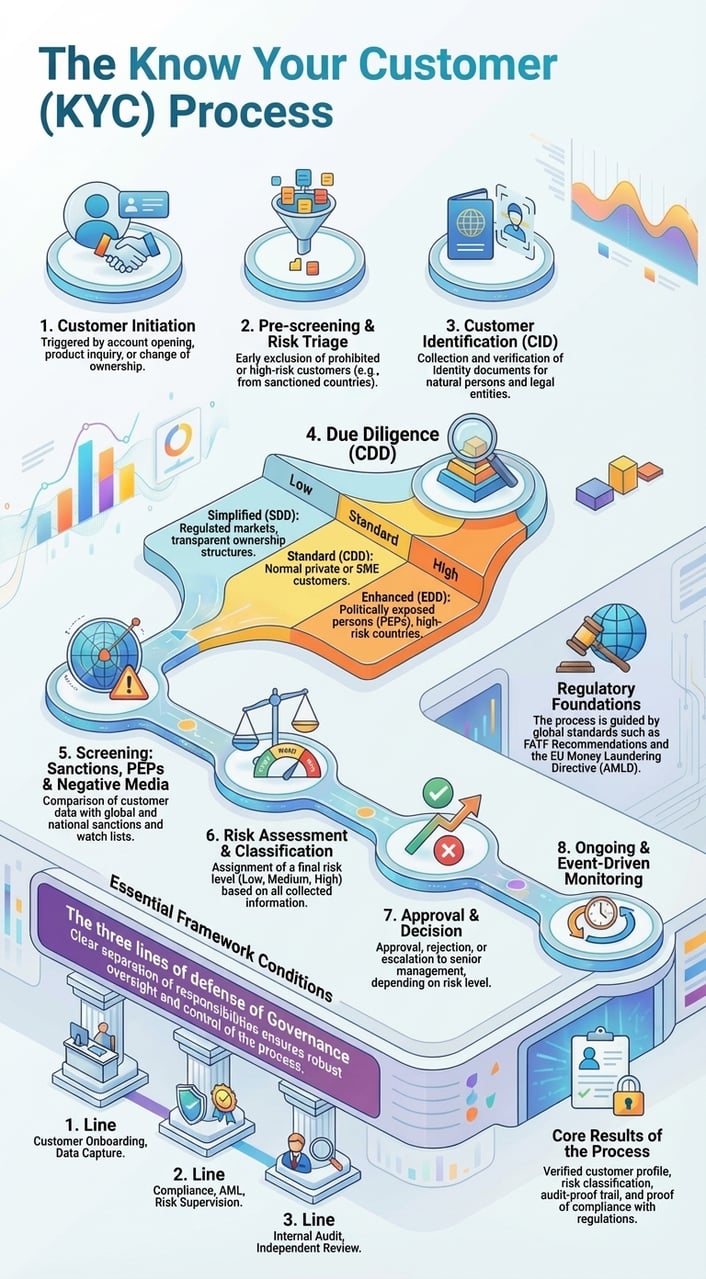
IFB подразделяет клиентов на три основные категории: физические лица, юридические лица и посредники (например, фидуциары, агенты, номинальные директора). Применяются следующие обязанности по CDD:
- Базовая надлежащая проверка клиента (CDD): документы, удостоверяющие личность, цель деловых отношений.
- Усиленная надлежащая проверка клиента (Enhanced CDD): применяется к клиентам высокого риска, требует подтверждения источника средств (SoF) и источника благосостояния (SoW), а также усиленного мониторинга.
- Текущая проверка клиента (CDD): проверки в режиме реального времени и периодические проверки в зависимости от присвоенного уровня риска.
4. Программа «Знай своего клиента» (KYC)
Программа KYC включает:
- Сбор и проверка документов, удостоверяющих личность (например, паспорт, счета за коммунальные услуги)
- Проверка прав собственности и контроля (например, декларации о бенефициарных владельцах (UBO), реестры акционеров)
- Использование внешних сервисов проверки (IDNow, World-Check, Refinitiv)
- Проверка по международным санкционным спискам и базам данных PEP
- Дистанционное подключение клиента посредством видеоконференции в Zoom, проводимой службой комплаенс, и атрибуция кошелька в случае операций с криптоактивами
5. Риск-ориентированный подход (RBA)
Клиенты оцениваются с учётом риска. При присвоении рейтинга риска учитываются следующие факторы:
- Юрисдикция регистрации/резидентства
- Характер хозяйственной деятельности
- Объём и частота операций
- Публичный статус (статус PEP)
- Использование криптоактивов или офшорных структур
6. Усиленная углублённая проверка (EDD)
EDD будет применяться к:
- Публичные должностные лица (PEP)
- Юрисдикции повышенного риска (согласно спискам FATF/EU)
- Сложные структуры собственности (например, фонды, трасты)
- Организации с преобладанием криптоактивов или пользователи некастодиальных кошельков
Меры усиленной углублённой проверки включают детальную проверку источника средств и источника благосостояния, комплаенс-собеседования, одобрение на уровне совета директоров и периодические внешние аудиты.
7. Мониторинг и отчётность
Компания обязана:
- Отслеживать потоки операций на предмет несоответствия ожидаемому поведению или отклонений от него.
- Выявление аномалий, таких как дробление операций (structuring), многоступенчатое запутывание следов (layering) или операции с участием адресов высокого риска.
- Без промедления направлять сообщения о подозрительной деятельности (SAR) в компетентное подразделение финансовой разведки.
- Вести учёт всех эскалаций, расследований и сообщений.
8. Ведение учёта
IFB хранит документы не менее 5 лет. К ним относятся:
- Досье KYC и подтверждающая документация
- Журналы операций и комплаенс-заметки
- Внутренние согласования и переписка
- Отчёты внешнего аудита и связанная корреспонденция
9. Обучение и информирование
Все сотрудники обязаны пройти:
- Первичное обучение по вопросам AML/KYC при приёме на работу
- Ежегодные курсы повышения квалификации, охватывающие изменения в регулировании, типологиях и правоприменении
- Внеплановое обучение по итогам изменений в регулировании или внутренних инцидентов
10. Управление и надзор
Управляющий директор назначил:
- Сотрудник, ответственный за противодействие отмыванию денег (MLRO)
- Сотрудник службы комплаенс
Эти лица отвечают за текущее исполнение, аудиторские проверки, обучение персонала и взаимодействие с регуляторами.
С RegMantle
Приложение A: Матрица оценки клиентских рисков
IFB использует многофакторную систему оценки для определения уровня риска каждого клиента. Полученные оценки определяют интенсивность углублённой проверки контрагента и мониторинга.
| Фактор риска | Низкий (1) | Средний (2) | Высокий (3) | Оценка |
|---|---|---|---|---|
| Юрисдикция | ЕС/ЕЭЗ, «белый список» FATF | Государство, не входящее в ЕС, но являющееся членом FATF | Страна, включённая в «чёрный список» FATF / третья страна с высоким риском | [1–3] |
| Тип клиента | Физическое лицо, резидент ЕС | Юридическое лицо, известная структура | Траст/фонд или номинальный держатель | [1–3] |
| Объём операций | < 50 000 EUR в год | €50,000 – €250,000 | > €250,000 | [1–3] |
| Источник средств | Заработная плата, банковский перевод | Криптоактивы, брокерское обслуживание | Не поддаётся проверке / преимущественно наличные расчёты | [1–3] |
| Статус PEP | Нет | Косвенное/аффилированное лицо | Непосредственно / высокопоставленное должностное лицо | [1–3] |
| Хозяйственная деятельность | Низкий риск (например, консалтинг) | Средняя (например, торговля) | Высокий риск (например, криптоактивы / наличные) | [1–3] |
Совокупная оценка риска равна сумме всех отдельных оценок (диапазон: от 6 до 18). 6–9: низкий риск · 10–13: средний риск · 14–18: высокий риск (требуется EDD).
Приложение B: Шаблон отчёта о подозрительной деятельности (SAR)
Данный шаблон используется внутри банка для регистрации и передачи информации о подозрительных операциях или поведении.
- Ответственное лицо по отчётности: _________________________
- Дата отчёта: ___________________________
- Идентификатор / наименование клиента: __________________________
- Характер подозрения (отметьте один или несколько вариантов):
□ Структурирование / дробление операций (smurfing)
□ Необычная модель операций
□ Несоответствие заявленного источника средств
□ Использование приватных криптовалют (privacy coins) или миксеров
□ Вовлечённость страны высокого риска
□ Отказ предоставить сведения для KYC/EDD
- Описание деятельности: ________________________
• Уровень риска: □ Низкий □ Средний □ Высокий
• Требуется внешнее уведомление: □ Да □ Нет
• Если да, отчёт направлен в: подразделение финансовой разведки / иной орган: __________
• Дата подачи: ___________________________
• Подтверждающие документы приложены: □ Да □ Нет
• Подпись ответственного сотрудника по ПОД/ФТ (MLRO): ____________________________
Приложение C: Атрибуция и отслеживание криптокошельков
В целях соблюдения Рекомендации 16 FATF («правило передачи информации», «Travel Rule») и требований взаимной оценки MONEYVAL IFB осуществляет атрибуцию, отслеживание и анализ всех цифровых кошельков, используемых при значимых клиентских операциях.
Основные процедуры:
- Подтверждение права владения — кошельки должны быть привязаны к клиенту посредством подписанного сообщения, тестовой транзакции или иного поддающегося проверке подтверждения контроля.
- Блокчейн-аналитика — использование Chainalysis, TRM Labs или аналогичных решений для оценки уровня риска кошельков, исторических потоков средств и связей с незаконными сервисами.
- Данные в рамках Travel Rule: IFB фиксирует сведения об отправителе и получателе, адреса кошельков и временные метки переводов криптоактивов в соответствии с Регламентом (ЕС) 2023/1113, который применяется между провайдерами без минимального порога; для переводов на самостоятельно управляемые кошельки и с них на сумму свыше 1 000 EUR требуется подтверждение того, что кошелёк принадлежит клиенту или контролируется им.
- Контроль «холодных» кошельков — где применимо, IFB обеспечивает перевод активов только на кошельки, внесённые в белый список, или кошельки, предоставляемые по модели white label.
- Постоянная повторная атрибуция — повторная проверка инициируется при изменении активности кошелька, прекращении обслуживания или сигналах комплаенс.
Все данные, связанные с кошельком, хранятся не менее 5 лет в соответствии с GDPR и обязательствами по ведению учётной документации в рамках AML.
Политика «Знай своего получателя платежа» (KYP)
Утверждено: Советом управляющих директоров
1. Назначение и сфера применения
Настоящая Политика «Знай своего получателя» (Know Your Payee, KYP) определяет процедуры, внедрённые в IFB для обеспечения того, чтобы все исходящие платежи, выплаты и переводы осуществлялись в пользу законных, проверенных и соответствующих требованиям бенефициаров. Политика призвана снизить риски, связанные с обходом санкций, мошенничеством, финансированием терроризма и иной противоправной деятельностью.
Настоящая политика применяется ко всем платежам, осуществляемым IFB, включая, помимо прочего:
- Выплаты поставщикам и подрядчикам
- Возвраты и комиссии клиентам
- Расчёты «криптовалюта — фиатная валюта» и «фиатная валюта — криптовалюта»
- Платёжные инструкции третьих лиц от имени клиентов
2. Ключевые цели
- Предотвращение выплат организациям, включённым в чёрные списки или подпавшим под санкции
- Убедитесь, что личность получателя проверена до перечисления средств
- Проверьте законность деятельности получателя платежа и достоверность его банковских реквизитов
- Вести обоснованный и доказательно надёжный аудиторский след проверки платежей
- Выявление бенефициаров повышенного риска для углублённой проверки (EDD)
3. Процедура углублённой проверки контрагента (KYC)
Перед исполнением платежа в пользу третьего лица необходимо проверить следующие элементы:
- Идентификация получателя платежа: полное имя или наименование юридического лица, подтверждённое документально.
- Банковские реквизиты или реквизиты кошелька: наименование банка, код SWIFT/BIC, IBAN или адрес криптовалютного кошелька, подтверждённые соответствующими документами.
- Проверка по санкционным спискам: получатель платежа проверяется по спискам ЕС, ООН, OFAC и другим применимым спискам.
- Деловое обоснование: назначение платежа подтверждено счётом, договором или платёжным поручением, подписанным уполномоченными лицами.
4. Индикаторы повышенного риска
Платежи в адрес следующих категорий получателей подлежат усиленной проверке:
- Бенефициары, находящиеся в юрисдикциях, включённых в «чёрные списки», или в юрисдикциях повышенного риска
- Использование частных или нерегулируемых кошельков для расчётов в криптовалюте
- Компании-ширмы или организации без действующих веб-сайтов и подтверждающих упоминаний
- Просьбы об изменении получателя платежа незадолго до осуществления платежа
- Использование посредников или счетов третьих лиц для платежей без чёткого обоснования
5. Способы проверки получателя платежа
В зависимости от категории риска IFB применяет один или несколько из следующих методов проверки:
- Банковские подтверждающие письма или свидетельства о принадлежности счёта
- Верификация кошелька с помощью подписанного сообщения или атрибуции в блокчейне
- Подтверждение по видеосвязи (для физических лиц или новых организаций)
- Обратная проверка по базам World-Check, Refinitiv и спискам лиц и организаций, попавших под санкции
6. Ведение учёта и аудит
Результаты всех проверок KYP должны быть задокументированы и храниться вместе с соответствующим платёжным досье. IFB хранит эти записи не менее 5 лет. Внутренний аудит проверяет целостность и полноту проверок KYP раз в полугодие.
7. Роли и обязанности
- Финансовый департамент отвечает за проведение проверок KYP до осуществления платежей.
- Сотрудник службы комплаенс контролирует соблюдение концепции KYP и расследует любые выявленные отклонения.
- По любым получателям платежей, относящимся к категории высокого риска или вызывающим подозрения, необходимо проконсультироваться с MLRO.