
Autres méthodes de transfert
Virements par API et JSON

Activation des services API et JSON auprès d'IFB
Les services API seront activés à la demande du client dès lors que son compte est en règle :
- Elle maintient le solde minimum,
- présente un historique financier régulier, et
- est conforme à des activités commerciales légitimes.
En outre, le compte doit présenter
- aucun problème de conformité en suspens, et
- toutes les opérations doivent respecter la réglementation financière internationale.
L'activation définitive est soumise à l'examen et à l'approbation internes de notre équipe de conformité et de gestion des risques.
Un message n'est pas de la monnaie
Pourquoi aucun message SWIFT, télex ou serveur ne déplace des fonds sans règlement, en 90 secondes.
Vérifier un document avec VL1 →Vous avez reçu un message de paiement, un bordereau ou une confirmation ? Faites-le vérifier avant de vous y fier.
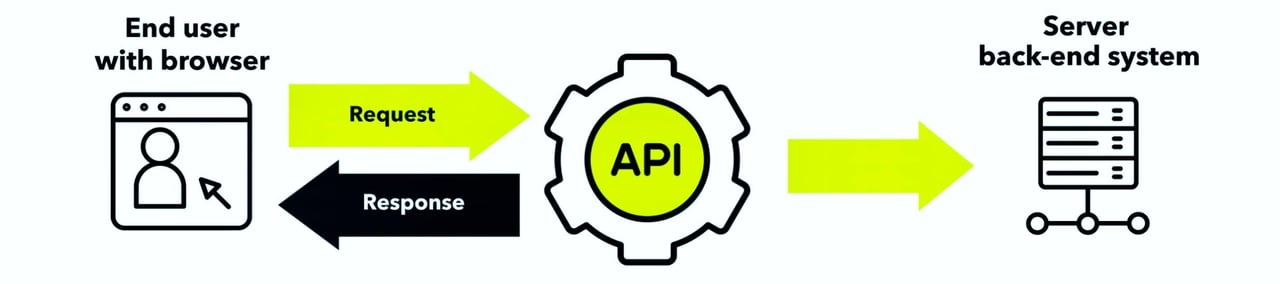
Nos services d'API
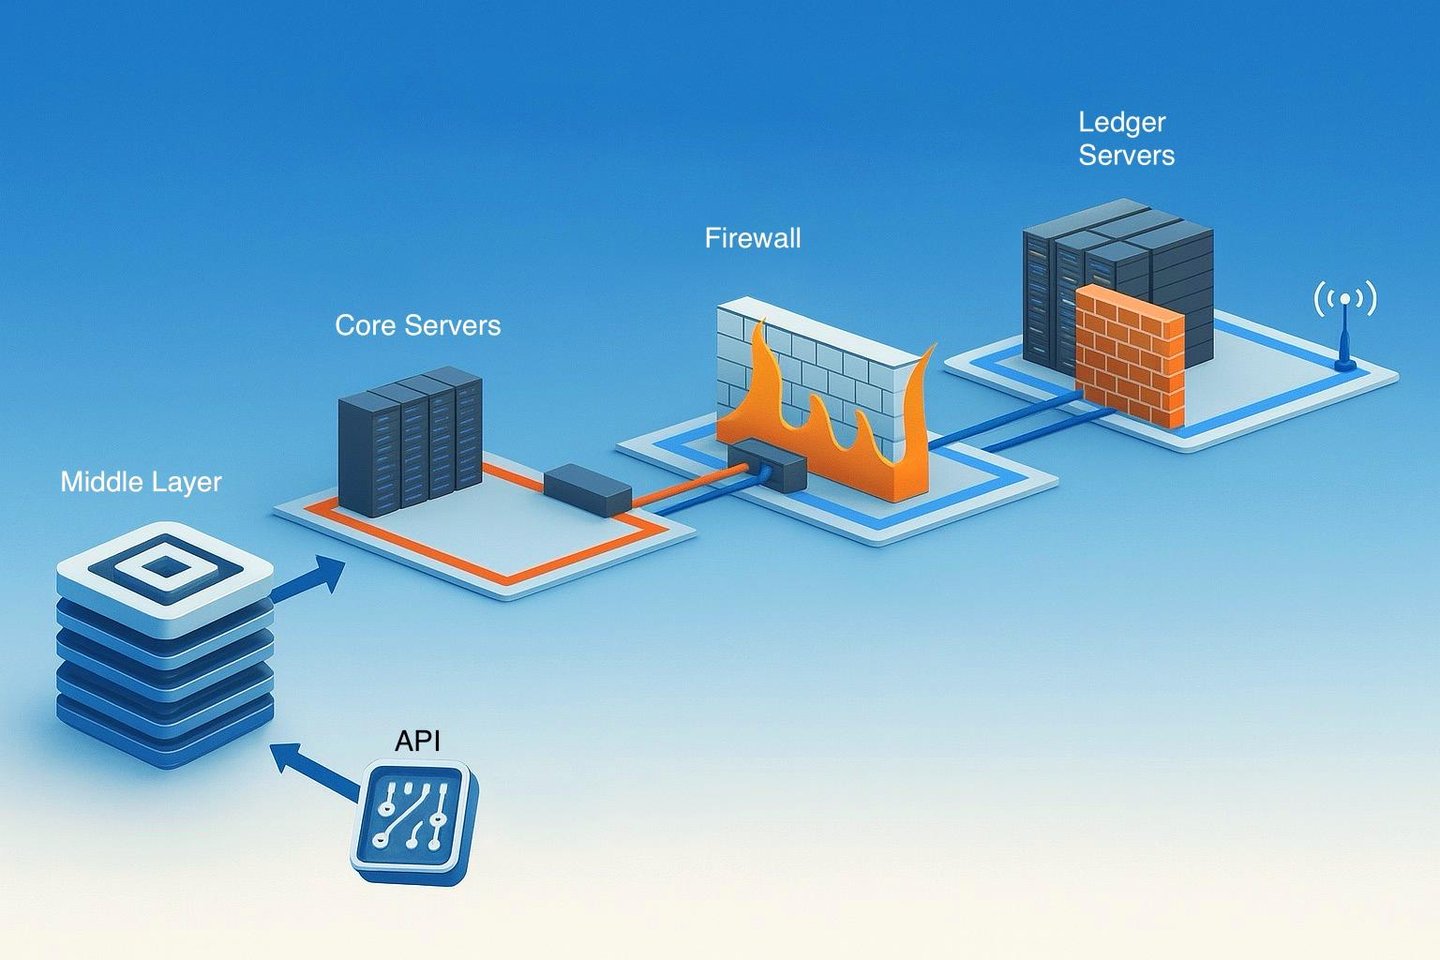
Dans les transferts par API, les connexions sont strictement limitées aux serveurs externes de la banque ou, dans certains cas, aux serveurs centraux désignés pour les interactions spécifiques avec la clientèle. Ces systèmes ne sont toutefois jamais directement reliés aux serveurs du grand livre de la banque, où sont tenues les écritures financières proprement dites. Cette séparation garantit que les serveurs du grand livre demeurent entièrement isolés, préservant ainsi les actifs de la banque et l'intégrité de l'ensemble des opérations financières au sein du cadre sécurisé du système bancaire.
Pour consulter notre guide de connexion aux services API, veuillez faire défiler jusqu'au bas de cette page (Procédure d'échange de clés pour les établissements financiers).
Nos services API (et JSON)
Nous fournissons des services API à une clientèle choisie de particuliers fortunés et d'entités commerciales bien établies, en mettant tout particulièrement l'accent sur la discrétion, la confidentialité et l'intégrité institutionnelle.
Toutes les opérations par API sont réalisées exclusivement entre banques pleinement intégrées au système bancaire international, ce qui garantit non seulement l'échange sécurisé de messages API authentifiés, mais aussi le règlement effectif et rapide des fonds. Les contreparties dépourvues d'une telle intégration peuvent être en mesure de transmettre des messages, mais sont par nature incapables de mener à bien le règlement financier.
Dans les transferts par API, les fonds ne peuvent pas être « téléchargés » depuis les serveurs de registre d'une banque, ces systèmes étant toujours entièrement isolés de tout accès extérieur. Contrairement aux fichiers numériques stockés dans le cloud ou sur tout serveur ou ordinateur ordinaire, les fonds doivent toujours être transmis par le cadre sécurisé et réglementé du système bancaire mondial, ce qui garantit à la fois leur intégrité et la conformité de chaque transaction.
Empiriquement, plus de 77 % des opérations API qui nous sont présentées émanent d’entités non bancaires ou de banques dépourvues de la capacité de transférer des fonds.
À l'inverse, nous sommes en mesure d'opérer sans limitation de montant, sous la seule réserve d'une vérification rigoureuse de l'établissement émetteur et de sa capacité démontrable à assurer le règlement.

API (interface de programmation d'applications)
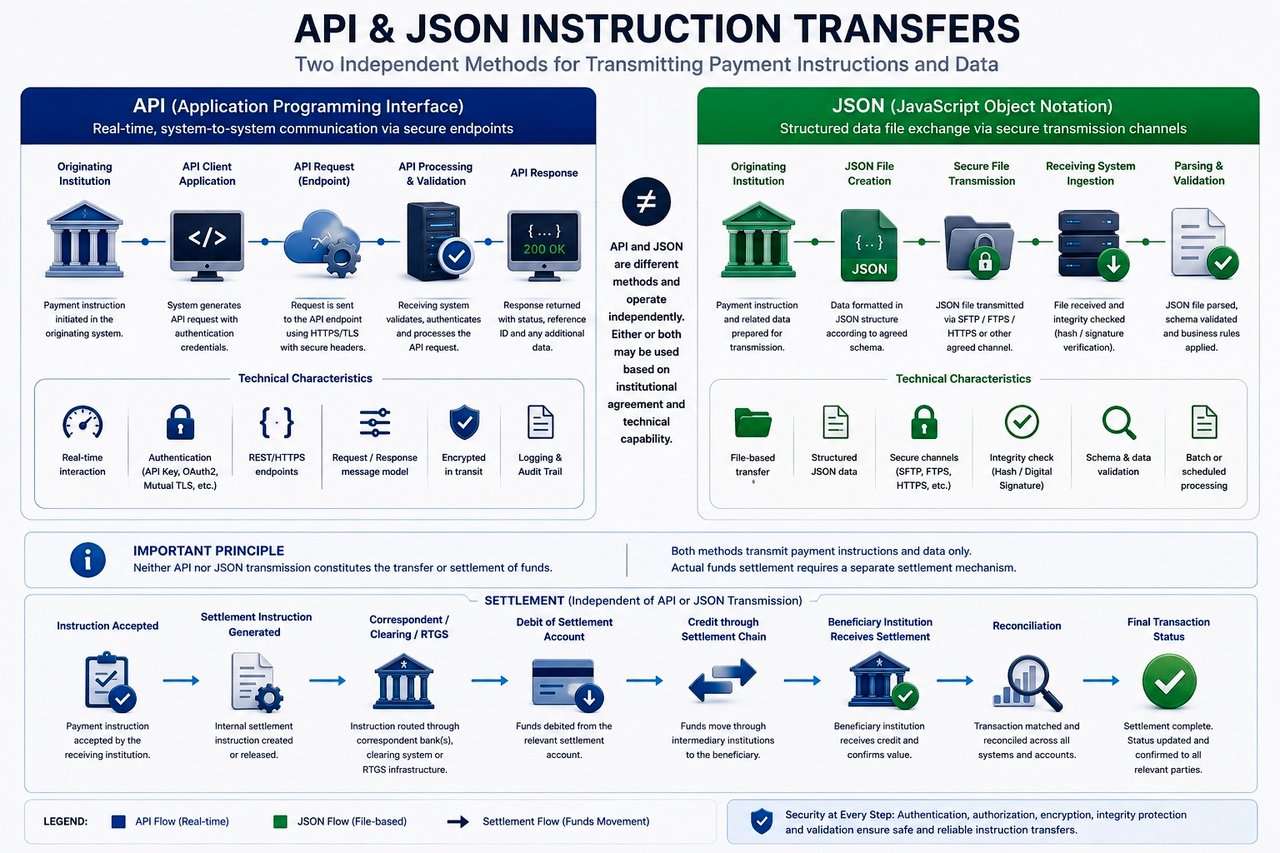
Contrairement à une idée répandue, une API ne transfère pas elle-même de fonds. Elle constitue un canal de communication sophistiqué, une interface, entre différents systèmes logiciels bancaires ou entre le client et le serveur d'arrière-plan de la banque, qui n'est pas relié au système bancaire central de celle-ci. Son rôle est de transmettre des requêtes et des instructions à l'infrastructure numérique de la banque par l'intermédiaire d'une interconnexion logicielle.
- Émission d'ordres et de requêtes, et consultation d'informations : Dans le secteur bancaire, une API n'exécute pas directement les opérations financières. Elle joue le rôle d'intermédiaire, en transmettant les requêtes d'applications externes aux systèmes périphériques de la banque exposés à internet. Par exemple, lorsqu'une instruction d'initiation d'opération est envoyée par l'intermédiaire d'une API, celle-ci se borne à relayer cette requête aux systèmes de traitement des opérations de la banque. Le mouvement effectif des fonds est ensuite orchestré par les mécanismes internes de la banque, qui reposent sur des protocoles rigoureux de sécurité et de conformité et fonctionnent en liaison avec les banques correspondantes, les systèmes RTGS ou RTP.
- Facilitateur de communication sécurisée : La fonction première d'une API bancaire est d'assurer une communication sécurisée et efficace entre les applications externes et les systèmes internes de la banque. Cela comprend à la fois la transmission des demandes de transaction et la consultation des informations relatives aux comptes. Grâce à des mesures avancées de chiffrement et d'authentification, les API garantissent que ces échanges sont à la fois sécurisés et accessibles uniquement aux entités autorisées. Ce rôle peut être comparé à celui d'un service postal particulièrement sûr et efficace, garantissant que les messages entre deux parties sont acheminés avec exactitude et confidentialité.
- Amélioration des services bancaires : Si le transfert direct de fonds échappe au champ des API, celles-ci jouent un rôle déterminant dans l'amélioration de l'accessibilité et des fonctionnalités des services bancaires. En facilitant l'échange de commandes et d'informations, les API permettent à des applications tierces de proposer une large gamme de services liés à la banque. Il s'agit notamment de donner un accès en temps réel aux soldes de comptes et à l'historique des transactions, ainsi que d'initier des transactions qui sont ensuite traitées par les propres systèmes de la banque.
- Conformité réglementaire et intégrité des données : Dans l'exercice de leurs fonctions, les API bancaires respectent des normes réglementaires strictes destinées à protéger les données des consommateurs et à garantir l'intégrité des transactions financières. Elles agissent dans les limites des cadres juridiques et réglementaires, tels que la directive DSP2 en Europe, qui imposent un partage sécurisé et normalisé des données financières. Les API contribuent ainsi à l'écosystème de la banque numérique non comme facilitateurs directs de transferts de fonds, mais comme canaux sécurisés permettant d'initier des transactions et d'accéder à l'information financière.
- Évolutivité accrue : Les API permettent aux banques et aux sociétés de technologie financière de faire évoluer aisément leurs activités en s'intégrant à des services et systèmes externes.
- Amélioration de l'expérience client : En exploitant les API, les établissements financiers peuvent proposer une expérience bancaire plus personnalisée et plus fluide, répondant aux attentes évolutives d'une clientèle à l'aise avec le numérique.
- Efficacité opérationnelle : les API facilitent l'automatisation des tâches courantes, réduisant ainsi les erreurs manuelles et accroissant l'efficacité des opérations bancaires
- Innovation et collaboration : Le caractère ouvert des API favorise l'innovation en permettant la collaboration entre les banques, les start-up fintech et les autres prestataires de services financiers.
Dans le domaine bancaire, l'API n'a pas pour finalité de transférer directement des fonds : elle joue le rôle d'intermédiaire logiciel sophistiqué qui transmet des requêtes et récupère des informations. C'est grâce à cette communication sécurisée et structurée que les API enrichissent l'environnement bancaire numérique, en permettant une multitude de services tout en garantissant le respect des normes les plus élevées de sécurité et de conformité réglementaire.
API externes
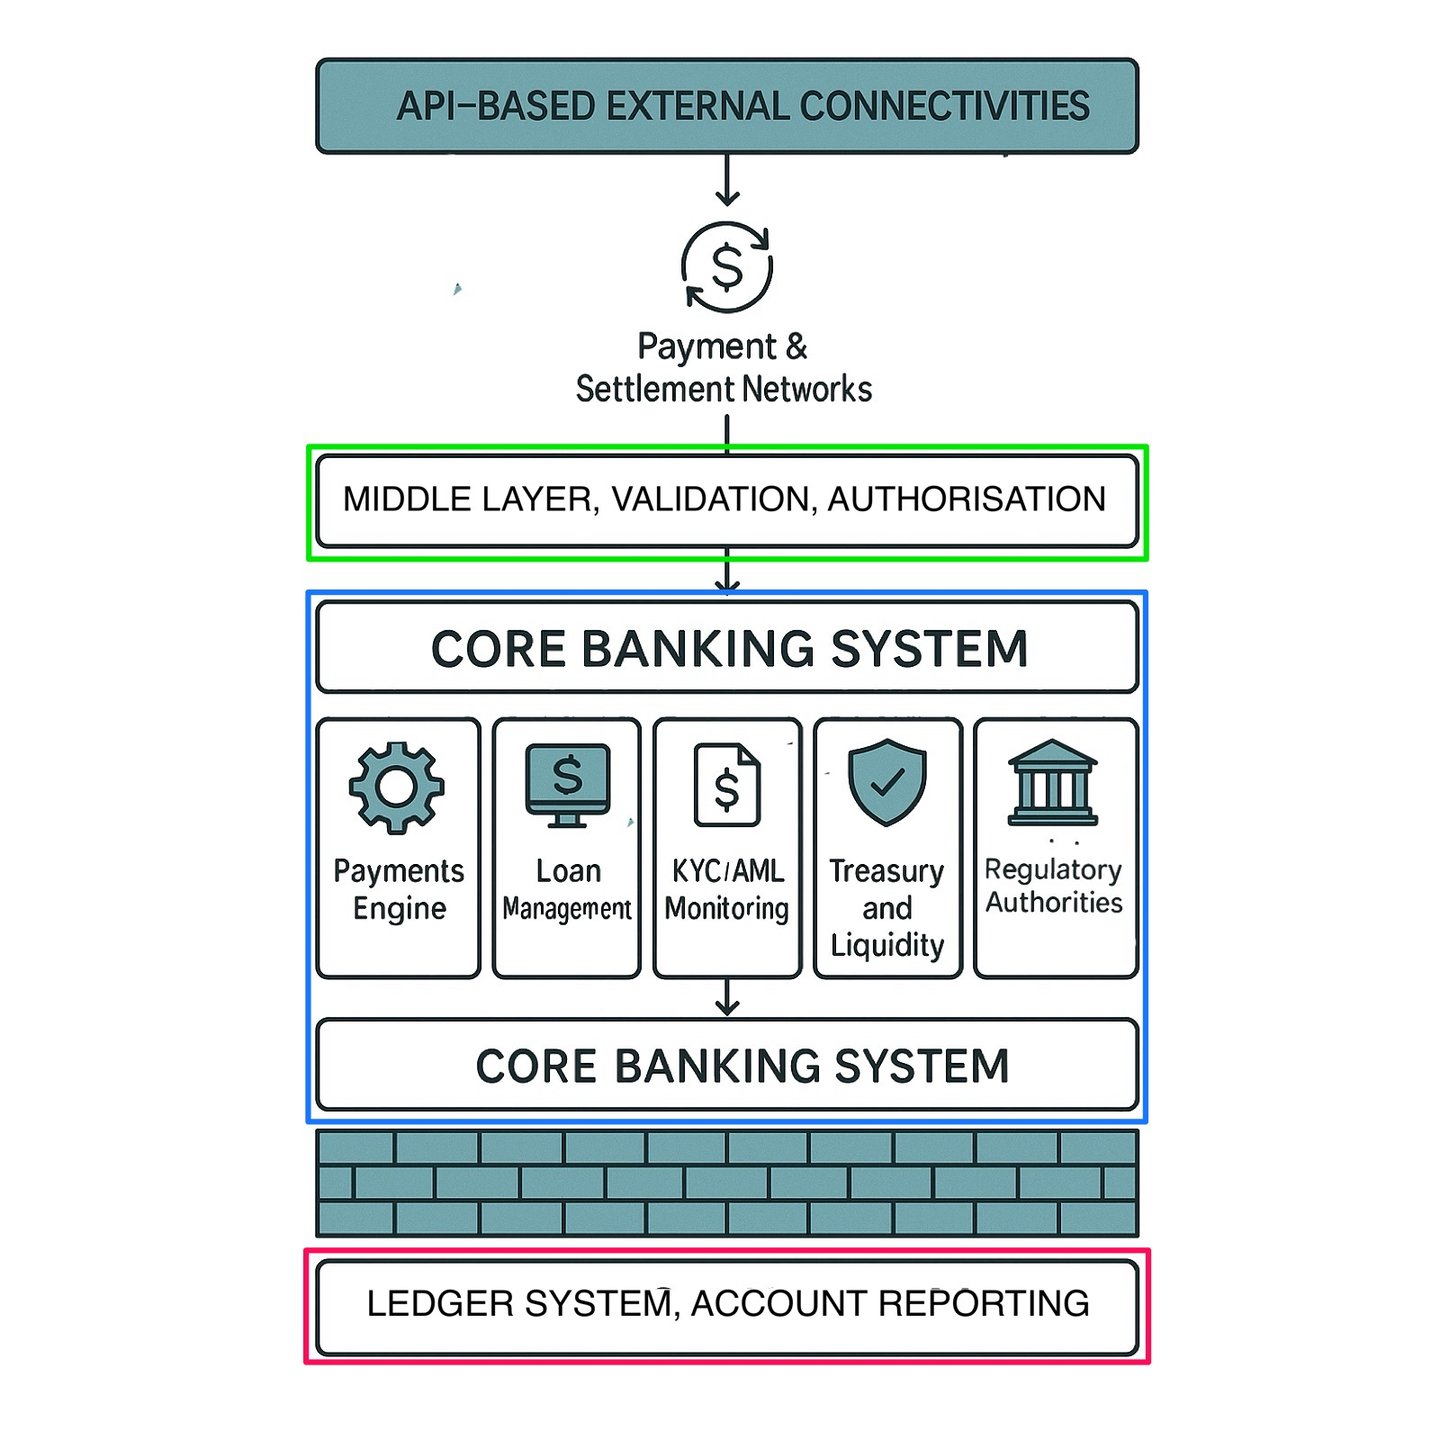
Dans les environnements bancaires, les API externes sont tenues à distance du système central, et plus encore du système de grand livre de la banque, en raison des exigences de sécurité strictes inhérentes aux établissements financiers. Plusieurs raisons impérieuses justifient cette connexion indirecte, toutes liées à la protection des informations sensibles et à l'intégrité opérationnelle des fonctions essentielles de la banque :
1. Isolement des données sensibles
Le système central contient les données les plus sensibles et les plus essentielles des clients et des processus d'une banque, telles que les dossiers et les informations financières des clients, tandis que le système de grand livre regroupe l'ensemble des soldes de comptes et des enregistrements de transactions. L'exposition directe des systèmes bancaires centraux ou du grand livre à des systèmes externes, au moyen d'API, pourrait accroître sensiblement le risque de violations de données et de manipulation des données et des enregistrements. En limitant les interactions par API à une couche intermédiaire ou à un système périphérique, les banques peuvent contrôler et examiner l'accès aux données et prévenir les violations de données involontaires ou non autorisées.
2. Réduction des surfaces d'attaque
Permettre à des API externes de se connecter directement au système central ou au registre créerait un point d'entrée supplémentaire et accroîtrait la surface d'attaque exploitable par des acteurs malveillants. Plus les points de connexion menant directement au registre sont nombreux, plus le risque de compromission du système par des attaquants est élevé. Les connexions indirectes, généralement établies par l'intermédiaire d'une couche logicielle intermédiaire ou d'une passerelle d'API, jouent le rôle de tampon protecteur : elles filtrent les demandes d'accès et les traitent de manière contrôlée et surveillée.
3. Contrôle d'accès renforcé
En acheminant les transmissions d'API externes par une couche intermédiaire, les banques peuvent mettre en œuvre des mécanismes de contrôle d'accès supplémentaires, notamment la limitation de débit, l'authentification et la vérification des autorisations. Ce système intermédiaire valide l'authenticité et la légitimité de chaque requête avant de transmettre les données ou instructions examinées au système central au sein du système bancaire interne. Il applique des politiques d'accès strictes et veille à ce que seules les requêtes contrôlées soient relayées du système central vers le système de grand livre.
4. Garantie de l'intégrité des données
Un accès direct par des API externes pourrait compromettre l'intégrité des données. Si des systèmes externes interagissaient directement avec le registre, même de minimes erreurs ou interactions involontaires pourraient perturber la cohérence et l'exactitude des données. Un système intermédiaire assure la validation, traduit les requêtes API et vérifie qu'elles sont exactes et appropriées avant qu'elles n'atteignent le registre. Cette interaction contrôlée est essentielle pour préserver la stabilité et la fiabilité des écritures financières.
5. Conformité réglementaire et audit
Les banques opèrent dans des cadres réglementaires exigeants qui imposent des mesures de sécurité rigoureuses, en particulier en matière d'accès aux données et de traitement de celles-ci. Le fait que les requêtes API externes soient traitées par un système indirect et contrôlé simplifie la conformité en établissant une frontière claire entre le grand livre et les systèmes externes. Il permet une journalisation et un audit détaillés de chaque transaction, garantissant que toute interaction externe soit entièrement traçable et imputable, sans exposer les données sensibles du grand livre.
6. Réduction des risques systémiques
Si des API externes se connectaient directement au système du grand livre, toute vulnérabilité ou faille de ces API pourrait avoir une incidence directe sur les écritures financières centrales de l'établissement. L'accès indirect permet de contenir et d'atténuer les risques en isolant le grand livre en cas de violation de sécurité ou de défaillance du système de l'API externe. En structurant les connexions de manière indirecte, les banques veillent à ce que les systèmes critiques demeurent sécurisés, opérationnels et résilients, même lorsque des systèmes externes rencontrent des difficultés.
En bref
Le modèle de connexion indirecte, reposant sur un intergiciel ou une passerelle API, garantit que le grand livre de la banque demeure isolé des menaces potentielles liées aux connexions externes, tout en permettant un échange de données sûr et contrôlé avec des tiers autorisés. Cette architecture de sécurité en couches préserve la confidentialité, l'intégrité et la disponibilité des données, conformément aux meilleures pratiques en matière de cybersécurité et aux normes réglementaires.
Mieux comprendre les API bancaires
Les API bancaires font office d'intermédiaires : elles permettent à des développeurs tiers et à des entreprises d'accéder aux fonctionnalités et aux données d'une banque de manière sécurisée et contrôlée. Cet accès est déterminant pour concevoir des applications capables d'interagir directement avec les systèmes d'une banque, rendant ainsi possible une multitude de services financiers sans avoir à réinventer la roue.
Le large éventail des types d'API bancaires
Les API bancaires se répartissent en quatre grandes catégories, chacune répondant à des finalités distinctes et à des besoins financiers variés :
- API bancaires de base : ces API portent sur les opérations bancaires fondamentales, telles que les dépôts, le crédit et les transactions transfrontalières des PME. En donnant accès à ces services essentiels, les API bancaires de base permettent aux applications fintech d'intégrer sans difficulté les fonctions bancaires traditionnelles.
- API prêtes à l'emploi : conçues pour les opérations financières telles que les routines de négociation et de comptabilité, ces API comprennent également des services d'authentification via OAuth. Elles sont conçues pour s'intégrer aisément aux systèmes existants, facilitant ainsi une adoption et une mise en œuvre rapides.
- API de cartes, portefeuilles et transferts : cette catégorie couvre l'émission de cartes, les portefeuilles électroniques, les opérations multidevises et la surveillance de la fraude, souvent fournies avec des kits de développement logiciel (SDK). Elles sont essentielles pour les applications relatives aux paiements, au change et à la sécurisation des transactions.
- API d'acquisition : axées sur l'acquisition des paiements, ces API permettent les paiements mobiles, les solutions de communication en champ proche (NFC), l'acquisition de cartes en ligne, etc. Elles jouent un rôle important dans l'élargissement des canaux par lesquels les entreprises peuvent accepter des paiements.
REST et SOAP : styles architecturaux des API bancaires
Dans les API bancaires, deux paradigmes de communication principaux prévalent :
- REST (Representational State Transfer) est un style d'architecture : requêtes et réponses sans état échangées via HTTP, transportant généralement du JSON. Léger et très évolutif, il prédomine dans les interfaces modernes d'open banking.
- SOAP (Simple Object Access Protocol), à l'inverse, est un protocole formel fondé sur XML, doté de normes intégrées de sécurité (WS-Security) et de gestion des erreurs, encore répandu dans les anciennes intégrations de systèmes bancaires centraux.
Les deux paradigmes présentent des avantages distincts, et le choix entre eux dépend des exigences propres au service bancaire mis en œuvre.
Les API bancaires sont à l'avant-garde de la transformation numérique du secteur financier : elles établissent un lien entre les services bancaires traditionnels et les solutions fintech innovantes. En adoptant ces avancées technologiques, les banques peuvent non seulement améliorer leur efficacité opérationnelle et le service rendu à leurs clients, mais aussi rester compétitives dans un monde de plus en plus numérique. À mesure que le secteur financier continue d'évoluer, l'utilisation stratégique des API bancaires contribuera sans aucun doute à façonner son avenir.
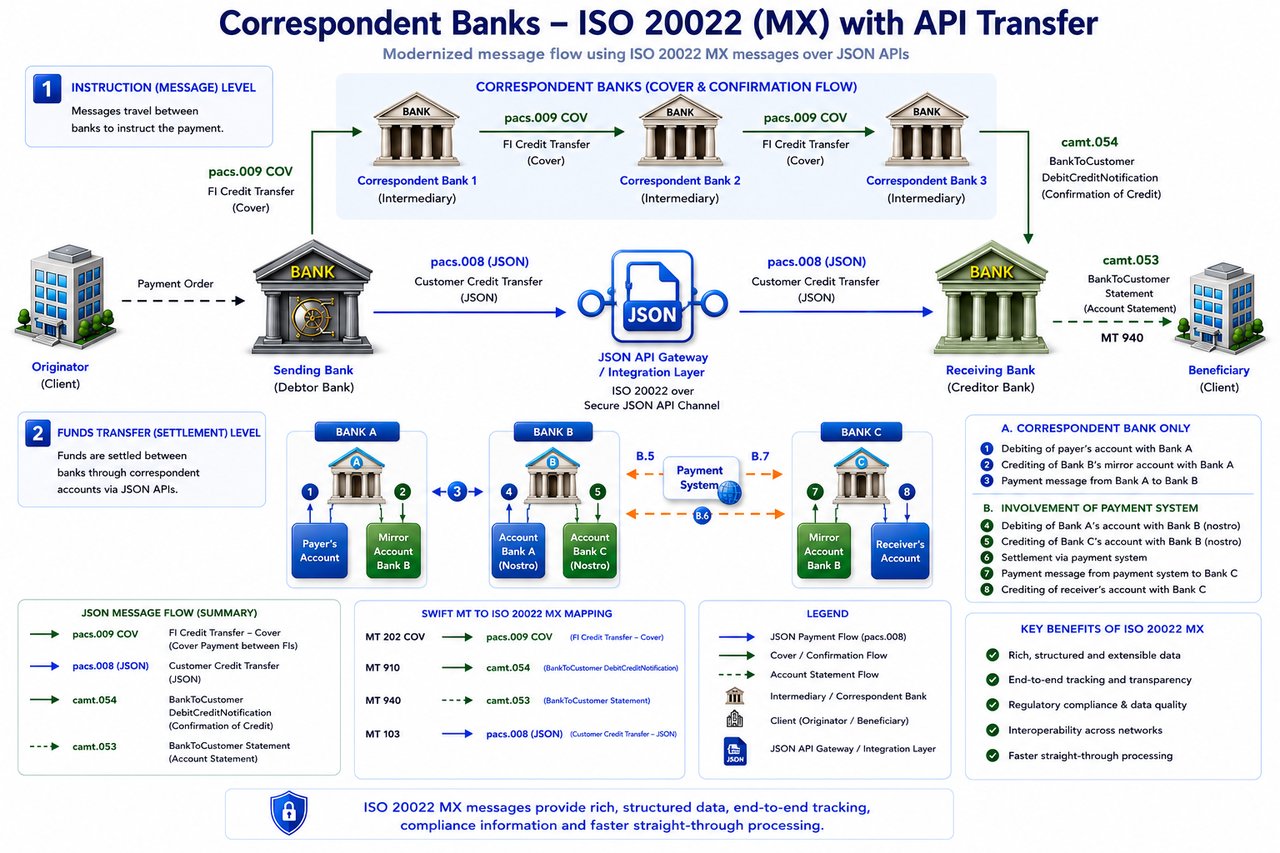
La communication par API améliore l'efficacité des opérations bancaires en permettant une interaction structurée entre les systèmes. Toutefois, les API ne constituent pas des mécanismes de paiement autonomes. Les données transmises par API, y compris les requêtes et réponses au format JSON, représentent des instructions de transaction ou des échanges entre systèmes, et non un règlement.
L'exécution de tout transfert initié par API demeure subordonnée aux établissements financiers autorisés et aux infrastructures de paiement reconnues. La présence d'une réponse d'API ou d'une sortie de données structurées ne confirme pas, à elle seule, que les fonds ont été transférés.
JSON dans les environnements bancaires fondés sur les API
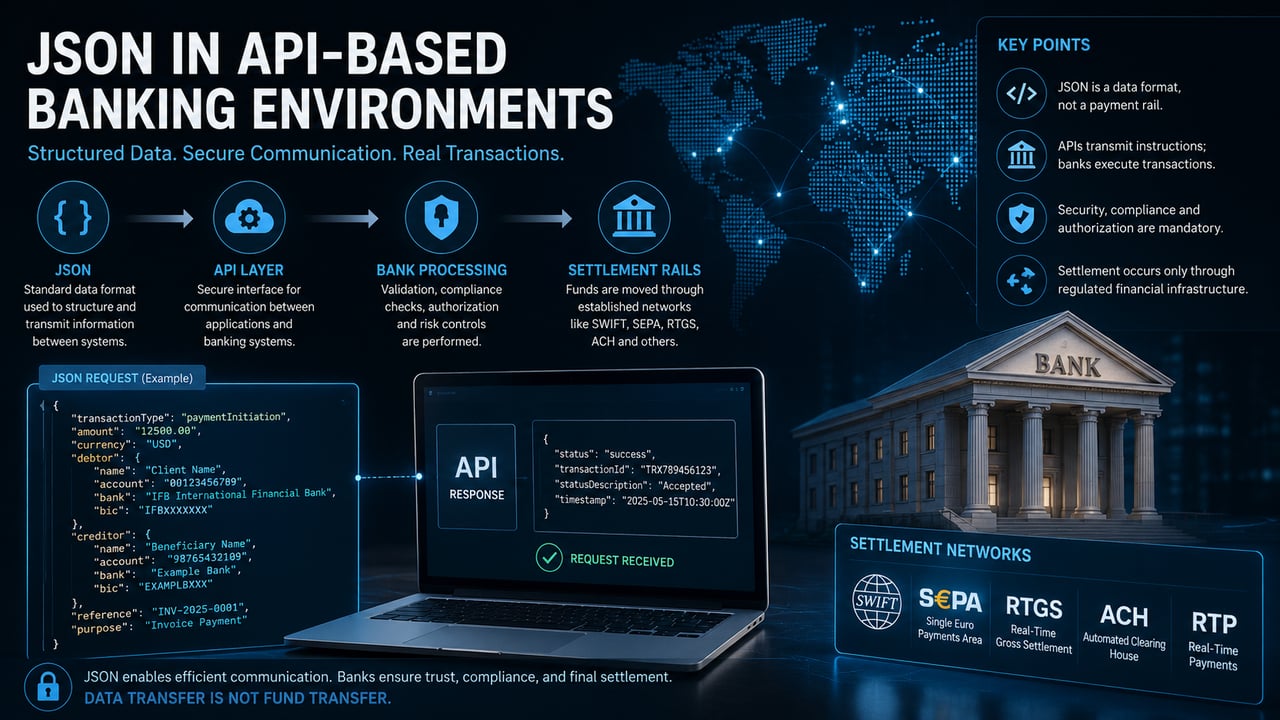
Dans l'infrastructure bancaire moderne, le format JSON constitue un format de données normalisé utilisé dans les couches de communication par API. Son rôle est strictement technique : il structure et transmet l'information entre les systèmes. Il n'exécute pas de transactions, ne détient aucune valeur et ne se substitue pas aux processus institutionnels.
Dans la banque fondée sur les API, JSON est généralement utilisé pour encoder les instructions de paiement, les données de compte, les métadonnées de transaction et les réponses du système dans un format à la fois lisible par machine et interopérable entre les plateformes. Cela permet aux applications externes, aux interfaces clients et aux systèmes bancaires internes de communiquer efficacement au sein d'un environnement contrôlé.
Lorsqu'un paiement est initié par l'intermédiaire d'une API, l'instruction peut être transmise au format JSON. Toutefois, le transfert effectif des fonds est exécuté séparément par la banque via des circuits de paiement établis tels que SWIFT, SEPA, RTGS ou d'autres systèmes de règlement reconnus. Le format JSON se limite à véhiculer l'instruction ; il n'effectue pas le transfert.
Rôle fonctionnel dans les transactions par API
Concrètement, JSON sert de couche d'interface entre les applications côté client et l'infrastructure bancaire. Une requête API type peut comporter des champs structurés tels que l'identification du donneur d'ordre, les coordonnées du bénéficiaire, les numéros de compte, la devise, le montant et les références de transaction. Ces données sont validées et traitées par le système destinataire, qui détermine ensuite si la transaction peut être exécutée.
Une fois validée, l'instruction entre dans l'environnement de traitement interne de la Banque, où des contrôles de conformité, des contrôles des risques et des procédures d'autorisation sont appliqués. Ce n'est qu'à l'issue de ces étapes que la transaction est acheminée vers le canal de règlement approprié.
Le JSON n'est donc qu'un élément au sein d'un cycle de vie de transaction plus large. Il ne remplace pas :
- autorisation institutionnelle
- vérification de conformité
- validation au niveau du compte
- processus de compensation et de règlement
Séparation entre les données et le règlement
Une confusion récurrente survient lorsque la transmission de données est assimilée à un mouvement de fonds. Le JSON, en tant que format de données, peut décrire une opération de manière détaillée, mais il ne peut ni créer ni dénouer cette opération. La présence d'une charge utile JSON, aussi complète soit-elle en apparence, ne constitue pas la preuve qu'un transfert de fonds a eu lieu.
Cette distinction est déterminante tant sur le plan opérationnel que sur celui des risques. Un transfert valable doit se refléter dans :
- le grand livre de l'établissement émetteur
- le grand livre de l'établissement destinataire
- le système de règlement intermédiaire, le cas échéant
Sans ces éléments, aucun transfert n'a eu lieu, quelle que soit la représentation des données.
Intégration aux API bancaires
Dans les environnements réglementés, le format JSON est généralement intégré à des cadres d'API sécurisés. Ces cadres imposent l'authentification, le chiffrement et le contrôle d'accès, afin que seules les entités autorisées puissent initier ou récupérer des données financières.
Les cas d'usage types comprennent :
- initiation de paiements via les interfaces clients
- consultation de l'historique des transactions
- consultations de solde
- gestion des bénéficiaires
- mises à jour de statut en temps réel
Ces fonctions améliorent l'efficacité et l'interopérabilité, mais demeurent tributaires de l'infrastructure bancaire sous-jacente.
Considérations relatives aux risques
Le JSON étant lisible par l'homme et facilement reproductible, il se prête à des usages abusifs lorsqu'il est présenté en dehors d'environnements contrôlés. Un document JSON peut être construit, modifié ou falsifié sans difficulté. Il ne peut donc constituer une preuve indépendante d'une transaction exécutée.
Dans la pratique bancaire professionnelle, la vérification s'appuie toujours sur les registres institutionnels et sur des systèmes de paiement reconnus, et non sur des représentations de données isolées.
Pour un traitement plus large des risques liés aux virements, voir : Transfer Risk Fraud Awareness
Interprétation institutionnelle
Dans le cadre opérationnel d'IFB, le format JSON est reconnu comme une norme technique utilisée pour la communication par API. Il n'est reconnu ni comme un moyen de paiement ni comme un mode de règlement.
Toutes les transactions, quelle que soit la manière dont elles sont initiées, doivent in fine être exécutées via l'infrastructure financière réglementée. Le format JSON peut faciliter la communication, mais il ne modifie en rien les mécanismes fondamentaux de la banque.
Synthèse de la position
JSON améliore l'efficacité des interfaces bancaires numériques en permettant un échange de données structuré. Son utilité réside dans la communication, non dans l'exécution. Un transfert de devises demeure une fonction des établissements bancaires, des systèmes réglementés et des processus de règlement. JSON est un vecteur d'information au sein de cette structure, et non un substitut à celle-ci.
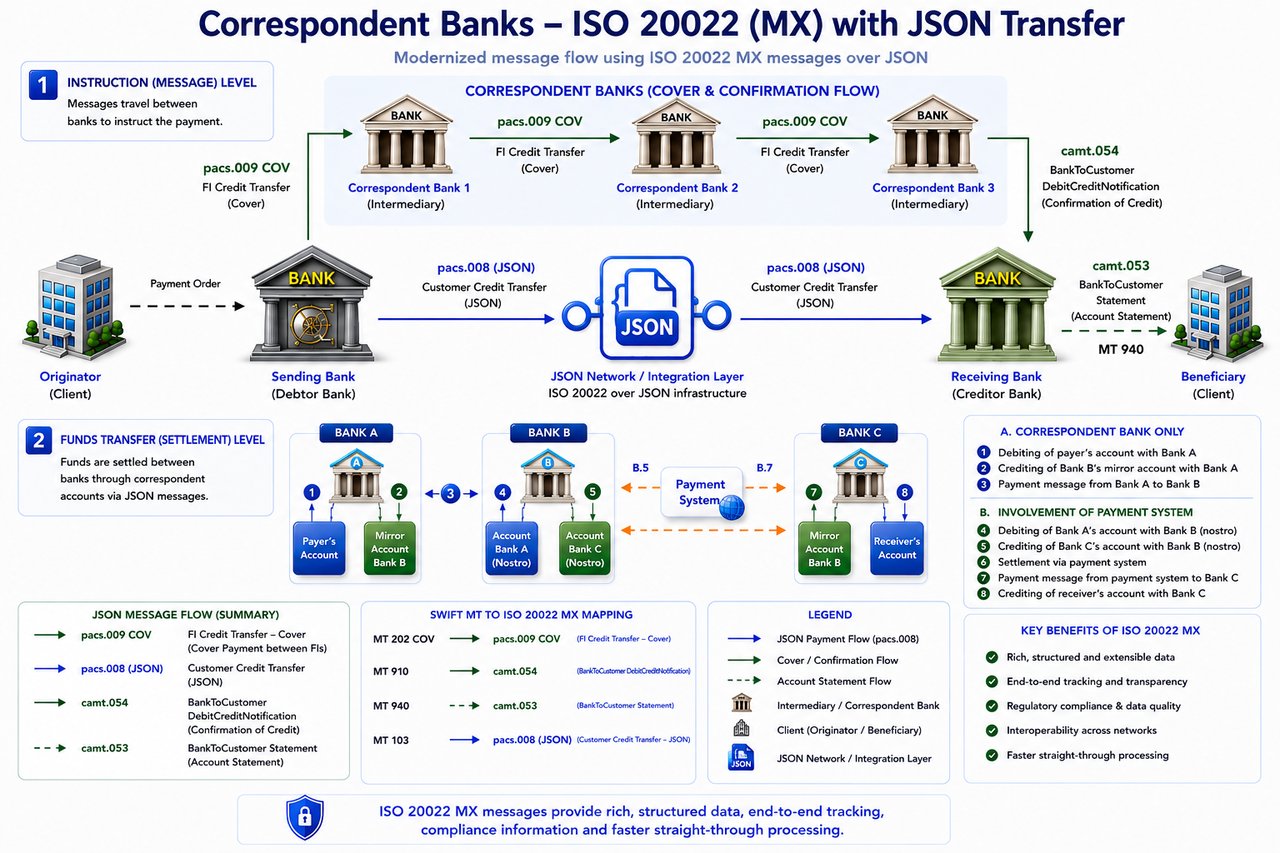
La terminologie associée aux méthodes de transfert alternatives ou historiques doit être interprétée dans le contexte de l'infrastructure bancaire. Ces termes peuvent désigner des canaux de communication, des méthodes de traitement internes ou des pratiques historiques, mais ils ne se substituent pas à l'exigence de recourir à des établissements réglementés, à des systèmes de paiement reconnus et à des procédures de règlement formelles.
Tout transfert, quelle que soit sa dénomination, doit en définitive être traité, compensé et rapproché au sein du système financier établi.



Étape suivante
Demander une mise en relation
Indiquez-nous en quelques lignes qui vous êtes et ce que vous envisagez. Votre demande parvient directement à la Banque et est traitée en toute confidentialité.
Vous préférez en discuter ? Réservez une visioconférence de 30 minutes.
Échange de clés
Procédure d'échange de clés pour les établissements financiers
- Si votre établissement financier souhaite nous transmettre des données par API, nous vous invitons à télécharger et à observer scrupuleusement les directives énoncées dans la procédure de validation des clés API ici.
- Pour générer le code AES de sortie dynamique (clé) correspondant à votre instruction API, veuillez cliquer ici.
- Le script API sera fourni par nos soins : Exemple
Si vous souhaitez en savoir davantage sur la manière de transférer des fonds ou des actifs vers vos comptes auprès de nous, veuillez prendre contact avec Marie Mayer.