
طرق التحويل البديلة
من خادم إلى خادم (S2S)

تفعيل خدمات S2S لدى IFB
سيتم تفعيل خدمات الربط من خادم إلى خادم بناءً على طلب العميل متى كان حسابه في وضع سليم:
- ويحافظ على الحد الأدنى للرصيد،
- يُظهر سجلًّا ماليًا متسقًا، و
- يتوافق مع أنشطة تجارية مشروعة.
وعلاوة على ذلك، يجب أن يتوافر في الحساب
- عدم وجود مسائل امتثال معلّقة، و
- يجب أن تلتزم جميع المعاملات بـالأنظمة المالية الدولية.
ويخضع التفعيل النهائي للمراجعة والموافقة الداخلية من فريق الامتثال وإدارة المخاطر لدينا.
الرسالة ليست مالًا
في 90 ثانية: لماذا لا تنقل رسالة SWIFT أو التلكس أو الخادم الأموال دون تسوية.
التحقق من مستند عبر VL1 ←هل تلقيت رسالة دفع أو إشعارًا أو تأكيدًا؟ احرص على التحقق منه قبل الاعتماد عليه.
التحويلات من خادم إلى خادم (S2S)
تشير إلى جزء من عملية نقل الأموال والأصول والالتزامات وحقوق الملكية من حسابات نوسترو الخاصة بها، أو نقل البيانات بين مصارف أو مؤسسات مالية مختلفة عبر خوادمها. وتُيسَّر هذه التحويلات عبر اتصالات آمنة ومشفّرة، وتعتمد على بروتوكولات ومعايير راسخة لضمان نقل المعلومات بأمان وكفاءة. وتتضمن التحويلات من خادم إلى خادم في العمل المصرفي عدة مكونات:
- شبكات ما بين المصارف: ترتبط المؤسسات المالية ببعضها عبر شبكات ما بين المصارف، مثل جمعية الاتصالات المالية العالمية بين المصارف (SWIFT) أو شبكة غرفة المقاصة الآلية (ACH). وتتيح هذه الشبكات للمصارف التواصل فيما بينها ومعالجة معاملات مثل تحويلات الأموال والمدفوعات.
- البروتوكولات والمعايير: تعتمد التحويلات من خادم إلى خادم على بروتوكولات ومعايير راسخة لتيسير الاتصال ومعالجة المعاملات. ومن الأمثلة عليها معيار ISO 20022 الخاص بـالتبادل الإلكتروني للبيانات ونظام المراسلة SWIFT، الذي يستخدم صيغة محددة لتبادل الرسائل المالية بين المصارف.
- الاتصالات الآمنة: تستخدم المصارف اتصالات آمنة ومشفّرة لحماية سرية المعلومات الحساسة المنقولة أثناء التحويلات بين الخوادم وسلامتها. ويشمل ذلك استخدام تقنيات مثل طبقة المقابس الآمنة (SSL) أو أمان طبقة النقل (TLS) لإنشاء قنوات اتصال آمنة.
- المصادقة والتفويض: تعتمد المصارف إجراءات قوية للمصادقة والتفويض للتحقق من هوية الأطراف المشاركة في التحويل من خادم إلى خادم. وقد يشمل ذلك استخدام الشهادات الرقمية أو المفاتيح التشفيرية أو أساليب المصادقة متعددة العوامل لضمان أن الأفراد أو الأنظمة المصرّح لهم فقط هم من يمكنهم بدء المعاملات أو الموافقة عليها.
- معالجة المعاملات: بعد تطبيق تدابير الأمان اللازمة، يمكن معالجة المعاملات بين المصارف. وينطوي ذلك عادةً على أن يبدأ المصرف المُرسِل طلب التحويل، وأن يتحقق المصرف المستلِم من الطلب ويقبله، ثم يقوم المصرفان بتحديث سجلاتهما لتعكس التحويل المكتمل.
- المطابقة والتسوية: بعد اكتمال التحويل من خادم إلى خادم، تقوم المصارف بمطابقة سجلاتها وتسوية أي أرصدة قائمة. وقد يشمل ذلك تحديث دفاتر الأستاذ، ومطابقة بيانات المعاملات، وتسوية أي رسوم أو أعباء مستحقة مرتبطة بالتحويل.
خدمات S2S لدينا
نقدّم خدمات S2S لنخبة مختارة من العملاء من الأفراد ذوي الملاءة المالية العالية والشركات الراسخة، مع تركيز خاص على التكتّم والسرية والنزاهة المؤسسية.
تُنفَّذ جميع معاملات S2S حصرًا بين مصارف مندمجة اندماجًا كاملًا في النظام المصرفي الدولي، بما يضمن ليس فقط التبادل الآمن لرسائل S2S الموثّقة، بل أيضًا التسوية الفعلية للأموال في الوقت المناسب. أما الأطراف المقابلة التي تفتقر إلى هذا الاندماج، فقد تكون قادرة على إرسال الرسائل، لكنها عاجزة بطبيعتها عن إتمام التسوية المالية.
في تحويلات S2S، لا يمكن «تنزيل» الأموال من دفتر الأستاذ لدى المصرف أو من خوادمه الأساسية، إذ تكون هذه الأنظمة معزولة دائمًا بالكامل عن أي وصول خارجي. وخلافًا للملفات الرقمية المخزّنة في السحابة أو على أي خادم أو حاسوب عادي، يجب أن تُحوَّل الأموال دائمًا عبر الإطار الآمن والخاضع للتنظيم للنظام المصرفي العالمي، بما يضمن سلامتها وامتثال كل معاملة.
واستنادًا إلى الواقع العملي، فإن أكثر من 68% من معاملات S2S المعروضة علينا تصدر عن جهات غير مصرفية أو عن مصارف لا تملك القدرة على إرسال الأموال.
وعلى خلاف ذلك، فإننا في وضع يتيح لنا تنفيذ المعاملات دون قيد على المبلغ، شريطة الخضوع حصرًا للتحقق الدقيق من المؤسسة المنشِئة وقدرتها المثبتة على تنفيذ التسوية.

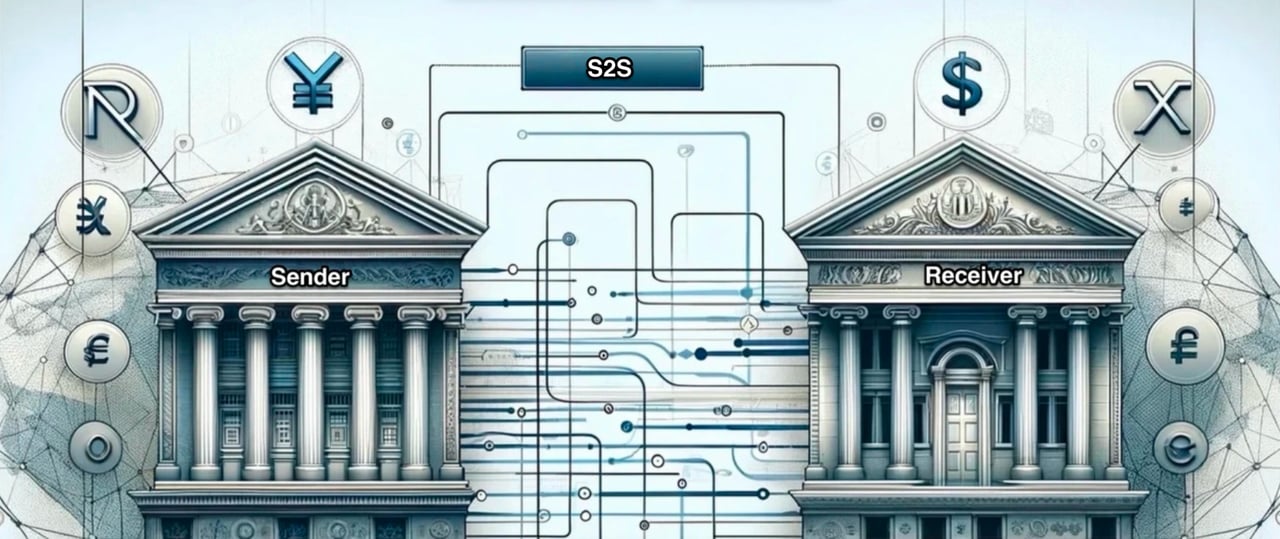
هيكل تحويل العملات من خادم إلى خادم (S2S)
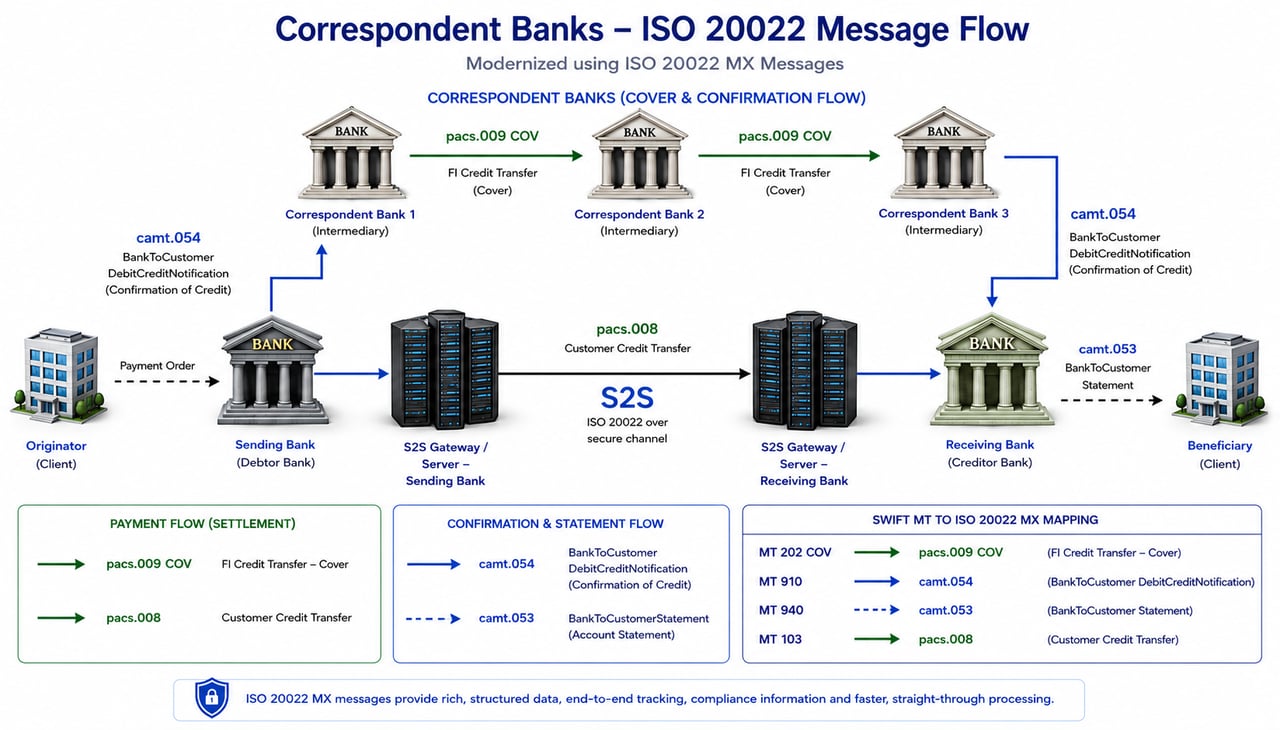
الاتصالات بين المصارف من مصرف إلى مصرف (S2S)
تُقام الاتصالات بين خوادم المصارف من خلال مزيج من بروتوكولات الأمان والأطر التنظيمية ومعايير القطاع، بما يضمن سرية البيانات وسلامتها وإتاحتها. وتُدار هذه الاتصالات عادةً باستخدام مزيج من البروتوكولات والتقنيات الآتية:
1. SWIFT (جمعية الاتصالات المالية العالمية بين المصارف)
- نظرة عامة: توفر SWIFT شبكة عالمية للمراسلات المالية الآمنة والموحّدة. وهي تُستخدم على نطاق واسع في التحويلات المصرفية الدولية.
- البروتوكولات المستخدمة: تستخدم SWIFTNet بروتوكولات قائمة على بروتوكول الإنترنت (IP) مثل SWIFTNet InterAct وSWIFTNet FileAct، وهي تعتمد لغة XML في تنسيق الرسائل. ويُضمَن تأمين الاتصالات باستخدام بروتوكول TLS (أمن طبقة النقل).
2. ISO 20022
- نظرة عامة: ISO 20022 معيار دولي لتبادل البيانات إلكترونيًا بين المؤسسات المالية. ويوفر منصة مشتركة لتطوير الرسائل بصيغة XML موحدة.
- البروتوكولات المستخدمة: غالباً ما يجري تنفيذها عبر بروتوكولات نقل آمنة مثل HTTPS وTLS.
3. بروتوكول FIX (تبادل المعلومات المالية)
- نظرة عامة: FIX هو بروتوكول معياري للتبادل الإلكتروني الفوري لمعاملات الأوراق المالية.
- البروتوكولات المستخدمة: تُنقل رسائل FIX عادةً عبر TCP/IP ويمكن تأمينها باستخدام TLS.
4. EBICS (معيار الاتصال عبر الإنترنت للخدمات المصرفية الإلكترونية)
- نظرة عامة: يُستخدم بروتوكول EBICS على نطاق واسع في أوروبا، وهو بروتوكول لنقل المعاملات المالية بصورة آمنة عبر الإنترنت.
- البروتوكولات المستخدمة: يستخدم EBICS بروتوكول HTTPS مع TLS للاتصال الآمن، ولغة XML لتنسيق الرسائل.
5. الشبكة الافتراضية الخاصة (VPN)
- نظرة عامة: توفّر الشبكات الخاصة الافتراضية (VPN) اتصالاً آمناً من نقطة إلى نقطة عبر الإنترنت من خلال إنشاء أنفاق مشفّرة.
- البروتوكولات المستخدمة: تشمل البروتوكولات الشائعة IPsec (أمن بروتوكول الإنترنت) وSSL/TLS.
6. معايير واجهة برمجة التطبيقات API (واجهة برمجة التطبيقات)
- نظرة عامة: تتيح واجهات برمجة التطبيقات (API) التكامل والتواصل السلس بين الأنظمة المصرفية.
- البروتوكولات المستخدمة: تستخدم واجهات RESTful API عادةً بروتوكول HTTPS مع TLS لنقل البيانات بأمان. وتفرض معايير الخدمات المصرفية المفتوحة مثل PSD2 في أوروبا استخدام واجهات API آمنة للوصول إلى البيانات المصرفية.
7. SFTP (بروتوكول نقل الملفات الآمن)
- نظرة عامة: يُستخدم SFTP لنقل الملفات بأمان بين المصارف.
- البروتوكولات المستخدمة: يعمل SFTP عبر SSH (Secure Shell)، بما يضمن التشفير وسلامة النقل.
8. تقنية البلوكشين وتقنية دفتر الأستاذ الموزّع (DLT)
- نظرة عامة: توفر التقنيات الناشئة، مثل سلسلة الكتل (blockchain)، معالجة لامركزية وآمنة للمعاملات.
- البروتوكولات المستخدمة: تعتمد البروتوكولات المحددة على منصة سلسلة الكتل، مثل Hyperledger Fabric وEthereum. ويُكفل الأمان بوسائل التشفير.
الاعتبارات الأمنية والتنظيمية
- المصادقة والتفويض: تُعتمد آليات مثل المصادقة الثنائية، والتوقيعات الرقمية، وضوابط الوصول القائمة على الأدوار.
- التشفير: تُشفَّر البيانات المخزَّنة والمنقولة باستخدام خوارزميات تشفير قوية (مثل AES وRSA).
- الامتثال: الالتزام بالمتطلبات التنظيمية مثل GDPR (اللائحة العامة لحماية البيانات) وPSD2 (توجيه خدمات الدفع 2) وغيرها من المعايير الإقليمية.
الربط البديل
- الخطوط الخاصة المباشرة: تستخدم بعض المصارف خطوطاً مؤجرة أو شبكات MPLS (التبديل متعدد البروتوكولات بالوسوم) للاتصال المباشر عالي الأمان. وهي شائعة في البيئات عالية الحماية.
- الحلول السحابية: تعتمد المصارف بصورة متزايدة على مزودي خدمات سحابية ذوي أطر أمنية قوية للاتصالات بين المصارف. وهي ممارسة شائعة بصورة متزايدة، وتخضع لقواعد الاستعانة بمصادر خارجية والمرونة التشغيلية، مثل لائحة DORA في الاتحاد الأوروبي (EU).
بروتوكولات الإرسال لعمليات S2S
- FIX (Financial Information eXchange): معيار المراسلة الخاص بتداول الأوراق المالية: الأوامر وعمليات التنفيذ والتخصيصات. وهو ينقل بيانات الصفقات لا المدفوعات.
- EBICS (معيار الاتصال المصرفي الإلكتروني عبر الإنترنت): معيار لتبادل الملفات بصورة آمنة بين عملاء الشركات ومصارفهم، ويُستخدم أساسًا في ألمانيا وفرنسا وسويسرا والنمسا.
- Zengin: نظام Zengin هو شبكة التحويلات المالية المحلية بين المصارف في اليابان؛ ويُستخدم تنسيق ملفات Zengin في التحويلات المحلية والخصم المباشر.
- AS2 (بيان قابلية التطبيق 2): نقل آمن وموقَّع لمستندات الأعمال (EDI وXML) عبر الإنترنت، مع إيصالات تسليم.
- SNMPv3: مراقبة أجهزة الشبكة وإدارتها، مع المصادقة والتشفير. وهو يدير البنية التحتية؛ ولا ينقل المعاملات.
- Kerberos: مصادقة الشبكة القائمة على التذاكر، بحيث يتمكن العملاء والخدمات من إثبات هوية كل منهم للآخر.
- OAuth 2.0: منح صلاحيات الوصول بالتفويض عبر رموز وصول محدودة؛ وهو أساس معظم واجهات برمجة التطبيقات للخدمات المصرفية المفتوحة.
- SFTP وSCP عبر SSH: نقل الملفات ونسخها بين الخوادم بصورة مشفّرة، ويُستخدم على نطاق واسع لملفات المدفوعات وكشوف الحسابات.
يؤمّن كل من هذه البروتوكولات تبادل البيانات أو الوصول إلى الأنظمة. وفي معاملات S2S التي تنطوي على تحويل العملات والأصول والخصوم وحقوق الملكية المصرفية، فإن البروتوكولات المذكورة ضرورية ولكنها غير كافية لإتمام المعاملات المالية:
التحويل الفعلي للأموال: تنقل هذه البروتوكولات تفاصيل المعاملات بكفاءة لكنها لا تتولى تحريك الأموال فعليًا. أما لتحويل الأموال، فلا غنى عن أنظمة مثل الخدمات المصرفية للمراسلين والتسوية الإجمالية الفورية (RTGS) والمدفوعات الفورية. فهي تنقل الأموال فعليًا بين الحسابات وتُتمّ المعاملة المالية، ما لم تكن الأموال مودعة أصلًا في حساب نوسترو-فوسترو ويتعين نقلها منه. وإلى جانب نقل البيانات، تبرز الحاجة إلى تسوية فعلية للأموال لضمان تحركها في الوقت الفعلي وانعكاس المعاملات بدقة في الأنظمة المصرفية.
النقل الفعلي للأصول والالتزامات وحقوق الملكية: في معاملات الأصول والالتزامات وحقوق الملكية، من الضروري تسجيل عمليات النقل هذه لدى الجهات المركزية لإيداع الأوراق المالية (CSDs). وتتولى هذه الجهات مسك السجل القانوني لملكية الأوراق المالية، وهي عملية تخرج عن نطاق بروتوكولات الاتصال الأولية. كما يؤثر نقل الأصول وحقوق الملكية في البيانات المالية للمصارف، إذ يغيّر أرصدة الالتزامات والأصول وحقوق الملكية. أما إعداد التقارير المالية للجهات الرقابية المعنية والجوانب اللازمة للامتثال فتتجاوز قدرات البروتوكولات على نقل البيانات، وتستلزم عمليات مالية وتنظيمية إضافية.
وبوجه عام، فبينما تُعدّ البروتوكولات ضرورية للتبادل الآمن والفعّال لـالمعلومات في معاملات S2S، فإن العملية الكاملة تشمل أنظمة إضافية لحركة العملات والأصول والالتزامات وحقوق الملكية الفعلية، وللتسوية والتسجيل القانوني والإبلاغ المالي، بما يضمن تنفيذ المعاملة بأكملها وفق المعايير المصرفية التنظيمية.
إجراءات الربط الدنيا
لربط خادمين تابعين لمصرفين مختلفين من أجل إرسال معلومات لمرة واحدة، تلزم عدة خطوات ومعلومات تفصيلية. وفيما يلي عرض معمّق لها:
1. معلومات الشبكة
- عناوين IP: الحصول على عناوين IP العامة أو الخاصة لكلا الخادمين.
- المنافذ: حدّد المنافذ التي ستُستخدم للاتصال (مثل المنفذ 22 لـ SFTP والمنفذ 443 لـ HTTPS).
2. المصادقة والتفويض
- بيانات الاعتماد: تبادل بيانات اعتماد آمنة للوصول. اسم المستخدم وكلمة المرور: يجب ضمان تبادلهما بشكل آمن. مفاتيح SSH: عند استخدام SSH، تُشارَك المفاتيح العامة بشكل آمن. مفاتيح API: للاتصال المبني على API، تُشارَك مفاتيح API بشكل آمن.
- الشهادات: استخدم شهادات SSL/TLS لتشفير الاتصالات.
3. بروتوكولات نقل البيانات
- اختيار البروتوكول: اختر البروتوكول بحسب متطلبات الأمن والوظائف. FTP/SFTP: بروتوكول نقل الملفات الآمن؛ HTTP/HTTPS: للاتصال عبر الويب؛ نقاط نهاية واجهات برمجة التطبيقات (API Endpoints): عند استخدام خدمة ويب
- قواعد جدار الحماية: قم بتهيئة جدران الحماية للسماح بحركة البيانات عبر المنافذ المحددة. مثال: فتح المنفذ 22 لعنوان IP على جدار الحماية الخاص بالخادم A.
4. اعتبارات الأمن
- التشفير: التأكد من تشفير البيانات أثناء نقلها. استخدم بروتوكولات مثل SFTP أو HTTPS، أو طبّق التشفير داخل البيانات نفسها.
- ضوابط الوصول: قصر الوصول على الموظفين والأنظمة الضرورية. وإعداد أدوار المستخدمين وصلاحياتهم.
5. التنسيق الفني
- تهيئة الشبكة: تهيئة إعدادات الشبكة، مثل ترجمة عناوين الشبكة (NAT) عند الحاجة. مثال: تهيئة NAT لربط عناوين IP الداخلية بعناوين IP خارجية.
- الاختبار: إجراء تشغيل تجريبي للتأكد من الاتصال وسلامة نقل البيانات. التحقق من الاتصال ومن سلامة البيانات معًا.
6. إعداد البيانات
- صيغة الملف: الاتفاق على صيغة البيانات المراد نقلها (مثل CSV وJSON وXML).
- حجم البيانات: يجب التأكد من إدراك الطرفين لحجم البيانات للتعامل معها على النحو الملائم. مثال: إذا تجاوز حجم الملف حدوداً معينة، يُنظر في تقسيم البيانات أو استخدام الضغط.
مثال على خطوات النقل الآمن للملفات باستخدام SFTP:
- تبادل مفاتيح SSH العامة: مشاركة المفتاح العام لـ SSH الخاص بكل خادم على نحو آمن، وإضافته إلى المفاتيح المصرّح بها لدى الخادم الآخر.
- الخادم A: أضف المفتاح العام للخادم B إلى الملف `~/.ssh/authorized_keys`.
- الخادم B: أضف المفتاح العام للخادم A إلى الملف `~/.ssh/authorized_keys`.
2. إعداد جدران الحماية: افتح المنفذ 22 على الخادمين لإتاحة حركة بيانات SFTP.
- `iptables -A INPUT -p tcp -s 203.0.113.5 --dport 22 -j ACCEPT`
- `iptables -A INPUT -p tcp -s 192.168.1.10 --dport 22 -j ACCEPT`
3. بدء التحويل: استخدم SFTP لنقل الملفات.
- على الخادم A: `sftp user@203.0.113.5`
- على الخادم B: `sftp user@192.168.1.10`
- الأوامر داخل SFTP: `put localfile` أو `get remotefile`
4. التحقق: التحقق من سلامة الملف بعد النقل.
- قارن قيم الفحص (checksums): `sha256sum localfile` و`sha256sum remotefile`
التحويل الفعلي للأموال: تُجيد هذه البروتوكولات نقل تفاصيل المعاملات، مثل الرسائل والتعليمات، لكنها لا تتيح الحركة الفعلية للأموال.
أما في ما يتعلق بالتحويل المادي للأموال، فإن أنظمة مثل الخدمات المصرفية للمراسلين، والتسوية الإجمالية الفورية (RTGS)، والمدفوعات الفورية (RTP) لا غنى عنها.
- في الخدمات المصرفية للمراسلين، تُنقل الأموال بين حسابات لدى مصارف مختلفة.
- في نظام RTGS، يتم تحويل الأموال بين حسابات التسوية لدى البنك المركزي (أو البنوك المركزية).
- وبالمثل، في نظام RTP، تُحوَّل الأموال بين حسابات المقاصة.
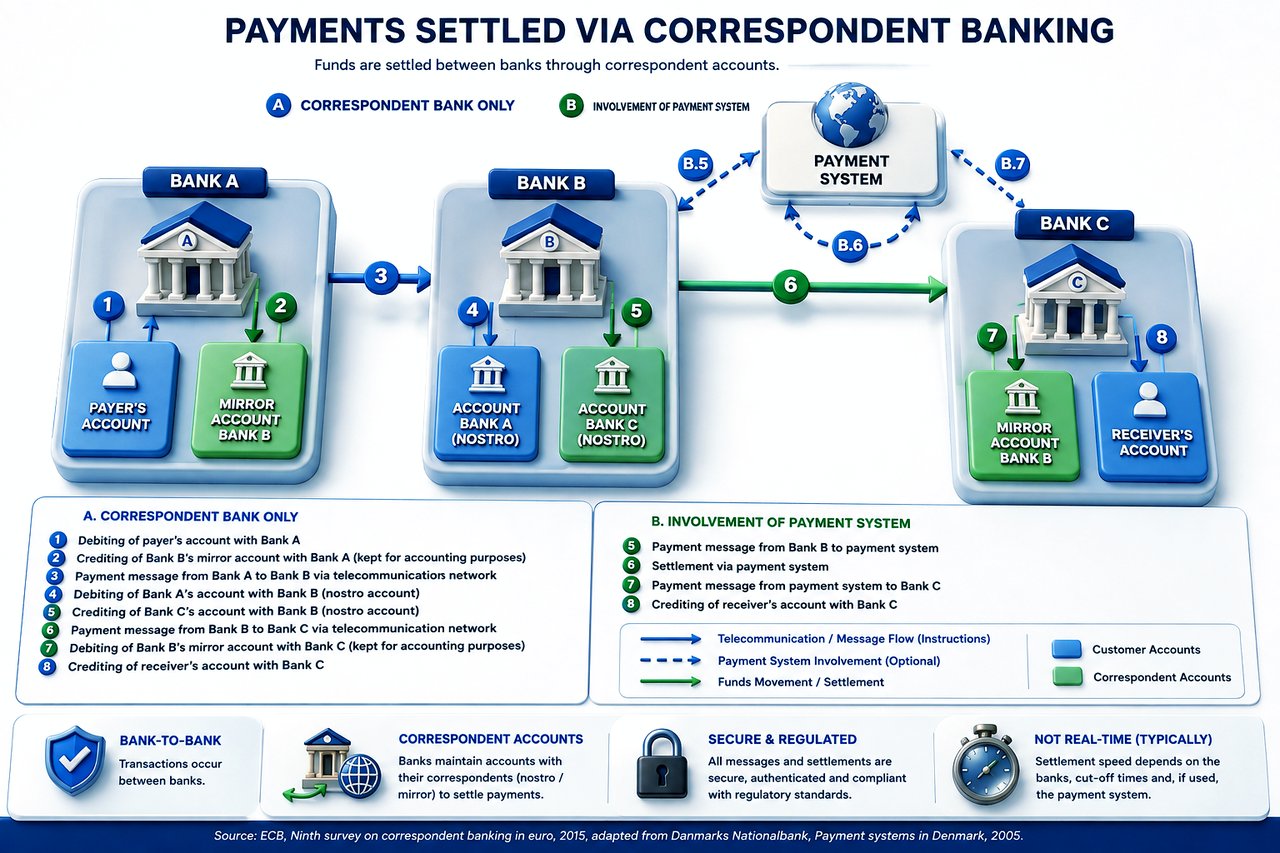
تُعد هذه الأنظمة أساسية للنقل الفعلي للأصول النقدية. ولذلك فمن الضروري ألا يمتلك المصرف المُرسِل قدرات الربط بين الخوادم فحسب، بل أن يحافظ أيضًا على تكامل كامل مع النظام المصرفي.
مستويان متمايزان:
على مستوى التعليمات وعلى مستوى التحويل الفعلي للأموال
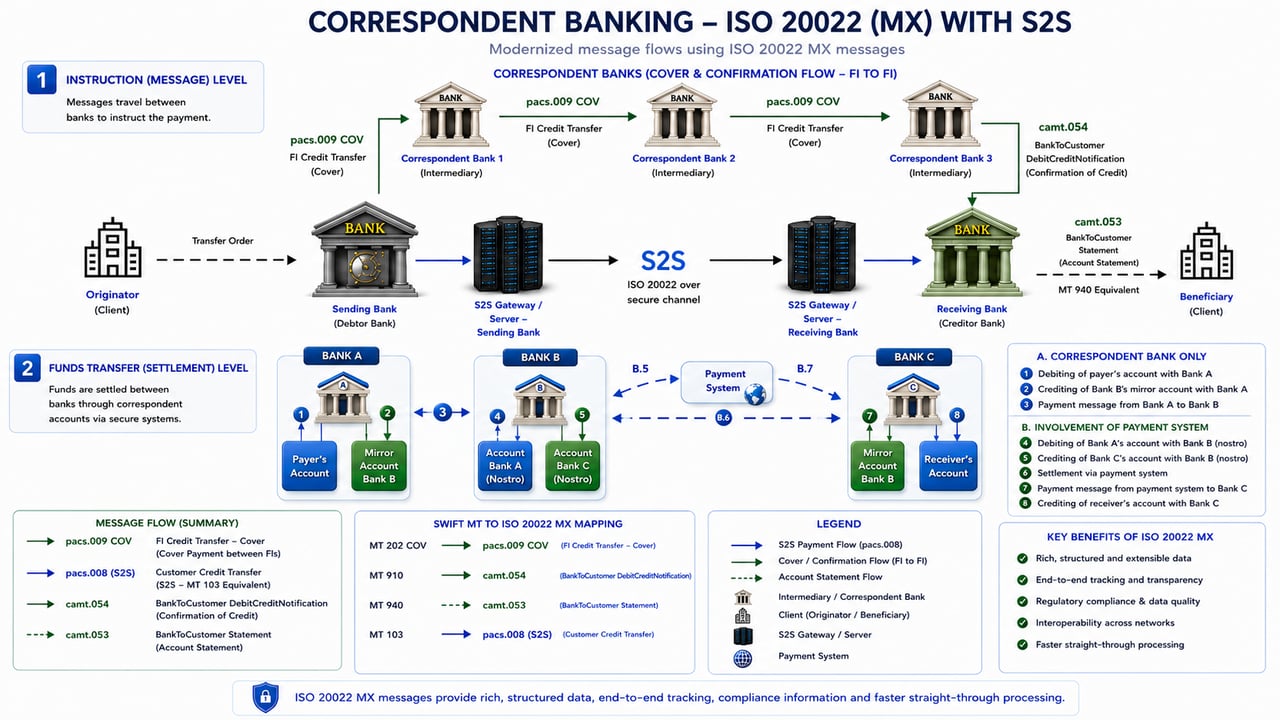
تحويل الأموال من نظام إلى نظام (S2S) إلينا
لتخفيف بعض مخاوف الامتثال عند إرسال pacs.008 إلينا عبر S2S بدلاً من SWIFT، يمكنكم النظر في أن يُدرج المصرف المُرسِل لديكم المعلومات الإضافية التالية في pacs.009 COV ضمن عملية تحويل الأموال بين المصرف المراسل والمصرف المراسل، متى سمحت الصيغة بذلك:
- معلومات العميل الآمر: تقديم بيانات العميل الآمر، على غرار الحقل 50 في رسالة MT103. ويمكن أن يشمل ذلك الاسم والعنوان ورقم الحساب.
- معلومات المستفيد: أدرج بيانات المستفيد على غرار الحقل 59 في MT 103، بما يشمل اسم المستفيد وعنوانه ورقم حسابه.
- الغرض من الدفع: بيان سبب المعاملة بوضوح، مما قد يخفف بعض المخاوف المتعلقة بمكافحة غسل الأموال (AML).
- معلومات الإبلاغ التنظيمي: أدرج الرموز أو المعرّفات اللازمة للإبلاغ التنظيمي إذا كان اختصاصك القضائي يشترط ذلك.
- الإحالة إلى رسالة S2S pacs.008: إن الإشارة الصريحة إلى أن رسالة pacs.009 COV مرتبطة برسالة S2S pacs.008 قد تُوفّر سياقًا للمصرف الوسيط.
- معلومات الاتصال: تضمين بيانات اتصال محددة لإدارة الامتثال أو مسؤول المعاملة المعني بهذه الدفعة، تحسبًا لحاجة المصرف المستلم إلى توضيح فوري.
- تعليمات المعالجة الخاصة: أي تعليمات إضافية للمصرف المستلم من شأنها تسهيل تحديد الأموال المحولة ومعالجتها على النحو الصحيح.
- معلومات الرسوم والمصاريف: في غياب رسالة SWIFT من نوع pacs.008، قد يكون من المفيد توضيح الطرف الذي سيتحمل المصاريف المتعلقة بالمعاملة تفادياً لأي سوء فهم.
- المعرّفات الإضافية: تضمين أي معرّفات إضافية للمعاملة يمكن أن تربط رسالة pacs.009 COV برسالة S2S pacs.008، مثل أرقام الفواتير أو معرّفات المعاملات الداخلية.
ملاحظة بشأن الامتثال
قد لا يؤدي تضمين معلومات إضافية في رسالة pacs.009 COV إلى التخفيف الكامل من مخاطر الامتثال، ولا سيما عمليات التحقق المتعلقة بمكافحة غسل الأموال AML ومكافحة تمويل الإرهاب CFT، التي تُعالَج عادةً بواسطة رسالة SWIFT من نوع pacs.008، ومن المهم التأكد من أن رسالة pacs.009 COV المعدَّلة لا تزال متوافقة مع المعايير المعمول بها واتفاقيات التعامل بين المصارف.
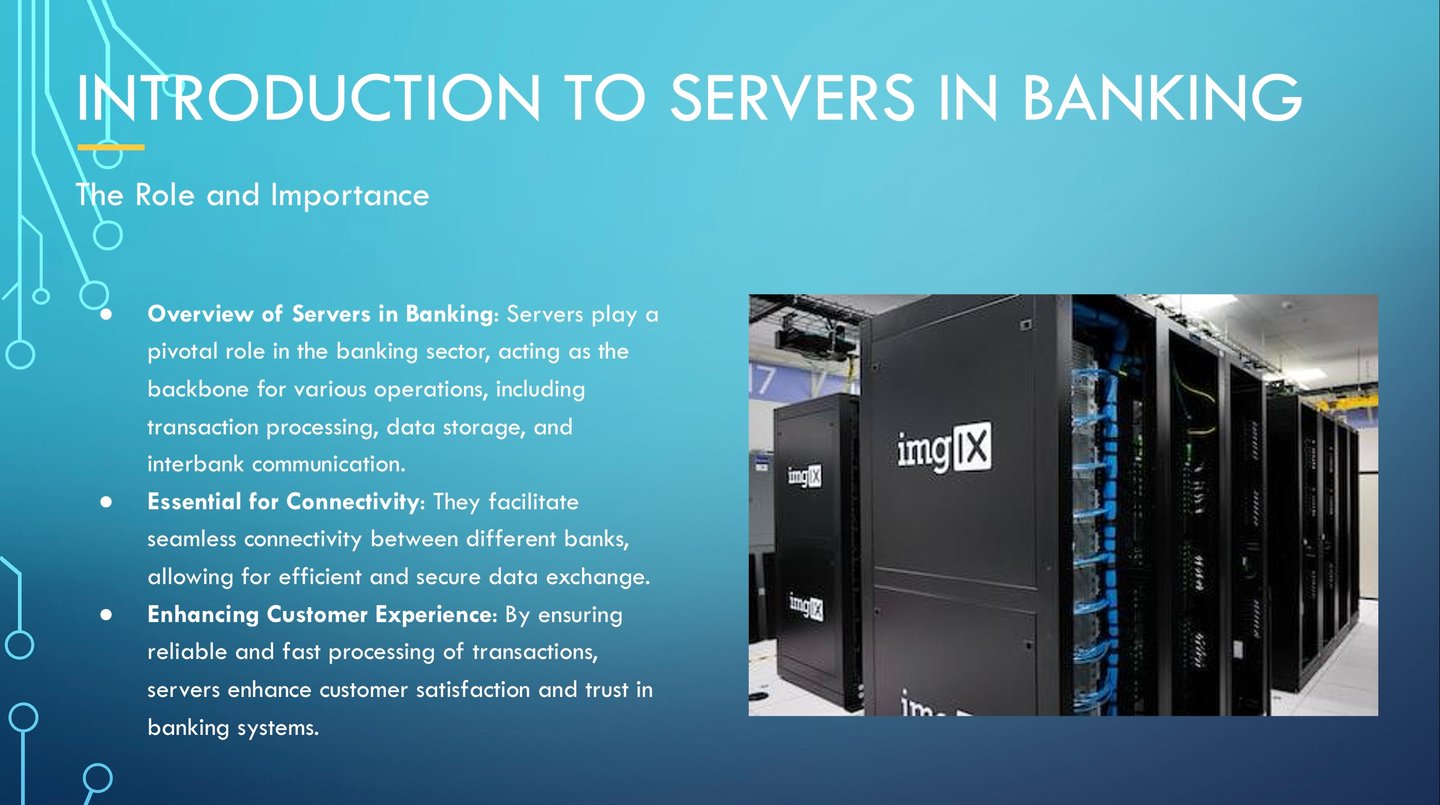
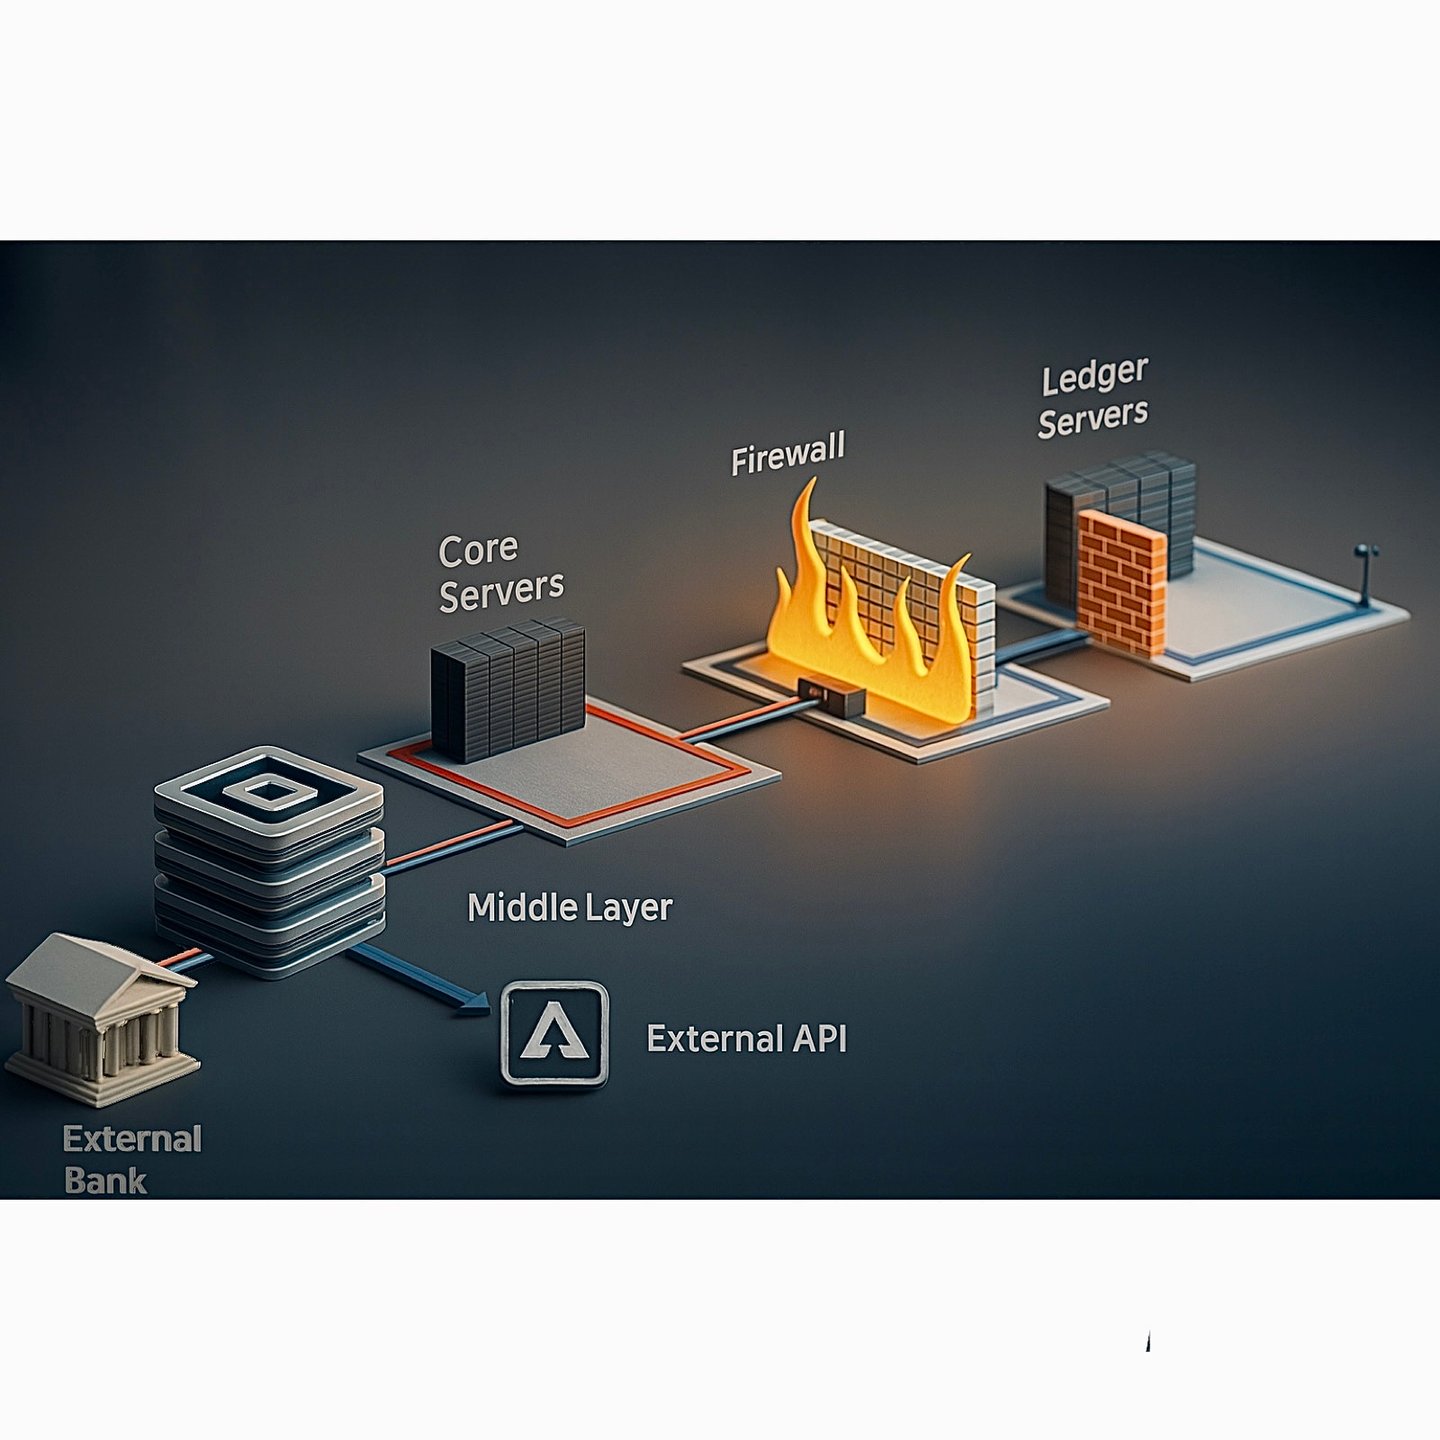
الفروق الرئيسية بين خوادم الاتصالات وخوادم دفتر الأستاذ/الحسابات في المصارف
في التكنولوجيا المصرفية، تؤدي الخوادم دورًا حاسمًا في ضمان سلاسة تنفيذ المعاملات المالية وحفظ السجلات. وتعتمد المصارف على نوعين رئيسيين من الخوادم، هما خوادم الاتصالات وخوادم دفتر الأستاذ/الحسابات. وعلى الرغم من أن كليهما بالغ الأهمية، فإن لكلٍّ منهما غرضًا مختلفًا ويتعامل مع أنواع مختلفة من البيانات.
خوادم الاتصالات
تشكل خوادم الاتصالات العمود الفقري لتبادل البيانات الآمن بين المصارف والمؤسسات المالية. وفيما يلي أبرز وظائف خوادم الاتصالات وخصائصها:
- تبادل آمن للبيانات: تيسّر هذه الخوادم تبادل البيانات بصورة آمنة، بما يضمن إمكانية نقل المعلومات المالية الحساسة بين المؤسسات دون المساس بسلامتها.
- البروتوكولات والمعايير: تعتمد على بروتوكولات قياسية مثل SWIFT وSEPA وACH وغيرها للتواصل بين المصارف، بما يضمن الاتساق والموثوقية عبر مختلف المنصات.
- التشفير والمصادقة: حفاظًا على الأمان، تعتمد خوادم الاتصال أساليب تشفير متقدمة وبروتوكولات مصادقة صارمة تحمي البيانات أثناء نقلها.
- معالجة المعاملات: تتولى هذه الأنظمة في المقام الأول معالجة طلبات المعاملات والرسائل والتعليمات، وتعمل وسيطًا ينقل المعلومات اللازمة لتنفيذ المعاملات.
- لا تحريك للأموال: من المهم الإشارة إلى أن هذه الخوادم لا تنقل الأموال ولا تحدّث أرصدة الحسابات بصورة مباشرة؛ بل تقتصر على تيسير الاتصالات اللازمة لتنفيذ هذه الإجراءات.
خوادم دفتر الأستاذ/الحسابات
أما خوادم دفتر الأستاذ والحسابات فهي الجهة الحافظة للسجلات المالية للمصرف. وفيما يلي أبرز خصائصها:
- الاحتفاظ بالسجلات المالية: تخزّن هذه الخوادم السجلات المالية الأساسية للمصرف وتحتفظ بها، بما يضمن تسجيل كل معاملة بدقة.
- تسجيل المعاملات: تتولى تسجيل جميع المعاملات، بما فيها القيود المدينة والدائنة، وهي مسؤولة عن تحديث الأرصدة الحالية للحسابات وحفظها.
- إدارة دفتر الأستاذ العام: تتولى خوادم دفتر الأستاذ إدارة دفتر الأستاذ العام للمصرف إلى جانب حسابات العملاء الفردية، مما يتيح رؤية شاملة للوضع المالي.
- سلامة البيانات: يُعدّ ضمان اتساق البيانات وسلامتها أمراً أساسياً، إذ إن هذه السجلات ضرورية لدقة التقارير المالية والامتثال.
- تدابير أمنية قوية: نظرًا إلى حساسية البيانات، تعتمد خوادم الدفاتر عادةً تدابير أمنية أشد صرامة، تشمل طبقات إضافية من التشفير وضوابط وصول مشددة.
يبدأ خادم الاتصالات المعاملات ويُيسّرها، أما خادم دفتر الأستاذ فيسجّلها في نهاية المطاف ويعكسها في دفاتر المصرف بعد التحقق منها.
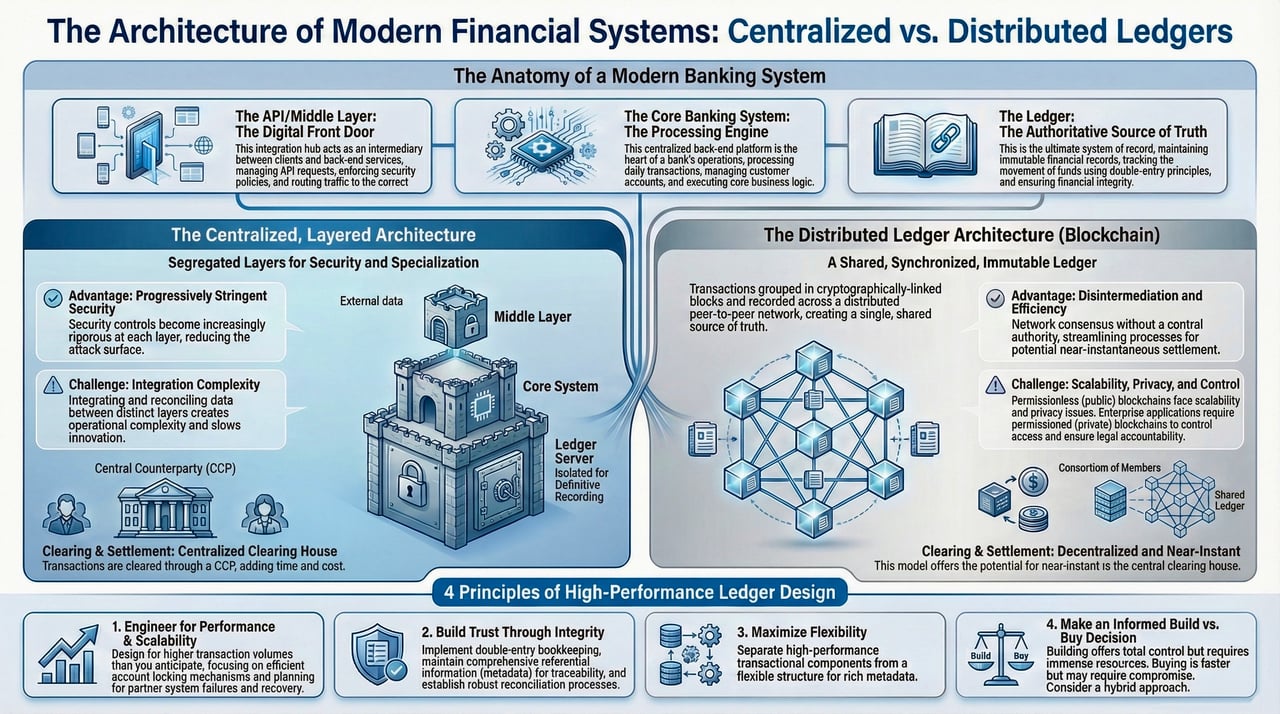
في الأنظمة المصرفية المعاصرة، كثيراً ما تتكامل هذه الوظائف، إذ تعمل بروتوكولات الاتصال الآمن داخل المصرف جنباً إلى جنب مع أنظمة إدارة السجلات. ويكفل هذا التكامل التحديث الفوري والاتساق عبر المنظومة المالية للمصرف بأكملها، مما يعزز الكفاءة والأمن معاً.
ما الذي يمكن تحويله من مصرف إلى مصرف؟
أصول المصرف:
- النقد وما في حكمه: هي أموال يمكن الوصول إليها فوراً أو بشكل شبه فوري، وتشمل النقد المادي والودائع لدى المصارف الأخرى والأوراق المالية عالية السيولة مثل أذون الخزانة.
- الاستثمارات/الأوراق المالية: هي أدوات مالية يستثمر فيها المصرف لتحقيق عائد، مثل السندات الحكومية وسندات الشركات والأسهم وغيرها من الأوراق المالية.
- القروض والسلف: وهي الأموال التي يقرضها المصرف لعملائه، وتدرّ دخلًا من الفوائد. وقد تشمل القروض الشخصية، والقروض العقارية، والقروض التجارية، وأرصدة بطاقات الائتمان، والسحب على المكشوف.
- الأصول الثابتة: وهي الممتلكات المادية المملوكة للمصرف، مثل المباني والأراضي والمعدات والأثاث.
- الأصول غير الملموسة: وتشمل الأصول غير المادية مثل البرمجيات وبراءات الاختراع والعلامات التجارية والشهرة التجارية.
- الأصول الأخرى: يمكن أن تشمل الفوائد المستحقة القبض، وأصول الضريبة المؤجلة، والأدوات المالية المشتقة، وغيرها.
التزامات المصرف:
- الودائع: هي الأموال التي يحتفظ بها الأفراد والشركات لدى المصرف. وتشمل الحسابات الجارية وحسابات التوفير والودائع لأجل. وهي التزامات على المصرف لأنه مُلزم بردّ هذه الأموال إلى المودعين عند الطلب أو في تاريخ استحقاق محدد.
- الأموال المقترضة: هي الأموال التي يقترضها المصرف من مؤسسات مالية أخرى أو من المصرف المركزي أو عبر إصدار سندات دين.
- أوراق الدين المالية: وهي سندات أو أشكال أخرى من الدين يصدرها المصرف لجمع الأموال. ويلتزم المصرف بسداد أصل المبلغ والفائدة إلى حاملي السندات.
- الالتزامات الأخرى: وتشمل بنوداً مثل المصروفات المستحقة، والذمم الدائنة، والالتزامات الضريبية المؤجلة، ومخصصات خسائر القروض، والأدوات المالية المشتقة.
- الالتزامات الثانوية: هي ديون لا تُسدَّد إلا بعد سداد جميع الديون الأخرى في حال إفلاس المصرف.
حقوق ملكية المصرف:
- الأسهم العادية: هي حقوق الملكية التي يحتفظ بها مالكو المصرف. ولهم حقوق التصويت، وقد يتلقون أرباحًا موزعة.
- الأسهم الممتازة: هذا النوع من حقوق الملكية يتمتع بأولوية في المطالبة بالأرباح والأصول مقارنةً بالأسهم العادية، ولا يرتبط عادةً بحقوق تصويت.
- الأرباح المحتجزة: هي صافي الأرباح التي راكمها المصرف على مر السنين واختار إعادة استثمارها في النشاط بدلًا من توزيعها كأرباح.
- أسهم الخزينة: هي أسهم المصرف الخاصة التي أعاد شراءها من السوق.
- الدخل الشامل الآخر: وهي المكاسب والخسائر الناشئة عن استثمارات ومشتقات مختلفة لم تتحقق بعد.
- حقوق الأقلية: هي الجزء من صافي أصول شركة تابعة العائد إلى حقوق الملكية التي لا تملكها الشركة الأم، سواء بصورة مباشرة أو غير مباشرة عبر شركات تابعة.
Dropbox وOnedrive وWeTransfer وغيرها.
Dropbox وOneDrive وWeTransfer والمنصات المماثلة: هي حلول سحابية لمشاركة الملفات وتخزينها. وهي مصممة لتيسير نقل الملفات الرقمية وتخزينها عبر الإنترنت. غير أنه يجب فهم دورها وقدراتها في سياق معاملات العملات من خادم إلى خادم (S2S)، ولا سيما في نقل المعلومات المالية المماثلة لرسائل pacs.008، ضمن السياق الصحيح.
الدور في معاملات S2S
- نقل المعلومات: في معاملات S2S، يتعين نقل المعلومات المتعلقة بالمعاملة، بما فيها التفاصيل التي ربما كانت ستُضمَّن في رسالة SWIFT pacs.008 (وهي صيغة معيارية لنقل معلومات الدفع)، بصورة آمنة بين المصارف. ومن الناحية النظرية، يمكن استخدام خدمات مثل Dropbox أو OneDrive لنقل المستندات أو ملفات البيانات التي تتضمن هذه المعلومات. غير أن ذلك سيكون أسلوباً غير تقليدي، إذ إن هذه المنصات ليست مصممة في الأساس للاتصالات المصرفية الآمنة أو المعاملات المالية.
- الأمن والامتثال: تستخدم المؤسسات المالية عادةً قنوات اتصال آمنة ومخصصة لنقل البيانات المالية الحساسة. وتلتزم هذه القنوات بأشد المعايير التنظيمية والأمنية ومعايير الخصوصية صرامة، وهي معايير قد لا تستوفيها خدمات مثل Dropbox أو OneDrive وغيرها بالكامل، لا سيما في سياق حفظ سجلات المعاملات المصرفية الخاضعة لتنظيم صارم.
لماذا لا يمكن «تنزيل» الأموال من هذه المنصات
في العالم المالي، يختلف مفهوم تخزين النقود جوهرياً عن تخزين ملف رقمي. فالعملة، ولا سيما في سياق الأعمال المصرفية والمعاملات الإلكترونية، لا تُخزَّن ككيان ملموس يمكن نقله أو نسخه كما يُنقل الملف أو يُنسخ. بل توجد النقود على هيئة سجل للقيمة داخل حسابات مالية تديرها المؤسسات المصرفية.
- غياب الوظائف المصرفية: إن منصات مثل Dropbox وOneDrive وWeTransfer ليست أنظمة مصرفية. فهي لا تملك القدرة على معالجة المعاملات المالية أو الوصول إلى الشبكات المصرفية. وهي في جوهرها خزائن تخزين رقمية ولا تتفاعل مع أنظمة مصرفية مثل نظام التسوية الإجمالية الفورية (RTGS) أو المدفوعات الفورية (RTP) أو شبكات الخدمات المصرفية للمراسلين.
- غياب الاتصال المباشر بالمؤسسات المالية: لا ترتبط خدمات مشاركة الملفات هذه بالبنية التحتية المصرفية. فالمصارف تستخدم بروتوكولات وأنظمة محددة ومؤمَّنة (مثل SWIFT للمعاملات الدولية) لمعالجة المدفوعات وتسويتها. أما البنية التحتية لخدمات التخزين السحابي فلا تتصل بهذه الأنظمة المصرفية.
- العملة بوصفها سجلاً للقيمة: في النظم المصرفية، تُمثَّل العملة في صورة سجلات أو قيود رقمية في دفتر حساب مصرفي. وتتولى المؤسسات المالية مسك هذه الدفاتر، وهي تعكس المبلغ الذي أودعه كل عميل في حسابه. وهذه السجلات ليست مادية أو ملموسة، بل هي تمثيلات رقمية للقيمة.
- المعاملات بوصفها تعديلات في دفاتر الحسابات: عند إجراء معاملة مالية، مثل تحويل عملة من حساب إلى آخر، لا يحدث أي انتقال مادي للنقود. بل تُنفَّذ المعاملة بتعديل القيود المحاسبية للحسابات المعنية لدى المصارف المراسلة أو المصرف المركزي أو المصارف المركزية أو أنظمة مقاصة المدفوعات الفورية (RTP). ويخفض النظام المصرفي رصيد أحد الحسابات ويزيد رصيد حساب آخر، بما يعكس تحويل القيمة الذي ستتم تسويته بصورة منفصلة. المطابقة والتسوية النهائية: تُجري المصارف المعنية مطابقة لبيانات المعاملة لضمان دقتها. وفي الحالات التي تُستخدم فيها مصارف وسيطة، يُسوّي كل مصرف الجزء الخاص به من المعاملة من خلال علاقاته مع المصارف المراسلة. إعداد التقارير وحفظ السجلات: تحتفظ المصارف بسجلات لجميع المعاملات لأغراض الامتثال والتدقيق وإعداد التقارير.
- عدم التوافق مع أنظمة تخزين الملفات: بما أن العملة في الأنظمة المصرفية الحديثة تُمثَّل في صورة قيود دفترية داخل قاعدة بيانات المصرف الآمنة، فلا يمكن تخزينها أو تحويلها عبر أنظمة تخزين الملفات ومشاركتها التقليدية مثل Dropbox أو OneDrive أو WeTransfer وغيرها. فهذه المنصات قادرة على تخزين ونقل ملفات رقمية تتضمن معلومات عن المعاملات (مثل كشوف المعاملات أو العقود أو ما يماثل رسائل SWIFT)، لكنها لا تستطيع تخزين القيمة النقدية ذاتها.
- الأمن والتنظيم: تخضع إدارة الأموال داخل هذه الدفاتر المصرفية لبروتوكولات أمنية صارمة وأنظمة تنظيمية وإشراف رقابي. وتستخدم المصارف أنظمة متخصصة عالية التأمين لإدارة الحسابات وتسجيل المعاملات المنفَّذة. وتكفل هذه الأنظمة سلامة البيانات المالية وسريتها ودقتها، وهي أمور لم تُصمَّم خدمات تخزين الملفات العامة للتعامل معها.
يجب تفسير المصطلحات المرتبطة بأساليب التحويل البديلة أو القديمة في سياق البنية التحتية المصرفية. فقد تصف هذه المصطلحات قنوات اتصال أو أساليب معالجة داخلية أو ممارسات تاريخية، لكنها لا تحل محل اشتراط توافر مؤسسات خاضعة للتنظيم وأنظمة دفع معترف بها وإجراءات تسوية رسمية.
أي تحويل، أيًّا كانت التسمية المستخدمة، لا بد أن تتم معالجته ومقاصته وتسويته في نهاية المطاف داخل النظام المالي القائم.



الخطوة التالية
اطلب لقاءً تعريفياً
أخبرونا في بضعة أسطر من أنتم وما الذي تفكرون فيه. يصل استفساركم مباشرة إلى المصرف ويُعامَل بسرية.
هل تفضّل التحدث مباشرةً؟ احجز اجتماعًا مرئيًا عن بُعد مدته 30 دقيقة.
تبادل المفاتيح
إذا رغبتم في معرفة المزيد عن كيفية تحويل الأموال أو الأصول إلى حساباتكم لدينا، يُرجى التواصل مع Marie Mayer.