ما المقصود بمكافحة غسل الأموال؟
تخدم مكافحة غسل الأموال وتمويل الإرهاب الأمن العالمي ونزاهة النظام المالي والنمو المستدام. وتوجد قوانين AML وCFT لمنع إساءة استخدام الأسواق المالية لأي من الغرضين.
اعتمد الاتحاد الأوروبي والعديد من الاختصاصات القضائية الأخرى تشريعات صارمة لمكافحة غسل الأموال وتمويل الإرهاب، وتعمل السلطات المختصة، ضمن شبكات تعاون، على ضمان تطبيقها عمليًا.
IFB مرخّص وخاضع للإشراف في اتحاد جزر القمر، جزيرة أنجوان المتمتعة بالحكم الذاتي، من قِبل Anjouan Offshore Finance Authority بموجب الترخيص L1149. ويستند برنامجنا لمكافحة غسل الأموال وتمويل الإرهاب (AML/CFT) إلى توصيات FATF الأربعين، وهي المعيار الذي تُقيَّم على أساسه الأنظمة الوطنية ذاتها.
وتسري أطر أخرى حيثما تقع الأطراف المقابلة لنا. فعلاقات المراسلة تُدخل متطلبات قانون السرية المصرفية الأمريكي (US Bank Secrecy Act) ضمن نطاق التطبيق بصورة غير مباشرة، كما أن النشاط الموجَّه إلى الاتحاد الأوروبي يستوجب تطبيق الإطار الأوروبي. أما البرنامج الذي يُبنى على الحد الأدنى المحلي وحده فلا يصمد أمام العناية الواجبة التي تجريها البنوك المراسلة، ولهذا السبب لم نقتصر في بناء برنامجنا على ذلك الحد الأدنى.
يتضمن برنامجنا ما يلي:
- موافقة خطية من أحد كبار المديرين؛
- برنامج لتحديد هوية العملاء قائم على المخاطر، يكفي لتكوين قناعة معقولة بالهوية الحقيقية لكل عميل؛
- رصد النشاط المشبوه والإبلاغ عنه؛
- اختبار مستقل لتنفيذه؛
- مسؤول امتثال معيّن لمكافحة غسل الأموال (AML) مع نشر بيانات الاتصال به؛
- التدريب المستمر للموظفين المعنيين؛
- risk-based ongoing due diligence, including the beneficial ownership of legal-entity customers, understanding the nature and purpose of each relationship, and monitoring to keep customer information current.
تهدف هذه القواعد إلى رصد الأنشطة المشبوهة والإبلاغ عنها، بما في ذلك الجرائم الأصلية لغسل الأموال وتمويل الإرهاب، مثل الاحتيال في الأوراق المالية والتلاعب بالسوق.
الإطار الدولي
تضع مجموعة العمل المالي (FATF)، التي أُنشئت عام 1989، الإطار العالمي لسياسة مكافحة غسل الأموال (AML) وتقيّم مدى امتثال الدول له. وتشرف الجهات الرقابية الوطنية على المؤسسات الخاضعة لاختصاصها، كما تدير الأمم المتحدة والبنك الدولي وصندوق النقد الدولي برامج خاصة بها لمكافحة غسل الأموال.
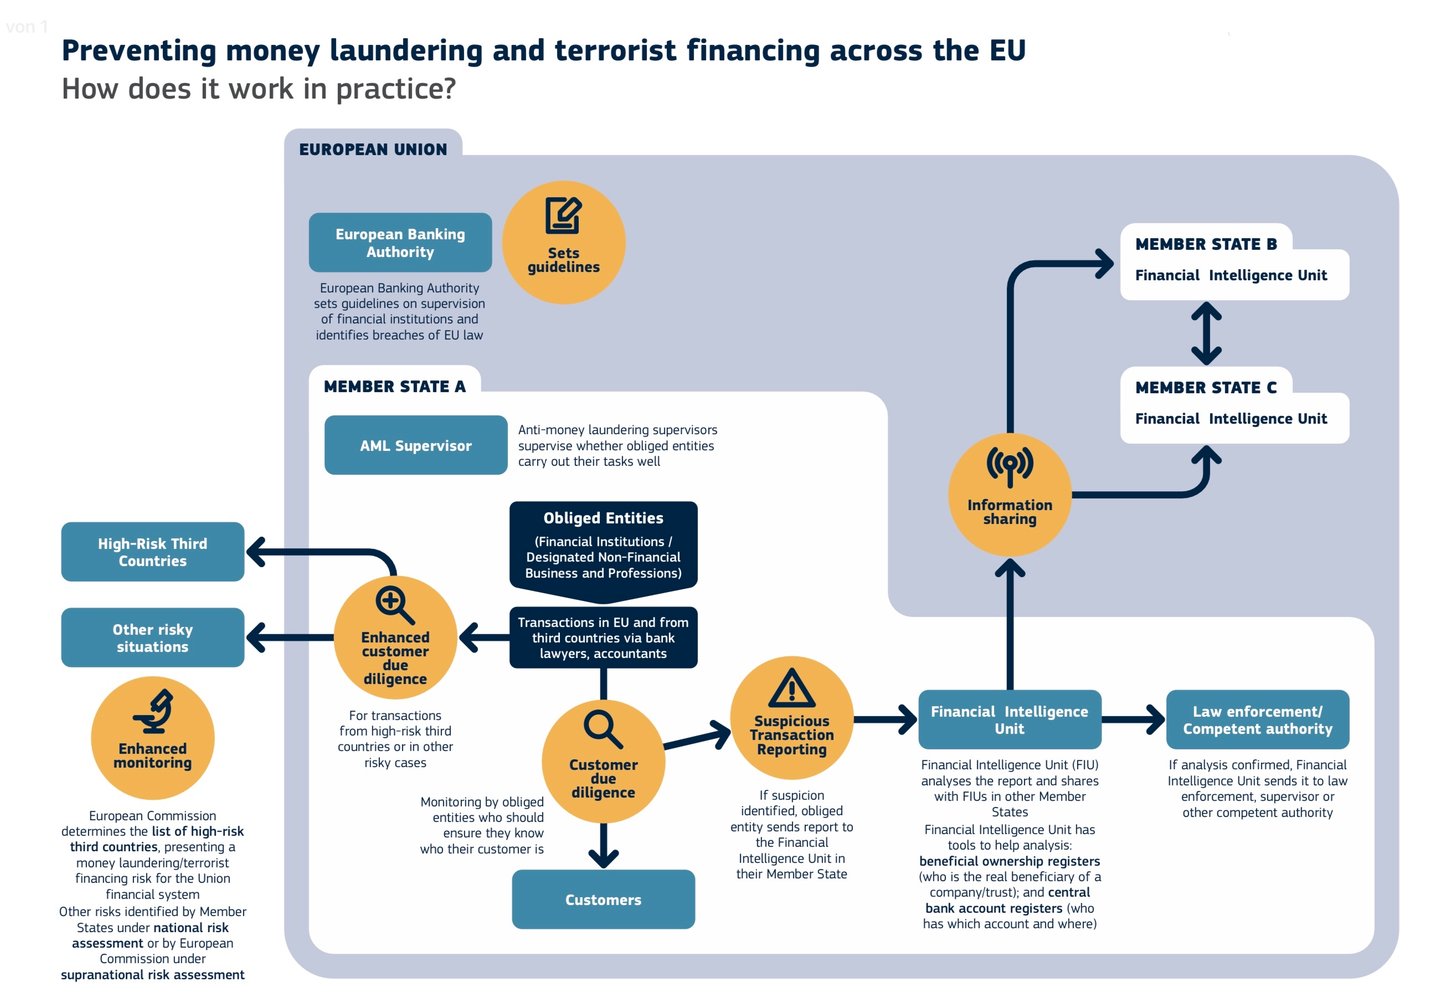
تسهم مكافحة غسل الأموال (AML) في ترسيخ أفضل الممارسات في الكشف عن الأنشطة المشبوهة. فكلما سهل على المجرمين إنفاق الأموال غير المشروعة دون كشفهم، ازدادت الجريمة. ولذلك تُلزم أنظمة مكافحة غسل الأموال «الجهات الملزمة» بمعرفة مؤشرات الخطر ومراقبة أنشطة عملائها مراقبة فعلية. والجهات الملزمة هي المؤسسات التي قد يستغل غاسلو الأموال معاملاتها: المصارف ومعالجو المدفوعات وأعمال الألعاب والمراهنات وغيرها. وفي الاتحاد الأوروبي (EU)، تصدر هيئة المصارف الأوروبية إرشادات بشأن الإشراف، وتقيّم الجهات الإشرافية المعنية بمكافحة غسل الأموال مدى فعالية أداء كل مؤسسة لواجباتها.
لقد تغيّر شكل الإطار الأوروبي. فالبنية القائمة على التوجيهات يجري استبدالها بحزمة مكافحة غسل الأموال لعام 2024: اللائحة (EU) 2024/1624 التي تتضمن التزامات واجبة التطبيق مباشرةً؛ والتوجيه (EU) 2024/1640 بشأن الإشراف ووحدات الاستخبارات المالية؛ واللائحة (EU) 2024/1620 المنشئة لهيئة مكافحة غسل الأموال في فرانكفورت.
عمليًا، تحصل الجهات الملزمة على مدونة قواعد واحدة مباشرة التطبيق بدلًا من سبع وعشرين عملية نقل إلى التشريعات الوطنية، وعلى جهة إشرافية أوروبية تتمتع باختصاص مباشر على مؤسسات مختارة، وعلى حد موحّد للمدفوعات النقدية. وتُطبَّق الحزمة على مراحل، لذا ينبغي التحقق من تاريخ السريان المنطبق على أي التزام محدد بدلًا من افتراض موعد تحوّل واحد.
كيف تعمل مكافحة غسل الأموال في المصرف
تقع المصارف في أساس النظام المالي، ويتعين عليها رصد السلوك المشبوه في مرحلة مبكرة. وتتبع سياساتها في مكافحة غسل الأموال إطار FATF؛ ويُدرَّب موظفو الخطوط الأمامية على أساليب مكافحة غسل الأموال، ويُلزمهم القانون بالإبلاغ عن النشاط المشبوه. ويعزز مسؤولو الامتثال المختصون بمكافحة غسل الأموال هذه الممارسات، بدعم من ثلاث أدوات: التحقق من الهوية، وضوابط التسوية والإفراج، وبرمجيات مراقبة المعاملات.
فحوصات الهوية
يجب على المصارف اتباع إجراءات اعرف عميلك (KYC) للتحقق من هوية عملائها. وتوفّر سياسة مكافحة غسل الأموال الإطار العام، لكن يظل كل مصرف مسؤولًا عن عملائه وعن الإبلاغ عن المعاملات عالية المخاطر.
تُلزم متطلبات KYC المصارف بالتحقق من اسم العميل وتاريخ ميلاده وعنوانه، وأحياناً من معلومات إضافية مثل المهنة. ويثبت العملاء هويتهم عادةً بوثائق رسمية عند فتح الحساب، وتعتمد المصارف بشكل متزايد التعرّف البيومتري، مثل التعرّف على الوجه أو الصوت وبصمات الأصابع.
ضوابط التسوية والإفراج
تُفرَج الأموال الواردة مقابل تسوية مكتملة، لا مقابل إشعار بالدفع. وحيثما كان القيد الدائن غير معتاد بالنسبة إلى الحساب، قد يُعلَّق الإفراج ريثما تتم المراجعة. وهذا إجراء رقابة داخلي وتدبير للحد من مخاطر التسوية، وليس فترة احتجاز تنظيمية، ولا يفرض أي إطار لمكافحة غسل الأموال فترة كهذه.
برمجيات مراقبة المعاملات
لا يستطيع المصرف الذي يعالج أحجاماً كبيرة من المعاملات مراجعة كل معاملة يدوياً. فتقوم برمجيات المراقبة بفحص المعاملات يومياً أو في الوقت الفعلي. وتجمع بين سجل صاحب الحساب وتقييم المخاطر وتفاصيل كل معاملة، كالمبلغ والدول المعنية وطبيعة الدفعة، وذلك عبر الإيداعات النقدية والحوالات المصرفية والسحوبات. وتُصنَّف المعاملة التي يُقدَّر أنها عالية المخاطر على أنها مشبوهة.
نلتزم بمبادئ مجموعة وولفسبيرغ.
مجموعة وولفسبرغ هي رابطة تضم مصارف عالمية تضع أطرًا وإرشادات لإدارة مخاطر الجرائم المالية، ولا سيما سياسات KYC وAML وCFT. وقد اجتمعت للمرة الأولى في عام 2000 في قصر وولفسبرغ (Château Wolfsberg) في شمال شرق سويسرا بحضور ممثلين عن منظمة الشفافية الدولية، من بينهم ستانلي موريس والأستاذ مارك بيث من جامعة بازل، لصياغة إرشادات مكافحة غسل الأموال للخدمات المصرفية الخاصة. وقد نُشرت مبادئ وولفسبرغ لمكافحة غسل الأموال للخدمات المصرفية الخاصة في أكتوبر 2000، ونُقِّحت في مايو 2002 ويونيو 2012.
أنظمة مراقبة المعاملات (TMS)
أنظمة رصد المعاملات هي الأدوات التي تراقب بها المؤسسات المالية والجهات الإشرافية المعاملات داخل النظام المصرفي. وهي تحدد الأنشطة التي قد تشير إلى غسل الأموال أو تمويل الإرهاب أو غير ذلك من الجرائم المالية. وتعمل وفق سبع خطوات:
- جمع البيانات. يجمع النظام بيانات المعاملات من مختلف أنحاء المصرف: المبلغ والتاريخ والوقت والأطراف وطبيعة المعاملة.
- تصنيف المخاطر. يبني النظام، انطلاقًا من هذه البيانات، ملفات مخاطر للعملاء والمعاملات، استنادًا إلى سجل العميل وأنواع معاملاته المعتادة والنطاق الجغرافي.
- الرقابة القائمة على القواعد. تُطبَّق قواعد محددة مسبقاً على كل معاملة، كأن يُرصد مثلاً تجاوز مبلغ ما حدّاً معيناً أو تنفيذ معاملات كثيرة في فترة زمنية قصيرة.
- كشف الحالات الشاذة. تحدّد النماذج الإحصائية وتقنيات التعلّم الآلي المعاملات التي تنحرف انحرافًا ملحوظًا عن المعتاد أو عن سلوك العميل المعتاد.
- التنبيهات. تؤدي المعاملة المُعلَّمة إلى إصدار تنبيه، يراجعه مسؤول الامتثال أو فريق التحقيق.
- التحقيق والإبلاغ. إذا ظلّت المعاملة مشبوهة بعد المراجعة، يجري المصرف تحقيقًا إضافيًا، ووفقًا لنتيجته يُقدّم تقريرًا عن النشاط المشبوه إلى الجهة المختصة.
- التعلّم المستمر. تُستخدم نتائج التحقيقات في تحسين القواعد والنماذج، بحيث تزداد دقة الكشف مع مرور الوقت.
بفضل نظام مراقبة المعاملات، يتمكن المصرف من إدارة مخاطره على نحو أفضل، والوفاء بالتزاماته التنظيمية، والإسهام في مكافحة الجرائم المالية.
مكافحة تمويل الإرهاب (CFT)
يستند نهج IFB في مكافحة تمويل الإرهاب إلى إطار متعدد الطبقات يشمل تقييم المخاطر والتكنولوجيا والتعاون مع الجهات الإشرافية.
الأسس والنهج القائم على المخاطر
تجمع ضوابط مكافحة تمويل الإرهاب (CFT) لدينا بين العناية الواجبة تجاه العملاء عند استقطاب العميل، والمراقبة المستمرة للمعاملات، وإحالة الأنشطة المرصودة إلى المراجعة البشرية. وتخضع النماذج للمراجعة وإعادة المعايرة وفق دورة محددة بالمقارنة مع النتائج الداخلية والأنماط الخارجية.
لا ننشر أي إحصاءات عن حالات الكشف. فالأرقام من هذا النوع لا يمكن للقارئ التحقق منها ولا معنى لها دون المنهجية الأساسية التي بُنيت عليها. أما ما سنفعله فهو الإجابة عن الأسئلة المحددة الواردة من المراسلين والجهات التنظيمية، في ظل ضمانات السرية المناسبة.
العناية الواجبة المعززة والمراقبة
بعد الفحص الأولي، تُطبَّق العناية الواجبة المعززة على الملفات الأعلى مخاطر:
- تحليل البيانات. تحلّل خوارزمياتنا بيانات المعاملات في الوقت الفعلي وتُبرز الأنماط والحالات الشاذة التي تخرج عن المعايير المعتمدة.
- التحليل السلوكي. تشكّل البيانات التاريخية والتحليل التنبؤي ملفات سلوكية مفصلة، بحيث تُرصد مؤشرات الإنذار مبكراً وتُحال إلى المراجعة اليدوية.
- التحقق متعدد الطبقات. تخضع المعاملات المُعلَّم عليها للتحقق من خلال أنظمة آلية وموظفين ذوي خبرة معاً، بحيث يكون التدخل سريعاً ومدروساً في آن واحد.
المراقبة الفورية والتدخل الآلي
- التعلّم الآلي. تتعلم أنظمتنا من أنماط المعاملات المتغيرة وتتكيف مع التهديدات الجديدة؛ ويتبع ذلك تدخل آلي عند تجاوز الحدود المحددة.
- التصعيد الفوري. تُحدَّد المعاملة التي يُشتبه في أنها تنطوي على مخاطر وتُرفع فورًا إلى مراجعة ثانوية، بما يجمع بين دقة الخوارزميات وحكم الخبراء.
- نماذج تكيفية. تُحدَّث نماذجنا باستمرار استنادًا إلى الرؤى والتحليلات العالمية وبيانات الأداء الداخلية، بحيث تواكب الأنماط المستجدة.
التعاون
لا يتوقف تمويل الإرهاب عند الحدود، ولا تتوقف استجابتنا عندها. ونعمل مع الجهات الإشرافية الوطنية والمؤسسات المالية الدولية لتبادل الرؤى وأفضل الممارسات:
- تبادل المعلومات الاستخباراتية. المشاركة في المحافل الدولية والتبادل الآمن للبيانات مع المؤسسات الشريكة.
- فرق العمل المشتركة. حيثما يقتضي التهديد ذلك، يسهم IFB في فرق عمل مشتركة لمواجهة تمويل الإرهاب.
التحسين المستمر
لا تتجاوز فاعلية إجراءاتنا لمكافحة تمويل الإرهاب (CFT) آخر مراجعة أُجريت عليها. ونحن نتابع الاتجاهات الجديدة في الجريمة المالية وندمج الأساليب المستجدة في إجراءاتنا، بما يمكّننا من الاستجابة للتهديدات الناشئة في وقت يكاد يكون آنيًا.
تشكّل العناية الواجبة الصارمة والتقنيات السليمة والتعاون الدولي معًا منظومة تكتشف تمويل الإرهاب وتردعه وتواصل تطورها. وهي تحمي نزاهة النظام المالي الدولي وأمن عملائنا وشركائنا.
معرفة المستفيد والتحقق من هويته
يجمع إطار الأمن في IFB بين إجراءات التعرّف على المستفيد (KYP) والتحقق من المستفيد (VoP) وتدابيرنا لمكافحة تمويل الإرهاب (CFT) في منظومة دفاعية متعددة الطبقات ضد الاحتيال وغسل الأموال وتمويل الإرهاب.
التحقق من هوية المستفيد (KYP)
تنظر الضوابط التقليدية إلى المُرسِل، أما KYP فينظر إلى المستلم، ويضمن التحقق من هوية كل مستفيد بما لا يدع مجالًا للشك:
- التحقق من الهوية. يجري التحقق من كل مستفيد محتمل مقابل قواعد بيانات موثوقة، باستخدام البيانات الثابتة ومؤشرات المخاطر الديناميكية معًا.
- التحليل السلوكي وتحليل المعاملات. تحلّل الخوارزميات سجل المدفوعات والسلوك لبناء ملف تعريفي للمخاطر واكتشاف التناقضات التي قد تدل على احتيال.
- التصنيف القائم على المخاطر. يُصنَّف المستفيدون من الدفعات بحسب المخاطر، ويُطبَّق تدقيق معزَّز حيثما اقتضى الأمر، وذلك للحماية من غسل الأموال ومن توجيه الأموال إلى جهة خاطئة على حد سواء.
التحقق من المستفيد (VoP)
إن التحقق من المستفيد ليس مجاملةً، بل التزام قانوني بموجب اللائحة (الاتحاد الأوروبي) 2024/886، أي لائحة المدفوعات الفورية، التي تعدّل لائحة SEPA (الاتحاد الأوروبي) رقم 260/2012.
منذ 9 أكتوبر 2025، يتعين على كل مزوّد خدمات دفع في دولة عضو بمنطقة اليورو يقدّم التحويلات الائتمانية أن يتيح للدافع إجراء فحص التحقق من المستفيد (VoP) قبل التفويض، دون مقابل. ويشمل الالتزام التحويلات الائتمانية القياسية والفورية ضمن SEPA على حد سواء. أما المزوّدون خارج منطقة اليورو فأمامهم مهلة حتى 9 يوليو 2027.
آلية العمل
- يقدّم مزوّد خدمة الدافع IBAN المستفيد واسمه.
- يُحال الطلب إلى مزوّد خدمة المستفيد عبر نظام SEPA أو عبر آلية للتوجيه والتحقق.
- يتحقق مزوّد خدمة المستفيد من سجلاته ويعيد إحدى أربع نتائج: تطابق، أو تطابق جزئي، أو عدم تطابق، أو تعذّر التحقق.
- يتلقى الدافع النتيجة ويقرر ما إذا كان سيمضي في التنفيذ. ولا يُحجب الدفع تلقائيًا.
النقطة التي يغفلها العملاء في أغلب الأحيان: عندما يأذن الدافع بإجراء التحويل بعد أن يتلقى تحذيرًا بوجود عدم تطابق، يتحمل الدافع المسؤولية عن وصول الأموال إلى مستلم غير مقصود. فالتحذير ينقل المخاطر. اقرأه قبل أن تتجاوزه.
دخلت قواعد مخطط التحقق من المستفيد (VoP) الصادرة عن مجلس المدفوعات الأوروبي حيز النفاذ في 5 أكتوبر 2025، وهي تحكم آليات التعامل بين مزودي الخدمة.
مكافحة تمويل الإرهاب
- العناية الواجبة تجاه العملاء. وفقًا لمعايير KYC الصارمة، يخضع كل عميل للتدقيق منذ البداية.
- المراقبة المستمرة للمعاملات. يتولى الذكاء الاصطناعي والتحليل الفوري رصد تدفقات المعاملات واعتراض مؤشرات تمويل الإرهاب.
- تقييم المخاطر التكيفي. تتيح النماذج التي تُحسَّن باستمرار عبر التعلم الآلي درجات مخاطر تتكيف مع التهديدات الجديدة.
إطار واحد وعدة طبقات
- الرقابة الشاملة. يضمن التحقق من المستفيد وتحليل تعليمات الدفع والمراقبة المستمرة، مجتمعةً، عدم وجود نقطة إخفاق منفردة.
- الآلات والأفراد. توفّر الخوارزميات الكشف الفوري، فيما يقدّم الموظفون ذوو الخبرة المراجعة المعمّقة والسياق.
- التعاون الدولي. نعمل مع الجهات الإشرافية والمؤسسات المالية حول العالم، بما يضمن توافق إجراءاتنا مع المعايير الحالية ومعلومات التهديدات المستجدة.
- القدرة على التكيّف. تتغير الجرائم المالية بسرعة، واستثمارنا المستمر يُبقي إجراءاتنا متقدمة عليها.
من خلال KYP وVoP وCFT، تخضع كل معاملة لدى IFB لتدقيق صارم. ويستبق هذا النهج التهديدات بدلاً من انتظارها، ويحمي نزاهة النظام المالي.