
Alternatif Transfer Yöntemleri
Sunucudan Sunucuya (S2S)

IFB'de S2S Hizmetlerinin Aktivasyonu
Sunucudan Sunucuya (Server to Server) olanakları, hesap iyi durumda (good standing) olduğunda müşterinin talebi üzerine etkinleştirilir:
- Asgari bakiyeyi korur,
- tutarlı bir finansal geçmiş sergilemektedir ve
- meşru ticari faaliyetlerle uyumludur.
Ayrıca hesabın
- çözülmemiş herhangi bir uyum sorununun bulunmaması ve
- tüm işlemler uluslararası finansal düzenlemelere uygun olmalıdır.
Nihai aktivasyon, uyum ve risk yönetimi ekibimizin dahili incelemesine ve onayına tabidir.
Mesaj para değildir
90 saniyede: Neden hiçbir SWIFT mesajı, teleks veya sunucu uzlaşma olmaksızın fon aktaramaz?
VL1 ile bir belgeyi doğrulayın →Bir ödeme mesajı, dekont veya teyit mi aldınız? Güvenmeden önce kontrol ettirin.
Sunucudan Sunucuya Transferler (S2S)
fonların, varlıkların, yükümlülüklerin ve özkaynakların ilgili Nostro Hesaplarından, ya da verilerin farklı bankalar veya finansal kuruluşlar arasında kendi sunucuları aracılığıyla aktarılması sürecinin bir bölümünü ifade eder. Bu transferler güvenli, şifrelenmiş bağlantılar üzerinden gerçekleştirilir ve bilginin güvenli ve verimli biçimde iletilmesini sağlamak amacıyla köklü protokollere ve standartlara dayanır. Bankacılıkta sunucudan sunucuya transferlerin birkaç bileşeni vardır:
- Bankalararası ağlar: Finansal kuruluşlar, Society for Worldwide Interbank Financial Telecommunication (SWIFT) veya Otomatik Takas Merkezi (ACH) ağı gibi bankalararası ağlar aracılığıyla birbirine bağlıdır. Bu ağlar, bankaların birbirleriyle iletişim kurmasını ve fon transferleri ile ödemeler gibi işlemleri gerçekleştirmesini sağlar.
- Protokoller ve standartlar: Sunucudan sunucuya transferler, iletişimi ve işlem yürütmeyi kolaylaştırmak için yerleşik protokollere ve standartlara dayanır. Örnekler arasında elektronik veri değişimi için ISO 20022 standardı ile bankalar arasında finansal mesajların belirli bir formatta iletilmesini sağlayan SWIFT mesajlaşma sistemi yer alır.
- Güvenli bağlantılar: Bankalar, sunucudan sunucuya transferler sırasında iletilen hassas bilgilerin gizliliğini ve bütünlüğünü korumak için güvenli ve şifreli bağlantılar kullanır. Bu, güvenli iletişim kanalları oluşturmak üzere Secure Socket Layer (SSL) veya Transport Layer Security (TLS) gibi teknolojilerin kullanılmasını içerir.
- Kimlik doğrulama ve yetkilendirme: Bankalar, sunucudan sunucuya bir transferde yer alan tarafların kimliğini doğrulamak için güçlü kimlik doğrulama ve yetkilendirme prosedürleri uygular. Bu, yalnızca yetkili kişilerin veya sistemlerin işlemleri başlatabilmesini veya onaylayabilmesini sağlamak amacıyla dijital sertifikaların, kriptografik anahtarların veya çok faktörlü kimlik doğrulama yöntemlerinin kullanılmasını içerebilir.
- İşlemin gerçekleştirilmesi: Gerekli güvenlik önlemleri alındıktan sonra bankalar arasında işlemler gerçekleştirilebilir. Bu süreç genellikle gönderen bankanın transfer talebini başlatmasını, alıcı bankanın talebi doğrulayıp kabul etmesini ve ardından her iki bankanın da tamamlanan transferi yansıtmak üzere kendi kayıtlarını güncellemesini içerir.
- Mutabakat ve takas: Sunucudan sunucuya transferin tamamlanmasının ardından bankalar kayıtlarını mutabık hale getirir ve ödenmemiş bakiyeleri kapatır. Bu süreç, defterlerin güncellenmesini, işlem verilerinin mutabakatını ve transferle ilgili ödenmemiş ücret veya masrafların kapatılmasını içerebilir.
S2S Hizmetlerimiz
Seçkin müşteri portföyümüz olan yüksek net varlıklı bireylere ve köklü kurumsal yapılara S2S hizmetleri sunuyoruz; bu hizmetlerde özellikle ketumiyete, gizliliğe ve kurumsal bütünlüğe önem veriyoruz.
Tüm S2S işlemleri yalnızca uluslararası bankacılık sistemine tam olarak entegre olan bankalar arasında gerçekleştirilir; bu sayede yalnızca doğrulanmış S2S mesajlarının güvenli biçimde teatisi değil, aynı zamanda fonların etkin ve zamanında takası da sağlanır. Bu tür bir entegrasyondan yoksun karşı taraflar mesaj iletebilir; ancak doğası gereği finansal takası tamamlayamaz.
S2S transferlerinde fonlar, bir bankanın defterinden veya çekirdek sunucularından “indirilemez”; çünkü bu sistemler daima dış erişime tamamen kapalıdır. Bulutta veya herhangi bir normal sunucuda ya da bilgisayarda saklanan dijital dosyaların aksine, fonlar daima küresel bankacılık sisteminin güvenli ve düzenlenmiş çerçevesi üzerinden iletilmelidir; bu da hem bütünlüklerini hem de her işlemin uyumunu güvence altına alır.
Gözlemlerimize göre, bize sunulan S2S işlemlerinin %68'inden fazlası banka olmayan kuruluşlardan veya fon gönderme yetkinliği bulunmayan bankalardan kaynaklanmaktadır.
Buna karşılık, yalnızca ilgili kaynak kurumun titizlikle doğrulanması ve takas ve uzlaşma gücünün kanıtlanabilir olması koşuluyla, tutar bakımından herhangi bir sınırlama olmaksızın işlem yapabilecek konumdayız.

Sunucudan Sunucuya (S2S) Para Transferi Yapısı
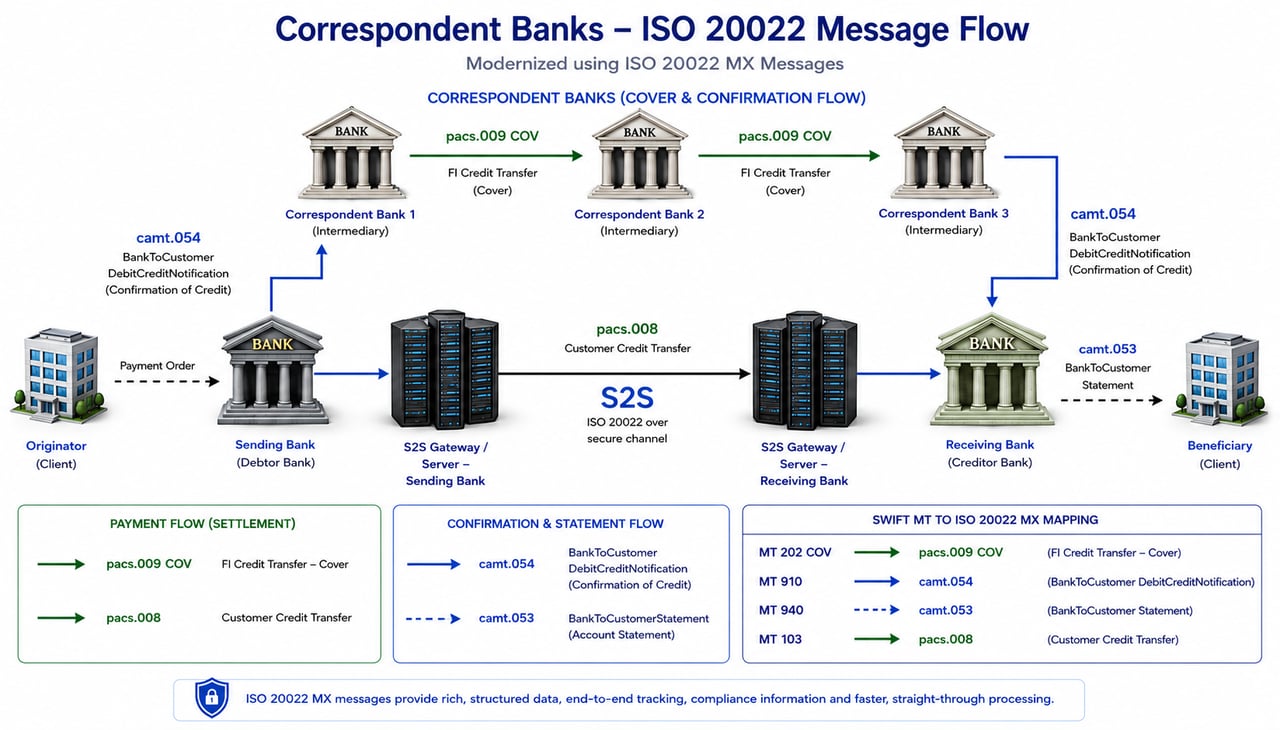
Bankalar Arası S2S İletişimi
Bankalar arasındaki sunucudan sunucuya iletişim; verilerin gizliliğini, bütünlüğünü ve erişilebilirliğini sağlamak amacıyla güvenli protokoller, düzenleyici çerçeveler ve sektör standartlarının bir arada kullanılmasıyla kurulur. Bu iletişim genellikle aşağıdaki protokol ve teknolojilerin bir bileşimi kullanılarak yönetilir:
1. SWIFT (Society for Worldwide Interbank Financial Telecommunication)
- Genel Bakış: SWIFT, güvenli ve standartlaştırılmış finansal mesajlaşma için küresel bir ağ sağlar. Uluslararası banka havaleleri için yaygın olarak kullanılır.
- Kullanılan Protokoller: SWIFTNet, mesaj biçimlendirmesi için XML'den yararlanan SWIFTNet InterAct ve SWIFTNet FileAct gibi IP tabanlı protokolleri kullanır. Güvenli iletişim, TLS (Transport Layer Security) ile sağlanır.
2. ISO 20022
- Genel Bakış: ISO 20022, finansal kuruluşlar arasında elektronik veri alışverişine yönelik uluslararası bir standarttır. Standartlaştırılmış bir XML formatında mesaj geliştirilmesi için ortak bir platform sunar.
- Kullanılan Protokoller: Genellikle HTTPS ve TLS gibi güvenli iletim protokolleri üzerinden uygulanır.
3. FIX (Financial Information Exchange) Protokolü
- Genel bakış: FIX, menkul kıymet işlemlerinin gerçek zamanlı elektronik değişimi için standart bir protokoldür.
- Kullanılan Protokoller: FIX mesajları genellikle TCP/IP üzerinden iletilir ve TLS ile güvence altına alınabilir.
4. EBICS (Electronic Banking Internet Communication Standard)
- Genel Bakış: Avrupa'da yaygın olarak kullanılan EBICS, finansal işlemlerin internet üzerinden güvenli biçimde iletilmesine yönelik bir protokoldür.
- Kullanılan Protokoller: EBICS, güvenli iletişim için TLS ile HTTPS'i, mesaj biçimlendirme için ise XML'i kullanır.
5. VPN (Sanal Özel Ağ)
- Genel Bakış: VPN'ler, şifreli tüneller oluşturarak internet üzerinden güvenli noktadan noktaya iletişim sağlar.
- Kullanılan Protokoller: Yaygın protokoller arasında IPsec (Internet Protocol Security) ve SSL/TLS bulunmaktadır.
6. API (Uygulama Programlama Arayüzü) Standartları
- Genel bakış: API'ler, bankacılık sistemleri arasında sorunsuz entegrasyon ve iletişim sağlar.
- Kullanılan Protokoller: RESTful API'ler, güvenli veri iletimi için genellikle TLS ile HTTPS kullanır. Avrupa'daki PSD2 gibi Açık Bankacılık standartları, bankacılık verilerine erişimde güvenli API kullanımını zorunlu kılar.
7. SFTP (Secure File Transfer Protocol)
- Genel Bakış: SFTP, bankalar arasında güvenli dosya transferi için kullanılır.
- Kullanılan Protokoller: SFTP, SSH (Secure Shell) üzerinden çalışır; bu da şifrelemeyi ve güvenli iletimi sağlar.
8. Blokzincir ve DLT (Dağıtık Defter Teknolojisi)
- Genel Bakış: Blokzincir gibi gelişmekte olan teknolojiler, merkeziyetsiz ve güvenli işlem gerçekleştirme olanağı sunar.
- Kullanılan Protokoller: Belirli protokoller blokzincir platformuna göre değişir; örneğin Hyperledger Fabric, Ethereum. Güvenlik, kriptografik yöntemlerle sağlanır.
Güvenlik ve Düzenleyici Hususlar
- Kimlik Doğrulama ve Yetkilendirme: İki faktörlü kimlik doğrulama, dijital imzalar ve role dayalı erişim kontrolleri gibi mekanizmalar kullanılır.
- Şifreleme: Beklemedeki ve aktarım hâlindeki veriler, güçlü kriptografik algoritmalarla (örneğin AES, RSA) şifrelenir.
- Uyum: GDPR (Genel Veri Koruma Tüzüğü), PSD2 (Ödeme Hizmetleri Direktifi 2) ve diğer bölgesel standartlar gibi düzenleyici gerekliliklere bağlılık.
Alternatif bağlantı
- Doğrudan Özel Hatlar: Bazı bankalar, doğrudan ve yüksek güvenlikli iletişim için kiralık hatlar veya MPLS (Multiprotocol Label Switching) ağları kullanmaktadır. Yüksek güvenlik gerektiren ortamlarda yaygındır.
- Bulut Tabanlı Çözümler: Bankalar, bankalar arası iletişim için güçlü güvenlik çerçevelerine sahip bulut hizmet sağlayıcılarından giderek daha fazla yararlanmaktadır. Bu uygulama, AB'de DORA gibi dış kaynak kullanımı ve operasyonel dayanıklılık kurallarına tabi olmak üzere giderek yaygınlaşmaktadır.
S2S için İletim Protokolleri
- FIX (Financial Information eXchange): Menkul kıymet işlemlerinde emirler, gerçekleşmeler ve tahsisler için kullanılan mesajlaşma standardıdır. Ödeme değil, işlem verisi taşır.
- EBICS (Electronic Banking Internet Communication Standard): Kurumsal müşteriler ile bankaları arasında güvenli dosya alışverişi için kullanılan, başlıca Almanya, Fransa, İsviçre ve Avusturya'da yaygın bir standarttır.
- Zengin: Zengin Sistemi, Japonya'nın yurt içi bankalar arası fon transferi ağıdır; Zengin dosya formatı, yurt içi transferler ve otomatik ödeme talimatları için kullanılır.
- AS2 (Applicability Statement 2): İş belgelerinin (EDI, XML) teslim makbuzlarıyla birlikte İnternet üzerinden güvenli ve imzalı olarak iletilmesi.
- SNMPv3: Ağ cihazlarının kimlik doğrulama ve şifreleme ile izlenmesi ve yönetimi. Altyapıyı yönetir; işlemleri taşımaz.
- Kerberos: İstemcilerin ve hizmetlerin birbirlerine kimliklerini kanıtlayabilmesini sağlayan, bilet tabanlı ağ kimlik doğrulaması.
- OAuth 2.0: Sınırlı erişim belirteçleri aracılığıyla devredilmiş yetkilendirme; açık bankacılık API'lerinin çoğunun temelidir.
- SSH üzerinden SFTP ve SCP: Sunucular arasında şifreli dosya aktarımı ve kopyalama; ödeme ve hesap özeti dosyalarında yaygın olarak kullanılır.
Bu protokollerin her biri, veri alışverişini veya sistemlere erişimi güvence altına alır. Para, banka varlıkları, yükümlülükleri ve özkaynak transferini içeren S2S işlemlerinde, söz konusu protokoller finansal işlemlerin tamamlanması için gerekli olmakla birlikte yeterli değildir:
Fiilî Fon Transferi: Bu protokoller işlem ayrıntılarını verimli biçimde iletir ancak fonların fiilen aktarılmasını sağlamaz. Fon transferi için muhabir bankacılık, gerçek zamanlı brüt mutabakat (RTGS) ve anlık ödeme sistemleri gibi sistemler gereklidir. Fonların hâlihazırda bir nostro-vostro hesabında bulunduğu ve bu hesaptan aktarılması gerektiği durumlar dışında, bu sistemler fonları hesaplar arasında fiilen aktararak finansal işlemi tamamlar. Veri iletiminin ötesinde, fonların gerçek zamanlı olarak aktarılmasını ve işlemlerin bankacılık sistemlerine doğru biçimde yansıtılmasını sağlamak için fon mutabakatının da fiilen gerçekleştirilmesi gerekir.
Varlık, Yükümlülük ve Özkaynakların Fiilen Devri: Varlık, yükümlülük ve özkaynak işlemlerinde, bu devirlerin CSD'lerde kayda geçirilmesi büyük önem taşır. CSD'ler, menkul kıymet mülkiyetinin hukuki kaydını tutmaktan sorumludur; bu süreç, ilk iletişim protokollerinin kapsamı dışındadır. Varlık ve özkaynak devirleri aynı zamanda bankaların finansal tablolarını da etkileyerek yükümlülük, varlık ve özkaynak bakiyelerini değiştirir. İlgili denetim mercilerine yapılan bu finansal raporlama ve gerekli uyum boyutu, protokollerin veri iletim kabiliyetinin ötesinde olup ek finansal ve düzenleyici süreçler gerektirir.
Özünde, protokoller S2S işlemlerinde bilgilerin güvenli ve verimli biçimde değişimi için hayati önem taşısa da, sürecin tamamı; para, varlık, yükümlülük ve özkaynakların fiilî hareketi, takas, hukuki kayıt ve finansal raporlama için ilave sistemleri de içerir; böylece işlemin tamamı bankacılık düzenlemelerine uygun şekilde yürütülür.
Asgari Bağlantı Prosedürleri
Farklı bankalara ait iki sunucuyu tek seferlik bir bilgi iletimi için birbirine bağlamak amacıyla birçok ayrıntılı adım ve bilgi gerekmektedir. Ayrıntılı bir döküm aşağıda yer almaktadır:
1. Ağ Bilgileri
- IP Adresleri: Her iki sunucunun genel veya özel IP adreslerini edinin.
- Portlar: İletişim için hangi portların kullanılacağını belirleyin (örneğin SFTP için 22, HTTPS için 443).
2. Kimlik Doğrulama ve Yetkilendirme
- Kimlik Bilgileri: Erişim için güvenli kimlik bilgilerini paylaşın. Kullanıcı Adı ve Şifre: Bunların güvenli şekilde paylaşıldığından emin olun. SSH Anahtarları: SSH kullanılıyorsa, genel anahtarları güvenli şekilde paylaşın. API Anahtarları: API tabanlı iletişim için API anahtarlarını güvenli şekilde paylaşın.
- Sertifikalar: Şifreli bağlantılar için SSL/TLS sertifikaları kullanın.
3. Veri Aktarım Protokolleri
- Protokol Seçimi: Protokolü güvenlik ve işlevselliğe göre seçin. FTP/SFTP: Güvenli Dosya Transfer Protokolü, HTTP/HTTPS: Web tabanlı iletişim için, API Uç Noktaları: Bir web servisi kullanılıyorsa
- Güvenlik Duvarı Kuralları: Güvenlik duvarlarını, belirlenen portlar üzerinden trafiğe izin verecek şekilde yapılandırın. Örnek: Sunucu A'nın güvenlik duvarında IP adresi için 22 numaralı portu açın.
4. Güvenlik Hususları
- Şifreleme: Verilerin iletim sırasında şifrelendiğinden emin olun. SFTP, HTTPS gibi protokolleri kullanın veya şifrelemeyi verinin kendi içinde uygulayın.
- Erişim Kontrolleri: Erişimi gerekli personel ve sistemlerle sınırlandırın. Kullanıcı rollerini ve yetkilerini tanımlayın.
5. Teknik Koordinasyon
- Ağ Yapılandırması: Gerekirse NAT (Network Address Translation) gibi ağ ayarlarını yapılandırın. Örnek: Dahili IP adreslerini harici IP adreslerine eşlemek için NAT'ı yapılandırın.
- Test: Bağlantının ve veri aktarımının doğru çalıştığından emin olmak için deneme çalışması yapın. Hem bağlantıyı hem de veri bütünlüğünü doğrulayın.
6. Veri Hazırlığı
- Dosya Biçimi: Aktarılacak verilerin biçimi üzerinde mutabık kalın (ör. CSV, JSON, XML).
- Veri Boyutu: Verilerin uygun şekilde işlenebilmesi için her iki tarafın da veri boyutundan haberdar olduğundan emin olun. Örnek: Dosya boyutu belirli sınırları aşıyorsa, verilerin bölünmesi veya sıkıştırma kullanılması değerlendirilebilir.
SFTP Kullanarak Güvenli Dosya Transferi İçin Örnek Adımlar:
- Açık SSH Anahtarlarını Değiş Tokuş Edin: Her sunucunun açık SSH anahtarını güvenli bir şekilde paylaşın ve diğer sunucunun yetkili anahtarlarına ekleyin.
- Sunucu A: Sunucu B'nin genel anahtarını `~/.ssh/authorized_keys` dosyasına ekleyin.
- Sunucu B: Sunucu A'nın genel anahtarını `~/.ssh/authorized_keys` dosyasına ekleyin.
2. Güvenlik Duvarlarını Yapılandırın: SFTP trafiğine izin vermek için her iki sunucuda da 22 numaralı bağlantı noktasını açın.
- `iptables -A INPUT -p tcp -s 203.0.113.5 --dport 22 -j ACCEPT`
- `iptables -A INPUT -p tcp -s 192.168.1.10 --dport 22 -j ACCEPT`
3. Transferi Başlatın: Dosyaları aktarmak için SFTP kullanın.
- Sunucu A üzerinde: `sftp user@203.0.113.5`
- Sunucu B üzerinde: `sftp user@192.168.1.10`
- SFTP içindeki komutlar: `put localfile` veya `get remotefile`
4. Doğrulama: Aktarım sonrasında dosya bütünlüğünü doğrulayın.
- Sağlama toplamlarını karşılaştırın: `sha256sum localfile` ve `sha256sum remotefile`
Fiili Fon Transferi: Bu protokoller, mesajlar ve talimatlar gibi işlem ayrıntılarının iletilmesinde yetkindir; ancak fonların fiilen hareketini sağlamaz.
Fonların fiziki transferi için muhabir bankacılık, Gerçek Zamanlı Brüt Takas (RTGS) ve Gerçek Zamanlı Ödemeler (RTP) gibi sistemler vazgeçilmezdir.
- Muhabir bankacılıkta fonlar, farklı bankalardaki hesaplar arasında hareket ettirilir.
- RTGS sisteminde fon transferi, merkez banka(lar)ı bünyesindeki takas hesapları arasında gerçekleşir.
- Benzer şekilde RTP sisteminde fonlar, takas hesapları arasında aktarılır.
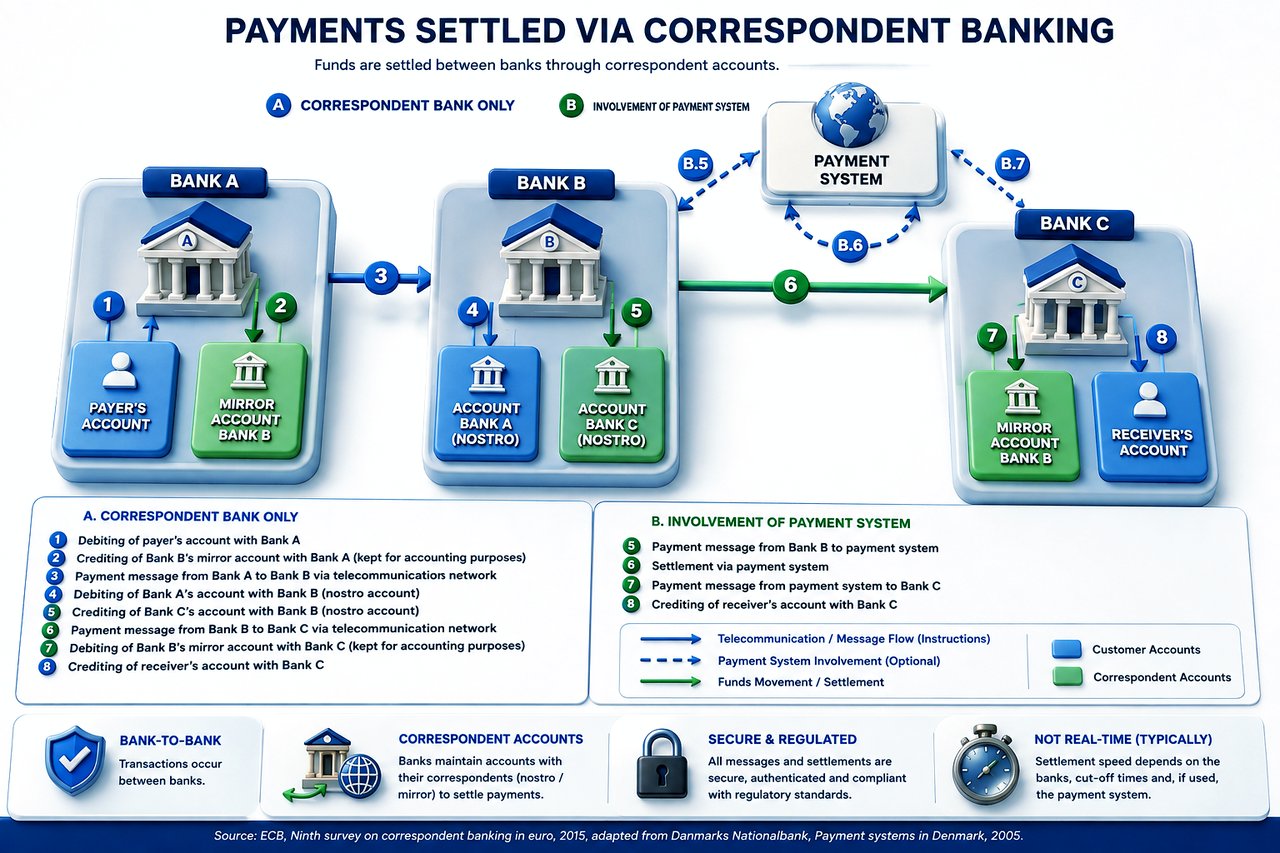
Bu sistemler, parasal varlıkların fiilî transferi için kritik öneme sahiptir. Bu nedenle, gönderen bankanın yalnızca sunucudan sunucuya (server to server) bağlantı yeteneğine sahip olması değil, aynı zamanda bankacılık sistemiyle tam entegrasyonu da sürdürmesi zorunludur.
İki ayrı Düzey:
Talimat Düzeyi ve fiili Fon Transferi Düzeyi
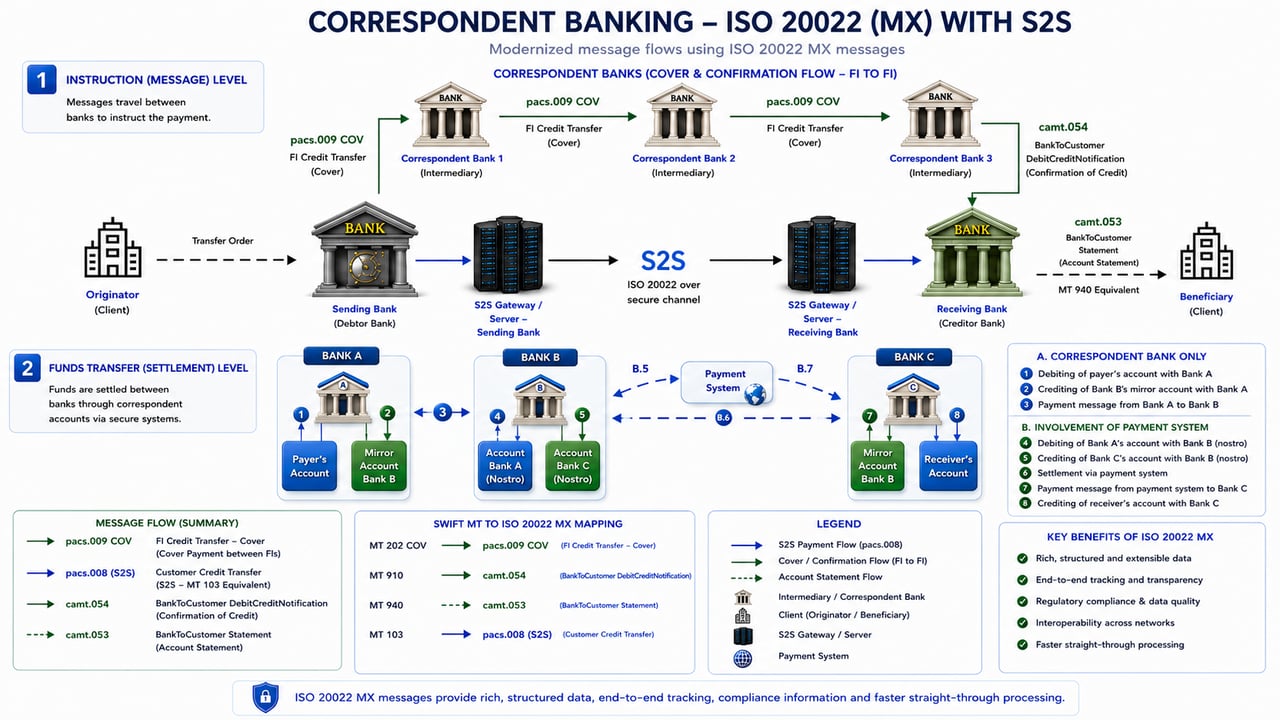
Bize S2S Fon Transferi
pacs.008 mesajı SWIFT yerine S2S aracılığıyla tarafımıza gönderildiğinde bazı uyum kaygılarını gidermek için, gönderen bankanızın, biçimin izin verdiği ölçüde, muhabir bankadan muhabir bankaya fon iletimi içindeki pacs.009 COV mesajına aşağıdaki ek bilgileri dahil etmesini değerlendirebilirsiniz:
- Talimat Veren Müşteri Bilgileri: MT 103'teki 50. Alan'a benzer şekilde talimat veren müşteriye ilişkin ayrıntıları belirtin. Bunlar arasında ad, adres ve hesap numarası yer alabilir.
- Lehtar Bilgileri: MT 103'teki 59. Alan'ı örnek alarak lehtara ilişkin bilgileri ekleyin. Bu bilgiler lehtarın adını, adresini ve hesap numarasını içermelidir.
- Ödeme Amacı: İşlemin gerekçesini açıkça belirtin; bu, bazı Kara Para Aklamanın Önlenmesi (AML) kaygılarını hafifletebilir.
- Düzenleyici Raporlama Bilgileri: Yetki alanınız gerektiriyorsa, düzenleyici raporlama için kod veya tanımlayıcıları ekleyin.
- S2S pacs.008'e atıf: pacs.009 COV'un bir S2S pacs.008 ile bağlantılı olduğuna dair özel bir atıf, aracı bankaya bağlam sağlayabilir.
- İletişim Bilgileri: Alıcı bankanın acil açıklama talep etmesi halinde başvurabileceği, bu ödemeden sorumlu uyum birimine veya işlem yöneticisine ilişkin ayrıntılı iletişim bilgilerini ekleyin.
- Özel İşlem Talimatları: Aktarılan fonların tanımlanmasını ve doğru şekilde işleme alınmasını kolaylaştırabilecek, alıcı bankaya yönelik ek talimatlar.
- Masraf ve Ücret Bilgileri: SWIFT pacs.008 mesajının bulunmaması halinde, yanlış anlaşılmaların önlenmesi amacıyla işlemle ilgili masrafların hangi tarafça karşılanacağının netleştirilmesi yararlı olabilir.
- Ek Tanımlayıcılar: pacs.009 COV mesajını S2S pacs.008 mesajına bağlayabilecek fatura numaraları veya dahili işlem kimlikleri gibi ek işlem tanımlayıcılarını ekleyin.
Uyum Hakkında Not
pacs.009 COV mesajına ek bilgi eklenmesi, özellikle genellikle SWIFT pacs.008 mesajı ile ele alınan AML ve CFT (Terörizmin Finansmanı ile Mücadele) kontrolleri bakımından uyum risklerini tam olarak ortadan kaldırmayabilir; değiştirilmiş pacs.009 COV mesajının geçerli standartlara ve bankalar arası sözleşmelere uygunluğunun sağlanması önemlidir.
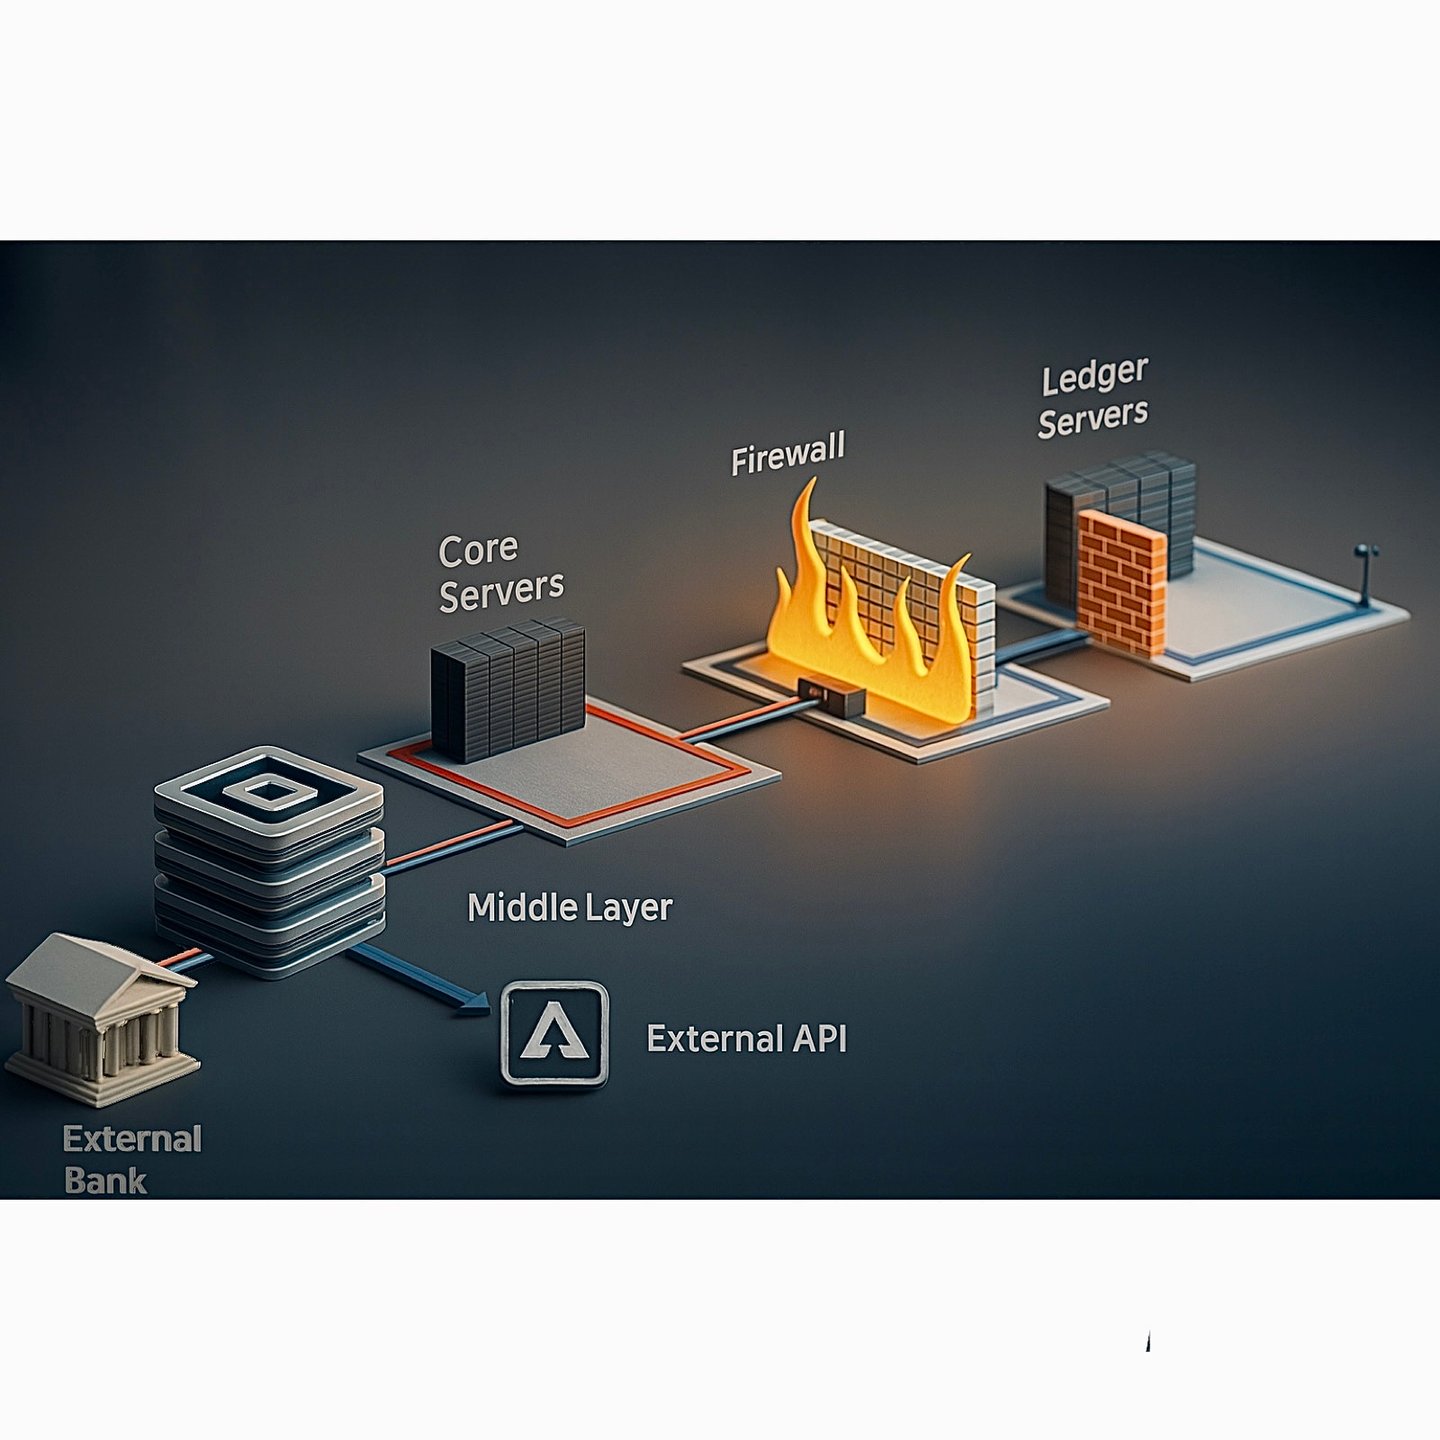
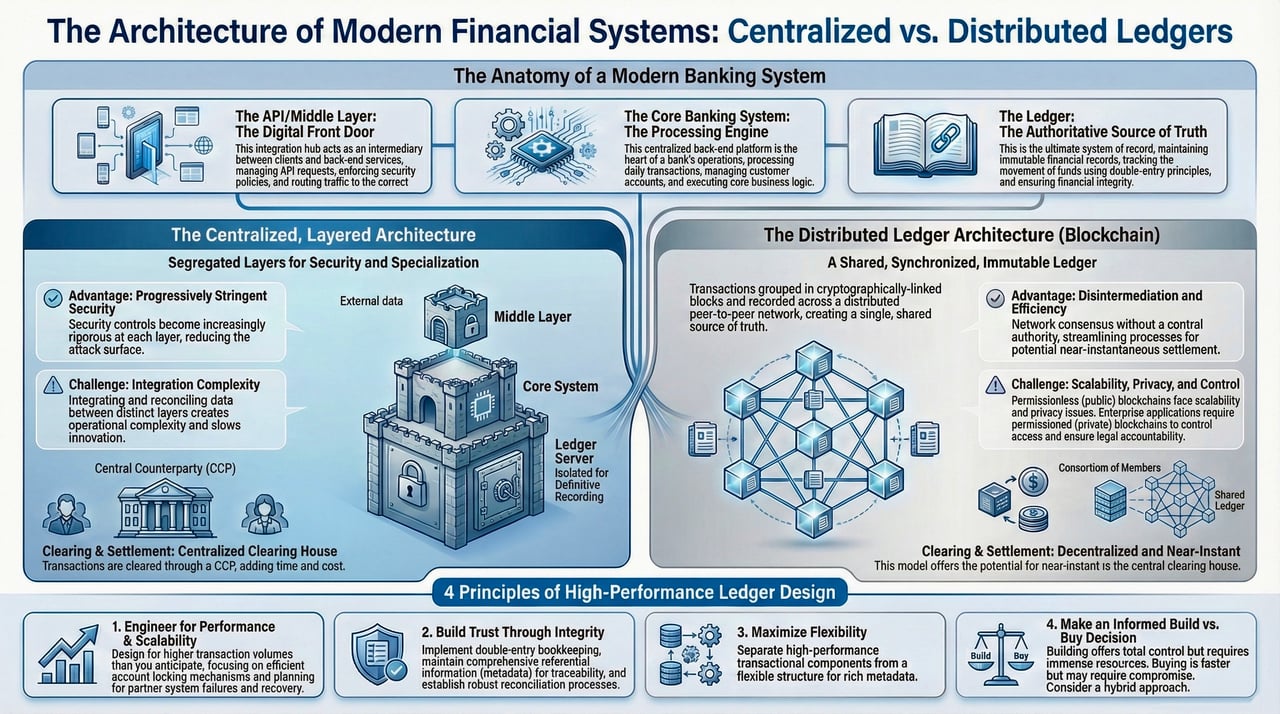
Bankalarda İletişim Sunucuları ile Defter/Hesap Sunucuları Arasındaki Temel Farklar
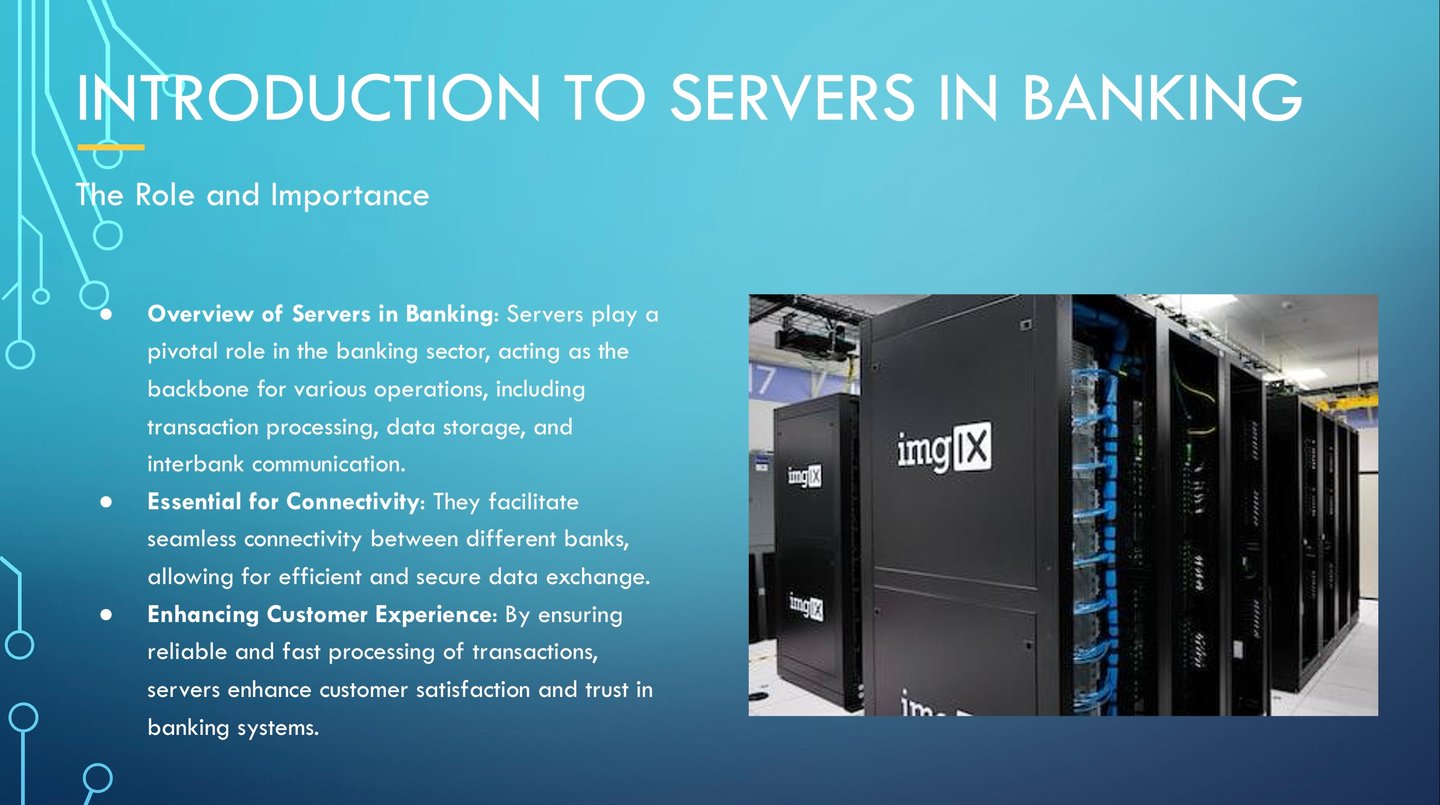
Bankacılık teknolojisinde sunucular, finansal işlemlerin ve kayıt tutmanın sorunsuz yürütülmesini sağlamada belirleyici bir rol oynar. Bankaların dayandığı iki temel sunucu türü, iletişim sunucuları ile defter/hesap sunucularıdır. Her ikisi de kritik öneme sahip olmakla birlikte, farklı amaçlara hizmet eder ve farklı veri türlerini işler.
İletişim Sunucuları
İletişim sunucuları, bankalar ve finansal kuruluşlar arasındaki güvenli veri alışverişinin omurgasını oluşturur. İletişim sunucularının temel işlevleri ve özellikleri şunlardır:
- Güvenli Veri Alışverişi: Bu sunucular güvenli veri alışverişini kolaylaştırarak hassas finansal bilgilerin kurumlar arasında ödün verilmeksizin iletilmesini sağlar.
- Protokoller ve Standartlar: Bankalar arası iletişim için SWIFT, SEPA veya ACH gibi standartlaştırılmış protokolleri kullanarak farklı platformlar arasında tekdüzelik ve güvenilirlik sağlarlar.
- Şifreleme ve Kimlik Doğrulama: Güvenliği sağlamak amacıyla iletişim sunucuları, veri iletimi sırasında verileri korumak için gelişmiş şifreleme yöntemleri ve sıkı kimlik doğrulama protokolleri kullanır.
- İşlem Yürütme: Öncelikle işlem taleplerini, mesajları ve talimatları yürütür; işlemler için gerekli bilgilerin iletilmesini sağlayan aracı kurumlar olarak görev yaparlar.
- Fon Hareketi Bulunmaması: Önemle belirtmek gerekir ki bu sunucular fonları hareket ettirmez veya hesap bakiyelerini doğrudan güncellemez; yalnızca bu tür işlemler için gerekli iletişimi kolaylaştırır.
Defter/Hesap Sunucuları
Defter/hesap sunucuları ise bir bankanın finansal kayıtlarının muhafızlarıdır. Başlıca özellikleri şunlardır:
- Mali Kayıtların Tutulması: Bu sunucular, bankanın temel mali kayıtlarını saklar ve muhafaza eder; her işlemin doğru biçimde kaydedilmesini sağlar.
- İşlem Kaydı: Borç ve alacak kayıtları dâhil tüm işlemleri kaydederler; cari hesap bakiyelerinin güncellenmesinden ve saklanmasından sorumludurlar.
- Genel Defter Yönetimi: Defter sunucuları, bankanın genel defterini ve münferit müşteri hesaplarını yöneterek mali durumun bütüncül bir görünümünü sağlar.
- Veri Bütünlüğü: Bu kayıtlar doğru finansal raporlama ve uyum için gerekli olduğundan, veri tutarlılığının ve bütünlüğünün sağlanması esastır.
- Güçlü Güvenlik Önlemleri: Verilerin hassas niteliği nedeniyle, defter sunucularında genellikle ek şifreleme katmanları ve sıkı erişim denetimleri dahil olmak üzere daha sıkı güvenlik önlemleri uygulanır.
İletişim sunucusu işlemleri başlatır ve kolaylaştırır; ancak defter sunucusu, bu işlemleri bankanın kayıtlarında doğrulandıktan sonra nihai olarak kaydeder ve yansıtır.
Çağdaş bankacılık sistemlerinde bu işlevler çoğu zaman bütünleşik olup, güvenli banka içi iletişim protokolleri defter yönetim sistemleriyle birlikte çalışır. Bu entegrasyon, bankanın tüm finansal ekosistemi genelinde gerçek zamanlı güncellemeyi ve tutarlılığı sağlayarak hem verimliliği hem de güvenliği artırır.
Bankadan Bankaya neler transfer edilebilir?
Banka Varlıkları:
- Nakit ve Nakit Benzerleri: Bunlar, derhal veya neredeyse derhal erişilebilen fonlardır. Fiziki nakit, diğer bankalardaki mevduatlar ve hazine bonoları gibi yüksek likiditeye sahip menkul kıymetleri kapsar.
- Yatırımlar/Menkul Kıymetler: Bunlar, bankanın getiri elde etmek amacıyla yatırım yaptığı finansal araçlardır; örneğin devlet ve kurumsal tahviller, hisse senetleri ve diğer menkul kıymetler.
- Krediler ve Avanslar: Bankanın müşterilerine ödünç verdiği fonlardır ve faiz geliri sağlarlar. Bireysel krediler, konut kredileri, ticari krediler, kredi kartı bakiyeleri ve kredili mevduat hesaplarını kapsayabilirler.
- Duran Varlıklar: Bunlar, bankanın sahip olduğu bina, arazi, ekipman ve mobilya gibi fiziki varlıklardır.
- Maddi Olmayan Varlıklar: Bunlar arasında yazılım, patentler, ticari markalar ve şerefiye gibi fiziksel nitelik taşımayan varlıklar yer alır.
- Diğer Varlıklar: Bunlar arasında diğerlerinin yanı sıra tahakkuk etmiş faiz alacakları, ertelenmiş vergi varlıkları ve türev finansal araçlar yer alabilir.
Banka Yükümlülükleri:
- Mevduatlar: Bunlar, bireylerin ve işletmelerin bankada tuttuğu fonlardır. Vadesiz hesapları, tasarruf hesaplarını ve vadeli mevduatı kapsar. Banka bu fonları talep üzerine veya belirli bir vade tarihinde mevduat sahiplerine iade etmekle yükümlü olduğundan, bunlar yükümlülük niteliğindedir.
- Borçlanılan Fonlar: Bankanın diğer finansal kuruluşlardan, merkez bankasından veya borçlanma senetleri ihraç ederek borç aldığı fonlardır.
- Borçlanma Senetleri: Bunlar, fon sağlamak amacıyla banka tarafından ihraç edilen tahviller veya diğer borç biçimleridir. Banka, anapara ve faizi tahvil sahiplerine geri ödemekle yükümlüdür.
- Diğer Yükümlülükler: Bunlar arasında tahakkuk etmiş giderler, ticari borçlar, ertelenmiş vergi yükümlülükleri, kredi zararı karşılıkları ve türev finansal araçlar gibi kalemler yer alır.
- İkincil Borçlar: Banka iflas ederse, diğer tüm borçlardan sonra ödenecek olan borçlardır.
Banka Özkaynağı:
- Adi Hisse Senedi: Bankanın sahiplerinin elinde bulunan özkaynak niteliğindeki paydır. Sahiplerin oy hakkı vardır ve temettü alabilirler.
- İmtiyazlı Hisse Senedi: Bu tür özkaynak, kâr ve varlıklar üzerinde adi hisse senedine kıyasla daha öncelikli bir hak sağlar, ancak genellikle oy hakkı tanımaz.
- Dağıtılmamış Kârlar: Bir bankanın yıllar içinde biriktirdiği ve temettü olarak dağıtmak yerine işletmeye yeniden yatırmayı tercih ettiği net kazançlardır.
- Hazine Hisseleri: Bunlar, bankanın piyasadan geri satın aldığı kendi hisseleridir.
- Diğer Kapsamlı Gelir: Bunlar, çeşitli yatırımlardan ve türev araçlardan kaynaklanan, henüz gerçekleşmemiş kazanç ve kayıplardır.
- Azınlık Payı: Bir bağlı ortaklığın net varlıklarının, doğrudan veya bağlı ortaklıklar aracılığıyla dolaylı olarak ana ortaklığa ait olmayan özkaynak paylarına isabet eden kısmıdır.
Dropbox, Onedrive, WeTransfer vb.
Dropbox, OneDrive, WeTransfer ve benzeri platformlar: bulut tabanlÄą dosya paylaÅÄąm ve saklama çÃķzÞmleridir. Dijital dosyalarÄąn internet Þzerinden aktarÄąlmasÄąnÄą ve saklanmasÄąnÄą kolaylaÅtÄąrmak Þzere tasarlanmÄąÅlardÄąr. Ancak bu platformlarÄąn Server-to-Server (S2S) dÃķviz iÅlemlerindeki, Ãķzellikle pacs.008 mesajlarÄąna benzer finansal bilgilerin iletimindeki rolÞ ve kabiliyetleri, doÄru baÄlam içinde deÄerlendirilmelidir.
S2S İşlemlerindeki Rol
- Bilgi İletimi: S2S işlemlerinde, işleme ilişkin bilgilerin, bir SWIFT pacs.008 mesajında (ödeme bilgilerinin iletimi için standart bir format) yer alabilecek ayrıntılar da dâhil olmak üzere, bankalar arasında güvenli biçimde iletilmesi gerekir. Dropbox veya OneDrive gibi hizmetler, kuramsal olarak bu bilgileri içeren belgelerin veya veri dosyalarının iletiminde kullanılabilir. Ancak bu platformlar esas itibarıyla güvenli bankacılık iletişimi veya finansal işlemler için tasarlanmadığından, bu yöntem alışılmadık bir yöntem olacaktır.
- Güvenlik ve Uyum: Finansal kurumlar, hassas finansal verilerin iletimi için genellikle güvenli ve özel olarak tahsis edilmiş iletişim kanalları kullanır. Bu kanallar, sıkı düzenleyici, güvenlik ve gizlilik standartlarına uygundur; Dropbox veya OneDrive gibi hizmetler ise özellikle yüksek düzeyde düzenlenmiş kayıt tutma gerektiren bankacılık işlemleri bağlamında bu standartları tam olarak karşılamayabilir.
Fonlar Bu Platformlardan Neden "İndirilemez"
Finans dünyasında para saklama kavramı, dijital bir dosyanın saklanmasından temelde farklıdır. Para birimi, özellikle bankacılık ve elektronik işlemler bağlamında, dosya gibi taşınabilen veya kopyalanabilen somut bir varlık olarak saklanmaz. Bunun yerine para, bankacılık kurumları tarafından yönetilen finansal hesaplarda bir değer kaydı olarak var olur.
- Bankacılık İşlevselliğinin Bulunmaması: Dropbox, OneDrive ve WeTransfer gibi platformlar bankacılık sistemi değildir. Finansal işlemleri gerçekleştirme veya bankacılık ağlarına erişim işlevine sahip değillerdir. Bunlar esasen dijital depolama alanlarıdır ve RTGS (Anlık Brüt Takas), RTP (Anlık Ödemeler) veya muhabir bankacılık ağları gibi bankacılık sistemleriyle etkileşim kurmazlar.
- Finansal Kuruluşlarla Doğrudan Bağlantı Bulunmaması: Bu dosya paylaşım hizmetleri bankacılık altyapısına bağlı değildir. Bankalar, ödemelerin işlenmesi ve takası için belirli, güvenli protokoller ve sistemler kullanır (uluslararası işlemlerde SWIFT gibi). Bulut depolama hizmetlerinin altyapısı bu bankacılık sistemleriyle entegre değildir.
- Bir Değer Kaydı Olarak Para Birimi: Bankacılık sistemlerinde para birimi, bir banka hesabı defterinde dijital kayıtlar veya girişler olarak temsil edilir. Bu defterler finansal kuruluşlarca tutulur ve her müşterinin hesabına yatırdığı para tutarını yansıtır. Bu kayıtlar fiziksel veya somut değil, değerin dijital temsilleridir.
- Defter Kayıtlarında Yapılan Değişiklikler Olarak İşlemler: Bir finansal işlem gerçekleştiğinde, örneğin bir hesaptan diğerine para transferi yapıldığında, fiziki bir para hareketi olmaz. Bunun yerine işlem; muhabir bankaların, merkez banka(lar)ının veya RTP takas sistemlerinin ilgili hesaplarındaki defter kayıtları güncellenerek gerçekleştirilir. Bankacılık sistemi bir hesabın bakiyesini azaltır, diğerinin bakiyesini artırır ve böylece ayrıca takası yapılacak değer transferini yansıtır. Mutabakat ve Nihai Takas: İşleme taraf olan bankalar, doğruluğu sağlamak üzere işlemi mutabakata bağlar. Aracı bankaların kullanıldığı durumlarda her banka, işlemdeki payını muhabir bankacılık ilişkileri aracılığıyla takas eder. Raporlama ve Kayıt Tutma: Bankalar, uyum, denetim ve raporlama amacıyla tüm işlemlere ilişkin kayıtları muhafaza eder.
- Dosya Depolama Sistemleriyle Uyumsuzluk: Modern bankacılık sistemlerinde para, bankanın güvenli veri tabanındaki defter kayıtları olarak temsil edildiğinden; Dropbox, OneDrive veya WeTransfer gibi geleneksel dosya depolama ve paylaşım sistemleri aracılığıyla saklanamaz veya aktarılamaz. Bu platformlar işlemlere ilişkin bilgileri içeren dijital dosyaları (işlem ekstreleri, sözleşmeler veya SWIFT mesajlarının benzerleri gibi) saklayabilir ve aktarabilir; ancak parasal değerin kendisini saklayamaz.
- Güvenlik ve Düzenleme: Bu bankacılık defterleri içindeki paranın yönetimi, sıkı güvenlik protokollerine, finansal düzenlemelere ve denetime tabidir. Bankalar, hesapları yönetmek ve gerçekleştirilen işlemleri kayda geçirmek için yüksek düzeyde güvenli ve özelleşmiş sistemler kullanır. Bu sistemler, genel dosya depolama hizmetlerinin ele almak üzere tasarlanmadığı finansal verilerin bütünlüğünü, gizliliğini ve doğruluğunu sağlar.
Alternatif veya eski transfer yöntemleriyle ilişkili terminoloji, bankacılık altyapısı bağlamında yorumlanmalıdır. Bu tür terimler iletişim kanallarını, dahili işlem yöntemlerini veya tarihsel uygulamaları tanımlayabilir; ancak düzenlemeye tabi kurumlara, tanınmış ödeme sistemlerine ve resmi takas ve mahsup usullerine duyulan gerekliliğin yerini almaz.
Terminolojisi ne olursa olsun, her transfer nihayetinde yerleşik finansal sistem içinde işlenmeli, takas edilmeli ve mutabakata bağlanmalıdır.



Sonraki adım
Tanıştırma talep edin
Kim olduğunuzu ve aklınızdaki konuyu birkaç satırla bize anlatın. Talebiniz doğrudan Bankaya iletilir ve gizlilik içinde ele alınır.
Görüşmeyi mi tercih ediyorsunuz? 30 dakikalık bir Video Konferans planlayın.
Anahtar değişimi
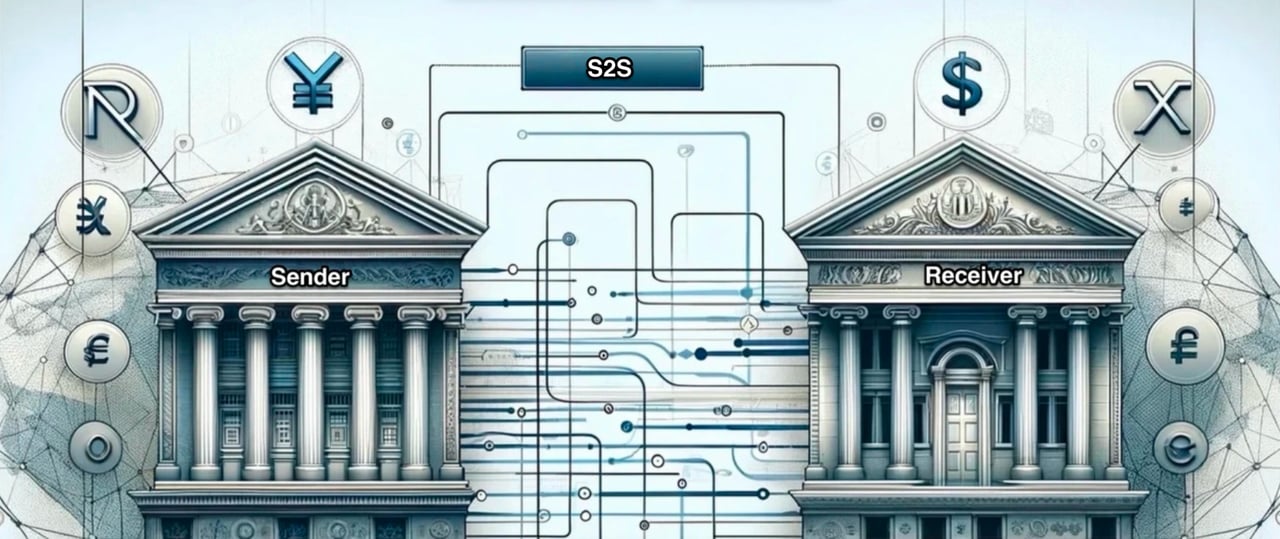
Finansal Kuruluşlar için S2S Anahtar Değişim Prosedürü
Saygıdeğer finansal kuruluşunuzun tarafımıza bir S2S iletmeyi planlaması halinde, aşağıdaki belgeyi indirmenizi ve özenle dikkate almanızı rica ederiz:
Hesaplarınıza fon veya varlık aktarımı hakkında daha fazla bilgi almak isterseniz lütfen Marie Mayer ile iletişime geçin.