Kara para aklamanın önlenmesi (AML) ve müşterini tanı (KYC) politikası
Onaylayan: Genel Müdürler Kurulu
1. Amaç ve kapsam
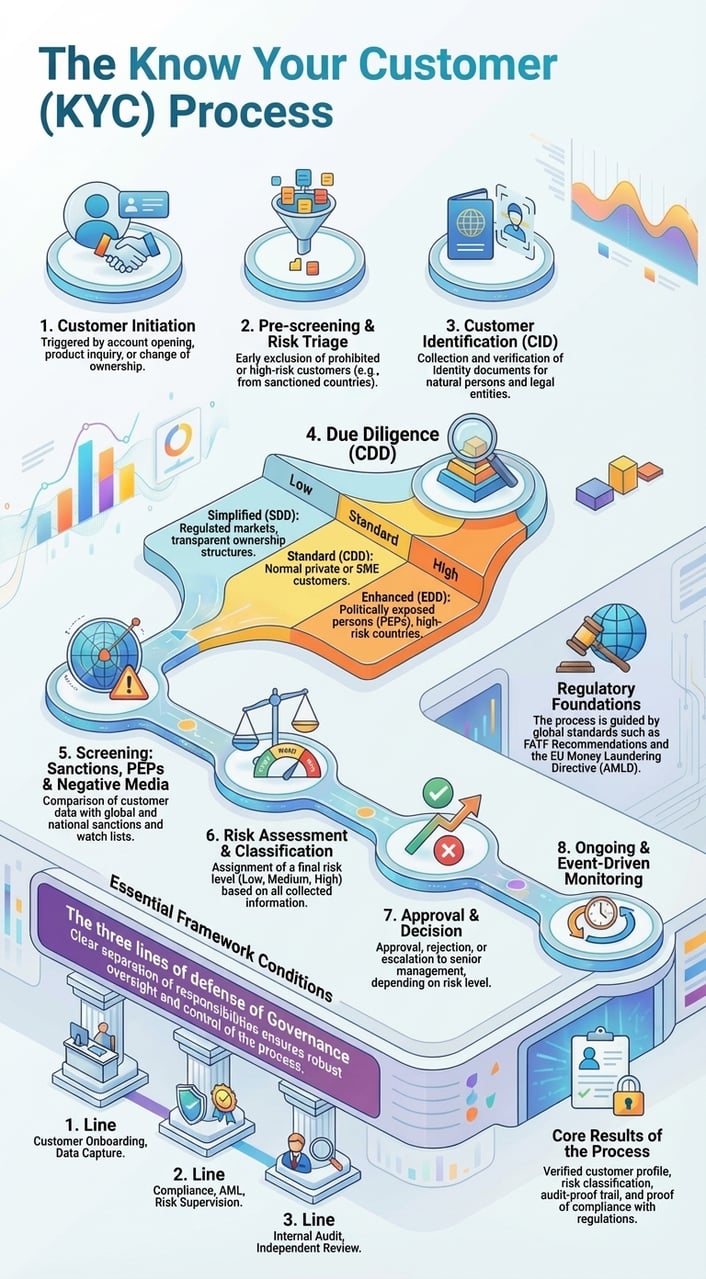
Bu politika, International Finance Bank LTD (IFB) bünyesindeki Kara Para Aklamanın Önlenmesi (AML) ve Müşterini Tanı (KYC) uyum çerçevesini belirlemektedir. Politika, aşağıdakiler dahil ancak bunlarla sınırlı olmamak üzere ulusal ve uluslararası düzenlemelere uyumu güvence altına alır:
- EU AML Direktifleri (5AMLD, 6AMLD) ve 10 Temmuz 2027'den itibaren Kara Para Aklamayla Mücadele Tüzüğü (EU) 2024/1624
- Komorlar Birliği'ne bağlı Anjouan'ın kara para aklamanın önlenmesine ilişkin mevzuatı; bu kapsamda 008/2005 sayılı Kara Para Aklamanın Önlenmesi Kanunu
- Mali Eylem Görev Gücü (FATF) Tavsiyeleri
- İlgili İsviçre, Lihtenştayn ve uluslararası standartlar
Bu politika, IFB adına hareket eden tüm çalışanlar, yöneticiler, danışmanlar, aracılar ve hizmet sağlayıcılar için geçerlidir.
2. Hedefler
Bu politikanın amaçları şunlardır:
- Şirket altyapısının mali suçlar için kötüye kullanılmasını önlemek.
- Müşterilerin kimliklerini riske duyarlı bir yaklaşımla tespit etmek ve doğrulamak.
- Şüpheli faaliyetleri izlemek, incelemek ve raporlamak.
- Düzenleyici kurumlar ve karşı taraflar bakımından savunulabilir bir denetim izi oluşturmak.
- Kara para aklama ve terörün finansmanına karşı sıfır tolerans kültürünü sürdürmek.
3. Müşteriye İlişkin Gerekli Özen (CDD)
IFB, müşterileri üç ana türe ayıracaktır: gerçek kişiler, tüzel kişiler ve aracılar (ör. mütevelliler, vekiller, nominal yöneticiler). Aşağıdaki CDD yükümlülükleri uygulanır:
- Temel müşteri tanıma (CDD): kimlik belgeleri, ilişkinin amacı.
- Gelişmiş CDD: yüksek riskli müşteriler için geçerlidir; fon kaynağı (SoF), servet kaynağı (SoW) ve gelişmiş izleme gerektirir.
- Sürekli müşteri gerekli özen incelemesi (CDD): risk derecelendirmesine göre gerçek zamanlı ve periyodik incelemeler.
4. Müşterini tanı (KYC) programı
KYC Programı şunları içerecektir:
- Kimlik belgelerinin (ör. pasaport, fatura) toplanması ve doğrulanması
- Mülkiyet ve kontrolün doğrulanması (örneğin nihai faydalanıcı beyanları, pay defterleri)
- Harici doğrulama hizmetlerinin kullanımı (IDNow, World-Check, Refinitiv)
- Uluslararası yaptırım ve PEP veri tabanlarına karşı tarama
- Uyum kapsamında Zoom Video Konferansı ile video üzerinden müşteri kabulü ve kripto varlık maruziyeti söz konusu olduğunda cüzdan atfı
5. Risk esaslı yaklaşım (RBA)
Müşteriler, risk ağırlıklı bir esasa göre değerlendirilecektir. Risk puanlaması şunları dikkate alacaktır:
- Kuruluş/ikamet yetki alanı
- Ticari faaliyetin niteliği
- İşlemlerin hacmi ve sıklığı
- Kamuya açık görev (PEP statüsü)
- Kripto varlıkların veya offshore yapıların söz konusu olması
6. Gelişmiş gerekli özen (EDD)
Gelişmiş Gerekli Özen (EDD) şunlara uygulanacaktır:
- Siyasi Nüfuz Sahibi Kişiler (PEP)
- Yüksek riskli coğrafi bölgeler (FATF/EU listelerine göre)
- Karmaşık sahiplik yapıları (ör. vakıflar, trust yapıları)
- Kripto varlık ağırlıklı kuruluşlar veya saklama hizmeti kullanmayan cüzdan kullanıcıları
Güçlendirilmiş gerekli özen (EDD) tedbirleri arasında ayrıntılı SoF/SoW doğrulaması, uyum görüşmeleri, yönetim kurulu düzeyinde onay ve düzenli dış denetimler yer alır.
7. İzleme ve raporlama
Şirket:
- İşlem akışlarını tutarsızlık veya beklenen davranıştan sapma açısından izleyin.
- Parçalama (structuring), katmanlama (layering) veya yüksek riskli adreslerin yer aldığı işlemler gibi anormallikleri işaretleyin.
- Şüpheli işlem bildirimlerini (SAR) gecikmeksizin yetkili mali istihbarat birimine iletin.
- Tüm üst makama bildirimlerin, incelemelerin ve raporların kaydını muhafaza edin.
8. Kayıt Tutma
IFB, kayıtları en az 5 yıl süreyle muhafaza eder. Bunlar şunları kapsar:
- KYC dosyaları ve destekleyici belgeler
- İşlem kayıtları ve uyum notları
- Kurum içi onaylar ve yazışmalar
- Dış denetim raporları ve yazışmalar
9. Eğitim ve farkındalık
Tüm personel şunlara tabi tutulur:
- İşe alım sırasında ilk AML/KYC eğitimi
- Mevzuattaki, tipolojilerdeki ve uygulamadaki güncellemeleri kapsayan yıllık yenileme eğitimleri
- Düzenleyici değişiklikler veya kurum içi olaylar sonrasında ihtiyaca özel eğitimler
10. Yönetişim ve gözetim
Genel Müdür şunları atamıştır:
- Kara Para Aklama Bildirim Görevlisi (MLRO)
- Bir Uyum Görevlisi
Bu kişiler; günlük uygulamadan, denetimlerden, personel eğitiminden ve düzenleyici kurumlarla ilişkilerden sorumlu olacaktır.
RegMantle ile
Ek A: Müşteri Risk Puanlama Matrisi
IFB, her müşterinin risk düzeyini değerlendirmek için çok faktörlü bir puanlama sistemi kullanır. Puanlar, gerekli özen (due diligence) ve izleme faaliyetlerinin yoğunluğunu belirler.
| Risk faktörü | Düşük (1) | Orta (2) | Yüksek (3) | Puan |
|---|---|---|---|---|
| Yetki Alanı | EU/EEA, FATF beyaz listesi | AB üyesi olmayan FATF üyesi | FATF kara listesindeki / yüksek riskli üçüncü ülke | [1–3] |
| Müşteri türü | Gerçek kişi, AB mukimi | Tüzel kişilik, bilinen yapı | Tröst/Vakıf veya Vekil Sahip (Nominee) | [1–3] |
| İşlem hacmi | < 50.000 €/yıl | €50,000 – €250,000 | > €250,000 | [1–3] |
| Fon kaynağı | Maaş, banka havalesi | Kripto, aracılık hizmetleri | Doğrulanamayan / nakit yoğun | [1–3] |
| PEP maruziyeti | Yok | Dolaylı/iştirak | Doğrudan / üst düzey yetkili | [1–3] |
| Ticari faaliyet | Düşük riskli (ör. danışmanlık) | Orta (ör. alım satım) | Yüksek riskli (ör. kripto / nakit) | [1–3] |
Toplam risk puanı = tüm bireysel puanların toplamı (aralık: 6 ila 18). 6–9: düşük risk · 10–13: orta risk · 14–18: yüksek risk (Güçlendirilmiş Gerekli Özen (EDD) gereklidir).
Ek B: Şüpheli İşlem Bildirimi (SAR) Şablonu
Bu şablon, şüpheli işlemlerin veya davranışların kurum içinde kaydedilmesi ve raporlanması amacıyla kullanılacaktır.
- Bildirim Sorumlusu: _________________________
- Rapor Tarihi: ___________________________
- Müşteri Kimlik No / Ad: __________________________
- Şüphenin Niteliği (bir veya daha fazlasını işaretleyiniz):
□ İşlemlerin parçalanması (Structuring) / Smurfing
□ Olağandışı işlem örüntüsü
□ Tutarsız fon kaynağı
□ Gizlilik odaklı kripto paraların veya karıştırıcıların (mixer) kullanımı
□ Yüksek riskli ülkenin dahil olması
□ KYC/EDD bilgilerinin sağlanmasının reddedilmesi
- Faaliyetin Tanımı: ________________________
• Risk Düzeyi: □ Düşük □ Orta □ Yüksek
• Dış Bildirim Gerekli: □ Evet □ Hayır
• Evet ise, Raporun Gönderildiği Merci: FIU / Diğer: __________
• Sunum Tarihi: ___________________________
• Ekli Destekleyici Belgeler: □ Evet □ Hayır
• MLRO İmzası: ____________________________
Ek C: Kripto Cüzdan Atfı ve İzlenmesi
FATF 16 Sayılı Tavsiye Kararı (“Seyahat Kuralı”) ile MONEYVAL karşılıklı değerlendirme beklentilerine uyum sağlamak amacıyla IFB, önemli müşteri işlemlerinde kullanılan tüm dijital cüzdanların atfını, izlenmesini ve analizini gerçekleştirir.
Temel Prosedürler:
- Sahiplik Doğrulaması – Cüzdanlar, imzalı bir mesaj, test işlemi veya kontrolün doğrulanabilir başka bir kanıtı aracılığıyla müşteriyle ilişkilendirilmelidir.
- Blokzincir Analitiği – Cüzdan risk puanlarını, geçmiş akışları ve yasa dışı hizmetlere maruziyeti değerlendirmek üzere Chainalysis, TRM Labs veya muadili araçların kullanılması.
- Seyahat Kuralı Verileri – IFB, kripto varlık transferleri için, sağlayıcılar arasında herhangi bir asgari eşik olmaksızın uygulanan (AB) 2023/1113 sayılı Tüzük uyarınca gerekli olan gönderen ve alıcı bilgilerini, cüzdan adreslerini ve zaman damgalarını kaydeder; kendi kendine barındırılan (self-hosted) cüzdanlara veya bu cüzdanlardan yapılan ve EUR 1.000'u aşan transferler için cüzdanın müşteriye ait olduğunun veya müşteri tarafından kontrol edildiğinin doğrulanması gerekir.
- Soğuk Cüzdan Kontrolleri – Uygulanabilir olduğu hallerde IFB, varlıkların yalnızca beyaz listeye alınmış veya beyaz etiketli cüzdanlara aktarılmasını sağlar.
- Sürekli Yeniden İlişkilendirme – Cüzdan hareketlerindeki değişiklikler, ilişkinin sonlandırılması veya uyum uyarıları yeniden doğrulamayı tetikler.
Cüzdana ilişkin tüm veriler, GDPR ve AML kayıt tutma yükümlülükleri uyarınca en az 5 yıl süreyle saklanır.
Alıcıyı tanıma (know-your-payee, KYP) politikası
Onaylayan: Genel Müdürler Kurulu
1. Amaç ve uygulama alanı
Bu Alıcıyı Tanıma (Know Your Payee – KYP) Politikası, tüm giden ödemelerin, tediyelerin ve transferlerin meşru, doğrulanmış ve mevzuata uygun lehtarlara yapılmasını sağlamak amacıyla IFB tarafından uygulanan prosedürleri düzenlemektedir. Politikanın amacı, yaptırımların atlatılması, dolandırıcılık, terörün finansmanı ve diğer yasa dışı faaliyetlerle ilişkili riskleri azaltmaktır.
Bu politika, IFB tarafından yapılan ve aşağıdakilerle sınırlı olmaksızın tüm ödemeler için geçerlidir:
- Tedarikçi ve yüklenici ödemeleri
- Müşteri iadeleri ve komisyonlar
- Kripto paradan fiat paraya veya fiat paradan kripto paraya takaslar
- Müşteriler adına üçüncü taraf fon talimatları
2. Temel hedefler
- Kara listedeki veya yaptırım uygulanan kuruluşlara ödeme yapılmasını önleme
- Fonların serbest bırakılmasından önce alıcının kimliğinin doğrulandığından emin olun
- Alıcının ticari faaliyetinin ve banka bilgilerinin meşruiyetini ve gerçekliğini doğrulayın
- Ödeme doğrulamasına ilişkin savunulabilir bir denetim izi tutmak
- Yüksek riskli lehtarları geliştirilmiş gerekli özen (EDD) kapsamında işaretleyin
3. KYP Gerekli Özen (Due Diligence) Süreci
Üçüncü bir tarafa ödeme gerçekleştirilmeden önce aşağıdaki unsurların doğrulanması gerekir:
- Ödeme Alıcısının Kimliği: Belgelerle doğrulanmış tam ad veya tüzel kişi unvanı.
- Banka veya Cüzdan Bilgileri: Banka adı, SWIFT/BIC kodu, IBAN veya kripto cüzdan adresi; destekleyici belgelerle doğrulanmış olmalıdır.
- Yaptırım Taraması: Alıcı, AB, BM, OFAC ve geçerli diğer yaptırım listelerine göre taranır.
- İş Gerekçesi: Ödeme amacı, yetkili personel tarafından imzalanmış fatura, sözleşme veya ödeme talimatı ile teyit edilmiştir.
4. Yüksek risk göstergeleri
Aşağıdaki kategorilere yapılan ödemeler sıkılaştırılmış incelemeye tabidir:
- Kara listedeki veya yüksek riskli yetki alanlarında bulunan lehtarlar
- Kripto para işlemlerinin takası için özel veya düzenlenmemiş cüzdanların kullanımı
- Faal bir internet sitesi veya referansı bulunmayan paravan şirketler ya da kuruluşlar
- Ödemeden kısa süre önce alıcının değiştirilmesi talepleri
- Açık bir gerekçe olmaksızın aracıların veya üçüncü taraf ödeme hesaplarının kullanılması
5. Alacaklı Doğrulama Yöntemleri
Risk sınıflandırmasına bağlı olarak IFB, aşağıdaki doğrulama yöntemlerinden birini veya birkaçını kullanır:
- Banka teyit mektupları veya hesap sahipliği belgeleri
- İmzalı mesaj veya blokzincir atfı yoluyla cüzdan doğrulaması
- Görüntülü görüşme teyidi (bireyler veya yeni kuruluşlar için)
- World-Check, Refinitiv ve yaptırım uygulanan kuruluş veri tabanları üzerinden ters sorgulama
6. Kayıt tutma ve denetim
Tüm KYP kontrolleri belgelenmeli ve ilgili ödeme dosyasıyla birlikte saklanmalıdır. IFB bu kayıtları en az 5 yıl süreyle muhafaza eder. İç denetimler, KYP kontrollerinin bütünlüğünü ve eksiksizliğini altı ayda bir doğrulayacaktır.
7. Rol ve sorumluluklar
- Finans Departmanı, ödemeleri serbest bırakmadan önce KYP kontrollerinin yürütülmesinden sorumludur.
- Uyum Görevlisi, KYP çerçevesine uyumu denetler ve her türlü anormalliği inceler.
- Yüksek riskli veya şüpheli lehtarlar için MLRO'ya danışılmalıdır.