
Alternatif Transfer Yöntemleri
API ve JSON Transferleri

IFB'de API ve JSON Hizmetlerinin Aktivasyonu
API hizmetleri, müşterinin hesabı iyi durumda olduğunda, müşterinin talebi üzerine etkinleştirilir:
- Asgari bakiyeyi korur,
- tutarlı bir finansal geçmiş sergilemektedir ve
- meşru ticari faaliyetlerle uyumludur.
Ayrıca hesabın
- çözülmemiş herhangi bir uyum sorununun bulunmaması ve
- tüm işlemler uluslararası finansal düzenlemelere uygun olmalıdır.
Nihai aktivasyon, uyum ve risk yönetimi ekibimizin dahili incelemesine ve onayına tabidir.
Mesaj para değildir
90 saniyede: Neden hiçbir SWIFT mesajı, teleks veya sunucu uzlaşma olmaksızın fon aktaramaz?
VL1 ile bir belgeyi doğrulayın →Bir ödeme mesajı, dekont veya teyit mi aldınız? Güvenmeden önce kontrol ettirin.
API hizmetlerimiz
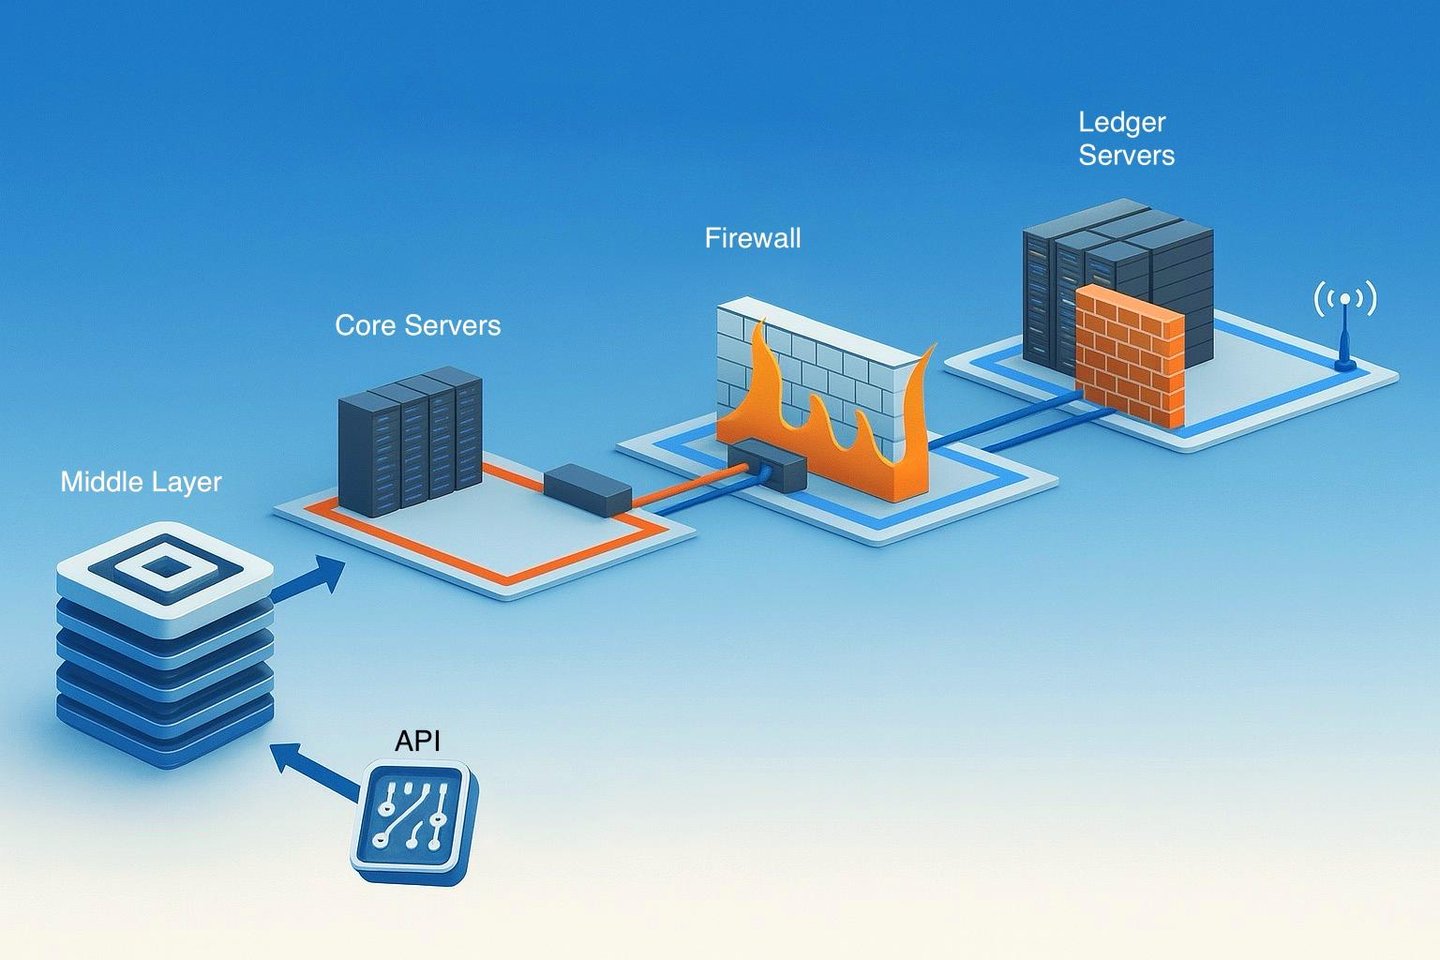
API transferlerinde bağlantılar kesin olarak bankanın harici sunucularıyla veya bazı durumlarda özel müşteri etkileşimleri için belirlenmiş çekirdek sunucularla sınırlıdır. Ancak bu sistemler, fiili mali kayıtların tutulduğu bankanın defter sunucularına hiçbir zaman doğrudan bağlanmaz. Bu ayrım, defter sunucularının tamamen yalıtılmış kalmasını sağlayarak bankanın varlıklarını korur ve bankacılık sisteminin güvenli çerçevesi içinde tüm mali işlemlerin bütünlüğünü muhafaza eder.
API hizmetleri bağlantı kılavuzumuzu görmek için lütfen bu sayfanın sonuna (Finansal Kuruluşlar için Anahtar Değişim Prosedürü) kadar aşağı kaydırın.
API (ve JSON) Hizmetlerimiz
API hizmetlerimizi, gizlilik, mahremiyet ve kurumsal bütünlüğe özel önem vererek, seçkin yüksek net değerli bireylerden ve köklü kurumsal yapılardan oluşan müşteri kitlemize sunmaktayız.
Tüm API işlemleri yalnızca uluslararası bankacılık sistemine tam olarak entegre bankalar arasında gerçekleştirilir; bu sayede yalnızca doğrulanmış API mesajlarının güvenli biçimde değişimi değil, fonların etkin ve zamanında takası da güvence altına alınır. Bu tür bir entegrasyona sahip olmayan karşı taraflar mesaj iletebilir olsa da, doğaları gereği finansal takası tamamlayamazlar.
API transferlerinde fonlar, bir bankanın defter sunucularından “indirilemez”; zira bu sistemler daima dış erişime tamamen kapalıdır. Bulutta veya herhangi bir sunucuda ya da bilgisayarda saklanan dijital dosyalardan farklı olarak fonlar, bütünlüklerini ve her işlemin uyumunu güvence altına alan, küresel bankacılık sisteminin güvenli ve düzenlenmiş çerçevesi üzerinden iletilmek zorundadır.
Gözlemlerimize göre, tarafımıza sunulan API işlemlerinin %77'sinden fazlası banka olmayan kuruluşlardan veya fon gönderme yetkinliği bulunmayan bankalardan gelmektedir.
Buna karşılık, yalnızca ilgili kaynak kurumun titizlikle doğrulanması ve takas ve uzlaşma gücünün kanıtlanabilir olması koşuluyla, tutar bakımından herhangi bir sınırlama olmaksızın işlem yapabilecek konumdayız.

API (Uygulama Programlama Arayüzü)
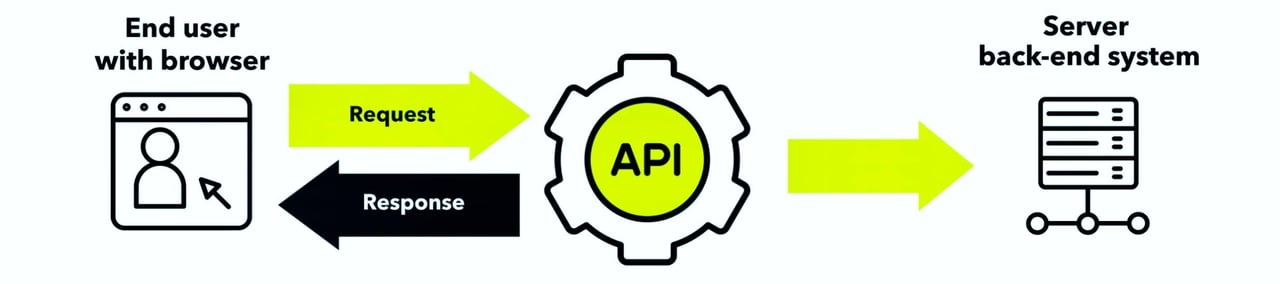
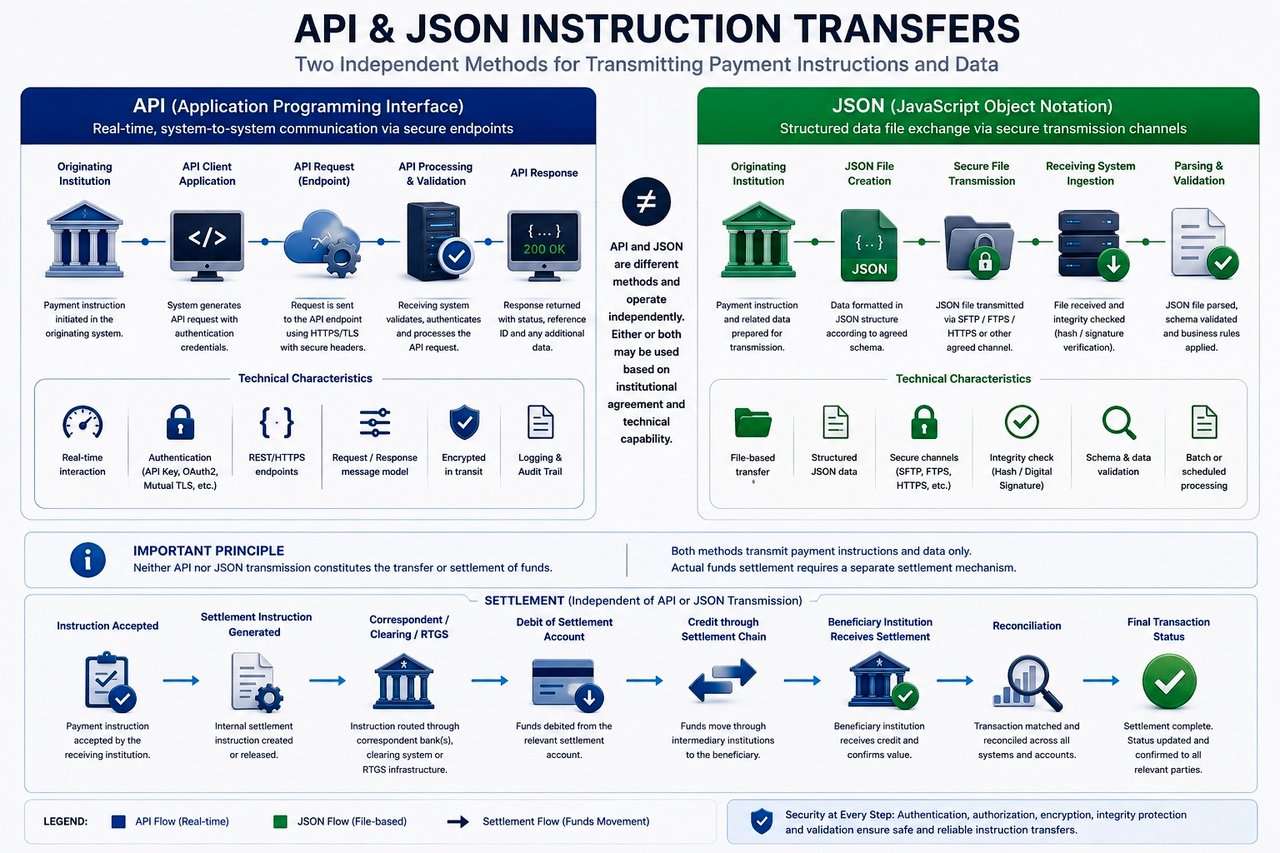
Yaygın kanının aksine, bir API fonları kendisi transfer etmez. Çeşitli banka yazılım sistemleri arasında veya müşteri ile bankanın çekirdek bankacılık sistemine bağlı olmayan arka uç sunucusu arasında bir iletişim kanalı, yani bir arayüz olarak işlev görür. Rolü, bir yazılım bağlantısı aracılığıyla bankanın dijital altyapısına talepler/komutlar iletmektir.
- Talimat/Komut Gönderimi ve Bilgi Sorgulama: Bankacılık sektöründe bir API, finansal işlemleri doğrudan gerçekleştirmez. Bunun yerine bir elçi gibi hareket ederek harici uygulamalardan gelen talepleri bankanın internete açık uç sistemlerine iletir. Örneğin bir API üzerinden işlem başlatma talimatı gönderildiğinde, API bu talebi yalnızca bankanın işlem yürütme sistemlerine iletir. Fonların fiilî hareketi ise bankanın iç mekanizmaları tarafından, sıkı güvenlik ve uyum protokolleri çerçevesinde ve muhabir bankalar, RTGS veya RTP ile iletişim içinde yürütülür.
- Güvenli İletişim Aracısı: Bir bankacılık API'sinin en başta gelen işlevi, harici uygulamalar ile bankanın dahili sistemleri arasında güvenli ve verimli iletişimi sağlamaktır. Bu, hem işlem taleplerinin iletilmesini hem de hesaba ilişkin bilgilerin alınmasını kapsar. API'ler, gelişmiş şifreleme ve kimlik doğrulama önlemlerinden yararlanarak bu iletişimin hem güvenli olmasını hem de yalnızca yetkili taraflarca erişilebilir olmasını güvence altına alır. Bu rol, iki taraf arasındaki mesajların doğru ve gizli biçimde iletilmesini sağlayan son derece güvenli ve verimli bir posta hizmetine benzetilebilir.
- Bankacılık Hizmetlerinin Geliştirilmesi: Fonların doğrudan transferi API'lerin kapsamı dışında kalmakla birlikte, API'ler bankacılık hizmetlerinin erişilebilirliğinin ve işlevselliğinin artırılmasında önemli bir rol oynar. Komutların ve bilgilerin değişimini kolaylaştırarak API'ler, üçüncü taraf uygulamaların bankacılıkla ilgili çok çeşitli hizmetler sunmasını sağlar. Bunlar arasında hesap bakiyelerine ve işlem geçmişine gerçek zamanlı erişim sağlanması ile bankanın kendi sistemleri tarafından işleme alınan işlemlerin başlatılması yer alır.
- Düzenleyici Uyum ve Veri Bütünlüğü: Bankacılık API'leri, görevlerini yerine getirirken tüketici verilerini korumak ve finansal işlemlerin bütünlüğünü sağlamak üzere tasarlanmış sıkı düzenleyici standartlara uyar. Avrupa'daki PSD2 gibi, finansal verilerin güvenli ve standartlaştırılmış biçimde paylaşılmasını zorunlu kılan hukuki ve düzenleyici çerçevelerin sınırları içinde hareket ederler. Bu sayede API'ler, dijital bankacılık ekosistemine fon transferlerinin doğrudan aracıları olarak değil, işlemleri başlatmak ve finansal bilgilere erişmek için güvenli kanallar olarak katkıda bulunur.
- Gelişmiş Ölçeklenebilirlik: API'ler, bankaların ve fintech şirketlerinin harici hizmet ve sistemlerle entegre olarak operasyonlarını kolaylıkla ölçeklendirmesine olanak tanır.
- Geliştirilmiş Müşteri Deneyimi: API'lerden yararlanan finans kuruluşları, dijital dünyaya hâkim müşterilerin gelişen beklentilerini karşılayarak daha kişiselleştirilmiş ve sorunsuz bir bankacılık deneyimi sunabilir.
- Operasyonel Verimlilik: API'ler rutin görevlerin otomasyonunu kolaylaştırarak manuel hataları azaltır ve bankacılık operasyonlarının verimliliğini artırır
- Yenilik ve İş Birliği: API'lerin açık yapısı, bankalar, fintech girişimleri ve diğer finansal hizmet sağlayıcılar arasında iş birliğini mümkün kılarak yeniliği teşvik eder.
Bankacılık alanında bir API'nin özü, fonları doğrudan aktarmak değil; talepleri ileten ve bilgileri alan gelişmiş bir yazılım aracısı olarak işlev görmektir. Bu güvenli ve yapılandırılmış iletişim sayesinde API'ler, dijital bankacılık ortamını zenginleştirir, çok sayıda hizmetin sunulmasını sağlar ve en yüksek güvenlik ile düzenleyici uyum standartlarına bağlılığı güvence altına alır.
Harici API'ler
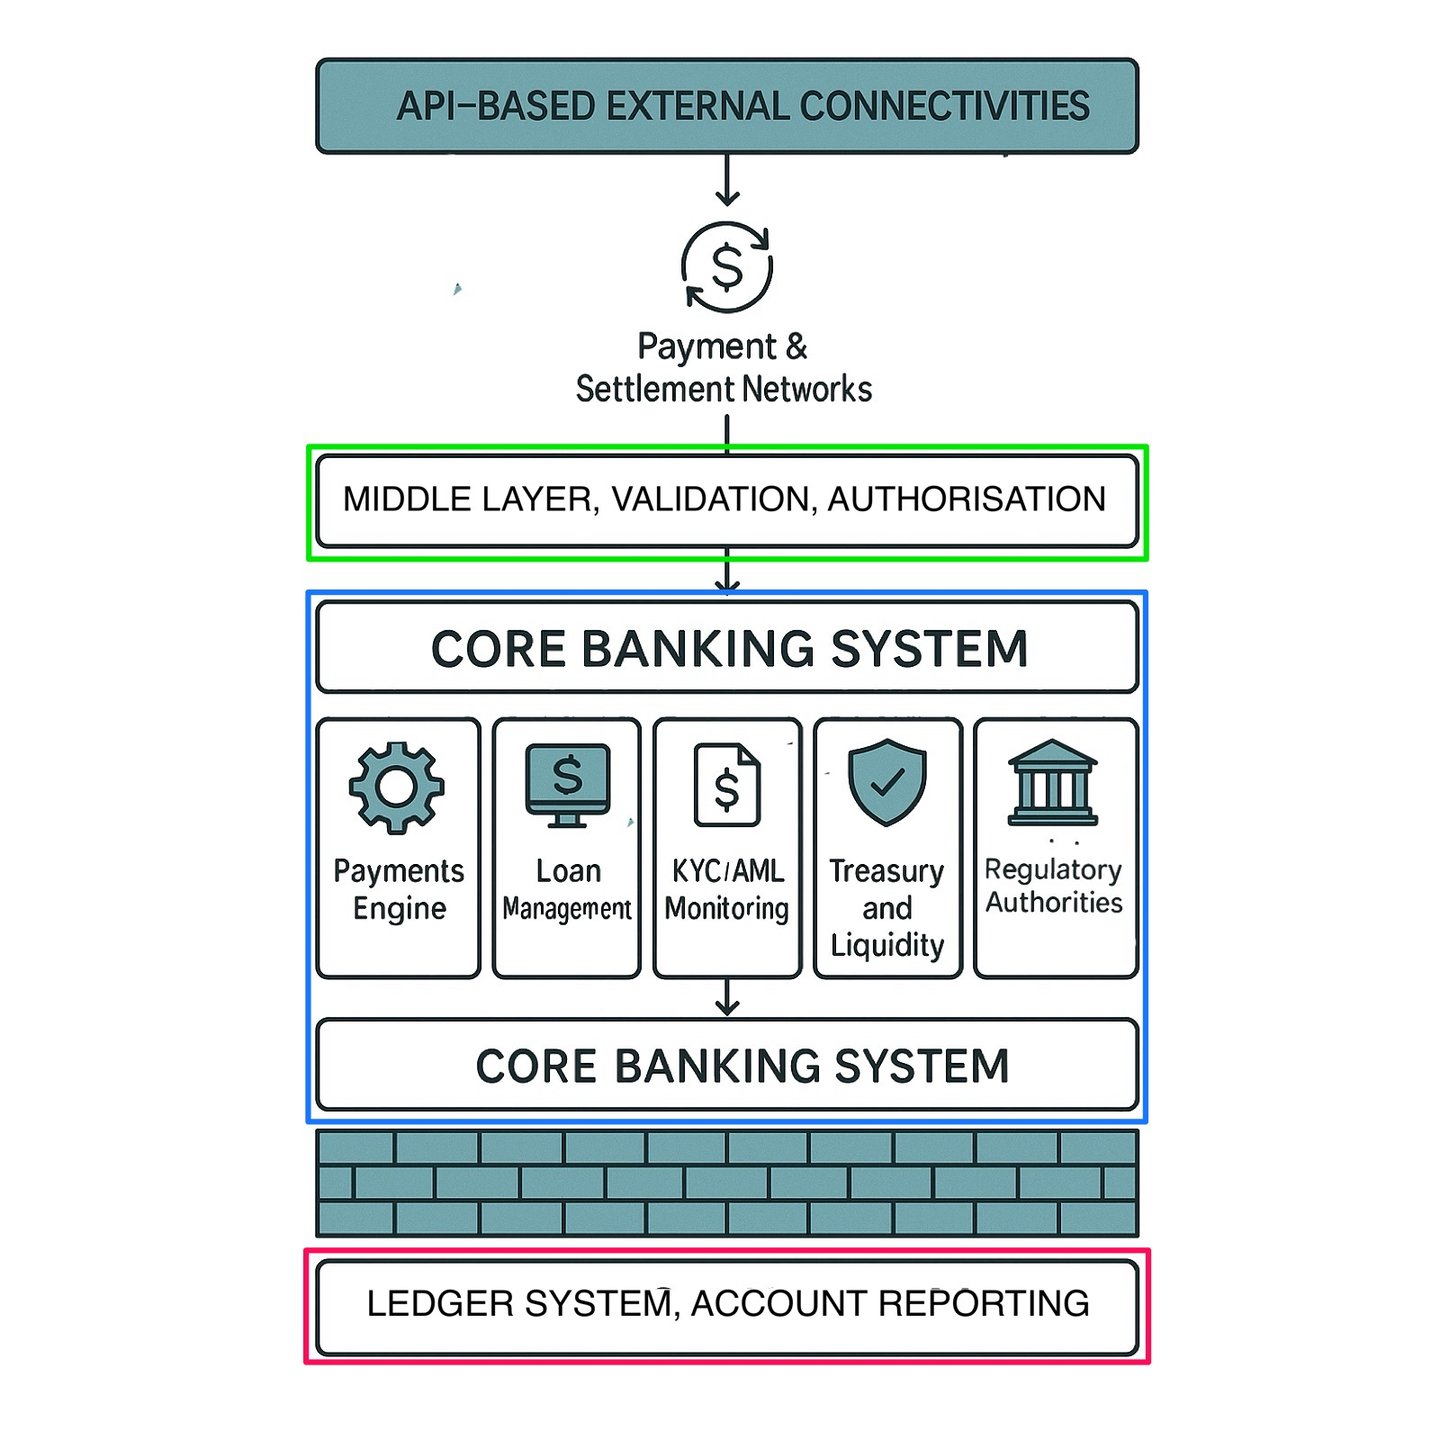
Bankacılık ortamlarındaki harici API'ler, finansal kuruluşların doğasında bulunan sıkı güvenlik gereklilikleri nedeniyle çekirdek sistemden ve özellikle bankanın defter sisteminden uzak tutulur. Bu dolaylı bağlantının, tamamı hassas bilgilerin korunmasına ve bankanın temel işlevlerinin operasyonel bütünlüğüne ilişkin birkaç ikna edici gerekçesi vardır:
1. Hassas Verilerin İzolasyonu
Çekirdek sistem, bir bankadaki müşterilere ve süreçlere ilişkin kayıtlar ve müşteri finansal bilgileri gibi en hassas ve temel verileri içerir; defter sistemi ise tüm hesap bakiyelerini ve işlem kayıtlarını barındırır. Çekirdek veya defter bankacılık sistemlerinin API'ler aracılığıyla harici sistemlere doğrudan açılması, veri ihlalleri ile verilerin ve kayıtların manipüle edilmesi riskini önemli ölçüde artırabilir. Bankalar, API etkileşimlerini bir ara katmanla veya çevre sistemlerle sınırlandırarak veri erişimini kontrol edebilir, denetleyebilir ve istenmeyen veya yetkisiz veri ihlallerini önleyebilir.
2. Saldırı Yüzeylerinin Asgariye İndirilmesi
Harici API'lerin çekirdek sisteme veya defter sistemine doğrudan bağlanmasına izin verilmesi, kötü niyetli kişilerce istismar edilebilecek saldırı yüzeyini genişleten ek bir giriş noktası oluşturur. Doğrudan deftere uzanan bağlantı noktası sayısı arttıkça, saldırganların sisteme sızma riski de artar. Genellikle bir ara katman (middleware) veya API ağ geçidi üzerinden kurulan dolaylı bağlantılar ise erişim taleplerini denetleyip filtreleyerek ve bunları kontrollü ve izlenen bir biçimde işleyerek koruyucu bir tampon görevi görür.
3. Gelişmiş Erişim Kontrolü
Bankalar, harici API iletimlerini bir ara katman üzerinden yönlendirerek hız sınırlaması, kimlik doğrulama ve yetkilendirme kontrolleri dahil ek erişim kontrol mekanizmaları uygulayabilir. Bu ara sistem, her talebin özgünlüğünü ve meşruiyetini doğruladıktan sonra, denetlenmiş verileri veya talimatları dahili bankacılık sistemindeki çekirdek sisteme iletir. Katı erişim politikalarını uygular ve çekirdek sistemden defter sistemine yalnızca incelenmiş taleplerin iletilmesini sağlar.
4. Veri Bütünlüğünün Güvence Altına Alınması
Harici API'lerin doğrudan erişimi, veri bütünlüğü açısından riskler doğurabilir. Harici sistemler doğrudan defterle etkileşime girecek olursa, küçük hatalar veya istenmeyen etkileşimler dahi verilerin tutarlılığını ve doğruluğunu bozabilir. Ara katman sistemi doğrulamayı üstlenir; API isteklerini çevirir ve bunların defter kayıtlarına ulaşmadan önce doğru ve uygun olduğunu teyit eder. Bu kontrollü etkileşim, finansal kayıtların istikrarının ve güvenilirliğinin korunması bakımından hayati önem taşır.
5. Mevzuata Uyum ve Denetim
Bankalar, özellikle veri erişimi ve veri işleme konusunda sıkı güvenlik önlemleri gerektiren katı düzenleyici çerçeveler altında faaliyet gösterir. Harici API isteklerinin dolaylı ve kontrollü bir sistem tarafından işlenmesini sağlamak, defter ile harici sistemler arasında net bir sınır oluşturarak uyumu kolaylaştırır. Böylece her işlem ayrıntılı biçimde kayıt altına alınır ve denetlenebilir; harici her etkileşim, hassas defter verileri açığa çıkarılmadan tam olarak izlenebilir ve hesap verebilir kalır.
6. Sistemik Risklerin Azaltılması
Harici API'ler doğrudan defter sistemine bağlanacak olsaydı, bu API'lerdeki herhangi bir güvenlik açığı veya istismar, kurumun temel finansal kayıtlarını doğrudan etkileyebilirdi. Dolaylı erişim, harici API'de bir güvenlik ihlali veya sistem arızası yaşanması halinde defterin izole edilmesine imkân tanıyarak riskleri sınırlamaya ve azaltmaya yardımcı olur. Bankalar, bağlantıları dolaylı biçimde yapılandırarak harici sistemler sorun yaşasa dahi kritik sistemlerin güvenli, işler durumda ve dirençli kalmasını sağlar.
Özetle
Ara yazılım veya API ağ geçidi kullanan dolaylı bağlantı modeli, bankanın defterinin dış bağlantıların oluşturabileceği olası tehditlerden yalıtılmasını sağlarken, yetkili üçüncü taraflarla güvenli ve kontrollü veri alışverişine de imkân tanır. Bu katmanlı güvenlik mimarisi, siber güvenlik ve düzenleyici standartlardaki en iyi uygulamalarla uyumlu olarak veri gizliliğini, bütünlüğünü ve erişilebilirliğini korur.
Bankacılık API'lerini daha iyi anlamak
Bankacılık API'leri, aracı rolü üstlenerek üçüncü taraf geliştiricilerin ve işletmelerin banka işlevlerine ve verilerine güvenli ve kontrollü bir biçimde erişmesine olanak tanır. Bu erişim, doğrudan bir bankanın sistemleriyle etkileşim kurabilen uygulamaların oluşturulması için belirleyicidir ve sıfırdan geliştirme ihtiyacı duyulmadan çok çeşitli finansal hizmetlerin sunulmasını mümkün kılar.
Bankacılık API Türlerinin Çeşitli Yelpazesi
Bankacılık API'leri, her biri farklı amaçlara hizmet eden ve çeşitli finansal ihtiyaçlara yanıt veren dört ana türe ayrılır:
- Temel Bankacılık API'leri: Bu API'ler mevduat, kredi ve KOBİ'lerin sınır ötesi işlemleri gibi temel bankacılık faaliyetlerine odaklanır. Bu temel hizmetlere erişim sağlayarak Temel Bankacılık API'leri, fintek uygulamalarının geleneksel bankacılık işlevlerini sorunsuz biçimde bünyesine katmasını mümkün kılar.
- Tak-Çalıştır API'ler: İşlem ve muhasebe rutinleri gibi finansal operasyonlara göre tasarlanan bu API'ler, OAuth üzerinden kimlik doğrulama hizmetlerini de içerir. Mevcut sistemlere kolayca entegre edilmek üzere tasarlanmış olup hızlı benimsenmeyi ve uygulamayı kolaylaştırır.
- Kartlar, Cüzdanlar ve Transferler API'leri: Bu kategori, çoğunlukla yazılım geliştirme kitleriyle (SDK) birlikte sunulan kart ihracı, cüzdanlar, çoklu para birimli işlemler ve dolandırıcılık izleme hizmetlerini kapsar. Ödemeler, döviz işlemleri ve işlem güvenliği ile ilgilenen uygulamalar için büyük önem taşırlar.
- Ödeme Kabul API'leri: Ödeme tahsilatına odaklanan bu API'ler, mobil ödemeleri, Yakın Alan İletişimi (NFC) çözümlerini, çevrimiçi kart kabulünü ve daha fazlasını mümkün kılar. İşletmelerin ödeme kabul edebileceği kanalların genişletilmesinde önemli bir rol oynarlar.
REST ve SOAP: Bankacılık API'lerinde Mimari Yaklaşımlar
Bankacılık API'lerinde iki temel iletişim paradigması öne çıkmaktadır:
- REST (Representational State Transfer) bir mimari tarzdır: genellikle JSON taşıyan, HTTP üzerinden durumsuz istekler ve yanıtlardan oluşur. Hafiftir, iyi ölçeklenir ve modern açık bankacılık arayüzlerinde baskın konumdadır.
- SOAP (Simple Object Access Protocol) ise güvenlik (WS-Security) ve hata yönetimi için yerleşik standartlara sahip, XML tabanlı resmi bir protokoldür ve eski çekirdek bankacılık entegrasyonlarında hâlâ yaygındır.
Her iki yaklaşımın da kendine özgü avantajları vardır; aralarındaki tercih, hayata geçirilen bankacılık hizmetinin özel gereksinimlerine bağlıdır.
Bankacılık API'leri, finans sektörünün dijital dönüşümünün ön saflarında yer alarak geleneksel bankacılık hizmetleri ile yenilikçi fintek çözümleri arasında bir köprü oluşturmaktadır. Bankalar, bu teknolojik gelişmeleri benimseyerek yalnızca operasyonel verimliliklerini ve müşteri hizmetlerini geliştirmekle kalmaz, giderek dijitalleşen bir dünyada rekabetçiliklerini de korurlar. Finans sektörü gelişmeye devam ettikçe, bankacılık API'lerinin stratejik kullanımı şüphesiz sektörün geleceğinin şekillenmesinde belirleyici bir rol oynayacaktır.
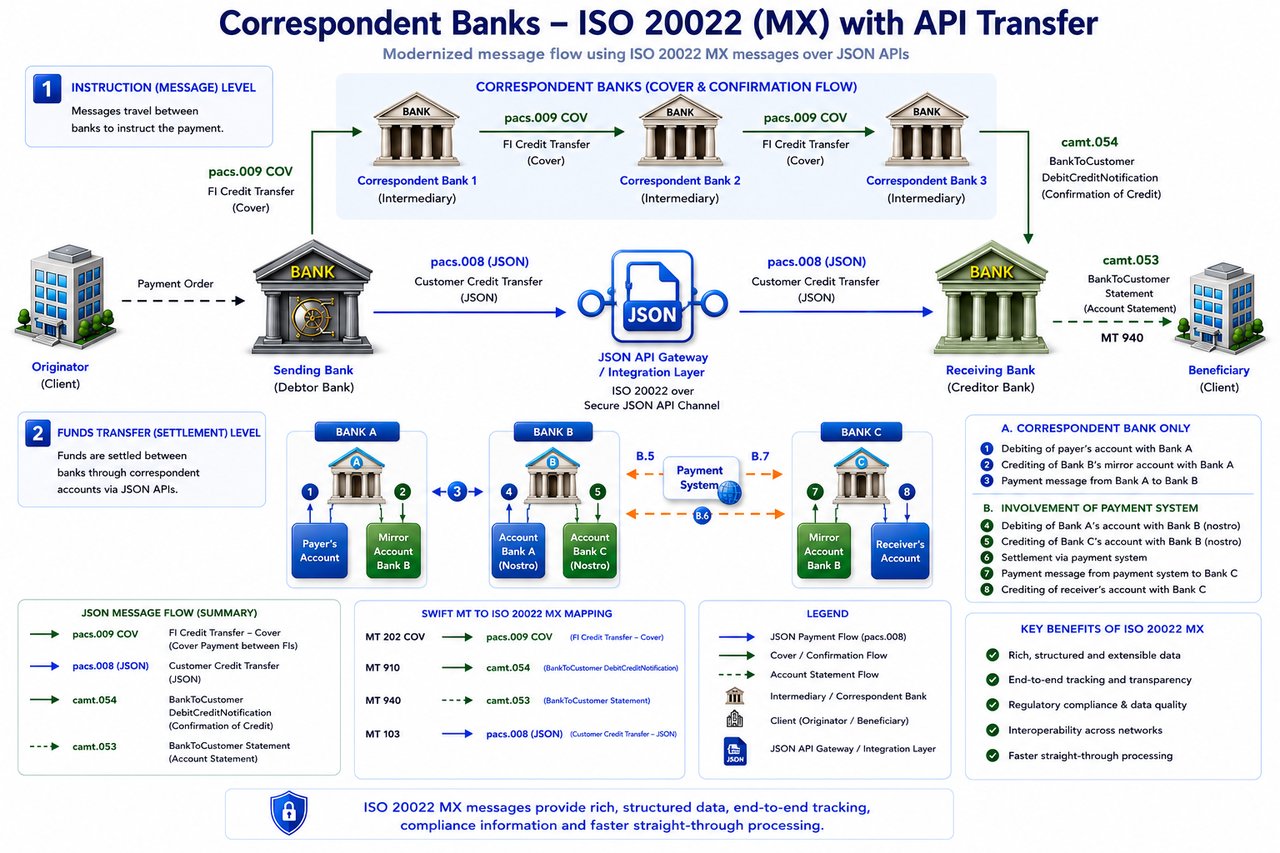
API tabanlı iletişim, sistemler arasında yapılandırılmış etkileşim sağlayarak bankacılık işlemlerinin verimliliğini artırır. Ancak API’ler bağımsız ödeme mekanizmaları oluşturmaz. API üzerinden iletilen veriler, JSON formatındaki istekler ve yanıtlar dahil, takas değil, işlem talimatlarını veya sistem iletişimini ifade eder.
API aracılığıyla başlatılan herhangi bir transferin icrası, yetkili finansal kuruluşlara ve tanınmış ödeme altyapısına bağlı kalmaya devam eder. Bir API yanıtının veya yapılandırılmış veri çıktısının mevcudiyeti, tek başına fonların aktarıldığını doğrulamaz.
API Tabanlı Bankacılık Ortamlarında JSON
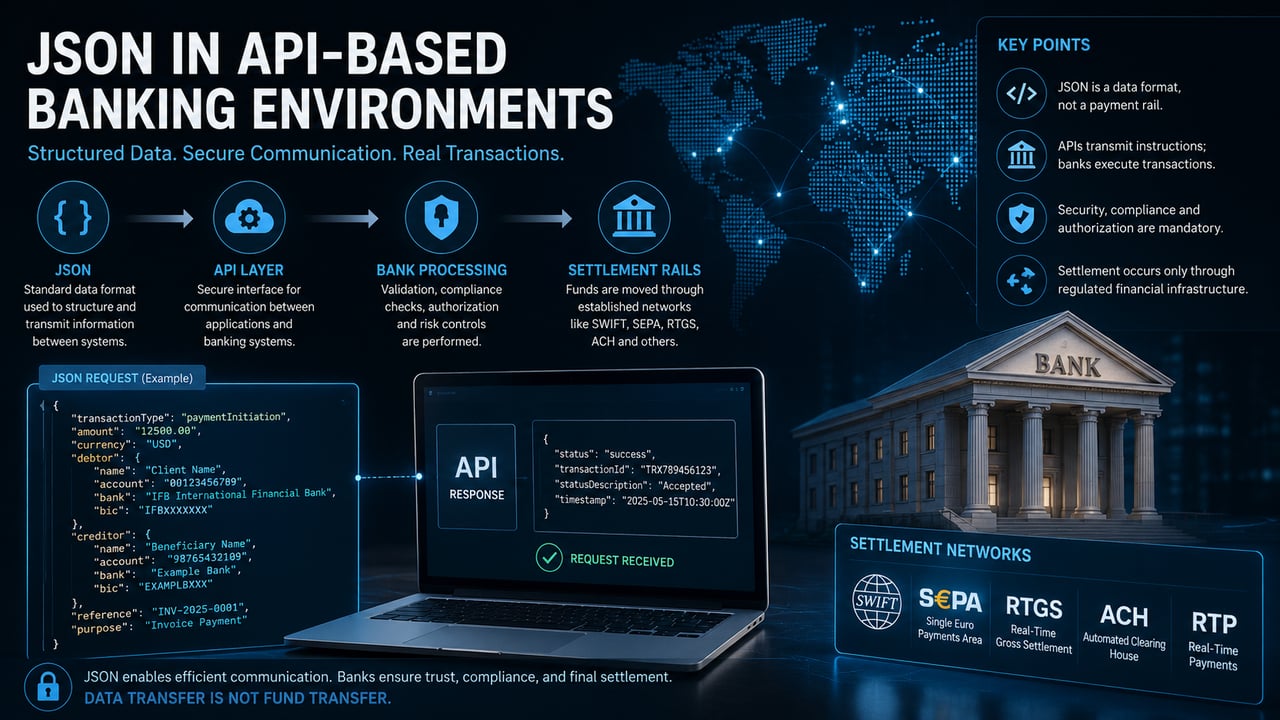
Modern bankacılık altyapısında JSON, API iletişim katmanlarında kullanılan standartlaştırılmış bir veri formatı olarak işlev görür. Rolü kesinlikle teknik niteliktedir: sistemler arasında bilgiyi yapılandırır ve iletir. İşlem gerçekleştirmez, değer saklamaz ve kurumsal süreçlerin yerini almaz.
API tabanlı bankacılıkta JSON, genellikle ödeme talimatlarını, hesap verilerini, işlem meta verilerini ve sistem yanıtlarını, hem makine tarafından okunabilir hem de platformlar arasında birlikte çalışabilir bir biçimde kodlamak için kullanılır. Bu, harici uygulamaların, müşteri arayüzlerinin ve dahili bankacılık sistemlerinin kontrollü bir ortam içinde verimli biçimde iletişim kurmasını sağlar.
Bir ödeme API üzerinden başlatıldığında, talimat JSON biçiminde iletilebilir. Ancak fonların fiilî transferi, banka tarafından SWIFT, SEPA, RTGS veya tanınmış diğer takas sistemleri gibi yerleşik ödeme altyapıları üzerinden ayrıca gerçekleştirilir. JSON yalnızca talimatı iletir; transferi gerçekleştirmez.
API İşlemlerinde İşlevsel Rol
Uygulamada JSON, istemci tarafı uygulamalar ile bankacılık altyapısı arasında arayüz katmanı işlevi görür. Tipik bir API isteği; gönderici kimliği, lehtar bilgileri, hesap numaraları, para birimi, tutar ve işlem referansları gibi yapılandırılmış alanlar içerebilir. Bu veriler alıcı sistem tarafından doğrulanır ve işlenir; ardından sistem, işlemin ilerleyip ilerleyemeyeceğine karar verir.
Talimat doğrulandıktan sonra bankanın iç işlem ortamına girer; burada uyum kontrolleri, risk kontrolleri ve yetkilendirme prosedürleri uygulanır. İşlem ancak bu adımların ardından uygun uzlaştırma kanalına yönlendirilir.
Dolayısıyla JSON, daha geniş bir işlem yaşam döngüsü içinde yalnızca bir bileşendir. Aşağıdakilerin yerini almaz:
- kurumsal yetkilendirme
- uyum doğrulaması
- hesap düzeyinde doğrulama
- takas ve uzlaşma (settlement) süreçleri
Veri ile Uzlaşmanın Ayrıştırılması
Veri iletimi ile fon hareketinin birbirine karıştırılması, sıkça karşılaşılan bir yanlış anlaşılmadır. JSON, bir veri formatı olarak bir işlemi ayrıntılı biçimde tanımlayabilir; ancak bu işlemi gerçekleştiremez veya takas edemez. Bir JSON yükünün varlığı, görünürdeki eksiksizliğinden bağımsız olarak, fonların aktarıldığının kanıtı niteliği taşımaz.
Bu ayrım hem operasyonel hem de risk bağlamında kritik öneme sahiptir. Geçerli bir transferin şunlara yansıtılması gerekir:
- gönderen kurumun defteri
- alıcı kuruluşun defteri
- uygulanabildiği hallerde aracı takas ve mutabakat sistemi
Bu unsurlar olmaksızın, herhangi bir veri temsilinden bağımsız olarak hiçbir devir gerçekleşmemiştir.
Bankacılık API'leri ile Entegrasyon
Düzenlemeye tabi ortamlarda JSON, genellikle güvenli API çerçevelerine entegre edilir. Bu çerçeveler kimlik doğrulama, şifreleme ve erişim kontrolünü zorunlu kılarak finansal verilerin yalnızca yetkili kuruluşlarca başlatılmasını veya alınmasını sağlar.
Tipik kullanım alanları şunlardır:
- müşteri arayüzleri üzerinden ödeme başlatma
- işlem geçmişinin sorgulanması
- bakiye sorguları
- lehtar yönetimi
- anlık durum güncellemeleri
Bu işlevler verimliliği ve birlikte çalışabilirliği artırır; ancak altta yatan bankacılık altyapısına bağımlı kalır.
Risk Değerlendirmeleri
JSON insan tarafından okunabilir ve kolayca çoğaltılabilir olduğundan, kontrollü ortamların dışında sunulduğunda kötüye kullanıma açıktır. Bir JSON belgesi güçlük çekilmeden oluşturulabilir, değiştirilebilir veya taklit edilebilir. Bu nedenle, tamamlanmış bir işlemin bağımsız kanıtı olarak kullanılamaz.
Profesyonel bankacılık uygulamasında doğrulama her zaman kurumsal kayıtlara ve tanınmış ödeme sistemlerine dayanır; bağımsız veri beyanlarına dayanmaz.
Transferle ilgili risklere dair daha kapsamlı bir değerlendirme için bkz.: Transfer Riski ve Dolandırıcılık Farkındalığı
Kurumsal Yorum
IFB'nin operasyonel çerçevesinde JSON, API iletişiminde kullanılan teknik bir standart olarak kabul edilir. JSON, bir ödeme aracı veya takas yöntemi olarak kabul edilmez.
Nasıl başlatılmış olursa olsun, tüm işlemlerin nihayetinde düzenlemeye tabi finansal altyapı üzerinden gerçekleştirilmesi gerekir. JSON iletişimi kolaylaştırabilir, ancak bankacılığın temel işleyişini değiştirmez.
Özet Pozisyon
JSON, yapılandırılmış veri alışverişini mümkün kılarak dijital bankacılık arayüzlerinin verimliliğini artırır. Faydası iletişimde yatar, icrada değil. Bir para transferi, bankacılık kuruluşlarının, düzenlemeye tabi sistemlerin ve uzlaşma süreçlerinin işlevi olmaya devam eder. JSON, bu yapı içinde bilgi akışını sağlayan bir araçtır; onun yerine geçmez.
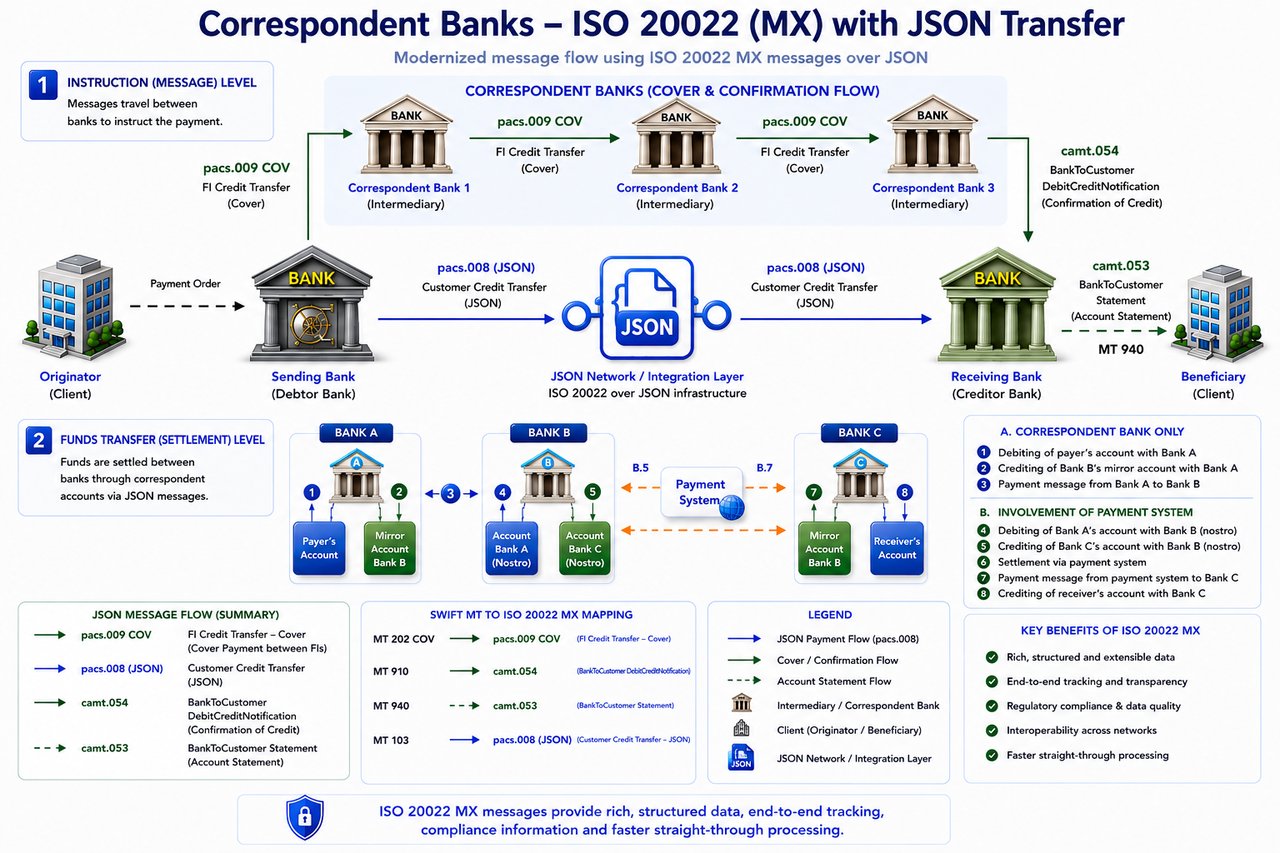
Alternatif veya eski transfer yöntemleriyle ilişkili terminoloji, bankacılık altyapısı bağlamında yorumlanmalıdır. Bu tür terimler iletişim kanallarını, dahili işlem yöntemlerini veya tarihsel uygulamaları tanımlayabilir; ancak düzenlemeye tabi kurumlara, tanınmış ödeme sistemlerine ve resmi takas ve mahsup usullerine duyulan gerekliliğin yerini almaz.
Terminolojisi ne olursa olsun, her transfer nihayetinde yerleşik finansal sistem içinde işlenmeli, takas edilmeli ve mutabakata bağlanmalıdır.



Sonraki adım
Tanıştırma talep edin
Kim olduğunuzu ve aklınızdaki konuyu birkaç satırla bize anlatın. Talebiniz doğrudan Bankaya iletilir ve gizlilik içinde ele alınır.
Görüşmeyi mi tercih ediyorsunuz? 30 dakikalık bir Video Konferans planlayın.
Anahtar Değişimi
Finansal Kuruluşlar için Anahtar Değişim Prosedürü
- Saygıdeğer finans kuruluşunuzun bize API aracılığıyla iletim yapmayı düşünmesi halinde, API Anahtarı Doğrulama Prosedürü'nde yer alan yönergeleri buradan indirmenizi ve titizlikle uygulamanızı rica ederiz.
- API talimatınız için dinamik Çıktı AES Kodunu (Anahtar) oluşturmak üzere lütfen buraya tıklayın.
- API betiği tarafımızdan sağlanacaktır: Örnek
Hesaplarınıza fon veya varlık aktarımı hakkında daha fazla bilgi almak isterseniz lütfen Marie Mayer ile iletişime geçin.