
Alternatif Transfer Yöntemleri
IP/IP ve IPZip Transferleri

IFB'de IPIP, IPZip Hizmetlerinin Aktivasyonu
IPIP olanakları, müşterinin hesabı iyi durumda olduğunda müşterinin talebi üzerine etkinleştirilecektir:
- Asgari bakiyeyi korur,
- tutarlı bir finansal geçmiş sergilemektedir ve
- meşru ticari faaliyetlerle uyumludur.
Ayrıca hesabın
- çözülmemiş herhangi bir uyum sorununun bulunmaması ve
- tüm işlemler uluslararası finansal düzenlemelere uygun olmalıdır.
Nihai aktivasyon, uyum ve risk yönetimi ekibimizin dahili incelemesine ve onayına tabidir.
Mesaj para değildir
90 saniyede: Neden hiçbir SWIFT mesajı, teleks veya sunucu uzlaşma olmaksızın fon aktaramaz?
VL1 ile bir belgeyi doğrulayın →Bir ödeme mesajı, dekont veya teyit mi aldınız? Güvenmeden önce kontrol ettirin.
IPIP ve IPZip Hizmetlerimiz
IPIP ve IPZip hizmetlerini, seçkin müşteri portföyümüzü oluşturan yüksek net değerli bireylere ve köklü kurumsal yapılara; gizliliğe, mahremiyete ve kurumsal bütünlüğe özel önem vererek sunmaktayız.
Tüm IPIP ve IPZip işlemleri, yalnızca uluslararası bankacılık sistemine tam olarak entegre olan bankalar arasında gerçekleştirilir; bu sayede yalnızca kimliği doğrulanmış IPIP mesajlarının güvenli şekilde iletilmesi değil, fonların etkin ve zamanında takasının gerçekleştirilmesi de güvence altına alınır. Bu tür bir entegrasyona sahip olmayan karşı taraflar mesaj iletimi yapabilir; ancak doğası gereği finansal takası tamamlayamaz.
Deneyimlerimize göre, tarafımıza sunulan IPIP işlemlerinin %86'dan fazlası banka olmayan kuruluşlardan veya fon gönderme yeteneği bulunmayan bankalardan gelmektedir.
Buna karşılık, yalnızca ilgili kaynak kurumun titizlikle doğrulanması ve takas ve uzlaşma gücünün kanıtlanabilir olması koşuluyla, tutar bakımından herhangi bir sınırlama olmaksızın işlem yapabilecek konumdayız.

IP to IP (IPIP)
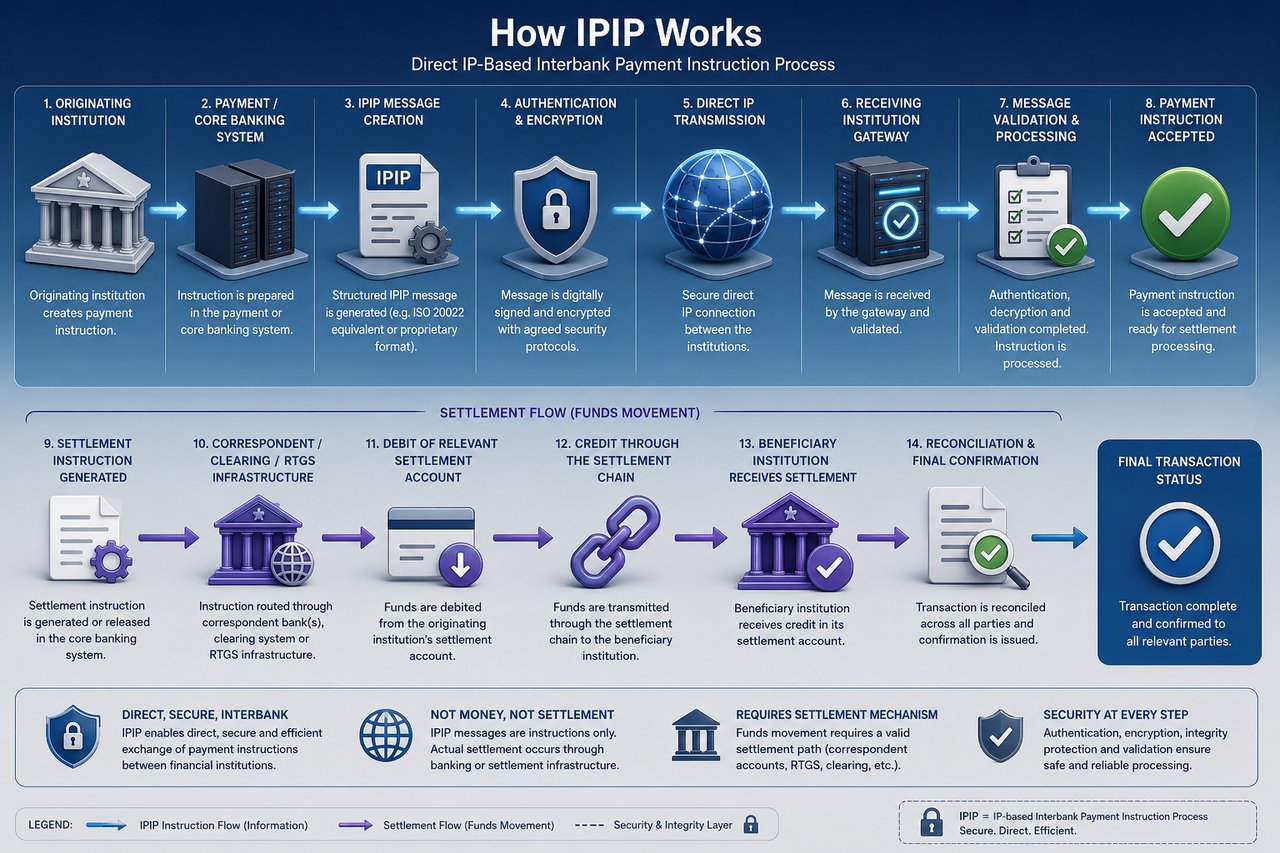
IP'den IP'ye transferler, para veya varlıkların, borçların ve özkaynakların muhabir banka hesaplarından ya da verilerin farklı finansal kurumlar veya sistemler arasında İnternet Protokolü (IP) adresleri kullanılarak aktarılması sürecinin bir parçasını ifade eder. Finansal işlemler bağlamında IP adresi, internete bağlı her cihaza atanan benzersiz bir sayısal tanımlayıcıdır ve farklı sistemler arasında bilgi yönlendirmek için kullanılır. Bankacılıkta IP'den IP'ye transferler, bir finansal işlemi gerçekleştirmek üzere iki sistemin kendi IP adresleri üzerinden doğrudan iletişim kurmasını içerir. Bilgi bütünlüğünü ve güvenliğini sağlamak için bunun üzerine özel kimlik doğrulama ve yetkilendirme yöntemleri uygulanır.
Ancak, IP'den IP'ye transferlerin bankacılık sektöründe yaygın olmadığını ve tavsiye edilmediğini belirtmek önemlidir; bunun güvenlik, güvenilirlik ve uyum kaynaklı çeşitli nedenleri vardır. Aşağıdaki noktalar bu endişelere ilişkin bir çerçeve sunmaktadır:
- Güvenlik: IP'den IP'ye transferler, birden fazla güvenlik, şifreleme ve kimlik doğrulama katmanı uygulayan SWIFT veya ACH gibi yerleşik bankacılık ağlarına kıyasla daha az güvenli olabilir. İki IP adresi arasındaki doğrudan iletişim, hassas bilgileri bilgisayar korsanlığı, kimlik avı veya ortadaki adam saldırıları gibi olası güvenlik tehditlerine maruz bırakabilir.
- Güvenilirlik: IP'den IP'ye transferlerin kullanılması, işlemin güvenilirliğini garanti etmez; zira bankacılık sektöründe IP tabanlı transferler için evrensel olarak kabul görmüş herhangi bir standart veya protokol bulunmamaktadır. Bu durum, işlemin gerçekleştirilmesi, izlenmesi ve mutabakatı bakımından olası sorunlara yol açabilir.
- Uyum: Bankalar ve finansal kuruluşlar, Kara Paranın Aklanmasının Önlenmesi (AML) ve Müşterini Tanı (KYC) politikaları dâhil çok sayıda düzenleme ve gerekliliğe tabidir. IP'den IP'ye transferler bu düzenleyici gerekliliklere uymayabilir; bu da ilgili tarafları hukuki ve finansal risklere maruz bırakabilir.
Bankalar ve finansal kurumlar, IP'den IP'ye transferler yerine, farklı kurumlar arasında güvenli, güvenilir ve mevzuata uygun fon transferlerini kolaylaştırmak için SWIFT, RTGS veya ACH/Anlık Ödeme gibi yerleşik ağları ve ISO 20022 gibi mesajlaşma standartlarını tercih eder.
IP'den IP'ye Para Transferi Yapısı
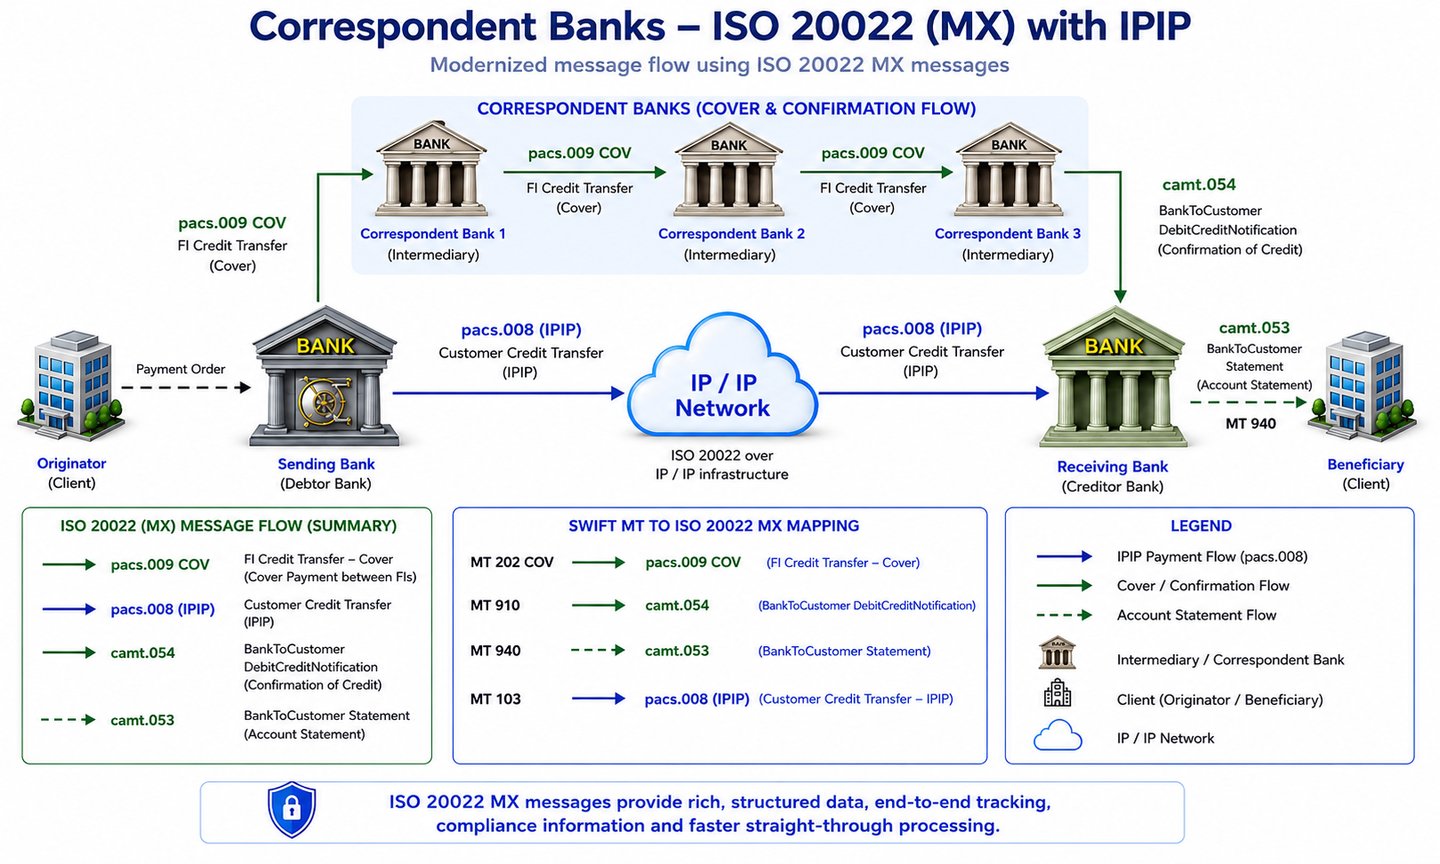
Fiili Fon Transferi: Bu protokoller mesaj ve talimat gibi işlem ayrıntılarını iletmekte başarılıdır; ancak fonların fiili hareketini sağlamaz. Fonların fiziksel transferi için muhabir bankacılık, Gerçek Zamanlı Brüt Uzlaştırma (RTGS) ve Gerçek Zamanlı Ödemeler (RTP) gibi sistemler vazgeçilmezdir.
- Muhabir bankacılıkta fonlar, farklı bankalardaki hesaplar arasında aktarılır.
- Bir RTGS sisteminde fonlar, bankaların merkez bankasındaki takas hesapları arasında aktarılır.
- Benzer şekilde RTP sisteminde fonlar, takas hesapları arasında aktarılır.
Bu sistemler, parasal varlıkların fiilen transferi bakımından kritik öneme sahiptir. Bu nedenle, gönderen bankanın yalnızca IP'den IP'ye bağlantı yeteneğine sahip olması değil, aynı zamanda bankacılık sistemiyle tam entegrasyonunu da sürdürmesi zorunludur.
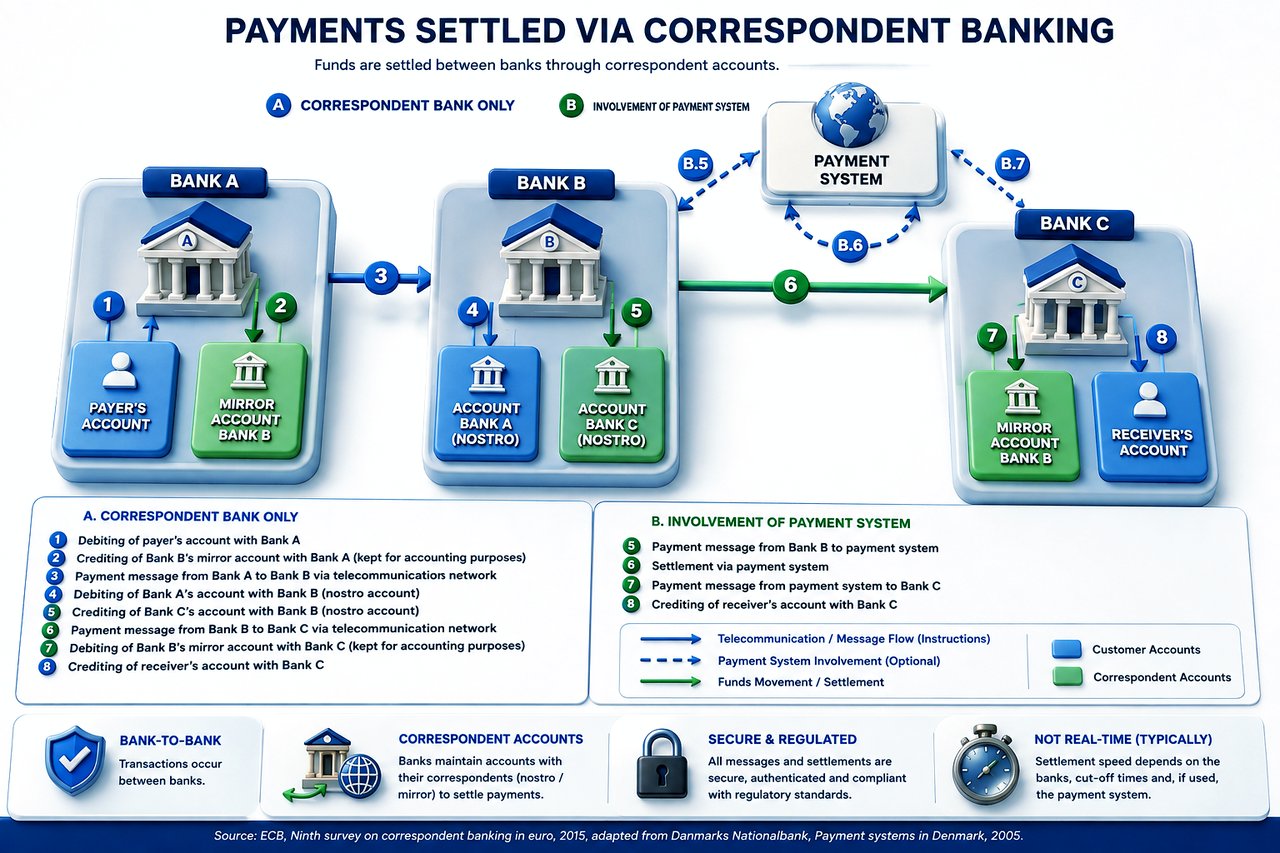
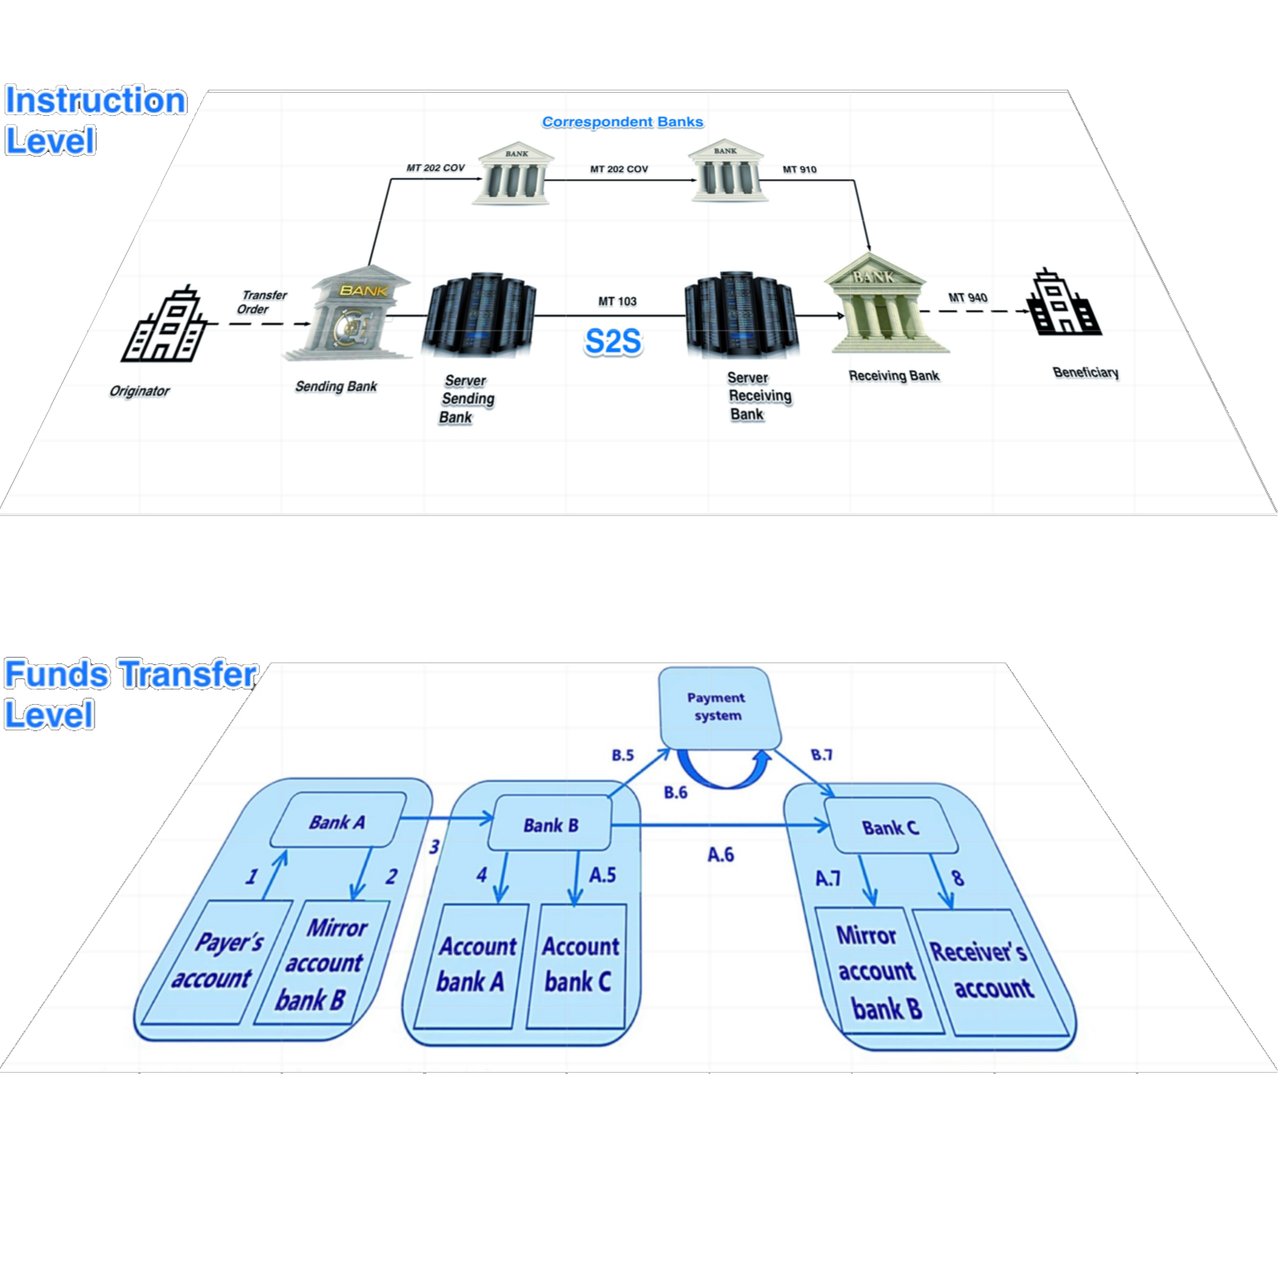
İki ayrı Düzey:
Talimat Düzeyi ve fiili Fon Transferi Düzeyi
IPIP Protokolleri
- FIX (Financial Information eXchange): Menkul kıymet işlemlerine yönelik mesajlaşma standardıdır: aracı kurumlar, borsalar ve yatırımcılar arasındaki emirleri, gerçekleşmeleri ve tahsisleri iletir. İşlem verilerini taşır, ödemeleri değil.
- EBICS (Electronic Banking Internet Communication Standard): Kurumsal müşteriler ile bankaları arasında güvenli dosya alışverişi için kullanılan, başta Almanya, Fransa, İsviçre ve Avusturya'da ödeme dosyaları ve hesap ekstreleri için kullanılan bir standarttır.
- Zengin: Zengin Sistemi, Japonya'nın yurt içi bankalar arası fon transfer ağıdır ve Zengin dosya formatı yurt içi transferlerde ve otomatik ödeme talimatlarında kullanılır.
- AS2 (Applicability Statement 2): İş belgelerinin (EDI, XML) İnternet üzerinden güvenli ve imzalı olarak iletilmesine yönelik, teslimatı doğrulayan alındı bilgileri içeren bir protokoldür.
- SNMPv3 (Simple Network Management Protocol version 3): Ağ cihazlarının izlenmesi ve yönetilmesi için kullanılan, kimlik doğrulama ve şifreleme içeren bir protokoldür. Altyapıyı yönetir; işlemleri taşımaz.
- Kerberos: Güvenilir bir sunucu tarafından düzenlenen biletleri kullanan bir ağ kimlik doğrulama protokolü; istemciler ve hizmetler bu sayede birbirlerine kimliklerini kanıtlar.
- OAuth 2.0: Yetkinin devredilmesine ilişkin açık bir standart: uygulama, kullanıcının parolası yerine sınırlı yetkiye sahip bir erişim belirteci alır. Açık bankacılık API'lerinin çoğunun temelini oluşturur.
- LDAP over TLS: Kullanıcı kimliklerini ve erişim haklarını barındıran dizin hizmetlerine güvenli erişim.
- SSH üzerinden SFTP ve SCP: Sunucular arasında şifreli dosya aktarımı ve kopyalama; ödeme ve hesap özeti dosyalarında yaygın olarak kullanılır.
Bu protokollerin her biri, veri alışverişini veya sistemlere erişimi güvence altına alır. Para, banka varlıkları, yükümlülükleri ve özkaynak transferini içeren IPIP işlemlerinde, sözü edilen protokoller gereklidir ancak finansal işlemlerin tamamlanması için tek başına yeterli değildir:
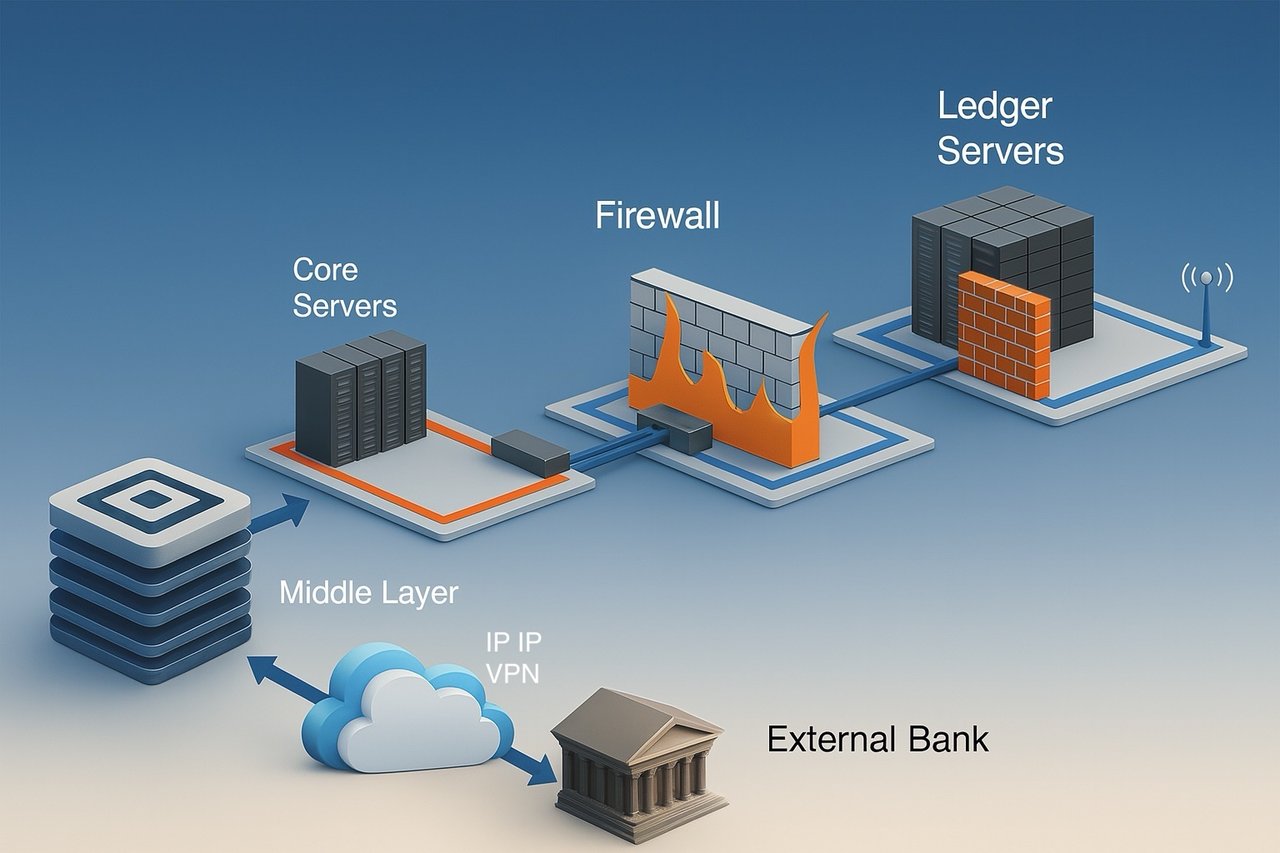
Bize IPIP Fon Transferi
SWIFT yerine IPIP üzerinden bize bir pacs.008 gönderildiğinde bazı uyum kaygılarını gidermek amacıyla, gönderen bankanızın, format elverdiği takdirde, muhabir bankadan muhabir bankaya fon aktarımında kullanılan pacs.009 COV mesajında aşağıdaki ek bilgilere yer vermesini değerlendirebilirsiniz:
- Talimat Veren Müşteri Bilgileri: MT 103'teki 50. Alan'a benzer şekilde talimat veren müşteriye ilişkin ayrıntıları belirtin. Bunlar arasında ad, adres ve hesap numarası yer alabilir.
- Lehtar Bilgileri: MT 103’teki 59. alanı örnek alarak lehtara ilişkin bilgileri ekleyin. Bu bilgiler lehtarın adını, adresini ve hesap numarasını içermelidir
- Ödeme Amacı: İşlemin gerekçesini açıkça belirtin; bu, bazı Kara Para Aklamanın Önlenmesi (AML) kaygılarını hafifletebilir.
- Düzenleyici Raporlama Bilgileri: Yetki alanınız gerektiriyorsa, düzenleyici raporlama için kod veya tanımlayıcıları ekleyin.
- IPIP pacs.008'e atıf: pacs.009 COV'un bir IPIP pacs.008 ile bağlantılı olduğuna ilişkin özel bir kayıt, aracı bankaya bağlam sağlayabilir.
- İletişim Bilgileri: Alıcı bankanın acil açıklama talep etmesi halinde başvurabileceği, bu ödemeden sorumlu uyum birimine veya işlem yöneticisine ilişkin ayrıntılı iletişim bilgilerini ekleyin.
- Özel İşlem Talimatları: Aktarılan fonların tanımlanmasını ve doğru şekilde işleme alınmasını kolaylaştırabilecek, alıcı bankaya yönelik ek talimatlar.
- Masraf ve Ücret Bilgileri: SWIFT pacs.008 mesajının bulunmadığı durumlarda, yanlış anlaşılmaların önlenmesi için işlemle ilgili masrafların kim tarafından karşılanacağının açıklığa kavuşturulması yararlı olabilir.
- Ek Tanımlayıcılar: pacs.009 COV mesajını IPIP pacs.008 mesajına bağlayabilecek fatura numaraları veya dahili işlem kimlikleri gibi ek işlem tanımlayıcılarını ekleyiniz.
Uyum Hakkında Not
pacs.009 COV mesajına ek bilgi eklenmesi, özellikle SWIFT pacs.008 mesajıyla genellikle ele alınan AML ve CFT (Terörün Finansmanıyla Mücadele) kontrollerine ilişkin uyum risklerini tam olarak azaltmayabilir; değiştirilmiş pacs.009 COV mesajının geçerli standartlara ve bankalararası sözleşmelere uygunluğunu sürdürmesinin sağlanması önemlidir.
Bankalarda İletişim Sunucuları ile Defter/Hesap Sunucuları Arasındaki Temel Farklar
Bankacılık teknolojisinde sunucular, finansal işlemlerin ve kayıt tutmanın sorunsuz yürütülmesini sağlamada belirleyici bir rol oynar. Bankaların dayandığı iki temel sunucu türü, iletişim sunucuları ile defter/hesap sunucularıdır. Her ikisi de kritik öneme sahip olmakla birlikte, farklı amaçlara hizmet eder ve farklı veri türlerini işler.
İletişim Sunucuları
İletişim sunucuları, bankalar ve finansal kuruluşlar arasındaki güvenli veri alışverişinin omurgasını oluşturur. İletişim sunucularının temel işlevleri ve özellikleri şunlardır:
- Güvenli Veri Alışverişi: Bu sunucular güvenli veri alışverişini kolaylaştırarak hassas finansal bilgilerin kurumlar arasında ödün verilmeksizin iletilmesini sağlar.
- Protokoller ve Standartlar: Bankalar arası iletişim için SWIFT, SEPA veya ACH gibi standartlaştırılmış protokolleri kullanarak farklı platformlar arasında tekdüzelik ve güvenilirlik sağlarlar.
- Şifreleme ve Kimlik Doğrulama: Güvenliği sağlamak amacıyla iletişim sunucuları, veri iletimi sırasında verileri korumak için gelişmiş şifreleme yöntemleri ve sıkı kimlik doğrulama protokolleri kullanır.
- İşlem Yürütme: Öncelikle işlem taleplerini, mesajları ve talimatları yürütür; işlemler için gerekli bilgilerin iletilmesini sağlayan aracı kurumlar olarak görev yaparlar.
- Fon Hareketi Bulunmaması: Önemle belirtmek gerekir ki bu sunucular fonları hareket ettirmez veya hesap bakiyelerini doğrudan güncellemez; yalnızca bu tür işlemler için gerekli iletişimi kolaylaştırır.
Defter/Hesap Sunucuları
Defter/hesap sunucuları ise bir bankanın finansal kayıtlarının muhafızlarıdır. Başlıca özellikleri şunlardır:
- Mali Kayıtların Tutulması: Bu sunucular, bankanın temel mali kayıtlarını saklar ve muhafaza eder; her işlemin doğru biçimde kaydedilmesini sağlar.
- İşlem Kaydı: Borç ve alacak kayıtları dâhil tüm işlemleri kaydederler; cari hesap bakiyelerinin güncellenmesinden ve saklanmasından sorumludurlar.
- Genel Defter Yönetimi: Defter sunucuları, bankanın genel defterini ve münferit müşteri hesaplarını yöneterek mali durumun bütüncül bir görünümünü sağlar.
- Veri Bütünlüğü: Bu kayıtlar doğru finansal raporlama ve uyum için gerekli olduğundan, veri tutarlılığının ve bütünlüğünün sağlanması esastır.
- Güçlü Güvenlik Önlemleri: Verilerin hassas niteliği nedeniyle, defter sunucularında genellikle ek şifreleme katmanları ve sıkı erişim denetimleri dahil olmak üzere daha sıkı güvenlik önlemleri uygulanır.
İletişim sunucusu işlemleri başlatır ve kolaylaştırır; ancak defter sunucusu, bu işlemleri bankanın kayıtlarında doğrulandıktan sonra nihai olarak kaydeder ve yansıtır.
Çağdaş bankacılık sistemlerinde bu işlevler çoğunlukla bütünleşik olup, güvenli banka içi iletişim protokolleri defter yönetimi sistemleriyle birlikte çalışır. Bu entegrasyon, bankanın tüm finansal ekosistemi genelinde gerçek zamanlı güncellemeleri ve tutarlılığı güvence altına alarak hem verimliliği hem de güvenliği artırır. Birçok banka, güvenlik, mevzuata uyum ve ölçeklenebilirlik gereksinimlerini dengelemek amacıyla şirket içi ve bulut tabanlı sunucuların bir kombinasyonunu kullanır.
Bankadan Bankaya neler transfer edilebilir?
Banka Varlıkları:
- Nakit ve Nakit Benzerleri: Bunlar, derhal veya neredeyse derhal erişilebilen fonlardır. Fiziki nakit, diğer bankalardaki mevduatlar ve hazine bonoları gibi yüksek likiditeye sahip menkul kıymetleri kapsar.
- Yatırımlar/Menkul Kıymetler: Bunlar, bankanın getiri elde etmek amacıyla yatırım yaptığı finansal araçlardır; örneğin devlet ve kurumsal tahviller, hisse senetleri ve diğer menkul kıymetler.
- Krediler ve Avanslar: Bankanın müşterilerine ödünç verdiği fonlardır ve faiz geliri sağlarlar. Bireysel krediler, konut kredileri, ticari krediler, kredi kartı bakiyeleri ve kredili mevduat hesaplarını kapsayabilirler.
- Duran Varlıklar: Bunlar, bankanın sahip olduğu bina, arazi, ekipman ve mobilya gibi fiziki varlıklardır.
- Maddi Olmayan Varlıklar: Bunlar arasında yazılım, patentler, ticari markalar ve şerefiye gibi fiziksel nitelik taşımayan varlıklar yer alır.
- Diğer Varlıklar: Bunlar arasında diğerlerinin yanı sıra tahakkuk etmiş faiz alacakları, ertelenmiş vergi varlıkları ve türev finansal araçlar yer alabilir.
Banka Yükümlülükleri:
- Mevduatlar: Bunlar, bireylerin ve işletmelerin bankada tuttuğu fonlardır. Vadesiz hesapları, tasarruf hesaplarını ve vadeli mevduatı kapsar. Banka bu fonları talep üzerine veya belirli bir vade tarihinde mevduat sahiplerine iade etmekle yükümlü olduğundan, bunlar yükümlülük niteliğindedir.
- Borçlanılan Fonlar: Bankanın diğer finansal kuruluşlardan, merkez bankasından veya borçlanma senetleri ihraç ederek borç aldığı fonlardır.
- Borçlanma Senetleri: Bunlar, fon sağlamak amacıyla banka tarafından ihraç edilen tahviller veya diğer borç biçimleridir. Banka, anapara ve faizi tahvil sahiplerine geri ödemekle yükümlüdür.
- Diğer Yükümlülükler: Bunlar arasında tahakkuk etmiş giderler, ticari borçlar, ertelenmiş vergi yükümlülükleri, kredi zararı karşılıkları ve türev finansal araçlar gibi kalemler yer alır.
- İkincil Borçlar: Banka iflas ederse, diğer tüm borçlardan sonra ödenecek olan borçlardır.
Banka Özkaynağı:
- Adi Hisse Senedi: Bankanın sahiplerinin elinde bulunan özkaynak niteliğindeki paydır. Sahiplerin oy hakkı vardır ve temettü alabilirler.
- İmtiyazlı Hisse Senedi: Bu tür özkaynak, kâr ve varlıklar üzerinde adi hisse senedine kıyasla daha öncelikli bir hak sağlar, ancak genellikle oy hakkı tanımaz.
- Dağıtılmamış Kârlar: Bir bankanın yıllar içinde biriktirdiği ve temettü olarak dağıtmak yerine işletmeye yeniden yatırmayı tercih ettiği net kazançlardır.
- Hazine Hisseleri: Bunlar, bankanın piyasadan geri satın aldığı kendi hisseleridir.
- Diğer Kapsamlı Gelir: Belirli yatırım ve riskten korunma araçlarının yeniden değerlemeleri gibi, henüz kâr veya zarara yansıtılmamış kazanç ve kayıplar.
- Kontrol Gücü Olmayan Paylar (azınlık payları): Bir bağlı ortaklığın net varlıklarının, ana ortaklık tarafından doğrudan veya bağlı ortaklıkları aracılığıyla dolaylı olarak sahip olunmayan özkaynak paylarına isabet eden kısmıdır.
Varlık, Yükümlülük ve Özkaynakların Fiilî Devri: Menkul kıymetlerin devirleri, mülkiyetin hukuki kaydını tutan merkezi menkul kıymet saklama kuruluşları (CSD) tarafından kaydedilir; krediler, sabit kıymetler ve diğer pozisyonlar ise geçerli hukuk uyarınca temlik veya devir sözleşmeleriyle geçer. Her ikisi de iletişim protokollerinin kapsamı dışındadır. Varlıkların ve özkaynakların devri, bankaların finansal tablolarını da etkiler; yükümlülük, varlık ve özkaynak bakiyelerini değiştirir. İlgili denetim otoritelerine yapılan bu finansal raporlama ve gerekli uyum boyutu, protokollerin veri iletim yeteneklerinin ötesindedir ve ek finansal ve düzenleyici süreçler gerektirir.
Özetle, protokoller IPIP işlemlerinde bilginin güvenli ve verimli biçimde değişimi için hayati önem taşısa da, sürecin tamamı; para, varlık, yükümlülük ve özkaynak hareketinin, takasın, hukuki kaydın ve finansal raporlamanın gerçekleştirilmesi için ek sistemleri de kapsar ve böylece işlemin tamamının düzenleyici bankacılık standartlarına uygun olarak yürütülmesi sağlanır.
IP ZIP Transferi
Kurumsal Ödeme Talimatlarının Güvenli Dosya Tabanlı İletimi
IP ZIP Transferi, yapılandırılmış ödeme talimatlarının ve ilgili işlem verilerinin, kimlik doğrulaması yapılmış kurumsal sistemler arasında Internet Protocol ağı üzerinden doğrudan ve güvenli biçimde iletilmesine yönelik dosya tabanlı bir yöntem olarak anlaşılmalıdır.
Terminoloji, özel bir hassasiyet gerektirmektedir.
IP ZIP iletimi; bir takas sistemi, mutabakat sistemi, ödeme kanalı veya parasal değer aktarımı için bağımsız bir mekanizma değildir. ZIP arşivi bir taşıma kapsayıcısıdır. IP bağlantısı ise iletişim kanalıdır. Arşivin içerdiği bilgi ise bir talimat, veri seti veya işlem mesajı niteliğindedir.
Buna göre:
IP ZIP, ödeme bilgilerini ve talimatlarını iletir. Tek başına fonların takasını gerçekleştirmez.
Kavramsal olarak bu durum, bir ISO 20022 pacs.008 (Finansal Kuruluştan Finansal Kuruluşa Müşteri Kredi Transferi) mesajı için geçerli olan ayrımla karşılaştırılabilir. Bir pacs.008 mesajı yüksek düzeyde yapılandırılmış bir bankalar arası kredi transferi talimatı taşıyabilir; ancak mesajın kendisi, merkez bankası parasının, ticari banka parasının veya muhabir hesap bakiyelerinin nihai hareketi ve uzlaşmasıyla karıştırılmamalıdır.
Aynı ilke, bir IP ZIP iletimi için de geçerlidir.
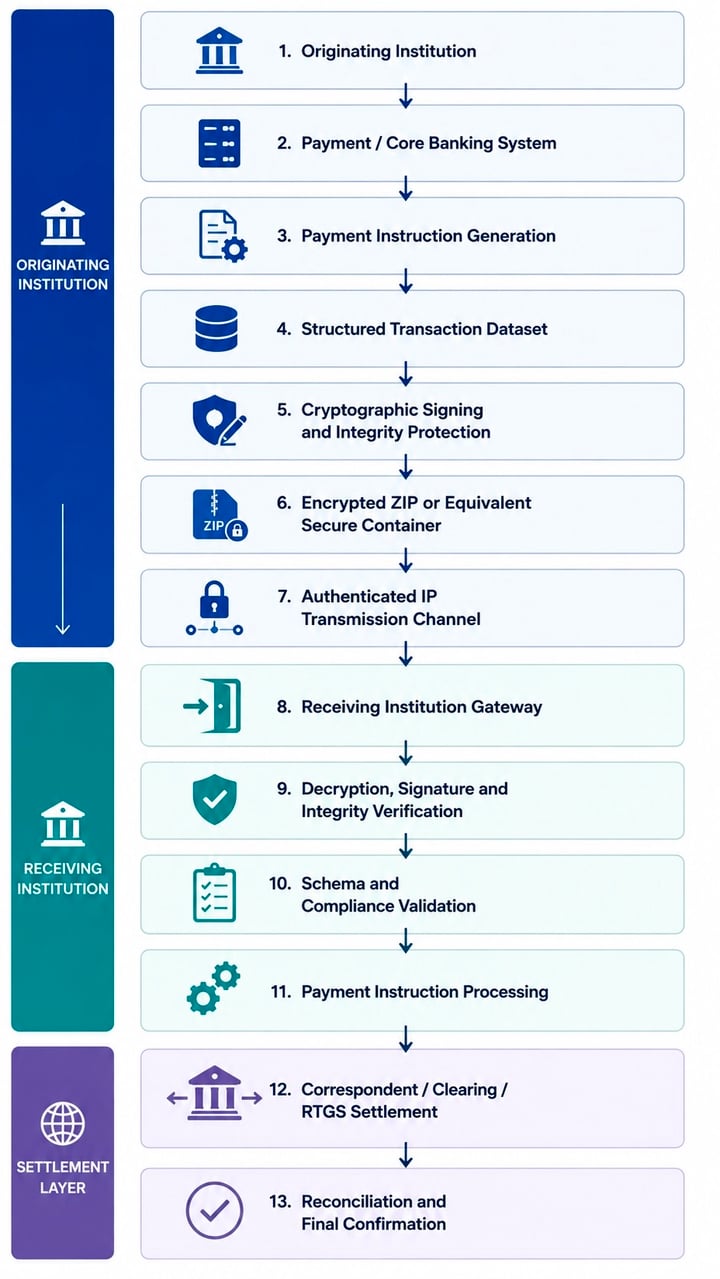
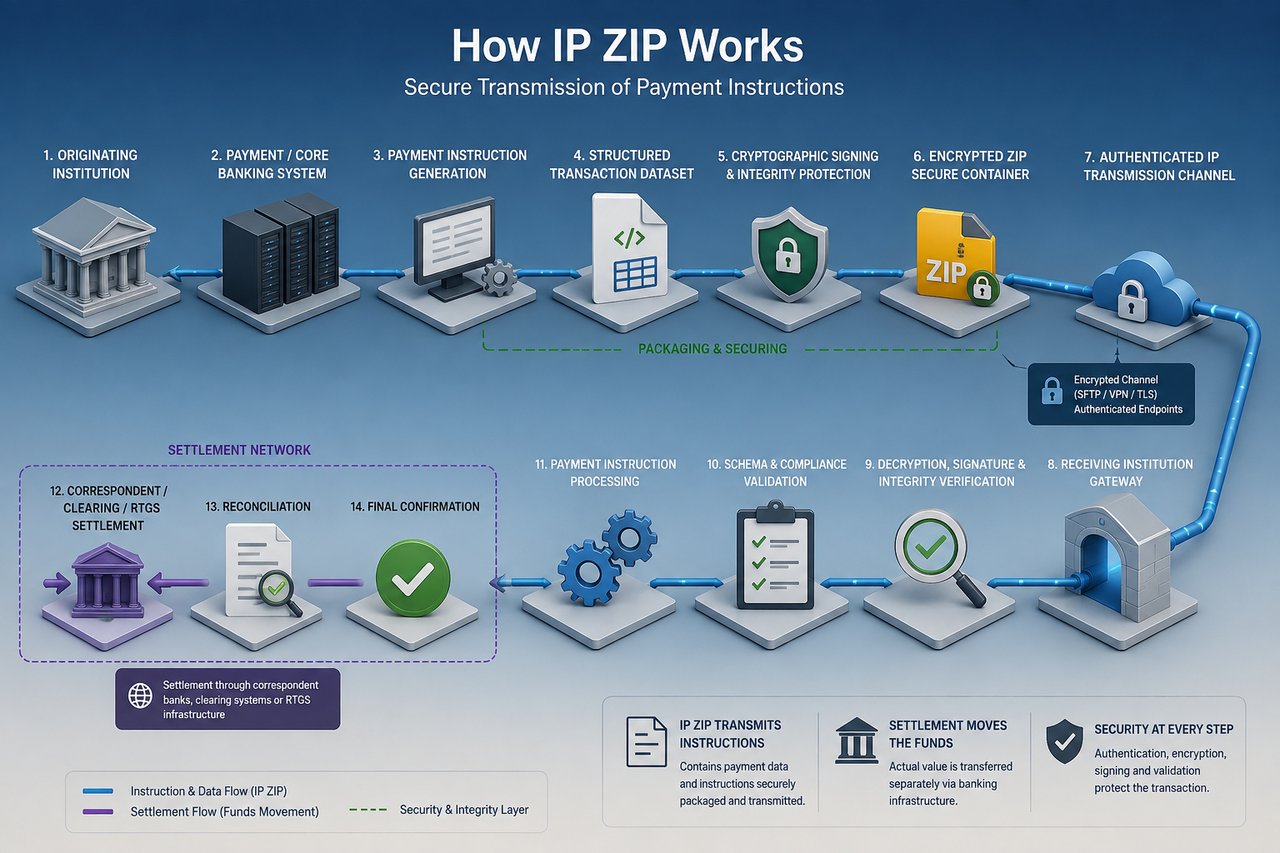
1. Teknik Mimari
Uygun biçimde yapılandırılmış bir IP ZIP işlemi, soldaki grafikte gösterildiği şekilde temsil edilebilir.
Bu nedenle belirleyici ayrım, iletim katmanı, talimat katmanı ve takas ve mutabakat katmanı arasındadır.
Bu katmanlar birbirine karıştırılmamalıdır.
2. Güvenli İşlem Konteyneri Olarak ZIP Dosyası
ZIP bileşeni, esas olarak bir kapsülleme ve paketleme mekanizması işlevi görür.
Gönderen kurum, işlem bileşenlerini ayrı ayrı iletmek yerine, ilgili dosyaları tek bir kontrollü paket halinde derleyebilir.
Mutabık kalınan ikili şartnameye bağlı olarak, böyle bir paket şunları içerebilir:
- yapılandırılmış ödeme talimatları;
- XML ödeme mesajları;
- ISO 20022 ile uyumlu veri setleri;
- JSON işlem nesneleri;
- CSV veya sabit formatlı işlem kayıtları;
- tescilli (standart dışı) bankalar arası ödeme dosyaları;
- borçlu ve alacaklı bilgileri;
- gönderen ve lehtar hesap bilgileri;
- işlem tanımlayıcıları;
- para birimi ve tutar bilgileri;
- talep edilen icra ve valör tarihleri;
- muhabir banka talimatları;
- aracı banka bilgileri;
- ödeme açıklaması bilgileri;
- takas yönlendirme bilgileri;
- uyum belgeleri;
- KYC veya KYB referansları;
- fon kaynağına ilişkin bilgiler;
- işlem beyanları (manifestolar);
- dijital imzalar;
- kriptografik özetler (hash);
- sertifikalar;
- zaman damgaları;
- mutabakat dosyaları; ve
- kontrol toplamları.
Dolayısıyla arşiv, hem asıl ödeme talimatını hem de bu talimatın kimlik doğrulaması, geçerlilik kontrolü, işlenmesi ve mutabakatı için gerekli tamamlayıcı bilgileri içerebilir.
Sıkıştırma teknik açıdan tali bir unsurdur. Asıl amaç, paketlemenin ve iletimin kontrollü biçimde yapılmasıdır.
Bu nedenle bir ZIP arşivi, arşiv içinde gösterilen fonların mevcut, kullanılabilir, rehin veya takyidattan ari ya da takas edilmiş olduğuna dair bir kanıt olarak asla kabul edilmemelidir.
3. Yapılandırılmış Ödeme Talimatı
Uygun şekilde tasarlandığında, bir IP ZIP paketinde yer alan ödeme talimatı, geleneksel yapılandırılmış finansal mesajlaşmaya benzer bir işlev görebilir.
Örneğin bir kurum, ISO 20022 pacs.008 mesajında olağan olarak yer alan bilgilere karşılık gelen alanları içeren bir XML talimatı iletebilir; bu alanlar arasında şunlar bulunur:
- mesaj tanımlaması;
- oluşturulma tarihi ve saati;
- işlem sayısı;
- takas ve mutabakat bilgileri;
- talimat veren aracı;
- talimat verilen banka;
- borçlu;
- borçlu hesabı;
- borçlunun bankası (debtor agent);
- alacaklının bankası (creditor agent);
- alacaklı;
- alacaklı hesap;
- talimat verilen tutar;
- para birimi;
- masrafları yüklenen taraf;
- ödeme tanımlaması;
- uçtan uca tanımlama; ve
- havale bilgileri.
Belirleyici fark şudur: veri yapısı, takas mekanizmasını belirlemez.
Teknik açıdan geçerli bir ödeme talimatı, alıcı sistem tarafından alınabilir, doğrulanabilir ve kabul edilebilirken, buna karşılık gelen finansal uzlaştırma bekleyen durumda kalabilir.
Dolayısıyla:
Talimatın alınması ≠ fonların alınması
Talimatın doğrulanması ≠ fonların takasının tamamlanması
Dosyanın başarıyla içe aktarılması ≠ lehtara nihai fonların aktarılması
Sunucu onayı ≠ takas teyidi
Bu ayrım, IFB’nin alternatif transfer yöntemlerine yaklaşımının temelini oluşturur.
4. İletim Protokolleri
Kurumsal IP ZIP iletimleri yalnızca kontrollü ve kimlik doğrulamalı bir iletişim ortamı üzerinden gerçekleştirilmelidir.
İkili teknik düzenlemeye bağlı olarak, iletimde aşağıdaki gibi teknolojilerden yararlanılabilir:
SFTP
SSH üzerinden Güvenli Dosya Aktarım Protokolü, şifreli aktarım, sunucu kimlik doğrulaması ve kontrollü kullanıcı kimlik doğrulaması sağlar.
Kurumsal bağlantılarda, yalnızca parolaya dayalı kimlik doğrulama yerine genel olarak açık anahtarlı kimlik doğrulama tercih edilmelidir.
FTPS
Eski altyapının gerektirdiği durumlarda FTP, uygun sertifika doğrulaması, şifreleme standartları ve erişim kontrolleri uygulanması koşuluyla TLS ile korunabilir.
HTTPS / REST API
Paket, TLS ve uygun uygulama düzeyinde kimlik doğrulama kullanılarak, doğrulanmış bir HTTPS uç noktası veya API mimarisi üzerinden iletilebilir.
Karşılıklı TLS (Mutual TLS)
Daha yüksek güvence düzeyi gerektiren kurumsal bağlantılarda, karşılıklı TLS (mTLS) her iki uç noktanın dijital sertifikalar kullanarak birbirini doğrulamasına olanak tanır.
Bu yöntem, yalnızca tek taraflı sunucu kimlik doğrulamasına kıyasla yetkisiz uç noktalara karşı önemli ölçüde daha güçlü koruma sağlar.
VPN
Uygulama katmanı iletimi gerçekleşmeden önce, katılımcı kurumlar arasında site-to-site IPSec veya eşdeğer bir VPN ile şifreli özel bir tünel kurulabilir.
Özel Bağlantı Altyapısı
İşlem hacimlerinin, güvenlik gerekliliklerinin veya kurumsal risk profillerinin gerektirdiği hâllerde, genel İnternet üzerinden iletime ek olarak veya onun yerine, özel tahsisli ya da özel ağ bağlantısı kullanılabilir.
Kesin protokol, operasyonel aktivasyondan önce ikili olarak üzerinde mutabık kalınmalıdır.
5. Uç Nokta Kimlik Doğrulaması
Alıcı kurum, iletimin temsil ettiğini ileri sürdüğü kurumdan geldiğini tespit etmelidir.
İlgili kontroller şunları içerebilir:
- kurumsal dijital sertifikalar;
- SSH genel/özel anahtar çiftleri;
- karşılıklı TLS sertifikaları;
- API kimlik bilgileri;
- IP adresi izin listesi;
- VPN kimlik doğrulaması;
- donanım güvenlik modülleri;
- uygun olduğu hallerde sertifika sabitleme (certificate pinning);
- çok faktörlü yönetici kimlik doğrulaması;
- kontrollü hizmet hesapları;
- role dayalı erişim kontrolleri; ve
- üretim ve test ortamlarının birbirinden ayrıştırılması.
Tek başına bir IP adresi, kurumsal kimliğin yeterli kanıtı değildir.
Aynı şekilde, bir uç noktaya, sunucu girişine, API kimlik bilgisine veya ZIP parolasına sahip olmak, söz konusu fonların mülkiyetini ispatlamaz.
6. Şifreleme
Gizlilik, olağan koşullarda birden fazla düzeyde tesis edilmelidir.
Aktarım Şifrelemesi
İletişim kanalı, TLS veya SSH gibi uygun biçimde yapılandırılmış güncel bir protokol kullanılarak şifrelenmelidir.
Bu, iletim sırasında bilgileri korur.
Yük Şifreleme
Gerekli görülen hallerde işlem paketinin kendisi de ayrıca şifrelenebilir.
Bu yöntem, finansal bilgilerin iletim kanalından bağımsız olarak korunmasını sağlar ve dosyaların geçici olarak depolandığı, aracı altyapılar üzerinden yönlendirildiği, arşivlendiği veya eşzamansız olarak işlendiği durumlardaki maruziyeti önemli ölçüde azaltabilir.
Bekleme Halinde Şifreleme (Encryption at Rest)
İşlem bekleyen dosyalar, uygun erişim kısıtlamaları ve depolanan verilerin şifrelenmesi ile kontrollü depolama ortamlarında korunmalıdır.
Ancak şifreleme, gizliliği sağlar. İşlemin mali geçerliliğini sağlamaz.
7. Kriptografik Bütünlük
Alıcı kurum ayrıca, iletilen paketin oluşturulmasından sonra değiştirilip değiştirilmediğini tespit edebilecek durumda olmalıdır.
Bu nedenle paket veya paketi oluşturan dosyalar için bir kriptografik özet (hash) üretilebilir.
Örneğin:
Orijinal işlem paketi
→ kriptografik özet (hash) üretilir
→ paket iletilir
→ alıcı sistem özeti bağımsız olarak hesaplar
→ hesaplanan özet, iletilen veya imzalanan özetle karşılaştırılır
Uyuşmazlık, alınan paketin başlangıçta doğrulanan paketle kriptografik olarak özdeş olmadığını gösterir.
Bütünlük doğrulaması için, uygulamaya uygun olduğu ölçüde SHA-2 veya SHA-3 ailesi üyeleri gibi güncel kriptografik özet algoritmaları kullanılabilir.
8. Dijital İmzalar
Dijital imza, şifrelemeden esaslı biçimde farklı bir işlev görür.
Şifreleme, gizliliği korur.
Karma (hash) işlemi, bütünlüğün tesis edilmesine yardımcı olur.
Usulüne uygun biçimde uygulanan bir dijital imza şunların tespitine yardımcı olabilir:
- orijinallik - paket, ilgili özel anahtar kullanılarak imzalanmıştır;
- bütünlük - imzalanan verilerin sonradan değiştirilmemiş olması; ve
- hesap verebilirlik - imza, geçerli PKI ve yönetişim çerçevesine tabi olarak ilgili kurumsal kimlik bilgisiyle ilişkilendirilebilir.
Alıcı kuruluş, işlem talimatı ödeme işlemlerine girmeden önce imzayı ilgili güvenilir sertifika veya açık anahtar ile doğrulamalıdır.
Özel imza anahtarları, tercihen kurumsal anahtar yönetimi altyapısı aracılığıyla ve gerekli görüldüğünde Donanım Güvenlik Modülleri (HSM) ile uygun biçimde korunmalıdır.
9. Yeniden Oynatma ve Çoğaltma Koruması
Finansal dosya iletiminde, geçerli bir talimatın tekrar tekrar gönderilmesine karşı kontroller gereklidir.
Uygun şekilde tasarlanmış bir mimari bu nedenle benzersiz işlem tanımlayıcılarını ve aşağıdaki gibi uygun kontrolleri içermelidir:
- benzersiz mesaj kimlikleri;
- benzersiz işlem kimlikleri;
- zaman damgaları;
- sıra numaraları;
- dosya tanımlayıcıları;
- mükerrer mesaj tespiti;
- mükerrer işlem önleme (idempotency) kontrolleri;
- işlem durumu kayıtları; ve
- daha önce işleme alınmış talimatlarla mutabakat.
Alıcı kurum, mükerrer talimatları üzerinde mutabık kalınan işletim prosedürüne uygun olarak reddetmeli, karantinaya almalı veya incelemelidir.
10. Dosya Doğrulama
Bir dosyanın başarıyla alınması, otomatik uzlaştırmayı değil, doğrulama sürecini başlatmalıdır.
Güvenli bir işleme ortamı, paketi birbirini izleyen birkaç kontrole tabi tutabilir:
1. Aşama – Nakliye Doğrulaması
Paketin yetkili bir kanal aracılığıyla ulaştığının teyidi.
Aşama 2 – Uç Nokta Kimlik Doğrulaması
İletim yapan sistemin ve kurumsal kimlik bilgilerinin teyidi.
Aşama 3 – Kötü Amaçlı Yazılım ve Dosya Güvenliği Kontrolleri
Arşivin ve arşivi oluşturan dosyaların, ödeme altyapısına alınmadan önce incelenmesi.
4. Aşama – Kriptografik Doğrulama
Özet değerlerinin (hash), imzaların ve sertifikaların doğrulanması.
5. Aşama – Yapısal Doğrulama
Dosyaların üzerinde mutabık kalınan şemaya, adlandırma kurallarına, karakter kodlamasına ve veri spesifikasyonuna uygun olduğunun teyidi.
Aşama 6 – Anlamsal Doğrulama
Zorunlu ödeme alanlarının mevcut ve kendi içinde tutarlı olduğunun teyidi.
7. Aşama – İşlem Doğrulaması
Para biriminin, tutarın, hesapların, yönlendirme bilgilerinin, işlem referanslarının ve takas talimatlarının doğrulanması.
8. Aşama – Uyum Doğrulaması
AML, yaptırım, KYC/KYB, işlem izleme ve uygulanabilir diğer kontroller.
9. Aşama – Takas Doğrulaması
İlgili finansal değerin takas edilebileceği fiilî bir mekanizmanın mevcut olduğunun teyidi.
Talimat, ancak bu kontroller tamamlandıktan sonra, alıcı kuruluşun geçerli prosedürlerine uygun olarak icraya geçmelidir.
11. Teyit, Uzlaşma Anlamına Gelmez
Bir IP ZIP ortamı birden fazla teknik teyit mesajı üretebilir.
Örneğin:
ACK – Dosya alındı
Bu, yalnızca alıcı uç noktanın paketi edindiğini ortaya koyar.
ACK – Dosya doğrulandı
Bu durum, kimlik doğrulama kontrollerinin başarıyla tamamlandığını ortaya koyar.
ACK – Dosya doğrulandı
Bu, paketin geçerli yapısal veya teknik doğrulamayı karşıladığını ortaya koyar.
ACK – Talimat kabul edildi
Bu durum, ödeme talimatının alıcı kurumun işlem akışına girdiğini ortaya koyabilir.
Bu durumların hiçbiri zorunlu olarak şunları ifade etmez:
MUTABAKATI SAĞLANDI
Takas, ayrı bir finansal olay gerektirir.
Bu ayrım, bir ödeme mesajının başarıyla iletilmesi ve kabul edilmesi ile dayanak parasal yükümlülüğün nihai mutabakatının birbirinden ayrılması gereken konvansiyonel finansal mesajlaşmadaki duruma benzer.
12. Temel İşlemin Takası
Bir IP ZIP ödeme talimatı doğrulandıktan, onaylandıktan, kabul edildikten ve yetkilendirildikten sonra, dayanak parasal değerin uygun bir finansal altyapı aracılığıyla takas edilmesi gerekir.
İlgili para birimlerine, kurumlara ve yetki alanlarına bağlı olarak takas şu yollarla gerçekleşebilir:
- muhabir bankacılık;
- Nostro/Vostro hesapları;
- merkez bankası hesapları;
- RTGS altyapısı;
- tanınmış takas sistemleri;
- yurt içi ödeme sistemleri;
- anlık ödeme altyapıları;
- muhabir takas bankaları; veya
- hukuken ve operasyonel olarak tanınan başka bir takas düzenlemesi.
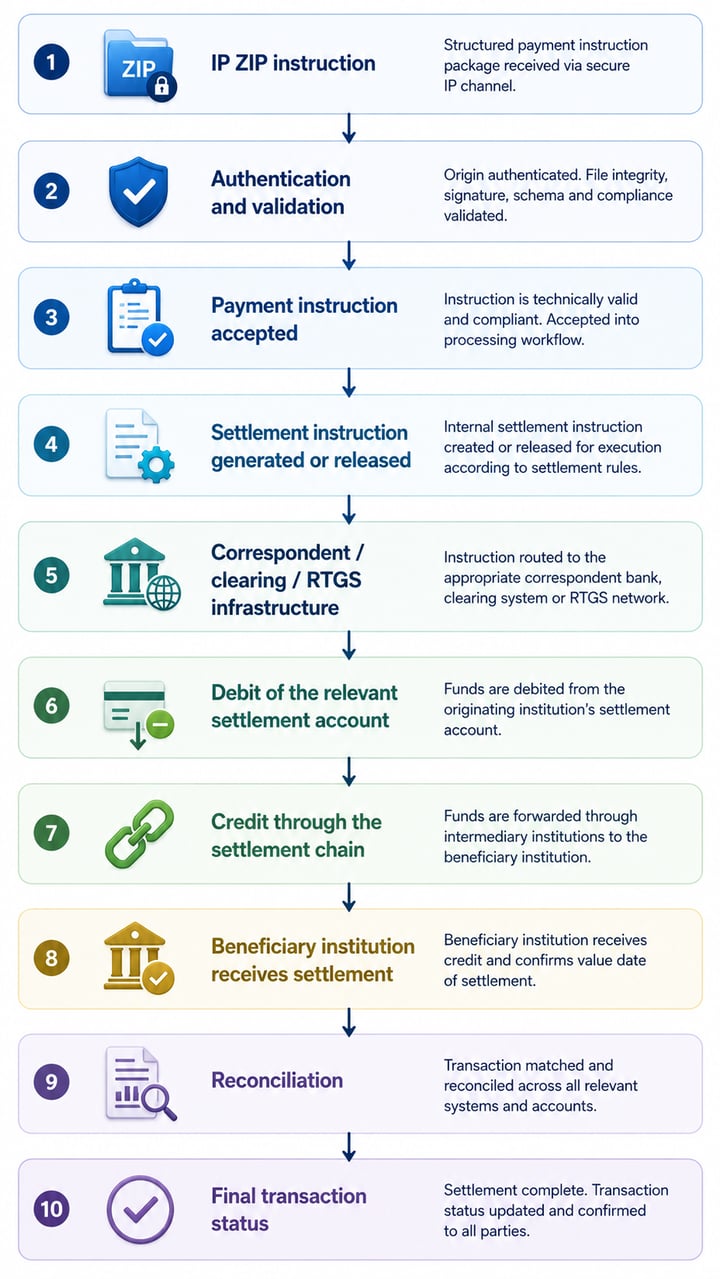
Basitleştirilmiş bir işlem akışı bu nedenle grafikte gösterildiği şekilde temsil edilebilir.
Dolayısıyla finansal değer, ZIP arşivi aracılığıyla değil, takas altyapısı aracılığıyla aktarılır.
13. ISO 20022 pacs.008 ile Karşılaştırma
Aradaki fark kavramsal olarak şöyle gösterilebilir:
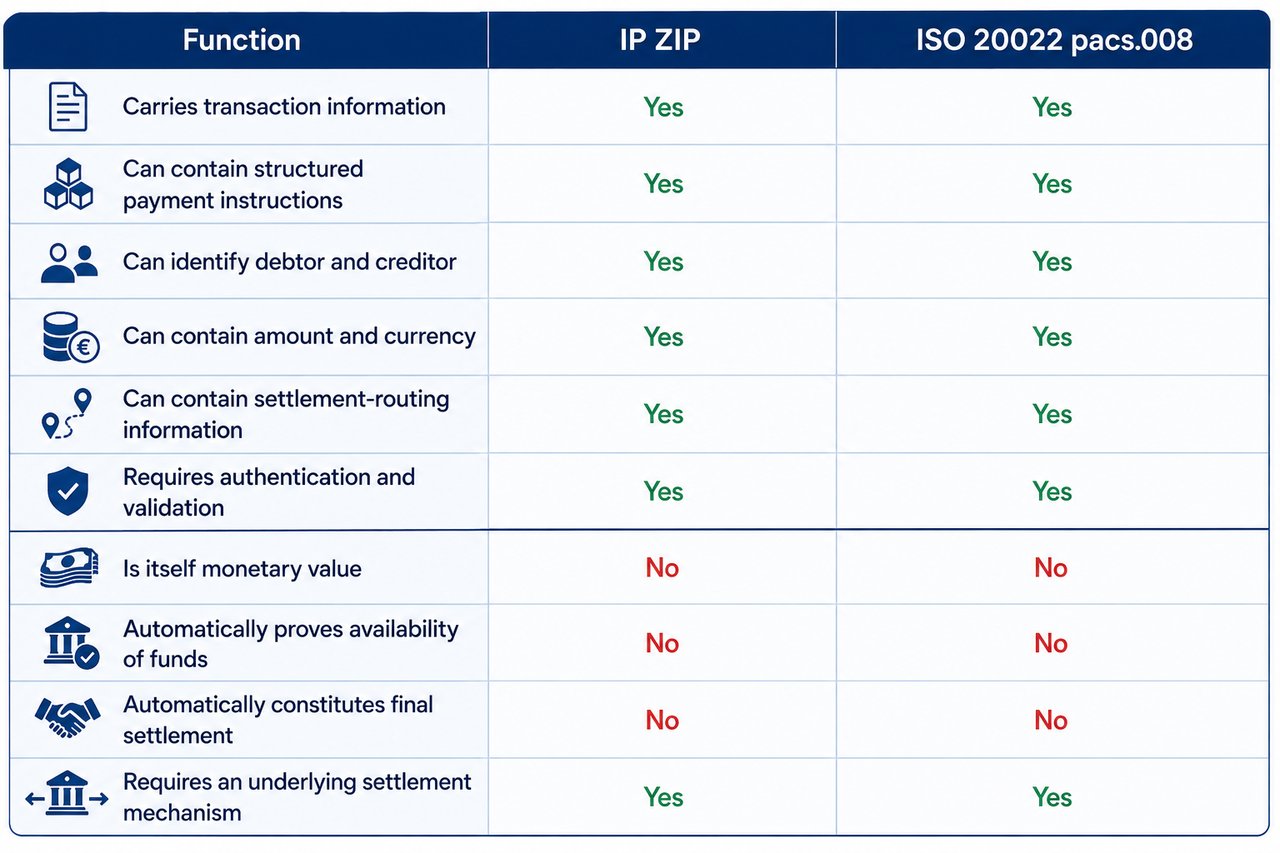
Karşılaştırma normatif değil, işlevseldir. pacs.008, ISO 20022 kapsamında resmen tanımlanmış bir finansal mesajdır. “IP ZIP” ise uluslararası düzeyde standartlaştırılmış, eşdeğer bir mesaj türü değildir.
Bu nedenle bir IP ZIP mimarisi; mesaj şemasını, güvenlik mimarisini, kimlik doğrulama kurallarını, onay mantığını, istisna yönetimini, mutabakat sürecini ve takas ilişkisini ikili düzeyde tanımlamak zorundadır.
14. Güvenlik İlkesi
IFB, tüm alternatif transfer yöntemlerine temel bir ayrım gözeterek yaklaşır:
Güvenli iletim, verilerin güvenli biçimde iletilebildiğini kanıtlar. Paranın takas edilebildiğini kanıtlamaz.
- Şifreleme, fonların varlığını kanıtlamaz.
- Dijital imza, fonların varlığını kanıtlamaz.
- Bir sunucu bakiyesi, fonların varlığını kanıtlamaz.
- Bir işlem dosyası fonların varlığını kanıtlamaz.
- Dosyanın başarıyla sisteme alınması, fonların varlığını kanıtlamaz.
- Teknik bir onay, ödemenin kesinleştiğini (settlement) kanıtlamaz.
Belirleyici finansal soru, kaynak kurumun, ilgili parasal değeri tanınan bankacılık altyapısı üzerinden teslim edebilecek doğrulanmış likiditeye ve işler durumda bir takas yoluna sahip olup olmadığıdır.
15. IFB Kabul Çerçevesi
IFB, IP ZIP iletimlerini yalnızca onaylanmış kurumsal karşı taraflar ve kabul edilmiş müşteriler için, tatmin edici teknik, hukuki ve uyum incelemesinin ardından değerlendirebilir.
Canlı ortam bağlantısı kurulmadan önce IFB aşağıdakilerin doğrulanmasını talep edebilir:
- işlemi başlatan kurum;
- işlemin iletilmesine ilişkin kurumsal yetki;
- gerçek faydalanıcılar ve işlem tarafları;
- fonların kaynağı ve meşruiyeti;
- altta yatan ekonomik amaç;
- gönderim ve alım altyapısı;
- uç nokta sahipliği;
- IP ve ağ mimarisi;
- kimlik doğrulama yöntemi;
- sertifikalar ve kriptografik kimlik bilgileri;
- şifreleme standartları;
- dosya biçimi ve şema;
- ödeme mesajı yapısı;
- işlem tanımlama metodolojisi;
- onay bildirimi protokolü;
- mükerrer işlem ve yeniden oynatma (replay) kontrolleri;
- istisna yönetimi;
- mutabakat prosedürleri;
- muhabir ilişkileri;
- takas hesapları;
- likidite düzenlemeleri; ve
- nihai takas yolu.
Teknik birlikte çalışabilirlik tek başına yeterli değildir.
IFB, bir IP ZIP paketinin başarıyla iletilmesini fonların alındığı anlamında değerlendirmez. İşlem, ancak ilgili değer, mutabık kalınan bankacılık veya takas altyapısı aracılığıyla başarıyla takas edildiğinde ve takas bağımsız olarak mutabakata bağlanabildiğinde mali açıdan tamamlanmış sayılır.
Temel İlke
IP ZIP, bir talimatın güvenli iletimidir. Takas ve mutabakat ise karşılık gelen finansal değerin hareketidir.
Bu iki süreç aynı işlem iş akışının parçalarını oluşturabilir; ancak aynı olay değildir.
Kurumsal bankacılık terminolojisinde:
Mesaj iletimi → kimlik doğrulama → doğrulama → kabul → icra → uzlaştırma → mutabakat
İşlemin parasal ayağının tamamlandığı, yalnızca ilgili takas ve mutabakat sürecinin tamamlanmasıyla kesinleşir.
IP Direct
IP Direct
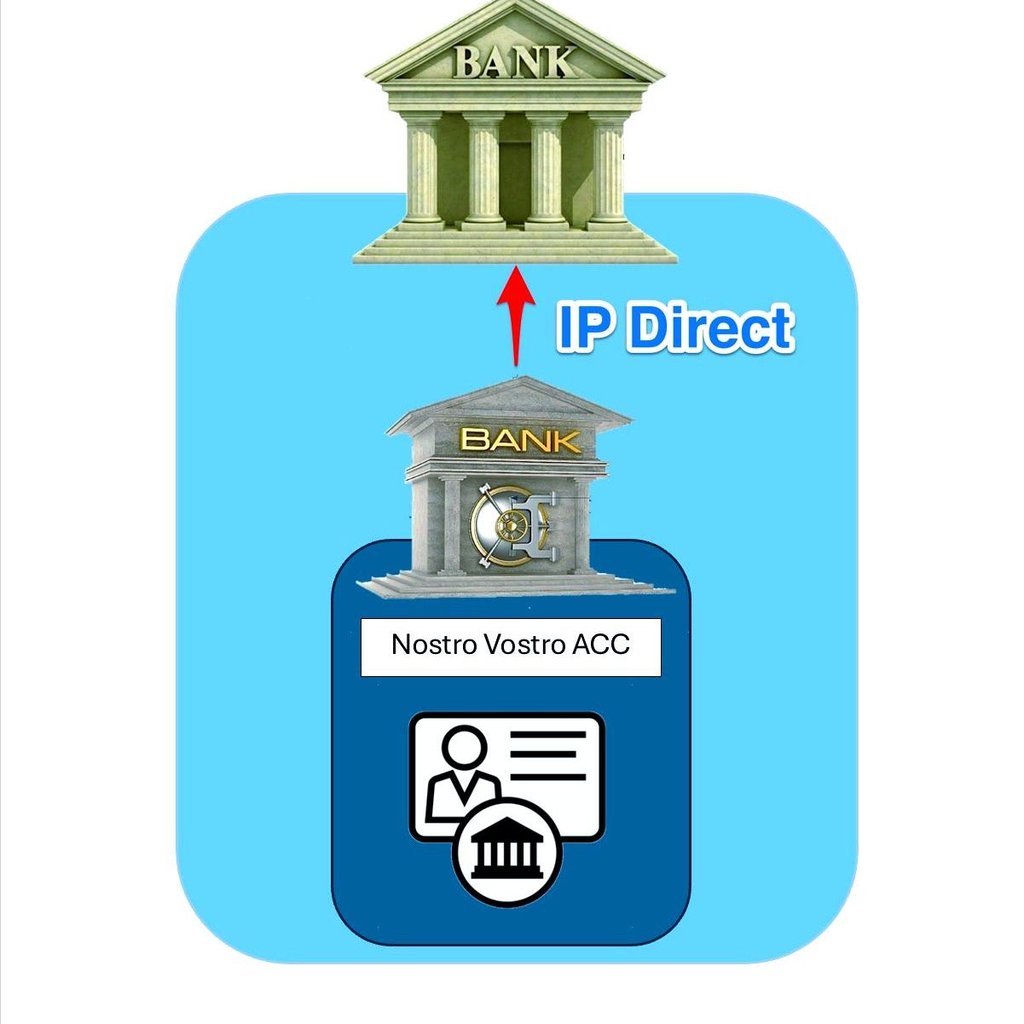
IP Direct mekanizması, bankalar arası işlemler çerçevesinde özelleşmiş bir işlem sürecini içerir. Açıklamak gerekirse:
Nostro-Vostro Hesap İlişkisi: Bu işlemin temeli, iki bankacılık kuruluşu arasında bir ‘nostro-vostro’ hesap ilişkisinin kurulmasına dayanır. Bu senaryoda ‘talimat veren banka’, International Finance Bank (IFB) nezdinde bir ‘nostro’ (İtalyanca ‘bizim’ anlamına gelir: ‘sizin nezdinizdeki hesabımız’) hesabı tutar; IFB ise karşılıklı olarak talimat veren banka adına bir ‘vostro’ (‘sizin’: ‘bizim nezdimizdeki hesabınız’) hesabı bulundurur. Bu ikili hesap düzenlemesi, IP Direct işlemlerinin kolaylaştırılması bakımından belirleyicidir.
IP Direct Mekanizması: IP Direct yöntemi kullanıldığında, talimatı veren banka, iki bankanın entegre ödeme sistemleri üzerinden doğrudan işlenen bir işlem başlatır. Bu süreç, SWIFT (Society for Worldwide Interbank Financial Telecommunication) gibi uluslararası ödeme sistemlerinin daha geleneksel ve çoğu zaman daha karmaşık güzergâhlarını devre dışı bırakır. IP Direct'in temel avantajı, bankalar arasında kurulan doğrudan iletişim kanalı sayesinde işlemin daha hızlı gerçekleşme ve muhtemelen daha düşük işlem maliyeti sağlama potansiyelidir.
İşlem Akışı: Bir IP Direct işleminde, talimat veren banka, yerleşik nostro-vostro ilişkisini kullanarak doğrudan IFB'ye bir ödeme talimatı iletir. IFB, bu talimatı aldıktan sonra, alınan talimatlar doğrultusunda ilgili hesapları alacaklandırır veya borçlandırır. Bu süreç genellikle daha basittir ve özellikle işlem hacmi yüksek olan veya hızlandırılmış işlem gerektiren bankalar için standart uygulamalardan daha verimli olabilir.
Etkinlik Koşulları: IP Direct’in en uygun biçimde işleyebilmesi için çeşitli koşulların sağlanması gerekir:
- Güçlü Teknolojik Altyapı: Her iki banka da doğrudan bankalararası iletişimi yürütebilecek gelişmiş teknolojik sistemlere sahip olmalıdır.
- Mevzuata Uyum: İşlem, her iki bankanın faaliyet gösterdiği yetki alanlarının düzenleyici çerçevelerine uygun olmalıdır.
- Operasyonel Verimlilik: Bu doğrudan işlemlerin gereksiz gecikmeler olmaksızın gerçekleştirilebilmesi için bankaların iç süreçlerinin buna uygun biçimde düzenlenmesi gerekir.
Alternatif Hususlar: IP Direct belirli avantajlar sunmakla birlikte, olası sınırlamaların veya alternatiflerin göz önünde bulundurulması önemlidir:
- SWIFT Ağı: Yerleşik bir nostro-vostro ilişkisi bulunmayan bankalar için SWIFT ağı, potansiyel olarak daha yavaş olsa da güvenilir bir alternatif olmaya devam etmektedir.
- Blokzincir Teknolojisi: Blokzincir ve dağıtık defter teknolojisi gibi gelişmekte olan teknolojiler, uluslararası işlemler için bir başka alternatif sunmakta olup daha fazla şeffaflık ve daha düşük maliyetler vaat etmektedir.
Alternatif veya eski transfer yöntemleriyle ilişkili terminoloji, bankacılık altyapısı bağlamında yorumlanmalıdır. Bu tür terimler iletişim kanallarını, dahili işlem yöntemlerini veya tarihsel uygulamaları tanımlayabilir; ancak düzenlemeye tabi kurumlara, tanınmış ödeme sistemlerine ve resmi takas ve mahsup usullerine duyulan gerekliliğin yerini almaz.
Terminolojisi ne olursa olsun, her transfer nihayetinde yerleşik finansal sistem içinde işlenmeli, takas edilmeli ve mutabakata bağlanmalıdır.



Sonraki adım
Tanıştırma talep edin
Kim olduğunuzu ve aklınızdaki konuyu birkaç satırla bize anlatın. Talebiniz doğrudan Bankaya iletilir ve gizlilik içinde ele alınır.
Görüşmeyi mi tercih ediyorsunuz? 30 dakikalık bir Video Konferans planlayın.
Anahtar Değişimi
Finansal Kuruluşlar için IPIP Anahtar Değişim Prosedürü
- Saygıdeğer finans kuruluşunuzun bize bir IPIP iletmeyi planlaması hâlinde, burada yer alan IPIP Doğrulama Prosedürü'ndeki yönergeleri indirmenizi ve titizlikle uygulamanızı rica ederiz.
- sFTP için lütfen burada yer alan yönergelere uyunuz.
- IPIP veya sFTP'niz için dinamik Çıkış AES Kodunu (Anahtar) oluşturmak üzere lütfen buraya tıklayın.
Hesaplarınıza fon veya varlık aktarımı hakkında daha fazla bilgi almak isterseniz lütfen Marie Mayer ile iletişime geçin.