
"בנקאי דרגה 14+": דרגה שאינה קיימת
כיצד מוקצית הסמכות בבנקאות הלכה למעשה
אין דבר כזה "בנקאי רמה 14+". אף רגולטור, אף גוף מקצועי ואף בנק אינם מכירים במונח זה כדרגה סטנדרטית. מה שקיים הוא מערך שכבות קפדני של הרשאות, החל ממגבלות הפקיד ועד לסמכויות של גורמי פיקוח לאומיים וגופים בינלאומיים הקובעים סטנדרטים. זהו אחד מקווי ההגנה העיקריים של התעשייה מפני סיכון תפעולי, פרצות אבטחה וחוסר יציבות פיננסית, והוא נושאו של עמוד זה.
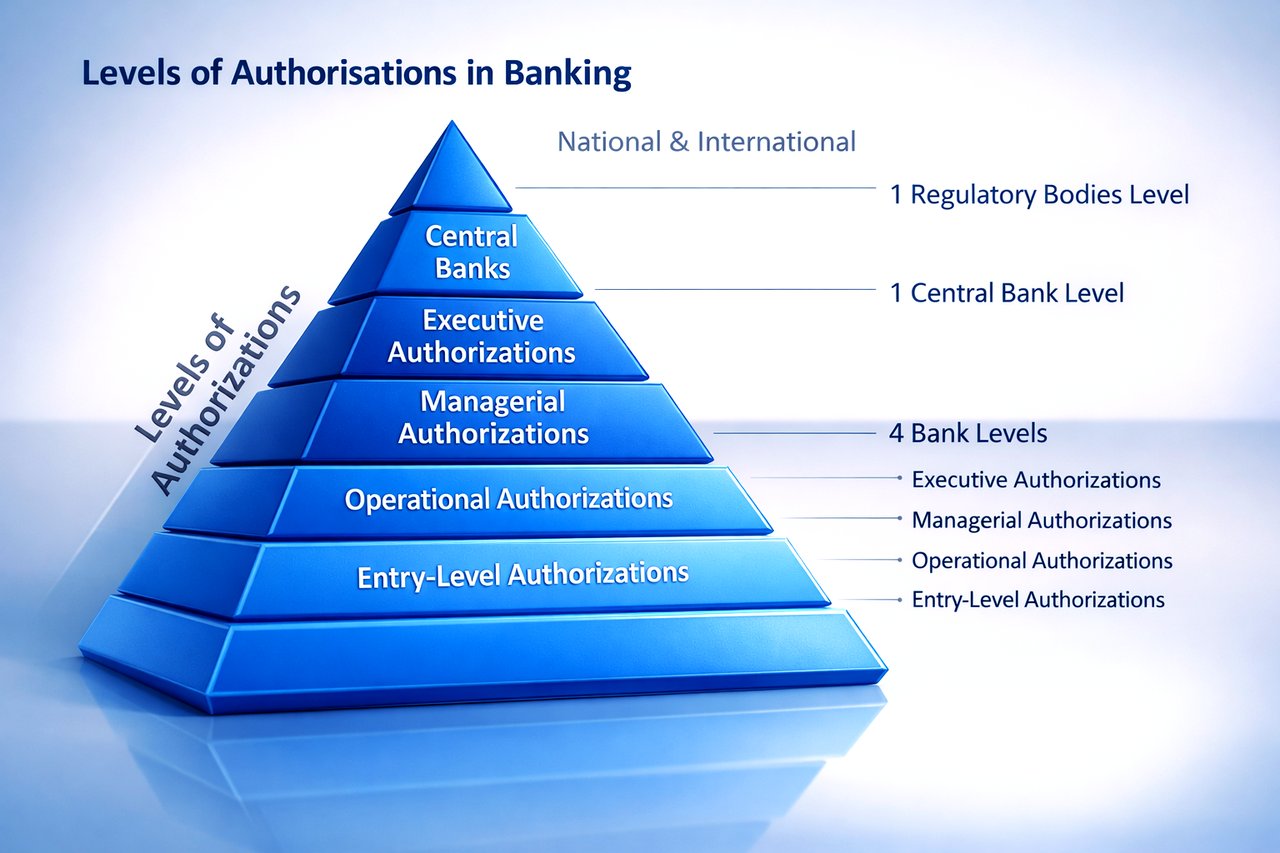
סמכות בתוך בנק
בתוך כל בנק, הסמכויות מוקצות לפי תפקיד, עם מגבלות מוגדרות בכל רמה. המועצה הפדרלית לבחינת מוסדות פיננסיים (Federal Financial Institutions Examination Council) מתארת את המבנה האופייני (FFIEC, 2016):
- דרג כניסה: קופאים ועובדי שירות לקוחות מבצעים פעולות שגרתיות ורואים מידע על לקוחות במסגרת מגבלות מוגדרות בקפדנות.
- רמה תפעולית: קציני אשראי ומנהלי חשבונות מאשרים הלוואות ומנהלים חשבונות לקוחות, בדרך כלל תוך אימות זהות נוסף.
- רמה ניהולית: מנהלים מאשרים עסקאות גדולות, צופים בדוחות מפורטים ומבצעים ביקורות, ובכך מתקיימים הבקרות והאיזונים הפנימיים.
- רמת הנהלה: מנהלים בכירים מחזיקים בגישה מלאה, מקבלים החלטות אסטרטגיות, מאשרים התחייבויות מהותיות ורואים את הדוחות הקובעים את כיוון הבנק.
מגבלות אלה נאכפות באמצעות מערכות בקרת גישה, כנדרש במסגרות רגולטוריות כגון Gramm-Leach-Bliley Act (GLBA) בארצות הברית (Federal Trade Commission, 2002).
תארים, דרגות ורמה 14 החסרה
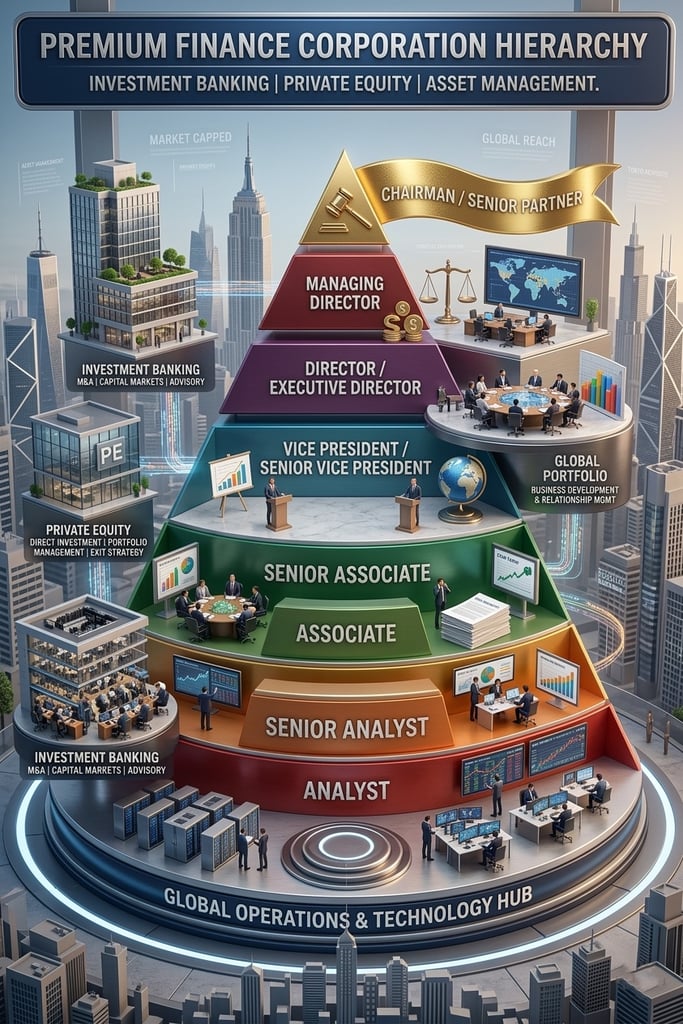
בנקים מכנים תפקידים לפי תפקוד ולא לפי מספר. בנקים להשקעות משתמשים בתארים כגון אנליסט, אסוסייט, סגן נשיא, דירקטור ומנהל בכיר (Managing Director). בבנקאות קמעונאית ומסחרית מדברים על קופאים, נציגי שירות לקוחות ומנהלי סניפים, ובדרג הניהולי הבכיר עומדים מנהל כללי (CEO) ומנהל כספים ראשי (CFO). כל תואר נושא אחריות מוגדרת ורמת סמכות מוגדרת.
בנקים מסוימים אכן מנהלים דרגות מספריות פנימיות לצורכי ותק או שכר. סולמות אלה שונים ממוסד אחד למשנהו: דרגה 4 בבנק אחד עשויה להתאים לדרגה 3 בבנק אחר. לפיכך ייתכן שקיימת "דרגה 14" במערך הדירוג של בנק מסוים, לשימוש פנימי, אך אין לה כל משמעות מחוץ לאותו בנק ללא הנחיות הדירוג שלו.
גם לא נטבע הביטוי ברומן או בפרסום רשמי כלשהו. עולים על הדעת The Bonfire of the Vanities של טום וולף וסאטירות אחרות על האליטה הפיננסית, אך נראה שהביטוי צמח בשיח פיננסי מקוון. הוא שואל את הרמות הממוספרות ממשחקי וידאו, שבהם מספר גבוה יותר מסמן התקדמות ומעמד, ובחוגים לא מקצועיים זוהי הגזמה מכוונת.
פיקוח לאומי
מעל לבנק הבודד ניצבות רשויות לאומיות המפקחות על פעילות הבנקאות ואוכפות את דיני הפיננסים ואת דיני הגנת הצרכן. הבנק להסדרים בינלאומיים מתאר את תפקידיהן (BIS, 2021):
- רשויות הפיקוח על הבנקים מבקרות, בוחנות ומטילות סנקציות על הבנקים שבסמכותן, אוכפות את הרגולציה ומגינות על הצרכנים. בארצות הברית, ה-Office of the Comptroller of the Currency (OCC) מעניק אישורי הקמה לבנקים לאומיים ומפקח עליהם, הפדרל ריזרב מפקח על בנקים מדינתיים החברים במערכת הפדרל ריזרב, וה-Federal Deposit Insurance Corporation (FDIC) מפקח על בנקים בעלי אישור הקמה מדינתי שאינם חלק ממנה. בבריטניה, ה-Prudential Regulation Authority (PRA), שהיא חלק מבנק אנגליה, מפקחת על בנקים בהיבטי בטיחות וחוסן, ואילו ה-Financial Conduct Authority (FCA) מסדירה את התנהלותם.
- בנקים מרכזיים כגון הפדרל ריזרב והבנק המרכזי האירופי (ECB) מנהלים את המטבע, את המדיניות המוניטרית ואת מערכות התשלומים, ומתערבים להבטחת נזילות וכושר פירעון בעת הצורך.
תקנים בינלאומיים
מאחר שהפיננסים חוצים גבולות, גופים בינלאומיים מתאמים את הפיקוח וקובעים תקנים משותפים (BIS, 2023):
- ה-BIS משמש כבנק לבנקים מרכזיים וכפורום לשיתוף פעולה פיננסי בינלאומי, ומארח את ועדת באזל לפיקוח על הבנקים (BCBS).
- ה-BCBS מפרסם את הסכמי באזל, הקובעים תקנים גלובליים להון בנקאי, לניהול סיכונים ולפיקוח (BCBS, 2022).
הרשאה בפועל
עמידה בדרישות אלה מחייבת טכנולוגיה ומשמעת ציות. ה-FFIEC (2016) מצביע על שלוש נקודות:
- טכנולוגיה וציות: מערכות מידע האוכפות בקרות גישה מבוססות תפקידים ועומדות בדרישות רגולטוריות כגון התקנה הכללית להגנת מידע (GDPR) או חוק Sarbanes-Oxley.
- ניטור מתמשך: סקירה שוטפת של נוהלי ההרשאה, תוך זיהוי חריגות לשם איתור ניסיונות גישה לא מורשים ודפוסי עסקאות חשודים.
- הסתגלות: מערכות האישור חייבות לעמוד בקצב הטכנולוגיה הפיננסית, ובנקים משתמשים יותר ויותר בבינה מלאכותית ובלמידת מכונה כדי לחזק את האבטחה מפני איומי סייבר חדשים.
תקני פיקוח ונוהג בענף
גם תקני הפיקוח מצביעים לאותו כיוון. העקרונות המעודכנים לניהול תקין של סיכון תפעולי של ועדת באזל (BCBS, 2021) קובעים כי תוכנית בקרה פנימית תקינה מחייבת הפרדת תפקידים הולמת, ורואים בביצועים ובאבטחה של טכנולוגיות מידע ותקשורת מרכיב חיוני בפעילות הבנק. המכון הבריטי לניירות ערך והשקעות (CISI, 2021) מדגיש הכשרה מתמדת של העובדים, ביקורות סדירות ותקנים מוכרים כגון מסגרת אבטחת הסייבר NIST.
בקצרה
הסמכות בבנקאות היא ממשית, מדורגת ומתועדת. היא נמשכת ממגבלות תפקיד פנימיות, דרך רגולטורים לאומיים ועד גופים בינלאומיים הקובעים תקנים, והיא נאכפת באמצעות טכנולוגיה, ציות וביקורת. ל"בנקאי ברמה 14+" אין מקום במבנה זה. המבנה ימשיך להתאים את עצמו עם התפתחות הטכנולוגיה הפיננסית; הצורך בו לא ייעלם.



הצעד הבא
בקשת היכרות
ספרו לנו בכמה שורות מי אתם ומה בכוונתכם. פנייתכם מועברת ישירות לבנק ומטופלת בסודיות.
מעדיפים לשוחח? קבעו ועידת וידאו בת 30 דקות.


