
Alternative Übertragungswege
IP/IP- und IPZip-Überweisungen

Aktivierung der Dienste IPIP und IPZip bei IFB
IPIP-Dienste werden auf Wunsch des Kunden aktiviert, sobald sich sein Konto in ordnungsgemäßem Zustand befindet:
- Es hält das Mindestguthaben aufrecht,
- weist eine konsistente finanzielle Erfolgsbilanz auf, und
- steht im Einklang mit legitimen Geschäftstätigkeiten.
Darüber hinaus muss das Konto
- keine offenen Compliance-Fragen und
- Alle Transaktionen müssen den internationalen Finanzvorschriften entsprechen.
Die endgültige Aktivierung unterliegt der internen Prüfung und Genehmigung durch unser Compliance- und Risikomanagement-Team.
Eine Nachricht ist kein Geld
Weshalb keine SWIFT-Nachricht, kein Telex und kein Server ohne Settlement Gelder bewegt – in 90 Sekunden.
Dokument mit VL1 überprüfen →Haben Sie eine Zahlungsnachricht, einen Beleg oder eine Bestätigung erhalten? Lassen Sie diese prüfen, bevor Sie sich darauf verlassen.
Unsere IPIP- und IPZip-Dienstleistungen
Wir erbringen IPIP- und IPZip-Dienstleistungen für unseren ausgewählten Kundenkreis aus vermögenden Privatpersonen und etablierten Unternehmen, mit besonderem Augenmerk auf Diskretion, Vertraulichkeit und institutionelle Integrität.
Sämtliche IPIP- und IPZip-Transaktionen werden ausschließlich zwischen Banken abgewickelt, die vollständig in das internationale Bankensystem eingebunden sind; dies gewährleistet nicht nur den sicheren Austausch authentifizierter IPIP-Nachrichten, sondern auch die wirksame und fristgerechte Abwicklung der Gelder. Gegenparteien ohne eine solche Einbindung mögen zur Nachrichtenübermittlung in der Lage sein, können die finanzielle Abwicklung jedoch grundsätzlich nicht vollziehen.
Empirisch gehen mehr als 86 % der uns vorgelegten IPIP-Transaktionen von Nichtbanken oder von Banken aus, die nicht in der Lage sind, Gelder zu versenden.
Wir hingegen sind in der Lage, Transaktionen ohne Betragsbegrenzung abzuwickeln, vorbehaltlich allein einer sorgfältigen Prüfung des auftraggebenden Instituts und seiner nachweisbaren Fähigkeit zur Abwicklung.

IP to IP (IPIP)
IP-zu-IP-Transfers bezeichnen einen Teil des Prozesses der Übertragung von Währungen oder Vermögenswerten, Verbindlichkeiten und Eigenkapitalpositionen aus Korrespondenzbankkonten bzw. von Daten zwischen verschiedenen Finanzinstituten oder Systemen unter Verwendung von Internet-Protokoll-Adressen (IP-Adressen). Im Kontext von Finanztransaktionen ist die IP-Adresse eine eindeutige numerische Kennung, die jedem mit dem Internet verbundenen Gerät zugewiesen wird und dazu dient, Informationen zwischen verschiedenen Systemen zu leiten. IP-zu-IP-Transfers im Bankwesen beruhen auf der direkten Kommunikation zweier Systeme über ihre jeweiligen IP-Adressen, um eine Finanztransaktion abzuwickeln. Zusätzlich kommen besondere Authentifizierungs- und Autorisierungsverfahren zum Einsatz, um die Integrität und Sicherheit der Informationen zu gewährleisten.
Es ist jedoch zu beachten, dass IP-zu-IP-Überweisungen im Bankwesen aus einer Reihe von Gründen, darunter Sicherheits-, Zuverlässigkeits- und Compliance-Bedenken, weder üblich noch empfehlenswert sind. Die folgenden Punkte geben hierzu einen Überblick:
- Sicherheit: IP-zu-IP-Überweisungen können im Vergleich zu etablierten Banknetzwerken wie SWIFT oder ACH weniger sicher sein, da diese mehrere Sicherheits-, Verschlüsselungs- und Authentifizierungsebenen einsetzen. Die direkte Kommunikation zwischen zwei IP-Adressen kann sensible Informationen potenziellen Sicherheitsbedrohungen aussetzen, darunter Hacking, Phishing oder Man-in-the-Middle-Angriffe.
- Zuverlässigkeit: Die Verwendung von IP-zu-IP-Überweisungen gewährleistet nicht die Zuverlässigkeit der Transaktion, da im Bankgewerbe keine allgemein anerkannten Standards oder Protokolle für IP-basierte Überweisungen bestehen. Dies kann zu Problemen bei der Transaktionsverarbeitung, der Nachverfolgung und dem Abgleich führen.
- Compliance: Banken und Finanzinstitute unterliegen zahlreichen Vorschriften und Anforderungen, darunter den Richtlinien zur Geldwäschebekämpfung (AML) und zur Kundenidentifizierung (KYC). IP-zu-IP-Transfers erfüllen diese regulatorischen Anforderungen unter Umständen nicht, wodurch die beteiligten Parteien rechtlichen und finanziellen Risiken ausgesetzt sein können.
Anstelle von IP-zu-IP-Übertragungen bevorzugen Banken und Finanzinstitute etablierte Netzwerke wie SWIFT, RTGS oder ACH/Instant Payment sowie Nachrichtenstandards wie ISO 20022, um sichere, zuverlässige und regelkonforme Geldtransfers zwischen verschiedenen Instituten zu ermöglichen.
IP-zu-IP-Währungstransferstruktur
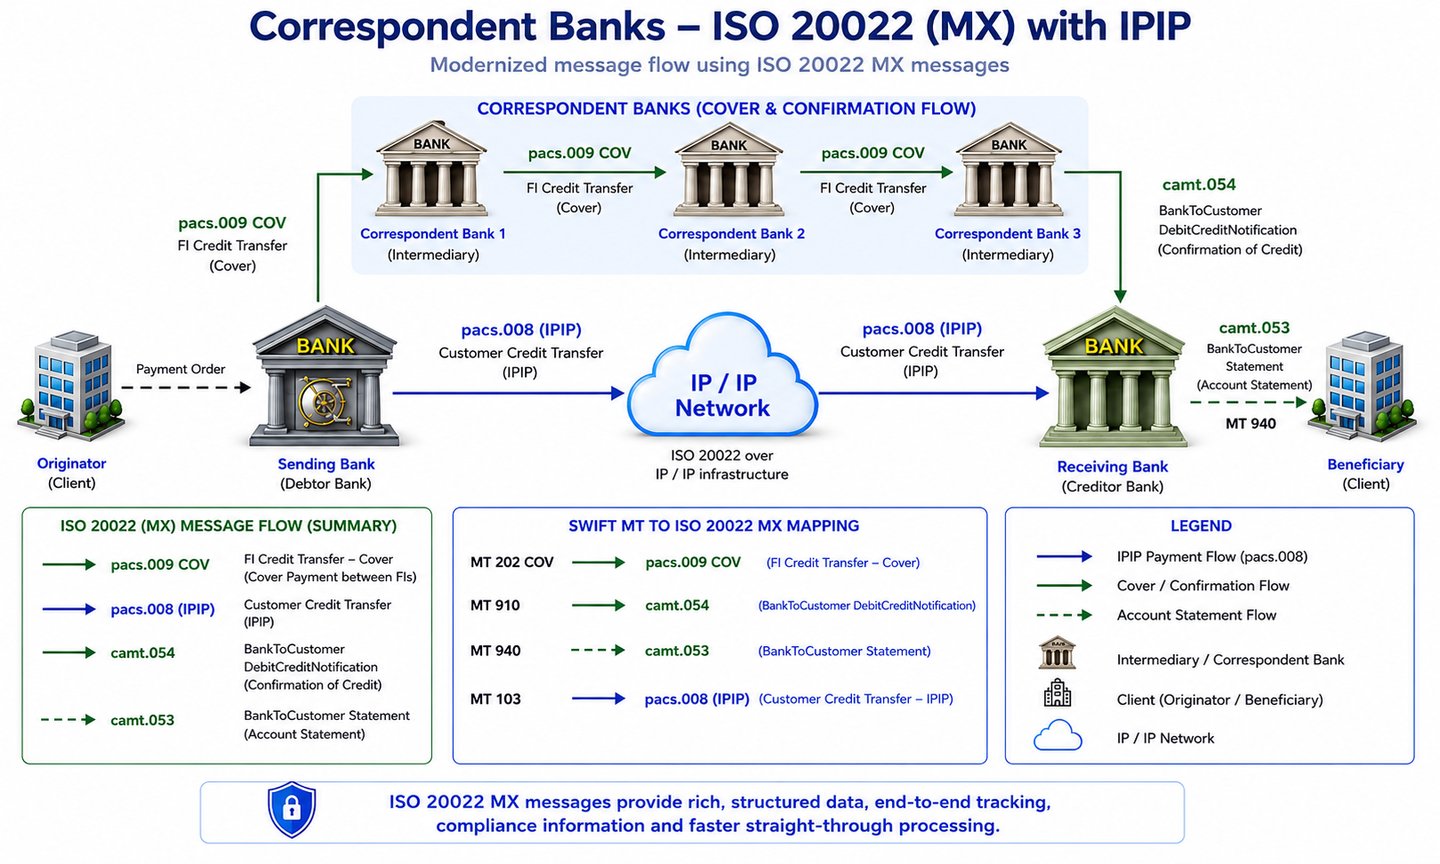
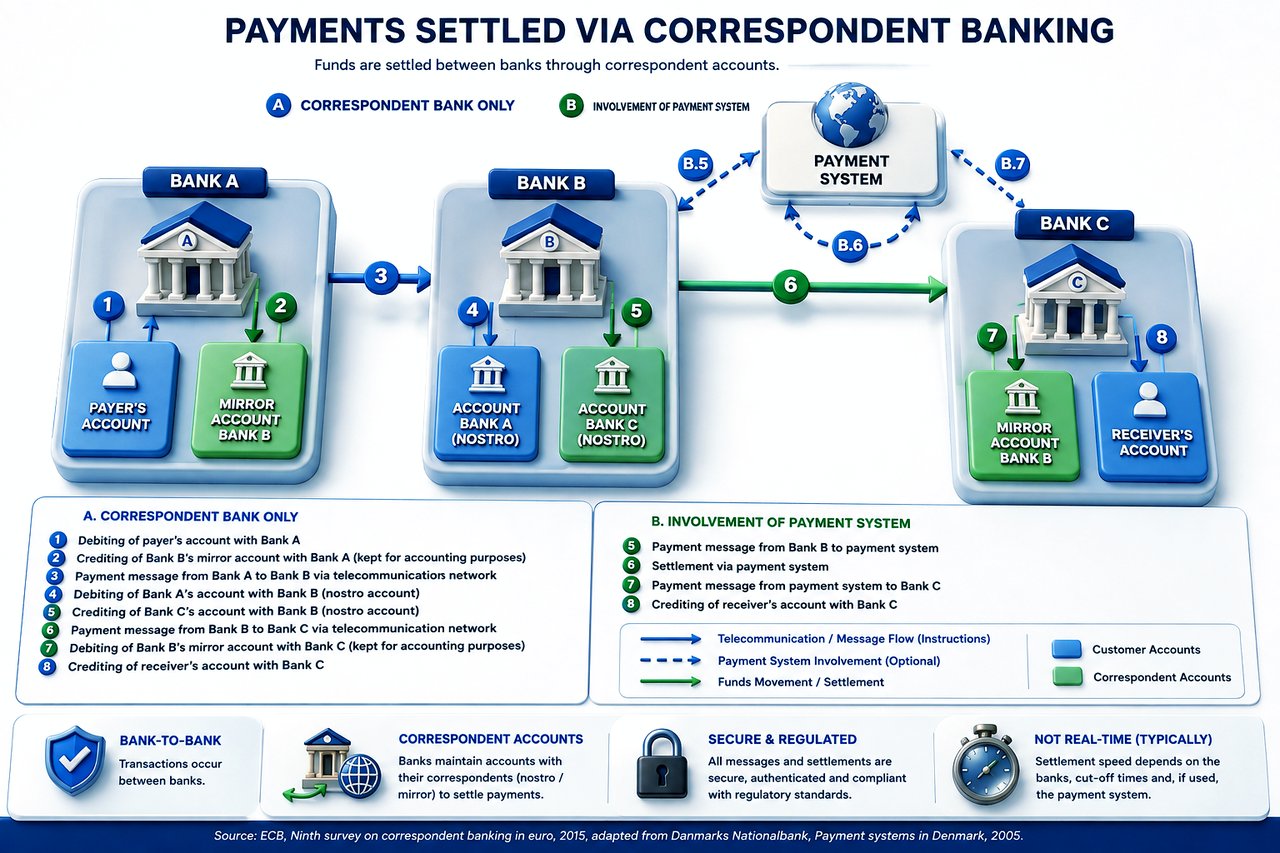
Tatsächliche Geldüberweisung: Diese Protokolle übermitteln Transaktionsdetails wie Nachrichten und Anweisungen sehr zuverlässig, ermöglichen jedoch keine tatsächliche Bewegung von Geldern. Für die physische Überweisung von Geldern sind Systeme wie das Korrespondenzbankgeschäft, Real-Time Gross Settlement (RTGS) und Real-Time Payments (RTP) unverzichtbar.
- Im Korrespondenzbankgeschäft werden Gelder zwischen Konten bei verschiedenen Banken bewegt.
- In einem RTGS-System werden Gelder zwischen den Abwicklungskonten der Banken bei der Zentralbank bewegt.
- Ebenso werden im RTP-System Gelder zwischen Clearingkonten übertragen.
Diese Systeme sind für die tatsächliche Übertragung monetärer Vermögenswerte von entscheidender Bedeutung. Daher ist es unerlässlich, dass die sendende Bank nicht nur über IP-zu-IP-Fähigkeiten verfügt, sondern auch vollständig in das Bankensystem integriert ist.
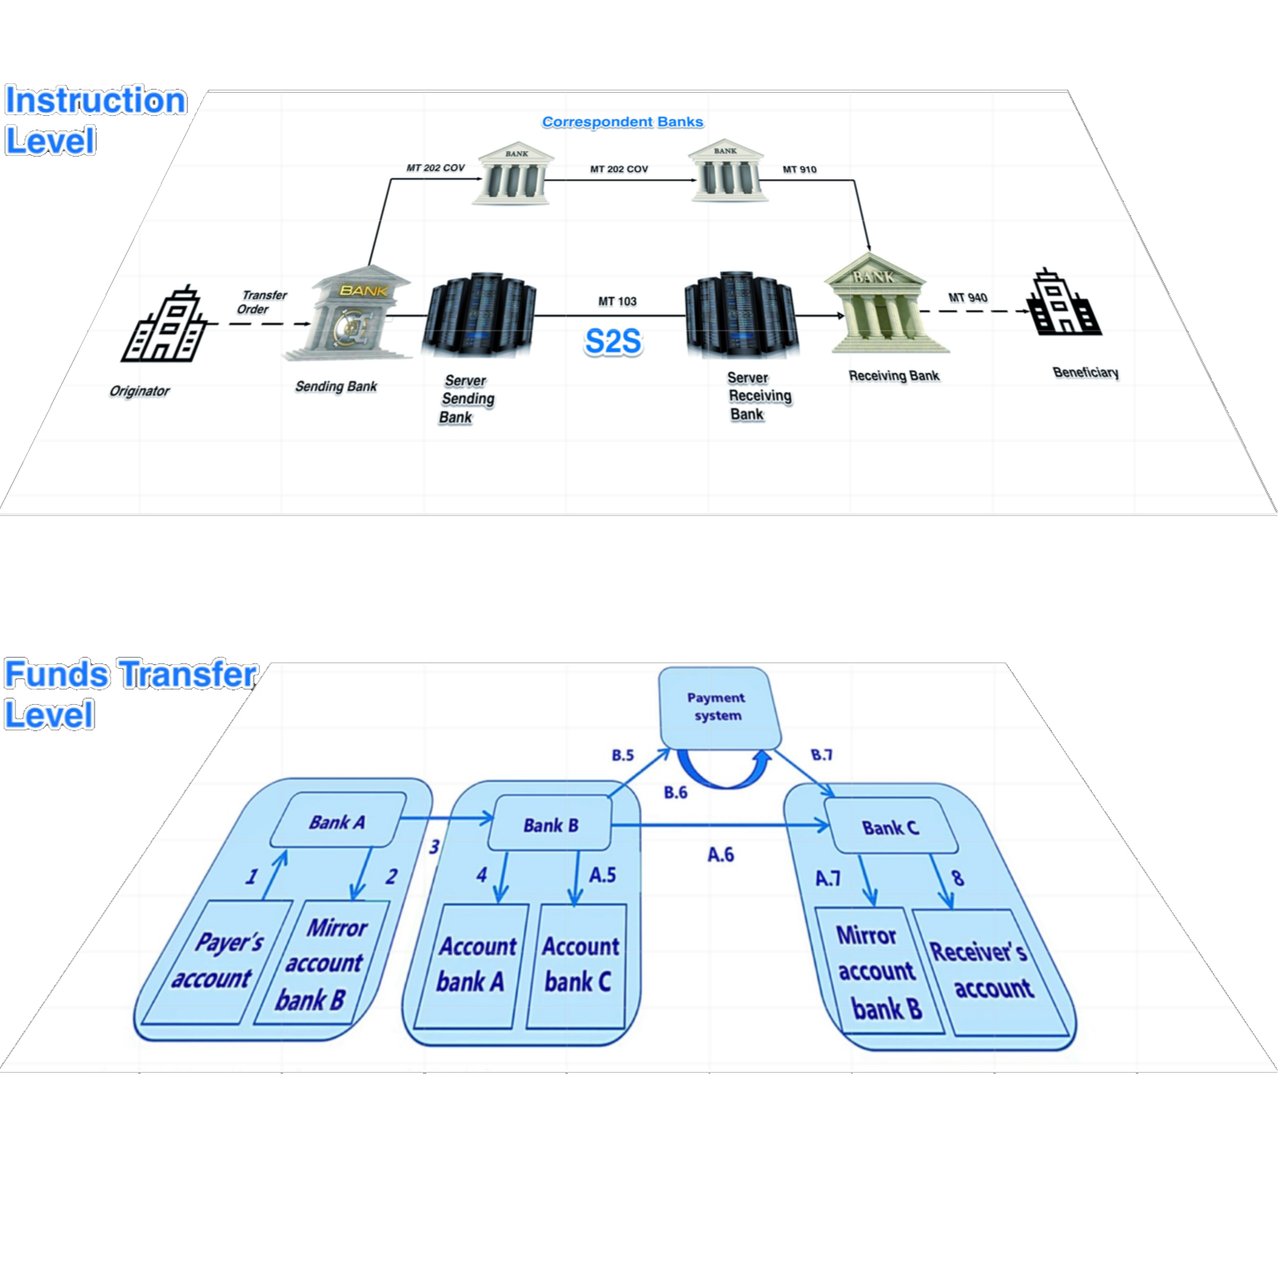
Zwei unterschiedliche Stufen:
Anweisungsebene und tatsächliche Ebene der Geldüberweisung
Protokolle für IPIP
- FIX (Financial Information eXchange): Der Nachrichtenstandard für den Wertpapierhandel: Orders, Ausführungen und Zuteilungen zwischen Brokern, Börsen und Anlegern. Er übermittelt Handelsdaten, keine Zahlungen.
- EBICS (Electronic Banking Internet Communication Standard): Ein Standard für den sicheren Dateiaustausch zwischen Firmenkunden und ihren Banken, der vor allem in Deutschland, Frankreich, der Schweiz und Österreich für Zahlungsdateien und Kontoauszüge verwendet wird.
- Zengin: Das Zengin-System ist das inländische Interbanken-Überweisungsnetz Japans; das Zengin-Dateiformat wird für inländische Überweisungen und Lastschriften verwendet.
- AS2 (Applicability Statement 2): Ein Protokoll für den sicheren, signierten Transport von Geschäftsdokumenten (EDI, XML) über das Internet, mit Empfangsbestätigungen zur Zustellung.
- SNMPv3 (Simple Network Management Protocol version 3): Ein Protokoll zur Überwachung und Verwaltung von Netzwerkgeräten mit Authentifizierung und Verschlüsselung. Es verwaltet die Infrastruktur; Transaktionen überträgt es nicht.
- Kerberos: Ein Netzwerk-Authentifizierungsprotokoll, das auf Tickets eines vertrauenswürdigen Servers beruht, sodass Clients und Dienste einander ihre Identität nachweisen können.
- OAuth 2.0: Ein offener Standard für die delegierte Autorisierung: Eine Anwendung erhält anstelle des Passworts des Nutzers ein Zugriffstoken mit begrenzten Rechten. Er bildet die Grundlage der meisten Open-Banking-Schnittstellen.
- LDAP over TLS: Gesicherter Zugriff auf Verzeichnisdienste, in denen Benutzeridentitäten und Zugriffsrechte hinterlegt sind.
- SFTP und SCP über SSH: Verschlüsselte Dateiübertragung und -kopie zwischen Servern, die für Zahlungs- und Kontoauszugsdateien weit verbreitet ist.
Jedes dieser Protokolle sichert den Datenaustausch oder den Systemzugang. Bei IPIP-Transaktionen, die die Übertragung von Währung, Aktiva, Passiva und Eigenkapital der Bank betreffen, sind die genannten Protokolle notwendig, aber nicht hinreichend für den Abschluss der Finanztransaktionen:
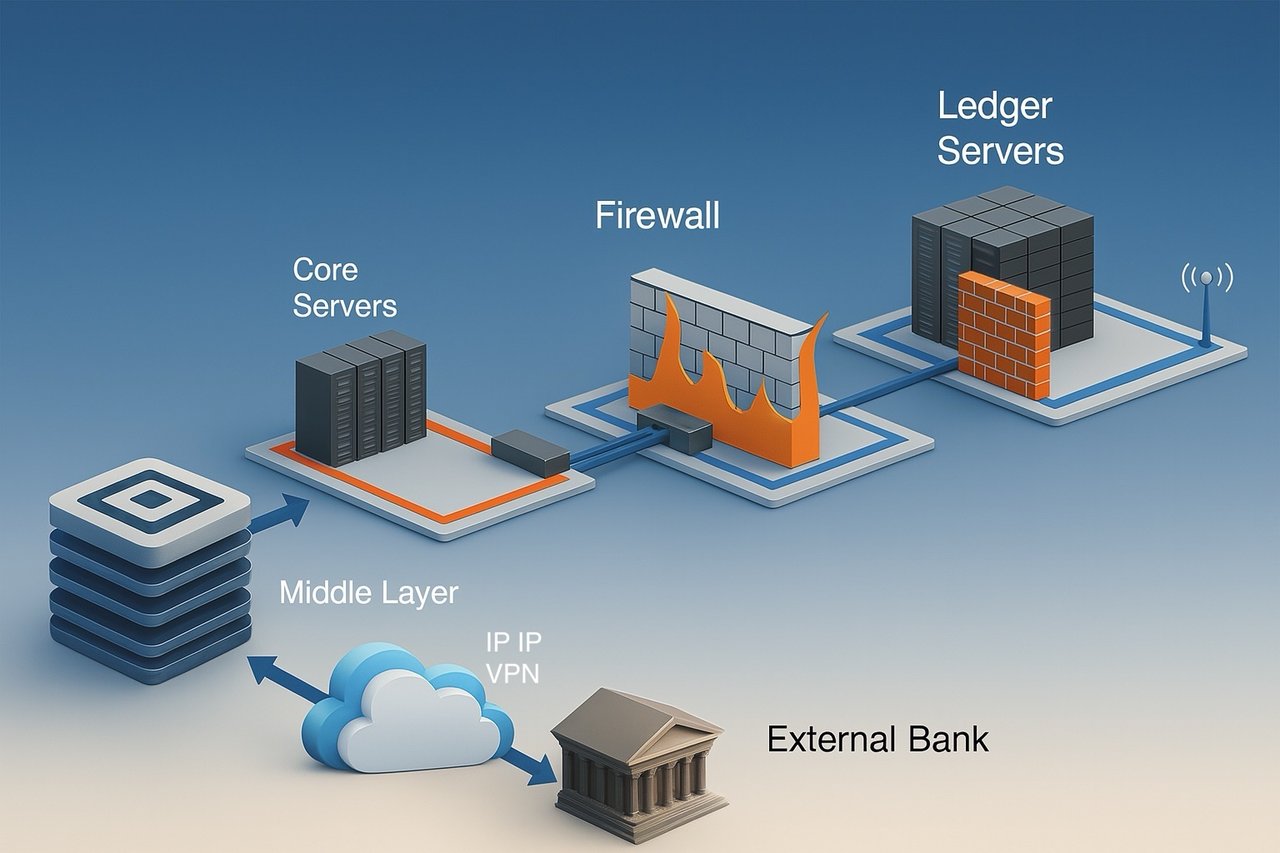
IPIP-Geldtransfer an uns
Um etwaige Compliance-Bedenken auszuräumen, wenn eine pacs.008 per IPIP statt über SWIFT an uns gesendet wurde, könnten Sie Ihre sendende Bank bitten, in der pacs.009 COV innerhalb der Übermittlung der Mittel zwischen den Korrespondenzbanken die folgenden zusätzlichen Angaben aufzunehmen, sofern das Format dies zulässt:
- Angaben zum Auftraggeber: Machen Sie Angaben zum Auftraggeber, ähnlich wie in Feld 50 des MT 103. Diese können Name, Adresse und Kontonummer umfassen.
- Angaben zum Begünstigten: Geben Sie die Angaben zum Begünstigten an, entsprechend Feld 59 der MT103. Diese sollten den Namen des Begünstigten, seine Adresse und seine Kontonummer enthalten
- Verwendungszweck: Geben Sie den Grund der Transaktion ausdrücklich an; dies kann bestimmte Bedenken im Hinblick auf die Geldwäschebekämpfung (AML) mindern.
- Angaben für aufsichtsrechtliche Meldungen: Sofern Ihre Rechtsordnung dies verlangt, geben Sie Codes oder Kennungen für aufsichtsrechtliche Meldungen an.
- Verweis auf IPIP pacs.008: Ein ausdrücklicher Hinweis darauf, dass die pacs.009 COV an eine IPIP pacs.008 geknüpft ist, kann der zwischengeschalteten Bank Kontext liefern.
- Kontaktdaten: Geben Sie konkrete Kontaktdaten der für diese Zahlung zuständigen Compliance-Abteilung oder des zuständigen Transaktionsverantwortlichen an, falls die Empfängerbank unverzüglich Rückfragen hat.
- Besondere Bearbeitungshinweise: Alle zusätzlichen Anweisungen an die empfangende Bank, die die Identifizierung und ordnungsgemäße Behandlung der übertragenen Gelder erleichtern können.
- Informationen zu Entgelten und Gebühren: Liegt keine SWIFT-Nachricht pacs.008 vor, kann es sinnvoll sein, zu klären, wer die transaktionsbezogenen Entgelte trägt, um Missverständnisse zu vermeiden.
- Zusätzliche Kennungen: Fügen Sie alle weiteren Transaktionskennungen bei, mit denen sich die pacs.009 COV der IPIP pacs.008 zuordnen lässt, etwa Rechnungsnummern oder interne Transaktions-IDs.
Hinweis zur Compliance
Die Aufnahme zusätzlicher Informationen in die pacs.009 COV kann Compliance-Risiken möglicherweise nicht vollständig mindern, insbesondere im Hinblick auf AML- und CFT-Prüfungen (Bekämpfung der Terrorismusfinanzierung), die üblicherweise mit einer SWIFT-Nachricht pacs.008 abgedeckt werden. Es ist wichtig sicherzustellen, dass die angepasste pacs.009 COV weiterhin den anwendbaren Standards und Interbankenvereinbarungen entspricht.
Die wesentlichen Unterschiede zwischen Kommunikationsservern und Hauptbuch-/Kontoservern in Banken
In der Bankentechnologie spielen Server eine entscheidende Rolle für den reibungslosen Ablauf von Finanztransaktionen und die Führung der Aufzeichnungen. Zwei Haupttypen von Servern, auf die Banken angewiesen sind, sind Kommunikationsserver und Hauptbuch- bzw. Kontoserver. Obwohl beide von wesentlicher Bedeutung sind, erfüllen sie unterschiedliche Zwecke und verarbeiten unterschiedliche Arten von Daten.
Kommunikationsserver
Kommunikationsserver bilden das Rückgrat des sicheren Datenaustauschs zwischen Banken und Finanzinstituten. Nachfolgend die wichtigsten Funktionen und Merkmale von Kommunikationsservern:
- Sicherer Datenaustausch: Diese Server ermöglichen den sicheren Austausch von Daten und stellen sicher, dass sensible Finanzinformationen ohne Beeinträchtigung zwischen Instituten übermittelt werden können.
- Protokolle und Standards: Sie nutzen standardisierte Protokolle wie SWIFT, SEPA oder ACH usw. für die Kommunikation zwischen Banken und gewährleisten so Einheitlichkeit und Zuverlässigkeit über verschiedene Plattformen hinweg.
- Verschlüsselung und Authentifizierung: Zur Wahrung der Sicherheit setzen Kommunikationsserver fortschrittliche Verschlüsselungsverfahren und strenge Authentifizierungsprotokolle ein, die die Daten während der Übertragung schützen.
- Transaktionsabwicklung: In erster Linie bearbeiten sie Transaktionsaufträge, Nachrichten und Anweisungen und fungieren als Vermittlungsstellen, die die für Transaktionen erforderlichen Informationen weiterleiten.
- Keine Mittelbewegung: Diese Server bewegen keine Gelder und aktualisieren Kontostände nicht unmittelbar; sie ermöglichen lediglich die für solche Vorgänge erforderliche Kommunikation.
Ledger-/Kontoserver
Ledger-/Kontoserver hingegen sind die Verwahrer der Finanzdaten einer Bank. Ihre wesentlichen Merkmale sind:
- Pflege der Finanzaufzeichnungen: Diese Server speichern und pflegen die zentralen Finanzaufzeichnungen der Bank und gewährleisten, dass jede Transaktion korrekt erfasst wird.
- Transaktionserfassung: Sie erfassen sämtliche Transaktionen, einschließlich Soll- und Haben-Buchungen, und sind für die Aktualisierung und Aufbewahrung der aktuellen Kontostände zuständig.
- Hauptbuchführung: Ledger-Server verwalten das Hauptbuch der Bank sowie die einzelnen Kundenkonten und vermitteln so ein vollständiges Bild der finanziellen Lage.
- Datenintegrität: Die Sicherstellung der Konsistenz und Integrität der Daten ist unerlässlich, da diese Aufzeichnungen für eine zutreffende Finanzberichterstattung und die Einhaltung regulatorischer Vorgaben wesentlich sind.
- Starke Sicherheitsmaßnahmen: Angesichts der Sensibilität der Daten setzen Ledger-Server in der Regel strengere Sicherheitsmaßnahmen ein, darunter zusätzliche Verschlüsselungsebenen und strikte Zugriffskontrollen.
Der Kommunikationsserver stößt Transaktionen an und unterstützt deren Abwicklung, der Ledger-Server hingegen erfasst und bildet diese Transaktionen nach ihrer Validierung letztlich in den Büchern der Bank ab.
In modernen Banksystemen sind diese Funktionen häufig integriert: Sichere bankinterne Kommunikationsprotokolle arbeiten mit Systemen zur Kontenführung zusammen. Diese Integration gewährleistet Aktualisierungen in Echtzeit und Konsistenz im gesamten Finanzsystem der Bank und erhöht so sowohl Effizienz als auch Sicherheit. Viele Banken nutzen eine Kombination aus lokal betriebenen und Cloud-basierten Servern, um Sicherheit, Compliance und Skalierbarkeit auszubalancieren.
Was kann von Bank zu Bank übertragen werden?
Aktiva der Bank:
- Barmittel und Zahlungsmitteläquivalente: Dies sind Mittel, auf die sofort oder nahezu sofort zugegriffen werden kann. Dazu zählen Bargeld, Einlagen bei anderen Banken und hochliquide Wertpapiere wie Schatzwechsel.
- Anlagen/Wertpapiere: Dies sind Finanzinstrumente, in die die Bank investiert, um eine Rendite zu erzielen, etwa Staats- und Unternehmensanleihen, Aktien und andere Wertpapiere.
- Kredite und Darlehen: Dies sind die Mittel, die eine Bank ihren Kunden leiht und die Zinserträge erwirtschaften. Dazu zählen Privatkredite, Hypotheken, Firmenkredite, Kreditkartensalden und Überziehungen.
- Anlagevermögen: Hierbei handelt es sich um materielle Vermögenswerte im Eigentum der Bank, wie Gebäude, Grundstücke, Ausstattung und Mobiliar.
- Immaterielle Vermögenswerte: Hierzu zählen nicht-physische Vermögenswerte wie Software, Patente, Marken und der Geschäfts- oder Firmenwert.
- Sonstige Vermögenswerte: Hierzu können unter anderem aufgelaufene Zinsforderungen, latente Steueransprüche und derivative Finanzinstrumente zählen.
Verbindlichkeiten der Bank:
- Einlagen: Dies sind Gelder, die Privatpersonen und Unternehmen bei der Bank halten. Dazu zählen Kontokorrentkonten, Sparkonten und Termineinlagen. Sie stellen Verbindlichkeiten dar, da die Bank verpflichtet ist, diese Gelder den Einlegern auf Verlangen oder zu einem bestimmten Fälligkeitstermin zurückzuzahlen.
- Aufgenommene Mittel: Dabei handelt es sich um Mittel, die die Bank von anderen Finanzinstituten oder der Zentralbank aufnimmt oder durch die Emission von Schuldtiteln beschafft.
- Schuldtitel: Hierbei handelt es sich um Anleihen oder andere Formen von Schuldtiteln, die von der Bank zur Mittelbeschaffung begeben werden. Die Bank ist verpflichtet, den Anleihegläubigern Kapital und Zinsen zurückzuzahlen.
- Sonstige Verbindlichkeiten: Dazu zählen Posten wie aufgelaufene Aufwendungen, Verbindlichkeiten aus Lieferungen und Leistungen, passive latente Steuern, Rückstellungen für Kreditausfälle und derivative Finanzinstrumente.
- Nachrangige Verbindlichkeiten: Dabei handelt es sich um Schulden, die im Insolvenzfall der Bank erst nach allen anderen Schulden beglichen werden.
Eigenkapital der Bank:
- Stammaktien: Hierbei handelt es sich um das Eigenkapital, das von den Eigentümern der Bank gehalten wird. Sie verfügen über Stimmrechte und können Dividenden erhalten.
- Vorzugsaktien: Diese Form des Eigenkapitals hat einen höheren Anspruch auf Erträge und Vermögenswerte als Stammaktien, ist aber in der Regel nicht mit Stimmrechten verbunden.
- Gewinnrücklagen: Dies sind die Nettogewinne, die eine Bank über die Jahre angesammelt und im Unternehmen belassen hat, anstatt sie als Dividenden auszuschütten.
- Eigene Aktien: Dies sind die eigenen Aktien der Bank, die sie am Markt zurückerworben hat.
- Sonstiges Gesamtergebnis: Noch nicht erfolgswirksam erfasste Gewinne und Verluste, beispielsweise aus bestimmten Neubewertungen von Anlagen und Sicherungsinstrumenten.
- Nicht beherrschende Anteile (Minderheitsanteile): Dies ist der Teil des Nettovermögens eines Tochterunternehmens, der auf Eigenkapitalanteile entfällt, die weder unmittelbar noch mittelbar über Tochterunternehmen vom Mutterunternehmen gehalten werden.
Tatsächliche Übertragung von Vermögenswerten, Verbindlichkeiten und Eigenkapital: Übertragungen von Wertpapieren werden von Zentralverwahrern (CSDs) verbucht, die den rechtlichen Eigentumsnachweis führen; Kredite, Anlagegüter und andere Positionen gehen durch Abtretung oder Übertragungsvereinbarungen nach dem anwendbaren Recht über. Beides liegt außerhalb des Anwendungsbereichs der Kommunikationsprotokolle. Die Übertragung von Vermögenswerten und Eigenkapital wirkt sich zudem auf den Jahresabschluss der beteiligten Banken aus und verändert deren Verbindlichkeiten, Vermögenswerte und Eigenkapitalsalden. Die Berichterstattung an die zuständigen Aufsichtsbehörden und die erforderlichen Compliance-Aspekte übersteigen die Möglichkeiten der Datenübertragung durch die Protokolle und erfordern zusätzliche finanzielle und aufsichtsrechtliche Prozesse.
Im Kern sind Protokolle zwar unverzichtbar für den sicheren und effizienten Austausch von Informationen bei IPIP-Transaktionen, doch umfasst der gesamte Prozess weitere Systeme für die tatsächliche Bewegung von Währungen, Vermögenswerten, Verbindlichkeiten und Eigenkapitalpositionen, für deren Abwicklung, die rechtliche Erfassung und die Finanzberichterstattung, sodass die gesamte Transaktion im Einklang mit den aufsichtsrechtlichen Bankstandards ausgeführt wird.
IP-ZIP-Transfer
Sichere dateibasierte Übermittlung institutioneller Zahlungsanweisungen
Ein IP-ZIP-Transfer ist am besten als sichere, dateibasierte Methode zu verstehen, um strukturierte Zahlungsanweisungen und zugehörige Transaktionsdaten über ein Internet-Protokoll-Netzwerk unmittelbar zwischen authentifizierten institutionellen Systemen zu übermitteln.
Die Terminologie erfordert besondere Präzision.
Eine IP-ZIP-Übermittlung ist weder ein Clearingsystem noch ein Abwicklungssystem, noch ein Zahlungsweg oder ein eigenständiger Mechanismus zur Übertragung von Geldwerten. Das ZIP-Archiv ist ein Transportbehälter. Die IP-Verbindung ist der Kommunikationskanal. Die im Archiv enthaltenen Informationen stellen eine Anweisung, einen Datensatz oder eine Transaktionsnachricht dar.
Dementsprechend:
IP ZIP übermittelt Zahlungsinformationen und Zahlungsanweisungen. Für sich genommen wickelt es keine Gelder ab.
Konzeptionell ist dies mit der Unterscheidung vergleichbar, die für eine ISO-20022-Nachricht pacs.008 (FI-to-FI Customer Credit Transfer) gilt. Eine pacs.008 kann eine hochstrukturierte Überweisungsanweisung zwischen Kreditinstituten übermitteln; die Nachricht selbst darf jedoch nicht mit der endgültigen Bewegung und Abwicklung von Zentralbankgeld, Geschäftsbankengeld oder Salden auf Korrespondenzkonten verwechselt werden.
Dasselbe Prinzip gilt für eine IP-ZIP-Übertragung.
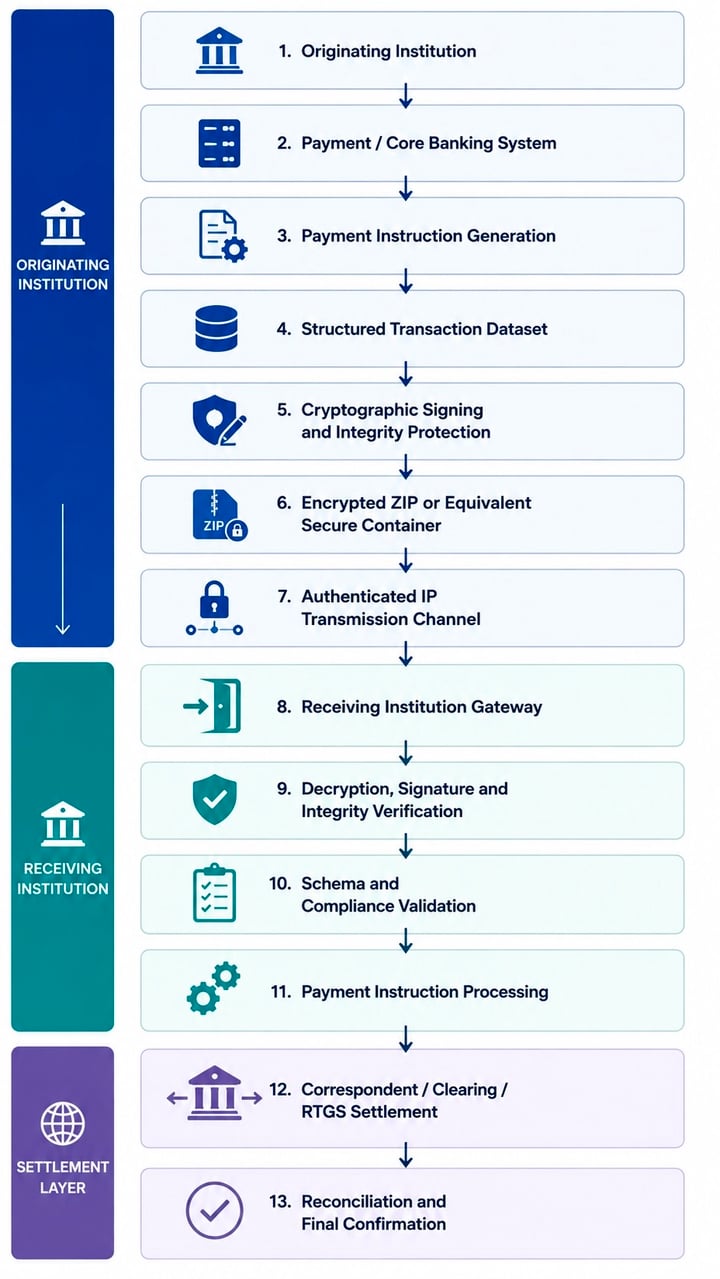
1. Technische Architektur
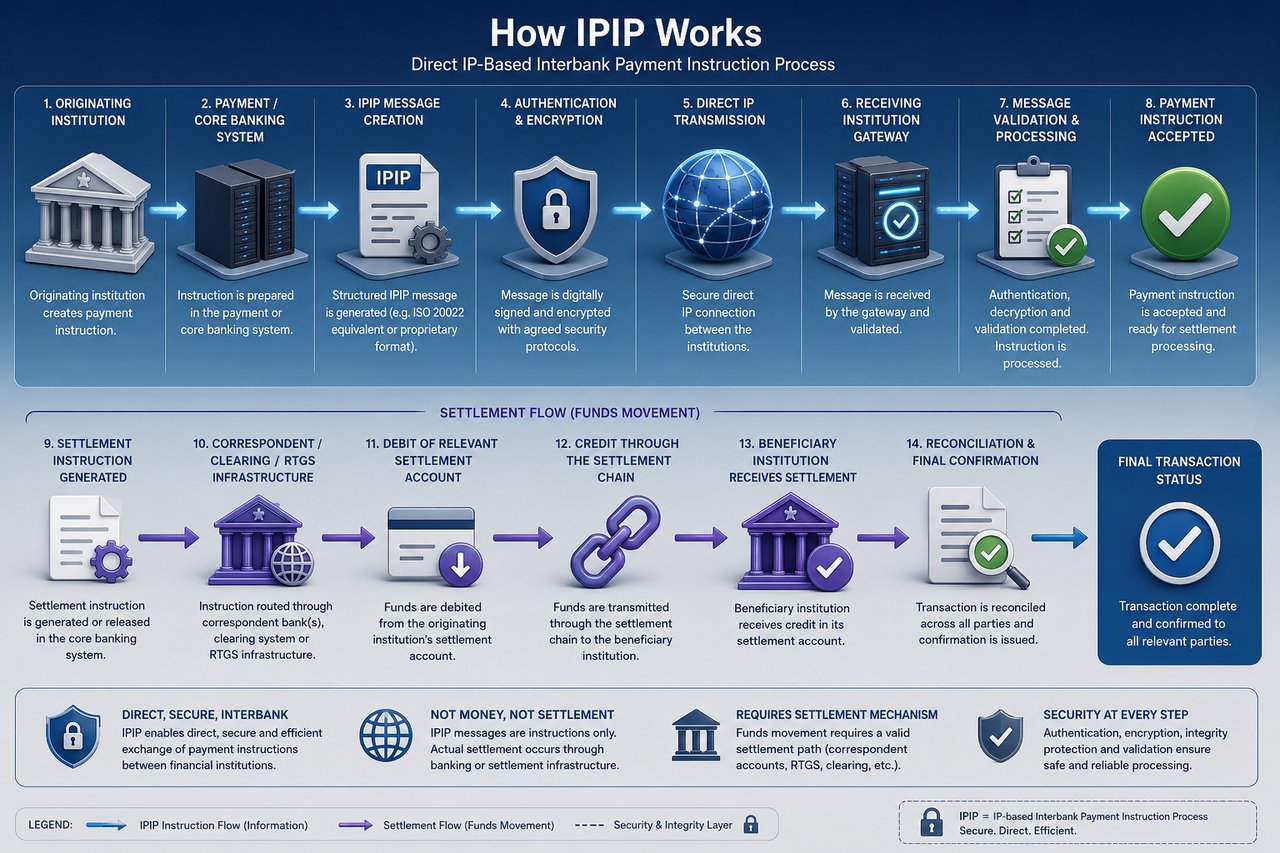
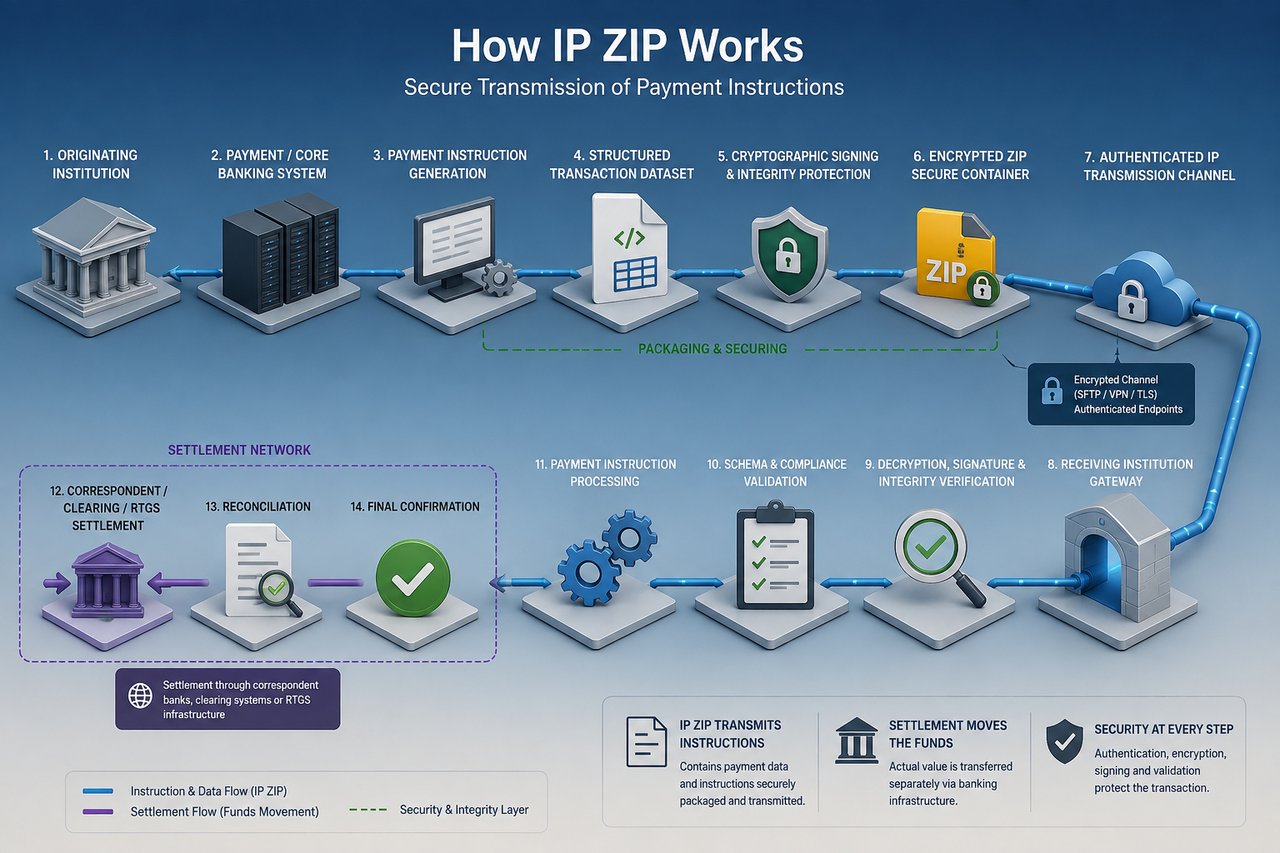
Eine ordnungsgemäß strukturierte IP-ZIP-Transaktion kann wie in der Grafik links dargestellt abgebildet werden.
Entscheidend ist daher die Unterscheidung zwischen der Transportebene, der Anweisungsebene und der Abwicklungsebene.
Diese Ebenen dürfen nicht miteinander vermengt werden.
2. Die ZIP-Datei als sicherer Transaktionscontainer
Die ZIP-Komponente dient in erster Linie als Container- und Verpackungsmechanismus.
Anstatt einzelne Transaktionsbestandteile getrennt zu übermitteln, kann das auftraggebende Institut die maßgeblichen Dateien zu einem einzigen kontrollierten Paket zusammenstellen.
Je nach bilateral vereinbarter Spezifikation kann ein solches Paket Folgendes enthalten:
- strukturierte Zahlungsanweisungen;
- XML-Zahlungsnachrichten;
- ISO-20022-kompatible Datensätze;
- JSON-Transaktionsobjekte;
- CSV- oder Festformat-Transaktionsdatensätze;
- proprietäre Interbanken-Zahlungsdateien;
- Angaben zu Schuldner und Gläubiger;
- Angaben zum Konto des Auftraggebers und des Begünstigten;
- Transaktionskennungen;
- Angaben zu Währung und Betrag;
- gewünschte Ausführungs- und Valutadaten;
- Anweisungen der Korrespondenzbank;
- Angaben zur zwischengeschalteten Bank;
- Verwendungszweck;
- Informationen zum Abwicklungsrouting;
- Compliance-Dokumentation;
- KYC- oder KYB-Nachweise;
- Angaben zur Mittelherkunft;
- Transaktionsmanifeste;
- digitale Signaturen;
- kryptografische Hashwerte;
- Zertifikate;
- Zeitstempel;
- Abstimmungsdateien und
- Kontrollsummen.
Das Archiv kann daher sowohl die primäre Zahlungsanweisung als auch die ergänzenden Informationen, die zur Authentifizierung, Validierung, Verarbeitung und Abstimmung dieser Anweisung erforderlich sind, enthalten.
Die Komprimierung ist technisch von untergeordneter Bedeutung. Hauptzweck sind die kontrollierte Bündelung und Übermittlung.
Ein ZIP-Archiv darf daher niemals als Nachweis dafür betrachtet werden, dass die im Archiv dargestellten Mittel bestehen, verfügbar, unbelastet oder abgewickelt sind.
3. Strukturierte Zahlungsanweisung
Bei sachgerechter Ausgestaltung kann die in einem IP-ZIP-Paket enthaltene Zahlungsanweisung eine Funktion erfüllen, die der herkömmlicher strukturierter Finanznachrichten entspricht.
Beispielsweise könnte ein Institut eine XML-Anweisung übermitteln, die Felder enthält, die den Angaben entsprechen, die üblicherweise in einer ISO 20022-Nachricht pacs.008 enthalten sind, darunter:
- Nachrichtenidentifikation;
- Datum und Uhrzeit der Erstellung;
- Anzahl der Transaktionen;
- Abwicklungsinformationen;
- weisungserteilende Stelle;
- beauftragte Bank (instructed agent);
- Schuldner;
- Konto des Zahlungspflichtigen;
- Zahlungsdienstleister des Zahlers (Debtor Agent);
- Beauftragte Bank des Gläubigers;
- Gläubiger;
- Gläubigerkonto;
- angewiesener Betrag;
- Währung;
- Kostenträger;
- Zahlungsidentifikation;
- End-to-End-Identifikation; und
- Verwendungszweck.
Entscheidend ist, dass die Datenstruktur den Abwicklungsmechanismus nicht bestimmt.
Eine technisch gültige Zahlungsanweisung kann vom empfangenden System entgegengenommen, authentifiziert und akzeptiert werden, während die zugehörige finanzielle Abwicklung noch aussteht.
Somit:
Eingegangener Auftrag ≠ eingegangene Mittel
Authentifizierte Anweisung ≠ abgewickelte Gelder
Erfolgreich importierte Datei ≠ endgültige Gutschrift der Mittel beim Begünstigten
Serverbestätigung ≠ Abwicklungsbestätigung
Diese Unterscheidung ist für die Behandlung alternativer Übertragungsmethoden durch IFB grundlegend.
4. Übertragungsprotokolle
Übermittlungen institutioneller IP-ZIP-Dateien sollten ausschließlich in einer kontrollierten und authentifizierten Kommunikationsumgebung erfolgen.
Je nach bilateraler technischer Vereinbarung kann die Übermittlung über Technologien wie die folgenden erfolgen:
SFTP
Das Secure File Transfer Protocol über SSH bietet verschlüsselten Transport, Serverauthentifizierung und kontrollierte Benutzerauthentifizierung.
Für institutionelle Anbindungen sollte in der Regel die Public-Key-Authentifizierung einer reinen Passwortauthentifizierung vorgezogen werden.
FTPS
FTP kann mittels TLS geschützt werden, sofern dies aufgrund der Altinfrastruktur erforderlich ist, vorausgesetzt, es werden angemessene Zertifikatsprüfungen, Verschlüsselungsstandards und Zugangskontrollen implementiert.
HTTPS / REST API
Das Paket kann über einen authentifizierten HTTPS-Endpunkt oder eine API-Architektur unter Verwendung von TLS und geeigneter Authentifizierung auf Anwendungsebene übermittelt werden.
Mutual TLS
Für institutionelle Verbindungen mit höheren Sicherheitsanforderungen ermöglicht Mutual TLS (mTLS), dass sich beide Endpunkte gegenseitig mittels digitaler Zertifikate authentifizieren.
Dies bietet einen wesentlich stärkeren Schutz vor nicht autorisierten Endpunkten als eine einseitige Serverauthentifizierung allein.
VPN
Ein Site-to-Site-IPSec-VPN oder ein gleichwertiges VPN kann zwischen den beteiligten Instituten einen verschlüsselten privaten Tunnel einrichten, bevor die Übertragung auf Anwendungsebene erfolgt.
Dedizierte private Anbindung
Wo Transaktionsvolumen, Sicherheitsanforderungen oder institutionelle Risikoprofile dies rechtfertigen, kann eine dedizierte oder private Netzwerkanbindung die Übertragung über das öffentliche Internet ergänzen oder ersetzen.
Das genaue Protokoll muss vor der operativen Aktivierung bilateral vereinbart werden.
5. Endpunkt-Authentifizierung
Das empfangende Institut muss feststellen, dass die Übermittlung von dem Institut stammt, das zu vertreten sie vorgibt.
Zu den einschlägigen Kontrollen können gehören:
- institutionelle digitale Zertifikate;
- öffentliche und private SSH-Schlüsselpaare;
- gegenseitige TLS-Zertifikate (Mutual TLS);
- API-Zugangsdaten;
- IP-Allowlisting;
- VPN-Authentifizierung;
- Hardware-Sicherheitsmodule;
- Certificate Pinning, sofern angebracht;
- Multi-Faktor-Authentifizierung für administrative Zugriffe;
- kontrollierte Servicekonten;
- rollenbasierte Zugriffskontrollen und
- Trennung von Produktions- und Testumgebungen.
Eine IP-Adresse allein ist kein ausreichender Nachweis der institutionellen Identität.
Ebenso begründet der Besitz eines Endpunkts, eines Server-Logins, einer API-Zugangsberechtigung oder eines ZIP-Passworts kein Eigentum an den zugrunde liegenden Geldern.
6. Verschlüsselung
Die Vertraulichkeit sollte in der Regel auf mehr als einer Ebene sichergestellt werden.
Transportverschlüsselung
Der Kommunikationskanal sollte mit einem angemessen konfigurierten, zeitgemäßen Protokoll wie TLS oder SSH verschlüsselt werden.
Dies schützt Informationen während der Übertragung.
Verschlüsselung der Nutzdaten
Soweit erforderlich, kann zusätzlich das Transaktionspaket selbst verschlüsselt werden.
Dies schützt die Finanzinformationen unabhängig vom Übertragungskanal und kann das Risiko erheblich verringern, wenn Dateien vorübergehend gespeichert, über zwischengeschaltete Infrastruktur geleitet, archiviert oder asynchron verarbeitet werden.
Verschlüsselung ruhender Daten
Dateien, die auf ihre Verarbeitung warten, sollten in kontrollierten Speicherumgebungen mit angemessenen Zugriffsbeschränkungen und Verschlüsselung im Ruhezustand geschützt werden.
Verschlüsselung stellt jedoch Vertraulichkeit her. Sie begründet nicht die finanzielle Gültigkeit der Transaktion.
7. Kryptografische Integrität
Das empfangende Institut muss zudem in der Lage sein festzustellen, ob das übermittelte Paket nach seiner Erstellung verändert wurde.
Für das Paket oder die darin enthaltenen Dateien kann daher ein kryptografischer Hashwert erzeugt werden.
Zum Beispiel:
Ursprüngliches Transaktionspaket
→ kryptografischer Hashwert wird erzeugt
→ Paket wird übermittelt
→ empfangendes System berechnet den Hashwert unabhängig
→ berechneter Hashwert wird mit dem übermittelten oder signierten Hashwert verglichen
Eine Abweichung zeigt an, dass das empfangene Paket nicht kryptografisch identisch mit dem ursprünglich authentifizierten Paket ist.
Zur Integritätsprüfung können moderne kryptografische Hash-Algorithmen eingesetzt werden, etwa Verfahren der SHA-2- oder SHA-3-Familie, soweit für die jeweilige Implementierung geeignet.
8. Digitale Signaturen
Eine digitale Signatur erfüllt eine wesentlich andere Funktion als die Verschlüsselung.
Verschlüsselung schützt die Vertraulichkeit.
Hashing trägt zur Sicherstellung der Integrität bei.
Eine ordnungsgemäß implementierte digitale Signatur kann dazu beitragen, Folgendes nachzuweisen:
- Authentizität – das Paket wurde mit dem entsprechenden privaten Schlüssel signiert;
- Integrität – die signierten Daten wurden nachträglich nicht verändert; und
- Zurechenbarkeit – die Signatur kann dem jeweiligen institutionellen Berechtigungsnachweis zugeordnet werden, vorbehaltlich der geltenden PKI- und Governance-Rahmenbedingungen.
Das empfangende Institut sollte die Signatur anhand des entsprechenden vertrauenswürdigen Zertifikats oder öffentlichen Schlüssels prüfen, bevor die Transaktionsanweisung in die Zahlungsverarbeitung eingeht.
Private Signaturschlüssel sollten angemessen geschützt werden, vorzugsweise durch eine institutionelle Schlüsselverwaltungsinfrastruktur und, soweit gerechtfertigt, durch Hardware-Sicherheitsmodule (Hardware Security Modules).
9. Schutz vor Wiedereinspielung und Duplizierung
Die Übermittlung von Finanzdateien erfordert Kontrollen, die verhindern, dass dieselbe gültige Anweisung mehrfach eingereicht wird.
Eine angemessen gestaltete Architektur sollte daher eindeutige Transaktionskennungen sowie geeignete Kontrollen vorsehen, wie beispielsweise:
- eindeutige Nachrichtenkennungen;
- eindeutige Transaktionskennungen;
- Zeitstempel;
- Sequenznummern;
- Dateikennungen;
- Erkennung doppelter Nachrichten;
- Idempotenzkontrollen;
- Register zum Bearbeitungsstatus; und
- Abgleich mit zuvor verarbeiteten Aufträgen.
Das empfangende Institut sollte doppelte Anweisungen gemäß dem vereinbarten Betriebsverfahren zurückweisen, in Quarantäne nehmen oder prüfen.
10. Dateivalidierung
Der erfolgreiche Empfang einer Datei sollte eine Validierung auslösen, nicht eine automatische Abwicklung.
In einer gesicherten Verarbeitungsumgebung kann das Paket mehreren aufeinanderfolgenden Kontrollen unterzogen werden:
Stufe 1 – Transportvalidierung
Bestätigung, dass das Paket über einen autorisierten Kanal eingegangen ist.
Stufe 2 – Endpunkt-Authentifizierung
Bestätigung des übermittelnden Systems und der institutionellen Legitimationsnachweise.
Stufe 3 – Kontrollen gegen Schadsoftware und zur Dateisicherheit
Prüfung des Archivs und seiner enthaltenen Dateien vor der Einspeisung in die Zahlungsverkehrsinfrastruktur.
Stufe 4 – Kryptografische Verifizierung
Validierung von Hashwerten, Signaturen und Zertifikaten.
Stufe 5 – Strukturelle Validierung
Bestätigung, dass die Dateien dem vereinbarten Schema, den Namenskonventionen, der Zeichenkodierung und der Datenspezifikation entsprechen.
Stufe 6 – Semantische Validierung
Bestätigung, dass die obligatorischen Zahlungsfelder vorhanden und in sich schlüssig sind.
Stufe 7 – Transaktionsvalidierung
Prüfung von Währung, Betrag, Konten, Routing-Informationen, Transaktionsreferenzen und Abwicklungsanweisungen.
Phase 8 – Compliance-Validierung
AML-, Sanktions-, KYC/KYB-, Transaktionsüberwachungs- und sonstige anwendbare Kontrollen.
Phase 9 – Validierung der Abwicklung
Bestätigung, dass tatsächlich ein Mechanismus besteht, über den der entsprechende Finanzwert abgewickelt werden kann.
Erst nach Abschluss dieser Kontrollen sollte ein Auftrag nach den jeweils geltenden Verfahren des empfangenden Instituts zur Ausführung gelangen.
11. Bestätigung ist keine Abwicklung
In einer IP-ZIP-Umgebung können mehrere technische Bestätigungen erzeugt werden.
Zum Beispiel:
ACK – Datei empfangen
Damit ist lediglich belegt, dass der empfangende Endpunkt das Paket erhalten hat.
ACK – Datei authentifiziert
Damit ist belegt, dass die Authentifizierungskontrollen erfolgreich abgeschlossen wurden.
ACK – Datei validiert
Damit ist festgestellt, dass das Paket die jeweils maßgebliche strukturelle oder technische Validierung bestanden hat.
ACK – Anweisung angenommen
Dies kann belegen, dass die Zahlungsanweisung in den Verarbeitungsablauf des empfangenden Instituts eingegangen ist.
Keiner dieser Zustände bedeutet zwingend:
ABGEWICKELT
Die Abwicklung erfordert ein gesondertes finanzielles Ereignis.
Die Unterscheidung ist vergleichbar mit der herkömmlichen Finanznachrichtenübermittlung, bei der die erfolgreiche Zustellung und Annahme einer Zahlungsnachricht von der endgültigen Abwicklung der zugrunde liegenden Geldverbindlichkeit unterschieden werden muss.
12. Abwicklung des zugrunde liegenden Geschäfts
Sobald eine IP-ZIP-Zahlungsanweisung authentifiziert, validiert, angenommen und autorisiert wurde, muss der zugrunde liegende Geldwert über eine geeignete Finanzinfrastruktur abgewickelt werden.
Je nach beteiligten Währungen, Instituten und Rechtsordnungen kann die Abwicklung erfolgen über:
- Korrespondenzbankgeschäft;
- Nostro-/Vostrokonten;
- Zentralbankkonten;
- RTGS-Infrastruktur;
- anerkannte Clearingsysteme;
- inländische Zahlungssysteme;
- Sofortzahlungsinfrastrukturen;
- Korrespondenz-Abwicklungsbanken; oder
- eine andere rechtlich und operativ anerkannte Abwicklungsvereinbarung.
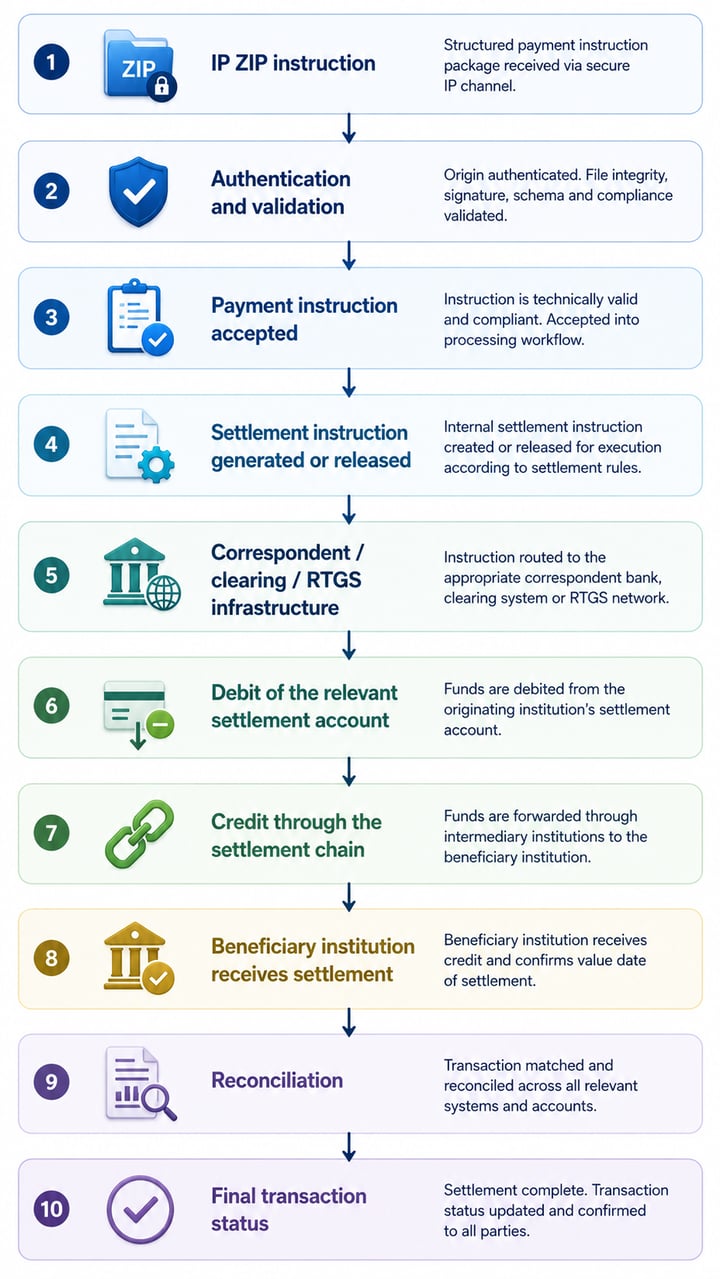
Ein vereinfachter Transaktionsablauf lässt sich daher wie in der Grafik dargestellt abbilden.
Der finanzielle Wert wird somit über die Abwicklungsinfrastruktur übertragen, nicht über das ZIP-Archiv.
13. Vergleich mit ISO 20022 pacs.008
Der Unterschied lässt sich konzeptionell wie folgt veranschaulichen:
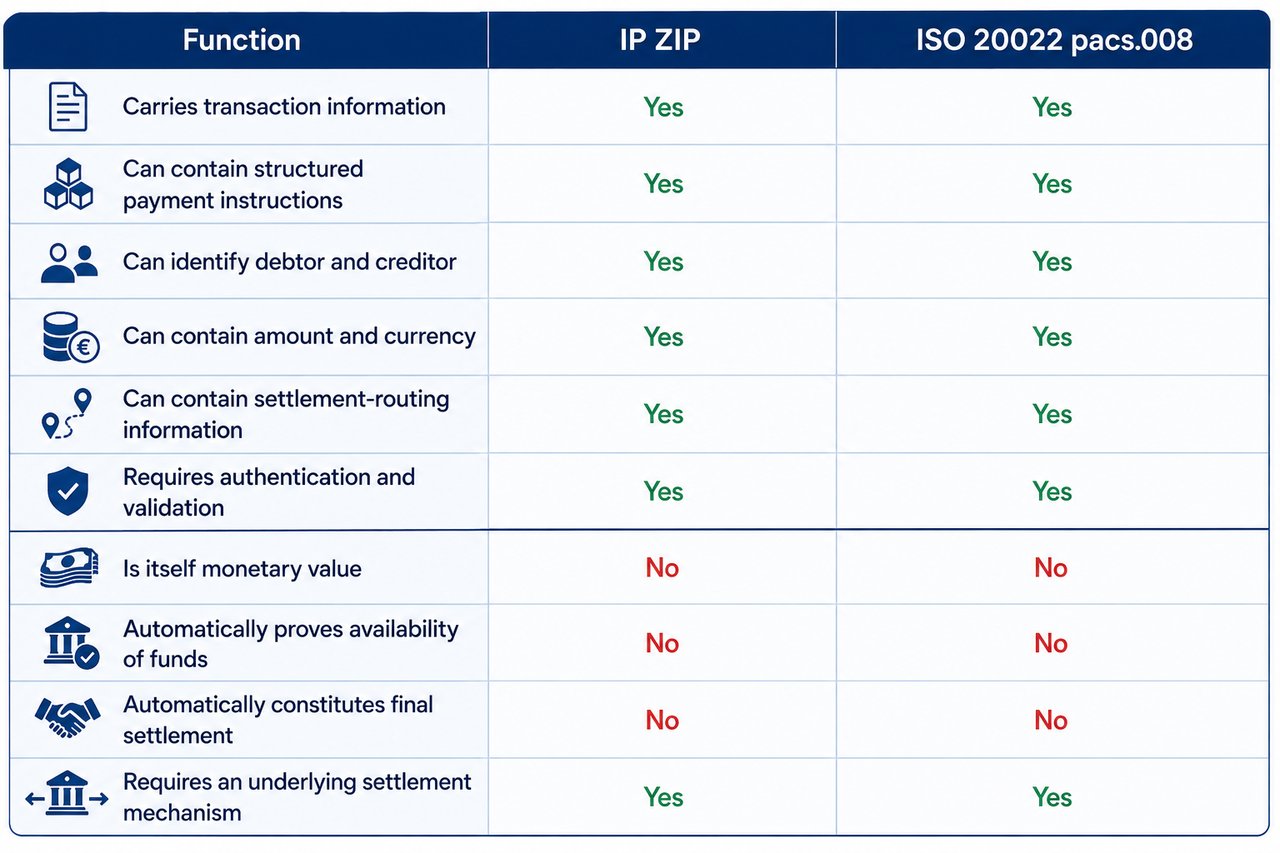
Der Vergleich ist funktional und nicht normativ. pacs.008 ist eine formal definierte ISO-20022-Finanznachricht. „IP ZIP“ ist kein gleichwertiger, international standardisierter Nachrichtentyp.
Eine IP-ZIP-Architektur muss daher ihr Nachrichtenschema, ihre Sicherheitsarchitektur, ihre Authentifizierungsregeln, ihre Bestätigungslogik, ihre Ausnahmebehandlung, ihren Abstimmungsprozess und ihre Verbindung zur Abwicklung bilateral festlegen.
14. Sicherheitsprinzip
IFB wendet auf alle alternativen Übertragungsmethoden eine grundlegende Unterscheidung an:
Eine sichere Übertragung belegt, dass Daten sicher übermittelt werden können. Sie belegt nicht, dass Geld abgewickelt werden kann.
- Verschlüsselung ist kein Nachweis über Finanzmittel.
- Eine digitale Signatur belegt keine Finanzmittel.
- Ein Serversaldo ist kein Nachweis über Finanzmittel.
- Eine Transaktionsdatei ist kein Nachweis über Finanzmittel.
- Die erfolgreiche Dateiverarbeitung belegt nicht das Vorhandensein von Mitteln.
- Eine technische Bestätigung ist kein Nachweis der Abwicklung.
Die entscheidende finanzielle Frage bleibt, ob das ursprüngliche Institut über verifizierte Liquidität und einen funktionsfähigen Abwicklungsweg verfügt, der den entsprechenden Geldwert über anerkannte Bankinfrastruktur liefern kann.
15. IFB-Akzeptanzrahmen
IFB kann die Übermittlung per IP-ZIP nur für genehmigte institutionelle Gegenparteien und akzeptierte Kunden in Betracht ziehen, und zwar nach zufriedenstellender technischer, rechtlicher und Compliance-Prüfung.
Bevor eine Produktivanbindung hergestellt wird, kann IFB den Nachweis folgender Punkte verlangen:
- das veranlassende Institut;
- institutionelle Befugnis zur Übermittlung der Transaktion;
- wirtschaftliche Eigentümer und Transaktionsparteien;
- Herkunft und Rechtmäßigkeit der Mittel;
- zugrunde liegender wirtschaftlicher Zweck;
- Sende- und Empfangsinfrastruktur;
- Eigentum an den Endpunkten;
- IP- und Netzwerkarchitektur;
- Authentifizierungsmethodik;
- Zertifikate und kryptografische Berechtigungsnachweise;
- Verschlüsselungsstandards;
- Dateiformat und Schema;
- Struktur der Zahlungsnachrichten;
- Methodik zur Identifizierung von Transaktionen;
- Bestätigungsprotokoll;
- Kontrollen gegen Duplikate und Wiedereinspielung (Replay);
- Ausnahmebehandlung;
- Abstimmungsverfahren;
- Korrespondenzbankbeziehungen;
- Abwicklungskonten;
- Liquiditätsregelungen; und
- der endgültige Abwicklungsweg.
Technische Interoperabilität allein reicht nicht aus.
IFB wertet die erfolgreiche Übermittlung eines IP-ZIP-Pakets nicht als Mittelerhalt. Die Transaktion ist finanziell erst dann abgeschlossen, wenn der entsprechende Gegenwert über die vereinbarte Bank- oder Abwicklungsinfrastruktur erfolgreich abgewickelt wurde und die Abwicklung unabhängig abgestimmt werden kann.
Grundprinzip
IP ZIP ist die gesicherte Übermittlung einer Anweisung. Die Abwicklung ist die Bewegung des entsprechenden Finanzwerts.
Die beiden Verfahren können Teil desselben Transaktionsablaufs sein, sind jedoch nicht dasselbe Ereignis.
In der Terminologie des institutionellen Bankgeschäfts:
Nachrichtenübermittlung → Authentifizierung → Validierung → Annahme → Ausführung → Abwicklung → Abstimmung
Erst mit dem Abschluss des maßgeblichen Abwicklungsprozesses steht fest, dass die Geldseite der Transaktion vollzogen ist.
IP Direct
IP Direct
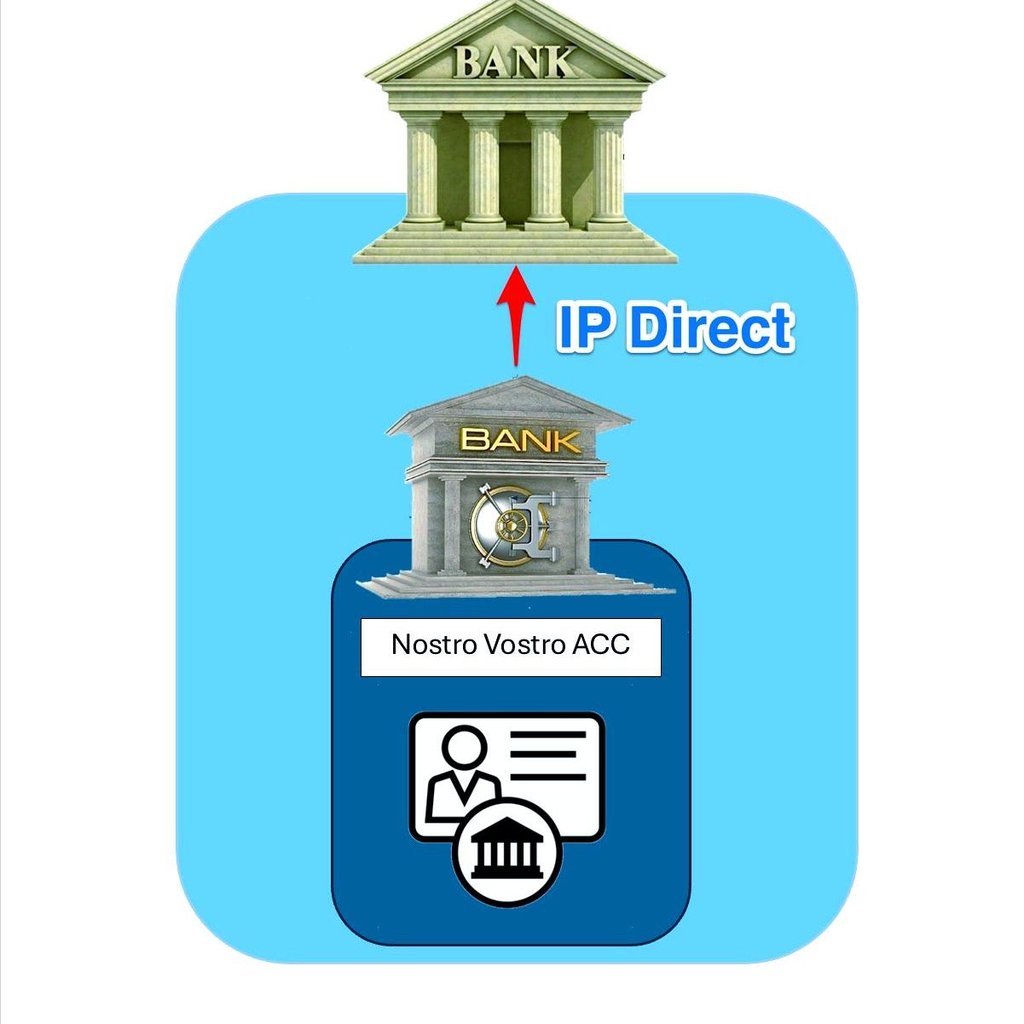
Der IP-Direct-Mechanismus umfasst einen spezialisierten Transaktionsprozess im Rahmen des Interbankengeschäfts. Zur Erläuterung:
Nostro-Vostro-Kontobeziehung: Grundlage dieser Transaktion ist die Einrichtung einer „Nostro-Vostro“-Kontobeziehung zwischen zwei Bankinstituten. In diesem Szenario unterhält die „Auftrag gebende Bank“ bei International Finance Bank (IFB) ein „Nostrokonto“ (italienisch für „unser“: „unser Konto bei Ihnen“), während IFB im Gegenzug für die Auftrag gebende Bank ein „Vostrokonto“ („Ihr“: „Ihr Konto bei uns“) führt. Diese beidseitige Kontovereinbarung ist für die Abwicklung der IP-Direct-Transaktionen maßgeblich.
IP-Direct-Mechanismus: Bei Anwendung der IP-Direct-Methode veranlasst die beauftragende Bank eine Transaktion, die unmittelbar über die integrierten Zahlungssysteme der beiden Banken abgewickelt wird. Dieses Verfahren umgeht die herkömmlicheren und oftmals komplexeren Wege internationaler Zahlungssysteme wie SWIFT (Society for Worldwide Interbank Financial Telecommunication) oder anderer. Der wesentliche Vorteil von IP Direct liegt in der potenziell schnelleren Ausführung und möglicherweise niedrigeren Transaktionskosten, bedingt durch den direkten Kommunikationskanal zwischen den Banken.
Transaktionsablauf: Bei einer IP-Direct-Transaktion erteilt die auftraggebende Bank IFB unter Nutzung der bestehenden Nostro-Vostro-Beziehung unmittelbar einen Zahlungsauftrag. Nach Eingang dieses Auftrags schreibt IFB die jeweiligen Konten gemäß den erhaltenen Anweisungen gut bzw. belastet sie. Dieses Verfahren ist oft vereinfacht und kann effizienter sein als die üblichen Abläufe, insbesondere für Banken mit hohem Transaktionsvolumen oder Bedarf an beschleunigter Abwicklung.
Voraussetzungen für die Wirksamkeit: Damit IP Direct optimal funktioniert, müssen mehrere Voraussetzungen erfüllt sein:
- Leistungsfähige technologische Infrastruktur: Beide Banken müssen über fortschrittliche technische Systeme verfügen, die eine direkte Kommunikation zwischen den Banken ermöglichen.
- Aufsichtsrechtliche Compliance: Die Transaktion muss den regulatorischen Rahmenbedingungen der Rechtsordnungen entsprechen, in denen beide Banken tätig sind.
- Operative Effizienz: Die internen Prozesse der Banken müssen so ausgerichtet sein, dass diese direkten Transaktionen ohne unnötige Verzögerungen abgewickelt werden können.
Alternative Überlegungen: Obwohl IP Direct bestimmte Vorteile bietet, sind mögliche Einschränkungen oder Alternativen zu beachten:
- SWIFT-Netzwerk: Für Banken ohne bestehende Nostro-Vostro-Beziehung bleibt das SWIFT-Netzwerk eine zuverlässige, wenn auch möglicherweise langsamere Alternative.
- Blockchain-Technologie: Neue Technologien wie Blockchain und Distributed-Ledger-Technologie bieten eine weitere Alternative für internationale Transaktionen und versprechen mehr Transparenz sowie geringere Kosten.
Begriffe im Zusammenhang mit alternativen oder herkömmlichen Übertragungsmethoden sind im Kontext der Bankinfrastruktur auszulegen. Solche Begriffe können Kommunikationskanäle, interne Verarbeitungsmethoden oder historische Praktiken beschreiben, ersetzen jedoch nicht das Erfordernis regulierter Institute, anerkannter Zahlungssysteme und förmlicher Abwicklungsverfahren.
Jede Übertragung muss, unabhängig von der Bezeichnung, letztlich innerhalb des etablierten Finanzsystems verarbeitet, abgewickelt und abgestimmt werden.



Nächster Schritt
Vorstellung anfragen
Teilen Sie uns in wenigen Zeilen mit, wer Sie sind und was Sie vorhaben. Ihre Anfrage geht direkt an die Bank und wird vertraulich behandelt.
Sie sprechen lieber persönlich? Buchen Sie eine 30-minütige Videokonferenz.
Schlüsselaustausch
IPIP-Schlüsselaustauschverfahren für Finanzinstitute
- Sollte Ihr geschätztes Finanzinstitut beabsichtigen, uns einen IPIP zu übermitteln, laden wir Sie ein, die im IPIP-Validierungsverfahren dargelegten Richtlinien hier herunterzuladen und sorgfältig zu beachten.
- Für sFTP beachten Sie bitte die Richtlinien hier.
- Um den dynamischen Output-AES-Code (Schlüssel) für Ihre IPIP- oder sFTP-Verbindung zu generieren, klicken Sie bitte hier.
Wenn Sie mehr darüber erfahren möchten, wie Sie Gelder oder Vermögenswerte auf Ihre Konten bei uns übertragen, wenden Sie sich bitte an Marie Mayer.