
Płatności i przelewy
Karty kredytowe
Przelewy kartą kredytową na Państwa rachunki w Banku
Mogą Państwo obecnie przekazywać środki, do wysokości limitów swojej karty, na rachunki prowadzone u nas w IFC lub IFB, z wykorzystaniem szerokiego wachlarza systemów kart kredytowych lub przedpłaconych. Obejmuje to uznanych na całym świecie dostawców, takich jak Visa, Mastercard, American Express, Diners, Union Pay, Discover i inni.
Nie jest wymagany fizyczny terminal. Ta płynnie działająca infrastruktura cyfrowa w chmurze umożliwia bezpieczne i wygodne przekazywanie środków praktycznie z dowolnego miejsca.
Pozostałe waluty
Przelew z karty na Państwa rachunek w którejkolwiek z tych walut, realizowany przez PayPal.
Za pośrednictwem
Pozostałe waluty
W przypadku jakiejkolwiek innej waluty prosimy o kontakt; prawdopodobnie będziemy w stanie przygotować dla Państwa indywidualnie dopasowany link:
- AED – dirham Zjednoczonych Emiratów Arabskich
- AFN – afgani afgański
- ALL – lek albański
- AMD – dram armeński
- ANG – gulden Antyli Holenderskich
- AOA – kwanza angolska
- ARS – peso argentyńskie
- AUD – dolar australijski
- AWG – florin arubański
- AZN – manat azerbejdżański
- BAM – marka zamienna (Bośnia i Hercegowina)
- BBD – dolar barbadoski
- BDT – taka bangladeska
- BGN – lew bułgarski
- BIF – frank burundyjski
- BMD – dolar bermudzki
- BND – dolar brunejski
- BOB – boliviano boliwijskie
- BRL – real brazylijski
- BSD – dolar bahamski
- BWP – pula botswańska
- BYN – rubel białoruski
- BZD – dolar belizeński
- CAD – dolar kanadyjski
- CDF – frank kongijski
- CHF – frank szwajcarski
- CLP – peso chilijskie
- CNY – juan chiński
- COP – peso kolumbijskie
- CRC – kolon kostarykański
- CVE – escudo Zielonego Przylądka
- CZK – korona czeska
- DJF – frank dżibutyjski
- DKK – korona duńska
- DOP – peso dominikańskie
- DZD – dinar algierski
- EGP – funt egipski
- ETB – birr etiopski
- FJD – dolar fidżyjski
- FKP – funt falklandzki
- GEL – lari gruzińskie
- GIP – funt gibraltarski
- GMD – dalasi gambijski
- GNF – frank gwinejski
- GTQ – quetzal gwatemalski
- GYD – dolar gujański
- HKD – dolar hongkoński
- HNL – lempira honduraska
- HRK – kuna chorwacka
- HTG – gurd haitański
- HUF – forint węgierski
- IDR – rupia indonezyjska
- ISK – korona islandzka
- JMD – dolar jamajski
- KES – szyling kenijski
- KGS – som kirgiski
- KHR – kambodżański riel
- KMF – frank komoryjski
- KRW – won południowokoreański
- KYD – dolar kajmański
- KZT – tenge kazachskie
- LAK – kip laotański
- LBP – funt libański
- LKR – rupia lankijska
- LRD – dolar liberyjski
- LSL – loti lesotyjskie
- MAD – dirham marokański
- MDL – lej mołdawski
- MGA – ariary malgaski
- MKD – denar macedoński
- MMK – kiat birmański
- MNT – tugrik mongolski
- MOP – pataka macaoska
- MRU – ouguiya mauretańska
- MUR – rupia maurytyjska
- MVR – rufija malediwska
- MWK – kwacha malawijska
- MXN – peso meksykańskie
- MYR – ringgit malezyjski
- MZN – metical mozambicki
- NAD – dolar namibijski
- NGN – naira nigeryjska
- NIO – cordoba nikaraguańska
- NOK – korona norweska
- NPR – rupia nepalska
- NZD – dolar nowozelandzki
- PAB – balboa panamska
- PEN – sol peruwiański
- PGK – kina papuaska
- PHP – peso filipińskie
- PKR – rupia pakistańska
- PLN – złoty polski
- PYG – guarani paragwajskie
- QAR – rial katarski
- RON – lej rumuński
- RSD – dinar serbski
- RWF – frank ruandyjski
- SBD – dolar Wysp Salomona
- SCR – rupia seszelska
- SEK – korona szwedzka
- SGD – dolar singapurski
- SHP – funt Wyspy Świętej Heleny
- SLE – leone sierraleoński
- SOS – szyling somalijski
- SRD – dolar surinamski
- STN – dobra Wysp Świętego Tomasza i Książęcej
- SZL – lilangeni suazyjskie
- TJS – somoni tadżyckie
- TOP – paʻanga tongijska
- TTD – dolar Trynidadu i Tobago
- TWD – dolar tajwański
- TZS – szyling tanzański
- UAH – hrywna ukraińska
- UGX – szyling ugandyjski
- UYU – peso urugwajskie
- UZS – som uzbecki
- VND – dong wietnamski
- VUV – vatu wanuackie
- WST – tala samoańska
- XAF – frank CFA Afryki Środkowej
- XCD – dolar wschodniokaraibski
- XOF – frank CFA Afryki Zachodniej
- XPF – frank CFP
- YER – rial jemeński
- ZAR – rand południowoafrykański
- ZMW – kwacha zambijska
Różnice między kartami kredytowymi a debetowymi
Różnice między kartami debetowymi a kredytowymi są istotne, dlatego ważne jest zrozumienie funkcji i skutków każdej z nich.
Poniżej przedstawiamy bardziej szczegółowe wyjaśnienie:
- Źródło środków: To najbardziej podstawowa różnica między nimi.
- Karta debetowa: W przypadku płatności kartą debetową środki są pobierane bezpośrednio z powiązanego rachunku bieżącego, niemal natychmiast. Działa to jak gotówka elektroniczna – posługują się Państwo własnymi środkami, które znajdują się już na rachunku bankowym.
- Karta kredytowa: Z kolei karta kredytowa jest w istocie linią kredytową lub pożyczką udzieloną przez wydawcę karty. Gdy dokonują Państwo transakcji kartą kredytową, płaci za nią wydawca karty. Pożyczają Państwo pieniądze, zobowiązując się do ich spłaty w całości lub w ratach.
- Wpływ na scoring kredytowy:
- Karta debetowa: Korzystanie z karty debetowej nie ma wpływu na Państwa scoring kredytowy, ponieważ nie zaciągają Państwo pożyczki. Jest to odpowiednik płatności gotówką lub czekiem.
- Karta kredytowa: Korzystanie z karty kredytowej z kolei bezpośrednio wpływa na Państwa scoring kredytowy. Wysokość wykorzystywanego kredytu w stosunku do przyznanego limitu (wskaźnik wykorzystania kredytu), historia spłat oraz długość historii kredytowej, między innymi, mogą wpływać na scoring kredytowy zarówno pozytywnie, jak i negatywnie.
- Ochrona przed nieuprawnionymi obciążeniami:
- Karta debetowa: karty debetowe zapewniają mniejszą ochronę niż karty kredytowe. W razie zgubienia lub kradzieży karty debetowej maksymalna odpowiedzialność może obejmować całość środków na rachunku, w zależności od tego, jak szybko zgłoszą Państwo utratę.
- Karta kredytowa: Karty kredytowe zapewniają silniejszą ochronę. Zgodnie z prawem federalnym Stanów Zjednoczonych Państwa maksymalna odpowiedzialność za nieuprawnione użycie karty kredytowej wynosi 50 USD.
- Opłaty i odsetki:
- Karta debetowa: Karty debetowe zazwyczaj nie wiążą się z żadnymi odsetkami, ponieważ wydają Państwo własne środki. Mogą jednak wiązać się z różnymi opłatami, takimi jak opłaty za debet lub opłaty transakcyjne.
- Karta kredytowa: Karty kredytowe często wiążą się z wysokim oprocentowaniem niespłaconego salda po upływie terminu płatności, a mogą również wiązać się z szeregiem opłat, takich jak opłaty roczne, opłaty za opóźnienie w płatności oraz opłaty za wypłatę gotówki.
Znajomość tych różnic pomaga podejmować świadome decyzje o tym, kiedy korzystać z poszczególnych rodzajów kart i jak czynić to odpowiedzialnie.
Gdzie zdeponowane są środki w przypadku kart przedpłaconych, w odróżnieniu od kart kredytowych i debetowych?
Karty przedpłacone
Środki na kartach przedpłaconych są przechowywane przez wydawcę karty (lub jego bank partnerski) i powiązane z numerem karty w systemie wydawcy. Przed transakcją posiadacz karty doładowuje ją środkami, które mogą następnie zostać wydane u akceptantów lub wypłacone w bankomatach. Saldo karty zmniejsza się z każdą transakcją i w razie potrzeby może zostać ponownie doładowane.
Karty debetowe
Karty debetowe są powiązane bezpośrednio z rachunkiem bankowym posiadacza karty. W momencie dokonania transakcji środki są przekazywane w czasie rzeczywistym lub zbliżonym do rzeczywistego z rachunku posiadacza karty na rachunek akceptanta. Limit wydatków posiadacza karty wynika z dostępnego salda na powiązanym rachunku bankowym.
Karty kredytowe
Karty kredytowe są wydawane wraz z odnawialnym limitem kredytowym ustalonym przez wydawcę karty. W przypadku dokonania transakcji wydawca karty płaci akceptantowi w imieniu posiadacza karty, który następnie jest zobowiązany wobec wydawcy do zapłaty kwoty transakcji. Posiadacz karty może przenosić saldo zadłużenia z miesiąca na miesiąc, podlegające naliczaniu odsetek, albo spłacać całe saldo w każdym miesiącu.
Jaką rolę odgrywają Visa, Mastercard, American Express, Diners, Union Pay itp.?
Visa, Mastercard, American Express, Diners, Union Pay itp. (organizacje kartowe) pełnią rolę pośrednika dla banków i innych instytucji finansowych, świadcząc usługi autoryzacji, rozliczeń i rozrachunku transakcji między konsumentami, akceptantami i bankami jako sieci płatnicze, jednak nie wiąże się to z samodzielnym przechowywaniem środków.
- Visa, Mastercard i Union Pay są sieciami płatniczymi. Płatności mogą autoryzować wyłącznie banki, które wydały karty kredytowe, debetowe i przedpłacone.
- American Express i Discover są zarówno sieciami płatniczymi, jak i wydawcami kart. Autoryzują płatności dokonywane przy użyciu własnych kart.
Te sieci płatnicze łączą miliony podmiotów handlowych, banków i konsumentów, stanowiąc fundament ich działalności. Wbrew powszechnemu przekonaniu Visa i Mastercard nie wydają kart kredytowych ani nie udzielają kredytu. Działają natomiast jako pośrednik – można je trafniej opisać jako wyrafinowany system kontroli ruchu w ekosystemie finansowym – zapewniając bezpieczne przetwarzanie i sprawną realizację transakcji pieniężnych między bankami a podmiotami handlowymi na całym świecie.
Visa, Mastercard, American Express, Diners, Union Pay, Discover i inne organizacje płatnicze ustanawiają również standardy dla akceptantów, dostawców usług płatniczych (payment facilitators) i platform handlowych (marketplaces).
Podsumowując, Visa, Mastercard, Diners, Union Pay, American Express, Discover itp. nie przechowują środków we własnym zakresie, lecz pełnią wyłącznie rolę pośrednika umożliwiającego bankom i innym instytucjom finansowym realizację transakcji między stronami.
Rozliczanie i rozrachunek
Systemy płatności kartowych o zasięgu globalnym są często niewłaściwie rozumiane, nierzadko celowo – w kontekście oszukańczych schematów. W rzeczywistości główne organizacje kartowe działają w oparciu o wysoce ustandaryzowaną, zautomatyzowaną i ściśle regulowaną infrastrukturę. Niniejszy artykuł wyjaśnia w precyzyjnych kategoriach technicznych, jak funkcjonują główne sieci kartowe oraz jak w rzeczywistości przebiegają rozliczenia i rozrachunek.
1. Rola sieci kartowych
Sieci kartowe nie prowadzą rachunków klientów i nie przekazują środków bezpośrednio osobom fizycznym ani spółkom. Ich wyłączną funkcją jest obsługa bezpiecznych systemów komunikacyjnych, rozliczeniowych i rozrachunkowych pomiędzy regulowanymi instytucjami finansowymi.
Każda z nich działa na własnej infrastrukturze, własnych zasadach, formatach komunikatów i cyklach rozrachunkowych. Sieci te nie są wymienne, a żadna transakcja nie przebiega jednocześnie przez więcej niż jedną z nich.
2. Autoryzacja, rozliczenie i rozrachunek – trzy fazy
Każda zgodna z prawem transakcja kartowa przechodzi przez trzy odrębne fazy.
2.1 Autoryzacja
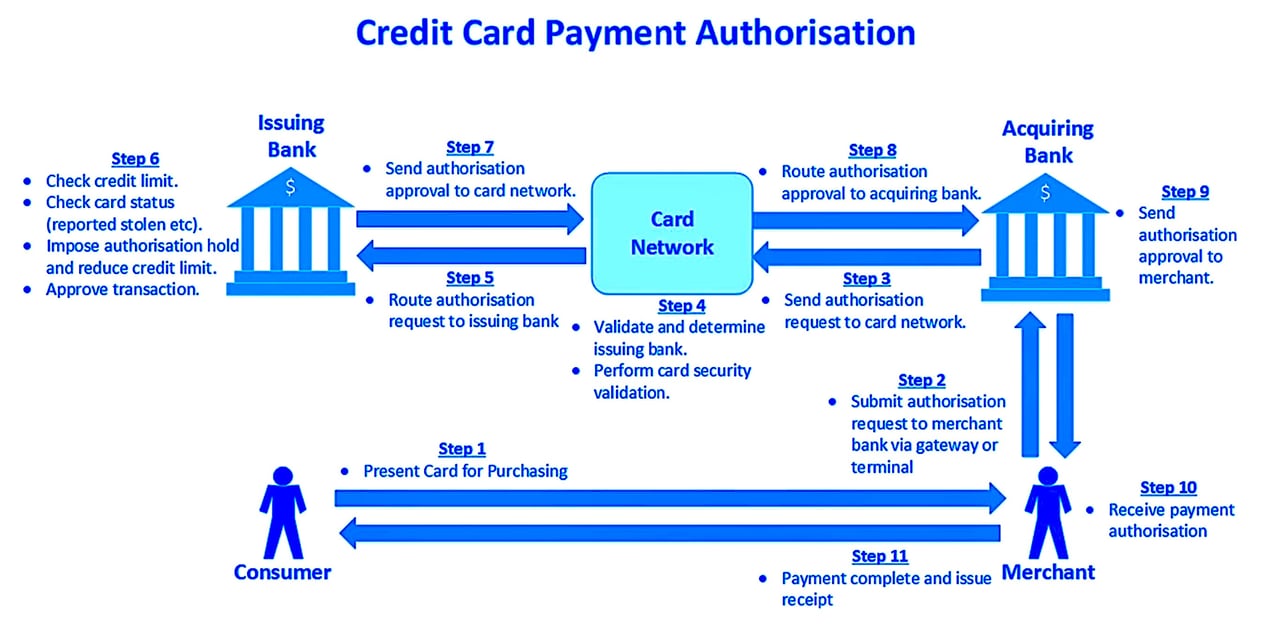
Autoryzacja następuje niemal w czasie rzeczywistym w momencie użycia karty. Bank rozliczający akceptanta wysyła za pośrednictwem sieci kartowej zapytanie autoryzacyjne do banku wydawcy. Wydawca akceptuje lub odrzuca transakcję w zależności od dostępnych środków, mechanizmów kontroli ryzyka i statusu karty. Na tym etapie nie następuje żaden przepływ środków.
2.2 Clearing
Clearing to proces, w ramach którego zatwierdzone transakcje są grupowane w paczki, walidowane i przygotowywane do rozliczenia. Jest to zautomatyzowany proces oparty na plikach, podlegający ścisłym schematom i terminom określonym przez organizację kartową.
2.3 Rozrachunek
Rozrachunek polega na transferze netto środków pomiędzy bankami uczestniczącymi. Organizacja kartowa oblicza zobowiązania netto i zleca rozrachunek za pośrednictwem wyznaczonych banków rozliczeniowych lub rachunków w banku centralnym. Rozrachunek odbywa się wyłącznie pomiędzy bankami, nigdy bezpośrednio na rachunek akceptanta ani osoby fizycznej.
3. Infrastruktura Visa w szczegółach
3.1 VisaNet
VisaNet to globalny system przetwarzania transakcji Visa. Kieruje komunikaty autoryzacyjne, zarządza danymi rozliczeniowymi i oblicza pozycje rozrachunkowe. Wszystkie interakcje odbywają się pomiędzy regulowanymi instytucjami finansowymi.
3.2 Base II
Base II to starszy system rozliczeniowy Visa, do którego nadal odwołuje się dokumentacja techniczna. Określa on sposób formatowania, walidacji i wymiany rekordów transakcji. Akceptanci i klienci nie mają z systemem Base II bezpośredniej styczności.
3.3 TC33 i TC05
- TC05 jest standardowym rekordem prezentacji transakcji zakupu („sales draft”).
- TC33 jest rekordem wielofunkcyjnym wykorzystywanym m.in. do raportów i danych uzupełniających.
Są to wewnętrzne rekordy rozliczeniowe wymieniane pomiędzy agentami rozliczeniowymi (acquirers) a wydawcami (issuers) za pośrednictwem VisaNet. Nie stanowią potwierdzeń, zatwierdzeń ani potwierdzeń rozrachunku i nie mają żadnego znaczenia poza wewnętrznym ekosystemem Visa.
4. Infrastruktura Mastercard
4.1 Banknet
Mastercard obsługuje Banknet, własną globalną sieć odpowiadającą VisaNet. Sieć ta obsługuje kierowanie autoryzacji, pliki rozliczeniowe oraz obliczanie rozrachunków.
4.2 Rozliczenie i rozrachunek
Mastercard stosuje własne typy komunikatów i formaty plików. Rozliczenie odbywa się w ujęciu netto między bankami członkowskimi za pośrednictwem wyznaczonych rachunków rozliczeniowych. Podobnie jak w przypadku Visa, nie istnieje pojęcie ręcznej akceptacji ani rozliczenia poszczególnych transakcji na rachunkach klientów.
5. American Express i Diners Club
5.1 Model zamknięty (closed-loop)
American Express i Diners Club tradycyjnie działają w modelu zamkniętym, co oznacza, że często pełnią jednocześnie rolę wydawcy i agenta rozliczeniowego. Ogranicza to liczbę pośredników, lecz nie zmienia podstawowych zasad.
5.2 Rozliczenie
Nawet w systemie zamkniętym rozrachunek jest zautomatyzowany, oparty na regułach i dokonywany na poziomie instytucji. Nie ma ręcznej interwencji na poziomie oddziału ani „akceptacji pliku” rozstrzygającej o tym, czy środki są rzeczywiste.
6. UnionPay
UnionPay obsługuje krajową i międzynarodową sieć kartową Chin. Wykorzystuje własne standardy, zgodne z chińskimi ramami regulacyjnymi. Rozliczenia i rozrachunki odbywają się za pośrednictwem wyznaczonych instytucji rozliczeniowych i mechanizmów banku centralnego. Podobnie jak w przypadku innych sieci transakcje są zautomatyzowane, przetwarzane wsadowo i ściśle kontrolowane.
7. Cykle rozliczeń i rozrachunku
Rozliczenie następuje w z góry określonych cyklach:
- Zazwyczaj T+1 lub T+2 w przypadku Visa i Mastercard.
- Rozliczenie netto wyłącznie pomiędzy wydawcami a agentami rozliczeniowymi.
- Ostateczne uznanie rachunku akceptantów następuje za pośrednictwem ich banku rozliczeniowego (acquirera), z zastosowaniem lokalnych kanałów bankowych, takich jak ACH, SEPA lub krajowe systemy RTGS.
Nie istnieje mechanizm doraźnego, natychmiastowego ani uznaniowego rozliczenia na żądanie podmiotu prywatnego.
8. Uwaga końcowa
Sieci kartowe należą do najbardziej dojrzałych i ustandaryzowanych infrastruktur finansowych. Ich procesy są deterministyczne, zautomatyzowane i poddawane audytowi.
W jaki sposób terminal POS (Point of Sale) przetwarza dane Państwa karty?
Terminal punktu sprzedaży (POS) to urządzenie elektroniczne przetwarzające płatności kartowe w punktach handlowych. Poniżej przedstawiamy podstawowy opis działania terminala POS:
- Odczyt karty: Gdy klient przedstawia kartę kredytową lub debetową do zapłaty, informacje z karty są odczytywane przez terminal POS. Może to nastąpić poprzez przeciągnięcie karty przez czytnik paska magnetycznego, włożenie karty z chipem do terminala (w przypadku kart EMV) lub za pomocą metod płatności zbliżeniowych, takich jak NFC (Near Field Communication) w aplikacjach do płatności mobilnych.
- Szczegóły transakcji: Terminal POS rejestruje następnie szczegóły transakcji – obejmują one dane karty, kwotę transakcji, a niekiedy także inne informacje, takie jak identyfikator akceptanta.
- Komunikacja z agentem rozliczeniowym (acquirer): dane te są następnie szyfrowane i przesyłane telefonicznie lub przez Internet do banku rozliczającego akceptanta (acquirer). Acquirer to bank lub instytucja finansowa, która przetwarza transakcje kartami kredytowymi i debetowymi w imieniu akceptanta.
- Wystąpienie o autoryzację: Agent rozliczeniowy (acquirer) przekazuje te informacje wystawcy karty (bankowi, który wydał kartę klienta) za pośrednictwem sieci kartowej (takiej jak Visa, Mastercard itp.), aby wystąpić o autoryzację transakcji. Etap ten służy sprawdzeniu, czy karta jest ważna oraz czy dostępny jest wystarczający limit kredytowy lub wystarczające środki. Ten MTI jest stosowany, gdy terminal punktu sprzedaży u sprzedawcy musi uzyskać autoryzację transakcji płatniczej zgodnie ze standardem ISO 8583: 0100
- Odpowiedź autoryzacyjna: Wydawca karty przesyła do agenta rozliczeniowego odpowiedź autoryzacyjną, zatwierdzającą lub odrzucającą transakcję. Odpowiedź ta jest następnie przekazywana do terminala POS. Odpowiadający jej typ komunikatu ISO 8583 dla odpowiedzi autoryzacyjnej to 0110.
- Zakończenie transakcji: Jeżeli transakcja zostanie zatwierdzona, rachunek klienta zostaje obciążony kwotą zakupu, a rachunek akceptanta uznany tą samą kwotą, pomniejszoną o opłaty pobierane przez acquirera i organizację kartową. Jeżeli transakcja zostanie odrzucona, żadne środki nie są przekazywane.
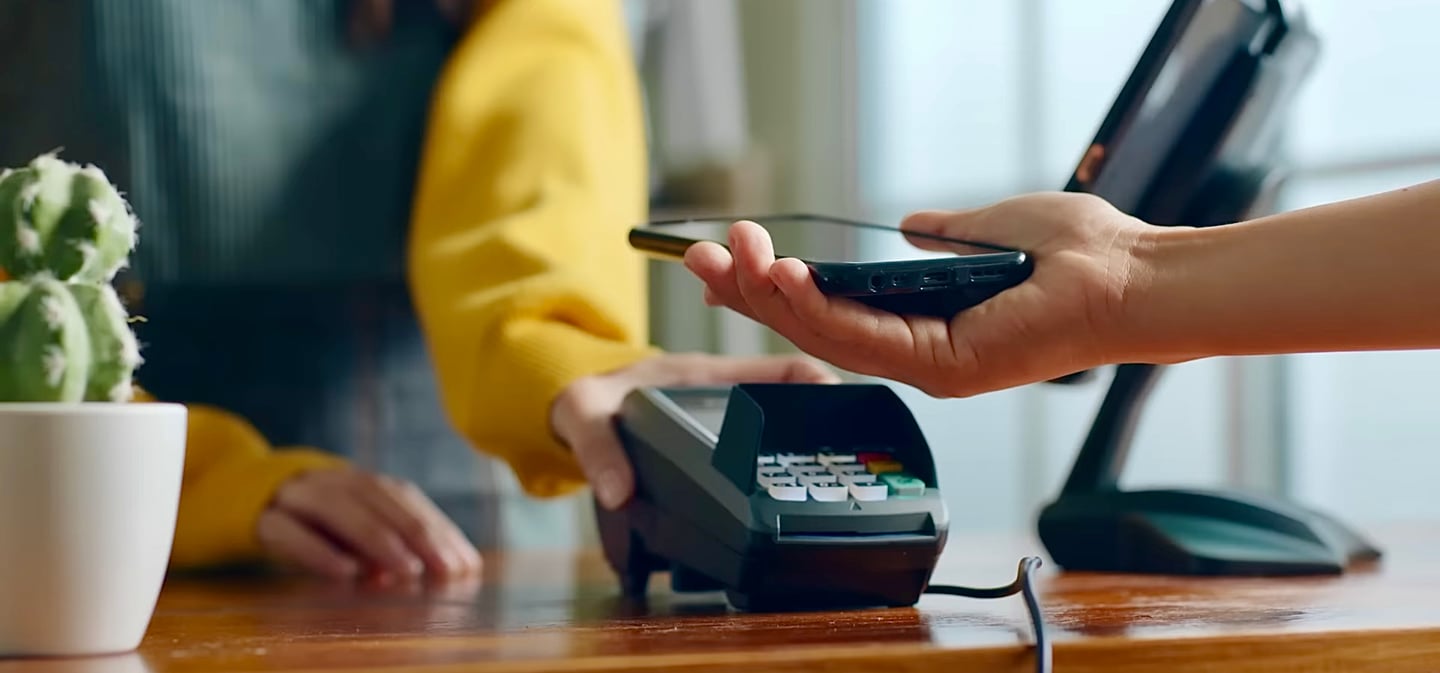
Ogólny przegląd przetwarzania transakcji kartowych
- Gdy przedsiębiorca przyjmuje płatność kartą, jego procesor płatności przesyła żądanie autoryzacji za pośrednictwem sieci kartowej do banku wydającego kartę, który ocenia transakcję. W trakcie autoryzacji wydawca sprawdza, czy posiadacz karty dysponuje wystarczającymi środkami lub dostępnym limitem kredytowym na pokrycie kwoty, której dotyczy transakcja.
- W przypadku zatwierdzenia transakcji wydawca natychmiast pomniejszy saldo lub dostępny limit na rachunku powiązanym z kartą, mimo że środki nie zostaną od razu przekazane przedsiębiorcy.
- Po autoryzacji płatności procesor płatności przekazuje akceptację z powrotem do agenta rozliczeniowego (acquirera) oraz do terminala płatniczego przedsiębiorcy, w internecie lub w punkcie sprzedaży.
- Po zafakturowaniu zamówienia sprzedaży karta kredytowa zostaje obciążona (kwota zostaje pobrana) w wysokości kwoty faktury.
Dlaczego karty kredytowe są lepsze
W precyzyjnym świecie finansów międzynarodowych rozróżnienie między kartami debetowymi a kredytowymi ma zasadnicze znaczenie, zwłaszcza dla osób wyjeżdżających za granicę. Mimo logo Visa lub Mastercard wiele kart wydawanych dziś przez banki to karty debetowe, a nie karty kredytowe w ścisłym znaczeniu, i to rozróżnienie może istotnie wpłynąć na doświadczenia podróżującego.
Karty debetowe, często wydawane bez dodatkowych kosztów wraz z rachunkiem bieżącym, nie zapewniają takiej elastyczności finansowej jak karty kredytowe. To ograniczenie staje się szczególnie widoczne w sytuacjach wymagających kaucji, takich jak zabezpieczenie wynajmu samochodu lub usług hotelowych za granicą: w takich przypadkach karty debetowe mogą zostać wręcz odrzucone. Takie odmowy mogą prowadzić do nieprzewidzianych wydatków, ponieważ rozwiązania alternatywne zazwyczaj wiążą się z wyższymi kosztami i natychmiastowym obciążeniem rachunku.
Z drugiej strony prawdziwe karty kredytowe odraczają obciążenia i często wiążą się z ustalonym z góry limitem wydatków, zapewniając bufor szczególnie przydatny przy zarządzaniu wydatkami związanymi z podróżami. Karty te ułatwiają transakcje, umożliwiając wstępne autoryzacje środków: jest to kluczowa funkcja w wielu sytuacjach podróżnych, od wynajmu samochodów po pobyty w hotelach, zapewniająca zarówno rezerwację, jak i zabezpieczenie usług bez natychmiastowego uszczerbku finansowego.
Dla osób podróżujących, zwłaszcza poza strefą euro, posiadanie prawdziwej karty kredytowej nie jest jedynie wygodą, lecz koniecznością. Zapewnia ona sprawniejsze transakcje finansowe i pozwala uniknąć utrudnień oraz kar związanych z korzystaniem z kart debetowych. Rozważny podróżny powinien zatem zaopatrzyć się w prawdziwą kartę kredytową i z wyprzedzeniem powiadomić jej wydawcę o planowanych podróżach zagranicznych, aby uniknąć czasowego zablokowania karty z powodu podejrzenia nadużycia. Takie proaktywne podejście umożliwia sprawną i bezpieczną finansowo podróż.
Protokoły i procesy
Gdy dochodzi do transakcji kartą kredytową, wykorzystywane są liczne protokoły i procesy służące sprawdzeniu kwoty obciążenia oraz autoryzacji transakcji.
Do kluczowych elementów uczestniczących w procesie należą:
- ISO 8583: Standard komunikatów stosowany przez większość sieci płatniczych, takich jak Visa i Mastercard, do przekazywania szczegółów transakcji między różnymi podmiotami uczestniczącymi w procesie (np. akceptantami, agentami rozliczeniowymi, wydawcami kart i procesorami płatności).
- EMV (Europay, Mastercard, Visa): globalny standard transakcji kartami kredytowymi i debetowymi z chipem. Karty EMV mają wbudowany mikroprocesor, który zapewnia zwiększone bezpieczeństwo poprzez szyfrowanie danych transakcji i generowanie unikalnych kodów uwierzytelniających dla każdej transakcji. Zgodność z EMV jest istotna dla ograniczania nadużyć przy transakcjach z użyciem karty fizycznej.
- PCI DSS (Payment Card Industry Data Security Standard): zbiór standardów bezpieczeństwa mających na celu ochronę danych posiadaczy kart oraz zapewnienie bezpiecznego przetwarzania, przechowywania i przesyłania informacji o kartach. Wszyscy akceptanci, procesorzy płatności i inne podmioty przetwarzające dane kart muszą spełniać wymogi PCI DSS.
Protokoły i standardy te działają łącznie, aby zapewnić bezpieczeństwo transakcji kartami kredytowymi oraz obciążenie rachunku posiadacza karty właściwą kwotą. Procesy związane z transakcją kartą kredytową są dość złożone i angażują wiele stron oraz warstw komunikacji.
Proces
Poniżej przedstawiamy szczegółowe wyjaśnienie, w jaki sposób te protokoły i standardy współdziałają:
- Inicjowanie: Posiadacz karty inicjuje transakcję, przesuwając kartę, wkładając ją do czytnika lub zbliżając ją do terminala POS albo wprowadzając dane karty w transakcji internetowej.
- Transmisja danych: Terminal POS lub bramka płatności internetowych rejestruje dane transakcji, w tym numer karty, datę ważności, kwotę transakcji i unikalny identyfikator transakcji. W przypadku transakcji EMV chip generuje dla każdej transakcji unikalny kryptogram.
- Tokenizacja (opcjonalna): Jeżeli tokenizacja jest włączona, dane karty są przed przesłaniem zastępowane unikalnym tokenem. Pomaga to chronić wrażliwe dane karty w trakcie procesu transakcji.
- Zapytanie autoryzacyjne: Dane transakcji są formatowane zgodnie ze standardem komunikatów ISO 8583 i przesyłane przez bank rozliczający akceptanta (lub procesora płatności) do organizacji płatniczej (np. Visa lub Mastercard).
- Kierowanie przez organizację kartową: Organizacja kartowa identyfikuje bank-wydawcę odpowiedzialny za kartę i przekazuje do niego żądanie autoryzacji.
- Przetwarzanie przez wystawcę: Bank wystawiający kartę sprawdza dane transakcji na tle rachunku posiadacza karty, weryfikując dostępne saldo, status karty oraz obowiązujące reguły antyfraudowe. W przypadku transakcji online z wykorzystaniem 3D Secure wystawca może dodatkowo poprosić posiadacza karty o uwierzytelnienie transakcji hasłem lub danymi biometrycznymi.
- Odpowiedź autoryzacyjna: Bank wydający generuje odpowiedź autoryzacyjną, która może zatwierdzać lub odrzucać transakcję. Odpowiedź ta jest przekazywana za pośrednictwem sieci kartowej do banku rozliczającego (lub procesora płatności), a następnie do akceptanta.
- Finalizacja: Jeżeli transakcja zostanie zatwierdzona, akceptant finalizuje sprzedaż i dostarcza posiadaczowi karty towary lub usługi. Szczegóły transakcji są następnie włączane do wsadu transakcji, który akceptant przekazuje do rozliczenia bankowi rozliczeniowemu (lub procesorowi płatności).
- Rozliczenie: Bank acquirer (lub procesor płatności) przekazuje pakiet transakcji do rozliczenia przez organizację płatniczą. Organizacja płatnicza oblicza kwoty rozliczeń netto między bankiem acquirerem a bankiem wystawcą, a środki są przekazywane zgodnie z tymi wyliczeniami. Na koniec bank wystawca księguje transakcję na rachunku posiadacza karty, a posiadacz karty otrzymuje zestawienie z danymi transakcji.
W trakcie całego procesu poszczególne zaangażowane strony muszą przestrzegać wymogów PCI DSS, aby zapewnić bezpieczne przetwarzanie danych posiadaczy kart. Ponadto komunikacja między podmiotami jest szyfrowana w celu zachowania poufności i integralności danych transakcyjnych.
Bezpieczeństwo kart kredytowych i debetowych
Karty kredytowe i debetowe są zabezpieczone za pomocą kombinacji fizycznych i cyfrowych zabezpieczeń.
Protokoły i procesy
Gdy dochodzi do transakcji kartą kredytową, wykorzystywane są liczne protokoły i procesy służące sprawdzeniu kwoty obciążenia oraz autoryzacji transakcji.
Do kluczowych elementów uczestniczących w procesie należą:
- ISO 8583: Standard komunikatów stosowany przez większość sieci płatniczych, takich jak Visa i Mastercard, do przekazywania szczegółów transakcji między różnymi podmiotami uczestniczącymi w procesie (np. akceptantami, agentami rozliczeniowymi, wydawcami kart i procesorami płatności).
- EMV (Europay, Mastercard, Visa): globalny standard transakcji kartami kredytowymi i debetowymi z chipem. Karty EMV mają wbudowany mikroprocesor, który zapewnia zwiększone bezpieczeństwo poprzez szyfrowanie danych transakcji i generowanie unikalnych kodów uwierzytelniających dla każdej transakcji. Zgodność z EMV jest istotna dla ograniczania nadużyć przy transakcjach z użyciem karty fizycznej.
- PCI DSS (Payment Card Industry Data Security Standard): zbiór standardów bezpieczeństwa mających na celu ochronę danych posiadaczy kart oraz zapewnienie bezpiecznego przetwarzania, przechowywania i przesyłania informacji o kartach. Wszyscy akceptanci, procesorzy płatności i inne podmioty przetwarzające dane kart muszą spełniać wymogi PCI DSS.
Te protokoły i standardy działają wspólnie, aby zapewnić bezpieczeństwo transakcji kartami kredytowymi oraz obciążenie rachunku posiadacza karty właściwą kwotą.
Zabezpieczenia fizyczne karty
Na karcie umieszczone są imię i nazwisko użytkownika, numer karty, data ważności oraz kod weryfikacyjny karty (CVV). CVV to trzycyfrowy lub czterocyfrowy numer, w zależności od banku wydającego kartę, który zapewnia dodatkową warstwę zabezpieczeń podczas transakcji.
Kod weryfikacyjny karty (CVV): 3- lub 4-cyfrowy numer wydrukowany na fizycznej karcie, lecz niezapisany na pasku magnetycznym karty. Jest on często wymagany przy transakcjach internetowych i telefonicznych, w których karta nie jest fizycznie obecna. Służy do potwierdzenia, że osoba dokonująca transakcji posiada fizyczną kartę.
Na karcie znajduje się również pasek magnetyczny i/lub wbudowany układ scalony (chip). Pasek magnetyczny zawiera zakodowane dane posiadacza karty, natomiast chip (stosowany w kartach chip i PIN oraz chip i podpis) przechowuje informacje w bezpiecznej, zaszyfrowanej postaci, co utrudnia dostęp do nich osobom nieuprawnionym oraz sfałszowanie karty.
Zabezpieczenia cyfrowe karty
Po stronie dostawcy usług stosuje się kilka warstw zabezpieczeń chroniących przed nadużyciami. Obejmują one protokoły Secure Socket Layer (SSL) i Transport Layer Security (TLS), które szyfrują dane podczas transmisji. Dostawcy mogą również korzystać z systemów wykrywania nadużyć, które wykorzystują algorytmy uczenia maszynowego do identyfikowania nietypowych wzorców zachowań mogących wskazywać na działania nieuczciwe.
- Usługa weryfikacji adresu (Address Verification Service, AVS): Usługa ta porównuje adres podany przez klienta z adresem zapisanym w systemie wydawcy karty kredytowej. W przypadku rozbieżności transakcja może zostać odrzucona. Pomaga to zapobiegać nadużyciom z wykorzystaniem skradzionych numerów kart kredytowych.
- Uwierzytelnianie dwuskładnikowe (2FA): 2FA wymaga zastosowania dwóch rodzajów identyfikacji przed zatwierdzeniem transakcji. Zazwyczaj te dwa składniki obejmują coś, co użytkownik wie (np. hasło), coś, co posiada (np. telefon do otrzymania jednorazowego hasła), lub coś, czym jest (np. odcisk palca).
- Uwierzytelnianie biometryczne: Ten rodzaj uwierzytelniania wykorzystuje unikalne cechy biologiczne, takie jak odciski palców lub rozpoznawanie twarzy, do weryfikacji tożsamości. Niektóre systemy płatności mobilnych, takie jak Apple Pay i Google Pay, wykorzystują uwierzytelnianie biometryczne do autoryzacji transakcji.
- Uwierzytelnianie oparte na ryzyku (RBA): Metoda ta oblicza profil ryzyka transakcji online, a następnie wymaga dodatkowej weryfikacji w przypadku transakcji o podwyższonym ryzyku. RBA może uwzględniać takie czynniki jak adres IP użytkownika, używane urządzenie, kwota transakcji oraz wzorce zachowań użytkownika.
- Tokenizacja: Tokenizacja chroni dane karty, zastępując numer karty losowo wygenerowanym ciągiem znaków, czyli „tokenem”. Token ten może być bezpiecznie przesyłany przez internet, a w razie przechwycenia przez oszustów jest bezużyteczny, ponieważ nie można na jego podstawie odtworzyć pierwotnego numeru karty.
- Płatności zbliżeniowe: Wiele kart obsługuje obecnie również płatności zbliżeniowe, w których komunikacja z terminalem płatniczym odbywa się za pomocą technologii Near Field Communication (NFC) lub Radio Frequency Identification (RFID). Transakcje te są zabezpieczane dynamicznym szyfrowaniem, co oznacza, że dla każdej transakcji generowany jest nowy klucz szyfrujący, w związku z czym przechwycenie i niewłaściwe wykorzystanie danych przez oszustów jest niezwykle trudne.
- Uwierzytelnianie 3-D Secure (3DS) (np. Visa Secure, Mastercard Identity Check): 3-D Secure to protokół oparty na języku XML, zaprojektowany jako dodatkowa warstwa zabezpieczeń transakcji internetowych z użyciem kart kredytowych i debetowych. Protokół funkcjonuje pod różnymi nazwami, zależnie od rodzaju karty: Visa Secure (dawniej Verified by Visa), Mastercard Identity Check (dawniej SecureCode), American Express SafeKey i inne. Sposób działania: 3-D Secure dodaje jeden etap do procesu płatności internetowej. Po wprowadzeniu danych karty w trakcie zakupu system 3DS sprawdza, czy bank lub wydawca karty uczestniczy w systemie 3DS. Jeżeli tak, w przeglądarce wyświetla się okno, połączone bezpośrednio z bankiem lub wydawcą. Następnie zostają Państwo poproszeni o potwierdzenie tożsamości: może to nastąpić za pomocą hasła, skanu linii papilarnych, jeżeli bank oferuje uwierzytelnianie biometryczne, lub jednorazowego kodu przesłanego na telefon komórkowy. Transakcja zostanie zrealizowana dopiero po pomyślnym uwierzytelnieniu. 3-D Secure 2.0: Jest to nowsza wersja 3-D Secure, która usprawnia pierwotny system, czyniąc go bardziej przyjaznym dla użytkownika i wydajniejszym. 3DS 2.0 wykorzystuje podejście oparte na analizie ryzyka, co oznacza, że dodatkowego uwierzytelnienia wymaga wyłącznie wtedy, gdy transakcja wydaje się ryzykowna. Działa również płynnie na urządzeniach mobilnych, co stanowiło ograniczenie pierwotnej wersji 3DS.
4- lub 6-cyfrowe kody PIN
Zazwyczaj kody PIN składają się z 4 cyfr, jednak w niektórych regionach lub instytucjach finansowych mogą być stosowane również kody 6-cyfrowe. Podstawowym celem kodu PIN jest potwierdzenie, że osoba inicjująca transakcję jest uprawnionym posiadaczem karty.
W przypadku transakcji kartą kredytową klient może zostać poproszony o wprowadzenie kodu PIN podczas korzystania z karty z chipem i kodem PIN w terminalu POS. W Europie jest to standard. W Stanach Zjednoczonych większość kart kredytowych z chipem nie wymaga kodu PIN przy zakupach, a główne organizacje płatnicze zrezygnowały z wymogu podpisu w 2018 roku.
Oto, w jaki sposób kod PIN, czterocyfrowy lub sześciocyfrowy, jest wykorzystywany w transakcji:
- Klient wkłada kartę z chipem i kodem PIN do terminala POS.
- Terminal wyświetla prośbę o wprowadzenie kodu PIN przez klienta.
- Klient wprowadza swój kod PIN, który następnie jest szyfrowany przez terminal POS.
- Zaszyfrowany kod PIN jest przesyłany wraz z danymi transakcji do banku wydającego kartę w celu weryfikacji.
- Bank wydający kartę porównuje zaszyfrowany kod PIN z kodem przechowywanym w swoim systemie. Jeżeli kody PIN są zgodne, transakcja zostaje autoryzowana.
W niektórych przypadkach kod PIN jest weryfikowany lokalnie przez chip karty, a nie przekazywany do wydawcy. Określa się to mianem weryfikacji PIN w trybie offline, co może przyspieszyć proces realizacji transakcji.
Należy podkreślić, że kod PIN nie jest tożsamy z 3- lub 4-cyfrowym kodem weryfikacyjnym karty (CVV lub CVC), umieszczonym na jej odwrocie. Kody CVV/CVC są wykorzystywane w transakcjach bez fizycznego użycia karty, takich jak zakupy internetowe, w celu potwierdzenia, że osoba dokonująca transakcji faktycznie posiada kartę.
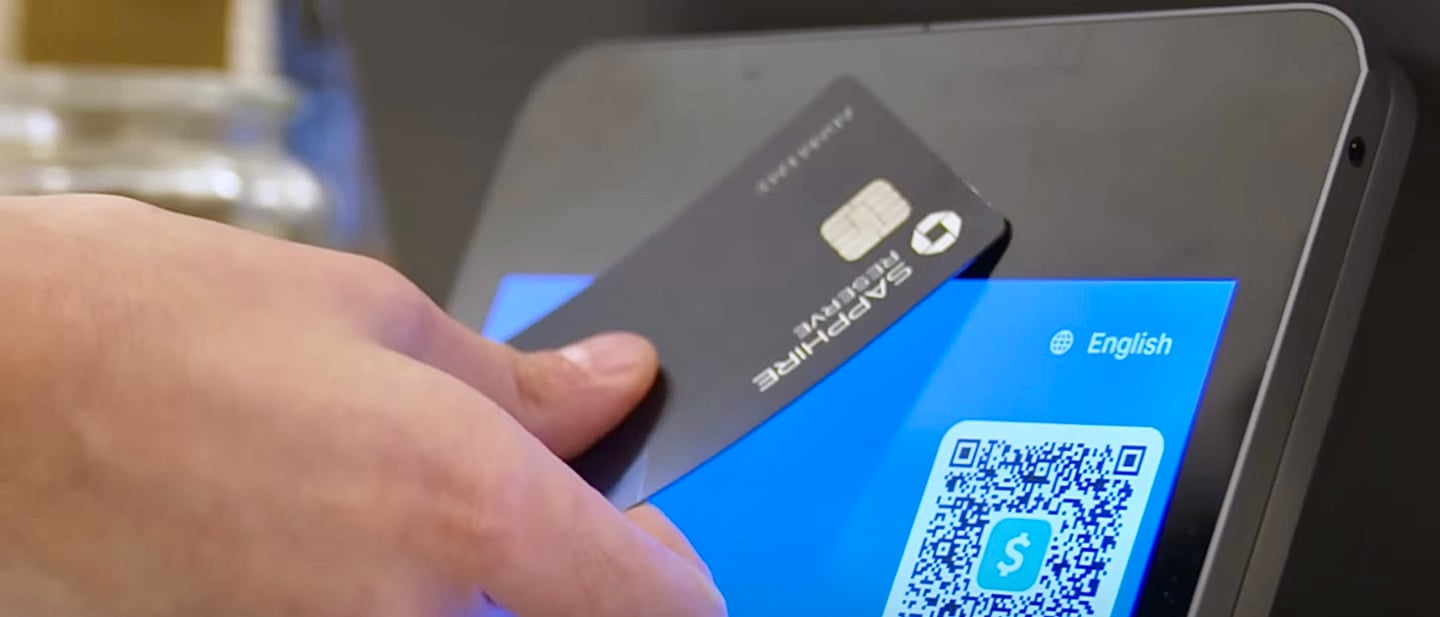
Płatności zbliżeniowe (Tap to Pay)
Fundament technologiczny: NFC i jego korzenie w RFID
Centralnym elementem schematu płatności zbliżeniowych jest Near Field Communication (NFC) – technologia, która udoskonala i uszczegóławia szerszy system identyfikacji radiowej (RFID). NFC działa na zasadzie indukcji elektromagnetycznej pomiędzy dwiema antenami pętlowymi, zaprojektowanymi w układzie przypominającym tor wyścigowy, umieszczonymi w odległości nieprzekraczającej czterech centymetrów. To ograniczone zbliżenie przestrzenne zapewnia bezpieczną i szybką wymianę danych, dostosowaną do wymogów transakcji płatniczych.
Symbioza pasywna i aktywna
Interakcja transakcyjna między instrumentem płatniczym (kartą lub urządzeniem z funkcją NFC) a czytnikiem opiera się na podziale ról: czytnik jest stroną aktywnie inicjującą, zdolną do samodzielnego nawiązania komunikacji; karta natomiast jest stroną pasywną, pozbawioną własnego zasilania, lecz reagującą na żądania czytnika. Interakcja ta umożliwia przekazanie danych płatniczych, co zasadniczo różni się od statycznej transmisji danych właściwej dla transakcji z użyciem paska magnetycznego.
Zabezpieczenia kryptograficzne: bezpieczeństwo na najwyższym poziomie
Kamieniem węgielnym architektury bezpieczeństwa w technologii płatności zbliżeniowych jest generowanie kryptogramu właściwego dla danej transakcji. Kryptogram ten powstaje w wyniku kryptograficznego połączenia danych transakcyjnych i danych karty, z użyciem klucza kryptograficznego przechowywanego w układzie scalonym karty. Proces ten stanowi skuteczną barierę przed powielaniem danych płatniczych w celach przestępczych, znacząco podnosząc poziom bezpieczeństwa każdej transakcji.
Komunikacja między płytą płatniczą a płytą główną w urządzeniu czytnika ma zasadnicze znaczenie dla złożenia danych transakcji w zabezpieczony, szyfrowany pakiet. Szyfrowanie, utrzymywane przez cały czas przesyłania danych do i od procesorów oraz sieci płatniczych, stanowi zaporę przed włamaniem i nieuprawnionym dostępem do danych, chroniąc poufność transakcji od jej zainicjowania do rozliczenia.
Porównawcza analiza bezpieczeństwa i ścieżki upowszechniania
W porównaniu z poprzednikami, czyli metodami opartymi na pasku magnetycznym i wkładaniu karty z chipem, technologia płatności zbliżeniowych stanowi skokowy postęp w bezpieczeństwie transakcji. Dynamiczne szyfrowanie i protokoły komunikacji o ograniczonym zasięgu z natury zmniejszają możliwości naruszenia danych, skutecznie przeciwdziałając skimmingowi i nieuprawnionemu wyprowadzaniu danych, które od dawna stanowiły problem w transakcjach w punktach sprzedaży.
Upowszechnienie na niektórych rynkach, w szczególności w Stanach Zjednoczonych, przez wiele lat pozostawało w tyle za Europą z powodu kosztów infrastruktury i przyzwyczajeń konsumentów, jednak od 2020 r. gwałtownie wzrosło.
Podsumowując, technologia płatności zbliżeniowych, dzięki wyrafinowanemu połączeniu technologii NFC, rygoru kryptograficznego i szyfrowanego przekazu danych, zapowiada zmianę paradygmatu w dziedzinie bezpiecznych i wydajnych metod płatności. Jej stopniowe włączanie w codzienne transakcje zapowiada podniesienie standardu bezpieczeństwa i wygody transakcji, wyznaczając decydujący etap ewolucji sektora handlu i płatności.
Sposób działania rezerwacji środków lub odroczonej płatności w transakcji kartą kredytową, debetową lub przedpłaconą
Autoryzacja
Transakcja rozpoczyna się od wniosku o autoryzację. Gdy przedstawiają Państwo kartę kredytową do zapłaty, akceptant przesyła wniosek do banku rozliczającego (acquirera).
Bank rozliczający przekazuje to żądanie do organizacji kartowej, która z kolei kieruje je do banku wydającego kartę. Bank wydający sprawdza dostępny limit kredytowy oraz pozostałe parametry transakcji pod kątem ich prawidłowości. Jeżeli wszystko jest w porządku, rezerwuje kwotę transakcji w ramach Państwa limitu kredytowego. Jest to tzw. blokada autoryzacyjna lub preautoryzacja. Stanowi ona sposób zapewnienia dostępności środków i zarezerwowania ich na potrzeby danej transakcji.
Generowanie kodu autoryzacyjnego
Gdy klient przedstawia kartę kredytową do zapłaty, system punktu sprzedaży (POS) akceptanta wysyła żądanie autoryzacji do banku rozliczeniowego (acquirera). Bank rozliczeniowy przekazuje to żądanie do organizacji kartowej, która kieruje je następnie do banku wydającego kartę. Jeżeli bank wydający zatwierdzi transakcję (np. dostępne są wystarczające środki lub limit kredytowy, a karta nie została zgłoszona jako zgubiona lub skradziona), generuje kod autoryzacji i odsyła go za pośrednictwem organizacji kartowej i banku rozliczeniowego do systemu POS akceptanta.
Długość kodów autoryzacyjnych, zwanych także kodami akceptacji, może różnić się w zależności od organizacji kartowej lub banku wydającego kartę. Kody te stanowią potwierdzenie zatwierdzenia transakcji i służą jako odniesienie w procesie rozliczeniowym. Długość i format kodu autoryzacyjnego mogą być określane na podstawie wymogów operacyjnych organizacji kartowych i zaangażowanych banków. Niektóre systemy stosują kody 6-cyfrowe, inne 8-cyfrowe, a jeszcze inne kody o innej długości.
Rejestracja transakcji
Akceptant otrzymuje kod autoryzacji, który potwierdza, że środki są dostępne i zarezerwowane na potrzeby tej transakcji. Pod koniec dnia, a czasem później, w zależności od procesu stosowanego przez akceptanta, akceptant przesyła do agenta rozliczeniowego (acquirera) partię transakcji do rozliczenia. Proces ten nazywany jest „capture”. W trakcie tego procesu akceptant dołącza kod autoryzacji dla każdej transakcji, który stanowi dowód autoryzacji i umożliwia agentowi rozliczeniowemu przyporządkowanie każdej transakcji do jej autoryzacji.
Rozliczenie
Bank agent rozliczeniowy przekazuje następnie transakcje wraz z kodami autoryzacyjnymi do organizacji kartowych w celu rozliczenia. Organizacje kartowe kierują transakcje do banków wydających karty, które następnie przekazują środki z tytułu zatwierdzonych transakcji bankowi agentowi rozliczeniowemu. Na koniec bank agent rozliczeniowy wpłaca środki na rachunek bankowy akceptanta.
Rozliczenia
Pod koniec dnia roboczego akceptant przekazuje wszystkie autoryzowane danego dnia transakcje w jednej paczce do banku rozliczającego (acquirera). Bank rozliczający przesyła następnie te transakcje za pośrednictwem organizacji kartowej do banku wydającego kartę (issuera) w celu rozrachunku.
Bank wydający przekazuje środki bankowi rozliczającemu, który następnie wpłaca je na rachunek sprzedawcy. W tym momencie transakcja zostaje zakończona, a zarezerwowane środki są ostatecznie przeniesione z Państwa linii kredytowej na rzecz sprzedawcy.
Prowadzenie dokumentacji
Kod autoryzacji jest kluczową informacją na potrzeby prowadzenia dokumentacji i rozstrzygania sporów. W przypadku sporu kod autoryzacji pozwala prześledzić transakcję przez kolejne etapy łańcucha przetwarzania i zweryfikować jej zasadność. Proces ten zapewnia właściwą rezerwację, przekazanie i zaksięgowanie środków, dając bezpieczną i możliwą do prześledzenia metodę obsługi transakcji kartami kredytowymi.
Rozliczenia
Bank wydający kartę odzwierciedli następnie tę transakcję w miesięcznym zestawieniu, po czym będą Państwo zobowiązani do dokonania zapłaty.
Transmisja danych
Poniżej przedstawiamy podsumowanie przebiegu komunikacji:
- Rejestracja danych: Gdy posiadacz karty inicjuje transakcję, terminal POS rejestruje dane karty (numer karty, datę ważności, CVV itp.) poprzez przeciągnięcie, włożenie, zbliżenie karty lub ręczne wprowadzenie danych.
- Bezpieczna transmisja: Zarejestrowane dane karty są bezpiecznie przesyłane z terminala POS do banku rozliczającego akceptanta lub procesora płatności. Transmisja ta odbywa się zazwyczaj z użyciem protokołu TLS (Transport Layer Security), który szyfruje dane, zapewniając ich poufność i integralność w trakcie przesyłania.
- Komunikaty ISO 8583: Bank rozliczający lub procesor płatności formatuje dane transakcji zgodnie ze standardem komunikatów ISO 8583. Standard ten określa strukturę i treść komunikatów wymienianych między różnymi podmiotami uczestniczącymi w procesie transakcji, takimi jak akceptanci, agenci rozliczeniowi, wydawcy i organizacje kartowe.
- Komunikacja z sieciami kartowymi: Bank będący agentem rozliczeniowym (acquirer) lub procesor płatności przesyła żądanie autoryzacji w formacie ISO 8583 do sieci kartowej (np. Visa, Mastercard) za pośrednictwem dedykowanych kanałów komunikacyjnych. Kanały te to zazwyczaj sieci prywatne, które w bezpieczny sposób łączą poszczególne strony uczestniczące w procesie transakcji.
- Routing w sieci kartowej: sieć kartowa identyfikuje bank wydający kartę (wydawcę) i przekazuje mu żądanie autoryzacji. Sieć kartowa może wykorzystywać dodatkowe protokoły i technologie komunikacyjne, takie jak TCP/IP i VPN (Virtual Private Networks), aby zapewnić bezpieczną i niezawodną transmisję danych transakcji.
W całym procesie komunikacji stosowane są liczne warstwy zabezpieczeń, w tym szyfrowanie, bezpieczne protokoły oraz zgodność ze standardami branżowymi, takimi jak PCI DSS. Zapewnia to poufność, integralność i dostępność danych transakcji na drodze od terminala POS do routingu w sieci kartowej i dalej.
Protokoły
ISO 8583
ISO 8583 to standard komunikatów stosowany w komunikacji dotyczącej transakcji finansowych, w szczególności transakcji kartami płatniczymi. Określa on format komunikatów, elementy danych oraz kody przetwarzania niezbędne do wymiany informacji o transakcjach między różnymi podmiotami, takimi jak akceptanci, agenci rozliczeniowi (acquirers), wydawcy kart (issuers) i organizacje kartowe.
Żądanie autoryzacji w formacie ISO 8583 zawiera różne elementy danych zorganizowane w ustrukturyzowanym komunikacie. Komunikat składa się z identyfikatora typu komunikatu (MTI), map bitowych (Bitmaps) i elementów danych (Data Elements).
Poniżej przedstawiono uproszczony przykład komunikatu z żądaniem autoryzacji w standardzie ISO 8583:
- Identyfikator typu komunikatu (MTI): Czterocyfrowy kod numeryczny określający cel komunikatu. Zapytanie autoryzacyjne ma kod „0100”, a odpowiedź – „0110”.
- Mapy bitowe (bitmaps): Ciąg bitów (zwykle 64 lub niekiedy 128) wskazujących, które elementy danych występują w komunikacie. Każdy bit mapy odpowiada określonemu elementowi danych.
- Elementy danych: Właściwe informacje o transakcji, uporządkowane w pola numerowane od 1 do 128. Każdy element danych ma określone znaczenie i format, na przykład numeryczny, alfanumeryczny lub binarny.
Elementy danych
Poniżej przedstawiono przykład niektórych powszechnie stosowanych elementów danych w żądaniu autoryzacji ISO 8583:
- DE 2: Główny numer rachunku (PAN) – numer karty wykorzystywany w transakcji.
- DE 3: Kod przetwarzania – 6-cyfrowy kod określający rodzaj transakcji (np. zakup, zwrot) oraz rachunek, który ma zostać użyty (np. rachunek bieżący, kredytowy).
- DE 4: Kwota transakcji – kwota transakcji, zazwyczaj przedstawiana jako 12-cyfrowa wartość liczbowa z domniemanym separatorem dziesiętnym.
- DE 7: Data i godzina transmisji – data i godzina zainicjowania transakcji, zazwyczaj w formacie RRMMDDggmmss.
- DE 11: System Trace Audit Number (STAN) – unikalny identyfikator transakcji generowany przez terminal lub system płatniczy.
- DE 22: Point of Service Entry Mode – kod wskazujący sposób odczytu danych karty (np. przesunięcie karty, odczyt chipa, wprowadzenie ręczne).
- DE 25: Point of Service Condition Code – kod określający szczególne warunki dotyczące transakcji (np. obecność klienta, e-commerce).
- DE 41: Card Acceptor Terminal Identification – unikalny identyfikator terminala POS.
- DE 42: Card Acceptor Identification Code – unikalny identyfikator sprzedawcy lub akceptanta karty.
- DE 49: Kod waluty transakcji – 3-cyfrowy kod określający walutę użytą w transakcji.
W kontekście standardu komunikatów finansowych ISO 8583 skrót „MTI” oznacza Message Type Identifier (identyfikator typu komunikatu). Jest to czterocyfrowy kod numeryczny wskazujący cel komunikatu, stanowiący pierwsze pole komunikatu ISO 8583.
MTI / Protokoły
MTI składa się z 4 pozycji (każda o zakresie 0–9) o następującym znaczeniu:
- Wersja (pierwsza pozycja): wskazuje wersję ISO 8583 zastosowaną w komunikacie.
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3-9: Zarezerwowane do przyszłego wykorzystania lub dla wersji niestandardowych
- Klasa (druga pozycja): określa główny cel komunikatu.
- 0: Zarezerwowane do użytku ISO
- 1: Autoryzacja
- 2: Transakcje finansowe (np. wypłata gotówki, zapytanie o saldo)
- 3: Działania na plikach (np. aktualizacje plików)
- 4: Storno i obciążenie zwrotne (chargeback)
- 5: Uzgadnianie
- 6: Administracyjne
- 7: Pobieranie opłat
- 8: Zarządzanie siecią
- 9: zarezerwowane do użytku ISO
- Funkcja (trzecia pozycja): Określa konkretną funkcję komunikatu.
- 0: Zapytanie
- 1: Zapytanie o odpowiedź
- 2: Doradztwo
- 3: Odpowiedź na awizo
- 4: Powiadomienie
- 5: Potwierdzenie otrzymania powiadomienia
- 6-9: Zarezerwowane do użytku ISO
- Pochodzenie (czwarta pozycja): wskazuje inicjatora komunikatu.
- 0: Agent rozliczeniowy
- 1: Powtórzenie przez agenta rozliczeniowego (acquirer)
- 2: Wystawca
- 3: Powtórzenie emitenta
- 4-9: Zarezerwowane do wykorzystania przez ISO
Przykładowe MTI w komunikatach ISO 8583:
- 0100: Żądanie autoryzacji
- 0110: Odpowiedź autoryzacyjna
- 0200: Wniosek o transakcję finansową
- 0210: Odpowiedź na transakcję finansową
- 0420: Żądanie storna
- 0421: Powtórzenie żądania odwrócenia transakcji
- 0430: Odpowiedź na storno
- 0500: Acquirer Reconciliation Request
- 0510: Odpowiedź w zakresie uzgodnienia po stronie acquirera
- 0800: Żądanie zarządzania siecią
- 0810: odpowiedź w zakresie zarządzania siecią
Należy pamiętać, że powyższe przykłady opierają się na standardowych typach komunikatów ISO 8583. Poszczególne wdrożenia i dostosowania mogą jednak różnić się w zależności od specyficznych wymogów poszczególnych systemów płatności lub instytucji finansowych.

Kolejny krok
Poproś o spotkanie zapoznawcze
Prosimy o krótkie przedstawienie, kim Państwo są i co mają Państwo na myśli. Zapytanie trafia bezpośrednio do Banku i jest traktowane jako poufne.
Wolą Państwo porozmawiać? Prosimy zarezerwować 30-minutową wideokonferencję.