
"Visa Direct Developer" Sandbox Dolandırıcılığının Anatomisi
Dolandırıcılığın tamamı, birbirinden temelde farklı iki unsurun kasıtlı ve yanıltıcı biçimde birbirine karıştırılmasına dayanmaktadır: “Visa Direct Developer” sandbox ortamı ile gerçek Visa Direct canlı ödeme ağı.
Dolandırıcılar, “Visa Direct Developer” ifadesini (bu ifade yalnızca Visa'nın yazılım geliştiricilere sunduğu, ücretsiz erişimli ve simüle edilmiş bir test ortamını ifade etmektedir) sanki gerçek Visa Direct altyapısıyla eşdeğermiş gibi istismar etmektedir; oysa gerçek Visa Direct, bankalar ve ödeme kuruluşları tarafından VisaNet sistemi üzerinden gerçek fonların aktarılmasında kullanılan, lisanslı ve düzenlemeye tabi bir altyapıdır.
Gerçekte Visa Direct Developer portalının VisaNet ile hiçbir teknik, finansal veya operasyonel bağlantısı yoktur. Gerçek fonlara erişemez, gerçek işlem başlatamaz ve gerçek bir ödeme kartı veya bankacılık sistemiyle etkileşime giremez. Ortamın tamamı, yalnızca kod testi için tasarlanmış bir sandbox, yani yazılım simülatörüdür. Bu ortamda “gönderilen” her işlem, yalnızca yazılımcıların entegrasyon çalışmalarına yardımcı olmak amacıyla JSON formatında, önceden hazırlanmış, sabit kodlanmış ve tamamen kurgusal yanıtlar döndürür.
Hiçbir gerçek para hareketi gerçekleşmez, hiçbir işlem canlı bir karta veya hesaba ulaşmaz ve sandbox ortamında gösterilen hiçbir tanımlayıcı gerçek bir Visa sisteminde mevcut değildir.
Dolayısıyla Visa Direct Developer kullanarak halihazırda “fon gönderdiğini” iddia eden herkes, özellikle geliştirici portalından ekran görüntüleri veya “transactionIdentifier” gibi alanlar içeren JSON çıktıları gösteriyorsa, kesin biçimde sahte bilgi sunmaktadır. Bu, gerçekte hiçbir ödeme yapılmamışken ve yapılması da mümkün değilken, meşru fon akışlarını taklit etmek üzere tasarlanmış hileli bir yöntemdir. Sandbox ortamının finansal sistemle bağlantısı, bir hesap makinesi uygulamasının banka hesabınızla bağlantısından daha fazla değildir.
Aşağıda, dolandırıcıların bu yanlış anlamayı nasıl silaha dönüştürdüğüne dair adli bir inceleme yer almaktadır.
| Aşama | Dolandırıcının yöntemi | Neden inandırıcı göründüğü | Gerçekte neler olur |
|---|---|---|---|
| 1 – Kurulum | Bir geliştirici hesabı kaydeder (lisans ve gerekli özen (due diligence) süreci olmaksızın) ve örnek API anahtarları ile test kartı numaraları oluşturur. | Herkes bunu dakikalar içinde yapabilir; bu da meşruiyet izlenimi yaratır. | Sandbox anahtarları canlı ağdan yalıtılmıştır; hiçbir fon hareket edemez. |
| 2 – Sahte “Fon Yeterliliği Belgesi” | Sandbox ortamında bir PushFunds çağrısı çalıştırır, HTTP 200 OK yanıtını ve uydurma transactionIdentifier değerini kaydeder. Bunları ekran görüntüsü veya PDF “makbuz” olarak sunar. | Yanıt verisi, canlı bir Orijinal Kredi İşlemi (OCT) ile aynı görünür. | Tanımlayıcı yalnızca sandbox veritabanı içinde bulunur; Visa Net'e hiçbir zaman iletilmez. |
| 3 – Mağdurun taahhüdünü tetikleme | Fonların “yolda olduğu, ancak uyum onayını beklediği” iddiası ve peşin ücret talebi (vergi, serbest bırakma bedeli, AML onayı vb.). | Mağdur, yükteki PAN'ın kendi kartına ait olduğunu doğrulayabilir; JSON ise tutarı kesin biçimde teyit eder: güçlü bir psikolojik kanıt. | Çağrıdaki hiçbir alıcı banka (acquirer) BIN'i aktif değildir; dolayısıyla ödeme hiçbir zaman takas edilemez. |
| 4 – Gecikme ve mazeretler | Ücretler ödendikten sonra zaman kazanmak amacıyla “sınır ötesi kısıtlama”, “Visa kuyruk birikimi” veya “alıcı bankanın Visa Direct'e açık olmaması” gibi gerekçelere başvurur. | Teknik jargon meseleyi belirsizleştirir ve mağdurun bunu çürütecek şema bilgisi yoktur. | Nihayetinde iletişim kesilir veya dolandırıcı ek ödeme talep eder. |
Uyarı İşaretleri
| Gösterge | Üretim ortamında neden mümkün değildir |
|---|---|
| “Hazinemizden Visa Direct Developer aracılığıyla gönderilmiştir” | Geliştirici portalı ≠ canlı push ödeme altyapısı. |
| Ekran görüntüleri test amaçlı Acquiring BIN'i gösterir (normalde 4 × 0 veya 4 × 9) | Test BIN'leri Visa Net üzerinden hiçbir zaman yönlendirilemez. |
| Adı belirtilmiş lisanslı bir sponsor/edinici kuruluş bulunmaması; göndericinin bir birey veya tanınmayan bir LLC olması | Visa, herhangi bir proje canlı ortama geçmeden önce edinici banka (acquirer) sponsorluğunu şart koşar. |
| Peşin “serbest bırakma” ücreti talep edilmesi | Klasik bir ön ödemeli dolandırıcılık kalıbıdır; meşru OCT'ler, mağdura ek ücret yüklenmeden lehtara ulaşır. |
Gerçekliğin Doğrulanması (Teknik Kontrol Listesi)
- Gönderenin üye işyeri bankasından (acquirer) canlı Orijinal Kredi İşlemi (Original Credit Transaction, OCT) kaydını talep edin; böyle bir kayıt mevcut olmayacaktır.
- İhraççı bankanıza, canlı Visa ağında eşleşen bir Visa işlem tanımlayıcısının bulunup bulunmadığını sorun; sandbox ortamına ait bir tanımlayıcı canlı ağda bulunmaz.
- acquiringBin alanındaki BIN'i inceleyin: 408999, 000000 gibi değerler veya kamuya açık BIN veri tabanında karşılığı bulunmayan herhangi bir değer, test verisine işaret eder.
- Kartınızı çıkaran bankadan veya göndericinin işlem bankasından (acquirer) transactionIdentifier değerinin canlı ağda mevcut olup olmadığını teyit etmesini isteyin.
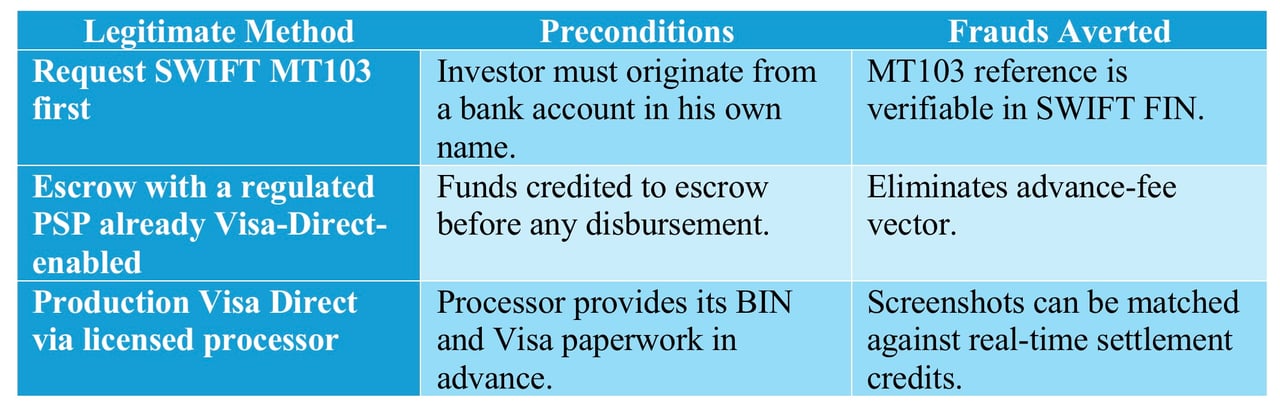
Risk Azaltma ve Alternatif Güvenli Yollar
Yönetici Özeti (Tek Cümle)
Bir karşı taraf “Visa Direct Developer üzerinden para gönderdiğini” iddia eder ve bu iddiayı sandbox ekran görüntüleriyle destekliyorsa, bunu ön ödemeli dolandırıcılığın kesin kanıtı olarak değerlendirin: sandbox bir ödeme altyapısı değil, yalnızca bir gösterim ortamıdır ve hiçbir fon bu yolla hesaba ulaşamaz.
Sonraki adım
Tanıştırma talep edin
Kim olduğunuzu ve aklınızdaki konuyu birkaç satırla bize anlatın. Talebiniz doğrudan Bankaya iletilir ve gizlilik içinde ele alınır.
Görüşmeyi mi tercih ediyorsunuz? 30 dakikalık bir Video Konferans planlayın.