Finansal Dolandırıcılık
Kart Ağı Yüklemeleri
Visa, Mastercard ve Diğer Ödeme Ağlarının Bulutuna Yüklenen Fonlar Efsanesi
Gerçeği Anlamak
Finansal işlemler dünyasında Visa, Mastercard, American Express ve benzeri şirketler hakkında yaygın bir yanlış inanış vardır: Bu şirketlerin fonları bulutlarında veya sunucularında bir şekilde “sakladığı” ve bireylerin bu ağlara doğrudan erişerek çok büyük tutarlara ulaşabileceği. Bu yanılgı, söz konusu şirketlerin finansal ekosistem içindeki rollerinin yanlış anlaşılmasına dayanmaktadır. Visa, Mastercard, American Express, Diners, Union Pay, Discover ve benzeri kuruluşların fonları kendilerinin tutmadığını veya yönetmediğini, bunun yerine ödeme sürecinde vazgeçilmez aktarım kanalları olarak işlev gördüğünü açıkça belirtmek gerekir.
Fiziksel veya bulut tabanlı POS işlemleriyle sıklıkla ilişkilendirilen ”101.1 ila 101.9” ve ”201.1 ila 201.9” gibi kart “protokolleri” efsanesi, belirli finans çevrelerinde dolaşan yanlış bilginin çarpıcı bir örneğidir; çoğu zaman bir ayrıcalık duygusu ve gizli iç bilgi izlenimi yaratır. Visa, Mastercard ve American Express gibi ödeme ağlarında özel işlem ayrıcalıklarını veya gizli işlevleri kontrol ettiği ya da açtığı öne sürülen bu sözde protokollerin tamamı hayalidir. Hiçbir meşru finans kuruluşunun veya kart ihraççısının hiçbir el kitabı veya belgesi bu protokollere atıfta bulunmaz; bunlar kart işlemlerine ilişkin standart işletim prosedürlerinin hiçbirinde yer almaz. Gerçekte “101” ve “201”, kartın manyetik şeridinde saklanan gerçek üç haneli hizmet kodlarıdır: 101 çipsiz uluslararası kartı, 201 ise çipli uluslararası kartı ifade eder. Dolandırıcılar, yalnızca kartın yeteneklerini tanımlayan bu kodları kötüye kullanarak uydurma “protokolleri” inandırıcı göstermeye çalışır.
Bu efsaneler, çoğunlukla ödeme sistemleri konusundaki bilgi eksikliğinden yararlanmayı amaçlayan dolandırıcılar tarafından yayılmakta; var olmayan kodları finansal manipülasyona veya gizli servete açılan bir kapı gibi göstermektedir. Gerçekte ödeme ağları, evrensel olarak kabul görmüş standartlara ve güvenlik önlemlerine göre işlemektedir; bunların tümü şeffaf biçimde belgelenmiş olup yetkili düzenleyici kanallar aracılığıyla erişilebilirdir.
Visa, Mastercard ve Diğer Ödeme Ağları Tam Olarak Ne İş Yapar?
Visa, Mastercard, American Express ve benzerleri, tüketiciler, üye işyerleri ve bankalar arasında işlem bilgilerinin sorunsuz ve güvenli biçimde iletilmesini sağlayan ödeme ağları olarak faaliyet gösterir. Bir kredi veya banka kartını okuttuğunuzda ya da kart bilgilerinizi çevrimiçi olarak girdiğinizde, bu şirketler ödeme bilgisinin üye işyerinden kart ihraççısına (genellikle bankanıza) iletilmesinden ve işlemin usulüne uygun biçimde yetkilendirilmesi, takas edilmesi ve kesinleşmesinden sorumludur.
Ayrıntılı olarak:
- Visa, Mastercard ve Union Pay öncelikle ödeme ağlarıdır. Kredi kartlarını veya banka kartlarını doğrudan ihraç etmezler; bunun yerine, kartları kendi ağlarının markası altında ihraç eden bankalar gibi finansal kuruluşlarla iş birliği yaparlar. Bir Visa veya Mastercard kartını kullandığınızda ödemeyi yetkilendiren ve işleme koyan, Visa veya Mastercard'ın kendisi değil, kartı ihraç eden bankadır. Bu şirketler yalnızca ödemenin güvenli ve verimli biçimde işlenmesini sağlar.
- American Express ve Discover ikili bir rol üstlenir. Visa ve Mastercard'dan farklı olarak her ikisi de hem ödeme ağı hem de kart ihraççısıdır. Bu, işlemleri kolaylaştıran altyapıyı sağlamanın yanı sıra kendi kartlarını ihraç ettikleri ve bu kartlar için ödeme yetkilendirmesini de kendilerinin yürüttüğü anlamına gelir.
Sözde Teknik Kart Takas Düzenekleri
Kalıcı Bir Mali Dolandırıcılık Örüntüsünün Yapısal Analizi
Yetki alanları ve sektörler genelinde, küresel kart ödeme sistemlerinin belirsizliğinden ve teknik karmaşıklığından yararlanan, tekrarlayan bir finansal dolandırıcılık türü yerleşmiştir. Bu planlar, sahte banka teminat mektuplarına veya hayali merkez bankası belgelerine değil, kart ağlarının ve bankalararası takasın fiilen nasıl işlediğinin kasıtlı olarak yanlış sunulmasına dayanır.
1. Karmaşıklığın Stratejik Kullanımı
Modern kartlı ödeme sistemleri, mevcut en karmaşık ve aynı zamanda en standartlaştırılmış finansal altyapılar arasındadır. Birden fazla aktörü, tescilli mesaj formatlarını ve çok katmanlı takas döngülerini içerirler. Bu sınıftaki dolandırıcılık kurguları, otantik terminolojiyi seçerek ödünç alıp gerçek operasyonel bağlamından koparmak suretiyle bu karmaşıklığı istismar eder.
Visa, Mastercard veya benzeri ağlar tarafından işletilen sistemlere yapılan atıflar, gerçek süreçleri tanımlamak için değil, uzman olmayan kişileri otoriter görünen jargonla bunaltmak için kullanılmaktadır.
Dolandırıcılık teknik doğruluğa dayanmaz. Algılanan inandırıcılığa dayanır.
2. Temel Anlatı Mimarisi
Ayrıntılar farklılık gösterse de bu tür dolandırıcılık şemaları ortak bir anlatı yapısını paylaşma eğilimindedir:
- Bir işlem “özel”, “standart dışı” veya “piyasa dışı” olarak nitelendirilmektedir.
- Takas ve mutabakat, otomatik sistemlere değil, takdire bağlı insan müdahalesine bağlı olarak gösterilmektedir.
- Süreç; nadir, yanlış anlaşılan veya yalnızca içeridekilerce bilinen bir süreç olarak sunulur.
- Bankacılık çıktılarına benzeyen ancak bağımsız olarak doğrulanamayan belgeler sunulmaktadır.
Bu anlatıları birleştiren ortak unsur, fonların ne tamamen gerçek dışı ne de tamamen mutabakata bağlanmış, bir tür geçiş halinde bulunduğu ve bir kabul ya da serbest bırakma işleminin beklendiği iddiasıdır.
3. Kart Ağı Rollerinin Yanlış Beyan Edilmesi
Bu düzenlerin temel dayanaklarından biri, kart ağlarının fiilen ne yaptığının yanlış tanıtılmasıdır.
Kart ağları şunları yapmaz:
- Müşteri fonlarını tutmak.
- Ödeme başlatır.
- Kurumsal veya kişisel hesaplara alacak kaydı yapın.
- Şube veya hesap düzeyinde faaliyet gösterir.
Bunların rolü yetkilendirme mesajlaşması, takas ve üye kurumlar arasındaki net mutabakatla sınırlıdır. Fonların nihai lehtara ulaştırılmasında bunlara aktif bir rol atfeden her anlatı, operasyonel gerçeklikten sapmaktadır.
Bu ayrım temel niteliktedir ve pazarlığa açık değildir.
4. Takdire Bağlı Uzlaşma Kurgusu
Yinelenen bir tema, takas ve mutabakatın bir banka tarafından yapılan manuel incelemeye veya onaya bağlı olduğu iddiasıdır.
Meşru sistemlerde:
- Takas yükümlülükleri, takası yapılmış işlemlerin matematiksel sonuçlarıdır.
- Net pozisyonlar algoritmik olarak hesaplanır.
- Takas, önceden belirlenmiş hesaplar aracılığıyla otomatik olarak gerçekleştirilir.
Bir banka çalışanının yükümlülüklerin nihai olarak yerine getirilip getirilmeyeceğini değerlendirdiği herhangi bir işlem adımı bulunmamaktadır. Takdir yetkisinin devreye sokulması, kayıtların mutabakatını, denetlenebilirliği ve mevzuata uyumu zedeleyerek tüm sistemi istikrarsız hâle getirir.
İsteğe bağlı uzlaşma (discretionary settlement) fikri yalnızca yanlış değil, yapısal olarak da imkânsızdır.
5. Temel Gösterge Olarak Yapısal İmkânsızlık
Belirleyici ölçüt, bir belgenin gerçek görünüp görünmediği değil, tarif edilen sürecin onlarca yıllık finansal kontrolleri ortadan kaldırmadan var olup olamayacağıdır.
Bu düzenlemelerin gerçek olabilmesi için:
- Kart ağlarının net takas uygulamasından vazgeçmesi gerekirdi.
- Bankaların takas konusunda takdire bağlı yetki mekanizması getirmesi gerekecektir.
- Düzenleyici denetim izlerinin devre dışı bırakılması gerekecekti.
- Mutabakat süreçlerinin sessizce başarısız olması gerekirdi.
Bu bileşim, işleyen finansal sistemlerde bugüne kadar hiç görülmemiştir.
6. Nihai Değerlendirme
Sözde teknik kart takas şemaları; yenilikçi finansal enstrümanlar, yanlış anlaşılmış eski süreçler veya gelişmekte olan ödeme teknolojileri değildir. Bunlar, gerçek sistemlerin dilini ödünç alırken temel ilkelerini ihlal eden kurgusal anlatılardır.
Kart ağlarının gerçekte nasıl işlediğini anlamak, bu şemaları şeffaf kılar. Bunların karmaşıklığı finansal değil, dilsel niteliktedir.
Altta yatan yapı incelendiğinde yanılsama ortadan kalkar.
Bu Ağlar Fonlarınızı Tutar mı?
Hayır. Kartınıza bağlı fonların Visa, Mastercard veya American Express tarafından yönetilen bir "bulutta" saklandığını düşünmek yaygın bir yanlış anlamadır. Gerçekte banka hesabınızdaki fonlar (banka kartları için) veya kullanımınıza açık kredi (kredi kartları için), tamamen kartınızı düzenleyen finansal kuruluş tarafından yönetilir. Bu fonlar, ödeme ağları tarafından değil, bankanız tarafından güvenle tutulur.
Visa, Mastercard ve benzeri şirketler yalnızca işlem verilerinin iletildiği altyapıyı sağlar. Bir satın alma yaptığınızda, hesabınızdan (veya kredi limitinizden) satıcının hesabına para aktarılması talebinin verimli ve güvenli biçimde işlenmesine yardımcı olurlar. Bu ağlar hiçbir aşamada fiili fonları tutmaz.
Takas, Provizyon ve Mutabakat: Gerçek Süreç
Bir ödeme kartı kullandığınızda tipik bir işlem şu şekilde işler:
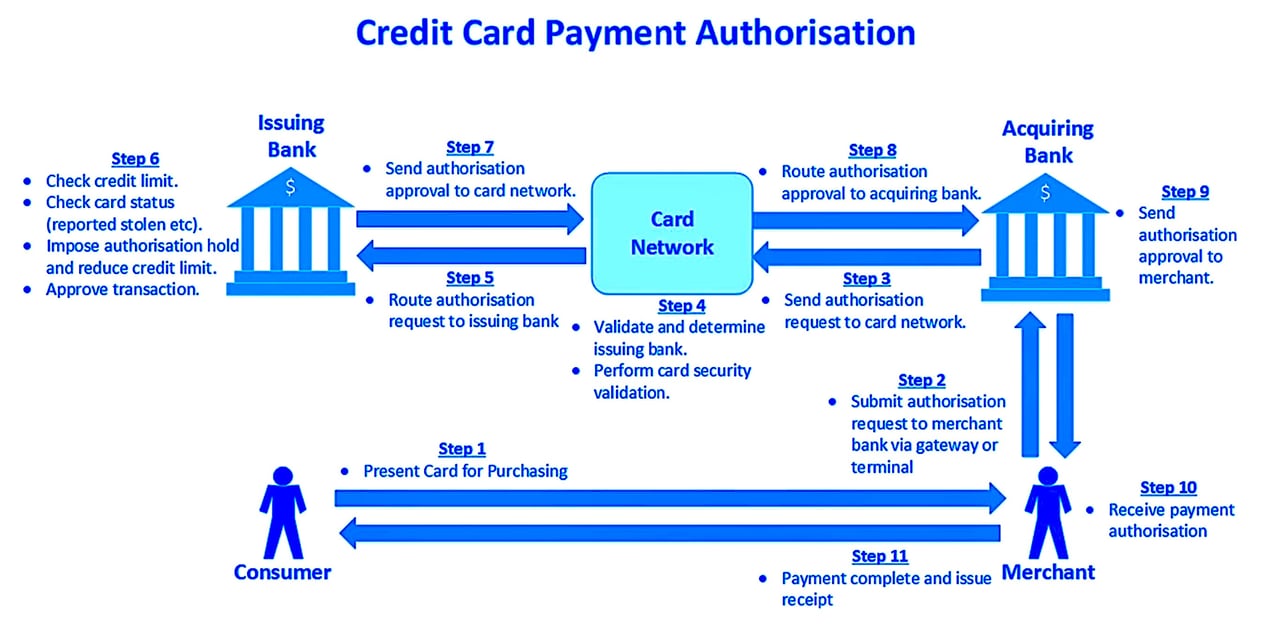
- Yetkilendirme: Bir satın alma yaptığınızda, satıcı ödeme bilgilerini kendi bankasına (ödeme kabul eden banka, acquiring bank) iletir. Ödeme kabul eden banka daha sonra ödeme ağıyla (ör. Visa veya Mastercard) iletişime geçer; ağ da işlem talebini kartınızı çıkaran bankaya (kendi bankanıza) yönlendirir. Bankanız yeterli bakiyeniz veya kredi limitiniz olup olmadığını kontrol eder ve işlemi onaylar ya da reddeder. Bu kararı Visa veya Mastercard vermez: yalnızca talebi iletirler.
- Takas: İşlem onaylandıktan sonra, üye işyeri bankası (işyerinin bankası) ödeme ayrıntılarını, borçlu olunan tam tutarı belirterek kartı çıkaran bankaya (sizin bankanıza) iletir. Bu süreç de ödeme ağı aracılığıyla yürütülür; ancak paranın hareketi yalnızca bankaları ilgilendirir.
- Takas ve uzlaşma: Son olarak, kartı ihraç eden banka, ağın takas ve uzlaşma hizmetinin net pozisyonlarını hesapladığı ve koordine ettiği uzlaşma hesapları aracılığıyla kartı kabul eden bankaya ödeme yapar; ardından kartı kabul eden banka üye işyerinin hesabına alacak kaydeder. Ağ, müşteri fonlarını tutmaz.
Standartların Belirlenmesi: Ödeme Ağlarının İşlemlerin Ötesindeki Rolü
Visa, Mastercard, American Express, Diners ve Union Pay da işlemlerin nasıl gerçekleştirilmesi gerektiğine ilişkin standartların oluşturulmasında önemli bir rol oynamaktadır. Satıcılar, ödeme aracıları ve pazar yerleri için yönergeler belirleyerek işlemlerin güvenli ve küresel finansal düzenlemelere uygun olmasını sağlarlar. Bu standartlar tüketicileri sahtekârlığa karşı korur ve ödeme sisteminin bir bütün olarak güvenilirliğini temin eder.
Ancak bu düzenleyici işlevlerinde dahi söz konusu şirketler fonları kendileri tutmaz veya yönetmez. Rolleri, bankalar arasındaki fon hareketlerinin sorunsuz ve güvenli biçimde yürütülmesini sağlamakla sınırlıdır. Fonların bir şekilde bu kuruluşlar tarafından saklandığı veya kontrol edildiği yönündeki yanlış kanı, bu kuruluşların fiilî işlevinin hatalı yorumlanmasından ibarettir.
Kripto Para Birimlerinin ve Dijital Cüzdanların Özel Durumu
Dijital cüzdanların ve kripto para birimlerinin yükselişiyle birlikte “fonların bulutta saklandığı” efsanesi daha fazla ilgi görmüştür, ancak bu yalnızca bir efsane olarak kalmaktadır. Apple Pay, Google Pay gibi dijital ödeme hizmetlerinde veya kripto para cüzdanlarında dahi, altta yatan fonlar yine finansal kuruluşlar veya blokzincir tabanlı cüzdanlar tarafından tutulmaktadır; Visa, Mastercard veya diğer ödeme ağları tarafından değil. Bu şirketler daha hızlı veya daha kullanışlı ödemeleri mümkün kılan teknolojiyi sağlayabilir, ancak fiilen hiçbir fon tutmazlar.
Özetle: Ödeme Ağları Banka Değildir
Bu efsaneyi kesin olarak ortadan kaldıralım: Visa, Mastercard, Diners, Union Pay, American Express ve benzeri ağlar hiçbir biçimde fon saklamaz. Bu ağlar aracı olarak hareket eder; tüketiciler, işyerleri ve bankalar arasındaki ödemelerin işlenmesi için gerekli teknoloji ve altyapıyı sağlar. Paranın fiilî hareketi, ödemeleri ihraç eden ve tahsil eden bankalar arasında gerçekleşir; American Express ve Discover örneğinde ise kendi ihraç ve tahsilat sistemleri arasında gerçekleşir.
Bu ayrımı anlamak, modern finansal işlemlerin sofistike ancak şeffaf yapısını kavramak açısından kritik önem taşır. Bu ağlar fonları elde tutmak yerine, paranızın sistem içinde güvenli ve verimli biçimde hareket etmesini sağlar ve dünya genelindeki tüketicileri ve işletmeleri birbirine bağlar.
Gizli POS Protokolleri Kurgusu – 101.x ve 201.x
Giriş
Ödeme işleme dolandırıcılığı dünyasında, 101.1'den 101.9'a ve 201.1'den 201.9'a kadar numaralandırılmış sözde “gizli POS protokolleri” kadar kalıcı olan çok az efsane vardır. Bu düzenlerin destekçileri, her bir kodun POS terminallerinde veya kart ağlarında standart güvenlik, yetkilendirme ve mutabakat prosedürlerini atlayan özel bir işlevi açtığını iddia etmektedir.
Bu kodlar uydurmadır. Resmî hiçbir Visa, Mastercard, American Express, UnionPay, EMVCo veya ISO 8583 teknik şartnamesinde yer almazlar. İçeriden bilgi sahibi olunduğu izlenimini yaratmak ve aracıları, var olmayan olanaklara erişim karşılığında yüksek tutarlı “aktivasyon” veya “lisans” ücretleri ödemeye yönlendirmek amacıyla icat edilmişlerdir.
101.x Serisi – Manuel Kayıt Efsaneleri
101.1 – “Anında Toplu Geçersiz Kılma”
İddia:
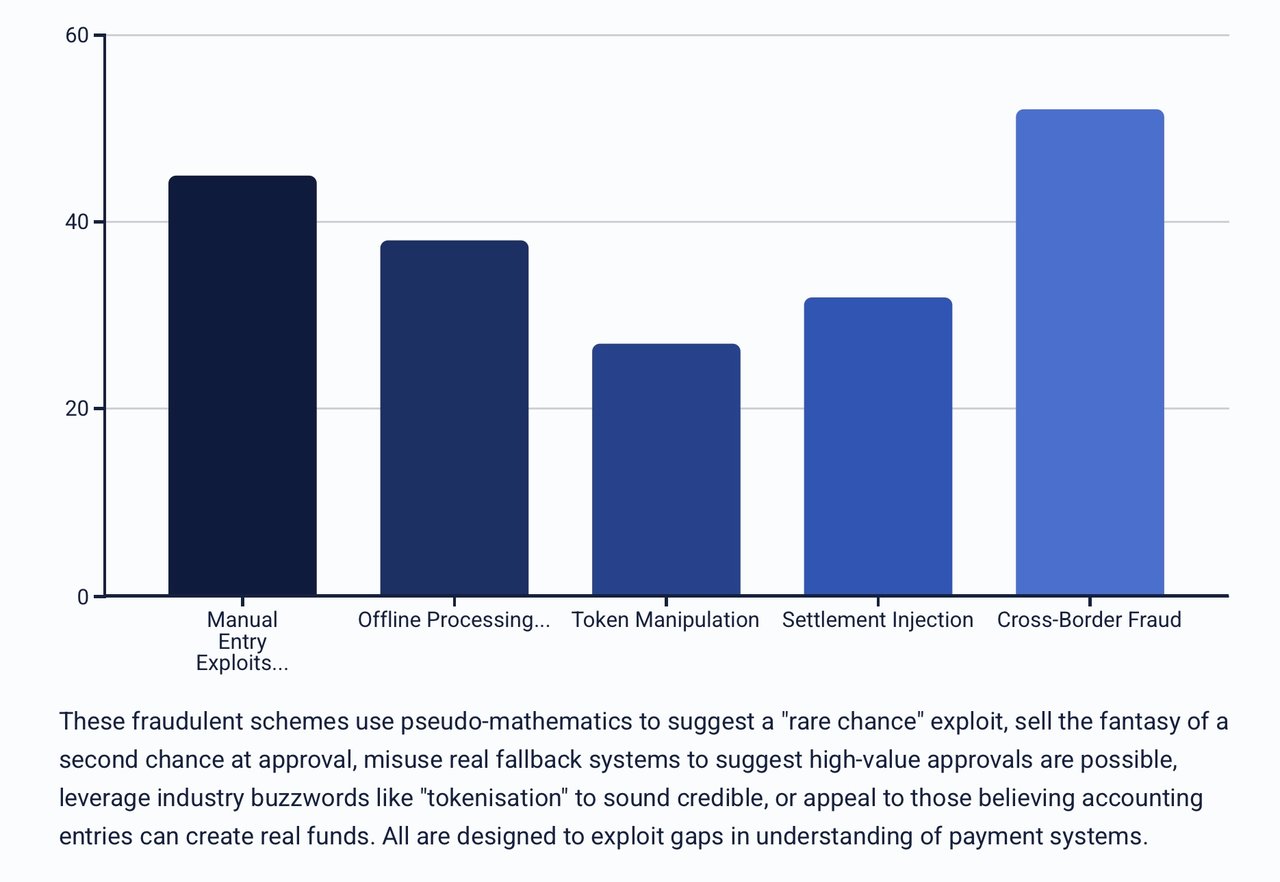
Dolandırıcılar “101.1” kodunu, satıcıların elle girilen işlemleri olağan akseptans bankası ve kart ağı takas gecikmelerini atlayarak anında takas etmesine imkân tanıyan gizli bir POS işlevi olarak sunar. Bunu, yüksek hacimli satıcılar için bir “VIP modu” olarak çerçevelerler.
Gerçek Durum:
Giriş yöntemi ne olursa olsun, tüm işlemlerin şu aşamalardan geçmesi gerekir:
- İlk kabul için üye işyeri bankası (acquirer) aracılığıyla.
- Yönlendirme için kart ağı üzerinden.
- Yetkilendirme için ihraççıya iletilir.
Mutabakat, ağ tarafından planlanan toplu işlemler halinde gerçekleşir. Visa, Mastercard veya EMV dokümantasyonunda anlık mutabakat protokolü bulunmamaktadır.
Hedef Kitle:
Nakit akışı baskısı altındaki tacirler; yüksek marjlı “özel” bir ürün arayan aracılar.
Neden İşe Yarar:
Takas gecikmelerinden duyulan hoşnutsuzluğu ve takas döngülerinin sabit olduğunun bilinmemesini istismar eder.
Cazibe:
“Hesabınızda anında nakit: beklemek yok, banka gecikmesi yok.”
101.2 – “Sınır Ötesi Manuel Takas”
İddia:
“101.2” kodunun, daha hızlı takas ve daha düşük ücretler için yurt dışında ihraç edilmiş kartları yurt içinde mutabakata zorladığı ileri sürülmektedir.
Gerçek:
Sınır ötesi takas güzergâhları, kart ağının interchange yönlendirme tabloları tarafından belirlenir. Terminaller güzergâhı değiştiremez. Ağ mimarisinde böyle bir geçersiz kılma mekanizması bulunmamaktadır.
Hedef Kitle:
Uluslararası kartlı işlemlerde yoğun faaliyet gösteren işletmeler.
Neden İşe Yarar:
Yurt dışı takas (interchange) ücretlerinden ve gecikmelerden kaçınma hayalini sunar.
Çekici Vaat:
“Herhangi bir kartı yerel bir kart gibi kullanın: tasarruf edin ve ödemenizi daha hızlı alın.
101.3 – “Çoğaltılmış Kart Verisi Enjeksiyonu”
İddia:
Birbirinin aynısı iki işlemin art arda gönderilmesinin, sistemi kandırarak ikinci işlemi otomatik olarak onaylamasını sağladığı öne sürülmektedir.
Gerçek:
Ağlar mükerrer işlem tespiti yapar. Tekrarlanan özdeş işlemler işaretlenir ve reddedilir; işyerleri soruşturmaya tabi tutulabilir.
Hedef Kitle:
Başarısız işlemleri yöneten ve yeniden denemeyi "zorlamak" isteyen aracılar.
Neden İşe Yarar:
Kumarbaz yanılgısına başvurur: “İlki başarısız olduysa, ikincisi belki geçebilir.”
Çekici Vaat:
“İçeridekilerin kullandığı gizli bir diziyle redleri onaya dönüştürün.”
101.4 – “Taban Limit (Floor Limit) İstismarı”
İddia:
“101.4”ün, yüksek tutarlı manuel girişler için ihraççı yetkilendirmesini aşmak amacıyla temassız “taban limitlerini” kötüye kullandığı öne sürülmektedir.
Gerçek Durum:
Taban limitler yalnızca terminal ve kart ihraççısı kuralları uyarınca çevrimdışı onaylanan, düşük tutarlı ve kartın fiziken sunulduğu işlemler için geçerlidir. Manuel kart numarası girişi her zaman kart ihraççısının onayını gerektirir.
Hedef Kitle:
Kart ihraççısı devreye girmeksizin yüksek tutarlı onay arayan, nakit yoğun sektörlerdeki işletmeler.
Neden İşe Yarar:
İmkânsız bir iddiaya itibar kazandırmak için gerçek bir terimi (“taban limit”) yanlış kullanır.
Çekici Vaat:
"Yüksek tutarlı işlemler anında gerçekleştirilir: ihraççı denetimi yoktur."
101.5 – “Merchant ID Override”
İddia:
Üye işyeri hesabını ayrıcalıklı ayarlara sahip bir hesaba geçiren bir terminal kodu.
Gerçek Durum:
Üye işyeri kimlikleri, üye işyeri anlaşmalı kuruluşun (acquirer) arka ofis düzeyinde sabitlenmiştir. Terminaller bunları yerel olarak değiştiremez.
Hedef Kitle:
Yüksek riskli MCC kodlarında yer alan ve faaliyet niteliklerini gizlemek isteyen işletmeler.
Neden işe yarar:
Kısıtlamaları aşmak için ödeme ağındaki "kimliğinizi" değiştirme fikrine dayanır.
Çağrı:
“Tek bir dokunuşla temiz bir üye işyeri profili altında faaliyet gösterin.”
101.6 – “Kart Mevcut Olmadan Yapılan İşlemde Zorunlu Onay”
İddia:
CNP işlemlerini kartın fiziken mevcut olduğu işlem statüsüne dönüştürür ve ihraççıyı yanıltarak bu işlemleri onaylamasını sağlar.
Gerçek:
Kartın fiziksel olarak mevcut olup olmadığı durumu, POS giriş modunda (ISO 8583 alan 22) bildirilir ve çip kriptogramlarıyla doğrulanır; uyumsuzluklar reddedilir.
Hedef Kitle:
Ret oranları yüksek çevrimiçi satıcılar.
Neden işe yarar:
Kartın fiziken sunulduğu işlemlerde dolandırıcılık kontrollerinin daha düşük olduğunu bilen, ancak veri düzeyinde doğrulamayı anlamayan kişileri hedefler.
Çekicilik Unsuru:
“Çevrimiçi satışlarınızı, daha yüksek onay oranları için mağaza içi kart okutma işlemleri gibi gösterin.”
101.7 – “Manuel İade İstismarı”
İddia:
Orijinal bir satış olmaksızın iade yapılmasına izin vererek bir hesaba doğrudan alacak kaydı oluşturur.
Gerçek Durum:
İadeler normal olarak asıl satışa bağlıdır; bağımsız alacak kayıtları kısıtlıdır ve ödeme kabul eden kuruluşlar (acquirer) ile ödeme ağları tarafından yakından izlenir.
Hedef Kitle:
Satış faaliyeti olmaksızın nakde çevirme yöntemi arayan dolandırıcılar.
Neden İşe Yarar:
İade işlemlerinde bir “boşluk” olarak sunulur.
Çekici Yönü:
“Herhangi bir hesabı anında alacaklandırın: satış gerekmez.”
101.8 – “Manuel Giriş POS”
İddia:
Manuel kart numarası girişi, “arka kapı üye işyeri numaraları” kullanılarak, ihraççı doğrulaması olmaksızın onayı zorunlu kılmaktadır.
Gerçek Durum:
Manuel girişte de olağan ihraççı yetkilendirmesi gerekir; atlatma yolu bulunmamaktadır.
Hedef Kitle:
Ödeme kabul eden kuruluşlar (acquirer) tarafından reddedilen aracılar ve yüksek riskli işletmeler.
Neden işe yarar:
Reddedilmekten bıkmış ve içeriden sağlanan gizli erişim yollarının varlığına inanan kişilere hitap eder.
Vaat:
“Bir daha asla ret almayın: her kart çalışır.”
101.9 – “Kör Takas Enjeksiyonu”
İddia:
Eşleşen yetkilendirmeler olmaksızın takas verilerini doğrudan ağ kuyruklarına enjekte eder.
Gerçek Durum:
Takas dosyaları yetkilendirme kayıtlarıyla eşleştirilir; eşleşmeyen kayıtlar reddedilir.
Hedef Kitle:
Mutabakat konusunda sınırlı bilgiye sahip, ödeme şemalarına yeni katılanlar.
Neden İşe Yarar:
Takasın yalnızca “bir dosya göndermek” olduğu, doğrulanmış bir süreç olmadığı yönündeki inancı istismar eder.
Cazibe:
“Kendi ödemelerinizi doğrudan ağa yükleyin: banka gerekmez.”
201.x Serisi – Çevrimdışı ve Ön Yetkilendirme Hayalleri
201.1 – “Gecikmeli Yetkilendirme Taraması”
İddia:
İşlemleri, gerçek zamanlı yetkilendirmeden kaçınacak şekilde toplu hâle getirmek.
Gerçek Durum:
Ertelenmiş provizyonlar da fonların serbest bırakılmasından önce ihraççının onayını gerektirir.
Hedef Kitle:
Bağlantı altyapısının zayıf olduğu bölgelerdeki işletmeler.
Neden İşe Yarar:
Kontrol yapılmadan onay verildiği izlenimi yaratmak için “sakla ve ilet” (store-and-forward) kavramının gerçek anlamını istismar eder.
Cazibe:
“Canlı bağlantı olmasa bile satışları onaylayın.”
201.2 – “Üye İşyeri Bankaları Arası Kör Gönderim (Cross-Acquirer Blind Push)”
İddia:
İşlemleri, işyerinin haberi olmaksızın başka bir kabul kuruluşuna yönlendirir.
Gerçek Durum:
Yönlendirme, üye iş yeri ile ödeme kuruluşu (acquirer) arasındaki sözleşmelerle belirlenmiştir; terminaller işlem trafiğini başka bir yöne aktaramaz.
Hedef Kitle:
Daha düşük ücretler isteyen veya ödeme kuruluşunun (acquirer) incelemesinden kaçınmak isteyen işletmeler.
Neden işe yarar:
İşlemcinizi anlık olarak seçmenin gizli bir yolunu akla getirir.
Çekicilik:
“İşlemlerinizi mecbur kaldığınız bankaya değil, seçtiğiniz bankaya gönderin.”
201.3 – “Çevrimdışı POS”
İddia:
Gizli mod, yetkilendirmeyi atlayarak çevrimdışı işlemleri gerçekleştirir.
Gerçek:
Çevrimdışı işlemler yüklendiklerinde yine de ihraççı onayı gerektirir; bunu aşmanın bir yolu yoktur.
Hedef Kitle:
Bağlantısı istikrarsız olan üye işyerleri, gemi operatörleri, uzak bölgelerdeki hizmet sağlayıcılar.
Neden İşe Yarar:
Çevrimdışı EMV işleminin gerçek kavramından yararlanır, ancak onay şartını ortadan kaldırır.
Vaat:
“Ağdan kopuk olsanız dahi satışa devam edin: yine de ödemenizi alın.”
201.4 – “Çoklu Kart Birleştirme”
İddia:
Kontrolleri aşmak için birden fazla küçük işlemi tek bir büyük işlemde birleştirmek.
Gerçek:
Ağ kurallarını ihlal eder ve sahtecilik izleme mekanizmalarını tetikler.
Hedef Kitle:
Düşük tutarlı MCC'lere sahip olup yüksek tutarlı işlemler gerçekleştirmek isteyen işletmeler.
Neden İşe Yarar:
Eşik limitlerinin altında “göze çarpmamak” mantığına hitap eder.
Çekicilik:
“Büyük satışları küçük tutarlı işlemlerin içinde gizleyin.”
201.5 – “Ön Provizyon + Tamamlama Oranı 1/10000”
İddia:
Tamamlanan her 10.000 işlemden biri, eşleşen bir ön yetkilendirme olmaksızın işleme alınmaktadır.
Gerçek durum:
Her tamamlama eşleştirilir; istatistiksel bir atlatma yolu yoktur.
Hedef Kitle:
Yüksek tutarlı tekil işlemlerin peşindeki aracı kuruluşlar.
Neden İşe Yarar:
“Nadir bir fırsat” istismarı izlenimi vermek için sahte matematik (pseudo-mathematics) kullanır.
Cazibe:
“Yüksek tutarlı bir satıştan sıyrılın: 10.000'de 1 ihtimal.”
201.6 – “Kademeli Yetkilendirme”
İddia:
Reddedilmesi halinde işlem başka bir ihraççı üzerinden yeniden denenir.
Gerçek:
BIN'e özgü yönlendirme, yalnızca kartın kendi ihraççısının yetkilendirme yapabileceği anlamına gelir.
Hedef Kitle:
Yüksek ret oranlarına sahip üye işyerleri.
Neden İşe Yarar:
Onay için ikinci bir şans hayalini satar.
Çağrı:
“Tek bir reddedilmeyle durmayın: satışınıza bir şans daha verin.”
201.7 – “Stand-In Exploit”
İddia:
Yüksek tutarlı işlemleri onaylatmak için ağ üzerinde vekil işlem (STIP) yönteminin zorlanması.
Gerçek:
STIP limitleri ihraççı tarafından belirlenir ve düşük tutarla sınırlandırılmıştır.
Hedef Kitle:
İhraççı kesintileri sırasında işlemleri onaylamak isteyen işyerleri.
Neden İşe Yarar:
Gerçek bir yedek (acil durum) sistemini kötüye kullanarak yüksek tutarlı onayların mümkün olduğu izlenimi yaratır.
Çekicilik:
“Banka çevrimdışı olsa bile büyük satışları onaylayın.”
201.8 – “Token Override”
İddia:
Kart verilerini her zaman onaylanan "güvenilir" bir token ile değiştirmek.
Gerçek:
Tokenlar, ihraççıların token kasalarındaki kayıtlarla karşılaştırılarak doğrulanır; uyuşmayanlar reddedilir.
Hedef Kitle:
Geçersiz kart verilerine sahip dolandırıcılar.
Neden İşe Yarar:
İnandırıcı görünmek için sektörde moda olan “tokenizasyon” (tokenisation) söylemini kullanır.
Cazibe:
“Herhangi bir ödemeyi açmak için altın anahtar token'ı kullanın.”
201.9 – “Negatif Takas Mahsubu”
İddia:
Borç kaydı olmadan alacak oluşturmak için negatif bir işlem kaydedilmesi.
Gerçek Durum:
Tüm takas kayıtları asıl işlemlerle mutabık kalır; eşleşmeyen karşı kayıtlar reddedilir.
Hedef Kitle:
Satış faaliyeti yürütmeksizin “nakit girişi” arayan bireyler.
Neden İşe Yarıyor:
Muhasebe kayıtlarının gerçek fon yaratabileceğine inananlara hitap eder.
Vaat:
“Negatif bir kayıtla hesaplara yoktan para yatırın.”
Daha fazla bilgi edinmek isterseniz lütfen bağlantıları izleyiniz
Sonraki adım
Tanıştırma talep edin
Kim olduğunuzu ve aklınızdaki konuyu birkaç satırla bize anlatın. Talebiniz doğrudan Bankaya iletilir ve gizlilik içinde ele alınır.
Görüşmeyi mi tercih ediyorsunuz? 30 dakikalık bir Video Konferans planlayın.


