Fałszywe schematy transferu aktywów cyfrowych z wykorzystaniem „stokenizowanych plików”
IFB International Finance Bank – Komunikat w sprawie zapobiegania oszustwom
International Finance Bank („IFB”) zaobserwował rosnącą liczbę oszukańczych zapytań dotyczących rzekomych transferów aktywów cyfrowych o wysokiej wartości, które miałyby być realizowane za pośrednictwem „tokenizowanych plików JSON”, „odbiorników hostów kryptowalutowych”, „punktów końcowych banku”, „protokołów aktywacji portfela” lub podobnej, improwizowanej terminologii.
Schematy te nie dotyczą wyłącznie USDT. Ten sam wzorzec oszustwa może obejmować Bitcoin, Ethereum, stablecoiny, aktywa stokenizowane, rzekome cyfrowe waluty banku centralnego, prywatne monety blockchain, aktywa opakowane (wrapped), rzekome tokeny zabezpieczone złotem lub fikcyjne instrumenty cyfrowe opisywane jako „klasy bankowej” lub „instytucjonalne”.
Zmienia się terminologia. Architektura oszustwa pozostaje taka sama.
Plik, certyfikat, kod, zrzut ekranu, widok portfela, komunikat API ani prywatny „host” nie mogą same w sobie stanowić dowodu własności aktywów cyfrowych ani służyć do ich przeniesienia. Prawidłowy transfer aktywów cyfrowych wymaga kontroli nad właściwym portfelem, ważnego podpisu kryptograficznego, rozgłoszenia transakcji w odpowiednim blockchainie lub sieci rozrachunkowej oraz niezależnej weryfikacji.
Zasadnicze wprowadzenie w błąd
Oszuści często twierdzą, że aktywa cyfrowe można przekazać poprzez wysłanie, przesłanie lub „hostowanie” pliku. Plik może być opisywany jako JSON, XML, zaszyfrowany, tokenizowany, kodowany, oparty na rejestrze, obsługujący smart kontrakty lub poświadczony przez bank.
Jest to technicznie nieprawdziwe.
Plik danych może zawierać informacje. Może zawierać adresy, metadane, szablony transakcji, zrzuty ekranu, sfabrykowane salda lub dowolne twierdzenia. Sam w sobie nie jest portfelem, rachunkiem przechowywania aktywów, instrumentem bankowym ani mechanizmem rozrachunku.
Aktywa cyfrowe nie są przenoszone dlatego, że tak wskazuje jakiś plik. Są przenoszone wyłącznie wtedy, gdy ważna transakcja zostanie autoryzowana przez stronę kontrolującą te aktywa i zaakceptowana przez właściwą sieć.
Jak przebiegają zgodne z prawem transfery aktywów cyfrowych
W rzeczywistych rozliczeniach aktywów cyfrowych decydującym dowodem nie jest dokument ani obietnica. Jest nim weryfikowalna kontrola oraz weryfikowalne wykonanie.
Nadawca musi kontrolować właściwy portfel lub rachunek powierniczy. Transakcja musi zostać prawidłowo autoryzowana. W publicznym łańcuchu bloków oznacza to zazwyczaj transakcję podpisaną kryptograficznie i rozgłoszoną w sieci. Po jej zaakceptowaniu transakcję można niezależnie zweryfikować w odpowiedniej przeglądarce łańcucha bloków lub w instytucjonalnej ewidencji powierniczej.
W przypadku działalności o charakterze instytucjonalnym ta warstwa techniczna stanowi dopiero początek. Prawidłowa realizacja wymaga również weryfikacji tożsamości, kontroli sankcyjnej, analizy źródła środków, oceny źródła majątku, monitorowania transakcji, sprawdzenia zdolności prawnej oraz akceptacji w ramach Compliance. Szybkość, pilność ani imponująca terminologia nie nadają legitymacji transakcjom o dużej wartości.
Typowe sygnały ostrzegawcze
Takie podejścia często posługują się wymyślonym językiem, np. „bank crypto host”, „host receiver”, „endpoint wallet”, „tokenised file”, „wallet release code”, „gas tranche”, „ledger activation”, „private blockchain encashment” lub „beneficiary wallet registration”.
Takie sformułowania służą zazwyczaj ukryciu braku rzeczywistego przechowywania aktywów, rzeczywistej kontroli nad portfelem i rzeczywistych mechanizmów rozrachunku.
Kolejnym częstym sygnałem ostrzegawczym jest prośba o informacje dotyczące infrastruktury bankowej, adresów IP, punktów końcowych serwerów, dostępu do portfeli lub prywatnych danych technicznych. Takie informacje nie są potrzebne do otrzymania zwykłego przelewu w sieci blockchain. Prośby tego rodzaju mogą wskazywać na socjotechnikę, phishing, rozpoznanie cybernetyczne lub próbę nieuprawnionego dostępu.
Oszuści często powołują się również na wyjątkowe wartości transakcji, nierzadko sięgające setek milionów lub miliardów. Następnie kreują sztuczną presję czasu, obiecując, że operacja może zostać sfinalizowana w ciągu kilku godzin, jeśli adresat poda dane techniczne, uiści opłaty lub podpisze dokumenty akceptacyjne. Jest to klasyczny mechanizm wywierania presji.
Kolejnym wskaźnikiem jest stosowanie nieracjonalnej ekonomiki prowizji. Rzeczywiści właściciele aktywów nie oddają nieznanym pośrednikom nadzwyczaj wysokich udziałów procentowych jedynie w celu przeniesienia płynnych aktywów cyfrowych. Gdy propozycja obiecuje ponadprzeciętne prowizje za minimalny nakład pracy, logika handlowa jest zazwyczaj oszukańcza.
Ryzyko opłat z góry
Wiele takich schematów prowadzi ostatecznie do żądania dokonania płatności. Płatność może być określana jako opłata gas, koszt aktywacji, opłata compliance, opłata rejestracyjna, opłata za walidację, rozliczenie podatkowe, opłata za zwolnienie środków, gwarancja ubezpieczeniowa, zasilenie portfela, transakcja lustrzana lub dowód płynności.
Te określenia nie zmieniają istoty rzeczy. Ofiara jest proszona o zapłatę środków, zanim doszło do jakiegokolwiek niezależnie weryfikowalnego transferu aktywów.
Żadna ostrożna instytucja nie powinna wnosić opłat z góry na rzecz nieznanych kontrahentów w zamian za rzekomy dostęp do aktywów cyfrowych, które nie zostały zweryfikowane w ramach uznanych procedur powierniczych, bankowych lub opartych na blockchainie.
Dokumenty nie są rozrachunkiem
Podmioty dopuszczające się oszustw często przedstawiają akty cesji, listy bankowe, zrzuty ekranu, certyfikaty, kody, harmonogramy transakcji, wydruki z portfeli lub rzekome formularze compliance.
Takie materiały mogą być sfałszowane, nieistotne lub pozbawione znaczenia handlowego.
Dokument może wspierać transakcję, lecz nie może zastąpić rozliczenia. Dokumentacja prawna nie dowodzi, że aktywo cyfrowe istnieje, że nadawca sprawuje nad nim kontrolę, że jest wolne od obciążeń, że ma zgodne z prawem pochodzenie ani że może zostać przeniesione.
W przypadku aktywów cyfrowych minimalnym wymogiem jest niezależna weryfikacja aktywa, portfela lub rachunku powierniczego, podmiotu sprawującego kontrolę, historii transakcji oraz legalnego źródła środków.
Stanowisko IFB
IFB traktuje niezamówione propozycje obejmujące „stokenizowane pliki”, „hosty kryptowalutowe”, „punkty końcowe banków”, „aktywację portfeli”, „prywatną realizację środków” lub podobne struktury jako obarczone wysokim ryzykiem, o ile nie zostały niezależnie zweryfikowane za pośrednictwem uznanych kanałów prawnych, bankowych, powierniczych i blockchainowych.
IFB nie przyjmuje propozycji dotyczących aktywów cyfrowych opartych na niezweryfikowalnych plikach, zrzutach ekranu, prywatnych kodach, adresach punktów końcowych serwerów ani nieformalnych zapewnieniach pośredników.
IFB nie udostępnia danych dotyczących infrastruktury bankowości prywatnej, danych punktów końcowych serwerów, danych dostępowych do portfeli, kluczy prywatnych, fraz seed, płatności z góry ani potwierdzeń instytucjonalnych dla transakcji, których nie można niezależnie zweryfikować.
Środki ochronne
Klienci i kontrahenci powinni stosować prosty standard: jeżeli aktywa są rzeczywiste, można je zweryfikować na podstawie wiarygodnych rejestrów powierniczych lub dowodów on-chain. Jeżeli nadawca nimi dysponuje, może wykazać swoją kontrolę nad nimi. Jeżeli transakcja jest zgodna z prawem, nadawca może przedstawić pełną dokumentację dotyczącą tożsamości, źródła środków i zgodności z przepisami.
Każdą odmowę przedstawienia takich dowodów należy traktować jako istotny sygnał ostrzegawczy.
Podejrzane zapytania należy przekazywać do działów compliance, prawnego i cyberbezpieczeństwa przed dalszym kontynuowaniem jakichkolwiek kontaktów. Do czasu formalnej weryfikacji transakcji nie należy udostępniać żadnych danych operacyjnych, dokonywać płatności, składać podpisów ani udzielać dostępu do portfeli.
W skrócie
Oszustwa związane z aktywami cyfrowymi coraz częściej opierają się na teatralności technicznej. Oszuści posługują się złożonym językiem, zmyślonymi funkcjami bankowymi i sfabrykowanymi procedurami opartymi na plikach, aby stworzyć pozór wyrafinowania.
Podstawowe zasady pozostają proste. Plik nie jest portfelem. Zrzut ekranu nie jest potwierdzeniem posiadania środków. Punkt końcowy serwera nie jest kanałem rozliczeniowym. Dokument nie jest transakcją w łańcuchu bloków. Obietnica nadzwyczajnej prowizji nie jest dowodem rzetelności handlowej.
Legalne transfery aktywów cyfrowych są weryfikowalne, autoryzowane, zgodne z przepisami i poddawalne audytowi. Każdą propozycję, która omija te standardy, należy odrzucić.
Plik JSON („JavaScript Object Notation”) jest po prostu ustrukturyzowanym plikiem tekstowym służącym do przechowywania i wymiany danych pomiędzy systemami, aplikacjami lub serwerami. Może zawierać takie informacje, jak adresy portfeli, salda, dyspozycje transakcyjne lub metadane, lecz sam w sobie nie jest portfelem, instrumentem bankowym ani zbywalnym aktywem cyfrowym.
Plik JSON nie może samodzielnie wysłać, zwolnić ani przekazać kryptowaluty bez prawidłowej transakcji kryptograficznej wykonanej w odpowiedniej sieci blockchain.
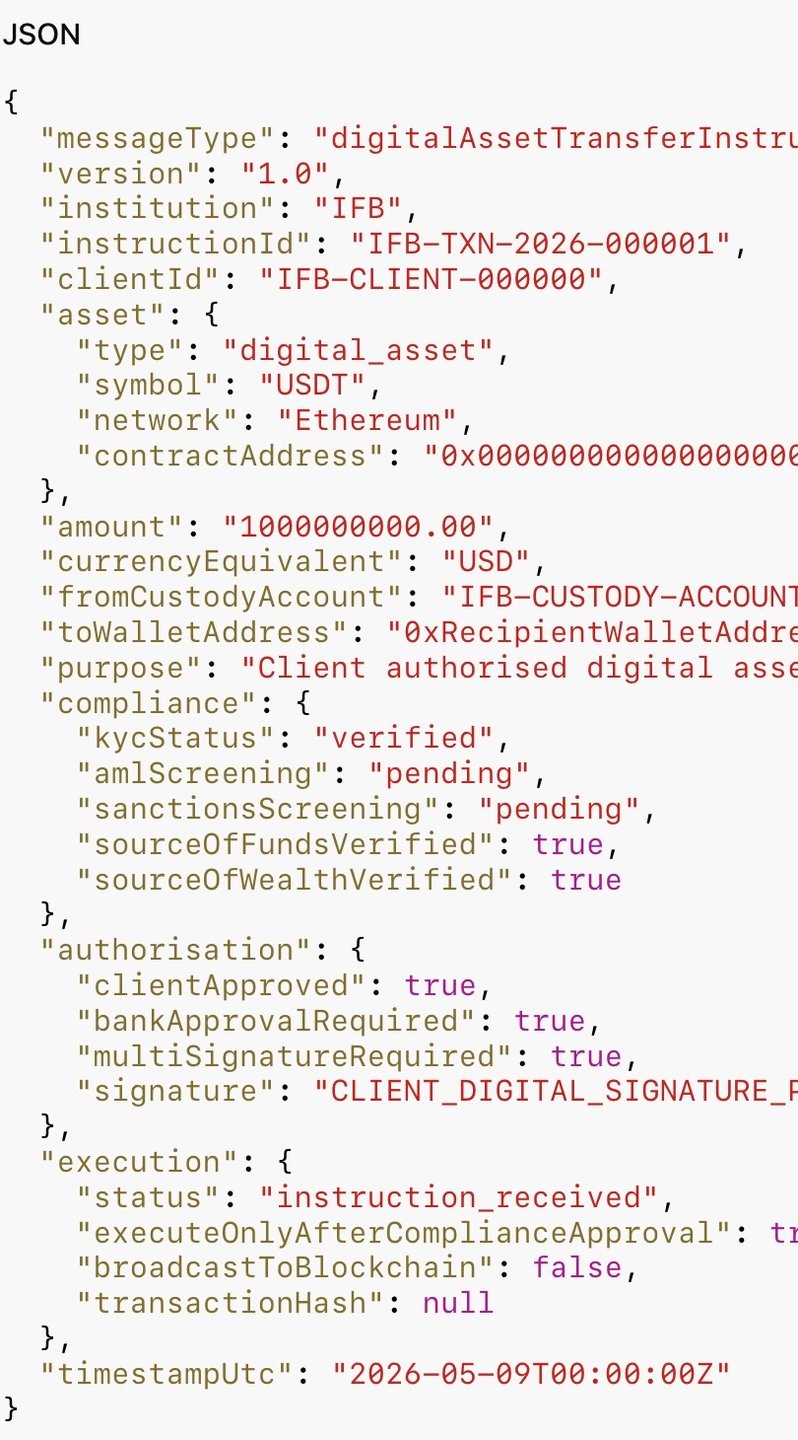
Plik JSON może zasadnie pełnić funkcję ładunku z dyspozycjami w ramach wewnętrznej infrastruktury aktywów cyfrowych banku, lecz wyłącznie w ściśle kontrolowanych warunkach. W takim przypadku sam plik JSON nie zawiera ani nie przenosi kryptowaluty. Przekazuje on jedynie ustrukturyzowane dyspozycje transakcyjne, które są interpretowane przez upoważnione systemy zaplecza IFB.
Przykładowo, jeżeli Klient IFB korzysta już w Banku ze zweryfikowanej usługi przechowywania aktywów cyfrowych, komunikat JSON może zawierać dane takie jak:
- identyfikator rachunku Klienta
- sieć blockchain
- adres portfela odbiorcy
- rodzaj tokena
- kwota transakcji
- odniesienia w zakresie compliance
- podpisy kryptograficzne
- Dane uwierzytelniające API
Po otrzymaniu wewnętrzne systemy IFB zweryfikowałyby:
- uwierzytelnianie klienta
- własność portfela
- salda rachunków
- Zgodność z wymogami AML/KYC
- weryfikacja pod kątem sankcji
- limity transakcyjne wynikające z polityki
- wewnętrzne uprawnienia do udzielania zgód
Jeżeli wszystkie kontrole zakończą się wynikiem pozytywnym, infrastruktura powiernicza lub system portfeli skarbowych IFB może następnie wygenerować rzeczywistą transakcję w łańcuchu bloków, wykorzystując zabezpieczone klucze prywatne Banku lub środowisko powiernicze. Faktyczny transfer następuje dopiero wtedy, gdy upoważniona infrastruktura podpisująca IFB kryptograficznie podpisze transakcję i prześle ją do sieci blockchain.
Kluczowe rozróżnienie jest następujące:
plik JSON sam w sobie nie przekazuje kryptowalut.
Bank przekazuje kryptoaktywa po niezależnej weryfikacji dyspozycji i wykonaniu rzeczywistej transakcji w sieci blockchain z aktywów już posiadanych w ramach przechowywania.
Jest to porównywalne z komunikatami SWIFT w tradycyjnej bankowości. Komunikat SWIFT MT103 sam w sobie nie zawiera pieniędzy. Jest uwierzytelnioną dyspozycją, która powoduje, że systemy bankowe przemieszczają środki przez uregulowaną infrastrukturę rozliczeniową. JSON w instytucjonalnych systemach aktywów cyfrowych może pełnić podobną funkcję koordynującą, nigdy jednak jako samodzielny instrument na okaziciela.


Kolejny krok
Poproś o spotkanie zapoznawcze
Prosimy o krótkie przedstawienie, kim Państwo są i co mają Państwo na myśli. Zapytanie trafia bezpośrednio do Banku i jest traktowane jako poufne.
Wolą Państwo porozmawiać? Prosimy zarezerwować 30-minutową wideokonferencję.