
Alternatywne metody transferu
Przelewy API i JSON

Aktywacja usług API i JSON w IFB
Usługi API zostaną aktywowane na wniosek Klienta, gdy jego rachunek będzie w dobrym stanie formalnym:
- Utrzymuje saldo minimalne,
- wykazuje stabilne, udokumentowane wyniki finansowe oraz
- jest zgodna z legalną działalnością gospodarczą.
Ponadto rachunek musi posiadać
- brak nierozwiązanych kwestii w zakresie compliance oraz
- wszystkie transakcje muszą być zgodne z międzynarodowymi regulacjami finansowymi.
Ostateczna aktywacja podlega wewnętrznej weryfikacji i zatwierdzeniu przez nasz zespół ds. compliance i zarządzania ryzykiem.
Komunikat nie jest pieniądzem
Dlaczego żaden komunikat SWIFT, teleks ani serwer nie przenosi środków bez rozliczenia – w 90 sekund.
Zweryfikuj dokument za pomocą VL1 →Otrzymali Państwo komunikat płatniczy, dowód płatności lub potwierdzenie? Prosimy zlecić jego weryfikację, zanim zaczną Państwo na nim polegać.
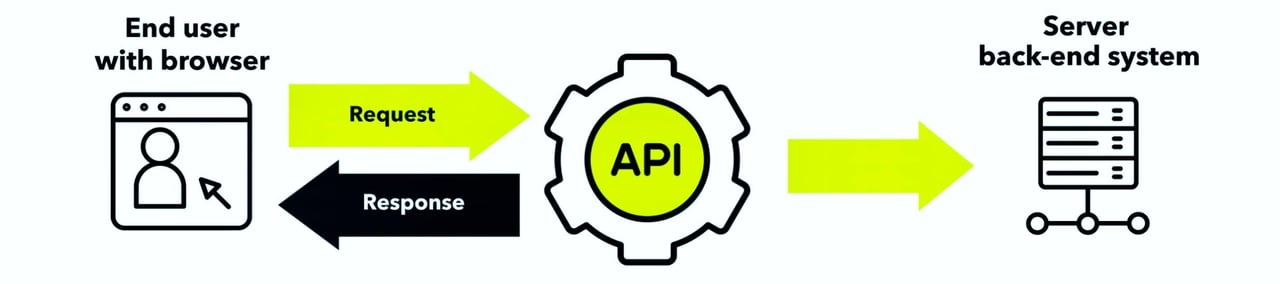
Nasze usługi API
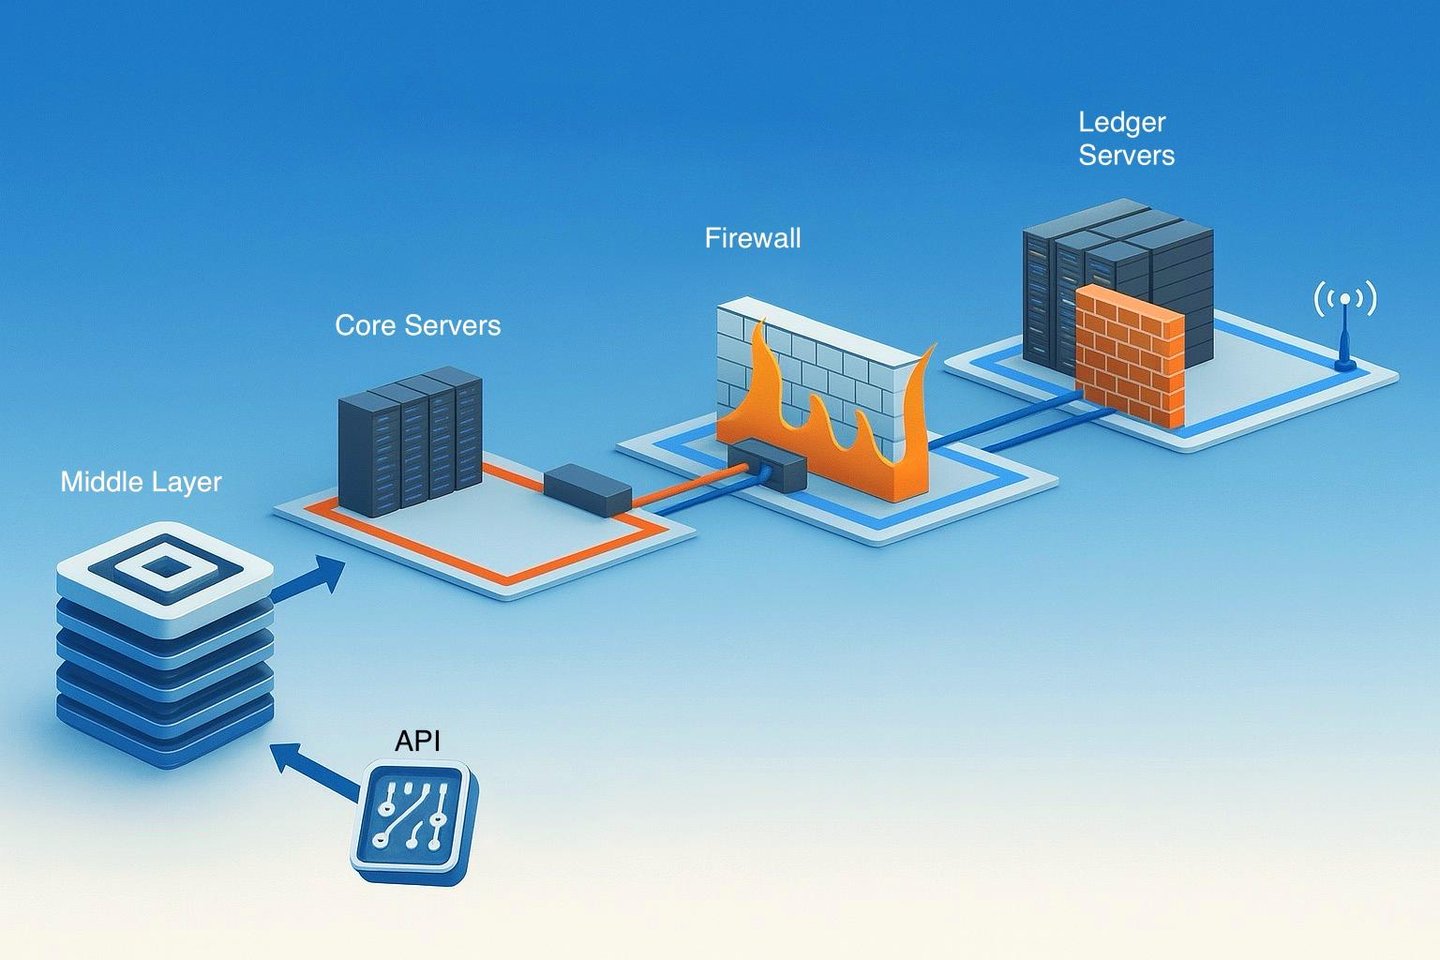
W przypadku transferów przez API połączenia są ściśle ograniczone do zewnętrznych serwerów Banku lub, w określonych przypadkach, do serwerów rdzeniowych wyznaczonych do szczególnych interakcji z klientami. Systemy te nigdy nie są jednak bezpośrednio połączone z serwerami ksiąg rachunkowych, na których prowadzone są rzeczywiste zapisy finansowe. Takie oddzielenie zapewnia pełną izolację serwerów ksiąg rachunkowych, chroniąc aktywa Banku i zachowując integralność wszystkich operacji finansowych w bezpiecznych ramach systemu bankowego.
Wytyczne dotyczące połączenia z naszymi usługami API znajdują się na końcu tej strony (Procedura wymiany kluczy dla instytucji finansowych).
Nasze usługi API (i JSON)
Usługi API świadczymy wybranej grupie klientów, obejmującej osoby o wysokiej zamożności oraz ugruntowane podmioty korporacyjne, ze szczególnym naciskiem na dyskrecję, poufność i integralność instytucjonalną.
Wszystkie transakcje API są realizowane wyłącznie między bankami w pełni zintegrowanymi z międzynarodowym systemem bankowym, co zapewnia nie tylko bezpieczną wymianę uwierzytelnionych komunikatów API, ale także skuteczne i terminowe rozliczenie środków. Kontrahenci pozbawieni takiej integracji mogą być w stanie przesyłać komunikaty, lecz z natury rzeczy nie są w stanie zrealizować rozliczenia finansowego.
W przypadku transferów przez API środków nie można „pobrać” z serwerów księgowych banku, ponieważ systemy te są zawsze całkowicie odizolowane od dostępu zewnętrznego. W przeciwieństwie do plików cyfrowych przechowywanych w chmurze lub na zwykłym serwerze czy komputerze, środki muszą być zawsze przekazywane w bezpiecznych i uregulowanych ramach globalnego systemu bankowego, co zapewnia zarówno ich integralność, jak i zgodność każdej transakcji z przepisami.
Z doświadczenia wynika, że ponad 77% transakcji API przedstawianych nam pochodzi od podmiotów niebankowych lub od banków niemających możliwości wysyłania środków.
Natomiast jesteśmy w stanie realizować transakcje bez ograniczeń co do kwoty, pod wyłącznym warunkiem rzetelnej weryfikacji instytucji inicjującej oraz możliwej do wykazania zdolności do rozliczenia transakcji.

API (interfejs programistyczny aplikacji)
Wbrew powszechnemu przekonaniu API samo nie przekazuje środków. Pełni funkcję zaawansowanego kanału komunikacji – interfejsu – pomiędzy różnymi systemami informatycznymi banku albo między klientem a serwerem zaplecza banku, niepołączonym z podstawowym systemem bankowym. Jego rola polega na przekazywaniu żądań i poleceń do cyfrowej infrastruktury banku za pośrednictwem połączenia programowego.
- Przekazywanie poleceń/zleceń i pobieranie informacji: W sektorze bankowym interfejs API co do zasady nie wykonuje samodzielnie transakcji finansowych. Pełni raczej rolę posłańca, przekazując żądania z aplikacji zewnętrznych do systemów brzegowych banku dostępnych w internecie. Na przykład, gdy za pośrednictwem API przesyłane jest polecenie zainicjowania transakcji, API jedynie przekazuje to żądanie do systemów przetwarzania transakcji banku. Faktyczny przepływ środków jest następnie realizowany przez wewnętrzne mechanizmy banku, oparte na rygorystycznych protokołach bezpieczeństwa i zgodności oraz we współpracy z bankami korespondentami, systemem RTGS lub RTP.
- Zapewnienie bezpiecznej komunikacji: Podstawową funkcją interfejsu API bankowości jest zapewnienie bezpiecznej i sprawnej komunikacji między aplikacjami zewnętrznymi a wewnętrznymi systemami banku. Obejmuje to zarówno przekazywanie zleceń transakcyjnych, jak i pobieranie informacji dotyczących rachunków. Dzięki zaawansowanym mechanizmom szyfrowania i uwierzytelniania interfejsy API gwarantują, że komunikacja ta jest bezpieczna i dostępna wyłącznie dla uprawnionych podmiotów. Rolę tę można porównać do wysoce bezpiecznej i sprawnej usługi pocztowej, która zapewnia dokładne i poufne dostarczanie wiadomości między dwiema stronami.
- Usprawnienie usług bankowych: Bezpośredni transfer środków wykracza poza zakres funkcji interfejsów API, jednak odgrywają one istotną rolę w zwiększaniu dostępności i funkcjonalności usług bankowych. Umożliwiając wymianę poleceń i informacji, interfejsy API pozwalają aplikacjom podmiotów trzecich oferować szeroki wachlarz usług związanych z bankowością. Obejmuje to zapewnianie dostępu w czasie rzeczywistym do sald rachunków i historii transakcji oraz inicjowanie transakcji, które są następnie przetwarzane przez systemy samego banku.
- Zgodność regulacyjna i integralność danych: Przy wykonywaniu swoich zadań bankowe interfejsy API przestrzegają rygorystycznych standardów regulacyjnych, których celem jest ochrona danych konsumentów oraz zapewnienie integralności transakcji finansowych. Działają w granicach ram prawnych i regulacyjnych, takich jak PSD2 w Europie, które nakładają obowiązek bezpiecznego i ustandaryzowanego udostępniania danych finansowych. Dzięki temu interfejsy API wpisują się w ekosystem bankowości cyfrowej nie jako bezpośredni pośrednicy w transferach środków, lecz jako bezpieczne kanały służące do inicjowania transakcji i uzyskiwania dostępu do informacji finansowych.
- Zwiększona skalowalność: Interfejsy API pozwalają bankom i spółkom fintech łatwo skalować działalność poprzez integrację z zewnętrznymi usługami i systemami.
- Lepsze doświadczenie klienta: Dzięki wykorzystaniu interfejsów API instytucje finansowe mogą oferować bardziej spersonalizowaną i sprawną obsługę bankową, odpowiadającą zmieniającym się oczekiwaniom klientów korzystających z rozwiązań cyfrowych.
- Sprawność operacyjna: Interfejsy API ułatwiają automatyzację czynności rutynowych, ograniczając tym samym błędy ręczne i zwiększając sprawność działalności bankowej
- Innowacje i współpraca: Otwarty charakter interfejsów API sprzyja innowacjom, umożliwiając współpracę między bankami, start-upami fintech i innymi dostawcami usług finansowych.
Istotą interfejsu API w bankowości nie jest bezpośredni transfer środków, lecz pełnienie funkcji zaawansowanego pośrednika programowego, który przekazuje żądania i pobiera informacje. To właśnie dzięki tej bezpiecznej i ustrukturyzowanej komunikacji interfejsy API wzbogacają środowisko bankowości cyfrowej, umożliwiając szeroki wachlarz usług przy zachowaniu najwyższych standardów bezpieczeństwa i zgodności z wymogami regulacyjnymi.
Zewnętrzne API
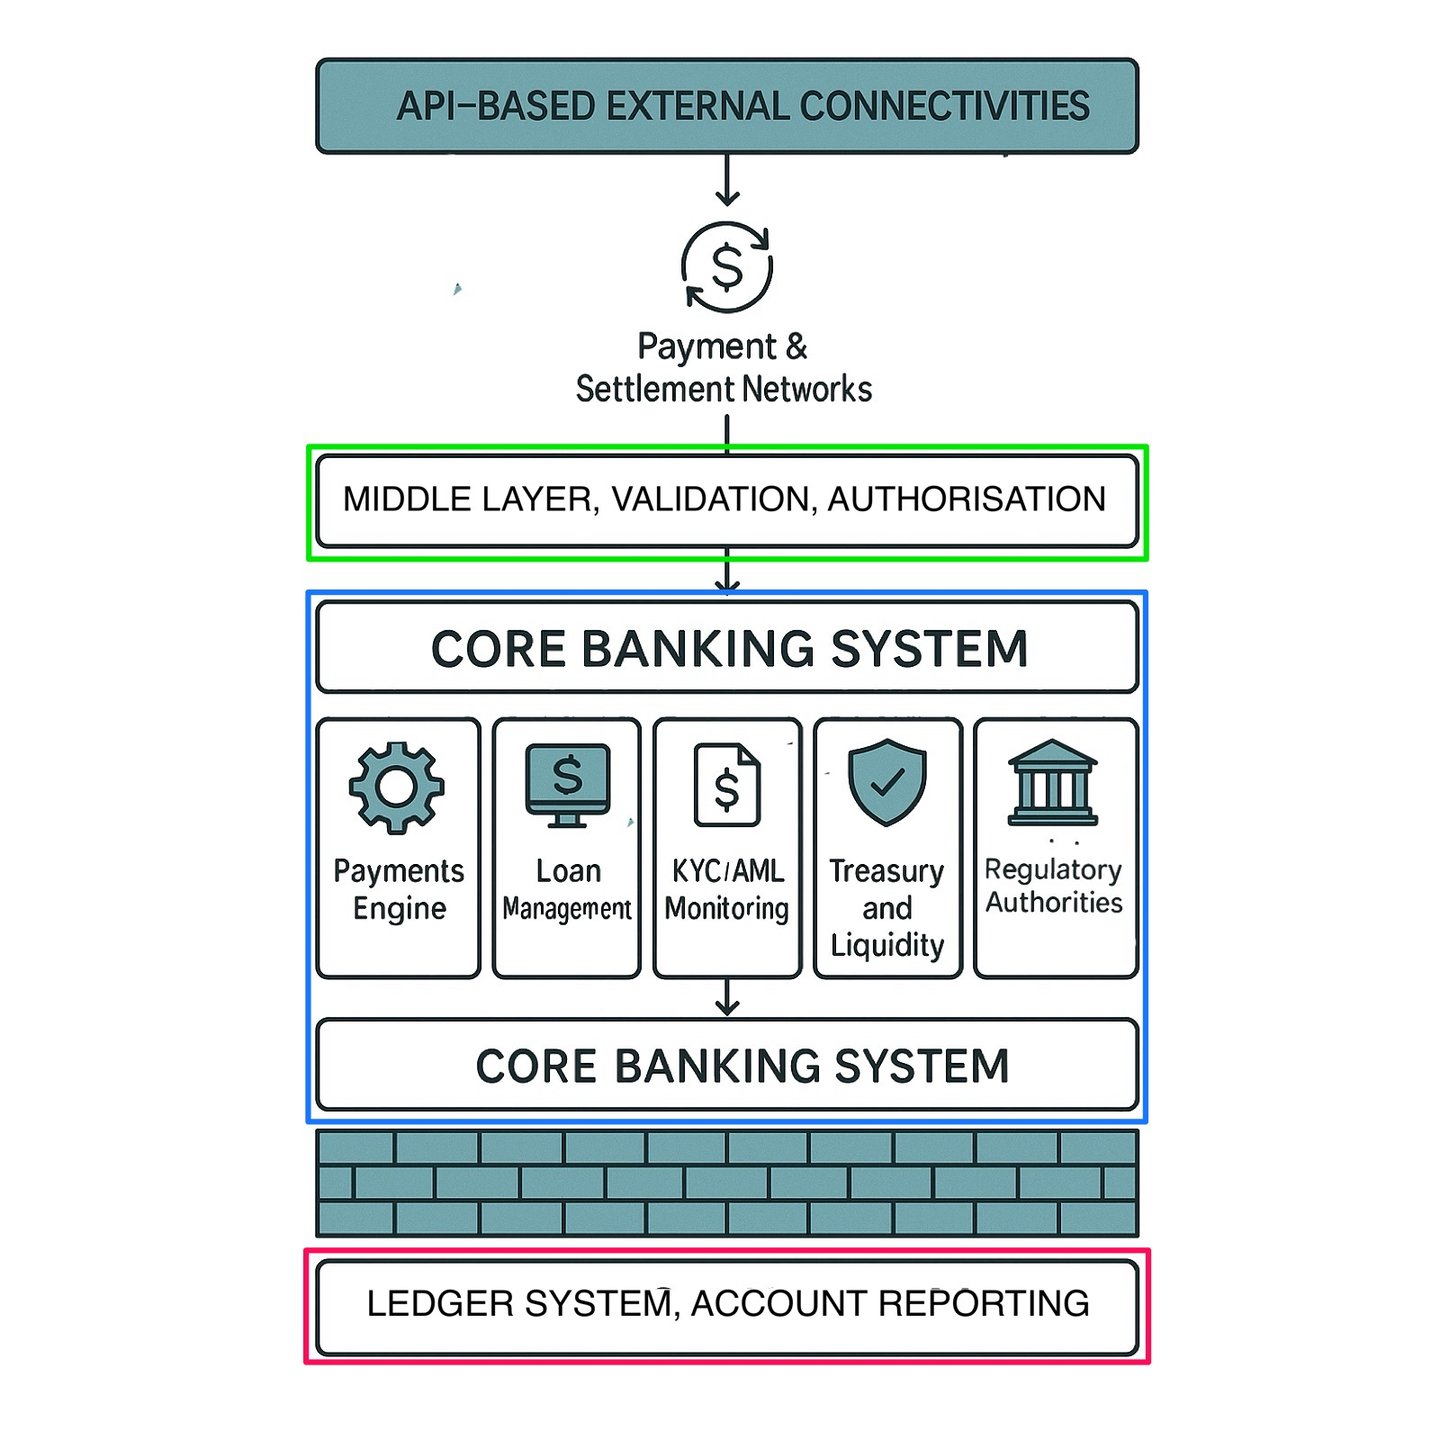
Zewnętrzne interfejsy API w środowiskach bankowych są utrzymywane w pewnym oddaleniu od systemu centralnego, a tym bardziej od systemu księgi głównej banku, z uwagi na rygorystyczne wymogi bezpieczeństwa właściwe instytucjom finansowym. Istnieje kilka istotnych powodów takiego pośredniego połączenia, a wszystkie wiążą się z ochroną informacji wrażliwych oraz integralności operacyjnej podstawowych funkcji banku:
1. Izolacja danych wrażliwych
System rdzeniowy (core) zawiera najbardziej wrażliwe i istotne dane Klientów oraz procesów w banku, takie jak ewidencje i dane finansowe Klientów, a system księgi głównej zawiera salda wszystkich rachunków i zapisy transakcji. Bezpośrednie udostępnienie systemów rdzeniowych lub księgowych systemom zewnętrznym za pośrednictwem interfejsów API mogłoby istotnie zwiększyć ryzyko naruszeń ochrony danych oraz manipulacji danymi i zapisami. Ograniczając interakcje API do warstwy pośredniej lub systemów peryferyjnych, banki mogą kontrolować i nadzorować dostęp do danych oraz zapobiegać nieumyślnym lub nieuprawnionym naruszeniom ochrony danych.
2. Minimalizacja powierzchni ataku
Umożliwienie zewnętrznym interfejsom API bezpośredniego połączenia z systemem głównym lub księgą rachunkową stworzyłoby dodatkowy punkt dostępu, zwiększając powierzchnię ataku, którą mogłyby wykorzystać osoby o złych zamiarach. Im więcej punktów połączenia prowadzi bezpośrednio do księgi rachunkowej, tym większe ryzyko, że atakujący zdołają naruszyć system. Połączenia pośrednie, realizowane zazwyczaj za pośrednictwem warstwy oprogramowania pośredniczącego lub bramy API, stanowią zabezpieczenie buforowe: weryfikują i filtrują żądania dostępu oraz obsługują je w sposób kontrolowany i monitorowany.
3. Wzmocniona kontrola dostępu
Kierując zewnętrzne transmisje API przez warstwę pośrednią, banki mogą wdrożyć dodatkowe mechanizmy kontroli dostępu, w tym ograniczanie liczby żądań, uwierzytelnianie oraz kontrole uprawnień. Ten system pośredniczący weryfikuje autentyczność i zasadność każdego żądania, zanim przekaże zweryfikowane dane lub dyspozycje do systemu centralnego w ramach wewnętrznego systemu bankowego. Egzekwuje on ścisłe zasady dostępu i zapewnia, że z systemu centralnego do systemu księgi głównej przekazywane są wyłącznie zweryfikowane żądania.
4. Zapewnienie integralności danych
Bezpośredni dostęp zewnętrznych API mógłby stwarzać ryzyko dla integralności danych. Gdyby systemy zewnętrzne wchodziły w interakcję bezpośrednio z księgą, nawet drobne błędy lub niezamierzone interakcje mogłyby zakłócić spójność i dokładność danych. System warstwy pośredniej zajmuje się walidacją, tłumacząc żądania API i potwierdzając ich prawidłowość i zasadność, zanim dotrą do księgi. Taka kontrolowana interakcja ma zasadnicze znaczenie dla utrzymania stabilności i wiarygodności zapisów finansowych.
5. Zgodność z przepisami i audyt
Banki działają w ramach rygorystycznych ram regulacyjnych, które wymagają stosowania surowych środków bezpieczeństwa, w szczególności w odniesieniu do dostępu do danych i ich przetwarzania. Zapewnienie, że zewnętrzne żądania API są obsługiwane przez pośredni, kontrolowany system, upraszcza zapewnienie zgodności z przepisami, wyznaczając wyraźną granicę między księgą a systemami zewnętrznymi. Umożliwia to szczegółowe rejestrowanie i audyt każdej transakcji, dzięki czemu każda interakcja zewnętrzna jest w pełni identyfikowalna i rozliczalna bez ujawniania wrażliwych danych księgi.
6. Ograniczenie ryzyka systemowego
Gdyby zewnętrzne interfejsy API łączyły się bezpośrednio z systemem księgi głównej, jakakolwiek luka w zabezpieczeniach lub jej wykorzystanie (exploit) w tych interfejsach mogłyby bezpośrednio wpłynąć na podstawowe zapisy finansowe instytucji. Dostęp pośredni pozwala ograniczać i łagodzić ryzyko, umożliwiając odizolowanie księgi głównej w razie naruszenia bezpieczeństwa lub awarii systemu w zewnętrznym interfejsie API. Dzięki pośredniej strukturze połączeń banki zapewniają, że krytyczne systemy pozostają bezpieczne, sprawne i odporne, nawet jeśli systemy zewnętrzne napotkają problemy.
W skrócie
Pośredni model połączenia, wykorzystujący oprogramowanie pośredniczące (middleware) lub bramę API, zapewnia izolację księgi głównej banku od potencjalnych zagrożeń związanych z połączeniami zewnętrznymi, umożliwiając jednocześnie bezpieczną, kontrolowaną wymianę danych z upoważnionymi podmiotami trzecimi. Taka warstwowa architektura bezpieczeństwa zapewnia poufność, integralność i dostępność danych, zgodnie z najlepszymi praktykami cyberbezpieczeństwa i standardami regulacyjnymi.
Więcej o interfejsach API w bankowości
Interfejsy API bankowe pełnią rolę pośredników, umożliwiając zewnętrznym programistom i przedsiębiorstwom dostęp do funkcji i danych bankowych w sposób bezpieczny i kontrolowany. Dostęp ten ma decydujące znaczenie dla tworzenia aplikacji współdziałających bezpośrednio z systemami banku, co umożliwia świadczenie szerokiej gamy usług finansowych bez konieczności budowania rozwiązań od podstaw.
Zróżnicowane spektrum typów interfejsów API w bankowości
Interfejsy API w bankowości dzielą się na cztery główne rodzaje, z których każdy służy odmiennym celom i odpowiada różnym potrzebom finansowym:
- Core Banking API: te interfejsy API koncentrują się na podstawowych operacjach bankowych, takich jak depozyty, kredytowanie i transgraniczne transakcje MŚP. Zapewniając dostęp do tych kluczowych usług, Core Banking API umożliwiają aplikacjom fintech płynne włączanie tradycyjnych funkcji bankowych.
- Interfejsy API typu Plug & Play: Przeznaczone do operacji finansowych, takich jak procesy transakcyjne (obrót instrumentami) i księgowe, obejmują również usługi uwierzytelniania za pośrednictwem OAuth. Zostały zaprojektowane tak, aby można je było łatwo zintegrować z istniejącymi systemami, co ułatwia szybkie wdrożenie.
- Interfejsy API dla kart, portfeli i przelewów: kategoria ta obejmuje wydawanie kart, portfele, operacje wielowalutowe i monitorowanie nadużyć, często udostępniane wraz z zestawami narzędzi programistycznych (SDK). Mają one kluczowe znaczenie dla aplikacji obsługujących płatności, wymianę walut i zabezpieczanie transakcji.
- Interfejsy API do akceptacji płatności: Skoncentrowane na akceptacji płatności, umożliwiają płatności mobilne, rozwiązania Near Field Communication (NFC), internetową akceptację kart i inne usługi. Odgrywają istotną rolę w poszerzaniu możliwości przyjmowania płatności przez przedsiębiorstwa.
REST a SOAP: style architektoniczne w interfejsach API bankowych
W interfejsach API bankowych dominują dwa podstawowe paradygmaty komunikacji:
- REST (Representational State Transfer) to styl architektury: bezstanowe żądania i odpowiedzi przesyłane przez HTTP, zazwyczaj w formacie JSON. Jest lekki i dobrze się skaluje, a we współczesnych interfejsach otwartej bankowości dominuje.
- SOAP (Simple Object Access Protocol) jest natomiast sformalizowanym protokołem opartym na XML, z wbudowanymi standardami bezpieczeństwa (WS-Security) i obsługi błędów, nadal powszechnie stosowanym w starszych integracjach systemów bankowości centralnej.
Oba paradygmaty mają odrębne zalety, a wybór między nimi zależy od szczegółowych wymogów wdrażanej usługi bankowej.
Interfejsy API bankowe znajdują się w czołówce cyfrowej transformacji sektora finansowego, stanowiąc pomost między tradycyjnymi usługami bankowymi a innowacyjnymi rozwiązaniami fintech. Przyjmując te rozwiązania technologiczne, banki mogą nie tylko zwiększać efektywność operacyjną i poprawiać obsługę klientów, lecz także zachować konkurencyjność w coraz bardziej cyfrowym świecie. W miarę dalszej ewolucji branży finansowej strategiczne wykorzystanie interfejsów API bankowych niewątpliwie odegra kluczową rolę w kształtowaniu jej przyszłości.
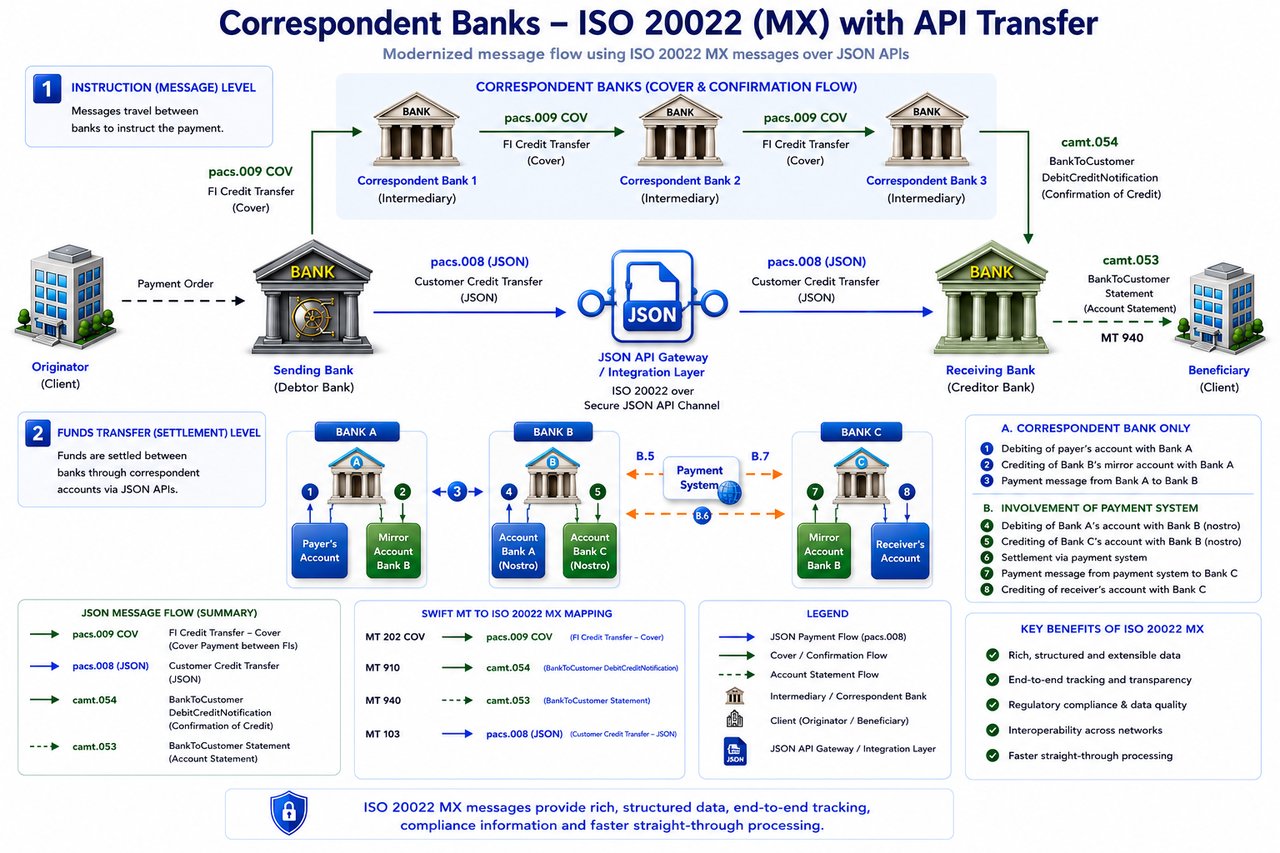
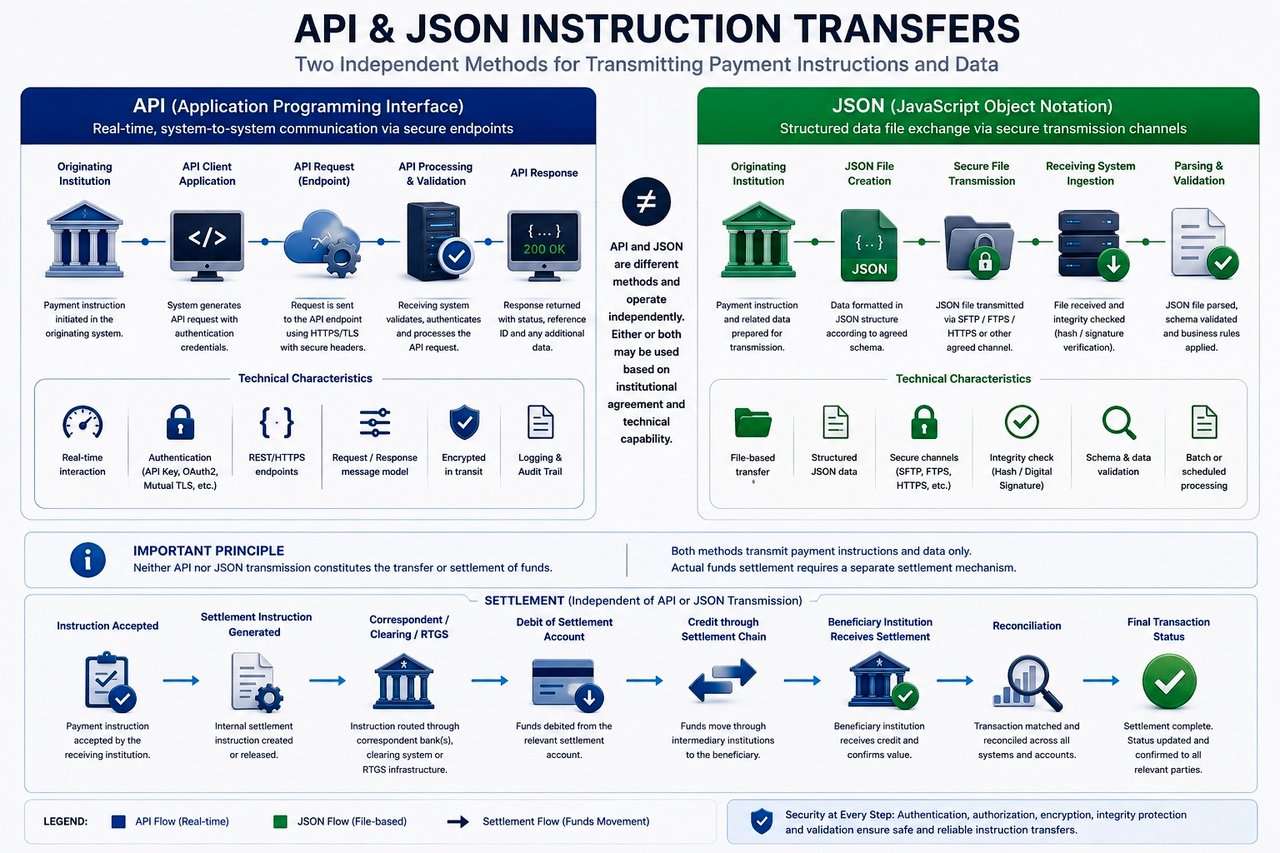
Komunikacja oparta na API zwiększa efektywność operacji bankowych, umożliwiając ustrukturyzowaną interakcję między systemami. Interfejsy API nie stanowią jednak samodzielnych mechanizmów płatniczych. Dane przekazywane za pośrednictwem API, w tym żądania i odpowiedzi w formacie JSON, stanowią dyspozycje transakcyjne lub komunikację systemową, a nie rozrachunek.
Wykonanie każdego transferu zainicjowanego za pośrednictwem API pozostaje uzależnione od upoważnionych instytucji finansowych i uznanej infrastruktury płatniczej. Sama odpowiedź API ani ustrukturyzowane dane wyjściowe nie potwierdzają, że środki zostały przekazane.
JSON w środowiskach bankowych opartych na API
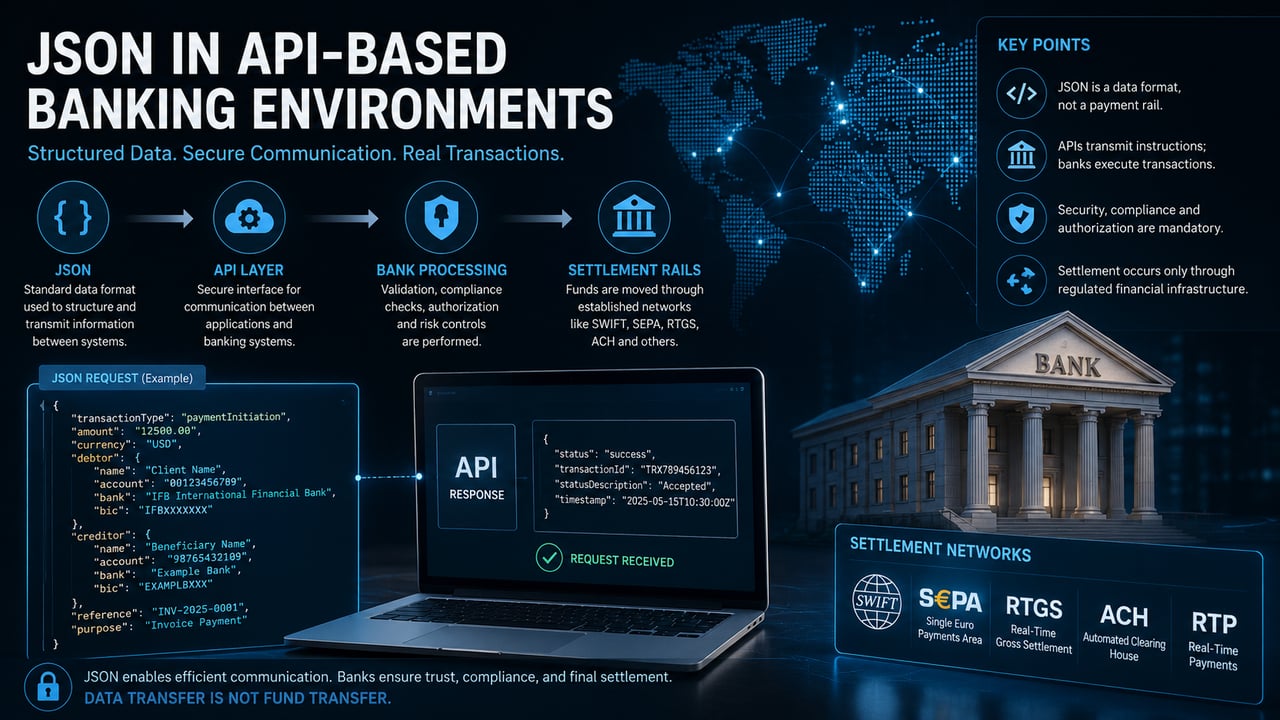
We współczesnej infrastrukturze bankowej JSON pełni funkcję znormalizowanego formatu danych wykorzystywanego w warstwach komunikacji API. Jego rola ma wyłącznie charakter techniczny: strukturyzuje i przekazuje informacje między systemami. Nie realizuje transakcji, nie przechowuje wartości ani nie zastępuje procesów instytucjonalnych.
W bankowości opartej na API format JSON jest zazwyczaj wykorzystywany do kodowania instrukcji płatniczych, danych rachunków, metadanych transakcji oraz odpowiedzi systemowych w postaci czytelnej maszynowo i interoperacyjnej między platformami. Pozwala to zewnętrznym aplikacjom, interfejsom klienckim i wewnętrznym systemom bankowym na sprawną komunikację w kontrolowanym środowisku.
Gdy płatność jest inicjowana za pośrednictwem interfejsu API, dyspozycja może być przekazywana w formacie JSON. Faktyczny transfer środków jest jednak realizowany odrębnie przez bank za pośrednictwem ustanowionych kanałów płatniczych, takich jak SWIFT, SEPA, RTGS lub inne uznane systemy rozliczeniowe. Format JSON jedynie przekazuje dyspozycję; nie dokonuje przelewu.
Rola funkcjonalna w transakcjach API
W praktyce JSON pełni funkcję warstwy interfejsu między aplikacjami po stronie klienta a infrastrukturą bankową. Typowe zapytanie API może zawierać ustrukturyzowane pola, takie jak identyfikacja nadawcy, dane beneficjenta, numery rachunków, waluta, kwota i referencje transakcji. Dane te są weryfikowane i przetwarzane przez system odbierający, który następnie ustala, czy transakcja może zostać zrealizowana.
Po pozytywnej weryfikacji dyspozycja trafia do wewnętrznego środowiska przetwarzania Banku, w którym stosowane są kontrole compliance, mechanizmy kontroli ryzyka oraz procedury autoryzacji. Dopiero po zakończeniu tych etapów transakcja przechodzi do odpowiedniego kanału rozrachunkowego.
JSON jest zatem jednym z elementów szerszego cyklu życia transakcji. Nie zastępuje:
- autoryzacja instytucjonalna
- weryfikacja zgodności
- walidacja na poziomie rachunku
- procesy rozliczeń i rozrachunku
Rozdzielenie danych i rozliczeń
Częstym nieporozumieniem jest utożsamianie transmisji danych z przepływem środków. JSON, jako format danych, może szczegółowo opisywać transakcję, nie może jednak jej utworzyć ani rozliczyć. Obecność ładunku JSON, niezależnie od jego pozornej kompletności, nie stanowi dowodu przekazania środków.
To rozróżnienie ma kluczowe znaczenie zarówno w kontekście operacyjnym, jak i w kontekście ryzyka. Prawidłowe przeniesienie musi znajdować odzwierciedlenie w:
- księga instytucji nadającej
- księgi instytucji odbierającej
- pośredniczący system rozliczeniowy, w stosownych przypadkach
Bez tych elementów nie dochodzi do przeniesienia, niezależnie od jakiejkolwiek reprezentacji danych.
Integracja z interfejsami API bankowości
W środowiskach regulowanych format JSON jest zazwyczaj osadzany w zabezpieczonych ramach API. Ramy te wymuszają uwierzytelnianie, szyfrowanie i kontrolę dostępu, zapewniając, że wyłącznie uprawnione podmioty mogą inicjować lub pobierać dane finansowe.
Typowe przypadki zastosowania obejmują:
- inicjowanie płatności za pośrednictwem interfejsów klienckich
- pobieranie historii transakcji
- zapytania o saldo
- zarządzanie beneficjentami
- aktualizacje statusu w czasie rzeczywistym
Funkcje te zwiększają efektywność i interoperacyjność, lecz pozostają zależne od podstawowej infrastruktury bankowej.
Kwestie związane z ryzykiem
Ponieważ JSON jest czytelny dla człowieka i łatwy do powielenia, jest podatny na nadużycia, gdy jest przedstawiany poza kontrolowanym środowiskiem. Dokument JSON można bez trudu sporządzić, zmodyfikować lub sfałszować. W związku z tym nie może stanowić niezależnego dowodu zrealizowanej transakcji.
W profesjonalnej praktyce bankowej weryfikacja zawsze opiera się na rejestrach instytucjonalnych i uznanych systemach płatniczych, a nie na samodzielnych zestawieniach danych.
Szersze omówienie ryzyk związanych z przelewami znajduje się w: Transfer Risk Fraud Awareness
Interpretacja instytucjonalna
W ramach modelu operacyjnego IFB JSON jest uznawany za standard techniczny stosowany w komunikacji API. Nie jest uznawany za mechanizm płatniczy ani metodę rozliczeniową.
Wszystkie transakcje, niezależnie od sposobu ich zainicjowania, muszą ostatecznie zostać wykonane za pośrednictwem regulowanej infrastruktury finansowej. JSON może ułatwiać komunikację, lecz nie zmienia podstawowych mechanizmów działalności bankowej.
Podsumowanie pozycji
JSON zwiększa efektywność cyfrowych interfejsów bankowych, umożliwiając ustrukturyzowaną wymianę danych. Jego użyteczność polega na komunikacji, nie na wykonaniu. Transfer waluty pozostaje funkcją instytucji bankowych, regulowanych systemów i procesów rozrachunkowych. JSON jest nośnikiem informacji w ramach tej struktury, nie jej substytutem.
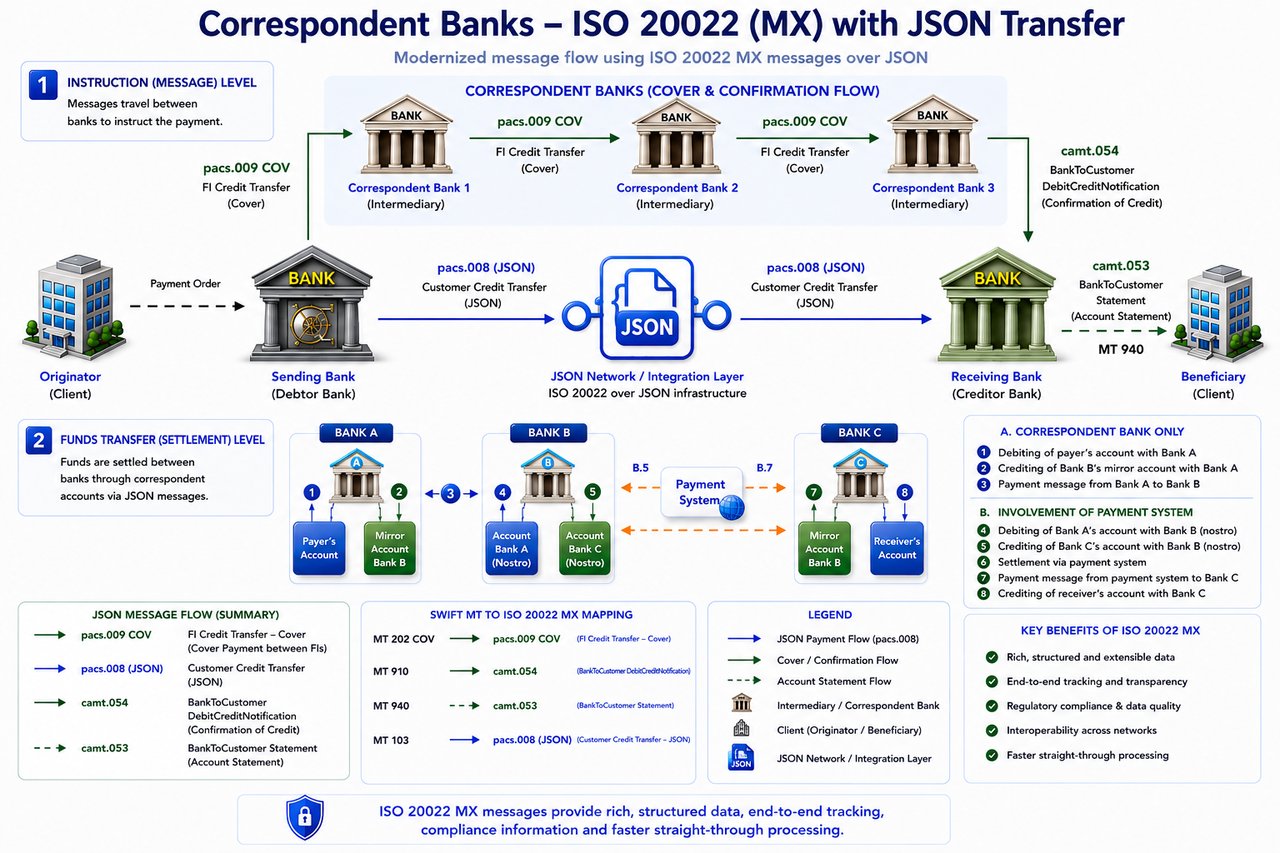
Terminologię związaną z alternatywnymi lub dawnymi metodami przekazywania środków należy interpretować w kontekście infrastruktury bankowej. Terminy te mogą opisywać kanały komunikacji, wewnętrzne metody przetwarzania lub dawne praktyki, nie zastępują jednak wymogu korzystania z regulowanych instytucji, uznanych systemów płatniczych i formalnych procedur rozliczeniowych.
Każdy transfer, niezależnie od stosowanej terminologii, musi ostatecznie zostać przetworzony, rozliczony i uzgodniony w ramach ugruntowanego systemu finansowego.



Kolejny krok
Poproś o spotkanie zapoznawcze
Prosimy o krótkie przedstawienie, kim Państwo są i co mają Państwo na myśli. Zapytanie trafia bezpośrednio do Banku i jest traktowane jako poufne.
Wolą Państwo porozmawiać? Prosimy zarezerwować 30-minutową wideokonferencję.
Wymiana kluczy
Procedura wymiany kluczy dla instytucji finansowych
- Jeżeli Państwa instytucja finansowa zamierza przesyłać do nas dane za pośrednictwem API, uprzejmie prosimy o pobranie Procedury walidacji klucza API tutaj i skrupulatne przestrzeganie zawartych w niej wytycznych.
- Aby wygenerować dynamiczny kod wyjściowy AES (klucz) dla Państwa instrukcji API, prosimy kliknąć tutaj.
- Skrypt API zostanie dostarczony przez nas: Przykład
Jeśli chcą Państwo dowiedzieć się więcej o sposobach przekazania środków lub aktywów na rachunki prowadzone w Banku, prosimy o kontakt z Marie Mayer.