
Metodi di trasferimento alternativi
Server-to-Server (S2S)

Attivazione dei servizi S2S presso IFB
Le funzionalità Server to Server saranno attivate su richiesta del cliente una volta che il suo conto si trovi in regola:
- Mantiene il saldo minimo,
- evidenzia uno storico finanziario costante, e
- è coerente con attività commerciali legittime.
Inoltre, il conto deve avere
- nessuna questione di compliance in sospeso, e
- tutte le operazioni devono essere conformi alle normative finanziarie internazionali.
L'attivazione definitiva è subordinata alla verifica e all'approvazione interna da parte del nostro team di compliance e di gestione del rischio.
Un messaggio non è denaro
Perché nessun messaggio SWIFT, telex o server sposta fondi senza regolamento, in 90 secondi.
Verifichi un documento con VL1 →Ha ricevuto un messaggio di pagamento, una ricevuta o una conferma? Li faccia verificare prima di fare affidamento su di essi.
Trasferimenti da server a server (S2S)
indicano una fase del processo di trasferimento di fondi, attività, passività e patrimonio netto dai rispettivi Conti Nostro, ovvero di dati tra banche o istituti finanziari diversi tramite i rispettivi server. Tali trasferimenti sono resi possibili da connessioni sicure e cifrate e si fondano su protocolli e standard consolidati per garantire una trasmissione sicura ed efficiente delle informazioni. I trasferimenti da server a server nell'ambito bancario comprendono diverse componenti:
- Reti interbancarie: gli istituti finanziari sono collegati tra loro tramite reti interbancarie, quali la Society for Worldwide Interbank Financial Telecommunication (SWIFT) o la rete Automated Clearing House (ACH). Tali reti consentono alle banche di comunicare tra loro ed elaborare operazioni quali trasferimenti di fondi e pagamenti.
- Protocolli e standard: I trasferimenti server-to-server si basano su protocolli e standard consolidati per agevolare la comunicazione e l'elaborazione delle transazioni. Ne sono esempi lo standard ISO 20022 per lo scambio elettronico di dati e il sistema di messaggistica SWIFT, che utilizza un formato specifico per lo scambio di messaggi finanziari tra banche.
- Connessioni sicure: Le banche utilizzano connessioni sicure e cifrate per tutelare la riservatezza e l'integrità delle informazioni sensibili trasmesse durante i trasferimenti da server a server. Ciò comprende l'impiego di tecnologie quali Secure Socket Layer (SSL) o Transport Layer Security (TLS) per instaurare canali di comunicazione protetti.
- Autenticazione e autorizzazione: Le banche adottano procedure rigorose di autenticazione e autorizzazione per verificare l'identità delle parti coinvolte in un trasferimento server-to-server. Ciò può comportare l'uso di certificati digitali, chiavi crittografiche o metodi di autenticazione a più fattori, per garantire che solo persone o sistemi autorizzati possano avviare o approvare le operazioni.
- Elaborazione delle operazioni: una volta predisposte le necessarie misure di sicurezza, è possibile elaborare le operazioni tra banche. Ciò comporta, di norma, che la banca ordinante avvii la richiesta di trasferimento, che la banca ricevente verifichi e accetti la richiesta e che entrambe le banche aggiornino quindi le proprie registrazioni per riflettere il trasferimento completato.
- Riconciliazione e regolamento: Al completamento di un trasferimento server-to-server, le banche riconciliano le rispettive registrazioni e regolano gli eventuali saldi in sospeso. Ciò può comportare l'aggiornamento dei registri contabili, la riconciliazione dei dati delle transazioni e il regolamento di eventuali commissioni o spese connesse al trasferimento.
I nostri servizi S2S
Offriamo servizi S2S alla nostra selezionata clientela di persone fisiche ad alto patrimonio netto e di società consolidate, ponendo particolare enfasi su discrezione, riservatezza e integrità istituzionale.
Tutte le transazioni S2S sono condotte esclusivamente tra banche pienamente integrate nel sistema bancario internazionale, il che garantisce non solo lo scambio sicuro di messaggi S2S autenticati, ma anche il regolamento efficace e tempestivo dei fondi. Le controparti prive di tale integrazione possono essere in grado di trasmettere messaggi, ma sono per natura impossibilitate a completare il regolamento finanziario.
Nei trasferimenti S2S i fondi non possono essere «scaricati» dal registro contabile o dai server centrali di una banca, poiché tali sistemi sono sempre completamente isolati dagli accessi esterni. A differenza dei file digitali conservati nel cloud o su un qualsiasi server o computer ordinario, i fondi devono sempre essere trasmessi attraverso il quadro sicuro e regolamentato del sistema bancario globale, a garanzia sia della loro integrità sia della conformità di ogni operazione.
Empiricamente, oltre il 68% delle operazioni S2S che ci vengono presentate proviene da soggetti non bancari o da banche prive della capacità di inviare fondi.
Siamo invece in grado di operare senza limiti di importo, con l'unica condizione di una rigorosa verifica dell'istituzione di origine e della sua dimostrabile capacità di eseguire il regolamento.

Struttura di trasferimento di valuta Server to Server (S2S)
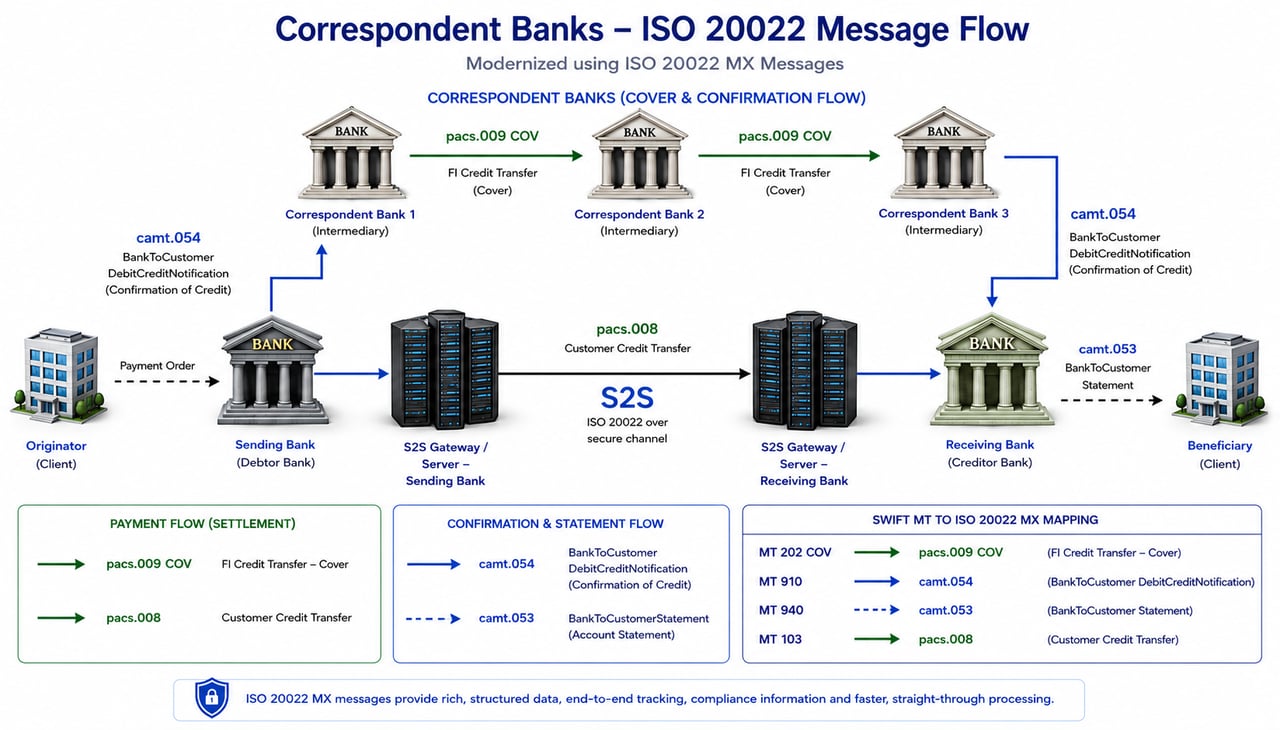
Comunicazioni S2S tra banche
Le comunicazioni server-to-server tra banche sono stabilite mediante una combinazione di protocolli sicuri, quadri regolamentari e standard di settore, al fine di garantire la riservatezza, l'integrità e la disponibilità dei dati. Tali comunicazioni sono tipicamente gestite mediante una combinazione dei seguenti protocolli e tecnologie:
1. SWIFT (Society for Worldwide Interbank Financial Telecommunication)
- Panoramica: SWIFT fornisce una rete globale per la messaggistica finanziaria sicura e standardizzata. È ampiamente utilizzata per i bonifici bancari internazionali.
- Protocolli utilizzati: SWIFTNet utilizza protocolli basati su IP, quali SWIFTNet InterAct e SWIFTNet FileAct, che si avvalgono di XML per la formattazione dei messaggi. Le comunicazioni sicure sono garantite mediante TLS (Transport Layer Security).
2. ISO 20022
- Panoramica: ISO 20022 è uno standard internazionale per lo scambio elettronico di dati tra istituti finanziari. Fornisce una piattaforma comune per lo sviluppo di messaggi in un formato XML standardizzato.
- Protocolli utilizzati: spesso implementati tramite protocolli di trasporto sicuri quali HTTPS e TLS.
3. Protocollo FIX (Financial Information Exchange)
- Panoramica: FIX è un protocollo standard per lo scambio elettronico in tempo reale di operazioni in titoli.
- Protocolli utilizzati: I messaggi FIX sono generalmente trasmessi su TCP/IP e possono essere protetti mediante TLS.
4. EBICS (Electronic Banking Internet Communication Standard)
- Panoramica: ampiamente utilizzato in Europa, EBICS è un protocollo per la trasmissione sicura di operazioni finanziarie via internet.
- Protocolli utilizzati: EBICS utilizza HTTPS con TLS per la comunicazione sicura e XML per la formattazione dei messaggi.
5. VPN (Virtual Private Network)
- Panoramica: le VPN consentono comunicazioni punto-punto sicure su internet mediante la creazione di tunnel cifrati.
- Protocolli utilizzati: i protocolli più comuni comprendono IPsec (Internet Protocol Security) e SSL/TLS.
6. Standard API (Application Programming Interface)
- Panoramica: le API consentono un'integrazione e una comunicazione fluide tra i sistemi bancari.
- Protocolli utilizzati: le API RESTful impiegano generalmente HTTPS con TLS per la trasmissione sicura dei dati. Gli standard di Open Banking, come la PSD2 in Europa, impongono l'uso di API sicure per l'accesso ai dati bancari.
7. SFTP (Secure File Transfer Protocol)
- Panoramica: SFTP è utilizzato per il trasferimento sicuro di file tra banche.
- Protocolli utilizzati: SFTP opera su SSH (Secure Shell), che assicura la cifratura e la sicurezza della trasmissione.
8. Blockchain e DLT (Distributed Ledger Technology)
- Panoramica: Tecnologie emergenti come la blockchain consentono un'elaborazione delle transazioni decentralizzata e sicura.
- Protocolli utilizzati: i protocolli specifici dipendono dalla piattaforma blockchain, ad es. Hyperledger Fabric, Ethereum. La sicurezza è garantita mediante metodi crittografici.
Considerazioni in materia di sicurezza e regolamentazione
- Autenticazione e autorizzazione: vengono impiegati meccanismi quali l'autenticazione a due fattori, le firme digitali e i controlli di accesso basati sui ruoli.
- Crittografia: i dati a riposo e in transito sono cifrati mediante algoritmi crittografici robusti (ad esempio AES, RSA).
- Compliance: conformità ai requisiti normativi quali il GDPR (Regolamento generale sulla protezione dei dati), la PSD2 (Direttiva sui servizi di pagamento 2) e altri standard regionali.
Connettività alternativa
- Linee private dirette: alcune banche utilizzano linee dedicate o reti MPLS (Multiprotocol Label Switching) per comunicazioni dirette e altamente sicure. Diffuse in contesti ad elevata sicurezza.
- Soluzioni basate sul cloud: le banche si avvalgono in misura crescente di fornitori di servizi cloud dotati di solidi sistemi di sicurezza per le comunicazioni interbancarie. Tale ricorso è sempre più diffuso, nel rispetto delle norme in materia di esternalizzazione e di resilienza operativa, quali il DORA nell'UE.
Protocolli di trasmissione per S2S
- FIX (Financial Information eXchange): lo standard di messaggistica per la negoziazione di titoli: ordini, esecuzioni e allocazioni. Veicola dati di negoziazione, non pagamenti.
- EBICS (Electronic Banking Internet Communication Standard): standard per lo scambio sicuro di file tra clientela corporate e banche, utilizzato principalmente in Germania, Francia, Svizzera e Austria.
- Zengin: Il sistema Zengin è la rete giapponese di trasferimento interbancario di fondi su base nazionale; il formato di file Zengin è utilizzato per i bonifici e gli addebiti diretti nazionali.
- AS2 (Applicability Statement 2): Trasporto sicuro e firmato di documenti commerciali (EDI, XML) via Internet, con ricevute di consegna.
- SNMPv3: Monitoraggio e gestione dei dispositivi di rete, con autenticazione e cifratura. Gestisce l'infrastruttura; non veicola transazioni.
- Kerberos: autenticazione di rete basata su ticket, che consente a client e servizi di dimostrare reciprocamente la propria identità.
- OAuth 2.0: autorizzazione delegata tramite token di accesso limitato; è alla base della maggior parte delle API di open banking.
- SFTP e SCP su SSH: trasferimento e copia cifrati di file tra server, ampiamente utilizzati per file di pagamento ed estratti conto.
Ciascuno di questi protocolli protegge lo scambio di dati o l'accesso ai sistemi. Nelle operazioni S2S che comportano il trasferimento di valuta, attivi, passivi e patrimonio netto bancari, i protocolli citati sono necessari ma non sufficienti per il perfezionamento delle operazioni finanziarie:
Trasferimento effettivo dei fondi: questi protocolli trasmettono in modo efficiente i dati delle operazioni, ma non gestiscono l'effettivo movimento dei fondi. Per il trasferimento dei fondi sono essenziali sistemi quali le banche corrispondenti, il Real-Time Gross Settlement (RTGS) e i pagamenti istantanei, che spostano fisicamente il denaro tra i conti e perfezionano l'operazione finanziaria, a meno che i fondi non siano già depositati su un conto Nostro-Vostro e debbano esserne prelevati. Oltre alla trasmissione dei dati, è necessario il regolamento effettivo dei fondi, per assicurare il movimento in tempo reale delle somme e riflettere correttamente le operazioni nei sistemi bancari.
Effettivo trasferimento di attività, passività e patrimonio netto: nelle operazioni su attività, passività e patrimonio netto è essenziale registrare tali trasferimenti presso i CSD. I CSD sono responsabili della tenuta del registro legale della titolarità dei titoli, un processo che esula dall'ambito dei protocolli di comunicazione iniziali. Il trasferimento di attività e strumenti di capitale incide inoltre sui bilanci delle banche, modificando i saldi di passività, attività e patrimonio netto. La relativa rendicontazione finanziaria alle autorità di controllo competenti e i necessari adempimenti di compliance esulano dalle capacità di trasmissione dei dati dei protocolli e richiedono ulteriori processi finanziari e regolamentari.
In sostanza, sebbene i protocolli siano essenziali per lo scambio sicuro ed efficiente di informazioni nelle transazioni S2S, il processo completo comprende ulteriori sistemi per l'effettivo trasferimento di valuta, attività, passività e capitale, per il regolamento, la registrazione legale e la rendicontazione finanziaria, in modo che l'intera transazione sia eseguita nel rispetto degli standard bancari regolamentari.
Procedure di connessione minime
Per collegare due server di banche diverse ai fini di una trasmissione di informazioni una tantum sono necessari diversi passaggi e informazioni di dettaglio. Di seguito è riportata un'analisi approfondita:
1. Informazioni sulla rete
- Indirizzi IP: ottenere gli indirizzi IP pubblici o privati di entrambi i server.
- Porte: stabilire quali porte saranno utilizzate per la comunicazione (ad es. la porta 22 per SFTP, la porta 443 per HTTPS).
2. Autenticazione e autorizzazione
- Credenziali: scambiare in modo sicuro le credenziali di accesso. Nome utente e password: assicurarsi che vengano condivisi in modo sicuro. Chiavi SSH: in caso di utilizzo di SSH, condividere le chiavi pubbliche in modo sicuro. Chiavi API: per le comunicazioni basate su API, condividere le chiavi API in modo sicuro.
- Certificati: utilizzare certificati SSL/TLS per connessioni cifrate.
3. Protocolli di trasferimento dei dati
- Scelta del protocollo: scelga il protocollo in base a sicurezza e funzionalità. FTP/SFTP: Secure File Transfer Protocol; HTTP/HTTPS: per la comunicazione basata sul web; Endpoint API: in caso di utilizzo di un servizio web
- Regole del firewall: configurare i firewall in modo da consentire il traffico attraverso le porte specificate. Esempio: aprire la porta 22 per l'indirizzo IP sul firewall del Server A.
4. Considerazioni sulla sicurezza
- Crittografia: assicurarsi che i dati siano cifrati durante la trasmissione. Utilizzare protocolli come SFTP e HTTPS, oppure implementare la cifratura all'interno dei dati stessi.
- Controlli di accesso: limitare l'accesso al personale e ai sistemi strettamente necessari. Definire ruoli e autorizzazioni degli utenti.
5. Coordinamento tecnico
- Configurazione di rete: configurare le impostazioni di rete, quali il NAT (Network Address Translation), se necessario. Esempio: configurare il NAT per mappare gli indirizzi IP interni su indirizzi IP esterni.
- Collaudo: eseguire una prova per verificare la connettività e il corretto trasferimento dei dati. Verificare sia la connettività sia l'integrità dei dati.
6. Preparazione dei dati
- Formato del file: concordare il formato dei dati da trasferire (ad es. CSV, JSON, XML).
- Dimensione dei dati: assicurarsi che entrambe le parti siano a conoscenza della dimensione dei dati per poterli gestire in modo adeguato. Esempio: se la dimensione del file supera determinati limiti, valutare la suddivisione dei dati o l'utilizzo della compressione.
Fasi esemplificative per un trasferimento sicuro di file mediante SFTP:
- Scambio delle chiavi SSH pubbliche: condividere in modo sicuro e aggiungere la chiave SSH pubblica di ciascun server alle chiavi autorizzate dell'altro server.
- Server A: aggiungere la chiave pubblica del Server B a `~/.ssh/authorized_keys`.
- Server B: aggiungere la chiave pubblica del Server A a `~/.ssh/authorized_keys`.
2. Configurare i firewall: aprire la porta 22 su entrambi i server per consentire il traffico SFTP.
- `iptables -A INPUT -p tcp -s 203.0.113.5 --dport 22 -j ACCEPT`
- `iptables -A INPUT -p tcp -s 192.168.1.10 --dport 22 -j ACCEPT`
3. Avvio del trasferimento: utilizzi SFTP per trasferire i file.
- Sul Server A: `sftp user@203.0.113.5`
- Sul Server B: `sftp user@192.168.1.10`
- Comandi all'interno di SFTP: `put localfile` oppure `get remotefile`
4. Verifica: verificare l'integrità del file dopo il trasferimento.
- Confrontare i checksum: `sha256sum localfile` e `sha256sum remotefile`
Trasferimento effettivo dei fondi: Questi protocolli sono idonei a trasmettere i dettagli delle operazioni, quali messaggi e istruzioni, ma non consentono l'effettivo movimento dei fondi.
Per il trasferimento fisico dei fondi sono indispensabili sistemi quali le banche corrispondenti, il Real-Time Gross Settlement (RTGS) e i Real-Time Payments (RTP).
- Nell'ambito dei rapporti con le banche corrispondenti, i fondi sono trasferiti tra conti presso banche diverse.
- Nel sistema RTGS, il trasferimento di fondi avviene tra conti di regolamento presso la banca centrale o le banche centrali.
- Analogamente, nel sistema RTP i fondi vengono trasferiti tra conti di compensazione.
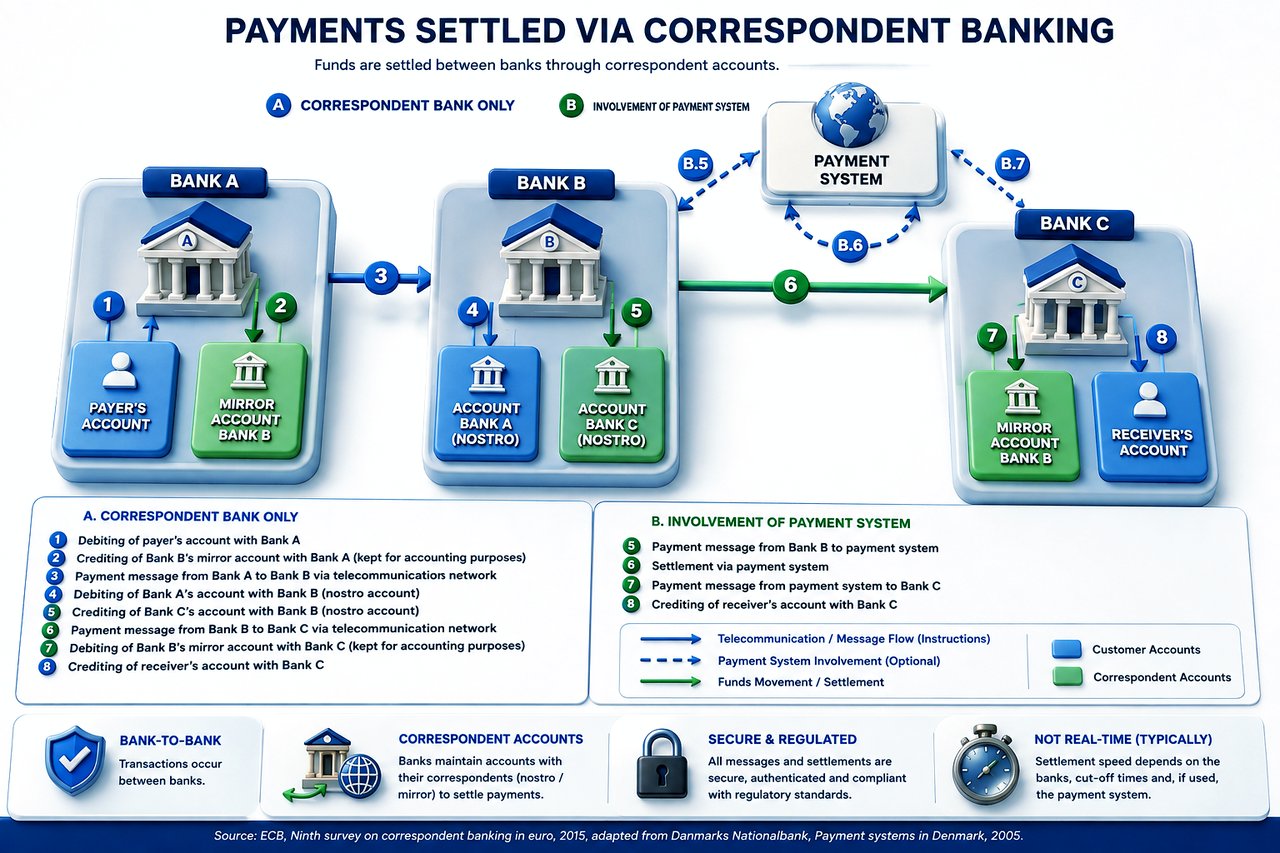
Questi sistemi sono essenziali per l'effettivo trasferimento di attivi monetari. È pertanto imprescindibile che la banca ordinante non solo disponga di capacità server to server, ma garantisca anche la piena integrazione con il sistema bancario.
Due livelli distinti:
Livello delle istruzioni e livello effettivo del trasferimento dei fondi
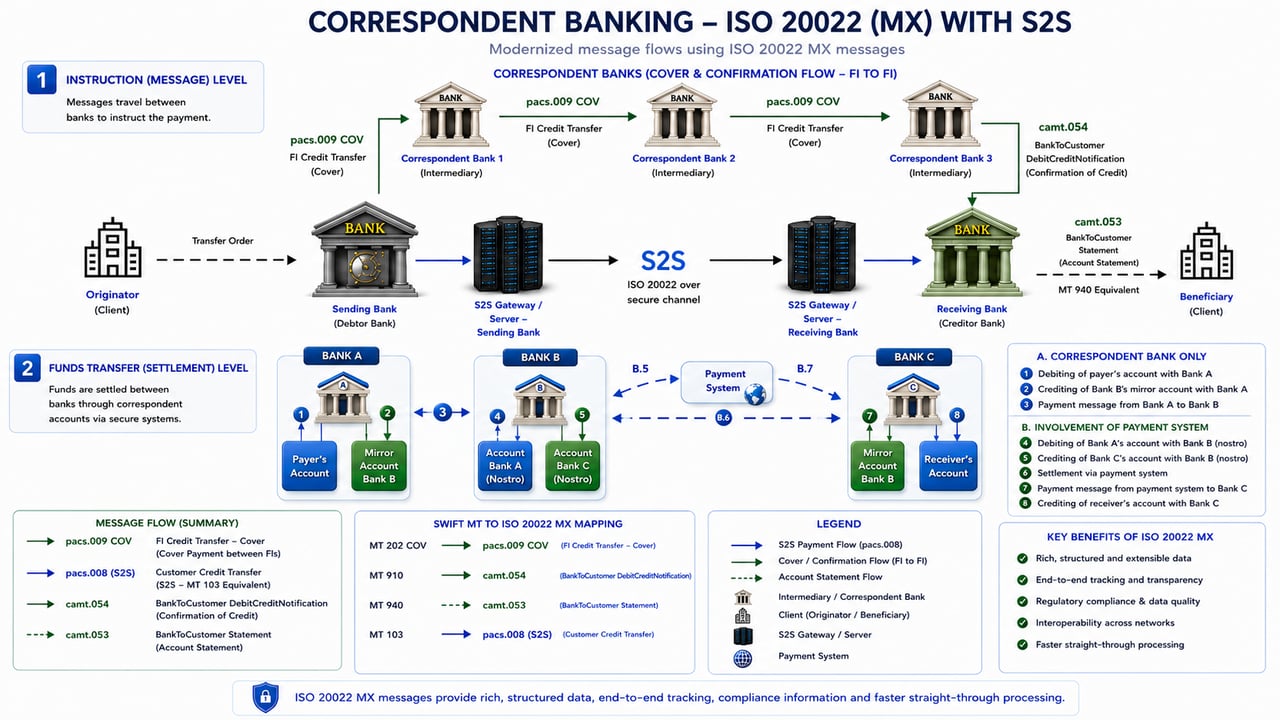
Trasferimento di fondi S2S a nostro favore
Per attenuare talune preoccupazioni in materia di compliance quando un pacs.008 ci è stato inviato tramite S2S anziché tramite SWIFT, la Sua banca ordinante potrebbe valutare di includere le seguenti informazioni aggiuntive nel pacs.009 COV all'interno della trasmissione dei fondi tra banca corrispondente e banca corrispondente, ove il formato lo consenta:
- Informazioni sul cliente ordinante: Indicare i dati del cliente ordinante, analogamente al campo 50 dell'MT 103. Possono comprendere nome, indirizzo e numero di conto.
- Informazioni sul beneficiario: includere i dati del beneficiario, riproducendo il campo 59 dell'MT 103. Devono figurare il nome del beneficiario, l'indirizzo e il numero di conto.
- Causale del pagamento: Indicare espressamente la ragione dell'operazione, ciò che potrebbe attenuare alcune preoccupazioni in materia di antiriciclaggio (Anti-Money Laundering, AML).
- Informazioni per la segnalazione regolamentare: ove richiesto dalla Sua giurisdizione, includere i codici o gli identificativi per la segnalazione regolamentare.
- Riferimento al pacs.008 S2S: una menzione specifica del fatto che il pacs.009 COV è collegato a un pacs.008 S2S può fornire un contesto alla banca intermediaria.
- Recapiti: Indicare recapiti specifici del reparto Compliance o del responsabile dell'operazione competente per il pagamento, nel caso in cui la banca ricevente necessiti di chiarimenti immediati.
- Istruzioni particolari di trattamento: eventuali istruzioni aggiuntive per la banca destinataria che possano agevolare l'identificazione e il corretto trattamento dei fondi trasferiti.
- Informazioni su oneri e commissioni: in assenza di un pacs.008 SWIFT, potrebbe essere opportuno chiarire chi sosterrà gli oneri connessi all'operazione, al fine di evitare equivoci.
- Identificativi aggiuntivi: indicare gli eventuali ulteriori identificativi dell'operazione che consentano di collegare il pacs.009 COV al pacs.008 S2S, quali numeri di fattura o ID interni dell'operazione.
Nota sulla Compliance
L'inserimento di informazioni aggiuntive nel pacs.009 COV potrebbe non attenuare integralmente i rischi di compliance, in particolare i controlli AML e CFT (Combating the Financing of Terrorism, contrasto al finanziamento del terrorismo), che sono di norma affrontati mediante un messaggio SWIFT pacs.008; è importante assicurarsi che il pacs.009 COV modificato rimanga conforme agli standard applicabili e agli accordi interbancari.
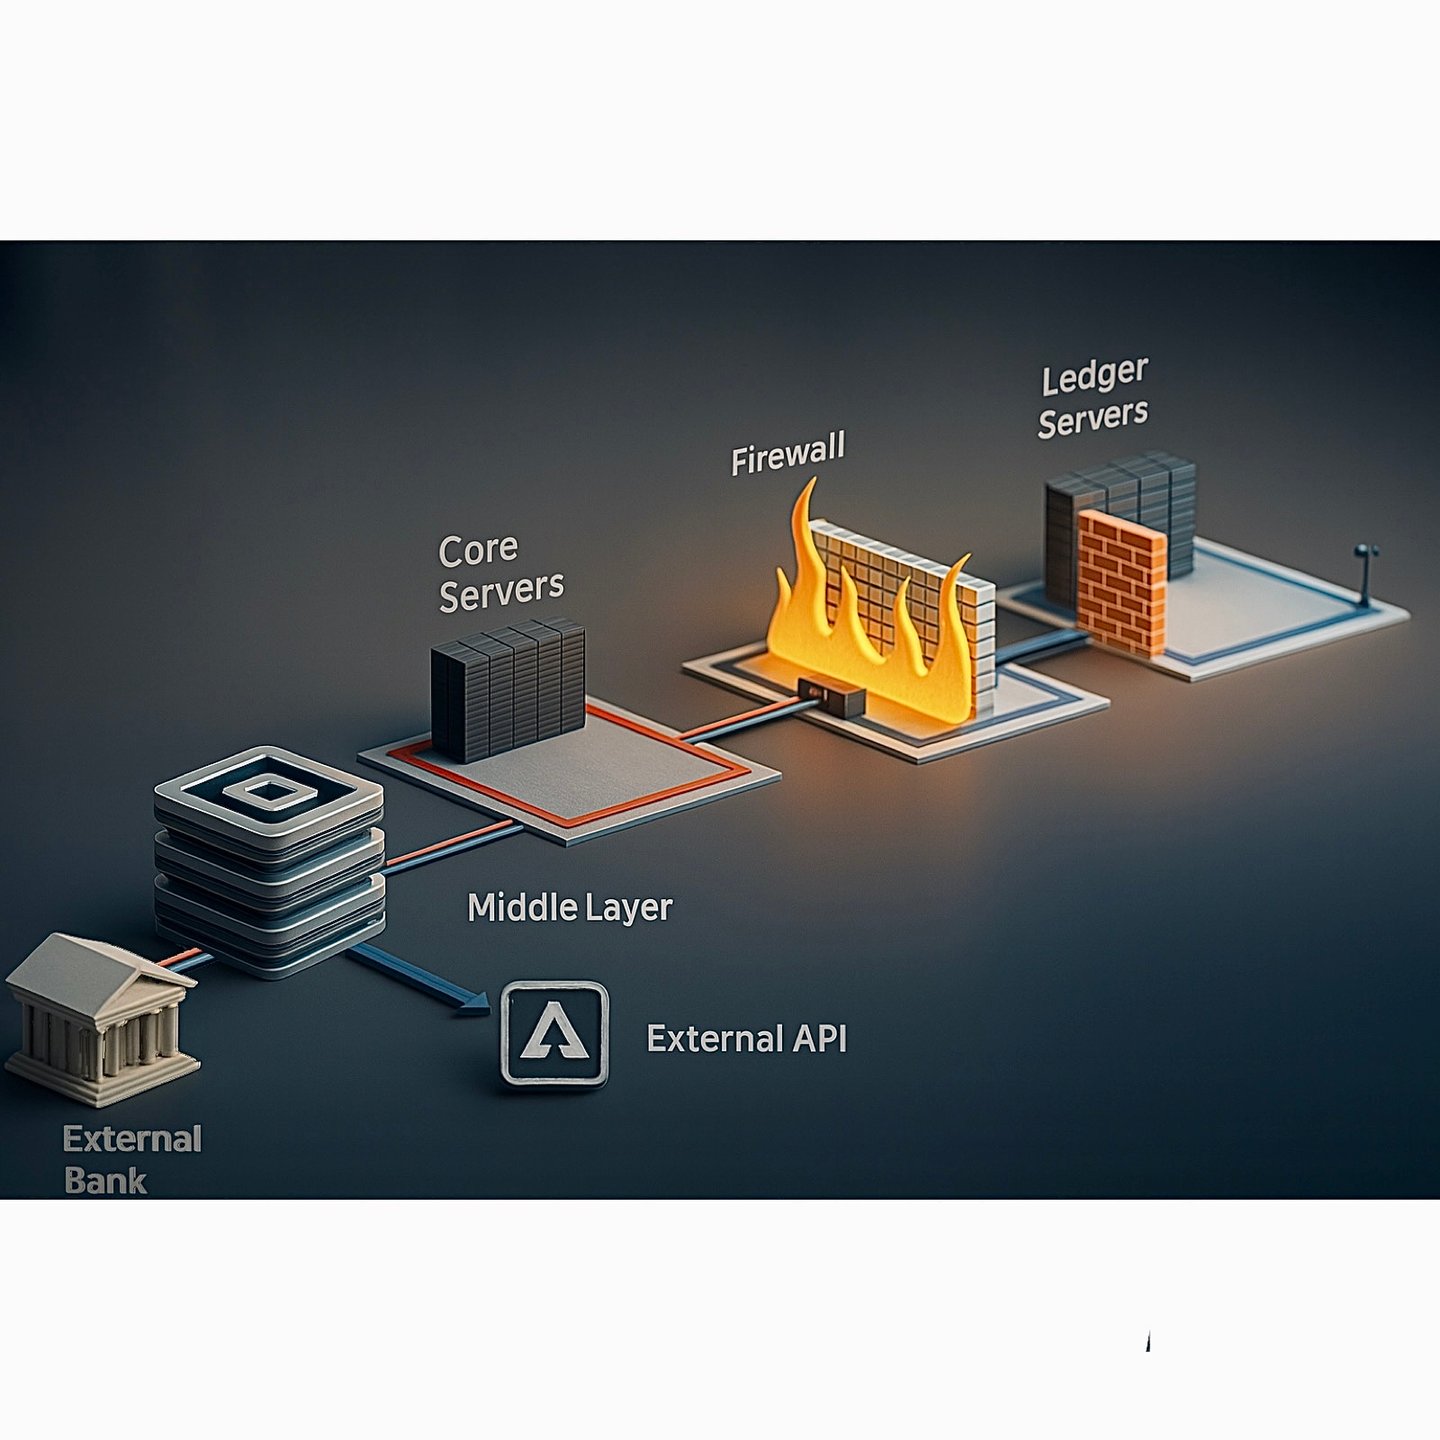
Le principali differenze tra server di comunicazione e server di contabilità/conti nelle banche
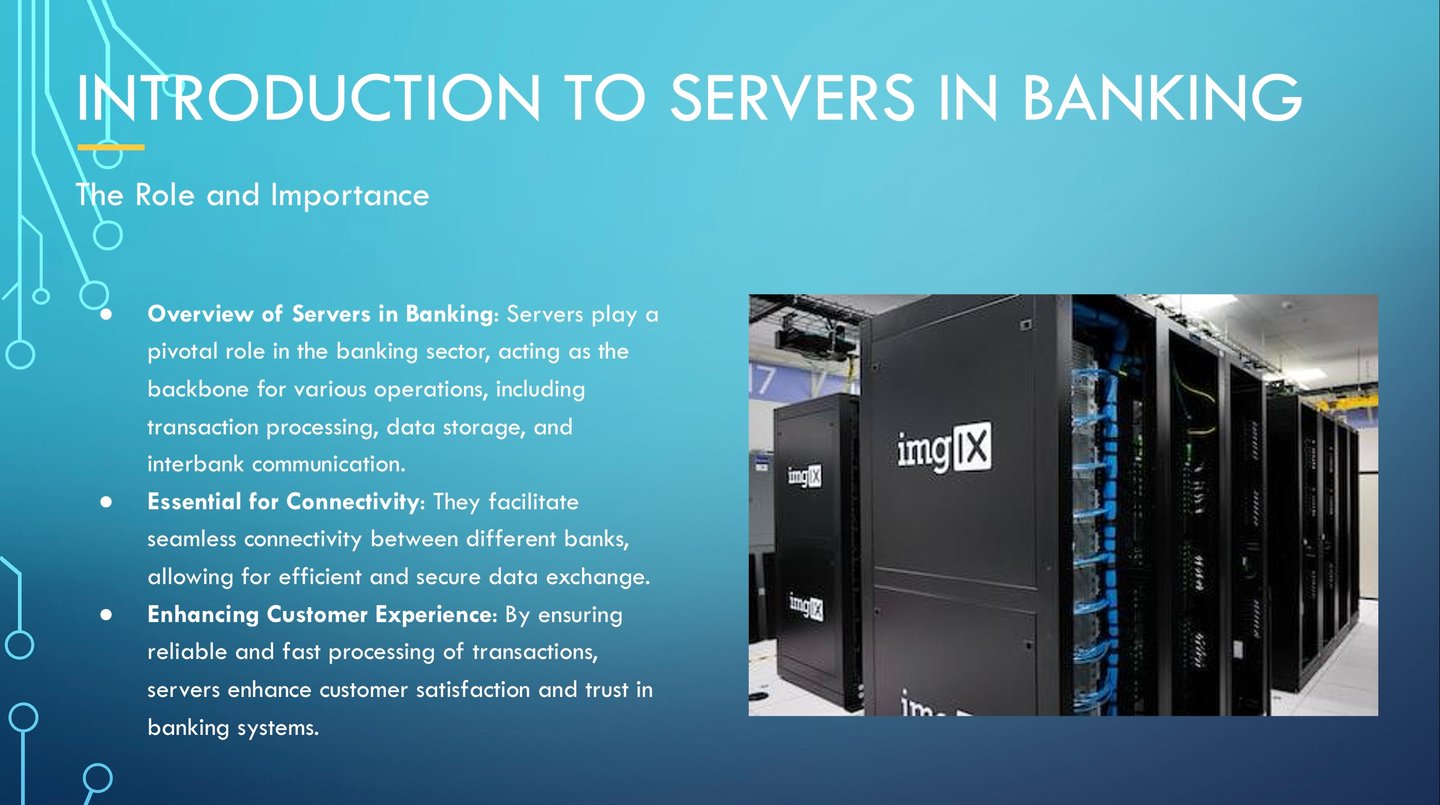
Nella tecnologia bancaria, i server svolgono un ruolo decisivo nel garantire il regolare funzionamento delle transazioni finanziarie e della tenuta delle registrazioni. Le due principali tipologie di server su cui si basano le banche sono i server di comunicazione e i server di contabilità/conti. Pur essendo entrambi essenziali, rispondono a finalità distinte e trattano tipologie diverse di dati.
Server di comunicazione
I server di comunicazione costituiscono la struttura portante dello scambio sicuro di dati tra banche e istituzioni finanziarie. Di seguito le principali funzioni e caratteristiche dei server di comunicazione:
- Scambio sicuro di dati: questi server consentono lo scambio sicuro di dati, assicurando che le informazioni finanziarie sensibili possano essere trasmesse tra istituzioni senza essere compromesse.
- Protocolli e standard: utilizzano protocolli standardizzati quali SWIFT, SEPA o ACH, ecc., per la comunicazione interbancaria, garantendo uniformità e affidabilità tra piattaforme diverse.
- Crittografia e autenticazione: per garantire la sicurezza, i server di comunicazione impiegano metodi di crittografia avanzati e rigorosi protocolli di autenticazione, a tutela dei dati durante la trasmissione.
- Gestione delle transazioni: in primo luogo, gestiscono le richieste, i messaggi e le istruzioni relativi alle transazioni, fungendo da intermediari che trasmettono le informazioni necessarie per il loro perfezionamento.
- Nessun movimento di fondi: è importante precisare che tali server non movimentano fondi né aggiornano direttamente i saldi dei conti; essi si limitano ad agevolare la comunicazione necessaria per tali operazioni.
Server di registro/conti
I server contabili (ledger) sono invece i custodi dei registri finanziari di una banca. Ecco le loro principali caratteristiche:
- Tenuta delle registrazioni finanziarie: questi server conservano e gestiscono le registrazioni finanziarie fondamentali della banca, assicurando che ogni transazione sia registrata con precisione.
- Registrazione delle operazioni: registrano tutte le operazioni, inclusi addebiti e accrediti, e sono responsabili dell'aggiornamento e della conservazione dei saldi correnti dei conti.
- Gestione del libro mastro generale: i server del libro mastro gestiscono il libro mastro generale della banca insieme ai singoli conti dei clienti, offrendo una visione completa della solidità finanziaria.
- Integrità dei dati: garantire la coerenza e l'integrità dei dati è essenziale, poiché tali registrazioni sono indispensabili per un'informativa finanziaria accurata e per la conformità normativa.
- Solide misure di sicurezza: data la sensibilità dei dati, i server ledger adottano in genere misure di sicurezza più rigorose, tra cui ulteriori livelli di crittografia e rigorosi controlli di accesso.
Il server di comunicazione avvia e agevola le transazioni, ma è il server contabile a registrarle e a rifletterle definitivamente, dopo la convalida, nei libri della banca.
Nei sistemi bancari contemporanei queste funzioni sono spesso integrate: i protocolli di comunicazione sicura intra-bancaria operano in sinergia con i sistemi di gestione dei registri contabili. Tale integrazione garantisce aggiornamenti in tempo reale e coerenza in tutto l'ecosistema finanziario della banca, migliorandone sia l'efficienza sia la sicurezza.
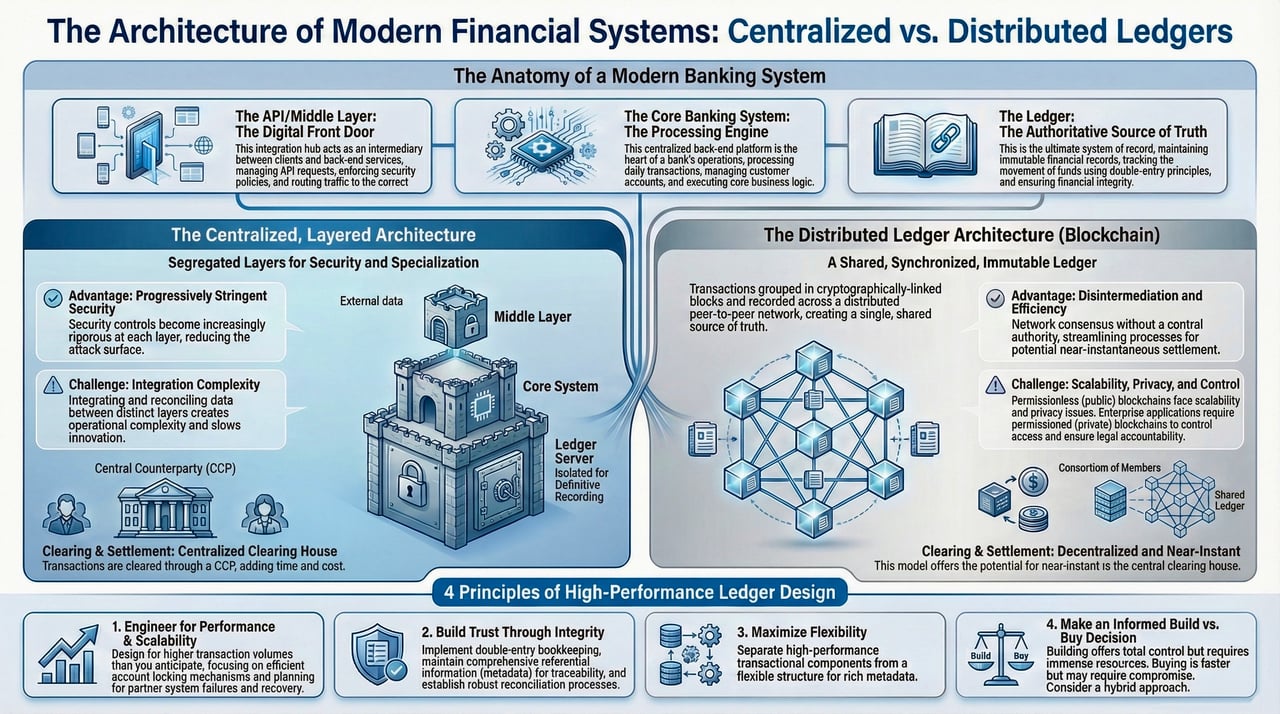
Che cosa può essere trasferito da una banca all'altra?
Attivi bancari:
- Cassa e mezzi equivalenti: si tratta di fondi accessibili immediatamente o quasi immediatamente. Comprendono il contante, i depositi presso altre banche e i titoli altamente liquidi, come i buoni del Tesoro.
- Investimenti/Titoli: si tratta di strumenti finanziari in cui la banca investe per ottenere un rendimento, quali titoli di Stato e obbligazioni societarie, azioni e altri titoli.
- Prestiti e anticipazioni: Si tratta dei fondi che una banca concede in prestito alla propria clientela e che generano ricavi da interessi. Possono comprendere prestiti personali, mutui ipotecari, finanziamenti commerciali, saldi di carte di credito e scoperti di conto.
- Immobilizzazioni: Si tratta di beni materiali di proprietà della banca, quali edifici, terreni, attrezzature e arredi.
- Attività immateriali: Comprendono attività non fisiche quali software, brevetti, marchi e avviamento.
- Altre attività: Possono comprendere, tra l'altro, ratei attivi per interessi, attività fiscali differite e strumenti finanziari derivati.
Passività della banca:
- Depositi: Si tratta dei fondi che persone fisiche e imprese mantengono presso la banca. Comprendono conti correnti, conti di risparmio e depositi vincolati. Costituiscono passività perché la banca ha l'obbligo di restituire tali fondi ai depositanti a vista o a una scadenza determinata.
- Fondi presi a prestito: si tratta di fondi che la banca assume da altri istituti finanziari, dalla banca centrale o mediante l'emissione di titoli di debito.
- Titoli di debito: si tratta di obbligazioni o altre forme di debito emesse dalla banca per raccogliere fondi. La banca è tenuta a restituire il capitale e gli interessi ai detentori delle obbligazioni.
- Altre passività: comprendono voci quali ratei passivi, debiti commerciali, passività fiscali differite, accantonamenti per perdite su crediti e strumenti finanziari derivati.
- Passività subordinate: si tratta di debiti che saranno rimborsati solo dopo tutti gli altri debiti in caso di fallimento della banca.
Capitale proprio della Banca:
- Azioni ordinarie: Rappresentano il capitale di rischio detenuto dai proprietari della banca. I titolari hanno diritto di voto e possono percepire dividendi.
- Azioni privilegiate: Questo tipo di capitale azionario ha un diritto sugli utili e sulle attività superiore a quello delle azioni ordinarie, ma di norma non comporta diritti di voto.
- Utili non distribuiti: Sono gli utili netti accumulati nel corso degli anni da una banca e da questa reinvestiti nell'attività anziché distribuiti come dividendi.
- Azioni proprie: Sono le azioni emesse dalla Banca stessa che quest'ultima ha riacquistato sul mercato.
- Altre componenti del reddito complessivo: Si tratta di utili e perdite derivanti da vari investimenti e strumenti derivati non ancora realizzati.
- Interessenza di minoranza: Si tratta della quota del patrimonio netto di una società controllata attribuibile a partecipazioni non detenute, direttamente o indirettamente tramite società controllate, dalla capogruppo.
Dropbox, Onedrive, WeTransfer, ecc.
Dropbox, OneDrive, WeTransfer e piattaforme analoghe: sono soluzioni cloud per la condivisione e l'archiviazione di file, concepite per agevolare il trasferimento e la conservazione di file digitali tramite internet. Tuttavia, il loro ruolo e le loro funzionalità nel contesto delle operazioni valutarie Server-to-Server (S2S), in particolare nella trasmissione di informazioni finanziarie analoghe ai messaggi pacs.008, devono essere intesi nel contesto appropriato.
Ruolo nelle operazioni S2S
- Trasmissione delle informazioni: nelle transazioni S2S, le informazioni relative all'operazione, compresi i dettagli che potrebbero essere stati contenuti in un messaggio SWIFT pacs.008 (un formato standard per la trasmissione di informazioni di pagamento), devono essere trasmesse in modo sicuro tra le banche. Servizi come Dropbox o OneDrive potrebbero, in linea teorica, essere utilizzati per trasmettere documenti o file di dati contenenti tali informazioni. Si tratterebbe tuttavia di un metodo non convenzionale, poiché tali piattaforme non sono concepite principalmente per le comunicazioni bancarie sicure o per le operazioni finanziarie.
- Sicurezza e conformità: gli istituti finanziari utilizzano in genere canali di comunicazione sicuri e dedicati per la trasmissione di dati finanziari sensibili. Tali canali rispettano rigorosi standard normativi, di sicurezza e di tutela della riservatezza, che servizi come Dropbox o OneDrive e simili potrebbero non soddisfare pienamente, in particolare nel contesto della conservazione di registrazioni di operazioni bancarie altamente regolamentate.
Perché i fondi non possono essere «scaricati» da queste piattaforme
Nel mondo finanziario, il concetto di custodia del denaro è fondamentalmente diverso dalla conservazione di un file digitale. La valuta, in particolare nel contesto bancario e delle transazioni elettroniche, non è conservata come un'entità tangibile che possa essere spostata o copiata come un file. Il denaro esiste invece come registrazione di valore all'interno di conti finanziari gestiti da istituti bancari.
- Assenza di funzionalità bancarie: Piattaforme come Dropbox, OneDrive e WeTransfer non sono sistemi bancari. Non dispongono della funzionalità necessaria per elaborare operazioni finanziarie o accedere alle reti bancarie. Sono essenzialmente archivi digitali e non interagiscono con sistemi bancari quali RTGS (Real-Time Gross Settlement), RTP (Real-Time Payments) o le reti di banche corrispondenti.
- Nessun collegamento diretto con gli istituti finanziari: questi servizi di condivisione di file non sono collegati all'infrastruttura bancaria. Le banche utilizzano protocolli e sistemi specifici e protetti (come SWIFT per le operazioni internazionali) per l'elaborazione e la compensazione dei pagamenti. L'infrastruttura dei servizi di archiviazione cloud non si interfaccia con tali sistemi bancari.
- La valuta come registrazione di valore: Nei sistemi bancari la valuta è rappresentata da registrazioni o scritture digitali nel libro mastro di un conto bancario. Tali libri mastri sono tenuti dagli istituti finanziari e riflettono l'importo che ciascun cliente ha depositato sul proprio conto. Queste registrazioni non sono fisiche o tangibili, bensì rappresentazioni digitali di valore.
- Le transazioni come rettifiche contabili nei registri: Quando avviene una transazione finanziaria, ad esempio un trasferimento di valuta da un conto a un altro, non si verifica alcun movimento fisico di denaro. La transazione viene invece eseguita rettificando le registrazioni contabili nei rispettivi conti delle banche corrispondenti, della banca centrale o delle banche centrali o dei sistemi di compensazione RTP. Il sistema bancario riduce il saldo di un conto e aumenta quello di un altro, riflettendo il trasferimento di valore che sarà regolato separatamente. Riconciliazione e regolamento finale: Le banche coinvolte riconciliano la transazione per garantirne l'accuratezza. Nei casi in cui siano utilizzate banche intermediarie, ciascuna banca regola la propria parte della transazione attraverso i propri rapporti di corrispondenza bancaria. Rendicontazione e conservazione dei registri: Le banche conservano le registrazioni di tutte le transazioni per finalità di compliance, revisione e rendicontazione.
- Incompatibilità con i sistemi di archiviazione di file: poiché nei sistemi bancari moderni la valuta è rappresentata da scritture contabili nel database protetto di una banca, essa non può essere conservata né trasferita tramite sistemi convenzionali di archiviazione e condivisione di file come Dropbox, OneDrive o WeTransfer, ecc. Tali piattaforme possono archiviare e trasferire file digitali contenenti informazioni sulle operazioni (quali estratti conto, contratti o analoghi dei messaggi SWIFT), ma non possono custodire il valore monetario in sé.
- Sicurezza e regolamentazione: la gestione del denaro all'interno di questi registri bancari è disciplinata da rigorosi protocolli di sicurezza, nonché da norme e controlli di vigilanza. Le banche utilizzano sistemi altamente sicuri e specializzati per gestire i conti e registrare le operazioni eseguite. Tali sistemi garantiscono l'integrità, la riservatezza e l'accuratezza dei dati finanziari, funzioni per le quali i comuni servizi di archiviazione di file non sono concepiti.
La terminologia associata a metodi di trasferimento alternativi o tradizionali va interpretata nel contesto dell'infrastruttura bancaria. Tali termini possono descrivere canali di comunicazione, metodi di elaborazione interna o prassi storiche, ma non sostituiscono l'obbligo di ricorrere a istituti regolamentati, a sistemi di pagamento riconosciuti e a procedure formali di regolamento.
Qualsiasi trasferimento, a prescindere dalla terminologia utilizzata, deve in ultima analisi essere elaborato, compensato e riconciliato all'interno del sistema finanziario consolidato.



Passo successivo
Richieda una presentazione
Ci indichi in poche righe chi è e che cosa ha in mente. La Sua richiesta giunge direttamente alla Banca e viene trattata in modo riservato.
Preferisce parlarne direttamente? Prenoti una videoconferenza di 30 minuti.
Scambio di chiavi
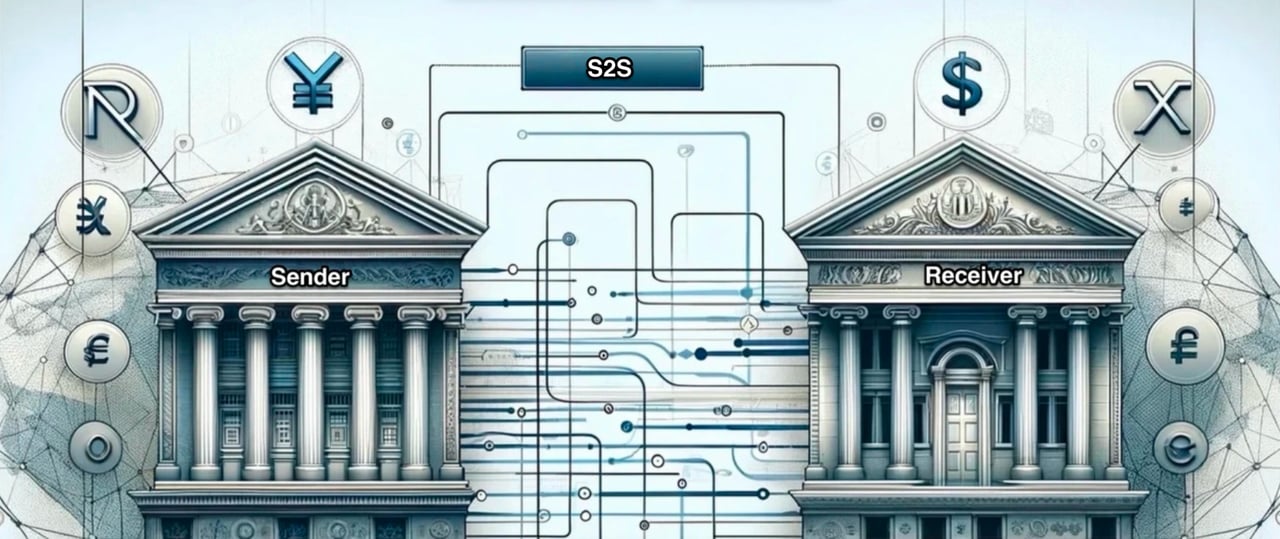
Procedura di scambio di chiavi S2S per gli istituti finanziari
Qualora il Vostro stimato istituto finanziario intenda trasmetterci un S2S, Vi invitiamo cortesemente a scaricare e osservare scrupolosamente
Se desidera maggiori informazioni su come trasferire fondi o attività sui Suoi conti presso di noi, La preghiamo di contattare Marie Mayer.