Politica in materia di antiriciclaggio (AML) e di conoscenza del cliente (KYC)
Approvato da: Consiglio dei Direttori Generali
1. Finalità e ambito di applicazione
La presente politica definisce il quadro di compliance di International Finance Bank LTD (IFB) in materia di antiriciclaggio (AML) e di adeguata verifica della clientela (KYC). Essa assicura il rispetto delle normative nazionali e internazionali, ivi incluse, a titolo non esaustivo:
- Direttive antiriciclaggio dell'UE (5AMLD, 6AMLD) e, dal 10 luglio 2027, il Regolamento antiriciclaggio (UE) 2024/1624
- La normativa antiriciclaggio di Anjouan, Unione delle Comore, compreso il Money Laundering (Prevention) Act 008/2005
- Raccomandazioni del Financial Action Task Force (FATF)
- Norme svizzere, del Liechtenstein e internazionali pertinenti
La politica si applica a tutti i dipendenti, ai dirigenti, ai consulenti, agli intermediari e ai fornitori di servizi che operano per conto di IFB.
2. Obiettivi
Gli obiettivi della presente policy sono i seguenti:
- Prevenire l'uso improprio dell'infrastruttura della Società per finalità di criminalità finanziaria.
- Identificare e verificare l'identità dei clienti secondo un approccio basato sul rischio.
- Monitorare, indagare e segnalare le attività sospette.
- Costituire una pista di controllo difendibile per autorità di vigilanza e controparti.
- Mantenere una cultura di tolleranza zero nei confronti del riciclaggio di denaro e del finanziamento del terrorismo.
3. Adeguata verifica della clientela (CDD)
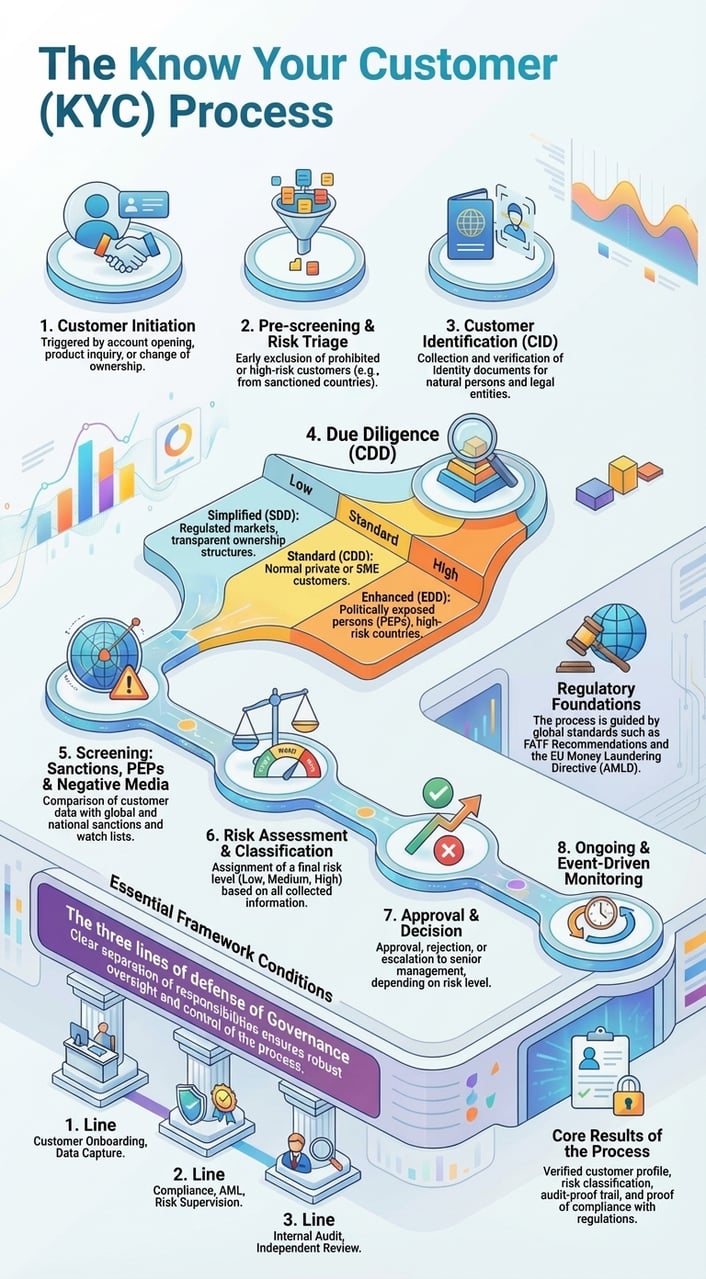
IFB classifica i clienti in tre categorie principali: persone fisiche, persone giuridiche e intermediari (ad es. fiduciari, agenti, amministratori fiduciari). Si applicano i seguenti obblighi di CDD:
- CDD di base: documenti di identità, finalità del rapporto.
- Adeguata verifica rafforzata (Enhanced CDD): si applica ai clienti ad alto rischio e richiede l'origine dei fondi (SoF), l'origine del patrimonio (SoW) e un monitoraggio rafforzato.
- CDD continuativa: verifiche in tempo reale e periodiche in base al rating di rischio.
4. Programma Know Your Customer (KYC)
Il Programma KYC comprende:
- Raccolta e validazione dei documenti di identità (ad es. passaporto, bollette delle utenze)
- Verifica della titolarità e del controllo (ad es. dichiarazioni UBO, registri dei soci)
- Ricorso a servizi di verifica esterni (IDNow, World-Check, Refinitiv)
- Controllo rispetto alle sanzioni internazionali e alle banche dati PEP
- Onboarding in video mediante videoconferenza di compliance su Zoom e attribuzione del wallet in caso di esposizione a cripto-attività
5. Approccio basato sul rischio (RBA)
La clientela sarà valutata secondo un approccio basato sul rischio. Il punteggio di rischio terrà conto di:
- Giurisdizione di costituzione/residenza
- Natura dell'attività d'impresa
- Volume e frequenza delle operazioni
- Esposizione pubblica (status di PEP)
- Coinvolgimento di cripto-attività o di strutture offshore
6. Adeguata verifica rafforzata (EDD)
L'EDD sarà applicata a:
- Persone politicamente esposte (PEP)
- Aree geografiche ad alto rischio (secondo le liste FATF/EU)
- Strutture proprietarie complesse (ad es. fondazioni, trust)
- Entità con un'elevata esposizione in cripto-attività o utilizzatori di wallet non custodial
Le misure di EDD comprendono la verifica approfondita dell'origine dei fondi (SoF) e del patrimonio (SoW), colloqui di compliance, l'approvazione a livello di consiglio di amministrazione e audit esterni periodici.
7. Monitoraggio e segnalazione
La società deve:
- Monitorare i flussi di transazioni per individuare incoerenze o scostamenti rispetto al comportamento atteso.
- Segnalare anomalie quali frazionamento, stratificazione (layering) o operazioni che coinvolgono indirizzi ad alto rischio.
- Presentare senza indugio le segnalazioni di operazioni sospette (SAR) all'unità di informazione finanziaria competente.
- Conservare una registrazione di tutte le escalation, le indagini e le segnalazioni.
8. Conservazione della documentazione
IFB conserverà la documentazione per un periodo minimo di 5 anni. Essa comprende:
- Fascicoli KYC e relativa documentazione di supporto
- Registri delle operazioni e note di compliance
- Approvazioni e comunicazioni interne
- Relazioni di revisione esterna e relativa corrispondenza
9. Formazione e sensibilizzazione
Tutto il personale è tenuto a sottoporsi a:
- Formazione iniziale in materia di AML/KYC al momento dell'assunzione
- Corsi di aggiornamento annuali su novità normative, tipologie di rischio e attività di enforcement
- Formazione ad hoc a seguito di modifiche normative o di incidenti interni
10. Governance e vigilanza
L'Amministratore Delegato ha nominato:
- Un Responsabile antiriciclaggio (MLRO)
- Un addetto alla Compliance
Tali soggetti saranno responsabili dell'attuazione quotidiana, degli audit, della formazione del personale e dei rapporti con le autorità di regolamentazione.
Con RegMantle
Allegato A: Matrice di classificazione del rischio della clientela
IFB impiega un sistema di scoring multifattoriale per valutare il livello di rischio di ciascun cliente. I punteggi determinano l'intensità della due diligence e del monitoraggio.
| Fattore di rischio | Basso (1) | Medio (2) | Alto (3) | Punteggio |
|---|---|---|---|---|
| Giurisdizione | UE/SEE, whitelist FATF | Paese membro del FATF non appartenente all'EU | Paese terzo incluso nella lista nera FATF / ad alto rischio | [1–3] |
| Tipologia di cliente | Persona fisica, residente nell'EU | Persona giuridica, struttura nota | Trust/Fondazione o intestatario fiduciario (nominee) | [1–3] |
| Volume delle transazioni | < EUR 50.000/anno | €50,000 – €250,000 | > €250,000 | [1–3] |
| Origine dei fondi | Stipendio, bonifico bancario | Cripto, intermediazione | Non verificabile / ad alta intensità di contante | [1–3] |
| Esposizione a PEP | Nessuno | Indiretto/collegato | Diretto / alto funzionario | [1–3] |
| Attività aziendale | Basso rischio (ad es. consulenza) | Media (ad es. trading) | Rischio elevato (ad es. cripto-attività / contanti) | [1–3] |
Punteggio di rischio complessivo = somma di tutti i punteggi individuali (intervallo: da 6 a 18). 6–9: rischio basso · 10–13: rischio medio · 14–18: rischio elevato (è richiesta l'EDD).
Allegato B: Modello di segnalazione di operazione sospetta (SAR)
Il presente modello deve essere utilizzato internamente per registrare e segnalare operazioni o comportamenti sospetti.
- Responsabile della segnalazione: _________________________
- Data del rapporto: ___________________________
- ID cliente / Nome: __________________________
- Natura del sospetto (indicare una o più voci):
□ Frazionamento artificioso (structuring / smurfing)
□ Schema operativo anomalo
□ Origine dei fondi incoerente
□ Uso di privacy coin o mixer
□ Coinvolgimento di un Paese ad alto rischio
□ Rifiuto di fornire KYC/EDD
- Descrizione dell'attività: ________________________
• Livello di rischio: □ Basso □ Medio □ Alto
• Notifica esterna richiesta: □ Sì □ No
• In caso affermativo, segnalazione inviata a: FIU / Altro: __________
• Data di presentazione: ___________________________
• Documenti di supporto allegati: □ Sì □ No
• Firma del MLRO: ____________________________
Allegato C: Attribuzione e tracciamento dei wallet di criptovalute
Per conformarsi alla Raccomandazione 16 del FATF («Travel Rule») e alle aspettative delle valutazioni inter pares di MONEYVAL, IFB svolge l'attribuzione, il tracciamento e l'analisi di tutti i wallet digitali utilizzati nelle operazioni significative della clientela.
Procedure principali:
- Verifica della titolarità – I wallet devono essere collegati al cliente mediante messaggio firmato, transazione di prova o altra prova verificabile di controllo.
- Analisi blockchain – Utilizzo di Chainalysis, TRM Labs o strumenti equivalenti per valutare i punteggi di rischio dei wallet, i flussi storici e l'esposizione a servizi illeciti.
- Dati della Travel Rule: IFB registra le informazioni relative all'ordinante e al beneficiario, gli indirizzi dei wallet e i timestamp per i trasferimenti di cripto-attività, come richiesto dal Regolamento (UE) 2023/1113, che si applica tra prestatori di servizi senza soglia minima; i trasferimenti superiori a EUR 1.000 da o verso wallet self-hosted richiedono la verifica che il wallet sia di proprietà o sotto il controllo del cliente.
- Controlli sui cold wallet – Ove applicabile, IFB garantisce che le attività siano trasferite esclusivamente verso wallet inseriti in whitelist o white-label.
- Riattribuzione continua – La nuova verifica viene attivata da variazioni nell'operatività del wallet, dalla chiusura del rapporto o da segnalazioni di compliance.
Tutti i dati relativi al wallet sono conservati per un periodo minimo di 5 anni, in conformità al GDPR e agli obblighi di conservazione della documentazione in materia di AML.
Politica di conoscenza del beneficiario (know-your-payee, KYP)
Approvato da: Consiglio dei Direttori Generali
1. Finalità e ambito di applicazione
La presente Politica Know Your Payee (KYP) descrive le procedure adottate da IFB per garantire che tutti i pagamenti in uscita, gli esborsi e i trasferimenti siano effettuati a favore di beneficiari legittimi, verificati e conformi. La politica mira a mitigare i rischi connessi all'elusione delle sanzioni, alle frodi, al finanziamento del terrorismo e ad altre attività illecite.
La presente politica si applica a tutti i pagamenti effettuati da IFB, ivi inclusi, a titolo esemplificativo e non esaustivo:
- Esborsi a fornitori e appaltatori
- Rimborsi e commissioni ai clienti
- Regolamenti da criptovaluta a valuta fiduciaria o da valuta fiduciaria a criptovaluta
- Istruzioni di fondi di terzi per conto della clientela
2. Obiettivi principali
- Impedire erogazioni a favore di soggetti inseriti in liste nere o sottoposti a sanzioni
- Verificare l'identità del beneficiario prima del rilascio dei fondi
- Verificare la legittimità dell'attività e delle coordinate bancarie del beneficiario
- Mantenere una pista di audit difendibile della verifica dei pagamenti
- Segnalare i beneficiari ad alto rischio per una due diligence rafforzata (EDD)
3. Processo di due diligence KYC
Prima di eseguire un pagamento a favore di un terzo devono essere verificati i seguenti elementi:
- Identità del beneficiario del pagamento: nome e cognome o denominazione sociale dell'ente, verificati mediante documentazione.
- Coordinate bancarie o del wallet: denominazione della banca, codice SWIFT/BIC, IBAN o indirizzo del wallet di criptovalute, verificati mediante documentazione di supporto.
- Screening sanzionatorio: il beneficiario viene verificato rispetto alle liste dell'UE, dell'ONU, dell'OFAC e alle altre liste applicabili.
- Giustificazione commerciale: causale del pagamento confermata da fattura, contratto o disposizione di pagamento sottoscritti da personale autorizzato.
4. Indicatori di rischio elevato
I pagamenti alle seguenti categorie sono soggetti a controlli rafforzati:
- Beneficiari ubicati in giurisdizioni inserite in liste nere o ad alto rischio
- Utilizzo di wallet privati o non regolamentati per i regolamenti in criptovalute
- Società di comodo (shell company) o entità prive di siti web operativi o di referenze
- Richieste di modifica del beneficiario a ridosso del pagamento
- Ricorso a intermediari o a conti di pagamento di terzi senza una chiara giustificazione
5. Metodi di verifica del beneficiario
A seconda della classificazione del rischio, IFB utilizza uno o più dei seguenti metodi di verifica:
- Lettere di conferma bancaria o certificati di titolarità del conto
- Verifica del wallet mediante messaggio firmato o attribuzione sulla blockchain
- Conferma tramite videochiamata (per persone fisiche o nuovi enti)
- Ricerca inversa tramite World-Check, Refinitiv e banche dati dei soggetti sanzionati
6. Conservazione dei documenti e audit
Tutte le verifiche KYP devono essere documentate e conservate unitamente al relativo fascicolo di pagamento. IFB conserva tali registrazioni per un periodo minimo di 5 anni. Gli audit interni verificheranno semestralmente l'integrità e la completezza delle verifiche KYP.
7. Ruoli e responsabilità
- Il Dipartimento Finanziario è responsabile dell'esecuzione dei controlli KYP prima di disporre i pagamenti.
- Il Compliance Officer vigila sul rispetto del quadro KYP e indaga su eventuali anomalie.
- Per qualsiasi beneficiario ad alto rischio o sospetto è necessario consultare il MLRO.