利用「代幣化檔案」的虛假數位資產轉移騙局
IFB International Finance Bank – 防範欺詐通告
International Finance Bank(「IFB」)觀察到,涉及所謂經由「代幣化 JSON 檔案」、「加密貨幣主機接收端」、「銀行端點」、「錢包啟用協議」或類似臨時拼湊術語執行的高額數字資產轉移之欺詐性接洽日益增多。
這類騙局並不僅涉及 USDT。同樣的欺詐模式可能涉及比特幣、以太幣、穩定幣、代幣化資產、央行數位貨幣主張、私有區塊鏈幣、封裝資產、聲稱以黃金為支持的代幣,或被描述為「銀行級」或「機構級」的虛構數位工具。
術語時有更易,詐騙的手法與架構卻始終如一。
檔案、證書、代碼、螢幕截圖、錢包顯示畫面、API 訊息或私人「主機」本身,均不能證明數碼資產的所有權,亦無法轉移數碼資產。合法的數碼資產轉移須具備以下條件:控制相關錢包、有效的加密簽署、向相關區塊鏈或結算網絡廣播,以及經獨立核實。
核心的失實陳述
詐騙者經常聲稱,只需發送、上傳或「託管」一個檔案,即可轉移數碼資產。該檔案可能被描述為 JSON、XML、加密、代幣化、編碼、以分類帳為憑、具備智能合約功能或經銀行認證。
此說法在技術上並不正確。
資料檔案可能載有資訊,例如地址、元資料、交易範本、螢幕截圖、偽造的結餘或任意主張。其本身並非錢包、託管服務帳戶、銀行工具或結算機制。
數碼資產不會因為一份檔案聲稱其已轉移而發生轉移。唯有在資產控制方授權一項有效交易,並獲相關網絡接納後,數碼資產方會轉移。
合法數位資產轉帳的運作方式
在真正的數字資產結算中,決定性的證據並非文件或承諾,而是可驗證的控制權與可驗證的執行。
發送方必須控制相關錢包或託管服務帳戶。交易必須經過適當授權。在公共區塊鏈上,這通常指經加密簽署並廣播至網絡的交易。交易一經接受,即可透過相關區塊鏈瀏覽器或機構託管記錄獨立查核。
就機構業務而言,此技術層面僅是起點。妥善執行尚須進行身分驗證、制裁名單篩查、資金來源分析、財富來源審查、交易監控、法律行為能力核查及合規核准。大額交易不會因速度、緊迫性或華麗措辭而變得合法。
常見警示信號
此類手法常使用虛構術語,例如「bank crypto host」「host receiver」「endpoint wallet」「tokenised file」「wallet release code」「gas tranche」「ledger activation」「private blockchain encashment」或「beneficiary wallet registration」。
此類用語通常用以掩蓋並不存在真實託管、真實錢包控制及真實結算機制的事實。
另一常見的警示信號,是要求提供銀行基礎設施資訊、IP 位址、伺服器端點、錢包存取權限或私人技術資料。接收一般的區塊鏈轉帳並不需要這些資料。此類要求可能顯示存在社交工程、網絡釣魚、網絡偵察或企圖未經授權存取。
欺詐者亦常提及異常龐大的交易金額,往往高達數億或數十億。隨後他們製造人為的緊迫感,聲稱只要收件人提供技術資料、支付費用或簽署接受文件,交易即可在數小時內完成。這是典型的施壓手法。
另一項跡象是採用不合常理的佣金安排。真正的資產所有人不會僅為轉移流動性數碼資產,便向不明中介人讓出異常高比例的款項。當某項建議以極少工作換取過高佣金時,其商業邏輯通常屬欺詐性質。
預付費用風險
此類騙局最終往往會要求付款。款項可能被冠以燃料費、啟用費用、合規費、註冊費、驗證費、清稅費、放行費、保險保證金、錢包注資、鏡像交易或流動性證明等名目。
這些名目並不改變事情的實質。受害者被要求在任何可獨立核實的資產轉移發生之前即支付款項。
任何審慎的機構均不應向身分不明的交易對手預付費用,以換取對未經認可託管、銀行或區塊鏈程序核實的所謂數字資產的存取權。
文件並非結算
欺詐者往往提供轉讓契據、銀行函件、截圖、證書、代碼、交易明細表、錢包列印資料或所謂的合規表格。
此類資料可能屬偽造、無關或在商業上毫無意義。
文件可以支持一項交易,但不能取代結算。法律文件並不能證明數位資產確實存在、發送方對其擁有控制權、其不受任何產權負擔限制、其來源合法,或其可予轉讓。
就數字資產而言,最低門檻是對資產、錢包或託管帳戶、控制方、交易記錄及資金的合法來源進行獨立驗證。
IFB 的立場
對於涉及「代幣化文件」、「加密主機」、「銀行端點」、「錢包啟用」、「私下兌現」或類似架構的主動提案,除非已透過公認的法律、銀行、託管服務及區塊鏈渠道獨立核實,IFB 一律視為高風險事項。
IFB 不接受基於無法核實的檔案、截圖、私人代碼、伺服器端點或中介人非正式保證的數碼資產建議書。
IFB 不會提供私人銀行基礎設施資料、伺服器端點資料、錢包憑證、私人密鑰、助記詞、預付款項,亦不會就無法獨立核實的交易提供機構確認。
保護措施
客戶及交易對手應採用一項簡明標準:若資產真實存在,即可透過合法的託管記錄或鏈上證據加以驗證;若發送方實際控制該等資產,即能證明其控制權;若交易合法,發送方即可提供完整的身分、資金來源及合規文件。
任何拒絕提供此類證明的行為,均應視為重大警示信號。
可疑的接洽應先上報合規、法律及網絡安全團隊,方可繼續進行任何接觸。在交易經正式核實之前,不得提供任何營運數據、付款、簽署或錢包存取權限。
簡而言之
數位資產欺詐日益依賴技術性的表面包裝。欺詐者使用複雜的措辭、虛構的銀行職位及捏造的文件程序,營造出專業精密的假象。
基本原則依然簡單明確。檔案不是錢包。截圖不是資金證明。伺服器端點不是結算通道。文件不是區塊鏈交易。承諾高額佣金,並不等同於具備商業正當性。
合法的數位資產轉移可予核實、經過授權、符合規定且可供稽核。任何迴避此等標準的提議均應予以拒絕。
JSON 檔案(「JavaScript Object Notation」)僅是一種結構化文字檔案,用於在系統、應用程式或伺服器之間儲存及交換數據。其內容可包括錢包地址、結餘、交易指示或元數據,但其本身並非錢包、銀行工具或可轉讓的數碼資產。
JSON 檔案本身無法在未經相關區塊鏈網絡執行有效加密交易的情況下,發送、釋放或轉移加密貨幣。
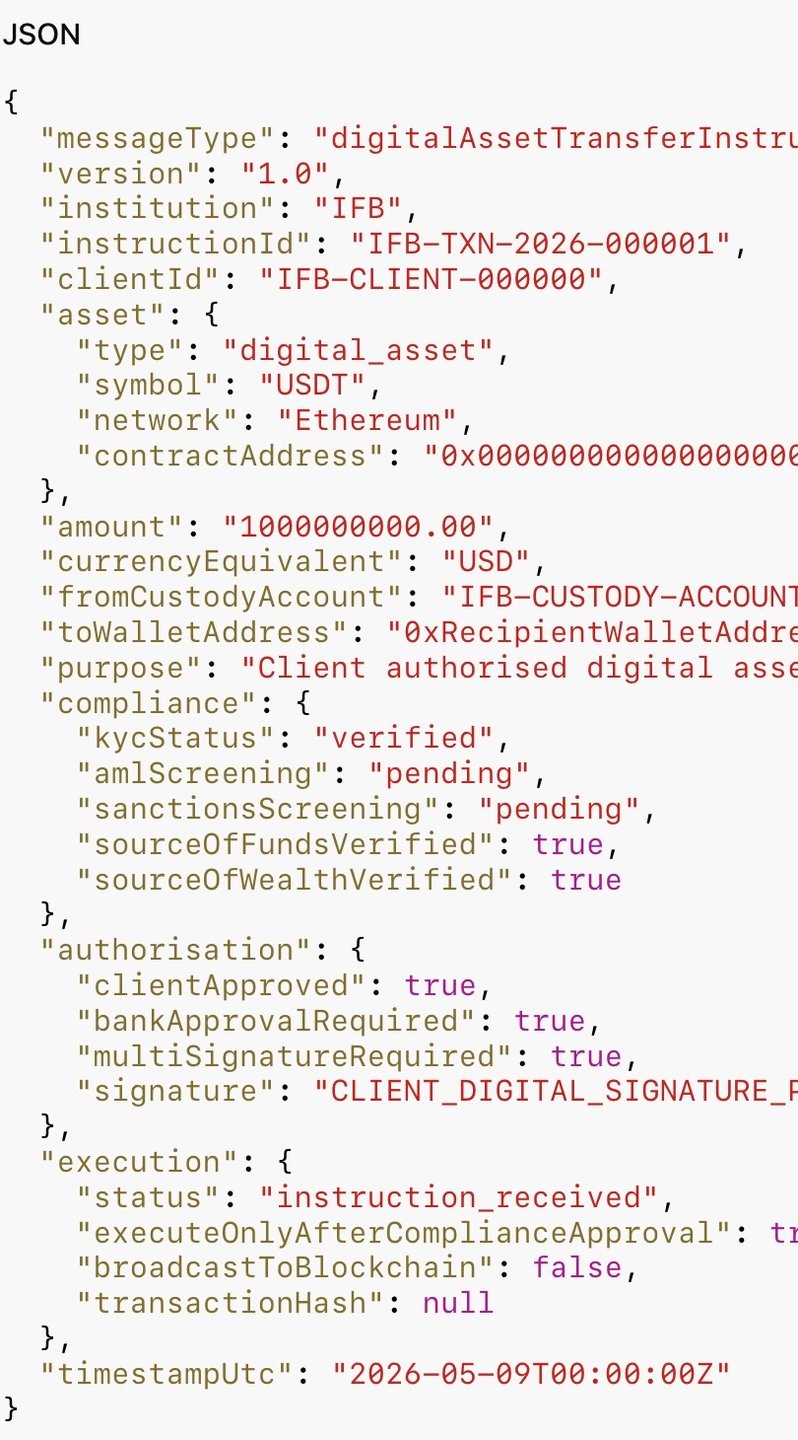
JSON 檔案可在銀行內部數碼資產基礎設施中,合法地充當指示載體,但須符合嚴格管控的條件。在此情況下,JSON 本身並不包含或轉移加密貨幣,僅承載結構化的交易指示,由 IFB 獲授權的後端系統加以解讀。
舉例而言,若某 IFB 客戶已在本行設有經核實的數字資產託管服務,則 JSON 訊息可包含下列資料:
- 客戶帳戶識別碼
- 區塊鏈網絡
- 收款錢包地址
- 代幣類型
- 交易金額
- 合規參考資料
- 加密簽章
- API 驗證數據
收到後,IFB 的內部系統將驗證:
- 客戶身分驗證
- 錢包所有權
- 帳戶結餘
- AML/KYC 合規
- 制裁名單篩查
- 交易政策限額
- 內部授權權限
若所有控制措施均已通過,IFB 的託管服務基礎設施或庫務錢包系統隨後可使用本行受保護的私鑰或託管環境,產生實際的區塊鏈交易。唯有當 IFB 的授權簽署基礎設施以密碼學方式簽署該交易並向區塊鏈網絡廣播後,實際轉帳方告發生。
關鍵區別在於:
JSON 檔案本身並不轉移加密資產。
本行在獨立核實指示後,自託管中已持有的資產執行真實的區塊鏈交易,並據此轉移加密資產。
這與傳統銀行業務中的 SWIFT 報文傳遞相類似。SWIFT MT103 報文本身並不包含資金,而是一項經認證的指令,促使銀行系統透過受監管的結算基礎設施調動資金。機構級數位資產系統中的 JSON 可發揮類似的統籌協調功能,但絕不能作為獨立的不記名票據。