本頁為便利而提供的譯本,以英文版本為準。 閱讀英文版
本行簡介
外匯管制
銀行、FATF 與 MONEYVAL 等國際組織,以及各國主管機關如何規範、管控及審查貨幣轉移
1. 銀行的合規要求
認識你的客戶(KYC)
- 客戶身分識別。收集並核實法定姓名、出生日期、地址及身分識別號碼。
- 客戶盡職審查(CDD)。了解每項業務關係的性質及目的,以建立風險概況。
- 強化盡職審查(EDD)。對較高風險客戶進行詳細的背景調查及持續的交易監察。
反洗錢(AML)
- 可疑活動報告。機構須向主管機關報告異常或可疑交易。
- 貨幣交易報告。對超過一定門檻的現金交易須強制呈報,例如美國的門檻為10,000美元。
- 記錄保存。交易記錄須保存規定期限(通常為五至七年),並可供監管機構查閱。
制裁篩查
每一筆交易均會對照聯合國、美國海外資產控制辦公室(OFAC)、歐盟及其他機構的制裁名單進行篩查:
- 自動化篩查。軟件將所有相關方的姓名與名單進行比對。
- 人工審核。合規人員逐一審查每項潛在匹配。
2. 風險管理系統
交易監控
- 模式識別。運用演算法識別偏離客戶慣常行為的活動。
- 異常偵測。大額交易、資金快速流動及向高風險司法管轄區的轉帳均會被標記。
- 警示。被標記的交易將轉交合規團隊進行調查。
風險為本的方法
- 客戶風險評估。客戶按地域、行業、交易類型及業務關係年期予以分類。
- 持續監控。風險概況保持更新,並據此衡量各項交易。
- 強化措施。對較高風險的客戶及司法管轄區進行額外審查及審批。
3. 技術
- 分散式帳本。不可篡改的交易記錄使轉帳透明且可追溯;智能合約於約定條件達成時自動執行。
- 人工智能與機器學習。預測模型可及早識別潛在欺詐,並從歷史數據中學習以提升偵測能力。
- 加密與網絡安全。交易數據均經加密處理,並以多層防禦措施(包括防火牆、入侵偵測及定期審核)抵禦攻擊。
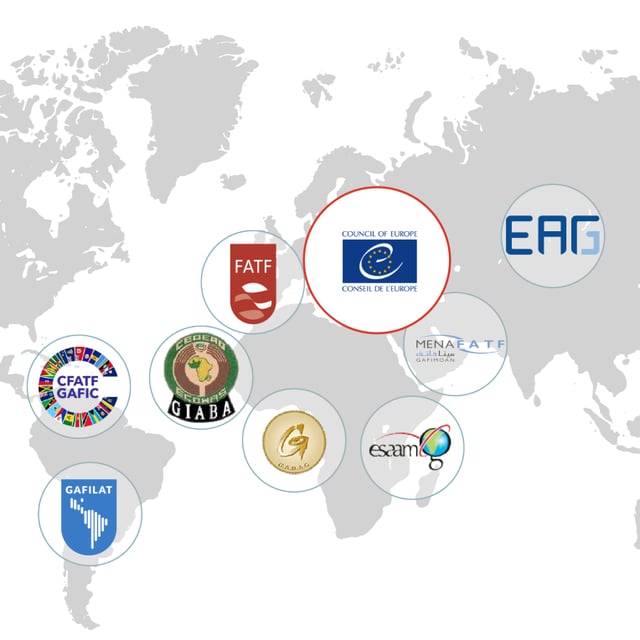
4. 國際組織:FATF 與 MONEYVAL
金融行動特別組織(FATF)
- 標準。四十項建議構成 AML 及 CFT 措施的全球框架。
- 相互評估。定期評估各國的合規情況,並以詳盡報告公布。
- 公開名單。存在策略性缺陷的司法管轄區會被列入加強監察名單(「灰名單」)或被要求採取行動(「黑名單」),並承受實質的經濟及金融後果。
MONEYVAL
- 評估。對成員國的反洗錢(AML)及打擊恐怖主義融資(CFT)框架進行深入評估,重點關注其成效。
- 後續跟進。定期報告所發現的缺失是否已獲糾正。
- 技術協助。為成員國提供支援與培訓。
5. 各國規則
- 對特定交易、國家或實體的禁令及限制。
- 牌照。金融機構須持有牌照,並接受審計及檢查。
- 反洗錢(AML)及反恐融資(CFT)立法,違規者將面臨嚴厲處罰。
6. 中央資料庫
- 金融情報單位(FIU)。負責收集及分析交易數據,以打擊洗錢及恐怖分子資金籌集的國家機構。
- 申報系統。金融機構藉以申報大額或可疑交易的平台,使主管機關得以近乎即時地進行監察。
7. 外匯管制
- 資本管制。對可流出一國的貨幣數額所設的限制,旨在防止資本外逃並維持穩定。
- 申報義務。超過一定門檻的國際交易須向中央銀行或其他主管當局申報。
8. 國際合作
- 資訊共享協議,包括雙邊及多邊協議。
- 聯合工作小組,由各國及國際組織組成,共同打擊跨境金融犯罪。
簡而言之
貨幣轉移的管控是一個多層次的過程,結合合規規範、風險管理系統及監測技術,任何單一層面均不足以獨立達成目標。FATF 與 MONEYVAL 制定標準、評估各國並促進合作;各國主管機關則另行訂立規則,並實施集中監測及外匯管制。這些層面共同維護全球金融體系的完整與穩定,抵禦非法資金流動。