
“14级以上银行家”:一个并不存在的职级
银行业中的权限究竟如何配置
世上并不存在“14级以上银行家”这一说法。任何监管机构、行业组织或银行均未将该术语承认为标准职级。真实存在的,是一套层次分明的授权体系,其范围从柜员的权限直至国家监管机构和国际标准制定机构的权力。这套体系是业界防范操作风险、安全漏洞和金融不稳定的主要屏障之一,也是本页的主题。
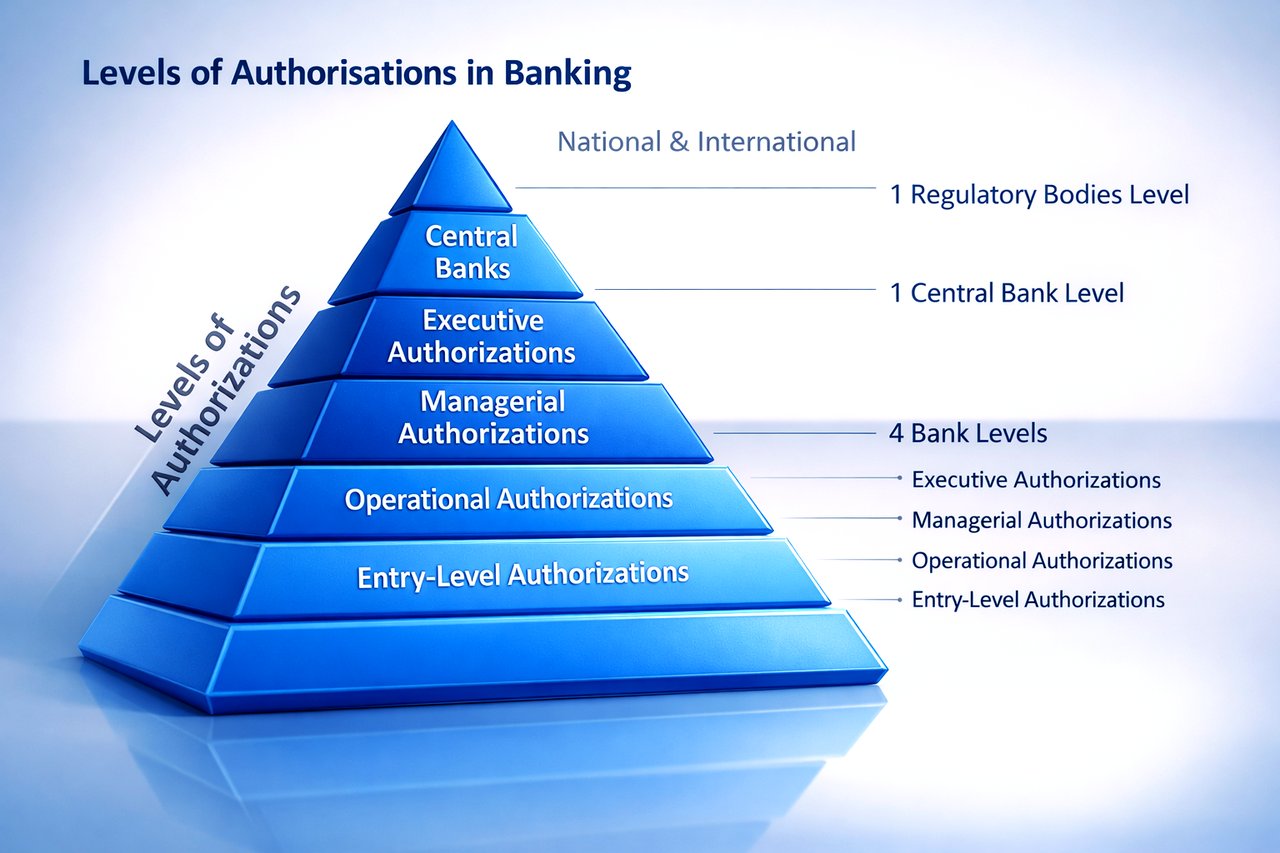
银行内部的权限
在每家银行内部,权限按职责分配,并在各层级设定明确的限额。联邦金融机构检查委员会(Federal Financial Institutions Examination Council)描述了典型的架构(FFIEC,2016年):
- 初级层级:柜员及客户服务人员办理常规交易,仅可在严格界定的范围内查阅客户信息。
- 操作层面:信贷员和客户经理负责审批贷款并管理客户账户,通常须经额外的身份验证。
- 管理层级:管理人员审批大额交易、查阅详细报告并开展审计,从而构成内部制衡机制。
- 高管层级:高级管理人员拥有完整权限,负责作出战略决策、批准重大承诺,并查阅决定本行发展方向的各类报告。
这些限制通过访问控制系统予以执行,这也是美国《格雷姆-里奇-比利雷法案》(GLBA)等监管框架的要求(美国联邦贸易委员会,2002年)。
职称、职级与缺失的第14级
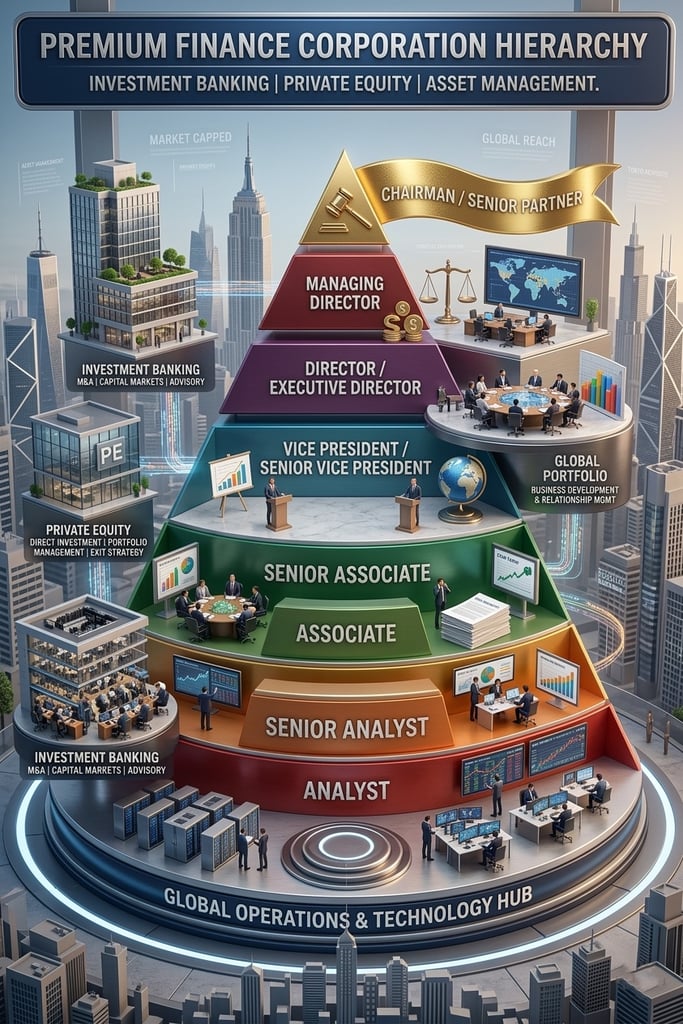
银行按职能而非数字来命名岗位。投资银行使用分析师(Analyst)、经理(Associate)、副总裁(Vice President)、董事(Director)和董事总经理(Managing Director)等头衔。零售及商业银行则设有柜员、客户服务代表和支行行长,高管层由首席执行官和首席财务官领衔。每一头衔均对应明确的职责和明确的权限层级。
部分银行确实在内部使用数字职级来划分资历或薪酬。这些等级体系因机构而异:某家银行的4级可能相当于另一家银行的3级。因此,某家银行的内部职级体系中可能存在“14级”,但在没有该行职级规范的情况下,这一称谓在该行之外毫无意义。
这一说法也并非源自某部小说或任何官方出版物。汤姆·沃尔夫的《虚荣的篝火》及其他讽刺金融精英的作品固然会让人联想到它,但该短语似乎起源于网络金融讨论。它借用了电子游戏中的编号等级,数字越高代表进阶与地位越高;在非专业圈子里,这是一种刻意的夸张。
国家层面的监督
在各银行之上,是监督银行业务并执行金融及消费者保护法律的国家主管机构。国际清算银行阐述了其职能(BIS,2021):
- 银行监管机构对其管辖范围内的银行进行检查、审查和处罚,执行监管规定并保护消费者。在美国,货币监理署(OCC)负责特许并监管国民银行,联邦储备系统负责监管属于联邦储备系统成员的州立银行,联邦存款保险公司(FDIC)则监管该体系之外的州特许银行。在英国,审慎监管局(PRA)隶属于英格兰银行,负责监管银行的安全与稳健,而金融行为监管局(FCA)则负责监管其经营行为。
- 美国联邦储备系统和欧洲中央银行(ECB)等中央银行负责管理货币、货币政策及支付系统,并在必要时进行干预,以保障流动性和偿付能力。
国际标准
由于金融跨越国界,国际组织协调监管并制定共同标准(国际清算银行,2023年):
- 国际清算银行(BIS)是各国中央银行的银行,也是国际金融合作的平台,并设有巴塞尔银行监管委员会(BCBS)。
- 巴塞尔银行监管委员会(BCBS)发布《巴塞尔协议》,确立银行资本、风险管理及监管方面的全球标准(BCBS,2022年)。
实践中的授权
满足这些要求既需要技术,也需要合规方面的严格执行。FFIEC(2016)指出了三点:
- 技术与合规:通过基于角色的访问控制并满足相关监管要求的信息技术系统,例如《通用数据保护条例》(GDPR)或《萨班斯-奥克斯利法案》。
- 持续监控:对授权实践进行持续审查,并通过异常检测识别未经授权的访问尝试和可疑交易模式。
- 适应性:授权体系必须与金融科技同步发展,银行日益运用人工智能和机器学习,以增强对新型网络威胁的防护。
监管标准与行业惯例
监管标准亦指向同一方向。巴塞尔委员会修订后的《操作风险管理稳健原则》(BCBS,2021年)指出,健全的内部控制体系须具备适当的职责分离,并将信息和通信技术的性能与安全视为银行业务的关键要素。特许证券与投资协会(CISI,2021年)强调持续的员工培训、定期审计,以及NIST网络安全框架等公认标准。
简言之
银行业中的权限是真实存在的、分层级的,并且有据可查。它自内部岗位限额起,经国家监管机构,直至国际标准制定机构,并由技术、合规和审计予以执行。“14级以上银行家”在这一架构中并无立足之地。随着金融科技的演变,该架构将不断调整;但这一架构的必要性不会改变。





