
Anatomia della truffa della sandbox «Visa Direct Developer»
L'intero schema fraudolento si fonda su una deliberata e ingannevole confusione tra due elementi sostanzialmente distinti: l'ambiente sandbox «Visa Direct Developer» e l'effettiva rete di pagamento di produzione Visa Direct.
I truffatori sfruttano il termine «Visa Direct Developer» (che si riferisce semplicemente a un ambiente di test simulato, ad accesso gratuito, messo a disposizione da Visa per gli sviluppatori di software) come se fosse equivalente alla reale infrastruttura Visa Direct, ovvero l'infrastruttura autorizzata e regolamentata utilizzata da banche e istituti di pagamento per trasferire fondi effettivi attraverso il sistema VisaNet.
In realtà il portale Visa Direct Developer non ha alcun collegamento tecnico, finanziario od operativo con VisaNet. Non può accedere a fondi reali, avviare operazioni effettive né interagire con alcuna carta di pagamento o sistema bancario reale. L'intero ambiente è una sandbox, un simulatore software, concepito esclusivamente per collaudare il codice. Ogni operazione «inviata» in tale ambiente restituisce risposte predefinite e precostituite in formato JSON, interamente fittizie, al solo scopo di assistere i programmatori nell'integrazione del software.
Nessun denaro reale viene mai movimentato, nessuna transazione raggiunge una carta o un conto reale e nessun identificativo mostrato nell'ambiente di prova esiste su un sistema Visa reale.
Pertanto, chiunque sostenga di aver già «inviato fondi» tramite Visa Direct Developer, in particolare esibendo schermate del portale per sviluppatori o output JSON contenenti campi quali «transactionIdentifier», sta inequivocabilmente presentando informazioni false. Si tratta di una tattica fraudolenta volta a simulare flussi di fondi legittimi, quando in realtà nessun pagamento è mai stato effettuato, né avrebbe potuto esserlo. La sandbox non è più collegata al sistema finanziario di quanto lo sia un'app calcolatrice al Suo conto bancario.
Di seguito un'analisi forense di come i frodatori sfruttino tale equivoco a proprio vantaggio.
| Fase | Tattica del frodatore | Perché appare plausibile | Che cosa avviene in realtà |
|---|---|---|---|
| 1 – Costituzione | Registra un account sviluppatore (senza licenza né due diligence) e genera chiavi API di esempio e numeri di carta di prova. | Chiunque può farlo in pochi minuti, conferendo un'apparenza di legittimità. | Le chiavi sandbox sono isolate dalla rete operativa; non è possibile movimentare fondi. |
| 2 – Falsa «Prova di disponibilità dei fondi» | Esegue una chiamata PushFunds nell'ambiente sandbox, acquisisce la risposta HTTP 200 OK e il transactionIdentifier fittizio. Li presenta come schermate o «ricevute» in PDF. | Il payload di risposta appare identico a quello di una Original Credit Transaction (OCT) effettiva. | L'identificativo esiste esclusivamente all'interno del database sandbox; non viene mai propagato a Visa Net. |
| 3 – Fare leva sull'impegno della vittima | Dichiarazioni secondo cui i fondi sarebbero «già in transito ma in attesa di compliance», con richiesta di un pagamento anticipato (imposte, commissioni di rilascio, autorizzazione AML, ecc.). | La vittima può verificare che il PAN contenuto nel payload appartenga alla propria carta; il JSON conferma l'importo esatto: una potente prova psicologica. | Nessun BIN acquirer indicato nella chiamata è attivo, pertanto il pagamento non potrà mai essere regolato. |
| 4 – Ritardi e pretesti | Adduce «limitazioni dei flussi transfrontalieri», «arretrati nella coda Visa» o «banca ricevente non abilitata a Visa Direct» per guadagnare tempo dopo che le commissioni sono state versate. | Il gergo tecnico offusca la questione e la vittima non dispone delle conoscenze sullo schema necessarie per confutarla. | Alla fine la comunicazione si interrompe oppure il truffatore richiede ulteriori pagamenti. |
Segnali di allarme
| Indicatore | Perché è impossibile in produzione |
|---|---|
| «Inviato tramite Visa Direct Developer dalla nostra tesoreria» | Portale per sviluppatori ≠ canale di pagamento push operativo. |
| Le schermate mostrano il BIN di acquiring di test (normalmente 4 × 0 o 4 × 9) | I BIN di prova non sono mai instradabili sulla rete Visa Net. |
| Nessuno sponsor/acquirer autorizzato indicato; il mittente è una persona fisica o una LLC poco nota | Visa richiede la sponsorizzazione da parte di un acquirer prima che qualsiasi progetto passi in produzione. |
| Richiesta di una commissione anticipata di «rilascio» | Tipico schema di frode basato sul pagamento anticipato di commissioni; gli OCT legittimi giungono al beneficiario senza ulteriori oneri a carico della vittima. |
Come verificare l'autenticità (checklist tecnica)
- Richiedere all'acquirer del mittente il record dell'Original Credit Transaction (OCT) in tempo reale; tale record non esisterà.
- Chieda alla Sua banca emittente se esista sulla rete Visa attiva un identificativo di transazione corrispondente; un identificativo generato in ambiente sandbox non esisterà.
- Verifichi il BIN nel campo acquiringBin: valori quali 408999, 000000 o qualsiasi valore non riscontrabile nella banca dati pubblica dei BIN indicano dati di prova.
- Chieda alla Sua banca emittente o alla banca acquirer del mittente di confermare se il transactionIdentifier esista sulla rete in produzione.
Mitigazione e percorsi sicuri alternativi
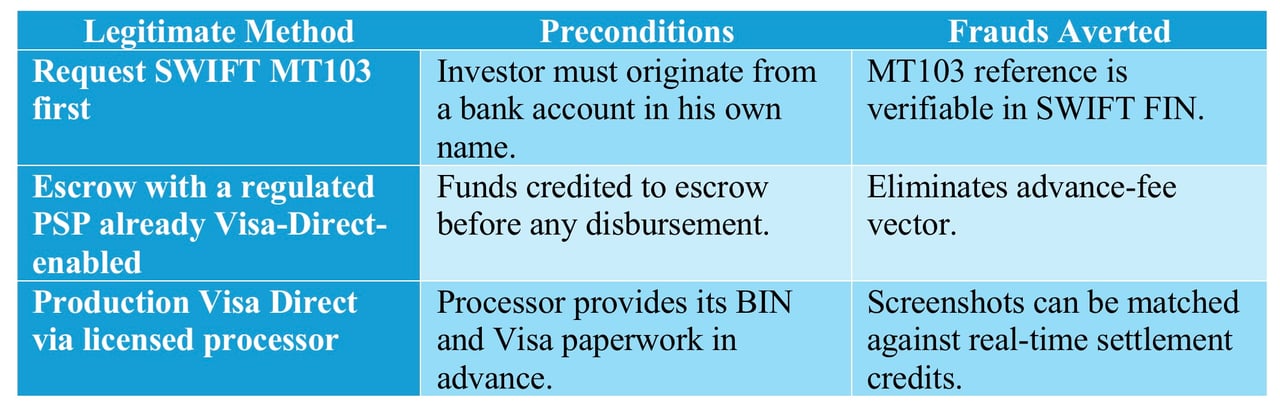
Sintesi in una frase per la direzione
Se una controparte afferma di «aver inviato fondi tramite Visa Direct Developer» e a supporto della propria affermazione presenta schermate dell'ambiente sandbox, ciò va considerato una prova definitiva di frode da pagamento anticipato (advance-fee fraud): la sandbox è uno strumento dimostrativo, non un circuito di pagamento, e nessun fondo può mai pervenire.
Passo successivo
Richieda una presentazione
Ci indichi in poche righe chi è e che cosa ha in mente. La Sua richiesta giunge direttamente alla Banca e viene trattata in modo riservato.
Preferisce parlarne direttamente? Prenoti una videoconferenza di 30 minuti.