निधि (या प्रतिभूति) अंतरण धोखाधड़ी (FTF)
परिचय
वित्तीय धोखाधड़ी करने वाले अंतर-बैंक निधि अंतरण की कार्यप्रणाली के बारे में जनसाधारण की भ्रांतियों का बढ़ते स्तर पर लाभ उठाते हैं। SWIFT, SEPA, RTGS, KTT, S2S आदि की वैध कार्यप्रणालियों, कॉरेस्पोंडेंट बैंकिंग तथा निपटान संरचनाओं के बारे में यहाँ पढ़ा जा सकता है। इस भाग में हम यह परखते हैं कि धोखेबाज़ इन कार्यप्रणालियों को तोड़-मरोड़कर किस प्रकार जटिल छलपूर्ण योजनाओं में बदल देते हैं। हम वास्तविक धोखाधड़ी-प्रारूप प्रस्तुत करते हैं, जिनमें प्रामाणिक बैंकिंग शब्दों (जैसे SWIFT MT103, MT202, लेजर-टू-लेजर अंतरण) का दुरुपयोग किया जाता है अथवा विश्वसनीयता का झूठा आभास पैदा करने के लिए SWIFT संदेशों के जाली प्रिंट-आउट तैयार किए जाते हैं। फ़ोरेंसिक दृष्टि से हम इन योजनाओं की कार्यप्रणाली का विश्लेषण करते हैं – यह दर्शाते हुए कि आंशिक सत्य और तकनीकी शब्दावली को मनोवैज्ञानिक हेरफेर (तात्कालिकता, विशिष्टता, भय) के साथ किस प्रकार हथियार बनाया जाता है, ताकि पीड़ितों को यह विश्वास दिलाया जा सके कि निधि अंतरित हो चुकी है, जबकि वास्तव में कुछ भी घटित नहीं हुआ है। हम इन कपटपूर्ण दावों की तुलना वास्तविक भुगतान अवसंरचना से भी करते हैं, ताकि यह स्पष्ट हो कि ऐसी योजनाएँ वैध क्यों नहीं हो सकतीं। अंत में, हम उच्च निवल-मूल्य वाले व्यक्तियों, संस्थागत निवेशकों और व्यापार वित्त मध्यस्थों के लिए ऐसे परिष्कृत छलों का शिकार होने से बचने हेतु चेतावनी संकेतों और निवारक उपायों की रूपरेखा प्रस्तुत करते हैं।
जाली SWIFT संदेश (MT103/MT202) और "सशर्त" अंतरण
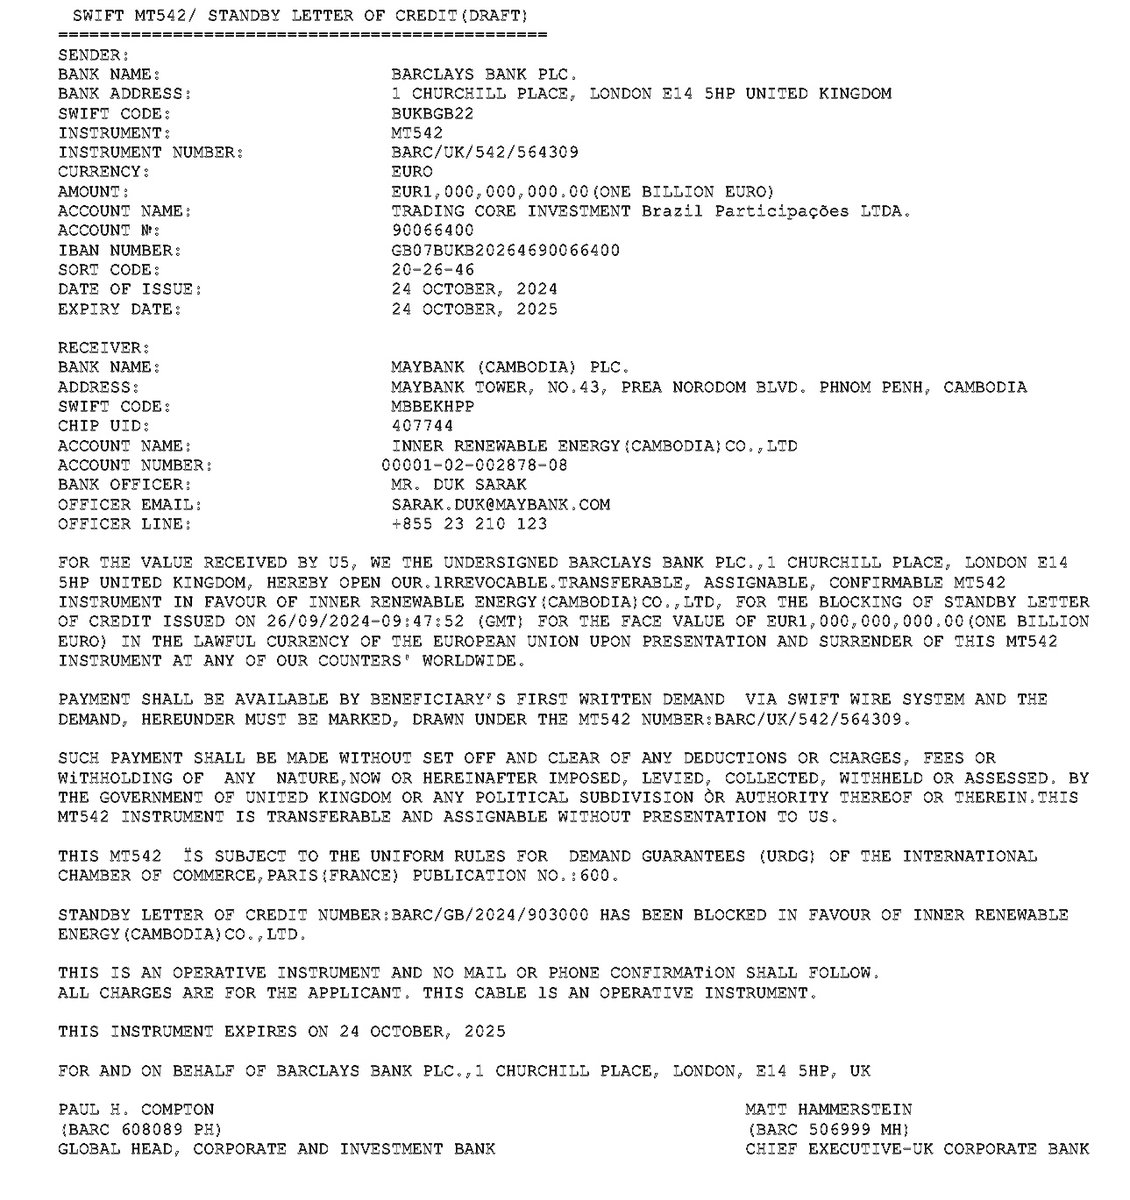
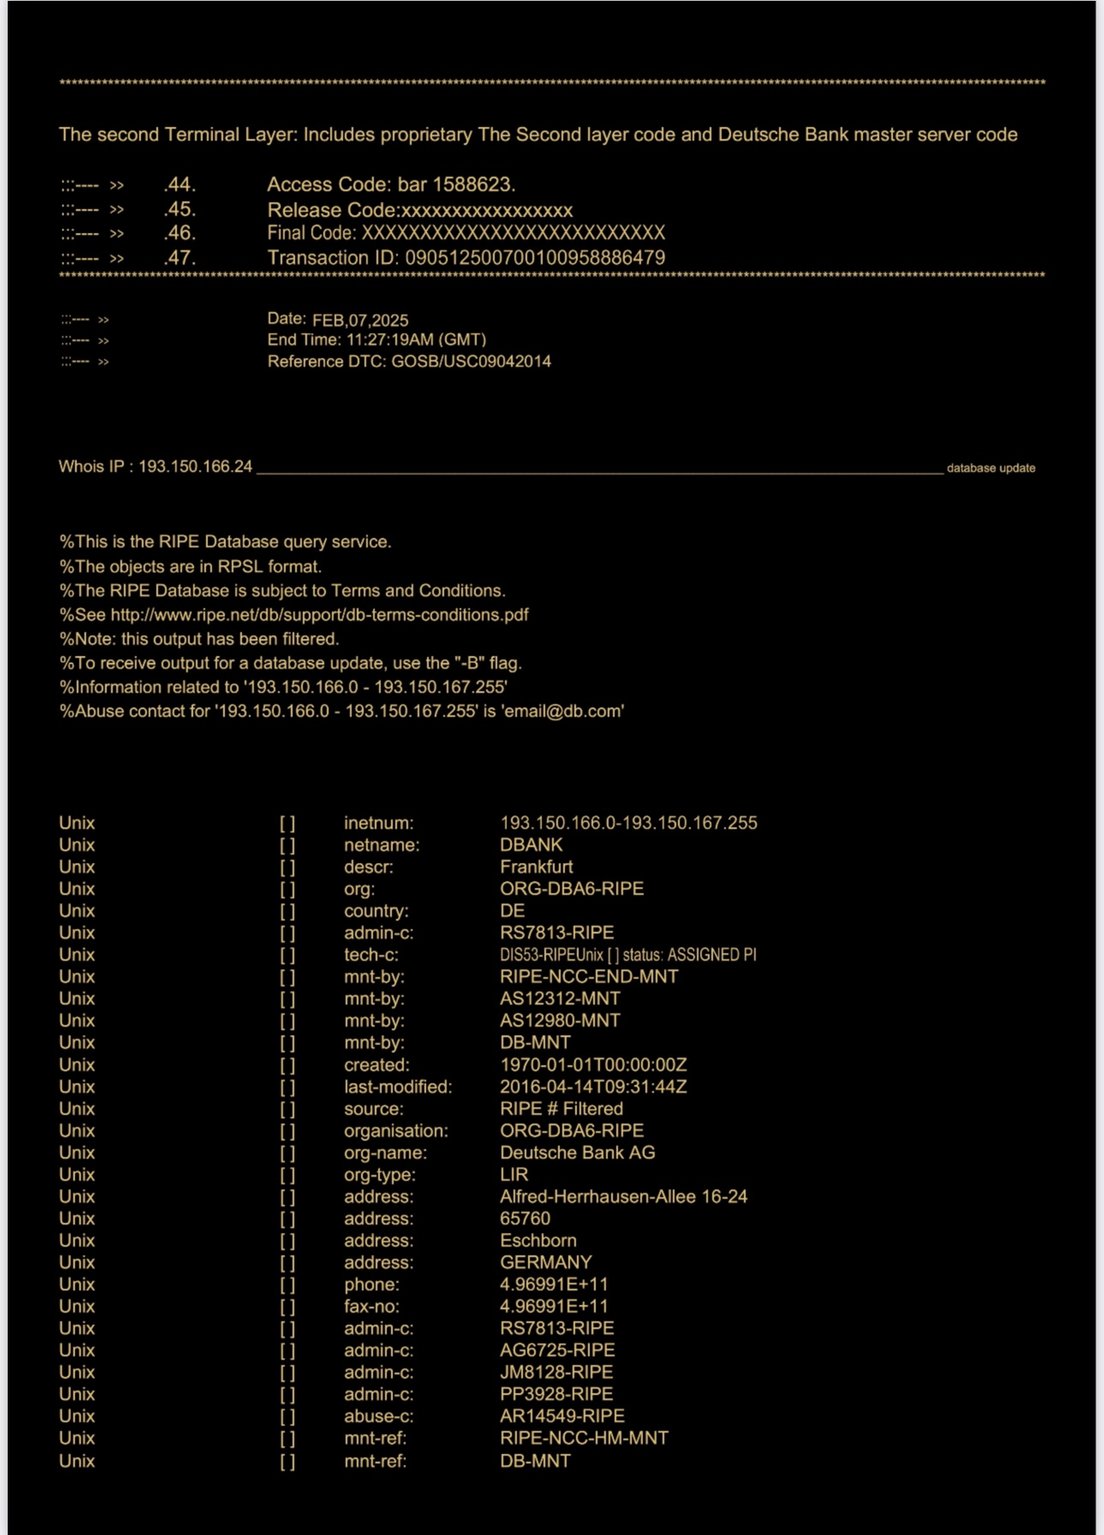
एक प्रचलित धोखाधड़ी में जाली या भ्रामक रूप से प्रस्तुत SWIFT भुगतान संदेश शामिल होते हैं, विशेष रूप से ग्राहक अंतरण संदेश MT103 (जो ISO 20022 के अंतर्गत अब pacs.008 है) और बैंक अंतरण संदेश MT202। धोखेबाज़ पीड़ितों के सामने आधिकारिक प्रतीत होने वाले SWIFT दस्तावेज़ (कभी-कभी “पावती प्रतियाँ” भी) इस बात के “प्रमाण” के रूप में प्रस्तुत कर सकते हैं कि बड़ा वायर ट्रांसफ़र निष्पादित हो चुका है। वास्तव में ये दस्तावेज़ गढ़े हुए होते हैं और वास्तविक SWIFT नेटवर्क में उनका पता नहीं लगाया जा सकता।
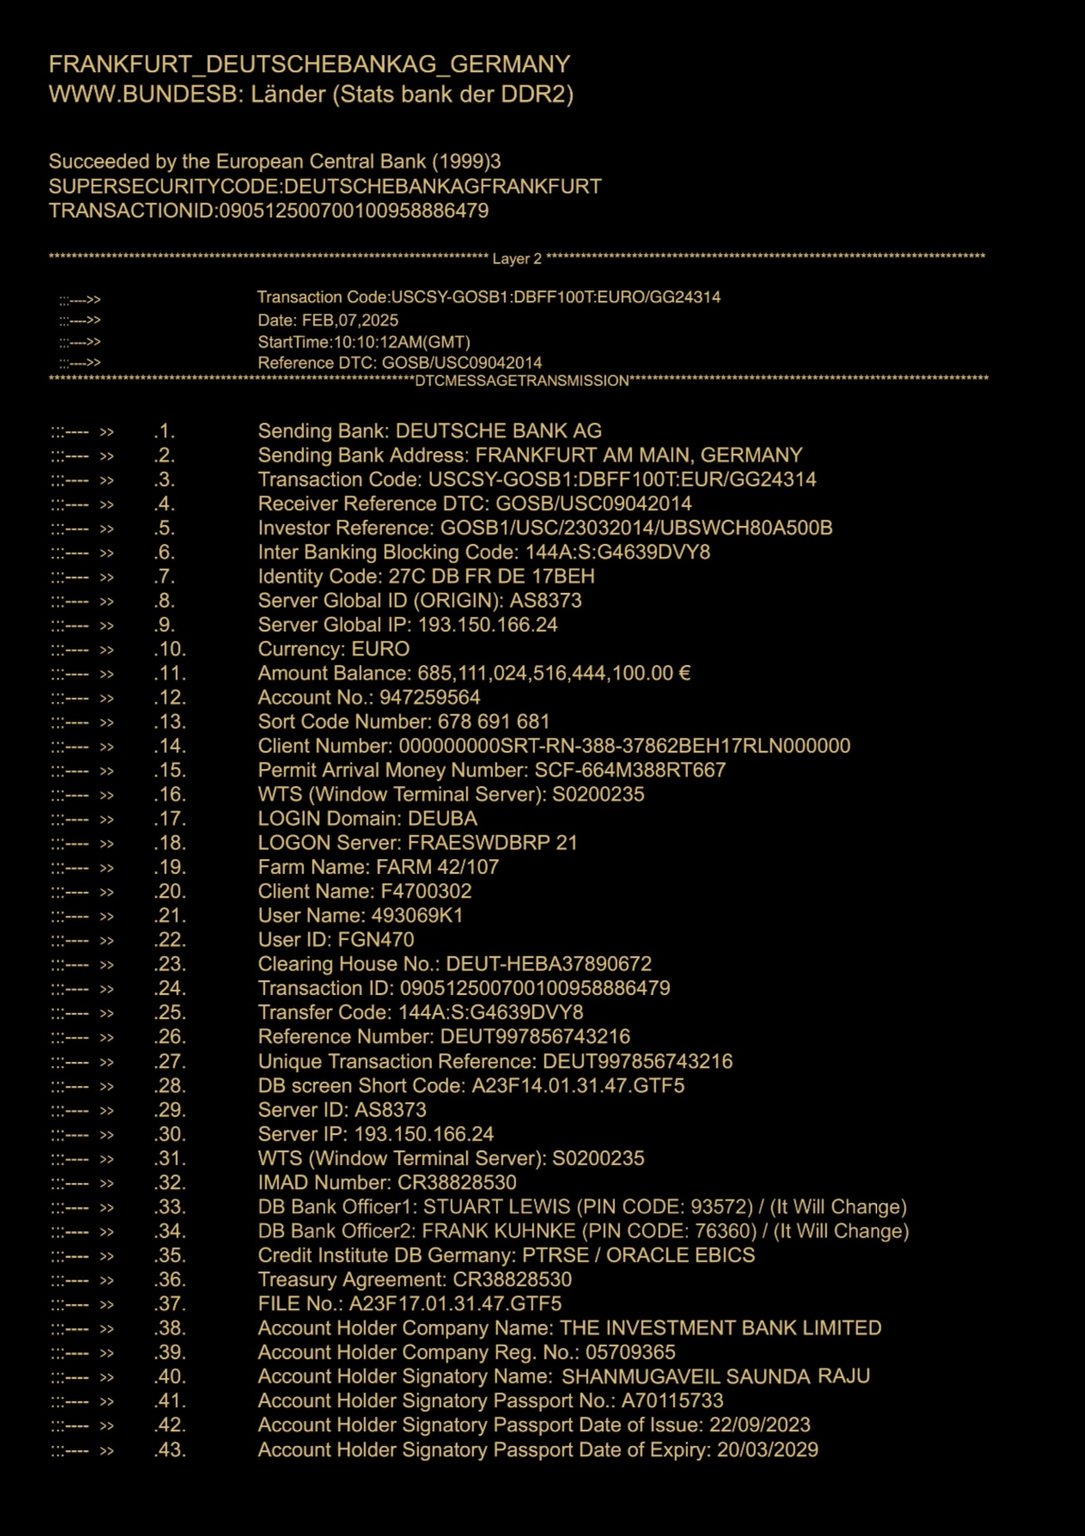
पीड़ितों को विश्वास दिलाने के लिए कि भुगतान प्रक्रियाधीन है या पूरा हो चुका है, धोखेबाज़ अक्सर पुष्टिकरण संदेश या बैंक विवरण जाली रूप से तैयार करते हैं। SWIFT शब्दावली में, MT910 क्रेडिट की पुष्टि है, जिसे खाता-संचालक बैंक अपने खाताधारक को भेजता है (ISO 20022 में camt.054), और MT940 ग्राहक खाता विवरण संदेश है (camt.053)। इन प्रारूपों से परिचित ठग पीड़ित को नकली MT910 सूचना दिखा सकते हैं, जिसमें दर्शाया गया हो कि उनके पक्ष में, मान लें, €5,000,000 का क्रेडिट “प्रभावी हो चुका है”। इस दस्तावेज़ में असली-जैसे दिखने वाले SWIFT हेडर, संदर्भ कोड और पीड़ित के खाते का विवरण होगा, जिससे यह आभास होता है कि उनके बैंक को धनराशि प्राप्त हो चुकी है। वास्तव में, SWIFT के माध्यम से ऐसा कोई संदेश भेजा ही नहीं गया; PDF या स्क्रीनशॉट मनगढ़ंत होता है। इसी प्रकार, पीड़ितों को जाली MT940 विवरण या ऑनलाइन बैंकिंग “स्क्रीनशॉट” दिखाया जा सकता है, जिसमें बड़ी जमा राशि लंबित या रोकी हुई दर्शाई गई हो। ये नकली पुष्टिकरण पीड़ित के संदेह को निष्प्रभावी करने का काम करते हैं – लक्षित व्यक्ति, आधिकारिक बैंक कोड और शब्दावली देखकर, यह मान लेता है कि धनराशि अवश्य पहुँच चुकी है, भले ही उसके अपने बैंक ने उसे अभी क्लियर न किया हो। एक सामान्य मामले में, कोई क्रेता माल की अंतिम शेष राशि के हस्तांतरण के प्रमाण के रूप में “SWIFT भुगतान प्रति” भेजता है; धनराशि कभी नहीं पहुँचती, या भुगतान वापस बुला लिया जाता है, और विक्रेता तब तक माल की आपूर्ति कर चुका होता है। ठग “निधि जारी करने के प्रमाणपत्र” या काल्पनिक बैंक अधिकारियों के ऐसे ईमेल जैसे फ़र्ज़ी बैंक पत्राचार भी तैयार करते हैं, जो हस्तांतरण की पुष्टि करते हों। आज की तकनीक (उच्च-गुणवत्ता वाले लोगो, वास्तविक SWIFT फ़ील्ड कोड आदि) से ऐसी सभी पुष्टियाँ आसानी से जाली बनाई जा सकती हैं, इसलिए कोई भी दस्तावेज़ अकेले भुगतान का प्रमाण नहीं माना जाना चाहिए। एक स्पष्ट चेतावनी संकेत तब होता है जब भुगतानकर्ता आग्रह करता है कि उसने धनराशि पहले ही भेज दी है और पुष्टिकरण भी उपलब्ध कराता है, फिर भी लाभार्थी का अपना बैंक हस्तांतरण के बारे में कुछ नहीं जानता। वैध लेनदेन में, प्राप्तकर्ता बैंक को अपनी प्रणाली में आने वाला SWIFT MT103/MT910 दिखाई देता है और वह खाते में राशि जमा कर देता है; यदि कथित पुष्टिकरण केवल प्रेषक या तृतीय-पक्ष के दस्तावेज़ों के माध्यम से आता है, तो उस पर आँख मूँदकर भरोसा नहीं किया जाना चाहिए।
व्यापार वित्त के क्षेत्रों में एक और प्रचलित छल तथाकथित “सशर्त” MT103 धोखाधड़ी है। इसमें धोखेबाज़ “सशर्त SWIFT MT103” के उपयोग पर बल देते हैं और दावा करते हैं कि निधियाँ भेजी जा चुकी हैं किंतु कुछ शर्तों या दस्तावेज़ों की पूर्ति तक रोकी गई हैं। पीड़ितों को यह विश्वास दिलाया जाता है कि यह सशर्त अंतरण लेटर ऑफ क्रेडिट के समान एस्क्रो-जैसी सुरक्षा प्रदान करता है, जबकि वास्तव में MT103 संदेश पर ऐसा कोई सशर्त अवरोध संभव नहीं है। MT103 ऐसे लेनदेन के लिए बनाया ही नहीं गया है, और संदेश में लिखी गई किसी भी शर्त को लाभार्थी का बैंक अनदेखा कर देता है। अतः MT103 धोखाधड़ी के मूल रूप में, धोखेबाज़ का बैंक MT103 प्राप्त करते ही तुरंत निधियाँ जमा कर जारी कर देता है, जिससे धोखेबाज़ किसी भी कथित शर्त का पालन किए बिना धन निकाल सकता है। पीड़ित को बाद में ही पता चलता है कि सशर्त सुरक्षा उपाय केवल एक भ्रम थे। अधिक उन्नत रूपों में, जाली MT103 और MT202 का उपयोग विस्तृत निवेश या अग्रिम-शुल्क योजनाओं के अंग के रूप में किया जाता है, जिनमें प्रायः “MT103 अंतरण” पूर्ण होने से पहले अग्रिम शुल्क (कमीशन, कर आदि) की माँग भी की जाती है। ऐसी योजनाएँ पीड़ित की SWIFT संदेश परिपाटियों से अपरिचितता का लाभ उठाती हैं, जैसे विश्वसनीयता बढ़ाने के लिए प्रामाणिक प्रतीत होने वाला MT103 प्रपत्र या संदर्भ संख्या प्रस्तुत करना, जबकि वास्तविक अंतरण कभी निष्पादित ही नहीं हुआ था या शीघ्र ही रद्द कर दिया गया था।
भ्रामक "लेजर-टू-लेजर" और प्रत्यक्ष कोर बैंक सर्वर अंतरण
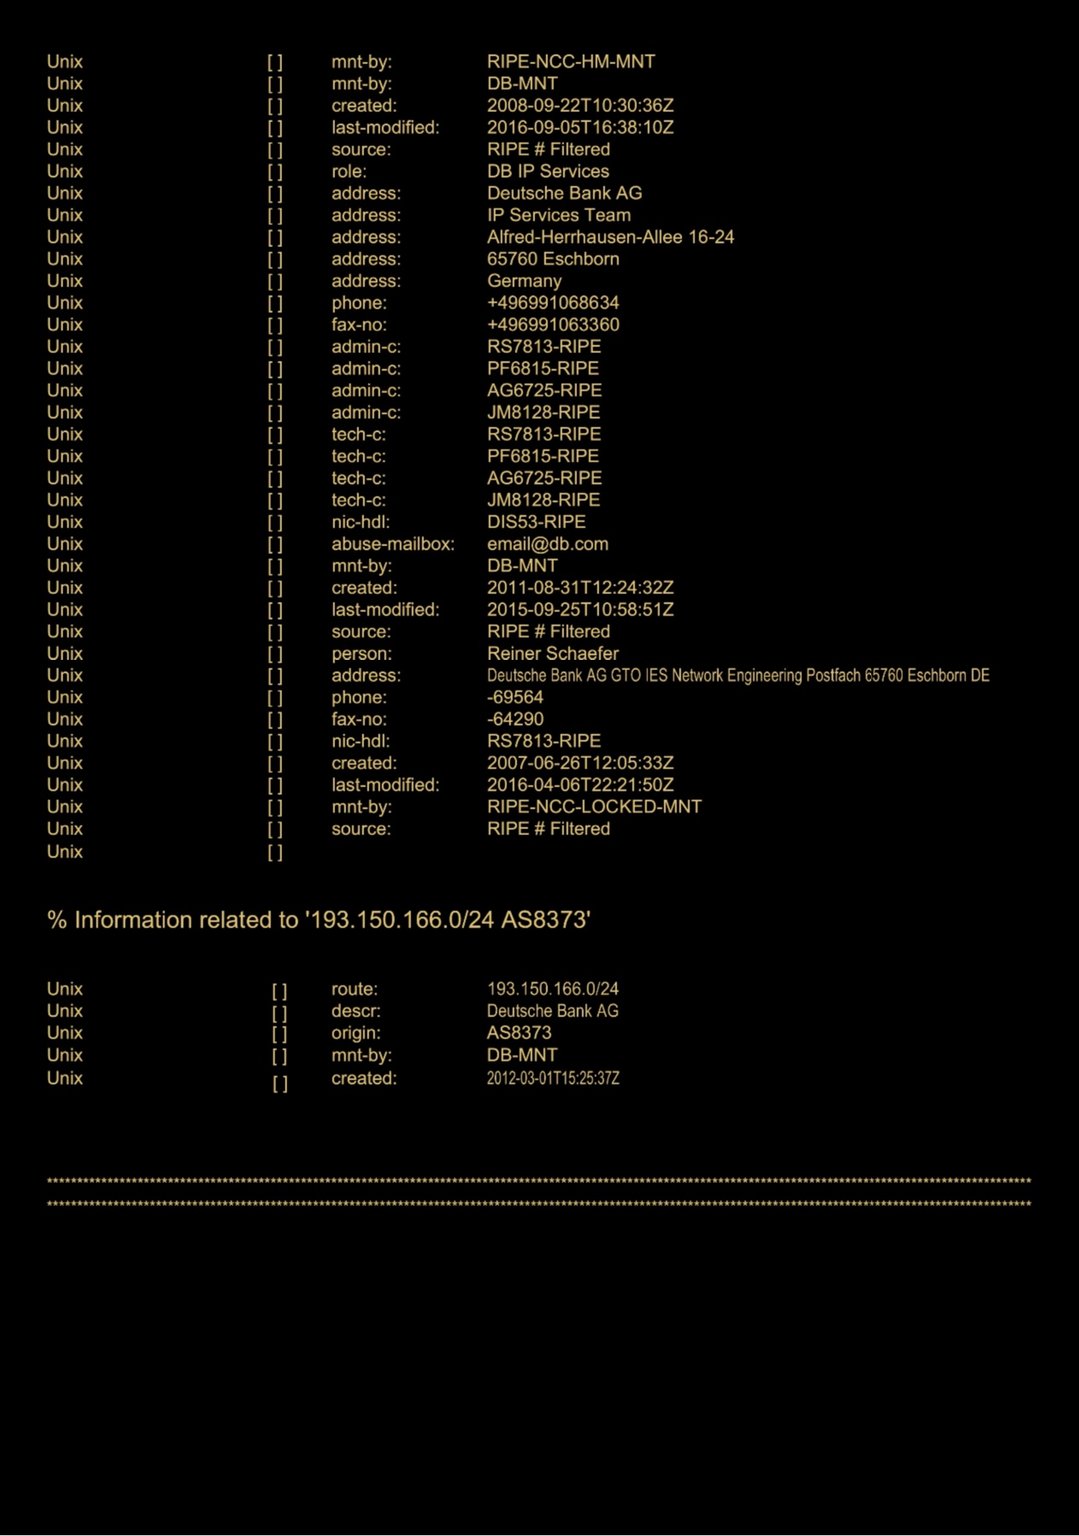
एक अन्य धोखाधड़ी पद्धति सामान्य भुगतान नेटवर्क से बाहर प्रत्यक्ष अंतर-बैंक अंतरण की धारणा का सहारा लेती है। ठग “लेजर-टू-लेजर” (L2L) अंतरण की बात करते हैं – जिससे यह आभास दिया जाता है कि दो बैंकों की कोर लेखांकन प्रणालियाँ SWIFT या केंद्रीय बैंक निपटान का उपयोग किए बिना एक-दूसरे के लेजर में सीधे बड़ी राशियाँ भेज सकती हैं। वास्तव में, वैध लेजर-टू-लेजर अंतरण केवल एक ही बैंक के भीतर या किसी एकीकृत बैंकिंग समूह के भीतर होते हैं; कोई भी अंतर-बैंक अंतरण (अलग-अलग संस्थानों के बीच) अनिवार्य रूप से किसी समाशोधन/निपटान तंत्र (जैसे कॉरेस्पोंडेंट खाते या RTGS प्रणालियाँ) से होकर गुज़रता है, जैसा कि भाग 1 में समझाया गया है। “बैंक लेजर प्रत्यक्ष अंतरण” का प्रचार करने वाले धोखेबाज़ इस तथ्य की अनदेखी करते हैं। उदाहरण के लिए, वे दावा करते हैं कि निधि “हमारे बैंक के लेजर से सीधे आपके लेजर में” तत्काल स्थानांतरित कर दी गई है – जबकि यह एक ऐसी प्रक्रिया है जो संगत अंतर-बैंक डेबिट/क्रेडिट प्रविष्टियों के बिना वास्तविक धन का समाशोधन या निपटान नहीं कर सकती। इससे जुड़ा एक और छल “बैंक सर्वर से डाउनलोड” या “कोर-टू-कोर अंतरण” का मिथक है: पीड़ितों को बताया जाता है कि भेजने वाले और प्राप्तकर्ता के बैंक भुगतान को आगे बढ़ाने के लिए अपने सर्वर सीधे जोड़ रहे हैं (जिसे कभी-कभी IP-to-IP या सर्वर-टू-सर्वर (S2S) अंतरण कहा जाता है)। ऐसे शब्दजाल से भरे दावे उन्नत प्रतीत होने के लिए गढ़े जाते हैं, परंतु वास्तव में, यदि बैंकों के बीच कॉरेस्पोंडेंट संबंध या साझा निपटान नेटवर्क नहीं है, तो केवल आईटी कनेक्शन से कोई बैंक-से-बैंक अंतरण संभव नहीं है। लेन-देन के संप्रेषण और निपटान के लिए सदैव कोई आधिकारिक बैंकिंग प्लेटफ़ॉर्म (जैसे SWIFT या केंद्रीय बैंक की RTGS प्रणाली) आवश्यक होता है। इन मिथकों का लाभ उठाने वाले ठग प्रायः “असंबद्ध” या छद्म बैंकों पर निर्भर रहते हैं: ऐसी संस्थाएँ जो SWIFT या किसी भी समाशोधन प्रणाली की सदस्य नहीं हैं, फिर भी आंतरिक लेजर प्रविष्टियों के माध्यम से निधि भेजने का दावा करती हैं। वैश्विक वित्तीय प्रणाली में एकीकृत न होने के कारण ऐसी संस्थाएँ वास्तविक अंतर-बैंक निपटान नहीं कर सकतीं – वे केवल असत्यापित संदेश (जैसे KTT टेलेक्स या नकली S2S सूचना) भेज सकती हैं, जिनमें वास्तव में कोई धन स्थानांतरित नहीं होता। अंततः, पीड़ित को प्रत्यक्ष लेजर अंतरण की तकनीकी चर्चा से भ्रमित किया जाता है, जबकि कोई वास्तविक निधि ठग के हाथों से बाहर नहीं जाती।
विलंब की रणनीति के रूप में "अनुपालन होल्ड" और "किस्त विलंब"
परिष्कृत धोखाधड़ी योजनाएँ प्रायः यह दावा करने के बाद कि अंतरण आरंभ किया जा चुका है, काल्पनिक बाधाएँ खड़ी करती हैं। पीड़ितों को उलझाए रखने के लिए प्रयुक्त झूठी बैंकिंग शब्दावली के दो सामान्य उदाहरण हैं "अनुपालन रोक" और "किस्त में विलंब"। इन परिदृश्यों में धोखेबाज़ पहले पीड़ित को विश्वास दिलाता है कि (उपर्युक्त किसी एक माध्यम से) बड़ी राशि भेजी जा चुकी है, और जब पीड़ित व्यग्रता से धन की प्रतीक्षा करता है, तब एक बाधा गढ़ दी जाती है। उदाहरण के लिए, धोखेबाज़ कह सकता है: "€10 मिलियन आपके बैंक की बैक-एंड प्रणाली में है, किंतु AML विनियमों के कारण वह अनुपालन रोक में है" अथवा "$5M की पहली किस्त तैयार है, किंतु जारी करने से पूर्व बैंक के अनुपालन विभाग की मंज़ूरी आवश्यक है।" यह अनुपालन रोक की चाल इस सच्चाई के अंश का लाभ उठाती है कि बैंक कभी-कभी विनियामक कारणों से असामान्य अंतरणों में विलंब करते हैं या उनकी जाँच करते हैं। धोखेबाज़ पीड़ित के इस भय का शोषण करता है कि कहीं विनियमन के कारण धन न खो जाए या अनुपालन का उल्लंघन न हो जाए, और संभवतः पीड़ित को "मंज़ूरी" शुल्क चुकाने या रोक हटवाने के लिए संवेदनशील जानकारी देने को विवश करता है। वास्तव में, बैंक लाभार्थियों से अनुपालन जाँच पूरी करने के लिए कोई शुल्क नहीं माँगते; यह सर्वथा कल्पित है। इसी प्रकार, "किस्त में विलंब" के मामलों में, काल्पनिक अंतरण को किस्तों में बाँटने वाले धोखेबाज़ यह दावा करते हैं कि प्रत्येक किस्त आ रही है, परंतु संभवतः अगली किस्त "चलनिधि सीमाओं के कारण विफल हो गई" या "जारी करने से पूर्व बीमा/बॉन्ड की आवश्यकता है।" ऐसे बहाने पीड़ित को उलझाए रखने के काम आते हैं, जिससे धोखेबाज़ को कई भुगतान वसूलने का समय मिल जाता है। प्रायः इन दावों के साथ छद्म-कानूनी दस्तावेज़ भी होते हैं, जैसे जाली बैंक लेटरहेड पर ऐसा पत्र जिसमें कहा गया हो कि कर-मंज़ूरी लंबित होने तक धन अस्थायी रूप से रोका गया है, या किस्त जारी करने की तिथियों वाली अनुसूची। ये भ्रम फैलाने के उपकरण हैं। असंबद्ध बैंक घोटालों के एक विश्लेषण में उल्लेख है कि अपराधी "छद्म-कानूनी दस्तावेज़, आंतरिक प्रविष्टियों के स्क्रीनशॉट, या कथित अनुपालन आवश्यकताओं के संदर्भ" प्रस्तुत करते हैं ताकि किसी प्रक्रिया के जारी रहने का भ्रम बना रहे। विलंब के आधिकारिक प्रतीत होने वाले कारण देखकर पीड़ित को धैर्य रखने, या बाधा पार करने के लिए थोड़ा और "निवेश" करने के लिए राज़ी कर लिया जाता है। यह मनोवैज्ञानिक हेरफेर आशा और डूबी लागत पर पलता है; जब तक ऐसी रोक और विलंब का सहारा लिया जाता है, तब तक पीड़ित प्रायः पर्याप्त धन लगा चुके होते हैं और यह मानने को आतुर रहते हैं कि अंतिम भुगतान निकट है।
IP-to-IP, S2S और की-टेस्टेड टेलेक्स (KTT) धोखाधड़ी योजनाएँ
उच्च-मूल्य की कई धोखाधड़ियाँ वैध दिखने के लिए पुरानी बैंकिंग प्रणालियों या आंतरिक प्रोटोकॉल की शब्दावली का पुनः उपयोग करती हैं। की-टेस्टेड टेलेक्स (KTT) – बैंक प्रमाणीकरण के लिए SWIFT से पहले की एक पुरानी तार-प्रणाली – ऐसा ही एक शब्द है जो आज भी धोखाधड़ी के प्रस्तावों में दिखाई देता है। ठग विशेष मामलों में दावा कर सकते हैं कि वे “KTT ट्रांसफ़र” के माध्यम से, या “IP/IP” अथवा “सर्वर-टू-सर्वर” चैनलों से धन भेज सकते हैं। इन वादों में अक्सर गोपनीयता भरी भाषा होती है: जैसे “हम एक IP-टू-IP वैश्विक ट्रांसफ़र करेंगे जो केंद्रीय बैंकों से होकर नहीं गुज़रता” या “वैश्विक सर्वर डाउनलोड” के संदर्भ। “वैश्विक Swift सर्वर” या निजी नेटवर्क के माध्यम से धन भेजने का कोई भी प्रस्ताव धोखाधड़ी है – वैध वित्त में कोई अलग ‘IP-टू-IP’ या ‘KTT’ नेटवर्क नहीं है जो विनियमित माध्यमों से बाहर नकदी का अंतरण करे। जब भी इन शब्दों का प्रयोग होता है, वे अंततः मानक बैंक विवरणों और प्रोटोकॉल के उपयोग को ही संदर्भित करते हैं; इनका उपयोग करने वाला कोई भी वास्तविक लेन-देन बैंक द्वारा सामान्य प्रक्रियाओं से ही संसाधित किया जाएगा। ठग इन संक्षिप्त नामों के रहस्य का दुरुपयोग करते हैं और पीड़ितों को भ्रमित करने के लिए उन्हें एक साथ जोड़ देते हैं (जैसे “Swift GPI IP/IP लेजर ट्रांसफ़र”)। वास्तव में, यदि कोई बैंक किसी भी पद्धति – SWIFT, RTGS, या यहाँ तक कि पुराने KTT – से ट्रांसफ़र को वास्तव में स्वीकृत करता है, तो वह धन के अंतरण की आधिकारिक पुष्टि सहज रूप से उपलब्ध कराएगा (सामान्यतः SWIFT पुष्टि या क्रेडिट सूचना के रूप में)। इसीलिए, जैसा कि एक उद्योग-विशेषज्ञ चेतावनी देते हैं, यदि कोई दावा करता है कि उसने लेजर-टू-लेजर, S2S, IP-IP या KTT के माध्यम से करोड़ों भेजे हैं, किंतु यह दर्शाने वाली मानक बैंक पुष्टि प्रस्तुत नहीं कर सकता कि धन डेबिट और क्रेडिट हुआ है, तो यह धोखाधड़ी है। व्यवहार में, आधुनिक बैंकों ने SWIFT के पक्ष में KTT और ऐसे ही माध्यमों को चरणबद्ध रूप से समाप्त कर दिया है; अतः KTT या “IBAN-टू-IBAN सीधे” ट्रांसफ़र पर ज़ोर देने वाला पक्ष संभवतः या तो वास्तविक बैंक नहीं है या छल में संलिप्त है। यह प्रकार प्रायः तथाकथित “प्राइम बैंक” निवेश धोखाधड़ी से मेल खाता है – ठग नकली उच्च-प्रतिफल कार्यक्रमों के भाग के रूप में गूढ़ लिखतों और गोपनीय अंतरण पद्धतियों (जैसे KTT, “MT103/202 मैनुअल डाउनलोड” आदि) का हवाला देते हैं। वे पीड़ितों को विशेष अंतर-बैंक प्रक्रियाओं तक विशेषाधिकार प्राप्त पहुँच के विचार से लुभाते हैं, जबकि वास्तव में कोई भी वैध संस्था इन पद्धतियों को अपने आप में वैध नहीं मानती।
कार्य-पद्धति: विश्वसनीयता का निर्माण और मनोवैज्ञानिक छल-प्रयोग
सत्य और कल्पना का मिश्रण – आंशिक तकनीकी सत्यों का उपयोग
इन धोखाधड़ी योजनाओं की एक विशिष्ट पहचान वास्तविक बैंकिंग शब्दावली को मिथ्या संदर्भ के साथ कुशलतापूर्वक मिलाना है। धोखेबाज़ अपने संवाद में प्रामाणिक अवधारणाओं का बहुतायत से प्रयोग करके विश्वसनीयता गढ़ते हैं – SWIFT संदेश कोड, बैंकिंग शब्दजाल, विनियामक शब्द – परंतु उनके अर्थ को सूक्ष्म रूप से विकृत कर देते हैं या अस्तित्वहीन संयोजन रच देते हैं। उदाहरण के लिए, "हम आपको GPI ट्रैकिंग के साथ MT103/202 अंतरण भेजेंगे," जैसा सुनने में निर्दोष अनुरोध वास्तविक संदेश प्रकारों (MT103 और MT202 COV) का उल्लेख करता है, किंतु पीड़ित को ठगने के लिए उसका प्रयोग निरर्थक ढंग से किया जा सकता है। घोटालेबाज़ों को "UETR कोड के साथ MT103/202 का मैन्युअल डाउनलोड" को विशेष अंतरण पद्धति के रूप में प्रचारित करते पाया गया है – वैध वित्त में यह वाक्यांश अर्थहीन है, किंतु SWIFT से अपरिचित लोगों को यह परिपूर्ण प्रतीत होकर प्रभावित करता है। सुरक्षा विशेषज्ञ बताते हैं कि SWIFT संदेशों को मैन्युअल रूप से डाउनलोड करने का कोई भी दावा निश्चित रूप से खतरे का संकेत है, क्योंकि "वैध व्यवहार में SWIFT संदेश कभी मैन्युअल रूप से 'डाउनलोड' नहीं किए जाते… यह शब्दावली खतरे का संकेत देती है और जाली SWIFT संदेशों या मैन्युअल टेम्पलेट से जुड़ी धोखाधड़ी योजनाओं से संबद्ध है"। इसी प्रकार, "IP/IP अंतरण", "सर्वर-टू-सर्वर Swift", "लेजर स्क्रीन" आदि शब्द तकनीकी सच्चाई के एक अंश का दुरुपयोग करते हैं – बैंकों के पास आंतरिक बही और सर्वर होते हैं – परंतु इन नामों से निधि अंतरण की कोई पृथक प्रणाली अस्तित्व में नहीं है। वास्तविक बैंकिंग शब्दावली को संदर्भ से हटाकर प्रयोग करने से घोटालेबाज़ पीड़ितों को यह आभास देते हैं कि वे अनुभवी वित्त पेशेवरों से व्यवहार कर रहे हैं और लेनदेन आधिकारिक तंत्रों का उपयोग कर रहा है। पीड़ितों में प्रायः यह पहचानने के लिए विशिष्ट ज्ञान का अभाव होता है कि विवरण का कौन-सा भाग मिथ्या है। उदाहरण के लिए, पीड़ित को ज्ञात हो सकता है कि अंतरराष्ट्रीय भुगतानों के लिए "SWIFT" का उपयोग होता है, इसलिए जब घोटालेबाज़ SWIFT संदेश संदर्भ संख्या या MT103 की प्रति प्रस्तुत करता है, तो क्षणभर के लिए संदेह शांत हो जाता है। केवल बैंकिंग संचालन से परिचित व्यक्ति ही विसंगतियों को पहचान पाएगा (जैसे SWIFT प्रारूप में त्रुटि, या यह तथ्य कि SWIFT ACK निपटान की गारंटी नहीं देता)। आंशिक सत्यों का यह सुनियोजित दुरुपयोग धोखाधड़ी के कथानक को आंतरिक रूप से विश्वसनीय बना देता है, भले ही स्वतंत्र बैंक सत्यापन में वह अंततः खरा न उतरे।
मनोवैज्ञानिक उत्प्रेरक: तात्कालिकता, विशिष्टता और भय
तकनीकी आवरण से परे, ये योजनाएँ मुख्यतः मनोवैज्ञानिक हेरफेर पर निर्भर करती हैं। धोखेबाज़ सामान्यतः अत्यधिक तात्कालिकता का वातावरण बनाते हैं, ताकि पीड़ित ठहरकर विचार न कर सकें या किसी अन्य से परामर्श न ले सकें। “निधियों का दावा 48 घंटे के भीतर करना होगा, अन्यथा वे वापस लौट जाएँगी” या “किस्त बंद होने से पहले हमारे पास बहुत कम समय है” जैसे वाक्यांश पीड़ित को शीघ्र कार्रवाई करने (या भुगतान करने) के लिए बाध्य करते हैं। इस तात्कालिकता के साथ प्रायः विशिष्टता या गोपनीयता के दावे जुड़े होते हैं – पीड़ित को यह अनुभव कराया जाता है कि वह किसी विशेष सौदे में भागीदार बनने के लिए सौभाग्यशाली है (जैसे “निजी अंतरण कार्यक्रम” या “अनुपालन संबंधी ऐसा वैकल्पिक मार्ग जिसे केवल अभिजात ग्राहक जानते हैं” तक पहुँच)। ठग गोपनीयता अनुबंधों का हवाला दे सकते हैं या पीड़ित को चेतावनी दे सकते हैं कि वह अपने बैंक के सामान्य अधिकारियों को सूचित न करे, और इस सावधानी को उच्च-स्तरीय गोपनीयता का अंग बताते हैं। वास्तव में, पीड़ित को वास्तविक बैंकरों या सलाहकारों से अलग-थलग करना धोखाधड़ी की सफलता की कुंजी है। भय एक अन्य साधन है: किसी बड़े अवसर को खो देने का भय, या जटिल प्रक्रिया में “चूक” होने पर कानूनी/वित्तीय परिणामों का भय। उदाहरणार्थ, पीड़ित द्वारा अग्रिम शुल्क भेज देने के बाद, ठग यह दावा कर सकता है कि “आपकी निधियाँ केंद्रीय बैंक के अनुपालन विभाग द्वारा रोक ली गई हैं – यदि हम इसे 2 दिनों में हल नहीं करते, तो धनशोधन जाँच के लिए उन्हें ज़ब्त कर लिया जाएगा।” ऐसी भयावह संभावना पीड़ित को धोखेबाज़ की अगली माँग (प्रायः एक और भुगतान या संवेदनशील व्यक्तिगत दस्तावेज़) मानने के लिए प्रेरित कर सकती है, क्योंकि उसे नियामकीय संकट या वादा की गई निधियों के खो जाने का डर होता है। वादा किए गए बड़े लाभ (प्रलोभन) और विफलता व हानि की धमकी (दबाव) के बीच निरंतर झूलते हुए, ठग पीड़ित के संदेह और प्रतिरोध को क्षीण कर देते हैं। इस तकनीक को कभी-कभी फुट-इन-द-डोर और सनक कॉस्ट प्रभाव कहा जाता है: आरंभिक छोटी प्रतिबद्धताएँ और शुल्क बड़ी प्रतिबद्धताओं की ओर ले जाते हैं, क्योंकि प्रत्येक चरण पर पीड़ित को आश्वस्त किया जाता है कि लक्ष्य “लगभग प्राप्त हो चुका है।” जैसा कि एक मामले में वर्णित है, जिन पीड़ितों ने “लेन-देन में… बहुत समय और धन निवेश कर दिया है… वे मनोवैज्ञानिक रूप से यह स्वीकार करने को तैयार नहीं होते कि लेन-देन धोखाधड़ी है”। वे मूलतः ठगी के आंतरिक तर्क में दीक्षित हो जाते हैं और बाहरी चेतावनियों को भी अनदेखा कर सकते हैं, इस विश्वास के साथ कि हर बाधा सामान्य बैंकिंग औपचारिकता है। धोखेबाज़, सहायक आंतरिक व्यक्ति की भूमिका निभाते हुए, इस विश्वास को पोषित करता है और साथ ही विलंब पर कुशलता से खीझ का दिखावा करता है। सारांशतः, ये ठगियाँ जितनी तकनीकी छलावे हैं, उतनी ही विश्वास जीतकर की जाने वाली ठगी भी हैं – अपराधी भावनाओं के साथ हेरफेर कर अपने जाली दस्तावेज़ों द्वारा गढ़ी गई विस्तृत कल्पना को सुदृढ़ करते हैं।
पीड़ित को यह विश्वास दिलाना कि धन "पहले से मौजूद" है
इनमें से कई धोखाधड़ियों का एक निर्णायक चरण पीड़ित को यह विश्वास दिलाना होता है कि धन पहले ही भेजा जा चुका है या अपरिवर्तनीय रूप से मार्ग में है। एक बार जब पीड़ित को विश्वास हो जाता है कि आने वाली निधि (या क्रेडिट) पर वस्तुतः उसका स्वामित्व है, तो उसके बाद की मांगों का पालन करने की संभावना कहीं अधिक हो जाती है। धोखेबाज़ यह प्रभाव जाली पुष्टि-साक्ष्य (जैसा कि पहले चर्चा की गई) प्रस्तुत करके और इस प्रकार के अधिकारपूर्ण कथनों का सहारा लेकर पैदा करते हैं: “हमारे बैक ऑफिस के अनुसार, अंतरण की स्थिति अब पूर्ण है – निधि कल हमारे खाते से निकल चुकी है।” वे डेबिट प्रविष्टि वाली किसी आंतरिक बैंक बही के स्क्रीनशॉट, या “Completed” स्थिति वाला SWIFT संदेश भी दिखा सकते हैं। किसी गैर-विशेषज्ञ को ऐसे साक्ष्य से यही प्रतीत होता है कि अवरोध अवश्य प्राप्तकर्ता की ओर है। धोखेबाज़ इस धारणा को और पुष्ट करते हैं: “संभवतः आपके बैंक का अनुपालन विभाग इसे रोके हुए है – हमने अपना कार्य कर दिया है।” इससे पीड़ित लाखों की उस राशि को वस्तुतः अपनी मानने लगता है, जो केवल अस्थायी रूप से रुकी हुई है। यह दोष को स्थानांतरित करने का भी काम करता है – यदि धन दिखाई नहीं देता, तो पीड़ित को प्रेषक के बजाय अपने ही बैंक या विनियामकों पर संदेह करने के लिए प्रेरित किया जाता है। कुछ योजनाओं में (विशेषकर “असंबद्ध बैंकों” से जुड़ी योजनाओं में), धोखेबाज़ पीड़ित को यह निर्देश तक देता है कि वह अंतरण स्वीकार न करने के लिए अपने बैंक का सामना करे। जैसा कि एक विश्लेषण में उल्लेख है, जब किसी असंबद्ध संस्था से निधि अनिवार्यतः प्राप्त नहीं होती, तो घोटाले का संचालक “प्राप्तकर्ता की संस्था पर इस लिखत को ‘अस्वीकार’ करने का आरोप लगाएगा,” और पीड़ित से आग्रह करेगा कि वह कोई ऐसा अन्य बैंक खोजे जो इस विशेष प्रारूप को स्वीकार कर सके। यह युक्ति न केवल समय प्राप्त कराती है, बल्कि पीड़ित को और अधिक जकड़ भी सकती है: वह किसी अस्तित्वहीन समस्या के समाधान के लिए नए खाते खोलने या परामर्शदाताओं को नियुक्त करने में प्रयास और धन व्यय कर सकता है, जबकि धोखेबाज़ निश्चिंत बैठा रहता है। संक्षेप में, यह भ्रम गढ़कर कि धन पहले से “प्रणाली में” है, धोखेबाज़ पीड़ित का ध्यान “क्या यह वास्तविक है?” से हटाकर “मैं अपना धन कैसे निकालूँ?” पर केंद्रित कर देते हैं – यह एक सशक्त परिवर्तन है जो इस छल को जीवित रखता है।
ये योजनाएँ वैध क्यों नहीं हो सकतीं: वास्तविक अवसंरचना से तुलना
अपनी जटिलता के बावजूद, ये सभी धोखाधड़ी-कथानक अंतरबैंक अंतरण प्रणालियों की वास्तविक कार्यप्रणाली की तुलना में ध्वस्त हो जाते हैं। वास्तविक निधि अंतरण वास्तुकला (भाग 1 से) की संक्षिप्त समीक्षा से स्पष्ट हो जाता है कि धोखेबाज़ों द्वारा किए गए वादे असंभव क्यों हैं:
- SWIFT एक संदेश-प्रणाली है, निधियों का भंडार नहीं: वैध बैंकिंग में, SWIFT MT103 भेजने का अर्थ है कि किसी बैंक ने भुगतान निर्देश जारी किया है, किंतु इतने से धन का अंतरण नहीं होता। SWIFT नेटवर्क यह निर्देश प्राप्तकर्ता बैंक तक पहुँचाता है, ठीक वैसे ही जैसे कोई सुरक्षित ई-मेल। भुगतान का निपटान कॉरेस्पोंडेंट खातों में डेबिट/क्रेडिट प्रविष्टियों अथवा केंद्रीय बैंक की RTGS प्रणालियों के माध्यम से होता है। अतः कोई भी धोखाधड़ी, जो यह संकेत देती है कि “MT103 स्वयं निधियाँ वहन करता है” या कि कोई SWIFT संदेश से निधियाँ डाउनलोड कर सकता है, मूल रूप से त्रुटिपूर्ण है। MT103 की रसीद खाते में धन के समतुल्य नहीं है – प्राप्तकर्ता बैंक को संदेश का मिलान वास्तविक आने वाली निधियों से करना होता है (प्रायः MT202 COV कवर भुगतान के माध्यम से) और उसके पश्चात ही खाते में राशि जमा की जाती है। ठग इस सूक्ष्म बात के विषय में पीड़ितों की अनभिज्ञता पर निर्भर रहते हैं। वास्तव में, यदि कोई SWIFT भुगतान सचमुच भेजा गया है, तो लाभार्थी का बैंक उसकी सीधे पुष्टि कर सकता है और शेष राशि में वह प्रतिबिंबित होगा; लेन-देन को “डाउनलोड” करने के लिए किसी रहस्यमय मैन्युअल हस्तक्षेप की आवश्यकता नहीं होती।
- "सशर्त" SWIFT संदेश निधियों को एस्क्रो में नहीं रखते: जैसा कि उल्लेख किया गया है, SWIFT MT103 में निधियों को सशर्त रोकने की कोई अंतर्निहित व्यवस्था नहीं है। एक बार वास्तविक MT103 निष्पादित हो जाने पर, प्रेषक बैंक का खाता (नोस्ट्रो) डेबिट हो जाता है और लाभार्थी के बैंक से अपेक्षा की जाती है कि वह प्राप्तकर्ता के खाते में राशि जमा करे (समस्याएँ उत्पन्न होने के अपवाद को छोड़कर)। बैंक अतिरिक्त अनुमोदन लंबित रहने तक राशि जमा करने में विलंब करने वाले खंड नहीं जोड़ सकते – ऐसा करना SWIFT के उद्देश्य को ही विफल कर देगा, जो सीधे-सरल भुगतानों के लिए है। अतः धोखेबाज़ों द्वारा प्रस्तुत की गई सशर्त भुगतान की अवधारणा SWIFT संदेश प्रोटोकॉल के विपरीत है। ऐसी किसी भी व्यवस्था के लिए संशोधित SWIFT निर्देश नहीं, बल्कि विधिक एस्क्रो या लेटर ऑफ क्रेडिट आवश्यक होगा। यही कारण है कि जानकार बैंक अनौपचारिक "शर्त" फ़ील्ड की उपेक्षा करते हैं – यदि उन्हें MT103 प्राप्त होता है, तो वे मानते हैं कि निधियाँ बिना किसी अतिरिक्त शर्त के जमा की जानी हैं। इसलिए यदि कोई प्रतिपक्ष सुरक्षा के रूप में सशर्त MT103 का प्रस्ताव रखता है, तो यह धोखाधड़ी या अज्ञानता का स्पष्ट संकेत है।
- नोस्ट्रो/वोस्ट्रो खाते और निपटान की अंतिमता: दो वास्तविक बैंकों के बीच धन अंतरण के लिए सामान्यतः या तो 1) प्रत्यक्ष खाता संबंध (नोस्ट्रो/वोस्ट्रो) का उपयोग किया जाता है, या 2) किसी साझा क्लियरिंग प्रणाली (जैसे T2, Fedwire या SEPA क्लियरिंग प्रणालियाँ) का। किसी भी स्थिति में, वास्तविक निधि अंतरण के लिए वित्तीय प्रणाली में एक खाते को डेबिट और दूसरे को क्रेडिट करना आवश्यक है। “किसी नेटवर्क के उपयोग के बिना विभिन्न बैंकों के बीच लेजर-टू-लेजर” जैसे धोखाधड़ी के परिदृश्य इस तथ्य की अनदेखी करते हैं कि यदि कोई बैंक केंद्रीय बैंक या किसी कॉरेस्पोंडेंट से जुड़ा नहीं है, तो उसके पास किसी अन्य बैंक के खाते में धन जमा करने की कोई व्यवस्था नहीं है। असंबद्ध बैंकों की भ्रांति इसी को रेखांकित करती है: नेटवर्क से बाहर का कोई बैंक “केवल संदेश भेज सकता है”, किंतु निपटान नहीं कर सकता। किसी अज्ञात संस्था से संदेश (KTT, SWIFT या अन्य) प्राप्त करने वाला कोई भी वैध बैंक तब तक किसी खाते को क्रेडिट नहीं करेगा, जब तक मान्यता प्राप्त माध्यम से वास्तविक निधि प्राप्त न हो जाए। यही कारण है कि धोखेबाजों द्वारा दावा किए गए अंतरण वास्तविक बैंकिंग प्रणाली में कभी दिखाई नहीं देते – वे “लेन-देन” किसी क्लियरिंग संस्था द्वारा कभी संसाधित नहीं किए गए थे और न ही किसी खाता तरलता द्वारा समर्थित थे। इसके अतिरिक्त, “IBAN-टू-IBAN अंतरण” जैसे शब्द भ्रामक हैं – IBAN केवल एक खाता पहचानकर्ता है। एक IBAN से दूसरे IBAN में अंतरण के लिए भी धन के हस्तांतरण हेतु किसी भुगतान माध्यम (SEPA, SWIFT आदि) की आवश्यकता होती है। केवल इसलिए कि किसी ने कहा कि उसने लेजर-टू-लेजर धन भेजा है, कोई भी बैंक किसी IBAN को स्वतः क्रेडिट नहीं कर देगा।
- सुरक्षा एवं पुष्टि प्रोटोकॉल: वास्तविक बैंकों में सुदृढ़ सुरक्षा जाँचें होती हैं। जब भी SWIFT या अन्य प्रणालियों के माध्यम से बड़ी राशियाँ अंतरित की जाती हैं, तो प्रेषक और प्राप्तकर्ता, दोनों के पास अभिलेख होते हैं। वास्तविक प्रेषक का बैंक भुगतान भेजे जाने की पुष्टि (जैसे SWIFT संदेश की पावती या संदर्भ संख्या) जारी करेगा, और प्राप्तकर्ता के बैंक के पास एक मेल खाता हुआ आगत संदेश होगा तथा अंततः क्रेडिट प्रविष्टि भी होगी। ऐसी जाँच-पड़ताल में घोटाले टिक नहीं पाते। यदि कोई पीड़ित, उदाहरण के लिए, अपने ही बैंक से पूछे "क्या आप पुष्टि कर सकते हैं कि X बैंक से आपके पास $5M का कोई आगत SWIFT है?", तो बैंक शीघ्र ही पुष्टि कर सकता है कि प्रक्रिया में कुछ है या नहीं। घोटाले के मामलों में उत्तर नहीं होगा – SWIFT या किसी भी नेटवर्क पर ऐसे अंतरण का कोई अभिलेख नहीं होता। धोखाधड़ी करने वाले इसी कारण पीड़ितों को ब्योरों की स्वतंत्र पुष्टि करने से रोकते हैं। वैध स्थिति में पूर्ण पता लगाने की क्षमता (ट्रेसबिलिटी) होती है: SWIFT अंतरणों में GPI के अंतर्गत विशिष्ट एंड-टू-एंड लेनदेन संदर्भ (UETR) होते हैं, और समस्या उत्पन्न होने पर बैंक आधिकारिक माध्यमों से संवाद करते हैं (जैसे त्रुटि की स्थिति में SWIFT MT199/MT299 फ्री-फ़ॉर्मेट संदेशों या रद्दीकरण अनुरोधों का उपयोग)। इसके विपरीत, घोटालेबाज़ एकतरफ़ा संवाद (अपनी ओर से पीड़ित की ओर) पर निर्भर रहते हैं और वास्तविक बैंक अधिकारियों को शामिल करने से इनकार करते हैं। नाइजीरिया के केंद्रीय बैंक सहित केंद्रीय बैंकों ने गढ़े हुए SWIFT दस्तावेज़ों के विरुद्ध सार्वजनिक चेतावनी दी है, जो यह दर्शाने का दावा करते हैं कि केंद्रीय बैंक ने निधियाँ "रोक रखी" हैं; जहाँ निधियाँ वास्तव में गुम हों, वहाँ प्रेषक को अपने बैंक से भुगतान का पता लगाने या उसे वापस बुलाने के लिए कहना चाहिए।
सारांश में, जब वास्तविक बैंकिंग की बंद-चक्र सत्यापन-योग्यता और प्रणालीगत जाँचों की तुलना इन घोटालों की तदर्थ, दस्तावेज़-आधारित प्रकृति से की जाती है, तो अंतर स्पष्ट हो जाता है। प्रामाणिक निधि अंतरण कई संस्थानों में अपना अभिलेख छोड़ते हैं; उन्हें अस्पष्ट प्रक्रियाओं के पीछे छिपाया नहीं जा सकता और न ही केवल अनौपचारिक दस्तावेज़ों से सत्यापित किया जा सकता है। इसीलिए कोई भी योजना जो पीड़ित को सीधे बैंकों से जाँच करने से हतोत्साहित करती है, या जो इस बात पर बल देती है कि "धन मौजूद है, बस सामान्य प्रणालियों में दिखाई नहीं देता," लगभग निश्चित रूप से धोखाधड़ी है। कोई भी वैध बड़ी-राशि का अंतरण कभी भी प्राप्तकर्ता से निधि जारी करने के लिए अतिरिक्त शुल्क चुकाने, "भिन्न" संदेश प्रारूप प्राप्त करने के लिए विशेष बैंक खोजने, या रहस्यमय मैन्युअल डाउनलोड के पीछे भागने की अपेक्षा नहीं करेगा। वास्तविकता के स्पष्ट नियम और सुपरिभाषित प्रवाह-मार्ग होते हैं — इनकी अवहेलना करने वाले किसी भी प्रस्ताव को अत्यंत संदेह की दृष्टि से देखा जाना चाहिए।
संदेह-सूचक संकेत और निवारक उपाय
इन घोटालों को हानि होने से पहले पहचान लेना अत्यंत महत्वपूर्ण है। नीचे हम उन प्रमुख खतरे के संकेतों का उल्लेख करते हैं जो दर्शाते हैं कि कथित निधि हस्तांतरण सौदा धोखाधड़ीपूर्ण है, और संभावित लक्ष्यों (विशेषकर उच्च निवल मूल्य वाले व्यक्तियों, संस्थाओं या व्यापार वित्त में फैसिलिटेटर) के लिए निवारक उपाय सुझाते हैं:
- असामान्य अंतरण विधियाँ या शब्दजाल: यदि कोई प्रतिपक्षकार किसी अस्पष्ट विधि (जैसे “IP/IP ledger send”, “KTT wire”, “conditional SWIFT”) से अंतरण का प्रस्ताव रखता है, या ऐसे बैंकिंग शब्दों की शृंखला का प्रयोग करता है जो सामान्यतः साथ नहीं आते (जैसे “MT103/202 manual download”), तो सतर्क रहें। जैसा देखा गया है, धोखेबाज़ अक्सर बैंकिंग संक्षिप्त रूपों का दुरुपयोग करते हैं; वैध सौदे सामान्यतः मानक, सत्यापन-योग्य प्रक्रियाओं (मानक SWIFT वायर, ACH/SEPA अंतरण आदि) तक ही सीमित रहते हैं। यदि आपके अपने बैंकर या सलाहकार किसी शब्द को निरर्थक या गैर-मानक पाते हैं, तो लेनदेन रोक दें और आगे जाँच करें। तकनीकी शब्दजाल के बहकावे में न आएँ – इन धोखाधड़ियों में जटिलता जानबूझकर ध्यान भटकाने का साधन होती है।
- अग्रिम शुल्क या प्रभार चुकाने का दबाव: लगभग सभी ऐसी योजनाएँ अंततः पीड़ित से निधि प्राप्त करने से पहले कुछ न कुछ भुगतान करने को कहती हैं – चाहे वह कमीशन हो, “अनुपालन शुल्क”, कर, या कानूनी लागत। वास्तविक अंतरणों में अंतरण शुल्क प्रेषक देता है, और अनुपालन जाँचों के लिए प्राप्तकर्ता से किसी नए, अनियमित भुगतान की आवश्यकता नहीं होती। यह आग्रह कि “करोड़ों जारी करने के लिए बस एक छोटा-सा भुगतान आवश्यक है” अग्रिम-शुल्क धोखाधड़ी का एक विशिष्ट लक्षण है। उच्च निवल संपत्ति वाले व्यक्तियों को एक नीति लागू करनी चाहिए: स्वतंत्र सत्यापन के बिना कोई अप्रत्याशित शुल्क नहीं। यदि किसी बड़े अंतरण के किसी शुल्क के कारण अटके होने का दावा किया जाए, तो कुछ भी भुगतान करने से पहले अपने बैंक से सीधे संपर्क करें।
- स्वतंत्र पुष्टि का अभाव: यदि कोई दावा करता है कि उसने आपको धन भेजा है, परंतु आपके अपने बैंक के पास इसका कोई रिकॉर्ड नहीं है, तो स्थिति को संदिग्ध मानें। ईमेल द्वारा भेजी गई PDF या स्क्रीनशॉट को प्रमाण के रूप में स्वीकार न करें; इसके बजाय अपने बैंक से कथित संदर्भ संख्या के आधार पर आने वाले भुगतान का पता लगाने के लिए कहें। जाली SWIFT संदेश आम हैं और विश्वसनीय साक्ष्य नहीं हैं। साथ ही, यदि प्रतिपक्ष प्रत्यक्ष पुष्टि के लिए अपने बैंक को शामिल करने से इनकार करता है, तो सतर्क रहें। वैध लेन-देन में बैंक एक-दूसरे से बात करने या आधिकारिक सूचनाएँ जारी करने के लिए तत्पर रहते हैं। यदि आपसे कहा जाए कि “हमारा बैंक आपसे बात नहीं करेगा” या “कार्यभार/सचिव के कारण हम बैंकर का संपर्क विवरण नहीं दे सकते”, तो यह एक चेतावनी संकेत है।
- अत्यधिक आकर्षक परिणामों के वादे: इनमें से अनेक धोखाधड़ियाँ लाभकारी अवसरों के रूप में प्रस्तुत की जाती हैं – उदाहरण के लिए, कोई निवेशक कम ब्याज पर ऋण के रूप में 50 मिलियन डॉलर अंतरित करने की पेशकश करता है, या कोई क्रेता विशेष अंतरण के माध्यम से बाज़ार मूल्य से अधिक भुगतान करने को तैयार होता है। इसी प्रकार, उच्च-प्रतिफल निवेश कार्यक्रम संबंधी घोटाले "गुप्त" बैंकिंग संचालन के माध्यम से भारी प्रतिफल का आश्वासन देते हैं। संशयशील दृष्टिकोण आवश्यक है: पूछें कि कोई अपरिचित व्यक्ति या नया भागीदार जटिल भुगतान पद्धतियों का उपयोग या असामान्य शर्तों की पेशकश क्यों कर रहा है। यदि विवरण में केंद्रीय बैंकों की विशेष स्वीकृतियाँ, गुप्त ट्रेडिंग कार्यक्रम या बही-बाह्य निधियाँ शामिल हैं, तो संभावना यही है कि आप एक काल्पनिक कथा से निपट रहे हैं। इस कहावत पर कायम रहें: जो बात अविश्वसनीय रूप से अच्छी प्रतीत होती है, वह प्रायः सत्य नहीं होती।
- बहु-चरणीय और बहु-किस्त वाली जटिल सौदा संरचनाएँ: यदि कोई अपेक्षाकृत सरल लेनदेन (जैसे वस्तुओं के लिए वायर भुगतान या निवेश अंशदान) बिना स्पष्ट कारण के कई चरणों में विभाजित किया गया हो, तो सतर्क रहें – जैसे भुगतानों की “किस्तें”, प्रारंभिक “क्षमता-प्रमाण” अंतरण, या सशर्त संदेश। धोखेबाज़ अक्सर पीड़ितों को भ्रमित करने और वादे के खोखलेपन को छिपाने के लिए सौदे को जटिल बना देते हैं। उदाहरण के लिए, वास्तविक भुगतान से पहले “MT799 निधि प्रमाण” या “प्री-एडवाइस MT103” की माँग करना, या ऐसी छोटी राशि भेजना जो शीघ्र निकाल ली जाए, विश्वसनीयता गढ़ने की चालें हो सकती हैं। पारदर्शिता और सरलता पर ज़ोर दें; संदेह की स्थिति में आगे बढ़ने से पहले प्रस्तावित प्रक्रिया की समीक्षा के लिए किसी बैंकिंग पेशेवर से परामर्श करें।
- व्यक्तिगत ई-मेल और असामान्य संचार का उपयोग: संस्थानों के बीच वास्तविक बड़े निधि अंतरण की व्यवस्था सामान्यतः कुछ औपचारिकता के साथ की जाती है। यदि सभी संचार Gmail/Yahoo पतों या मैसेजिंग ऐप्स के माध्यम से आ रहे हों और कोई भी बैंक के आधिकारिक लेटरहेड या चैनलों पर न हो, तो वैधता पर प्रश्न उठाएँ। साथ ही, यदि प्रदान किए गए दस्तावेज़ों में असंगतियाँ हों (जैसे असंगत SWIFT कोड, बैंक के नामों में वर्तनी की त्रुटियाँ, गलत शब्दावली), तो ये जालसाज़ी के संकेत हैं। उच्च निवल-मूल्य वाले व्यक्तियों को सुनिश्चित करना चाहिए कि कोई भी बड़ा लेनदेन उनकी अपनी विधिक या बैंकिंग टीम द्वारा जाँचा जाए, जिनके द्वारा ऐसी विसंगतियों को पकड़ने की संभावना अधिक होती है।
- असत्यापनीय बैंकिंग स्थिति वाली संस्थाएँ: लेन-देन करने से पहले, विशेष रूप से अंतरराष्ट्रीय स्तर पर, भेजने वाले/प्राप्त करने वाले बैंक का उचित परिश्रम (ड्यू डिलिजेंस) करें। यदि आपको इस बात का कोई प्रमाण नहीं मिलता कि संस्था SWIFT या ज्ञात भुगतान प्रणालियों में भाग लेने वाला लाइसेंस प्राप्त बैंक है, तो उसका वित्तीय साधन स्वीकार न करें। जैसा कि रेखांकित किया गया है, कुछ घोटालों में ऐसे दिखावटी “बैंक” शामिल होते हैं जो भव्य क्षमताओं का दावा करते हैं परंतु विनियमित नेटवर्क का हिस्सा नहीं होते। यदि कोई कथित बैंक SWIFT की BIC निर्देशिका में नहीं मिलता या उसका कोई स्पष्ट पर्यवेक्षण नहीं है, तो उससे आने वाले किसी भी लेन-देन को अत्यंत सावधानी से लें।
निवारक उपाय: उच्च-मूल्य लेनदेन में भाग लेने वाले पक्षों को इन योजनाओं से बचाव के लिए आंतरिक प्रोटोकॉल बनाने चाहिए। उदाहरण के लिए, बड़े निधि अंतरण या निवेश का कोई भी अनचाहा प्रस्ताव संवर्धित उचित परिश्रम (ड्यू डिलिजेंस) प्रक्रिया को प्रारंभ करे: पहचान का सत्यापन करें, अपने बैंक को आरंभ में ही शामिल करें, और यदि संभव हो तो एस्क्रो अथवा तृतीय-पक्ष एस्क्रो व्यवस्था की अपेक्षा रखें। संस्थाएँ और मध्यस्थ ऐसी सत्यापन प्रक्रिया स्थापित कर सकते हैं जिसमें एक निश्चित सीमा से अधिक का कोई भी SWIFT भुगतान बैंक द्वारा कॉल-बैक के माध्यम से पुष्ट किया जाए अथवा उनकी ओर से माल या निधि जारी किए जाने से पहले SWIFT की स्वयं की ट्रैकिंग (GPI) का उपयोग किया जाए। कर्मचारियों और ग्राहकों को शिक्षित करना भी उतना ही महत्वपूर्ण है – अनेक पीड़ित बैंकिंग प्रक्रियाओं से अपरिचित होने के कारण धोखे का शिकार होते हैं। यह स्पष्ट करने वाला नियमित प्रशिक्षण अथवा परिपत्र कि “SWIFT संदेश हाथ में नकदी के समकक्ष नहीं होते”, तथा इन धोखाधड़ी प्रारूपों की चेतावनी, सतर्कता विकसित कर सकते हैं। संदेह की स्थिति में विशेषज्ञों से परामर्श करें: जैसा कि धोखाधड़ी-निरोधक पेशेवर अनुशंसा करते हैं, “किसी नए प्रतिपक्ष द्वारा सुझाई गई किसी भी भुगतान पद्धति की सटीक कार्यप्रणाली के बारे में अपने स्वयं के बैंक से जानकारी प्राप्त करें”। यदि प्रतिपक्ष वैध है, तो उसे आपके द्वारा यह दोबारा जाँचने पर कोई आपत्ति नहीं होगी कि निधि किस प्रकार अंतरित होगी। अंत में, स्मरण रखें कि वैध बड़े वित्तीय सौदे जाँच-पड़ताल का सामना कर लेते हैं – धोखाधड़ी के लिए गोपनीयता और जल्दबाज़ी में लिए गए निर्णय आवश्यक होते हैं। ऐसा वातावरण बनाना, जिसमें प्रश्नों और सत्यापन का स्वागत हो, धोखाधड़ी करने वालों को आपको निशाना बनाने से पहले ही हतोत्साहित करेगा।
सारांश
अंतर-बैंक निधि अंतरण संबंधी भ्रांतियों का लाभ उठाने वाली धोखाधड़ी योजनाएँ इस बात की सशक्त याद दिलाती हैं कि ज्ञान ही सर्वोत्तम सुरक्षा है। जाली SWIFT संदेशों और काल्पनिक “खाता-बही” अंतरणों से लेकर नकली अनुपालन जालों तक, ये ठगियाँ किस प्रकार काम करती हैं, इसका विश्लेषण करने पर एक समान सूत्र दिखाई देता है: अपराधी पीड़ित को भुगतान-व्यवस्था की वास्तविक कार्यप्रणाली की जानकारी न होने का लाभ उठाते हैं। यह फॉरेंसिक विश्लेषण दर्शाता है कि ऐसी ठगियों में किए गए प्रत्येक दावे का खंडन वास्तविक बैंकिंग व्यवहार के आधार पर किया जा सकता है, और इन विसंगतियों को पहचानने से पीड़ित विनाशकारी हानि से बच सकते हैं। पेशेवरों और निवेशकों के लिए सीख यह है कि बैंकिंग शब्दावली का कितना भी प्रयोग क्यों न किया गया हो, किसी वित्तीय दावे को कभी भी ज्यों का त्यों स्वीकार न करें। आधिकारिक माध्यमों से स्वतंत्र सत्यापन और “गुप्त” पद्धतियों के प्रति स्वस्थ संशय इन धोखाधड़ियों की वास्तविकता उजागर कर देंगे। वैश्विक वाणिज्य और वित्त के निरंतर जटिल होते जाने के साथ, धोखाधड़ी के नवीनतम स्वरूपों की जानकारी रखना अत्यंत महत्वपूर्ण है। जागरूकता, उचित परिश्रम (ड्यू डिलिजेंस) और ऊपर बताए गए सुरक्षा उपायों को साथ जोड़कर संभावित पीड़ित इन परिष्कृत अंतर-बैंक अंतरण धोखाधड़ियों के महँगे जाल से बच सकते हैं, और इस प्रकार अत्यंत विश्वसनीय प्रतीत होने वाले छल के विरुद्ध भी अपने लेनदेन की सत्यनिष्ठा बनाए रख सकते हैं।
अगला चरण
परिचय का अनुरोध करें
कुछ पंक्तियों में हमें बताएँ कि आप कौन हैं और आपके मन में क्या है। आपकी पूछताछ सीधे बैंक तक पहुँचती है और उसे गोपनीय रखा जाता है।
बातचीत करना चाहेंगे? 30 मिनट की वीडियो कॉन्फ़्रेंस बुक करें।