“टोकनयुक्त फ़ाइलों” का उपयोग करने वाली नकली डिजिटल परिसंपत्ति अंतरण योजनाएँ
IFB International Finance Bank – धोखाधड़ी रोकथाम परामर्शिका
International Finance Bank (“IFB”) ने “टोकनीकृत JSON फ़ाइलों”, “क्रिप्टो होस्ट रिसीवर”, “बैंक एंडपॉइंट”, “वॉलेट एक्टिवेशन प्रोटोकॉल” या इसी प्रकार की मनगढ़ंत शब्दावली के माध्यम से कथित रूप से निष्पादित उच्च-मूल्य डिजिटल परिसंपत्ति हस्तांतरणों से संबंधित धोखाधड़ीपूर्ण प्रस्तावों की बढ़ती संख्या देखी है।
ये योजनाएँ केवल USDT तक सीमित नहीं हैं। यही धोखाधड़ी पद्धति Bitcoin, Ethereum, स्टेबलकॉइन, टोकनीकृत परिसंपत्तियों, केंद्रीय बैंक डिजिटल मुद्रा संबंधी दावों, निजी ब्लॉकचेन कॉइन, रैप्ड परिसंपत्तियों, कथित स्वर्ण-समर्थित टोकन या "बैंक-स्तरीय" अथवा "संस्थागत" बताए जाने वाले काल्पनिक डिजिटल साधनों में भी देखी जा सकती है।
शब्दावली बदल जाती है। धोखाधड़ी की संरचना वही रहती है।
कोई फ़ाइल, प्रमाणपत्र, कोड, स्क्रीनशॉट, वॉलेट डिस्प्ले, API संदेश या निजी "होस्ट" अपने आप में डिजिटल परिसंपत्तियों के स्वामित्व को प्रमाणित नहीं कर सकता और न ही उन्हें अंतरित कर सकता है। डिजिटल परिसंपत्ति का वैध अंतरण होने के लिए संबंधित वॉलेट पर नियंत्रण, वैध क्रिप्टोग्राफ़िक हस्ताक्षर, संबंधित ब्लॉकचेन या निपटान नेटवर्क पर प्रसारण तथा स्वतंत्र सत्यापन आवश्यक है।
केंद्रीय मिथ्या प्रस्तुति
धोखेबाज़ अक्सर यह दावा करते हैं कि किसी फ़ाइल को भेजकर, अपलोड करके या “होस्ट” करके डिजिटल परिसंपत्तियाँ अंतरित की जा सकती हैं। उस फ़ाइल को JSON, XML, एन्क्रिप्टेड, टोकनीकृत, कोडित, लेजर-समर्थित, स्मार्ट-कॉन्ट्रैक्ट-सक्षम या बैंक-प्रमाणित बताया जा सकता है।
यह तकनीकी रूप से असत्य है।
एक डेटा फ़ाइल में जानकारी हो सकती है। उसमें पते, मेटाडेटा, लेन-देन टेम्पलेट, स्क्रीनशॉट, गढ़े हुए शेष या मनमाने दावे हो सकते हैं। वह स्वयं में न तो वॉलेट है, न अभिरक्षा खाता, न बैंकिंग साधन और न ही निपटान तंत्र।
डिजिटल परिसंपत्तियाँ केवल इसलिए अंतरित नहीं होतीं कि किसी फ़ाइल में ऐसा उल्लेख है। वे तभी अंतरित होती हैं जब परिसंपत्तियों को नियंत्रित करने वाला पक्ष किसी वैध लेनदेन को प्राधिकृत करे और संबंधित नेटवर्क उसे स्वीकार करे।
वैध डिजिटल परिसंपत्ति अंतरण कैसे कार्य करते हैं
वास्तविक डिजिटल परिसंपत्ति निपटान में निर्णायक साक्ष्य कोई दस्तावेज़ या वचन नहीं होता। वह सत्यापन योग्य नियंत्रण और सत्यापन योग्य निष्पादन होता है।
प्रेषक का संबंधित वॉलेट या अभिरक्षा खाते पर नियंत्रण होना आवश्यक है। लेन-देन का विधिवत अधिकृत होना आवश्यक है। सार्वजनिक ब्लॉकचेन पर इसका सामान्यतः अर्थ है नेटवर्क पर प्रसारित क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित लेन-देन। स्वीकार हो जाने के बाद, लेन-देन की स्वतंत्र समीक्षा संबंधित ब्लॉकचेन एक्सप्लोरर या संस्थागत अभिरक्षा रिकॉर्ड के माध्यम से की जा सकती है।
संस्थागत गतिविधि के लिए यह तकनीकी स्तर केवल प्रारंभ है। उचित निष्पादन के लिए पहचान सत्यापन, प्रतिबंध-जाँच, निधि-स्रोत विश्लेषण, संपत्ति-स्रोत की समीक्षा, लेन-देन निगरानी, विधिक क्षमता की जाँच और अनुपालन अनुमोदन भी आवश्यक हैं। बड़े लेन-देनों को गति, तात्कालिकता या प्रभावशाली शब्दावली के आधार पर वैध नहीं बनाया जा सकता।
सामान्य चेतावनी संकेत
ये तरीके प्रायः “बैंक क्रिप्टो होस्ट”, “होस्ट रिसीवर”, “एंडपॉइंट वॉलेट”, “टोकनाइज़्ड फ़ाइल”, “वॉलेट रिलीज़ कोड”, “गैस ट्रांच”, “लेजर एक्टिवेशन”, “प्राइवेट ब्लॉकचेन एनकैशमेंट” या “बेनिफिशियरी वॉलेट रजिस्ट्रेशन” जैसी गढ़ी हुई शब्दावली का प्रयोग करते हैं।
ऐसे शब्दों का प्रयोग प्रायः वास्तविक अभिरक्षा, वास्तविक वॉलेट नियंत्रण और वास्तविक निपटान प्रक्रिया के अभाव को छिपाने के लिए किया जाता है।
एक अन्य बार-बार दिखने वाला चेतावनी संकेत बैंक के अवसंरचना संबंधी विवरण, IP पते, सर्वर एंडपॉइंट, वॉलेट एक्सेस या निजी तकनीकी डेटा का अनुरोध है। सामान्य ब्लॉकचेन अंतरण प्राप्त करने के लिए इन मदों की आवश्यकता नहीं होती। इस प्रकृति के अनुरोध सोशल इंजीनियरिंग, फ़िशिंग, साइबर टोही या अनधिकृत पहुँच के प्रयास का संकेत हो सकते हैं।
धोखेबाज़ प्रायः असाधारण लेनदेन मूल्यों का भी उल्लेख करते हैं, जो अक्सर दसियों करोड़ या अरबों में होते हैं। इसके बाद वे कृत्रिम तात्कालिकता उत्पन्न करते हैं और वादा करते हैं कि यदि प्राप्तकर्ता तकनीकी विवरण दे, शुल्क का भुगतान करे या स्वीकृति दस्तावेज़ों पर हस्ताक्षर करे तो यह कार्य कुछ घंटों में पूरा हो सकता है। यह दबाव निर्माण की एक सामान्य रणनीति है।
एक अन्य संकेतक अतार्किक कमीशन अर्थशास्त्र का उपयोग है। वास्तविक परिसंपत्ति स्वामी केवल तरल डिजिटल परिसंपत्तियों को अंतरित करने के लिए अज्ञात मध्यस्थों को असाधारण प्रतिशत नहीं सौंपते। जब कोई प्रस्ताव न्यूनतम कार्य के बदले अत्यधिक कमीशन का वादा करता है, तो उसका व्यावसायिक तर्क प्रायः कपटपूर्ण होता है।
अग्रिम शुल्क संबंधी जोखिम
इनमें से अनेक योजनाएँ अंततः भुगतान के अनुरोध तक पहुँचती हैं। यह भुगतान गैस, सक्रियण लागत, अनुपालन शुल्क, पंजीकरण शुल्क, सत्यापन प्रभार, कर अनापत्ति (टैक्स क्लीयरेंस), रिलीज़ शुल्क, बीमा बॉन्ड, वॉलेट निधीकरण, मिरर लेन-देन या तरलता प्रमाण के रूप में दर्शाया जा सकता है।
ये लेबल वस्तुस्थिति को नहीं बदलते। पीड़ित से किसी भी स्वतंत्र रूप से सत्यापन-योग्य परिसंपत्ति अंतरण के होने से पूर्व ही धन भुगतान करने को कहा जा रहा है।
किसी भी विवेकपूर्ण संस्था को अज्ञात प्रतिपक्षों को ऐसी डिजिटल परिसंपत्तियों तक कथित पहुँच के बदले अग्रिम शुल्क का भुगतान नहीं करना चाहिए, जिनका मान्यता प्राप्त अभिरक्षा, बैंकिंग या ब्लॉकचेन प्रक्रियाओं के माध्यम से सत्यापन नहीं किया गया है।
दस्तावेज़ निपटान नहीं हैं
कपटपूर्ण पक्ष प्रायः समनुदेशन विलेख, बैंक पत्र, स्क्रीनशॉट, प्रमाणपत्र, कोड, लेन-देन अनुसूचियाँ, वॉलेट प्रिंटआउट या कथित अनुपालन प्रपत्र प्रस्तुत करते हैं।
ऐसी सामग्री जाली, अप्रासंगिक या वाणिज्यिक दृष्टि से निरर्थक हो सकती है।
कोई दस्तावेज़ लेन-देन का समर्थन कर सकता है, परंतु निपटान का स्थान नहीं ले सकता। कानूनी कागज़ात यह प्रमाणित नहीं करते कि कोई डिजिटल परिसंपत्ति अस्तित्व में है, कि प्रेषक का उस पर नियंत्रण है, कि वह भारमुक्त है, कि उसकी उत्पत्ति वैध है, या कि उसे अंतरित किया जा सकता है।
डिजिटल परिसंपत्तियों के लिए न्यूनतम सीमा है: परिसंपत्ति, वॉलेट या अभिरक्षा खाते, नियंत्रक पक्ष, लेनदेन इतिहास और निधियों के वैध स्रोत का स्वतंत्र सत्यापन।
IFB की स्थिति
IFB “टोकनीकृत फ़ाइलों”, “क्रिप्टो होस्ट”, “बैंक एंडपॉइंट”, “वॉलेट सक्रियण”, “निजी नकदीकरण” या इसी प्रकार की संरचनाओं से संबंधित अयाचित प्रस्तावों को उच्च-जोखिम मानता है, जब तक कि मान्यता प्राप्त कानूनी, बैंकिंग, अभिरक्षा और ब्लॉकचेन माध्यमों से उनका स्वतंत्र सत्यापन न कर लिया जाए।
IFB ऐसी फ़ाइलों, जिनका सत्यापन नहीं किया जा सकता, स्क्रीनशॉट, निजी कोड, सर्वर एंडपॉइंट या अनौपचारिक मध्यस्थ आश्वासनों पर आधारित डिजिटल परिसंपत्ति प्रस्तावों को स्वीकार नहीं करता।
IFB प्राइवेट बैंकिंग अवसंरचना संबंधी डेटा, सर्वर एंडपॉइंट डेटा, वॉलेट क्रेडेंशियल, निजी कुंजियाँ, सीड फ़्रेज़, अग्रिम भुगतान अथवा ऐसे लेन-देन के लिए संस्थागत पुष्टियाँ प्रदान नहीं करेगा जिनका स्वतंत्र रूप से सत्यापन नहीं किया जा सकता।
सुरक्षात्मक उपाय
ग्राहकों और प्रतिपक्षों को एक सरल मानक अपनाना चाहिए: यदि परिसंपत्तियाँ वास्तविक हैं, तो उन्हें वैध अभिरक्षा अभिलेखों या ऑन-चेन साक्ष्य के माध्यम से सत्यापित किया जा सकता है। यदि प्रेषक उन पर नियंत्रण रखता है, तो वह अपने नियंत्रण को प्रमाणित कर सकता है। यदि लेनदेन वैध है, तो प्रेषक पूर्ण पहचान, निधि-स्रोत और अनुपालन संबंधी दस्तावेज़ प्रस्तुत कर सकता है।
ऐसे साक्ष्य प्रदान करने से किसी भी प्रकार का इनकार एक महत्वपूर्ण चेतावनी संकेत माना जाना चाहिए।
संदिग्ध प्रस्तावों को आगे की किसी भी कार्रवाई से पहले अनुपालन, विधि और साइबर सुरक्षा टीमों को सौंपा जाना चाहिए। लेनदेन का औपचारिक सत्यापन होने तक कोई भी परिचालन डेटा, भुगतान, हस्ताक्षर या वॉलेट की पहुँच प्रदान नहीं की जानी चाहिए।
संक्षेप में
डिजिटल परिसंपत्ति धोखाधड़ी में तकनीकी प्रदर्शन का सहारा बढ़ता जा रहा है। धोखेबाज़ जटिल भाषा, गढ़ी हुई बैंकिंग भूमिकाओं और बनावटी फ़ाइल-आधारित प्रक्रियाओं का उपयोग करके परिष्कार का आभास उत्पन्न करते हैं।
मूल सिद्धांत सीधे हैं। फ़ाइल कोई वॉलेट नहीं होती। स्क्रीनशॉट निधि प्रमाण नहीं होता। सर्वर एंडपॉइंट कोई निपटान मार्ग नहीं होता। दस्तावेज़ कोई ब्लॉकचेन लेनदेन नहीं होता। असाधारण कमीशन का वादा वाणिज्यिक वैधता का प्रमाण नहीं होता।
वैध डिजिटल परिसंपत्ति अंतरण सत्यापन-योग्य, प्राधिकृत, अनुपालनयुक्त और लेखा-परीक्षण-योग्य होते हैं। जो भी प्रस्ताव इन मानकों से बचता है, उसे अस्वीकार कर देना चाहिए।
JSON फ़ाइल (“JavaScript Object Notation”) मूलतः एक संरचित टेक्स्ट फ़ाइल होती है, जिसका उपयोग सिस्टम, एप्लिकेशन या सर्वर के बीच डेटा के संग्रहण और आदान-प्रदान के लिए किया जाता है। इसमें वॉलेट पते, शेष राशियाँ, लेन-देन निर्देश या मेटाडेटा जैसी जानकारी हो सकती है, किंतु वह स्वयं न तो वॉलेट है, न बैंकिंग लिखत और न ही हस्तांतरणीय डिजिटल परिसंपत्ति।
कोई JSON फ़ाइल संबंधित ब्लॉकचेन नेटवर्क पर निष्पादित वैध क्रिप्टोग्राफ़िक लेन-देन के बिना स्वतंत्र रूप से क्रिप्टोकरेंसी भेज, जारी या अंतरित नहीं कर सकती।
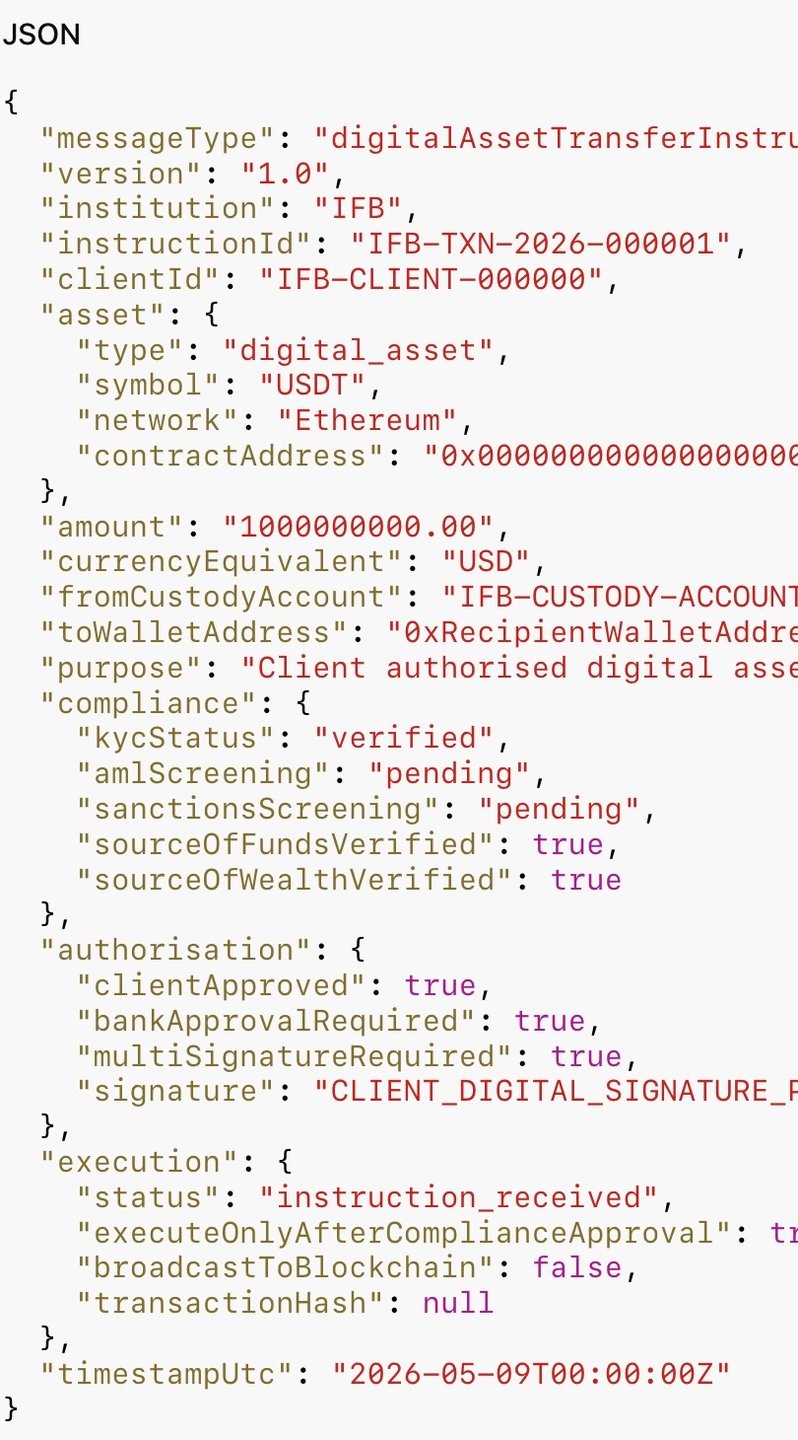
JSON फ़ाइल बैंक की आंतरिक डिजिटल परिसंपत्ति अवसंरचना के भीतर निर्देश पेलोड के रूप में वैध रूप से कार्य कर सकती है, किंतु केवल कड़ाई से नियंत्रित परिस्थितियों में। ऐसी स्थिति में JSON स्वयं क्रिप्टोकरेंसी को न धारण करता है, न अंतरित करता है। वह केवल संरचित लेनदेन निर्देश वहन करता है, जिनकी व्याख्या IFB की प्राधिकृत बैकएंड प्रणालियाँ करती हैं।
उदाहरणार्थ, यदि कोई IFB ग्राहक पहले से ही बैंक के पास सत्यापित डिजिटल परिसंपत्ति अभिरक्षा रखता है, तो JSON संदेश में इस प्रकार का डेटा शामिल हो सकता है:
- ग्राहक खाता पहचानकर्ता
- ब्लॉकचेन नेटवर्क
- प्राप्तकर्ता का वॉलेट पता
- टोकन प्रकार
- लेन-देन राशि
- अनुपालन संदर्भ
- क्रिप्टोग्राफ़िक हस्ताक्षर
- API प्रमाणीकरण डेटा
प्राप्त होने पर, IFB की आंतरिक प्रणालियाँ इनका सत्यापन करेंगी:
- ग्राहक प्रमाणीकरण
- वॉलेट का स्वामित्व
- खाता शेष राशियाँ
- AML/KYC अनुपालन
- प्रतिबंध स्क्रीनिंग
- लेन-देन नीति सीमाएँ
- आंतरिक प्राधिकरण अधिकार
यदि सभी नियंत्रण उत्तीर्ण हो जाते हैं, तो IFB की अभिरक्षा अवसंरचना या ट्रेज़री वॉलेट प्रणाली बैंक की सुरक्षित निजी कुंजियों या अभिरक्षा परिवेश का उपयोग करके वास्तविक ब्लॉकचेन लेन-देन उत्पन्न कर सकती है। वास्तविक अंतरण तभी होता है जब IFB की अधिकृत हस्ताक्षर अवसंरचना लेन-देन पर क्रिप्टोग्राफ़िक रूप से हस्ताक्षर करके उसे ब्लॉकचेन नेटवर्क पर प्रसारित करती है।
निर्णायक अंतर यह है:
JSON फ़ाइल स्वयं क्रिप्टो का अंतरण नहीं करती।
बैंक निर्देश का स्वतंत्र रूप से सत्यापन करने तथा अभिरक्षा में पहले से धारित परिसंपत्तियों से वास्तविक ब्लॉकचेन लेनदेन निष्पादित करने के पश्चात ही क्रिप्टो अंतरित करता है।
यह पारंपरिक बैंकिंग में SWIFT संदेशवहन के समान है। SWIFT MT103 संदेश में स्वयं धन निहित नहीं होता। यह एक प्रमाणित निर्देश है जो बैंकिंग प्रणालियों को विनियमित निपटान अवसंरचना के माध्यम से निधियाँ अंतरित करने के लिए प्रेरित करता है। संस्थागत डिजिटल परिसंपत्ति प्रणालियों में JSON समान समन्वयन कार्य कर सकता है, किंतु कभी भी स्वतंत्र वाहक लिखत के रूप में नहीं।


अगला चरण
परिचय का अनुरोध करें
कुछ पंक्तियों में हमें बताएँ कि आप कौन हैं और आपके मन में क्या है। आपकी पूछताछ सीधे बैंक तक पहुँचती है और उसे गोपनीय रखा जाता है।
बातचीत करना चाहेंगे? 30 मिनट की वीडियो कॉन्फ़्रेंस बुक करें।