
Zahlungen und Überweisungen
Kreditkarten
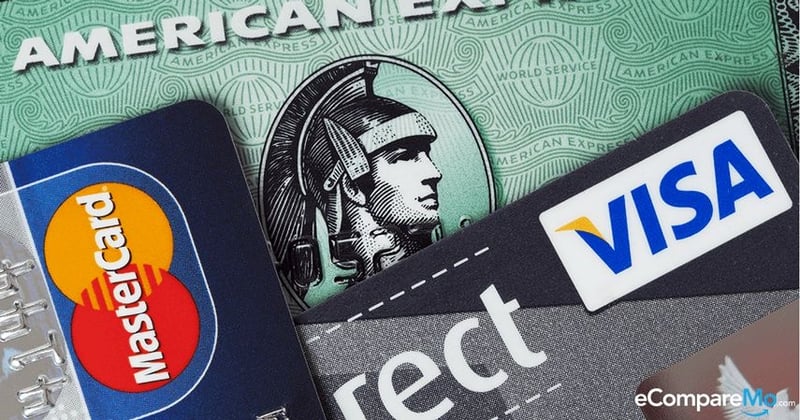
Kreditkartenüberweisungen auf Ihre Konten bei uns
Sie können nun Mittel aus einer breiten Palette von Kredit- oder Prepaid-Karten-Systemen – bis zu den Limits Ihrer Karte – auf Ihre Konten bei uns, bei IFC oder IFB, überweisen. Dazu zählen unter anderem weltweit anerkannte Anbieter wie Visa, Mastercard, American Express, Diners, Union Pay und Discover.
Ein physisches Terminal ist nicht erforderlich. Diese reibungslose digitale Infrastruktur in der Cloud ermöglicht sichere und bequeme Geldüberweisungen praktisch von überall aus.
Weitere Währungen
Kartenübertragung auf Ihr Konto in einer dieser Währungen, abgewickelt durch PayPal.
Über
Weitere Währungen
Für jede andere Währung kontaktieren Sie uns bitte; wir können Ihnen voraussichtlich einen individuell erstellten Link bereitstellen:
- AED – Dirham der Vereinigten Arabischen Emirate
- AFN – Afghanischer Afghani
- ALL – Albanischer Lek
- AMD – Armenischer Dram
- ANG – Niederländischer Antillen-Gulden
- AOA – Angolanischer Kwanza
- ARS – Argentinischer Peso
- AUD – Australischer Dollar
- AWG – Aruba-Florin
- AZN – Aserbaidschan-Manat
- BAM – Konvertible Mark (Bosnien und Herzegowina)
- BBD – Barbados-Dollar
- BDT – Bangladesch-Taka
- BGN – Bulgarischer Lew
- BIF – Burundi-Franc
- BMD – Bermuda-Dollar
- BND – Brunei-Dollar
- BOB – Bolivianischer Boliviano
- BRL – Brasilianischer Real
- BSD – Bahama-Dollar
- BWP – Botswanischer Pula
- BYN – Belarussischer Rubel
- BZD – Belize-Dollar
- CAD – Kanadischer Dollar
- CDF – Kongolesischer Franc
- CHF – Schweizer Franken
- CLP – Chilenischer Peso
- CNY – Chinesischer Renminbi Yuan
- COP – Kolumbianischer Peso
- CRC – Costa-Rica-Colón
- CVE – Kap-Verde-Escudo
- CZK – Tschechische Krone
- DJF – Dschibuti-Franc
- DKK – Dänische Krone
- DOP – Dominikanischer Peso
- DZD – Algerischer Dinar
- EGP – Ägyptisches Pfund
- ETB – Äthiopischer Birr
- FJD – Fidschi-Dollar
- FKP – Falkland-Pfund
- GEL – Georgischer Lari
- GIP – Gibraltar-Pfund
- GMD – Gambischer Dalasi
- GNF – Guinea-Franc
- GTQ – Guatemaltekischer Quetzal
- GYD – Guyana-Dollar
- HKD – Hongkong-Dollar
- HNL – Honduranischer Lempira
- HRK – Kroatische Kuna
- HTG – Haitianische Gourde
- HUF – Ungarischer Forint
- IDR – Indonesische Rupiah
- ISK – Isländische Krone
- JMD – Jamaika-Dollar
- KES – Kenia-Schilling
- KGS – Kirgisischer Som
- KHR – Kambodschanischer Riel
- KMF – Komoren-Franc
- KRW – Südkoreanischer Won
- KYD – Kaiman-Dollar
- KZT – Kasachischer Tenge
- LAK – Laotischer Kip
- LBP – Libanesisches Pfund
- LKR – Sri-Lanka-Rupie
- LRD – Liberianischer Dollar
- LSL – Lesotho-Loti
- MAD – Marokkanischer Dirham
- MDL – Moldauischer Leu
- MGA – Madagaskar-Ariary
- MKD – Mazedonischer Denar
- MMK – Myanmar-Kyat
- MNT – Mongolischer Tögrög
- MOP – Macao-Pataca
- MRU – Mauretanischer Ouguiya
- MUR – Mauritius-Rupie
- MVR – Malediven-Rufiyaa
- MWK – Malawi-Kwacha
- MXN – Mexikanischer Peso
- MYR – Malaysischer Ringgit
- MZN – Mosambikanischer Metical
- NAD – Namibia-Dollar
- NGN – Nigerianischer Naira
- NIO – Nicaragua-Córdoba
- NOK – Norwegische Krone
- NPR – Nepalesische Rupie
- NZD – Neuseeland-Dollar
- PAB – Panamaischer Balboa
- PEN – Peruanischer Sol
- PGK – Papua-neuguineischer Kina
- PHP – Philippinischer Peso
- PKR – Pakistanische Rupie
- PLN – Polnischer Złoty
- PYG – Paraguayischer Guaraní
- QAR – Katar-Riyal
- RON – Rumänischer Leu
- RSD – Serbischer Dinar
- RWF – Ruanda-Franc
- SBD – Salomonen-Dollar
- SCR – Seychellen-Rupie
- SEK – Schwedische Krone
- SGD – Singapur-Dollar
- SHP – St.-Helena-Pfund
- SLE – Sierra-leonischer Leone
- SOS – Somalia-Schilling
- SRD – Suriname-Dollar
- STN – São-toméischer Dobra
- SZL – Swasiländischer Lilangeni
- TJS – Tadschikischer Somoni
- TOP – Tongaischer Paʻanga
- TTD – Trinidad-und-Tobago-Dollar
- TWD – Neuer Taiwan-Dollar
- TZS – Tansania-Schilling
- UAH – Ukrainische Hrywnja
- UGX – Uganda-Schilling
- UYU – Uruguayischer Peso
- UZS – Usbekistan-Som
- VND – Vietnamesischer Dong
- VUV – Vanuatu-Vatu
- WST – Samoanischer Tala
- XAF – Zentralafrikanischer CFA-Franc
- XCD – Ostkaribischer Dollar
- XOF – Westafrikanischer CFA-Franc
- XPF – CFP-Franc
- YER – Jemen-Rial
- ZAR – Südafrikanischer Rand
- ZMW – Sambischer Kwacha
Unterschiede zwischen Kredit- und Debitkarten
Die Unterschiede zwischen Debit- und Kreditkarten sind erheblich, und es ist wichtig, die jeweiligen Funktionen und Auswirkungen zu verstehen.
Nachfolgend eine ausführlichere Erläuterung:
- Herkunft der Mittel: Dies ist der grundlegendste Unterschied zwischen beiden.
- Debitkarte: Bei Verwendung einer Debitkarte wird der Betrag nahezu unmittelbar von dem verknüpften Girokonto abgebucht. Sie entspricht elektronischem Bargeld – Sie setzen Ihr eigenes Geld ein, das sich bereits auf Ihrem Bankkonto befindet.
- Kreditkarte: Eine Kreditkarte hingegen ist im Wesentlichen eine vom Kartenaussteller eingeräumte Kreditlinie bzw. ein Darlehen. Wenn Sie mit einer Kreditkarte eine Transaktion durchführen, begleicht der Kartenaussteller diese. Sie leihen sich Geld mit dem Versprechen, es vollständig oder in Raten zurückzuzahlen.
- Auswirkung auf die Bonitätsbewertung:
- Debitkarte: Die Nutzung einer Debitkarte hat keinen Einfluss auf Ihre Bonität, da Sie kein Geld aufnehmen. Sie entspricht der Zahlung mit Bargeld oder Scheck.
- Kreditkarte: Die Nutzung einer Kreditkarte wirkt sich dagegen unmittelbar auf Ihre Bonitätsbewertung aus. Der im Verhältnis zum Kreditlimit in Anspruch genommene Betrag (Kreditauslastungsquote), Ihre Zahlungshistorie und die Dauer Ihrer Kredithistorie können unter anderem Ihre Bonitätsbewertung positiv oder negativ beeinflussen.
- Schutz vor betrügerischen Belastungen:
- Debitkarte: Debitkarten bieten weniger Schutz als Kreditkarten. Wird Ihre Debitkarte verloren oder gestohlen, kann Ihre Haftung je nach Dauer bis zur Meldung des Verlusts das gesamte Guthaben auf Ihrem Konto betragen.
- Kreditkarte: Kreditkarten bieten einen besseren Schutz. Nach US-Bundesrecht ist Ihre Haftung bei unbefugter Nutzung Ihrer Kreditkarte auf höchstens 50 USD begrenzt.
- Gebühren und Zinsen:
- Debitkarte: Debitkarten sind in der Regel nicht mit Zinsen verbunden, da Sie Ihr eigenes Geld ausgeben. Es können jedoch verschiedene Gebühren anfallen, etwa für Kontoüberziehungen oder Transaktionen.
- Kreditkarte: Bei Kreditkarten fallen für offene Salden nach Ablauf der Zahlungsfrist häufig hohe Zinsen an; hinzu können weitere Gebühren kommen, etwa Jahresgebühren, Gebühren für verspätete Zahlung und Gebühren für Bargeldabhebungen.
Das Verständnis dieser Unterschiede hilft Ihnen, fundierte Entscheidungen darüber zu treffen, wann Sie welche Kartenart einsetzen und wie Sie sie verantwortungsvoll nutzen.
Wo werden die Gelder bei Prepaid-Karten im Unterschied zu Kredit- und Debitkarten verwahrt?
Prepaid-Karten
Guthaben auf Prepaid-Karten werden vom Kartenemittenten (oder dessen Partnerbank) gehalten und im System des Emittenten mit der Kartennummer verknüpft. Vor einer Transaktion lädt der Karteninhaber Geld auf die Karte, das anschließend bei akzeptierenden Händlern ausgegeben oder an Geldautomaten abgehoben werden kann. Das Kartenguthaben verringert sich mit jeder Transaktion und kann bei Bedarf wieder aufgeladen werden.
Debitkarten
Debitkarten sind direkt mit dem Bankkonto des Karteninhabers verknüpft. Bei einer Transaktion werden die Mittel in Echtzeit oder nahezu in Echtzeit vom Konto des Karteninhabers auf das Konto des Händlers übertragen. Das Ausgabenlimit des Karteninhabers bestimmt sich nach dem verfügbaren Guthaben auf dem zugehörigen Bankkonto.
Kreditkarten
Kreditkarten werden mit einer vom Kartenaussteller eingeräumten revolvierenden Kreditlinie ausgegeben. Bei einer Transaktion zahlt der Kartenaussteller im Namen des Karteninhabers an den Händler; der Karteninhaber schuldet dem Aussteller sodann den Transaktionsbetrag. Der Karteninhaber kann einen Saldo von Monat zu Monat vortragen und hierfür Zinsen zahlen oder den Saldo jeden Monat vollständig begleichen.
Welche Rolle spielen Visa, Mastercard, American Express, Diners, Union Pay usw.?
Visa, Mastercard, American Express, Diners, Union Pay usw. (die Kartenorganisationen) fungieren als Bindeglied für Banken und andere Finanzinstitute und erbringen Clearing- und Abwicklungsleistungen für Transaktionen zwischen Verbrauchern, Händlern und Banken als Zahlungsnetzwerke; dies umfasst jedoch nicht das Halten von Geldern durch sie selbst.
- Visa, Mastercard und Union Pay sind Zahlungsnetzwerke. Nur die Banken, die die Kredit-, Debit- und Prepaid-Karten ausgegeben haben, können Zahlungen autorisieren.
- American Express und Discover sind sowohl Zahlungsnetzwerke als auch Kartenemittenten. Sie autorisieren Zahlungen für ihre eigenen Karten.
Diese Zahlungsnetzwerke verbinden Millionen von Händlern, Banken und Verbrauchern und bilden das Rückgrat ihres Geschäfts. Entgegen einer verbreiteten Annahme geben Visa und Mastercard weder Kreditkarten aus noch gewähren sie Kredite. Sie fungieren vielmehr als Intermediär – treffender vielleicht als hochentwickelte Verkehrsleitstelle des Finanzökosystems –, der die sichere Abwicklung und den reibungslosen Ablauf von Zahlungsvorgängen zwischen Banken und Händlern weltweit gewährleistet.
Visa, Mastercard, American Express, Diners, Union Pay, Discover usw. legen zudem Standards für Händler, Zahlungsvermittler (Payment Facilitators) und Marktplätze fest.
Zusammenfassend halten Visa, Mastercard, Diners, Union Pay, American Express, Discover usw. selbst keine Gelder, sondern fungieren lediglich als Bindeglied, über das Banken und andere Finanzinstitute Transaktionen zwischen den Parteien abwickeln.
Clearing und Abwicklung
Globale Karten-Zahlungssysteme werden häufig missverstanden, im Zusammenhang mit betrügerischen Machenschaften oft auch absichtlich. Tatsächlich betreiben die großen Kartenorganisationen hochgradig standardisierte, automatisierte und streng regulierte Infrastrukturen. Dieser Beitrag erläutert in präzisen technischen Begriffen, wie die wichtigsten Kartennetzwerke funktionieren und wie Clearing und Abwicklung tatsächlich erfolgen.
1. Die Rolle der Kartennetzwerke
Kartennetzwerke führen keine Kundenkonten und überweisen kein Geld direkt an Privatpersonen oder Unternehmen. Ihre alleinige Funktion besteht im Betrieb sicherer Nachrichtenübermittlungs-, Clearing- und Abwicklungssysteme zwischen regulierten Finanzinstituten.
Jedes Netzwerk betreibt eine eigene proprietäre Infrastruktur, eigene Regelwerke, Nachrichtenformate und Abwicklungszyklen. Die Netzwerke sind nicht austauschbar, und keine Transaktion läuft jemals gleichzeitig über mehr als eines davon.
2. Autorisierung, Clearing und Abwicklung – die drei Phasen
Jede rechtmäßige Kartentransaktion durchläuft drei getrennte Phasen.
2.1 Autorisierung
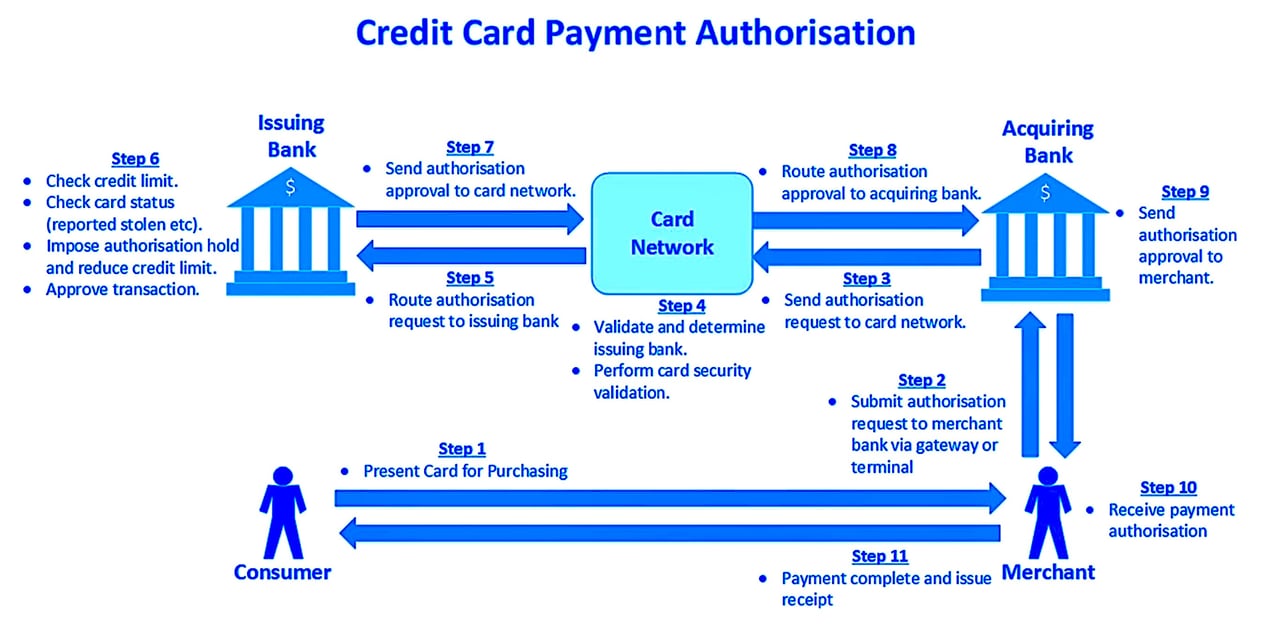
Die Autorisierung erfolgt bei der Kartennutzung nahezu in Echtzeit. Die Acquiring-Bank des Händlers sendet über das Kartennetzwerk eine Autorisierungsanfrage an die kartenausgebende Bank. Diese genehmigt oder lehnt die Anfrage auf Grundlage des verfügbaren Guthabens, der Risikokontrollen und des Kartenstatus ab. In dieser Phase werden keine Gelder bewegt.
2.2 Clearing
Das Clearing ist der Vorgang, bei dem genehmigte Transaktionen gebündelt, validiert und für die Abwicklung vorbereitet werden. Es handelt sich um einen dateibasierten, automatisierten Prozess, der strengen, vom Kartennetzwerk festgelegten Schemata und Fristen unterliegt.
2.3 Abwicklung
Das Settlement ist die Nettoübertragung von Geldern zwischen den Mitgliedsbanken. Das Kartennetzwerk berechnet die Nettoverpflichtungen und veranlasst das Settlement über bestimmte Abwicklungsbanken oder Zentralbankkonten. Das Settlement erfolgt ausschließlich zwischen Banken und niemals unmittelbar auf das Konto eines Händlers oder einer Privatperson.
3. Die Visa-Infrastruktur im Detail
3.1 VisaNet
VisaNet ist das globale Transaktionsverarbeitungssystem von Visa. Es leitet Autorisierungsnachrichten weiter, verwaltet Clearingdaten und berechnet Abwicklungspositionen. Alle Interaktionen finden zwischen regulierten Finanzinstituten statt.
3.2 Basel II
Base II ist das ältere Clearingsystem von Visa, das in der technischen Dokumentation weiterhin Erwähnung findet. Es legt fest, wie Transaktionsdatensätze formatiert, validiert und ausgetauscht werden. Händler und Kunden interagieren nie unmittelbar mit Base II.
3.3 TC33 und TC05
- TC05 ist der Standard-Vorlagedatensatz für einen Kauf (den „Sales Draft“).
- TC33 ist ein Mehrzweck-Datensatz, der unter anderem für Berichte und ergänzende Daten verwendet wird.
Hierbei handelt es sich um interne Clearing-Datensätze, die über VisaNet zwischen Acquirern und Emittenten ausgetauscht werden. Sie sind weder Bestätigungen, Genehmigungen noch Abwicklungsbestätigungen und haben außerhalb des internen Systems von Visa keinerlei Aussagekraft.
4. Mastercard-Infrastruktur
4.1 Banknet
Mastercard betreibt mit Banknet ein eigenes globales Netzwerk, das VisaNet entspricht. Es übernimmt das Routing der Autorisierungen, die Clearing-Dateien und die Berechnung der Abrechnungsbeträge.
4.2 Clearing und Abwicklung
Mastercard verwendet eigene Nachrichtentypen und Dateiformate. Die Abwicklung erfolgt netto zwischen den Mitgliedsbanken über vorab festgelegte Abwicklungskonten. Wie bei Visa gibt es weder eine manuelle Annahme noch eine Abwicklung einzelner Transaktionen auf Kundenkonten.
5. American Express und Diners Club
5.1 Geschlossenes Kreislaufmodell
American Express und Diners Club arbeiten historisch nach einem geschlossenen Modell (Closed Loop), das heißt, sie treten häufig sowohl als Emittent als auch als Acquirer auf. Dies verringert die Zahl der Intermediäre, ändert jedoch nichts an den grundlegenden Prinzipien.
5.2 Abwicklung
Selbst in einem geschlossenen System erfolgt die Abwicklung automatisiert, regelbasiert und auf Institutsebene. Es gibt keinen manuellen Eingriff auf Filialebene und keine „Dateiannahme“, die darüber entscheidet, ob Gelder tatsächlich vorhanden sind.
6. UnionPay
UnionPay betreibt Chinas nationales und internationales Kartennetzwerk. Es verwendet eigene Standards, die auf die chinesischen aufsichtsrechtlichen Rahmenbedingungen abgestimmt sind. Clearing und Abwicklung erfolgen über benannte Clearingstellen und Mechanismen der Zentralbank. Wie bei anderen Netzwerken sind die Transaktionen automatisiert, werden im Stapelverfahren verarbeitet und unterliegen strengen Kontrollen.
7. Clearing- und Abwicklungszyklen
Die Abwicklung erfolgt in vordefinierten Zyklen:
- In der Regel T+1 oder T+2 bei Visa und Mastercard.
- Nettoabwicklung ausschließlich zwischen Emittenten und Acquirern.
- Die endgültige Gutschrift an die Händler erfolgt über deren Acquiring-Bank, vorbehaltlich der lokalen Bankinfrastrukturen wie ACH, SEPA oder inländischer RTGS-Systeme.
Einen Mechanismus für eine Ad-hoc-Abwicklung, eine sofortige oder im Ermessen liegende Abwicklung auf Verlangen einer privaten Partei gibt es nicht.
8. Abschließende Bemerkung
Kartennetzwerke zählen zu den ausgereiftesten und am stärksten standardisierten Finanzinfrastrukturen überhaupt. Ihre Prozesse sind deterministisch, automatisiert und prüfbar.
Wie verarbeitet ein POS-Terminal (Point of Sale) Ihre Kartendaten?
Ein Point-of-Sale-Terminal (POS) ist ein elektronisches Gerät, das Kartenzahlungen an Verkaufsstellen verarbeitet. Nachfolgend ein kurzer Überblick über die Funktionsweise eines POS-Terminals:
- Auslesen der Karte: Legt ein Kunde zur Zahlung eine Kredit- oder Debitkarte vor, werden die Karteninformationen vom POS-Terminal gelesen. Dies kann durch Durchziehen des Magnetstreifens, Einführen des Chips in das Terminal (bei EMV-Karten) oder über kontaktlose Zahlungsverfahren wie NFC (Near Field Communication) bei mobilen Zahlungs-Apps erfolgen.
- Transaktionsdetails: Das POS-Terminal erfasst anschließend die Transaktionsdetails – dazu gehören die Karteninformationen, der Transaktionsbetrag und mitunter weitere Angaben wie die Händlerkennung.
- Kommunikation mit dem Acquirer: Diese Daten werden anschließend verschlüsselt und per Telefon oder Internet an die Acquiring-Bank des Händlers, den Acquirer, übermittelt. Der Acquirer ist eine Bank oder ein Finanzinstitut, das Kredit- und Debitkartentransaktionen im Auftrag des Händlers verarbeitet.
- Anforderung der Autorisierung: Der Acquirer übermittelt diese Informationen über das Kartennetzwerk (wie Visa, Mastercard usw.) an den Kartenemittenten (die Bank, die die Karte des Kunden ausgegeben hat), um die Autorisierung der Transaktion anzufordern. Dieser Schritt dient der Prüfung, ob die Karte gültig ist und ausreichend Kreditrahmen bzw. Guthaben zur Verfügung steht. Dieser MTI wird verwendet, wenn das Kassenterminal eines Händlers gemäß dem Standard ISO 8583 eine Autorisierung für eine Zahlungstransaktion einholen muss: 0100
- Autorisierungsantwort: Der Kartenherausgeber sendet dem Acquirer eine Autorisierungsantwort, mit der die Transaktion genehmigt oder abgelehnt wird. Diese Antwort wird anschließend an das POS-Terminal zurückgesendet. Der entsprechende ISO-8583-Nachrichtentyp für die Autorisierungsantwort lautet 0110.
- Abschluss der Transaktion: Wird die Transaktion genehmigt, wird das Konto des Kunden mit dem Kaufbetrag belastet und dem Konto des Händlers derselbe Betrag abzüglich etwaiger vom Acquirer und vom Kartennetzwerk erhobener Gebühren gutgeschrieben. Wird die Transaktion abgelehnt, werden keine Gelder übertragen.
Allgemeiner Überblick über die Kartenverarbeitung
- Wenn ein Unternehmen eine Kartenzahlung akzeptiert, sendet sein Zahlungsdienstleister eine Autorisierungsanfrage über das Kartennetzwerk an die kartenausgebende Bank, die die Transaktion prüft. Im Rahmen der Autorisierung stellt der Emittent fest, ob der Karteninhaber über ausreichendes Guthaben oder einen ausreichenden Kreditrahmen verfügt, um den für die Transaktion angeforderten Betrag zu decken.
- Wird die Transaktion genehmigt, reduziert der Emittent unverzüglich den Saldo bzw. den verfügbaren Kreditrahmen des mit der Karte verbundenen Kontos, obwohl die Mittel nicht sofort an das Unternehmen überwiesen werden.
- Nachdem die Zahlung autorisiert wurde, übermittelt der Zahlungsabwickler die Genehmigung an den Acquirer und an das Zahlungsterminal des Unternehmens, online oder vor Ort.
- Sobald der Kundenauftrag fakturiert wird, wird die Kreditkarte mit dem Rechnungsbetrag belastet (Capture).
Warum Kreditkarten besser sind
In der präzisen Welt der internationalen Finanzen ist die Unterscheidung zwischen Debit- und Kreditkarten wesentlich, insbesondere für Reisende ins Ausland. Obwohl sie das Visa- oder Mastercard-Logo tragen, handelt es sich bei vielen heute von Banken ausgegebenen Karten um Debitkarten und nicht um echte Kreditkarten, und diese Unterscheidung kann die Erfahrung eines Reisenden erheblich beeinflussen.
Debitkarten, die häufig ohne zusätzliche Kosten zu einem Girokonto angeboten werden, bieten nicht dieselbe finanzielle Flexibilität wie Kreditkarten. Diese Einschränkung wird besonders deutlich, wenn eine Kaution erforderlich ist, etwa bei der Anmietung eines Mietwagens oder der Buchung von Hotelleistungen im Ausland: In solchen Situationen werden Debitkarten mitunter gänzlich abgelehnt. Solche Ablehnungen können zu unvorhergesehenen Ausgaben führen, da Ersatzlösungen in der Regel höhere Kosten verursachen und unmittelbar dem Konto belastet werden.
Echte Kreditkarten hingegen schieben die Belastung auf und verfügen häufig über ein vorab festgelegtes Ausgabenlimit; dies bietet einen Puffer, der sich besonders bei der Steuerung reisebedingter Ausgaben bewährt. Diese Karten erleichtern Transaktionen, indem sie Vorautorisierungen von Beträgen ermöglichen: ein wesentliches Merkmal in vielen Reisesituationen, von der Autovermietung bis zum Hotelaufenthalt, das sicherstellt, dass Leistungen gebucht und abgesichert sind, ohne dass sofort eine finanzielle Belastung eintritt.
Für Reisende, insbesondere für solche, die außerhalb der Eurozone unterwegs sind, ist der Besitz einer echten Kreditkarte nicht lediglich eine Annehmlichkeit, sondern eine Notwendigkeit. Sie gewährleistet reibungslosere Finanztransaktionen und vermeidet die mit der Nutzung von Debitkarten verbundenen Fallstricke und Gebühren. Dem umsichtigen Reisenden wird daher geraten, sich eine echte Kreditkarte zu beschaffen und seinen Aussteller vorab über geplante Auslandsreisen zu informieren, um vorübergehende Sperrungen aufgrund vermuteten Betrugs zu vermeiden. Dieses vorausschauende Vorgehen ermöglicht eine reibungslose und finanziell sichere Reise.
Protokolle und Prozesse
Bei einer Kreditkartentransaktion kommen mehrere Protokolle und Verfahren zum Einsatz, um den zu belastenden Betrag zu prüfen und die Transaktion zu autorisieren.
Zu den wesentlichen Komponenten des Verfahrens gehören:
- ISO 8583: Ein Nachrichtenstandard, den die meisten Zahlungsnetzwerke wie Visa und Mastercard verwenden, um Transaktionsdetails zwischen den beteiligten Stellen (z. B. Händlern, Acquirern, Emittenten und Zahlungsdienstleistern) zu übermitteln.
- EMV (Europay, Mastercard, Visa): Ein globaler Standard für chipbasierte Kredit- und Debitkartentransaktionen. EMV-Karten verfügen über einen eingebetteten Mikroprozessor-Chip, der durch die Verschlüsselung der Transaktionsdaten und die Erzeugung eindeutiger Authentifizierungscodes für jede Transaktion für erhöhte Sicherheit sorgt. Die EMV-Konformität ist wichtig, um Betrug bei Kartenzahlungen am Point of Sale zu verringern.
- PCI DSS (Payment Card Industry Data Security Standard): Eine Reihe von Sicherheitsstandards zum Schutz von Karteninhaberdaten und zur Gewährleistung der sicheren Verarbeitung, Speicherung und Übermittlung von Karteninformationen. Alle Händler, Zahlungsabwickler und sonstigen Stellen, die mit Kartendaten umgehen, müssen die PCI-DSS-Anforderungen einhalten.
Diese Protokolle und Standards wirken zusammen, um sicherzustellen, dass Kreditkartentransaktionen sicher sind und dem Konto des Karteninhabers der korrekte Betrag belastet wird. Die Abläufe einer Kreditkartentransaktion sind recht komplex und umfassen mehrere Beteiligte und Kommunikationsebenen.
Ablauf
Nachfolgend wird im Einzelnen erläutert, wie diese Protokolle und Standards zusammenwirken:
- Auslösung: Ein Karteninhaber löst eine Transaktion aus, indem er seine Karte am POS-Terminal durchzieht, einsteckt oder auflegt oder bei einer Online-Transaktion seine Kartendaten eingibt.
- Datenübertragung: Das POS-Terminal oder das E-Commerce-Gateway erfasst die Transaktionsdaten, darunter Kartennummer, Ablaufdatum, Transaktionsbetrag und eine eindeutige Transaktionskennung. Bei EMV-Transaktionen erzeugt der Chip für jede Transaktion ein eindeutiges Kryptogramm.
- Tokenisierung (optional): Ist die Tokenisierung aktiviert, werden die Kartendaten vor der Übermittlung durch ein eindeutiges Token ersetzt. Dies trägt dazu bei, sensible Karteninformationen während des Transaktionsprozesses zu schützen.
- Autorisierungsanfrage: Die Transaktionsdaten werden gemäß dem Nachrichtenstandard ISO 8583 formatiert und von der Acquiring-Bank des Händlers (oder dem Zahlungsabwickler) an das Kartennetzwerk (z. B. Visa oder Mastercard) gesendet.
- Weiterleitung über das Kartennetzwerk: Das Kartennetzwerk ermittelt die für die Karte verantwortliche kartenausgebende Bank und leitet die Autorisierungsanfrage an diese weiter.
- Verarbeitung durch den Emittenten: Die ausgebende Bank prüft die Transaktionsdaten anhand des Kontos des Karteninhabers und kontrolliert dabei das verfügbare Guthaben, den Kartenstatus und etwaige Betrugsregeln. Bei Online-Transaktionen mit 3D Secure kann der Emittent den Karteninhaber zusätzlich auffordern, die Transaktion mit einem Passwort oder biometrischen Daten zu authentifizieren.
- Autorisierungsantwort: Die ausgebende Bank erstellt eine Autorisierungsantwort, mit der die Transaktion genehmigt oder abgelehnt werden kann. Diese Antwort wird über das Kartennetzwerk an die Acquiring-Bank (bzw. den Zahlungsdienstleister) und anschließend an den Händler zurückgeleitet.
- Abschluss: Wird die Transaktion genehmigt, schließt der Händler den Verkauf ab und liefert dem Karteninhaber die Waren oder Dienstleistungen. Die Transaktionsdaten werden anschließend in einen Stapel von Transaktionen aufgenommen, den der Händler zur Abrechnung bei der Acquiring-Bank (oder dem Zahlungsdienstleister) einreicht.
- Abwicklung: Die Acquirer-Bank (oder der Zahlungsabwickler) übermittelt den Transaktionsstapel zur Abwicklung an das Kartennetzwerk. Das Kartennetzwerk berechnet die Nettoabwicklungsbeträge zwischen Acquirer- und Emittentenbank, und die Mittel werden entsprechend transferiert. Schließlich bucht die Emittentenbank die Transaktion auf das Konto des Karteninhabers, und der Karteninhaber erhält einen Kontoauszug mit den Transaktionsdetails.
Während dieses gesamten Vorgangs müssen die beteiligten Parteien die Anforderungen des PCI DSS einhalten, um den sicheren Umgang mit Karteninhaberdaten zu gewährleisten. Zudem ist die Kommunikation zwischen den beteiligten Stellen verschlüsselt, um die Vertraulichkeit und Integrität der Transaktionsdaten zu wahren.
Sicherheit von Kredit- und Debitkarten
Kredit- und Debitkarten werden durch eine Kombination aus physischen und digitalen Sicherheitsmerkmalen geschützt.
Protokolle und Prozesse
Bei einer Kreditkartentransaktion kommen mehrere Protokolle und Verfahren zum Einsatz, um den zu belastenden Betrag zu prüfen und die Transaktion zu autorisieren.
Zu den wesentlichen Komponenten des Verfahrens gehören:
- ISO 8583: Ein Nachrichtenstandard, den die meisten Zahlungsnetzwerke wie Visa und Mastercard verwenden, um Transaktionsdetails zwischen den beteiligten Stellen (z. B. Händlern, Acquirern, Emittenten und Zahlungsdienstleistern) zu übermitteln.
- EMV (Europay, Mastercard, Visa): Ein globaler Standard für chipbasierte Kredit- und Debitkartentransaktionen. EMV-Karten verfügen über einen eingebetteten Mikroprozessor-Chip, der durch die Verschlüsselung der Transaktionsdaten und die Erzeugung eindeutiger Authentifizierungscodes für jede Transaktion für erhöhte Sicherheit sorgt. Die EMV-Konformität ist wichtig, um Betrug bei Kartenzahlungen am Point of Sale zu verringern.
- PCI DSS (Payment Card Industry Data Security Standard): Ein Satz von Sicherheitsstandards zum Schutz von Karteninhaberdaten und zur Gewährleistung der sicheren Verarbeitung, Speicherung und Übermittlung von Karteninformationen. Alle Händler, Zahlungsabwickler und sonstigen Stellen, die Kartendaten verarbeiten, müssen die Anforderungen des PCI DSS erfüllen.
Diese Protokolle und Standards wirken zusammen, um die Sicherheit von Kreditkartentransaktionen zu gewährleisten und sicherzustellen, dass dem Konto des Karteninhabers der korrekte Betrag belastet wird.
Physische Sicherheit auf der Karte
Auf der Karte selbst sind der Name des Nutzers, die Kartennummer, das Ablaufdatum und der Kartenprüfwert (CVV) aufgedruckt. Der CVV ist je nach kartenausgebender Bank eine drei- oder vierstellige Zahl, die bei Transaktionen eine zusätzliche Sicherheitsebene bietet.
Kartenprüfnummer (CVV): Die drei- oder vierstellige Nummer ist auf der physischen Karte aufgedruckt, jedoch nicht im Magnetstreifen der Karte gespeichert. Sie wird häufig bei Online- und Telefontransaktionen verlangt, bei denen die Karte nicht physisch vorliegt. Sie dient dazu zu bestätigen, dass die Person, die die Transaktion vornimmt, im Besitz der physischen Karte ist.
Auf der Karte befinden sich zudem ein Magnetstreifen und/oder ein eingebetteter Chip. Der Magnetstreifen enthält codierte Karteninhaberdaten, während der eingebettete Chip (bei Chip-und-PIN- sowie Chip-und-Unterschrift-Karten) Informationen in einem sicheren, verschlüsselten Format speichert, sodass ein Zugriff oder eine Fälschung durch Unbefugte erschwert wird.
Digitale Sicherheit der Karte
Auf Seiten des Dienstleisters schützen mehrere Sicherheitsebenen vor betrügerischen Aktivitäten. Dazu gehören die Protokolle Secure Socket Layer (SSL) und Transport Layer Security (TLS), die Daten bei der Übertragung verschlüsseln. Zudem können Betrugserkennungssysteme zum Einsatz kommen, die mithilfe von Algorithmen des maschinellen Lernens ungewöhnliche Verhaltensmuster erkennen, die auf betrügerische Aktivitäten hindeuten können.
- Address Verification Service (AVS): Dieser Dienst gleicht die vom Kunden angegebene Adresse mit der beim Kreditkartenunternehmen hinterlegten Adresse ab. Stimmen die Adressen nicht überein, kann die Transaktion abgelehnt werden. Dies trägt dazu bei, Betrug mit gestohlenen Kreditkartennummern zu verhindern.
- Zwei-Faktor-Authentifizierung (2FA): Die 2FA verlangt zwei Arten der Identifizierung, bevor eine Transaktion freigegeben werden kann. Üblicherweise handelt es sich um etwas, das Sie wissen (etwa ein Passwort), etwas, das Sie besitzen (etwa Ihr Mobiltelefon zum Empfang eines Einmalpassworts), oder etwas, das Sie sind (etwa Ihr Fingerabdruck).
- Biometrische Authentifizierung: Diese Art der Authentifizierung nutzt einzigartige biologische Merkmale, etwa Fingerabdrücke oder Gesichtserkennung, zur Identitätsprüfung. Einige mobile Zahlungssysteme wie Apple Pay und Google Pay setzen zur Autorisierung von Transaktionen eine biometrische Authentifizierung ein.
- Risikobasierte Authentifizierung (RBA): Dieses Verfahren berechnet das Risikoprofil einer Online-Transaktion und verlangt bei Transaktionen mit höherem Risiko eine zusätzliche Verifizierung. Die RBA kann Faktoren wie die IP-Adresse des Nutzers, das verwendete Gerät, den Transaktionsbetrag und das Verhaltensmuster des Nutzers berücksichtigen.
- Tokenisierung: Die Tokenisierung schützt Karteninformationen, indem die Kartennummer durch eine zufällig erzeugte Zeichenfolge, einen „Token“, ersetzt wird. Dieser Token kann sicher über das Internet übertragen werden und ist bei Abfangen durch Betrüger wertlos, da sich daraus die ursprüngliche Kartennummer nicht rekonstruieren lässt.
- Kontaktlose Zahlungen: Viele Karten unterstützen inzwischen auch kontaktlose Zahlungen, bei denen Near Field Communication (NFC) oder Radio Frequency Identification (RFID) zur Kommunikation mit Zahlungsterminals genutzt wird. Diese Transaktionen werden durch dynamische Verschlüsselung gesichert, das heißt, für jede Transaktion wird ein neuer Schlüssel erzeugt, sodass es für Betrüger äußerst schwierig ist, die Daten abzufangen und zu missbrauchen.
- 3-D-Secure-Authentifizierung (3DS) (z. B. Visa Secure, Mastercard Identity Check): 3-D Secure ist ein XML-basiertes Protokoll, das als zusätzliche Sicherheitsebene für Online-Transaktionen mit Kredit- und Debitkarten konzipiert wurde. Das Protokoll ist je nach Kartentyp unter verschiedenen Bezeichnungen bekannt: Visa Secure (früher Verified by Visa), Mastercard Identity Check (früher SecureCode), American Express SafeKey und weitere. Funktionsweise: 3-D Secure fügt dem Online-Zahlungsvorgang einen zusätzlichen Schritt hinzu. Nachdem Sie bei einem Kauf Ihre Kartendaten eingegeben haben, prüft das 3DS-System, ob Ihre Bank oder Ihr Kartenaussteller für 3DS registriert ist. Ist dies der Fall, öffnet sich in Ihrem Browser ein Pop-up-Fenster, das direkt mit Ihrer Bank bzw. Ihrem Kartenaussteller verbunden ist. Sie werden anschließend aufgefordert, Ihre Identität zu bestätigen: dies kann durch ein Passwort, einen Fingerabdruck-Scan, sofern Ihre Bank eine biometrische Authentifizierung anbietet, oder durch einen an Ihr Mobiltelefon gesendeten Einmalcode erfolgen. Erst nach erfolgreicher Authentifizierung wird die Transaktion fortgesetzt. 3-D Secure 2.0: Dies ist die neuere Version von 3-D Secure, die das ursprüngliche System durch größere Benutzerfreundlichkeit und Effizienz verbessert. 3DS 2.0 verfolgt einen risikobasierten Ansatz, d. h. eine zusätzliche Authentifizierung wird nur verlangt, wenn eine Transaktion risikobehaftet erscheint. Zudem funktioniert es reibungslos auf mobilen Endgeräten, was bei der ursprünglichen Version von 3DS eine Einschränkung darstellte.
4- oder 6-stellige PINs
In der Regel handelt es sich bei PINs um vierstellige Codes, in einigen Regionen oder Finanzinstituten können jedoch auch sechsstellige PINs verwendet werden. Der Hauptzweck einer PIN besteht darin, zu überprüfen, dass die Person, die die Transaktion auslöst, der berechtigte Karteninhaber ist.
Bei einer Kreditkartentransaktion kann der Kunde aufgefordert werden, an einem POS-Terminal seine PIN einzugeben, wenn er eine Chip-und-PIN-Karte verwendet. Dies ist in Europa Standard. In den Vereinigten Staaten erfordern die meisten Chip-Kreditkarten für Käufe keine PIN, und die großen Kartennetzwerke haben das Unterschriftserfordernis im Jahr 2018 abgeschafft.
So wird eine vier- oder sechsstellige PIN bei einer Transaktion verwendet:
- Der Kunde steckt seine Chipkarte in das POS-Terminal und gibt seine PIN ein.
- Das Terminal fordert den Kunden zur Eingabe seiner PIN auf.
- Der Kunde gibt seine PIN ein, die anschließend vom POS-Terminal verschlüsselt wird.
- Die verschlüsselte PIN wird zusammen mit den Transaktionsdaten zur Überprüfung an die kartenausgebende Bank gesendet.
- Die ausstellende Bank vergleicht die verschlüsselte PIN mit der in ihrem System hinterlegten PIN. Stimmen die PINs überein, wird die Transaktion autorisiert.
In einigen Fällen wird die PIN lokal vom Chip der Karte geprüft, anstatt an den Emittenten übermittelt zu werden. Dies wird als Offline-PIN-Prüfung bezeichnet und kann den Transaktionsablauf beschleunigen.
Wichtig ist, dass die PIN nicht mit dem drei- oder vierstelligen Card Verification Value (CVV) bzw. Card Verification Code (CVC) auf der Rückseite der Karte identisch ist. CVV/CVC-Codes werden bei Transaktionen ohne physische Kartenvorlage, etwa bei Online-Käufen, verwendet, um zu prüfen, dass die Person, welche die Transaktion auslöst, die Karte physisch besitzt.
Tap to Pay
Technologische Grundlage: NFC und sein RFID-Ursprung
Zentral für das Tap-to-pay-Verfahren ist Near Field Communication (NFC), eine Technologie, die das umfassendere Rahmenwerk der Radiofrequenz-Identifikation (RFID) verfeinert und spezialisiert. NFC beruht auf elektromagnetischer Induktion zwischen zwei Schleifenantennen, die in einer an eine Rennbahn erinnernden Bauform ausgelegt sind und sich in einem Abstand von höchstens vier Zentimetern befinden. Diese begrenzte räumliche Nähe ermöglicht einen sicheren und raschen Datenaustausch, der auf die Erfordernisse von Zahlungstransaktionen zugeschnitten ist.
Passive und aktive Symbiose
Das Zusammenspiel zwischen dem Zahlungsinstrument (Karte oder NFC-fähiges Gerät) und dem Lesegerät beruht auf einer Rollenverteilung: Das Lesegerät ist der aktive Initiator, der die Kommunikation eigenständig aufbauen kann; die Karte hingegen ist ein passiver Antwortender, der keine eigene Stromversorgung besitzt, aber auf die Anfragen des Lesegeräts reagiert. Diese Interaktion löst die Übermittlung der Zahlungsdaten aus – ein Vorgang, der sich grundlegend von der statischen Datenübertragung bei Magnetstreifen unterscheidet.
Kryptografische Absicherung: Sicherheit in Perfektion
Ein Grundpfeiler der Sicherheitsarchitektur der Tap-to-Pay-Technologie ist die Erzeugung eines transaktionsspezifischen Kryptogramms. Dieses Kryptogramm entsteht durch eine kryptografische Verknüpfung von Transaktions- und Karteninformationen unter Verwendung eines kryptografischen Schlüssels, der im Chip der Karte gespeichert ist. Dieses Verfahren errichtet eine starke Barriere gegen die missbräuchliche Vervielfältigung von Zahlungsdaten und erhöht die Sicherheit jeder Transaktion erheblich.
Die Kommunikation zwischen der Zahlungsplatine und der Hauptplatine innerhalb des Lesegeräts ist entscheidend dafür, dass die Transaktionsdaten zu einem gesicherten, verschlüsselten Paket zusammengefügt werden. Diese Verschlüsselung, die während des gesamten Datenwegs zu und von den Zahlungsabwicklern und Netzwerken aufrechterhalten wird, schützt vor Eindringversuchen und unbefugtem Datenzugriff und wahrt die Vertraulichkeit der Transaktion vom Beginn bis zum Abschluss.
Vergleichende Sicherheitsanalyse und Entwicklungspfade der Verbreitung
Im Vergleich zu ihren Vorläufern, den Magnetstreifen- und Chipeinschubverfahren, stellt die Tap-to-pay-Technologie einen Quantensprung bei der Transaktionssicherheit dar. Die dynamische Verschlüsselung und die auf kurze Reichweite begrenzten Kommunikationsprotokolle verringern von Haus aus die Angriffsflächen für Datenkompromittierung und wirken damit dem Skimming und dem unbefugten Datenabfluss entgegen, die Zahlungsvorgänge am Verkaufsort seit jeher belastet haben.
Die Verbreitung blieb in einigen Märkten, insbesondere in den USA, aufgrund von Infrastrukturkosten und Verbrauchergewohnheiten jahrelang hinter Europa zurück, ist jedoch seit 2020 deutlich gestiegen.
Zusammenfassend lässt sich sagen, dass die Tap-to-pay-Technologie durch ihr anspruchsvolles Zusammenspiel aus NFC-Technologie, kryptografischer Strenge und verschlüsselter Datenübertragung einen Paradigmenwechsel im Bereich sicherer und effizienter Zahlungsverfahren einläutet. Ihre fortschreitende Integration in den Zahlungsalltag verspricht, den Standard hinsichtlich Transaktionssicherheit und Komfort zu heben, und markiert eine entscheidende Weiterentwicklung im Handels- und Zahlungsverkehr.
Wie die Reservierung von Mitteln oder die Zahlungsstundung bei einer Kredit-, Debit- oder Prepaid-Kartentransaktion funktioniert
Autorisierung
Die Transaktion beginnt mit einer Autorisierungsanfrage. Wenn Sie Ihre Kreditkarte zur Zahlung vorlegen, sendet der Händler eine Anfrage an die Acquiring-Bank.
Die Acquiring-Bank leitet diese Anfrage an das Kartennetzwerk weiter, das sie wiederum an die kartenausgebende Bank übermittelt. Die kartenausgebende Bank prüft den verfügbaren Kreditrahmen und weitere Transaktionsdetails auf Gültigkeit. Ist alles in Ordnung, reserviert sie den Transaktionsbetrag auf Ihrem Kreditlimit. Dies wird als Autorisierungssperre oder Vorautorisierung bezeichnet. Dadurch wird sichergestellt, dass die Mittel verfügbar sind, und sie werden für diese konkrete Transaktion zurückgestellt.
Generierung des Autorisierungscodes
Legt ein Kunde eine Kreditkarte zur Zahlung vor, sendet das Kassensystem (POS) des Händlers eine Autorisierungsanfrage an die Acquiring-Bank. Die Acquiring-Bank leitet diese Anfrage an das Kartennetzwerk weiter, das sie an die Emittentenbank übermittelt. Genehmigt die Emittentenbank die Transaktion (z. B. ausreichender Kreditrahmen bzw. ausreichende Deckung vorhanden, Karte nicht als verloren oder gestohlen gemeldet), erzeugt sie einen Autorisierungscode und sendet ihn über das Kartennetzwerk und die Acquiring-Bank an das POS-System des Händlers zurück.
Die Länge von Autorisierungscodes, auch Genehmigungscodes genannt, kann je nach Kartennetzwerk oder ausgebender Bank variieren. Diese Codes bestätigen, dass eine Transaktion genehmigt wurde, und dienen im Abwicklungsprozess als Referenz. Länge und Format des Autorisierungscodes richten sich nach den betrieblichen Anforderungen der Kartennetzwerke und der beteiligten Banken. Einige Systeme verwenden sechsstellige Codes, andere achtstellige oder auch andere Längen.
Erfassung der Transaktion
Der Händler erhält den Autorisierungscode, der bestätigt, dass die Mittel verfügbar und für diese Transaktion reserviert sind. Am Ende des Tages, mitunter auch später, je nach Verfahren des Händlers, übermittelt dieser einen Stapel von Transaktionen zur Abwicklung an die Acquiring-Bank. Dieser Vorgang wird als „Capture“ bezeichnet. Beim Capture übermittelt der Händler für jede Transaktion den Autorisierungscode, der als Autorisierungsnachweis dient und es der Acquiring-Bank ermöglicht, jede Transaktion der zugehörigen Autorisierung zuzuordnen.
Abwicklung
Die Acquiring-Bank übermittelt die Transaktionen anschließend zusammen mit den Autorisierungscodes zur Abrechnung an die Kartennetzwerke. Die Kartennetzwerke leiten die Transaktionen an die kartenausgebenden Banken weiter, die die Beträge für die genehmigten Transaktionen an die Acquiring-Bank überweisen. Schließlich schreibt die Acquiring-Bank die Beträge dem Bankkonto des Händlers gut.
Clearing
Am Ende des Geschäftstags übermittelt der Händler sämtliche am Tag autorisierten Transaktionen gesammelt an die Acquiring-Bank. Die Acquiring-Bank leitet diese Transaktionen anschließend über das Kartennetzwerk zur Abwicklung an die kartenausgebende Bank weiter.
Die kartenausgebende Bank überweist die Mittel an die Acquiring-Bank, die sie anschließend dem Konto des Händlers gutschreibt. Damit ist die Transaktion abgeschlossen, und die reservierten Mittel sind endgültig von Ihrer Kreditlinie auf den Händler übergegangen.
Aufbewahrung von Unterlagen
Der Autorisierungscode ist eine wesentliche Information für die Dokumentation und die Klärung von Streitfällen. Im Streitfall ermöglicht der Autorisierungscode, die Transaktion über die einzelnen Stufen der Verarbeitungskette zurückzuverfolgen und ihre Gültigkeit zu überprüfen. Dieses Verfahren stellt sicher, dass die Mittel ordnungsgemäß reserviert, übertragen und verbucht werden, und bietet damit eine sichere und nachvollziehbare Abwicklung von Kreditkartentransaktionen.
Abrechnung
Die ausgebende Bank weist diese Transaktion anschließend in Ihrer monatlichen Abrechnung aus; zu diesem Zeitpunkt sind Sie zur Zahlung verpflichtet.
Datenkommunikation
Nachfolgend eine Zusammenfassung des Kommunikationsablaufs:
- Datenerfassung: Löst ein Karteninhaber eine Transaktion aus, erfasst das POS-Terminal die Kartendaten (Kartennummer, Ablaufdatum, CVV usw.) durch Durchziehen, Einstecken, Antippen oder manuelle Eingabe der Kartendaten.
- Gesicherte Übertragung: Die erfassten Kartendaten werden vom POS-Terminal sicher an die Acquiring-Bank oder den Zahlungsdienstleister des Händlers übermittelt. Hierfür wird üblicherweise das Protokoll TLS (Transport Layer Security) verwendet, das die Daten verschlüsselt und so deren Vertraulichkeit und Integrität während der Übertragung gewährleistet.
- ISO-8583-Nachrichtenaustausch: Die Acquiring-Bank oder der Zahlungsdienstleister formatiert die Transaktionsdaten gemäß dem Nachrichtenstandard ISO 8583. Dieser Standard definiert Struktur und Inhalt der Nachrichten, die zwischen den am Transaktionsprozess beteiligten Stellen wie Händlern, Acquirern, Emittenten und Kartennetzwerken ausgetauscht werden.
- Kommunikation mit den Kartennetzwerken: Die Acquiring-Bank oder der Zahlungsdienstleister übermittelt die im ISO-8583-Format erstellte Autorisierungsanfrage über dedizierte Kommunikationskanäle an das Kartennetzwerk (z. B. Visa, Mastercard). Bei diesen Kanälen handelt es sich in der Regel um private Netzwerke, die die an der Transaktionsabwicklung beteiligten Parteien sicher miteinander verbinden.
- Routing über das Kartennetzwerk: Das Kartennetzwerk ermittelt die für die Karte zuständige emittierende Bank und leitet die Autorisierungsanfrage an den Emittenten weiter. Das Kartennetzwerk kann zusätzliche Kommunikationsprotokolle und -technologien wie TCP/IP und VPNs (Virtual Private Networks) einsetzen, um eine sichere und zuverlässige Übertragung der Transaktionsdaten zu gewährleisten.
Während des gesamten Kommunikationsprozesses kommen mehrere Sicherheitsebenen zum Einsatz, darunter Verschlüsselung, gesicherte Protokolle und die Einhaltung von Branchenstandards wie PCI DSS. Dies gewährleistet die Vertraulichkeit, Integrität und Verfügbarkeit der Transaktionsdaten auf ihrem Weg vom POS-Terminal zum Routing des Kartennetzwerks und darüber hinaus.
Protokolle
ISO 8583
ISO 8583 ist ein Nachrichtenstandard für die Kommunikation von Finanztransaktionen, insbesondere für Kartenzahlungen. Er definiert das Nachrichtenformat, die Datenelemente und die Verarbeitungscodes, die für den Austausch von Transaktionsinformationen zwischen verschiedenen Beteiligten wie Händlern, Acquirern, Emittenten und Kartennetzwerken erforderlich sind.
Eine Autorisierungsanfrage im ISO-8583-Format enthält verschiedene Datenelemente, die in einer strukturierten Nachricht angeordnet sind. Die Nachricht besteht aus einem Message Type Identifier (MTI), Bitmaps und Datenelementen.
Nachfolgend ein vereinfachtes Beispiel für eine ISO-8583-Autorisierungsanfrage:
- Message Type Identifier (MTI): Ein vierstelliger numerischer Code, der den Zweck der Nachricht angibt. Eine Autorisierungsanfrage lautet „0100“; die Antwort lautet „0110“.
- Bitmaps: Eine Folge von Bits (üblicherweise 64 Bit, mitunter 128 Bit), die anzeigt, welche Datenelemente in der Nachricht vorhanden sind. Jedes Bit der Bitmap entspricht einem bestimmten Datenelement.
- Datenelemente: Die eigentlichen Transaktionsinformationen, gegliedert in Felder mit den Nummern 1 bis 128. Jedes Datenelement hat eine bestimmte Bedeutung und ein bestimmtes Format, etwa numerisch, alphanumerisch oder binär.
Datenelemente
Nachfolgend ein Beispiel für einige gängige Datenelemente in einer ISO-8583-Autorisierungsanfrage:
- DE 2: Primary Account Number (PAN) – Die für die Transaktion verwendete Kartennummer.
- DE 3: Verarbeitungscode – Ein sechsstelliger Code, der die Transaktionsart (z. B. Kauf, Erstattung) und das zu verwendende Konto (z. B. Giro- oder Kreditkonto) festlegt.
- DE 4: Transaktionsbetrag – Der Transaktionsbetrag, üblicherweise als 12-stelliger numerischer Wert mit implizitem Dezimalpunkt dargestellt.
- DE 7: Übertragungsdatum und -uhrzeit – Datum und Uhrzeit der Auslösung der Transaktion, üblicherweise im Format JJMMTThhmmss.
- DE 11: System Trace Audit Number (STAN) – Eine eindeutige Transaktionskennung, die vom Terminal oder Zahlungssystem erzeugt wird.
- DE 22: Point of Service Entry Mode – Ein Code, der angibt, wie die Kartendaten erfasst wurden (z. B. durch Durchziehen, Chiplesung oder manuelle Eingabe).
- DE 25: Point of Service Condition Code – Ein Code, der bestimmte Bedingungen der Transaktion angibt (z. B. Kunde anwesend, E-Commerce).
- DE 41: Card Acceptor Terminal Identification – Eine eindeutige Kennung des POS-Terminals.
- DE 42: Card Acceptor Identification Code – Eine eindeutige Kennung des Händlers bzw. des Kartenakzeptanten.
- DE 49: Währungscode, Transaktion – Ein dreistelliger Code, der die für die Transaktion verwendete Währung angibt.
Im Kontext des Finanznachrichtenstandards ISO 8583 steht die Abkürzung „MTI“ für Message Type Identifier. Es handelt sich um einen vierstelligen numerischen Code, der den Zweck der Nachricht kennzeichnet und das erste Feld einer ISO-8583-Nachricht ist.
MTI / Protokolle
Der MTI besteht aus 4 Stellen (jeweils mit einem Wertebereich von 0–9) mit folgender Bedeutung:
- Version (erste Stelle): Gibt die verwendete ISO-8583-Version der Nachricht an.
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3-9: Für künftige Verwendung oder kundenspezifische Versionen reserviert
- Klasse (zweite Stelle): Gibt den Hauptzweck der Nachricht an.
- 0: Für die ISO-Verwendung reserviert
- 1: Autorisierung
- 2: Finanztransaktionen (z. B. Bargeldabhebung, Kontostandabfrage)
- 3: Dateiaktionen (z. B. Dateiaktualisierungen)
- 4: Rückbuchung und Chargeback
- 5: Abstimmung
- 6: Verwaltung
- 7: Gebühreneinzug
- 8: Netzwerkmanagement
- 9: Für die Verwendung durch die ISO reserviert
- Funktion (dritte Stelle): Gibt die spezifische Funktion der Nachricht an.
- 0: Anfrage
- 1: Anforderungsantwort
- 2: Beratung
- 3: Rückmeldung zur Avisierung
- 4: Benachrichtigung
- 5: Empfangsbestätigung der Benachrichtigung
- 6–9: Für die Verwendung durch ISO reserviert
- Ursprung (vierte Position): Kennzeichnet den Auslöser der Nachricht.
- 0: Acquirer
- 1: Wiederholung durch den Acquirer
- 2: Emittent
- 3: Wiederholung des Emittenten
- 4–9: Für die Verwendung durch ISO reserviert
Einige Beispiele für MTIs in ISO-8583-Nachrichten:
- 0100: Autorisierungsanfrage
- 0110: Autorisierungsantwort
- 0200: Finanztransaktionsanfrage
- 0210: Finanztransaktionsantwort
- 0420: Stornierungsanforderung
- 0421: Wiederholte Stornierungsanforderung
- 0430: Storno-Antwort
- 0500: Acquirer-Abstimmungsanfrage
- 0510: Acquirer-Abstimmungsantwort
- 0800: Anfrage zur Netzwerkverwaltung
- 0810: Antwort des Netzwerkmanagements
Bitte beachten Sie, dass diese Beispiele auf den standardisierten Nachrichtentypen nach ISO 8583 beruhen. Je nach den spezifischen Anforderungen der einzelnen Zahlungssysteme oder Finanzinstitute können jedoch individuelle Ausgestaltungen und Anpassungen bestehen.

Nächster Schritt
Vorstellung anfragen
Teilen Sie uns in wenigen Zeilen mit, wer Sie sind und was Sie vorhaben. Ihre Anfrage geht direkt an die Bank und wird vertraulich behandelt.
Sie sprechen lieber persönlich? Buchen Sie eine 30-minütige Videokonferenz.