利用“代币化文件”的虚假数字资产转移骗局
IFB International Finance Bank – 防范欺诈提示
International Finance Bank(“IFB”)注意到,涉及所谓高价值数字资产转移的欺诈性接洽日益增多,这些转移据称通过“代币化JSON文件”、“加密主机接收方”、“银行端点”、“钱包激活协议”或类似的临时拼凑术语执行。
这类骗局并不仅涉及USDT。同样的欺诈模式可能涉及比特币、以太坊、稳定币、代币化资产、自称央行数字货币的资产、私有区块链币、封装资产、所谓的黄金支持代币,或被描述为“银行级”或“机构级”的虚构数字工具。
术语在变,欺诈的架构依旧。
文件、证书、代码、截图、钱包界面显示、API报文或私人“主机”本身均无法证明数字资产的所有权,亦无法转移数字资产。合法的数字资产转移须具备以下要件:对相关钱包的控制权、有效的加密签名、向相关区块链或结算网络的广播,以及独立核验。
核心的失实陈述
欺诈者经常声称,数字资产可以通过发送、上传或“托管”文件来转移。该文件可能被描述为JSON、XML、加密、代币化、编码、账本支持、智能合约赋能或银行认证的文件。
这在技术上并不正确。
数据文件可以包含信息,例如地址、元数据、交易模板、截图、虚构的余额或任意主张。但其本身并非钱包、资产托管账户、银行票据或结算机制。
数字资产不会因为一份文件声明其转移而发生转移。只有在控制该资产的一方授权了有效交易,且相关网络接受该交易时,数字资产才会发生转移。
合法的数字资产转移如何运作
在真实的数字资产结算中,决定性的证据并非文件或承诺,而是可验证的控制权与可验证的执行。
发送方必须控制相关钱包或托管账户。交易必须经过适当授权。在公共区块链上,这通常意味着向网络广播经加密签名的交易。交易一经接受,即可通过相关区块链浏览器或机构托管记录进行独立核查。
对于机构业务而言,这一技术层面仅仅是起点。妥善执行还需要身份验证、制裁筛查、资金来源分析、财富来源审查、交易监测、法律行为能力核查及合规批准。大额交易不会因速度、紧迫性或华丽的措辞而具备合法性。
常见警示信号
这类手法常使用杜撰的措辞,例如“银行加密托管方”、“托管接收方”、“终端钱包”、“代币化文件”、“钱包释放代码”、“Gas 分批费用”、“账本激活”、“私有区块链兑现”或“受益人钱包登记”。
此类措辞通常是为了掩盖缺乏真实的资产托管、真实的钱包控制权和真实的结算机制这一事实。
另一常见的警示信号,是要求提供银行基础设施信息、IP地址、服务器端点、钱包访问权限或私密技术数据。接收正常的区块链转账并不需要这些信息。此类要求可能表明存在社会工程、网络钓鱼、网络侦察或未经授权的访问企图。
欺诈者还常常提及异常巨大的交易金额,往往高达数亿乃至数十亿。随后他们制造人为的紧迫感,声称只要收件人提供技术细节、支付费用或签署接受文件,该交易即可在数小时内完成。这是典型的施压手法。
另一项指标是不合常理的佣金安排。真正的资产所有者不会仅仅为转移流动性数字资产而向身份不明的中间人让渡异常高的比例。当一项提议以极少的工作承诺极高的佣金时,其商业逻辑通常是欺诈性的。
预付费用风险
其中许多骗局最终都会提出付款要求。该笔款项可能被冠以燃料费(gas)、激活费用、合规费、注册费、验证费、税务清缴费、放款费、保险保证金、钱包注资、镜像交易或流动性证明等名目。
这些名目并不改变事情的实质:受害者被要求在任何可独立核实的资产转移发生之前先行付款。
审慎的机构不应向身份不明的交易对手预付费用,以换取对未经公认的托管、银行或区块链程序核实的所谓数字资产的访问权限。
文件不等于结算
欺诈方往往会提供转让契据、银行函件、截图、证书、代码、交易明细表、钱包打印件或所谓的合规表格。
此类材料可能是伪造的、不相关的,或在商业上毫无意义。
文件可以为交易提供支持,但无法取代结算。法律文书无法证明数字资产确实存在、发送方对其拥有控制权、该资产不存在权利负担、其来源合法,或其可被转让。
对于数字资产,最低门槛是对资产、钱包或托管账户、控制方、交易历史及合法资金来源进行独立核实。
IFB立场
对于涉及“代币化文件”“加密托管方”“银行端点”“钱包激活”“私下兑现”或类似结构的主动提案,除非已通过公认的法律、银行、资产托管及区块链渠道获得独立核实,IFB一律视为高风险事项。
IFB不接受基于无法核实的文件、截图、私人代码、服务器端点或中间人非正式保证的数字资产方案。
IFB不会提供私人银行基础设施数据、服务器端点数据、钱包凭证、私钥、助记词、预付款项,或就无法独立核实的交易出具机构确认函。
保护措施
客户及交易对手应适用一项简单的标准:如果资产真实存在,便可通过合法的资产托管记录或链上证据予以验证;如果发送方对其拥有控制权,发送方便能够证明该控制权;如果交易合法,发送方便能够提供完整的身份、资金来源及合规文件。
任何拒绝提供此类证据的行为均应视为重大风险信号。
对于可疑接洽,在继续任何往来之前,应先上报合规、法律及网络安全团队。在交易经正式核实之前,不得提供任何运营数据、付款、签字或钱包访问权限。
简言之
数字资产欺诈日益依赖技术性的表面功夫。欺诈者使用复杂的措辞、虚构的银行职位以及伪造的文件化流程,营造出专业成熟的假象。
基本原则依然清晰明了。文件不是钱包。截图不是资金证明。服务器端点不是结算通道。文档不是区块链交易。承诺异常高额的佣金并不代表商业上的合法性。
合法的数字资产转移应当可核实、经授权、合规且可审计。任何规避这些标准的提议均应予以拒绝。
JSON文件(“JavaScript Object Notation”)只是一种结构化文本文件,用于在系统、应用程序或服务器之间存储和交换数据。它可以包含钱包地址、余额、交易指令或元数据等信息,但其本身并非钱包、银行票据或可转让的数字资产。
若无在相关区块链网络上执行的有效加密交易,JSON文件本身无法独立发送、释放或转移加密货币。
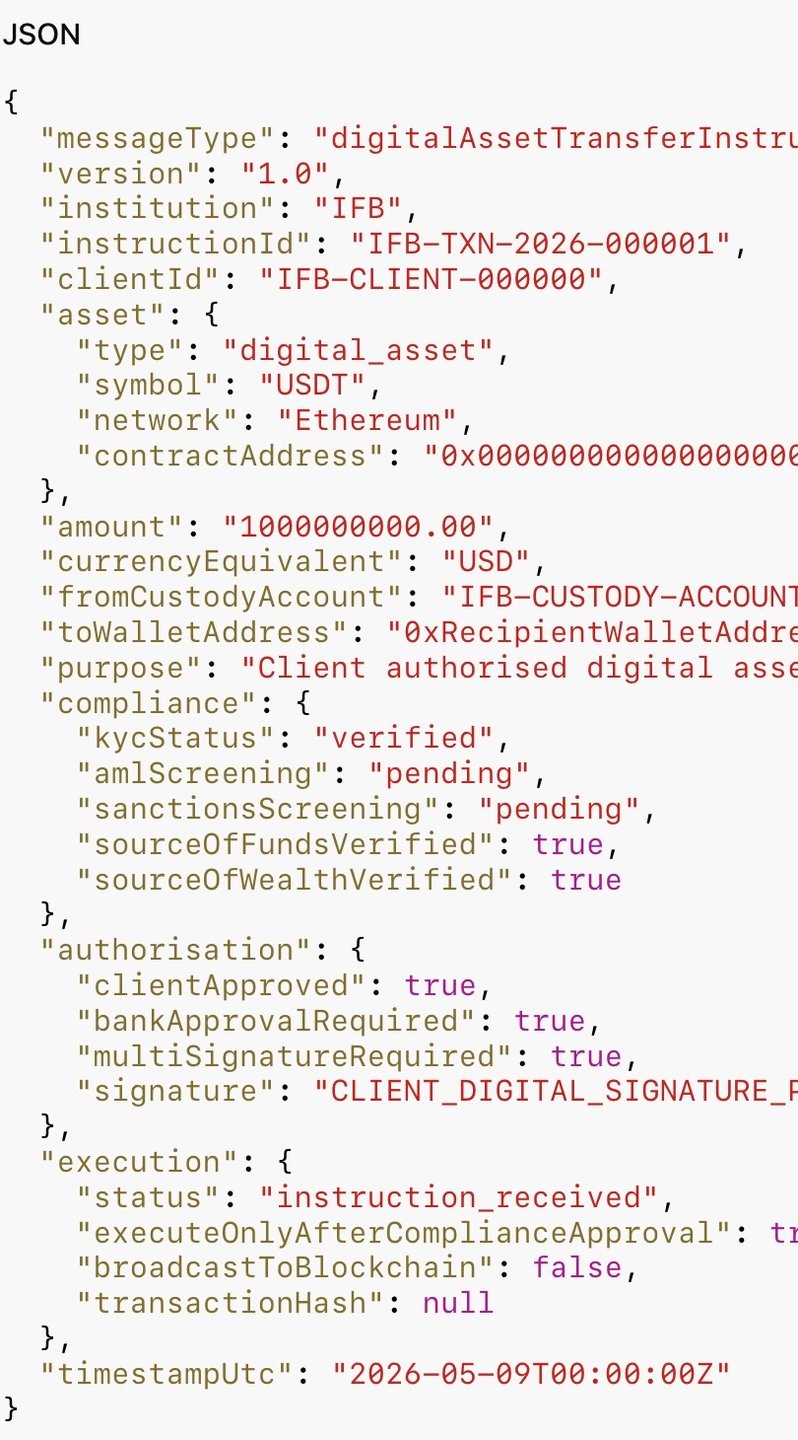
JSON文件可以在严格受控的条件下,合法地充当银行内部数字资产基础设施中的指令载体。在此情形下,JSON本身并不包含或转移加密货币,而仅承载结构化的交易指令,由IFB经授权的后台系统予以解读。
例如,若IFB客户已在本行持有经验证的数字资产托管,则JSON报文可包含如下数据:
- 客户账户标识符
- 区块链网络
- 收款钱包地址
- 代币类型
- 交易金额
- 合规参考资料
- 加密签名
- API认证数据
收到后,IFB的内部系统将核验:
- 客户身份认证
- 钱包所有权
- 账户余额
- AML/KYC合规
- 制裁筛查
- 交易政策限额
- 内部授权权限
若所有控制环节均通过,IFB的资产托管基础设施或资金钱包系统可随后使用本行受保护的私钥或托管环境生成真实的区块链交易。仅当IFB的授权签名基础设施以密码学方式对交易签名并向区块链网络广播时,实际转账方告发生。
关键区别在于:
JSON文件本身并不转移加密资产。
本行在独立核验指令后,以托管项下已持有的资产执行真实的区块链交易,完成加密资产转移。
这与传统银行业务中的SWIFT报文传递类似。SWIFT MT103报文本身并不包含资金,而是一项经过认证的指令,促使银行系统通过受监管的结算基础设施划转资金。在机构数字资产系统中,JSON可以发挥类似的业务编排功能,但绝不能作为独立的不记名票据使用。