
वैकल्पिक अंतरण पद्धतियाँ
API एवं JSON अंतरण

IFB में API एवं JSON सेवाओं का सक्रियण
API सेवाएँ ग्राहक के अनुरोध पर तब सक्रिय की जाएँगी जब उनका खाता उत्तम स्थिति में हो:
- यह न्यूनतम शेष राशि बनाए रखता है,
- सुसंगत वित्तीय रिकॉर्ड प्रदर्शित करता है, और
- वैध व्यावसायिक गतिविधियों के अनुरूप है।
इसके अतिरिक्त, खाते में
- कोई लंबित अनुपालन संबंधी मुद्दा नहीं, और
- सभी लेनदेन अंतरराष्ट्रीय वित्तीय विनियमों का पालन करने वाले होने चाहिए।
अंतिम सक्रियण हमारी अनुपालन और जोखिम प्रबंधन टीम की आंतरिक समीक्षा और अनुमोदन के अधीन है।
संदेश धन नहीं होता
90 सेकंड में जानिए कि निपटान के बिना कोई SWIFT संदेश, टेलेक्स या सर्वर निधियों का अंतरण क्यों नहीं करता।
VL1 से दस्तावेज़ का सत्यापन करें →क्या आपको कोई भुगतान संदेश, पर्ची या पुष्टि प्राप्त हुई है? उस पर भरोसा करने से पहले उसकी जाँच करा लें।
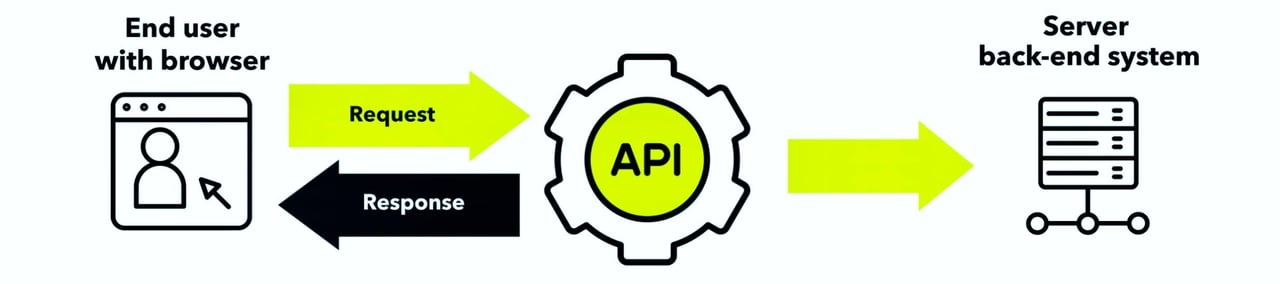
हमारी API सेवाएँ
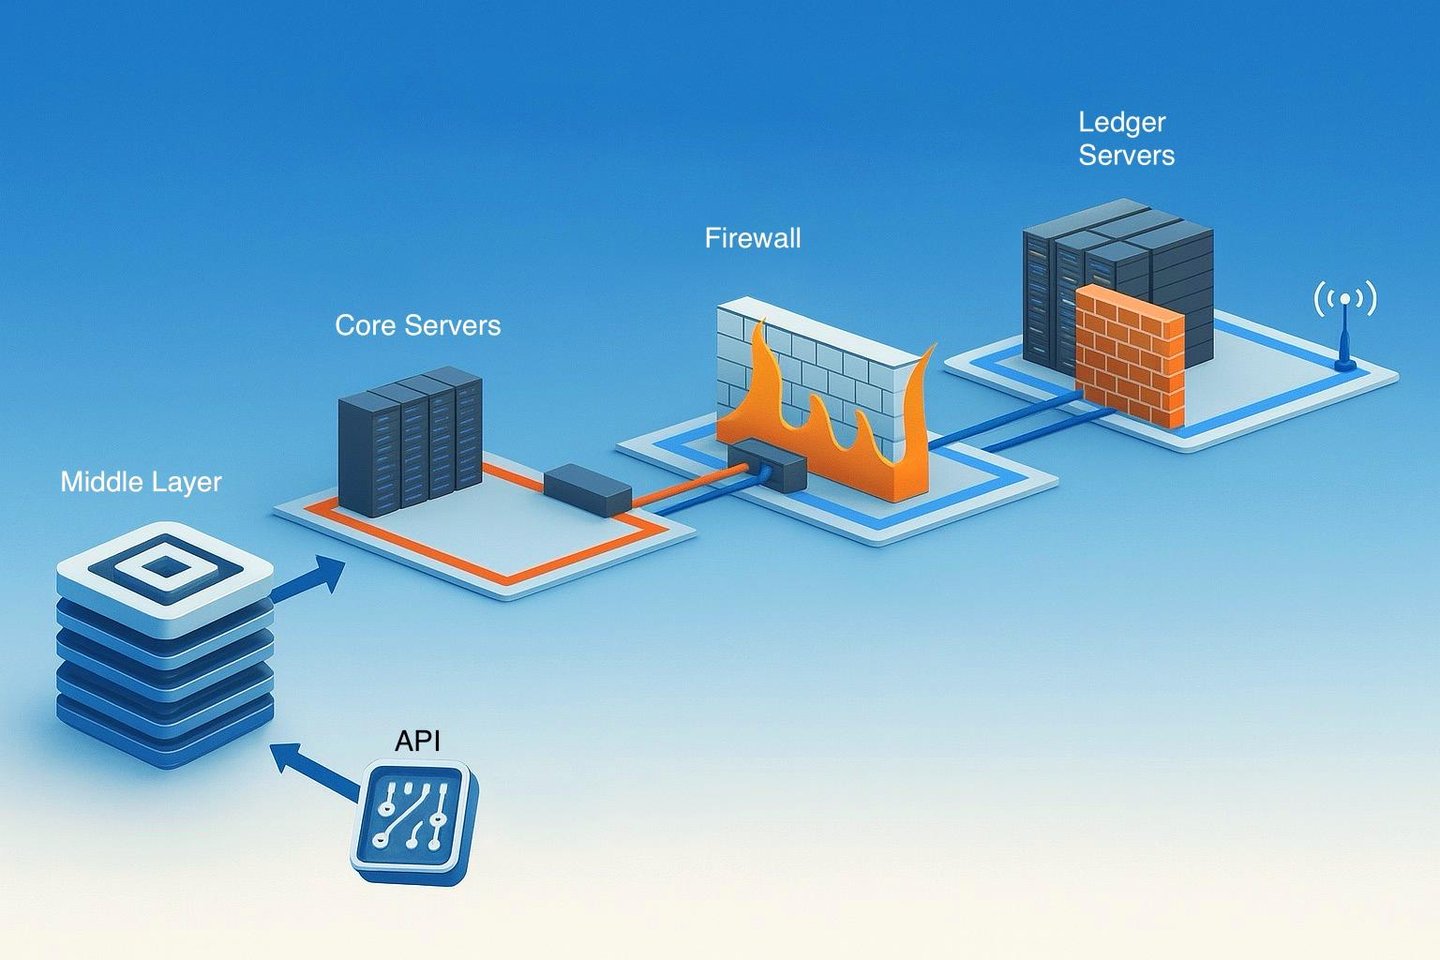
API अंतरणों में, कनेक्शन कड़ाई से बैंक के बाहरी सर्वरों तक, या कुछ मामलों में विशेष ग्राहक संवादों के लिए निर्धारित कोर सर्वरों तक ही सीमित रहते हैं। तथापि, ये प्रणालियाँ कभी भी सीधे बैंक के लेजर सर्वरों से जुड़ी नहीं होतीं, जहाँ वास्तविक वित्तीय अभिलेख रखे जाते हैं। यह पृथक्करण सुनिश्चित करता है कि लेजर सर्वर पूर्णतः पृथक रहें, जिससे बैंक की परिसंपत्तियाँ सुरक्षित रहती हैं और बैंकिंग प्रणाली के सुरक्षित ढाँचे के भीतर समस्त वित्तीय परिचालनों की सत्यनिष्ठा बनी रहती है।
हमारी API सेवाओं के कनेक्शन संबंधी दिशानिर्देश देखने के लिए कृपया इस पृष्ठ के अंत तक स्क्रॉल करें (वित्तीय संस्थाओं के लिए कुंजी विनिमय प्रक्रिया)।
हमारी API (एवं JSON) सेवाएँ
हम अपने चयनित उच्च-निवल-मूल्य वाले व्यक्तियों और सुस्थापित कॉर्पोरेट संस्थाओं को API सेवाएँ प्रदान करते हैं, जिनमें विवेकशीलता, गोपनीयता और संस्थागत सत्यनिष्ठा पर विशेष बल दिया जाता है।
सभी API लेन-देन केवल उन बैंकों के बीच संचालित किए जाते हैं जो अंतरराष्ट्रीय बैंकिंग प्रणाली में पूर्ण रूप से एकीकृत हैं, जिससे न केवल प्रमाणित API संदेशों का सुरक्षित आदान-प्रदान सुनिश्चित होता है, बल्कि निधियों का प्रभावी और समयबद्ध निपटान भी सुनिश्चित होता है। ऐसे एकीकरण से रहित प्रतिपक्ष संदेश प्रेषित करने में सक्षम हो सकते हैं, फिर भी वे स्वभावतः वित्तीय निपटान पूर्ण करने में असमर्थ होते हैं।
API अंतरण में निधियों को किसी बैंक के लेजर सर्वर से "डाउनलोड" नहीं किया जा सकता, क्योंकि ये प्रणालियाँ सदैव बाहरी पहुँच से पूर्णतः पृथक रहती हैं। क्लाउड या किसी सामान्य सर्वर अथवा कंप्यूटर में संग्रहीत डिजिटल फ़ाइलों के विपरीत, निधियों को सदैव वैश्विक बैंकिंग प्रणाली के सुरक्षित और विनियमित ढाँचे के माध्यम से ही प्रेषित किया जाना चाहिए, जिससे उनकी अखंडता और प्रत्येक लेनदेन का अनुपालन दोनों सुनिश्चित हों।
अनुभवजन्य रूप से, हमारे समक्ष प्रस्तुत किए गए API लेन-देन के 77% से अधिक गैर-बैंक संस्थाओं से, या ऐसे बैंकों से आते हैं जिनमें निधियाँ भेजने की क्षमता नहीं है।
इसके विपरीत, हम राशि की किसी सीमा के बिना लेनदेन करने की स्थिति में हैं, जो केवल प्रवर्तक संस्था के कठोर सत्यापन और निपटान करने की उसकी सिद्ध की जा सकने वाली क्षमता के अधीन है।

API (एप्लिकेशन प्रोग्रामिंग इंटरफ़ेस)
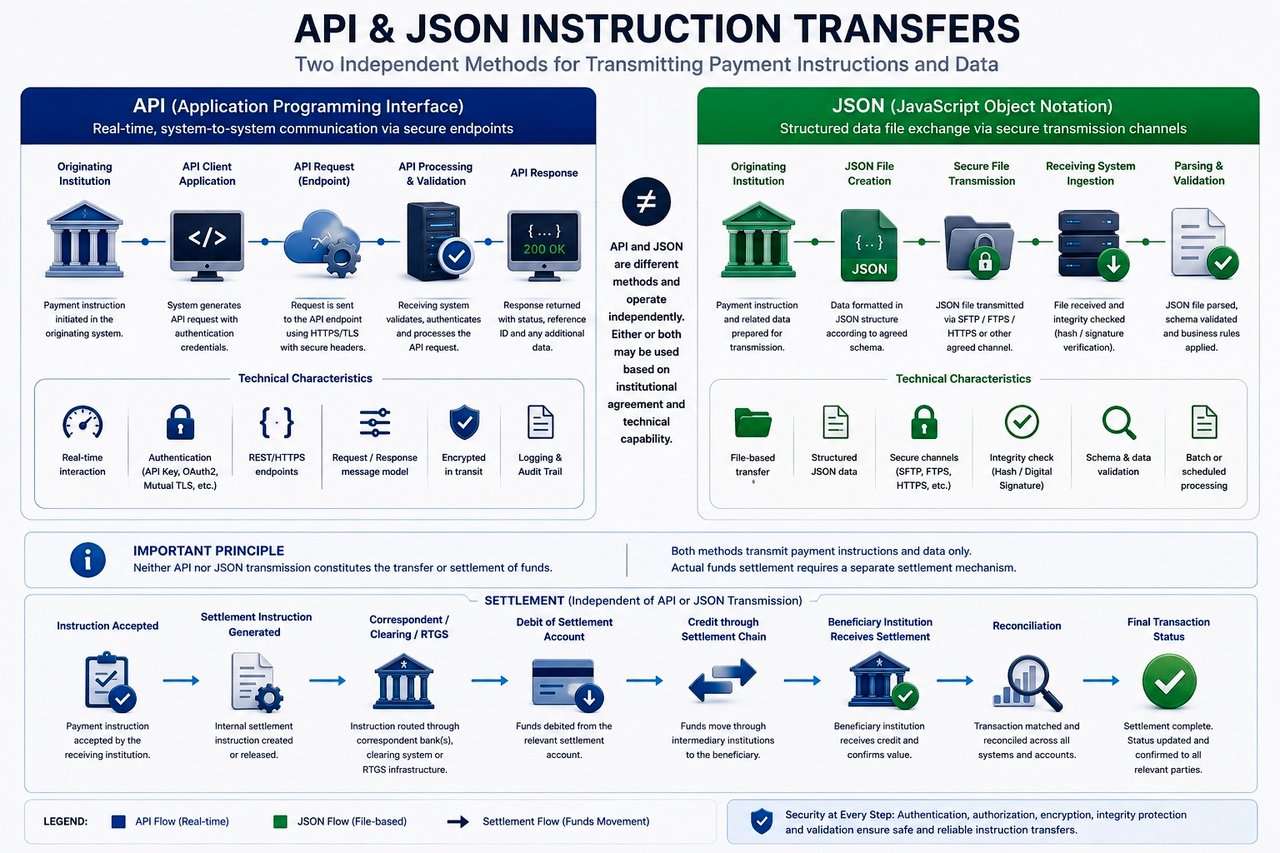
प्रचलित धारणा के विपरीत, API स्वयं निधियों का अंतरण नहीं करता। यह विभिन्न बैंक सॉफ़्टवेयर प्रणालियों के बीच, अथवा ग्राहक और बैंक के उस बैक-एंड सर्वर के बीच, जो बैंक की कोर बैंकिंग प्रणाली से जुड़ा नहीं है, संवाद के लिए एक परिष्कृत माध्यम, अर्थात इंटरफ़ेस, के रूप में कार्य करता है। इसकी भूमिका सॉफ़्टवेयर इंटरलिंक के माध्यम से बैंक की डिजिटल अवसंरचना को अनुरोध/निर्देश भेजने में सहायक होती है।
- अनुरोध/निर्देश जारी करना और जानकारी प्राप्त करना: बैंकिंग क्षेत्र में API मूल रूप से वित्तीय लेनदेन को स्वयं निष्पादित नहीं करता। इसके बजाय, यह एक संदेशवाहक की भूमिका निभाता है, जो बाहरी अनुप्रयोगों के अनुरोधों को बैंक की इंटरनेट-सीमा प्रणालियों तक पहुँचाता है। उदाहरणस्वरूप, जब किसी API के माध्यम से लेनदेन आरंभ करने का निर्देश भेजा जाता है, तो API केवल इस अनुरोध को बैंक की लेनदेन प्रसंस्करण प्रणालियों तक पहुँचाता है। निधियों का वास्तविक अंतरण तत्पश्चात बैंक की आंतरिक व्यवस्थाओं द्वारा संचालित किया जाता है, जो कठोर सुरक्षा एवं अनुपालन प्रोटोकॉल पर आधारित होती हैं तथा कॉरेस्पोंडेंट बैंकों, RTGS अथवा RTP के साथ संपर्क में रहकर कार्य करती हैं।
- सुरक्षित संचार फैसिलिटेटर: बैंकिंग API का प्रमुख कार्य बाहरी अनुप्रयोगों और बैंक की आंतरिक प्रणालियों के बीच सुरक्षित एवं कुशल संचार सुनिश्चित करना है। इसमें लेनदेन अनुरोधों का प्रस्तुतीकरण और खाते से संबंधित जानकारी की प्राप्ति, दोनों सम्मिलित हैं। उन्नत एन्क्रिप्शन एवं प्रमाणीकरण उपायों के प्रयोग से API यह सुनिश्चित करते हैं कि ये संचार सुरक्षित हों और केवल प्राधिकृत संस्थाओं के लिए ही सुलभ हों। इस भूमिका की तुलना एक अत्यंत सुरक्षित एवं कुशल डाक सेवा से की जा सकती है, जो दो पक्षों के बीच संदेशों को सटीक एवं गोपनीय रूप से पहुँचाना सुनिश्चित करती है।
- बैंकिंग सेवाओं का संवर्धन: यद्यपि निधियों का प्रत्यक्ष अंतरण API के दायरे से बाहर है, फिर भी वे बैंकिंग सेवाओं की सुलभता और कार्यक्षमता बढ़ाने में महत्वपूर्ण भूमिका निभाते हैं। निर्देशों और सूचनाओं के आदान-प्रदान को सुगम बनाकर, API तृतीय-पक्ष अनुप्रयोगों को बैंकिंग से संबंधित अनेक प्रकार की सेवाएँ प्रदान करने में सक्षम बनाते हैं। इनमें खाता शेष और लेन-देन इतिहास तक वास्तविक समय में पहुँच उपलब्ध कराना, तथा ऐसे लेन-देन आरंभ करना शामिल है जिन्हें बाद में बैंक की अपनी प्रणालियों द्वारा संसाधित किया जाता है।
- विनियामक अनुपालन एवं डेटा की अखंडता: अपने दायित्वों के निर्वहन में, बैंकिंग API उपभोक्ता डेटा की सुरक्षा और वित्तीय लेनदेन की अखंडता सुनिश्चित करने के लिए बनाए गए कठोर विनियामक मानकों का पालन करते हैं। वे कानूनी एवं विनियामक ढाँचों, जैसे यूरोप में PSD2, की सीमाओं के भीतर कार्य करते हैं, जो वित्तीय डेटा के सुरक्षित और मानकीकृत साझाकरण को अनिवार्य करते हैं। इससे यह सुनिश्चित होता है कि API डिजिटल बैंकिंग तंत्र में निधि अंतरण के प्रत्यक्ष सुविधाकर्ता के रूप में नहीं, बल्कि लेनदेन आरंभ करने और वित्तीय जानकारी तक पहुँचने के सुरक्षित माध्यम के रूप में योगदान देते हैं।
- उन्नत मापनीयता: API बैंकों और फिनटेक कंपनियों को बाहरी सेवाओं और प्रणालियों के साथ आसानी से एकीकृत होकर अपने संचालन का विस्तार करने में सक्षम बनाते हैं।
- बेहतर ग्राहक अनुभव: API का उपयोग करके वित्तीय संस्थान अधिक वैयक्तिकृत और सुगम बैंकिंग अनुभव प्रदान कर सकते हैं, जिससे डिजिटल रूप से सक्षम ग्राहकों की बदलती अपेक्षाएँ पूरी होती हैं।
- परिचालन दक्षता: API नियमित कार्यों के स्वचालन को सुगम बनाते हैं, जिससे मानवीय त्रुटियाँ घटती हैं और बैंकिंग परिचालन की दक्षता बढ़ती है
- नवाचार और सहयोग: API की खुली प्रकृति बैंकों, फ़िनटेक स्टार्टअप और अन्य वित्तीय सेवा प्रदाताओं के बीच सहयोग को सक्षम बनाकर नवाचार को बढ़ावा देती है।
बैंकिंग क्षेत्र में API का सार धनराशि को सीधे अंतरित करना नहीं, बल्कि एक परिष्कृत सॉफ़्टवेयर मध्यस्थ के रूप में कार्य करना है जो अनुरोधों का आदान-प्रदान करता है और जानकारी प्राप्त करता है। इसी सुरक्षित और संरचित संचार के माध्यम से API डिजिटल बैंकिंग परिवेश को समृद्ध करते हैं, अनेक सेवाओं को संभव बनाते हैं और साथ ही सुरक्षा तथा विनियामक अनुपालन के उच्चतम मानकों का पालन सुनिश्चित करते हैं।
बाहरी API
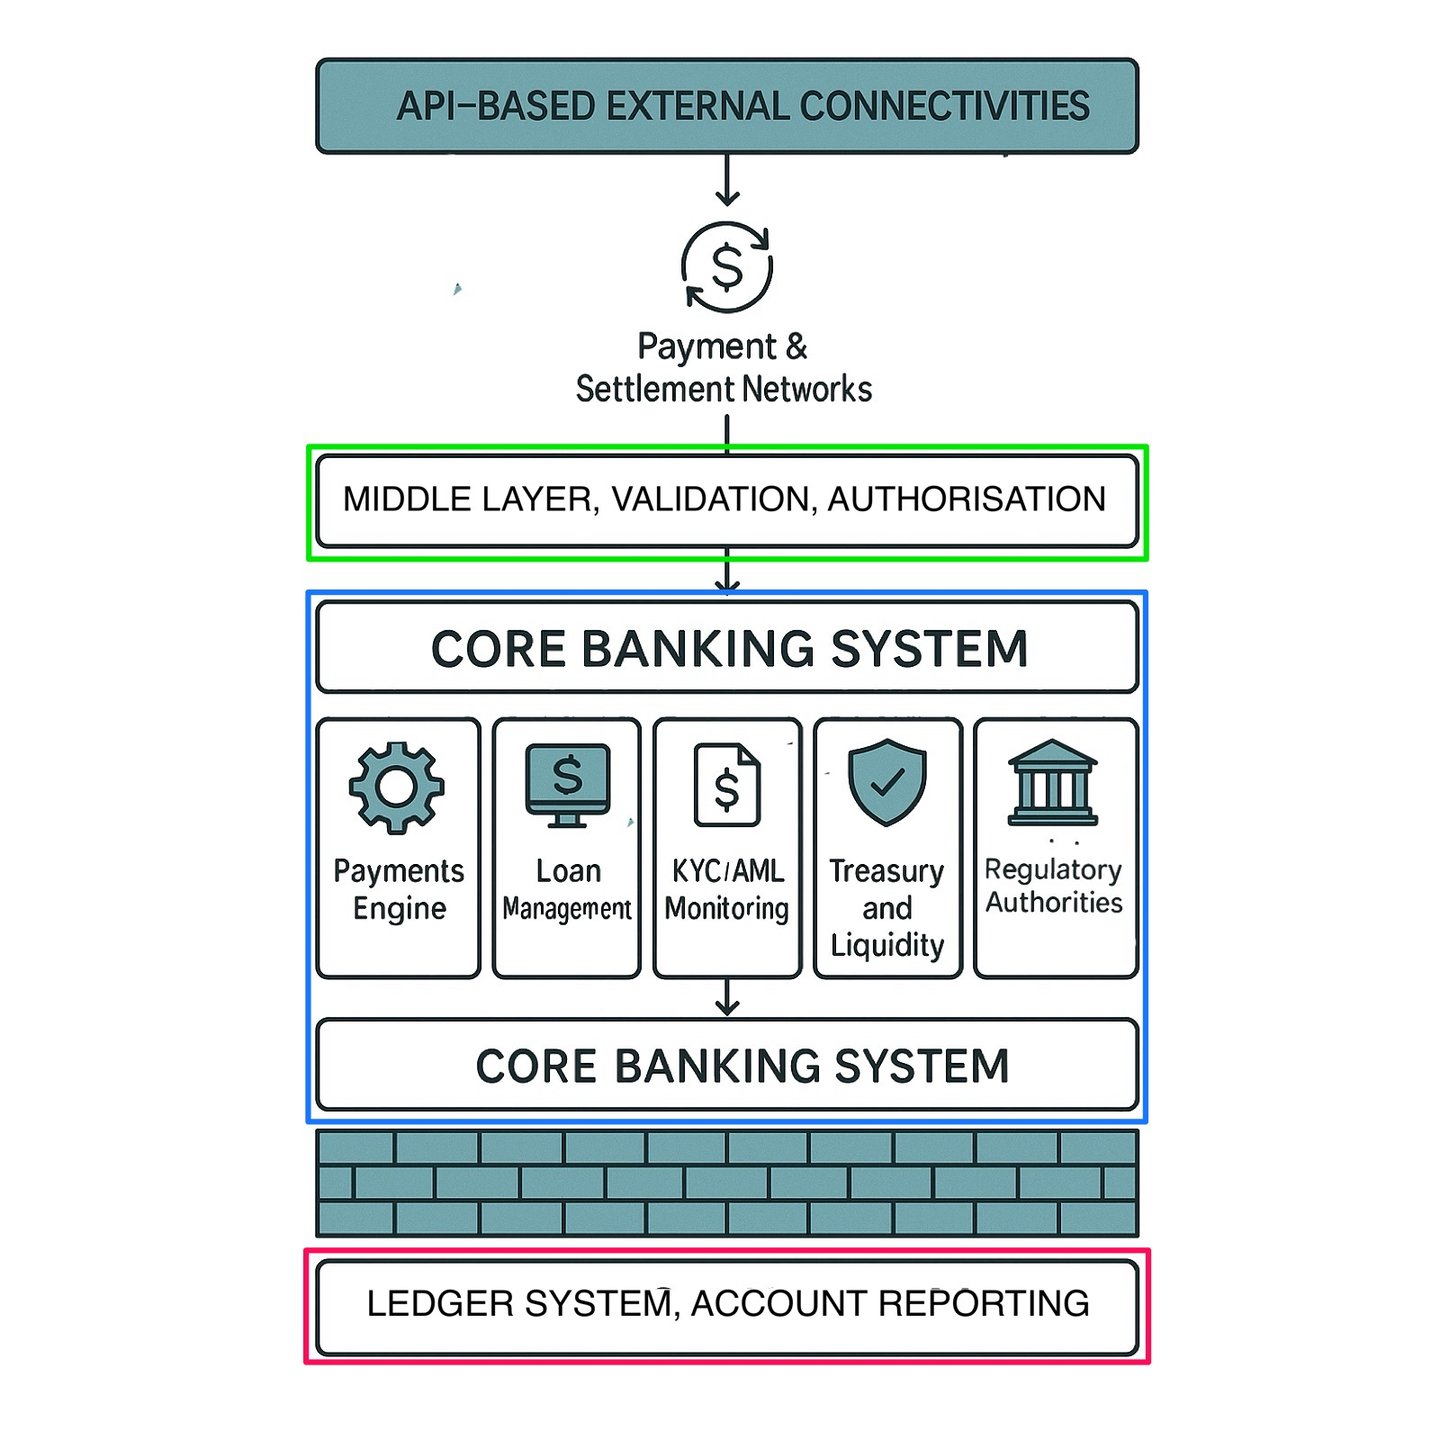
वित्तीय संस्थानों में निहित कठोर सुरक्षा आवश्यकताओं के कारण, बैंकिंग परिवेश में बाह्य API को कोर सिस्टम से, और बैंक की लेजर प्रणाली से तो और भी अधिक, एक निश्चित दूरी पर रखा जाता है। इस अप्रत्यक्ष संबंध के कई सुदृढ़ कारण हैं, जो सभी संवेदनशील जानकारी की सुरक्षा और बैंक के मूल कार्यों की परिचालन अखंडता से जुड़े हैं:
1. संवेदनशील डेटा का पृथक्करण
कोर सिस्टम में बैंक के ग्राहकों और प्रक्रियाओं का सबसे संवेदनशील और आवश्यक डेटा होता है, जैसे अभिलेख और ग्राहकों का वित्तीय विवरण, जबकि बही प्रणाली में सभी खातों की शेष राशियाँ और लेन-देन अभिलेख होते हैं। API के माध्यम से कोर या बही बैंकिंग प्रणालियों को बाहरी प्रणालियों के सीधे संपर्क में लाने से डेटा उल्लंघनों तथा डेटा और अभिलेखों में हेरफेर का जोखिम उल्लेखनीय रूप से बढ़ सकता है। API संपर्क को मध्यवर्ती स्तर या परिधीय प्रणाली तक सीमित रखकर बैंक डेटा तक पहुँच को नियंत्रित और जाँच के अधीन रख सकते हैं तथा अनजाने में या अनधिकृत रूप से होने वाले डेटा उल्लंघनों को रोक सकते हैं।
2. आक्रमण सतहों को न्यूनतम करना
बाहरी API को कोर या बही प्रणाली से सीधे जुड़ने की अनुमति देने से एक अतिरिक्त प्रवेश बिंदु बन जाएगा, जिससे आक्रमण-क्षेत्र बढ़ेगा और दुर्भावनापूर्ण तत्व उसका दुरुपयोग कर सकेंगे। बही तक सीधे पहुँचाने वाले संपर्क बिंदु जितने अधिक होंगे, हमलावरों द्वारा प्रणाली में सेंध लगाने का जोखिम उतना ही अधिक होगा। अप्रत्यक्ष संपर्क, जो प्रायः मिडलवेयर परत या API गेटवे के माध्यम से होते हैं, सुरक्षात्मक अवरोध का कार्य करते हैं: वे पहुँच संबंधी अनुरोधों की छानबीन और छँटाई करते हैं तथा उन्हें नियंत्रित एवं निगरानी-युक्त ढंग से संसाधित करते हैं।
3. उन्नत अभिगम नियंत्रण
बाहरी API प्रेषणों को मध्यवर्ती परत के माध्यम से भेजकर बैंक अतिरिक्त पहुँच नियंत्रण तंत्र लागू कर सकते हैं, जिनमें दर सीमा निर्धारण, प्रमाणीकरण और प्राधिकरण जाँच शामिल हैं। यह मध्यवर्ती प्रणाली प्रत्येक अनुरोध की प्रामाणिकता और वैधता का सत्यापन करती है और उसके बाद जाँचा गया डेटा या निर्देश आंतरिक बैंकिंग प्रणाली के भीतर कोर प्रणाली को अग्रेषित करती है। यह कठोर पहुँच नीतियाँ लागू करती है और सुनिश्चित करती है कि कोर से लेजर प्रणाली को केवल जाँचे गए अनुरोध ही प्रेषित हों।
4. डेटा अखंडता का आश्वासन
बाहरी API द्वारा सीधी पहुँच डेटा की अखंडता के लिए जोखिम उत्पन्न कर सकती है। यदि बाहरी प्रणालियाँ लेजर के साथ सीधे संपर्क करें, तो मामूली त्रुटियाँ या अनपेक्षित अंतःक्रियाएँ भी डेटा की संगति और सटीकता को बाधित कर सकती हैं। मध्यवर्ती परत की प्रणाली सत्यापन का कार्य करती है, API अनुरोधों का अनुवाद करती है और लेजर तक पहुँचने से पहले यह पुष्टि करती है कि वे सटीक और उपयुक्त हैं। वित्तीय अभिलेखों की स्थिरता और विश्वसनीयता बनाए रखने के लिए यह नियंत्रित अंतःक्रिया अत्यंत आवश्यक है।
5. विनियामक अनुपालन एवं लेखा परीक्षा
बैंक कठोर विनियामक ढाँचों के अंतर्गत कार्य करते हैं, जिनमें विशेष रूप से डेटा तक पहुँच और उसके संचालन के संबंध में कड़े सुरक्षा उपाय अपेक्षित होते हैं। यह सुनिश्चित करना कि बाहरी API अनुरोधों का प्रसंस्करण किसी अप्रत्यक्ष, नियंत्रित प्रणाली द्वारा हो, लेजर और बाहरी प्रणालियों के बीच स्पष्ट सीमा प्रदान करके अनुपालन को सरल बनाता है। यह प्रत्येक लेनदेन की विस्तृत लॉगिंग और ऑडिट को संभव बनाता है, जिससे लेजर के संवेदनशील डेटा को उजागर किए बिना प्रत्येक बाहरी अंतःक्रिया पूर्णतः अनुरेखणीय और उत्तरदायी रहती है।
6. प्रणालीगत जोखिमों में कमी
यदि बाहरी API सीधे लेजर प्रणाली से जुड़ें, तो उन API में कोई भी भेद्यता अथवा शोषण संस्था के मूल वित्तीय अभिलेखों को सीधे प्रभावित कर सकता है। अप्रत्यक्ष पहुँच बाहरी API में सुरक्षा उल्लंघन अथवा प्रणाली विफलता की स्थिति में लेजर को पृथक रखने की सुविधा देकर जोखिमों को सीमित और कम करने में सहायक होती है। कनेक्शनों को अप्रत्यक्ष रूप से संरचित करके बैंक यह सुनिश्चित करते हैं कि बाहरी प्रणालियों में समस्या आने पर भी महत्वपूर्ण प्रणालियाँ सुरक्षित, परिचालनरत और सुदृढ़ बनी रहें।
संक्षेप में
मिडलवेयर या API गेटवे का उपयोग करने वाला अप्रत्यक्ष कनेक्शन मॉडल यह सुनिश्चित करता है कि बैंक की बही बाहरी कनेक्शनों से उत्पन्न संभावित खतरों से सुरक्षित रहे, जबकि अधिकृत तृतीय पक्षों के साथ सुरक्षित और नियंत्रित डेटा विनिमय की अनुमति बनी रहे। यह स्तरित सुरक्षा वास्तुकला साइबर सुरक्षा की सर्वोत्तम पद्धतियों और विनियामक मानकों के अनुरूप डेटा की गोपनीयता, अखंडता और उपलब्धता को बनाए रखती है।
बैंकिंग API को और गहराई से समझें
बैंकिंग API मध्यस्थ के रूप में कार्य करते हैं, जो तृतीय-पक्ष डेवलपरों और व्यवसायों को बैंक की कार्यक्षमताओं और डेटा तक सुरक्षित, नियंत्रित ढंग से पहुँच प्रदान करते हैं। यह पहुँच ऐसे अनुप्रयोग बनाने के लिए निर्णायक है जो बैंक की प्रणालियों से सीधे संवाद कर सकें, और इस प्रकार शुरू से सब कुछ नए सिरे से बनाए बिना अनेक वित्तीय सेवाएँ संभव बनाती है।
बैंकिंग API के प्रकारों का विविध स्पेक्ट्रम
बैंकिंग API को मोटे तौर पर चार मुख्य प्रकारों में वर्गीकृत किया जाता है, जिनमें से प्रत्येक भिन्न उद्देश्य की पूर्ति करता है और विविध वित्तीय आवश्यकताओं को पूरा करता है:
- कोर बैंकिंग API: ये API जमा, ऋण और SME सीमा-पार लेन-देन जैसे बुनियादी बैंकिंग संचालनों पर केंद्रित हैं। इन आवश्यक सेवाओं तक पहुँच प्रदान करके, कोर बैंकिंग API फिनटेक अनुप्रयोगों को पारंपरिक बैंकिंग कार्यों को सहजता से समाहित करने में सक्षम बनाते हैं।
- प्लग एंड प्ले API: ट्रेडिंग और लेखांकन प्रक्रियाओं जैसे वित्तीय परिचालनों के अनुरूप तैयार किए गए इन API में OAuth के माध्यम से प्रमाणीकरण सेवाएँ भी शामिल हैं। इन्हें मौजूदा प्रणालियों में सरलता से एकीकृत करने के लिए डिज़ाइन किया गया है, जिससे त्वरित अंगीकरण और कार्यान्वयन संभव होता है।
- कार्ड, वॉलेट और ट्रांसफ़र API: इस श्रेणी में कार्ड जारी करना, वॉलेट, बहु-मुद्रा परिचालन और धोखाधड़ी की निगरानी शामिल हैं, जो प्रायः सॉफ़्टवेयर डेवलपमेंट किट (SDK) के साथ उपलब्ध कराए जाते हैं। ये भुगतान, मुद्रा विनिमय और लेन-देन की सुरक्षा से जुड़े अनुप्रयोगों के लिए अत्यंत महत्वपूर्ण हैं।
- एक्वायरिंग API: भुगतान एक्वायरिंग पर केंद्रित ये API मोबाइल भुगतान, निकट-क्षेत्र संचार (NFC) समाधान, ऑनलाइन कार्ड एक्वायरिंग और अन्य सुविधाएँ सक्षम बनाते हैं। ये उन माध्यमों के विस्तार में महत्वपूर्ण भूमिका निभाते हैं जिनके द्वारा व्यवसाय भुगतान स्वीकार कर सकते हैं।
REST बनाम SOAP: बैंकिंग API में आर्किटेक्चर शैलियाँ
बैंकिंग API में दो प्रमुख संचार प्रतिमान प्रचलित हैं:
- REST (Representational State Transfer) एक स्थापत्य शैली है: HTTP पर स्टेटलेस अनुरोध और प्रतिक्रियाएँ, जो प्रायः JSON वहन करती हैं। यह हल्की है और अच्छी तरह विस्तार-योग्य है, तथा आधुनिक ओपन-बैंकिंग इंटरफ़ेस में इसी का प्रभुत्व है।
- इसके विपरीत, SOAP (Simple Object Access Protocol) XML पर आधारित एक औपचारिक प्रोटोकॉल है जिसमें सुरक्षा (WS-Security) और त्रुटि-प्रबंधन के अंतर्निहित मानक हैं, और जो पुराने कोर-बैंकिंग एकीकरणों में अब भी प्रचलित है।
दोनों प्रतिमान अपने-अपने विशिष्ट लाभ प्रदान करते हैं, और उनके बीच चयन कार्यान्वित की जा रही बैंकिंग सेवा की विशिष्ट आवश्यकताओं पर निर्भर करता है।
बैंकिंग API वित्तीय क्षेत्र के डिजिटल रूपांतरण में अग्रणी भूमिका निभाते हैं और पारंपरिक बैंकिंग सेवाओं तथा नवोन्मेषी फिनटेक समाधानों के बीच सेतु का कार्य करते हैं। इन तकनीकी प्रगतियों को अपनाकर बैंक न केवल अपनी परिचालन दक्षता और ग्राहक सेवा को बेहतर बना सकते हैं, बल्कि निरंतर डिजिटल होती दुनिया में प्रतिस्पर्धी भी बने रह सकते हैं। जैसे-जैसे वित्तीय उद्योग विकसित होता रहेगा, बैंकिंग API का रणनीतिक उपयोग निस्संदेह इसके भविष्य को आकार देने में महत्वपूर्ण भूमिका निभाएगा।
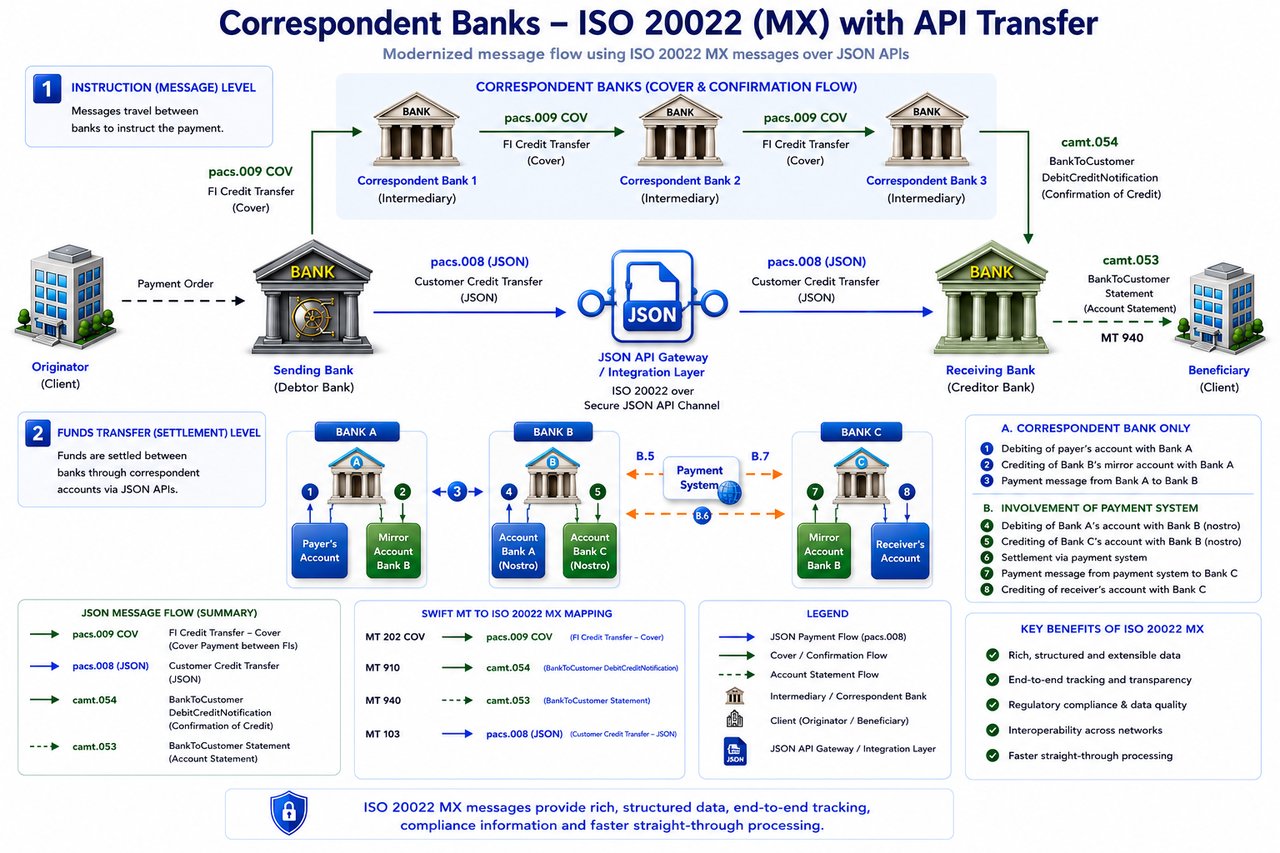
API-आधारित संचार प्रणालियों के बीच संरचित अंतःक्रिया को संभव बनाकर बैंकिंग परिचालन की दक्षता बढ़ाता है। तथापि, API स्वतंत्र भुगतान तंत्र नहीं हैं। API के माध्यम से प्रेषित डेटा, जिसमें JSON-प्रारूप के अनुरोध और प्रतिक्रियाएँ शामिल हैं, लेनदेन निर्देशों या प्रणाली संचार का प्रतिनिधित्व करता है, निपटान का नहीं।
API के माध्यम से आरंभ किए गए किसी भी अंतरण का निष्पादन अधिकृत वित्तीय संस्थाओं और मान्यता-प्राप्त भुगतान अवसंरचना पर निर्भर रहता है। API प्रतिक्रिया या संरचित डेटा आउटपुट की उपस्थिति, अपने आप में, इस बात की पुष्टि नहीं करती कि निधियाँ अंतरित हो चुकी हैं।
API-आधारित बैंकिंग परिवेश में JSON
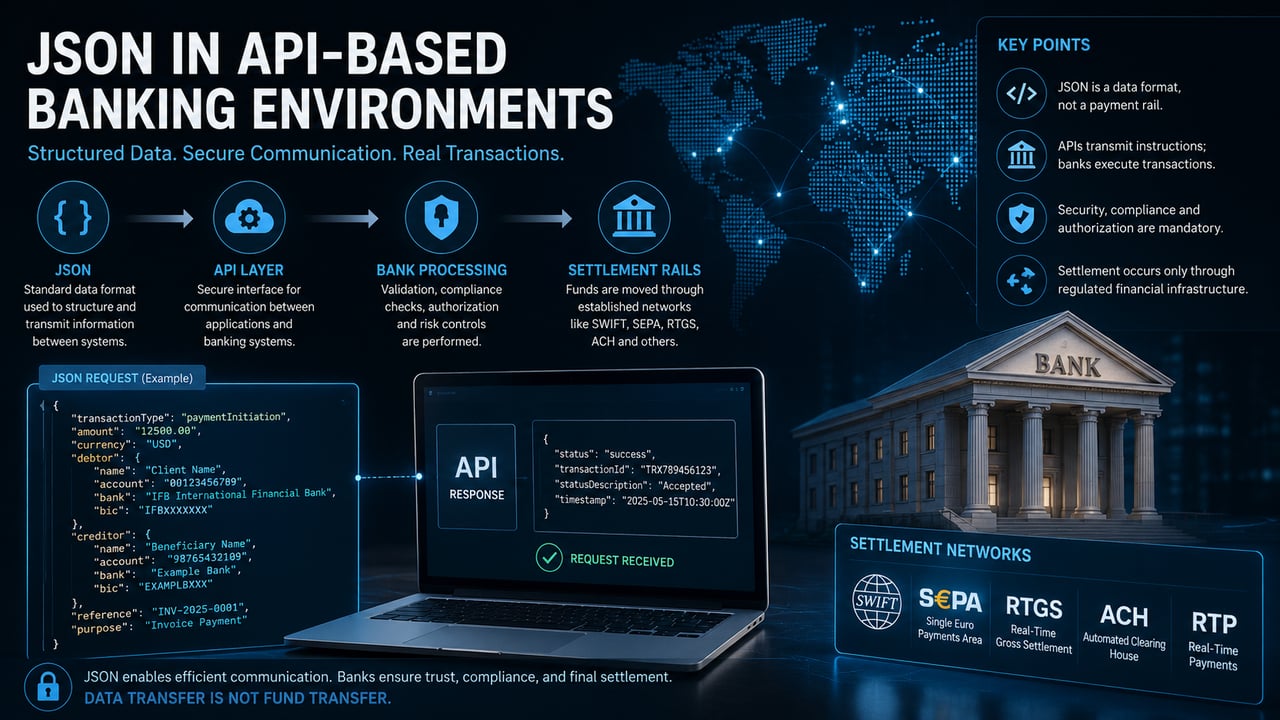
आधुनिक बैंकिंग अवसंरचना में JSON एक मानकीकृत डेटा प्रारूप के रूप में कार्य करता है, जिसका उपयोग API संचार स्तरों में किया जाता है। इसकी भूमिका पूर्णतः तकनीकी है: यह प्रणालियों के बीच सूचना को संरचित करता और प्रेषित करता है। यह लेनदेन निष्पादित नहीं करता, मूल्य धारण नहीं करता, और संस्थागत प्रक्रियाओं का स्थान नहीं लेता।
API-आधारित बैंकिंग में JSON का उपयोग सामान्यतः भुगतान निर्देशों, खाता डेटा, लेनदेन मेटाडेटा और प्रणाली प्रतिक्रियाओं को ऐसे प्रारूप में एन्कोड करने के लिए किया जाता है जो मशीन-पठनीय होने के साथ-साथ विभिन्न प्लेटफ़ॉर्मों पर अंतरसंचालनीय भी हो। इससे बाहरी अनुप्रयोग, ग्राहक इंटरफ़ेस और आंतरिक बैंकिंग प्रणालियाँ एक नियंत्रित परिवेश में कुशलतापूर्वक संवाद कर पाती हैं।
जब API के माध्यम से भुगतान आरंभ किया जाता है, तो निर्देश JSON प्रारूप में प्रेषित किया जा सकता है। तथापि, निधियों का वास्तविक अंतरण बैंक द्वारा SWIFT, SEPA, RTGS जैसे सुस्थापित भुगतान माध्यमों या अन्य मान्यता प्राप्त निपटान प्रणालियों के माध्यम से पृथक रूप से निष्पादित किया जाता है। JSON केवल निर्देश पहुँचाता है; वह निधियों का अंतरण नहीं करता।
API लेन-देन में कार्यात्मक भूमिका
व्यावहारिक रूप में, JSON क्लाइंट-साइड एप्लिकेशन और बैंकिंग अवसंरचना के बीच इंटरफ़ेस परत का कार्य करता है। एक सामान्य API अनुरोध में प्रेषक की पहचान, लाभार्थी का विवरण, खाता संख्याएँ, मुद्रा, राशि और लेन-देन संदर्भ जैसे संरचित फ़ील्ड शामिल हो सकते हैं। इस डेटा को प्राप्तकर्ता प्रणाली द्वारा सत्यापित और संसाधित किया जाता है, जो फिर यह निर्धारित करती है कि लेन-देन आगे बढ़ सकता है या नहीं।
एक बार सत्यापित हो जाने पर, निर्देश बैंक के आंतरिक प्रसंस्करण परिवेश में प्रवेश करता है, जहाँ अनुपालन जाँच, जोखिम नियंत्रण और प्राधिकरण प्रक्रियाएँ लागू की जाती हैं। इन चरणों के पश्चात ही लेन-देन उपयुक्त निपटान माध्यम की ओर अग्रसर होता है।
इसलिए JSON व्यापक लेनदेन जीवनचक्र का केवल एक घटक है। यह निम्नलिखित का स्थान नहीं लेता:
- संस्थागत प्राधिकरण
- अनुपालन सत्यापन
- खाता-स्तर पर सत्यापन
- समाशोधन और निपटान प्रक्रियाएँ
डेटा और निपटान के बीच पृथक्करण
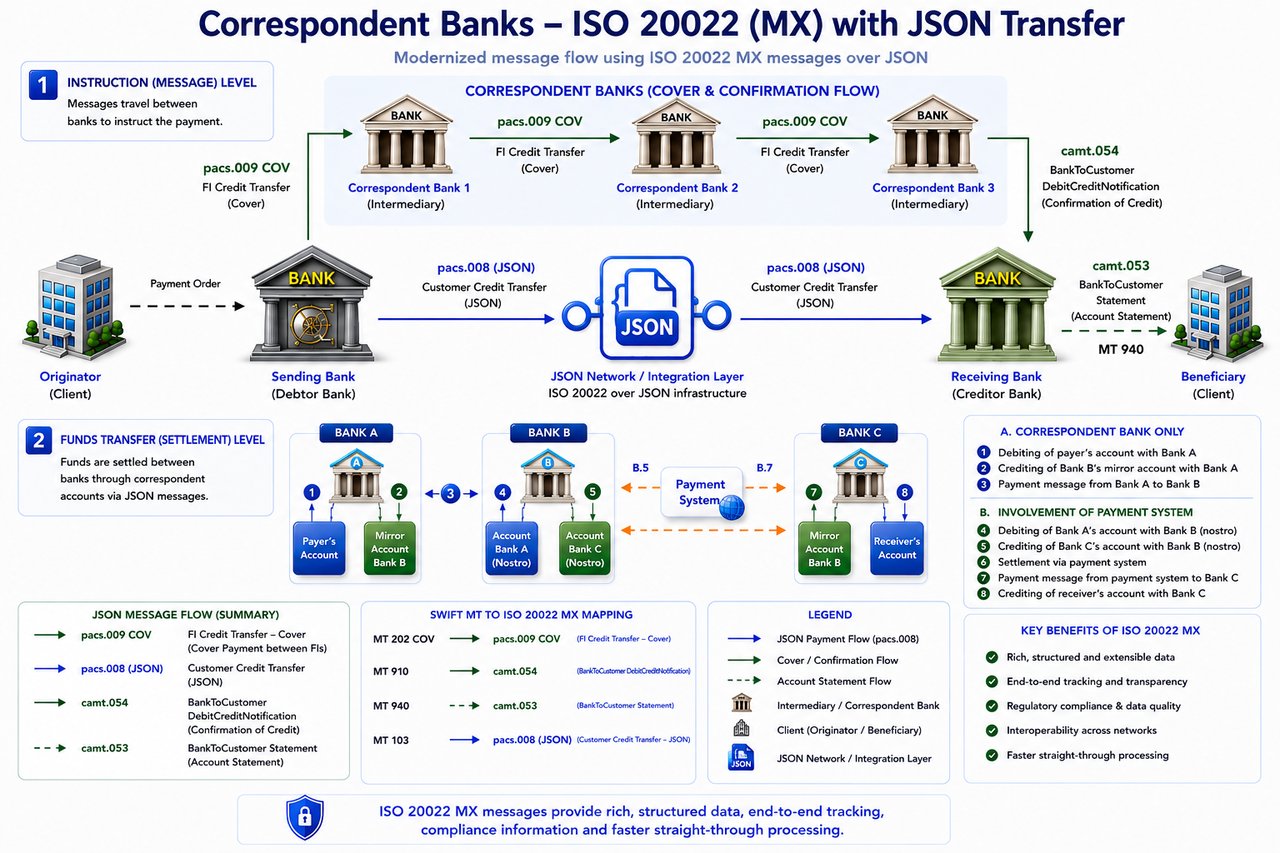
एक बार-बार उत्पन्न होने वाली भ्रांति तब सामने आती है जब डेटा प्रेषण को निधि के अंतरण के समान मान लिया जाता है। JSON, एक डेटा प्रारूप के रूप में, किसी लेनदेन का विस्तृत वर्णन कर सकता है, किंतु वह उस लेनदेन का सृजन या निपटान नहीं कर सकता। JSON पेलोड की उपस्थिति, चाहे वह देखने में कितना भी पूर्ण क्यों न हो, इस बात का प्रमाण नहीं है कि निधि का अंतरण हो चुका है।
यह अंतर परिचालनात्मक और जोखिम, दोनों संदर्भों में महत्वपूर्ण है। एक वैध अंतरण का निम्नलिखित में प्रतिबिंबित होना आवश्यक है:
- प्रेषक संस्था की बही
- प्राप्तकर्ता संस्था की बही
- मध्यवर्ती निपटान प्रणाली, जहाँ लागू हो
इन तत्वों के बिना, डेटा के किसी भी निरूपण के बावजूद, कोई अंतरण नहीं हुआ माना जाएगा।
बैंकिंग API के साथ एकीकरण
विनियमित परिवेशों में JSON सामान्यतः सुरक्षित API ढाँचों के भीतर समाहित होता है। ये ढाँचे प्रमाणीकरण, एन्क्रिप्शन और अभिगम नियंत्रण लागू करते हैं, जिससे यह सुनिश्चित होता है कि केवल अधिकृत संस्थाएँ ही वित्तीय डेटा आरंभ या प्राप्त कर सकें।
सामान्य उपयोग के उदाहरणों में शामिल हैं:
- ग्राहक इंटरफ़ेस के माध्यम से भुगतान आरंभ करना
- लेन-देन इतिहास की पुनःप्राप्ति
- शेष राशि संबंधी पूछताछ
- लाभार्थी प्रबंधन
- वास्तविक समय में स्थिति संबंधी अद्यतन
ये कार्यक्षमताएँ दक्षता और अंतर-संचालनीयता को बढ़ाती हैं, किंतु अंतर्निहित बैंकिंग अवसंरचना पर निर्भर बनी रहती हैं।
जोखिम संबंधी विचार
चूँकि JSON मानव-पठनीय है और उसकी प्रतिलिपि आसानी से बनाई जा सकती है, इसलिए नियंत्रित परिवेश के बाहर प्रस्तुत किए जाने पर उसके दुरुपयोग की आशंका रहती है। JSON दस्तावेज़ को बिना किसी कठिनाई के गढ़ा, संशोधित या जाली रूप में तैयार किया जा सकता है। अतः वह संपन्न लेनदेन के स्वतंत्र प्रमाण के रूप में कार्य नहीं कर सकता।
पेशेवर बैंकिंग व्यवहार में, सत्यापन सदैव संस्थागत अभिलेखों और मान्यता प्राप्त भुगतान प्रणालियों पर आधारित होता है, न कि स्वतंत्र डेटा प्रस्तुतियों पर।
अंतरण-संबंधी जोखिमों के अधिक व्यापक विवेचन के लिए देखें: अंतरण जोखिम एवं धोखाधड़ी जागरूकता
संस्थागत व्याख्या
IFB के परिचालन ढाँचे के भीतर, JSON को API संचार में प्रयुक्त एक तकनीकी मानक के रूप में मान्यता प्राप्त है। इसे भुगतान तंत्र या निपटान पद्धति के रूप में मान्यता प्राप्त नहीं है।
सभी लेन-देन, चाहे वे किसी भी प्रकार से आरंभ किए गए हों, अंततः विनियमित वित्तीय अवसंरचना के माध्यम से ही निष्पादित होने चाहिए। JSON संचार को सुगम बना सकता है, किंतु वह बैंकिंग की मूल कार्यप्रणाली को नहीं बदलता।
सारांश स्थिति
JSON संरचित डेटा विनिमय को सक्षम बनाकर डिजिटल बैंकिंग इंटरफ़ेस की दक्षता बढ़ाता है। इसकी उपयोगिता संप्रेषण में है, निष्पादन में नहीं। मुद्रा का अंतरण बैंकिंग संस्थाओं, विनियमित प्रणालियों और निपटान प्रक्रियाओं का कार्य बना रहता है। JSON उस ढाँचे के भीतर सूचना का माध्यम है, उसका विकल्प नहीं।
वैकल्पिक या पारंपरिक अंतरण विधियों से जुड़ी शब्दावली की व्याख्या बैंकिंग अवसंरचना के संदर्भ में की जानी चाहिए। ऐसे शब्द संचार माध्यमों, आंतरिक प्रसंस्करण विधियों या ऐतिहासिक प्रथाओं का वर्णन कर सकते हैं, किंतु वे विनियमित संस्थाओं, मान्यता प्राप्त भुगतान प्रणालियों और औपचारिक निपटान प्रक्रियाओं की आवश्यकता का स्थान नहीं लेते।
किसी भी अंतरण को, चाहे उसकी शब्दावली कुछ भी हो, अंततः स्थापित वित्तीय प्रणाली के भीतर संसाधित, क्लियर और मिलान किया जाना आवश्यक है।



अगला चरण
परिचय का अनुरोध करें
कुछ पंक्तियों में हमें बताएँ कि आप कौन हैं और आपके मन में क्या है। आपकी पूछताछ सीधे बैंक तक पहुँचती है और उसे गोपनीय रखा जाता है।
बातचीत करना चाहेंगे? 30 मिनट की वीडियो कॉन्फ़्रेंस बुक करें।
कुंजी विनिमय
वित्तीय संस्थानों के लिए कुंजी विनिमय प्रक्रिया
- यदि आपका प्रतिष्ठित वित्तीय संस्थान API के माध्यम से हमें प्रेषण करना चाहता है, तो हम आपसे अनुरोध करते हैं कि यहाँ उल्लिखित API कुंजी सत्यापन प्रक्रिया के दिशानिर्देश डाउनलोड करें और उनका सावधानीपूर्वक पालन करें।
- अपने API निर्देश हेतु डायनामिक आउटपुट AES कोड (कुंजी) उत्पन्न करने के लिए कृपया यहाँ क्लिक करें।
- API स्क्रिप्ट हमारे द्वारा उपलब्ध कराई जाएगी: उदाहरण
यदि आप हमारे पास स्थित अपने खातों में निधि या परिसंपत्तियाँ अंतरित करने के तरीके के बारे में और जानना चाहते हैं, तो कृपया Marie Mayer से संपर्क करें।