Frauduleuze overdrachten van digitale activa met behulp van "getokeniseerde bestanden"
IFB International Finance Bank – Waarschuwing ter voorkoming van fraude
International Finance Bank (“IFB”) heeft een toenemend aantal frauduleuze benaderingen vastgesteld met betrekking tot vermeende overdrachten van digitale activa van hoge waarde, die zogenaamd worden uitgevoerd via “getokeniseerde JSON-bestanden”, “crypto-hostontvangers”, “bankeindpunten”, “walletactiveringsprotocollen” of soortgelijke geïmproviseerde terminologie.
Deze schema's hebben niet uitsluitend betrekking op USDT. Hetzelfde fraudepatroon kan betrekking hebben op Bitcoin, Ethereum, stablecoins, getokeniseerde activa, claims inzake digitaal centralebankgeld, private blockchaincoins, gewrapte activa, zogenaamd met goud gedekte tokens, of fictieve digitale instrumenten die worden omschreven als “bank-grade” of “institutioneel”.
De terminologie verandert. De fraudearchitectuur blijft hetzelfde.
Een bestand, certificaat, code, screenshot, walletweergave, API-bericht of private "host" kan zelf geen eigendom van digitale activa bewijzen of deze overdragen. Een rechtmatige overdracht van digitale activa vereist controle over de betreffende wallet, een geldige cryptografische handtekening, verzending naar de betreffende blockchain of het betreffende settlementnetwerk en onafhankelijke verificatie.
De centrale misleiding
Fraudeurs beweren vaak dat digitale activa kunnen worden overgedragen door een bestand te verzenden, te uploaden of te "hosten". Het bestand wordt dan omschreven als JSON, XML, versleuteld, getokeniseerd, gecodeerd, ledger-ondersteund, geschikt voor smart contracts of door een bank gecertificeerd.
Dit is technisch onjuist.
Een databestand kan informatie bevatten. Het kan adressen, metagegevens, transactiesjablonen, schermafbeeldingen, verzonnen saldi of willekeurige beweringen bevatten. Het is op zichzelf geen wallet, bewaarrekening, bankinstrument of afwikkelingsmechanisme.
Digitale activa verplaatsen zich niet omdat een bestand dat zegt. Zij worden pas overgedragen wanneer een geldige transactie is geautoriseerd door de partij die de activa beheert en is geaccepteerd door het betrokken netwerk.
Hoe legitieme overdrachten van digitale activa verlopen
Bij echte afwikkeling van digitale activa is het doorslaggevende bewijs niet een document of een belofte. Het is verifieerbare zeggenschap en verifieerbare uitvoering.
De afzender moet de betreffende wallet of bewaarrekening beheersen. Een transactie moet naar behoren zijn geautoriseerd. Op een openbare blockchain betekent dat doorgaans een cryptografisch ondertekende transactie die naar het netwerk wordt verzonden. Zodra de transactie is geaccepteerd, kan zij onafhankelijk worden getoetst via de betreffende blockchain-explorer of de institutionele bewaarregistratie.
Voor institutionele activiteiten is deze technische laag slechts het begin. Een correcte uitvoering vereist ook identiteitsverificatie, sanctiescreening, analyse van de herkomst van middelen, beoordeling van de herkomst van vermogen, transactiemonitoring, toetsing van de rechtsbevoegdheid en goedkeuring door Compliance. Grote transacties worden niet legitiem door snelheid, urgentie of indrukwekkende terminologie.
Veelvoorkomende waarschuwingssignalen
Deze benaderingen maken vaak gebruik van verzonnen taal zoals “bank crypto host”, “host receiver”, “endpoint wallet”, “tokenised file”, “wallet release code”, “gas tranche”, “ledger activation”, “private blockchain encashment” of “beneficiary wallet registration”.
Dergelijke termen worden doorgaans ingezet om het ontbreken van daadwerkelijke bewaarneming, daadwerkelijke wallet-controle en daadwerkelijke afwikkelingsmechanismen te verhullen.
Een ander veelvoorkomend waarschuwingssignaal is het verzoek om informatie over de bankinfrastructuur, IP-adressen, servereindpunten, toegang tot wallets of privé-technische gegevens. Deze gegevens zijn niet nodig om een gewone blockchain-overdracht te ontvangen. Verzoeken van deze aard kunnen duiden op social engineering, phishing, cyberverkenning of een poging tot onbevoegde toegang.
Fraudeurs verwijzen bovendien vaak naar uitzonderlijke transactiebedragen, veelal honderden miljoenen of miljarden. Vervolgens wekken zij kunstmatige urgentie door te beloven dat de transactie binnen enkele uren kan worden afgerond als de ontvanger technische gegevens verstrekt, kosten betaalt of acceptatiedocumenten ondertekent. Dit is een klassieke drukopbouw.
Een andere indicator is het gebruik van irrationele commissiestructuren. Echte vermogenseigenaren staan geen buitensporige percentages af aan onbekende tussenpersonen alleen om liquide digitale activa te verplaatsen. Wanneer een voorstel buitensporige commissies belooft voor minimale inspanning, is de commerciële logica doorgaans frauduleus.
Risico van voorschotkosten
Veel van deze constructies leiden uiteindelijk tot een betalingsverzoek. De betaling kan worden aangeduid als gas, activeringskosten, compliancevergoeding, registratievergoeding, validatiekosten, fiscale vrijgave, vrijgavevergoeding, verzekeringsborg, wallet-funding, mirror transaction of liquiditeitsbewijs.
Deze benamingen veranderen niets aan de kern. Het slachtoffer wordt gevraagd geld te betalen voordat enige onafhankelijk verifieerbare overdracht van activa heeft plaatsgevonden.
Geen voorzichtige instelling dient vooruitbetalingen te verrichten aan onbekende tegenpartijen in ruil voor beweerde toegang tot digitale activa die niet zijn geverifieerd via erkende bewaarnemings-, bank- of blockchainprocedures.
Documenten zijn geen afwikkeling
Frauduleuze partijen leggen vaak akten van cessie, bankbrieven, screenshots, certificaten, codes, transactieoverzichten, wallet-uitdraaien of zogenaamde compliance-formulieren over.
Dergelijke stukken kunnen vervalst, irrelevant of commercieel zonder betekenis zijn.
Een document kan een transactie ondersteunen, maar kan de afwikkeling niet vervangen. Juridische documentatie bewijst niet dat een digitaal activum bestaat, dat de afzender erover beschikt, dat het vrij is van bezwaring, dat het een rechtmatige herkomst heeft of dat het kan worden overgedragen.
Voor digitale activa bestaat de minimumdrempel uit onafhankelijke verificatie van het actief, de wallet of bewaarrekening, de beherende partij, de transactiehistorie en de rechtmatige herkomst van de middelen.
Standpunt van IFB
IFB beschouwt ongevraagde voorstellen met “getokeniseerde bestanden”, “crypto-hosts”, “bankeindpunten”, “walletactivering”, “private verzilvering” of vergelijkbare constructies als hoogrisicovol, tenzij zij onafhankelijk zijn geverifieerd via erkende juridische, bancaire, bewaarnemings- en blockchainkanalen.
IFB accepteert geen voorstellen met digitale activa die zijn gebaseerd op niet-verifieerbare bestanden, schermafbeeldingen, privécodes, servereindpunten of informele toezeggingen van tussenpersonen.
IFB verstrekt geen gegevens over private-bankinginfrastructuur, servereindpuntgegevens, walletgegevens, private sleutels, seed phrases, vooruitbetalingen of institutionele bevestigingen voor transacties die niet onafhankelijk kunnen worden geverifieerd.
Beschermende maatregelen
Cliënten en tegenpartijen dienen een eenvoudige maatstaf te hanteren: indien de activa werkelijk bestaan, kunnen zij worden geverifieerd aan de hand van legitieme bewaarnemingsregistraties of bewijs op de blockchain. Indien de afzender erover beschikt, kan de afzender de beschikkingsmacht aantonen. Indien de transactie rechtmatig is, kan de afzender volledige identiteits-, bronvanmiddelen- en compliancedocumentatie overleggen.
Elke weigering om dergelijk bewijs te leveren moet worden beschouwd als een wezenlijk waarschuwingssignaal.
Verdachte benaderingen dienen te worden voorgelegd aan de afdelingen compliance, juridische zaken en cyberbeveiliging voordat enige verdere interactie plaatsvindt. Er mogen geen operationele gegevens, betalingen, handtekeningen of toegang tot wallets worden verstrekt totdat de transactie formeel is geverifieerd.
Kortom
Fraude met digitale activa berust steeds vaker op technisch toneelspel. Fraudeurs gebruiken complexe taal, verzonnen bankfuncties en gefabriceerde, op bestanden gebaseerde procedures om de schijn van verfijning te wekken.
De basisbeginselen blijven eenvoudig. Een bestand is geen wallet. Een screenshot is geen bewijs van middelen. Een serverendpoint is geen afwikkelingskanaal. Een document is geen blockchaintransactie. Een belofte van buitensporige commissie is geen commerciële legitimiteit.
Legitieme overdrachten van digitale activa zijn verifieerbaar, geautoriseerd, conform de regelgeving en controleerbaar. Elk voorstel dat deze normen omzeilt, dient te worden afgewezen.
Een JSON-bestand (“JavaScript Object Notation”) is eenvoudigweg een gestructureerd tekstbestand dat wordt gebruikt om gegevens op te slaan en uit te wisselen tussen systemen, applicaties of servers. Het kan informatie bevatten zoals walletadressen, saldi, transactie-instructies of metadata, maar is zelf geen wallet, bankinstrument of overdraagbaar digitaal activum.
Een JSON-bestand kan niet zelfstandig cryptovaluta verzenden, vrijgeven of overdragen zonder een geldige cryptografische transactie die op het betreffende blockchainnetwerk wordt uitgevoerd.
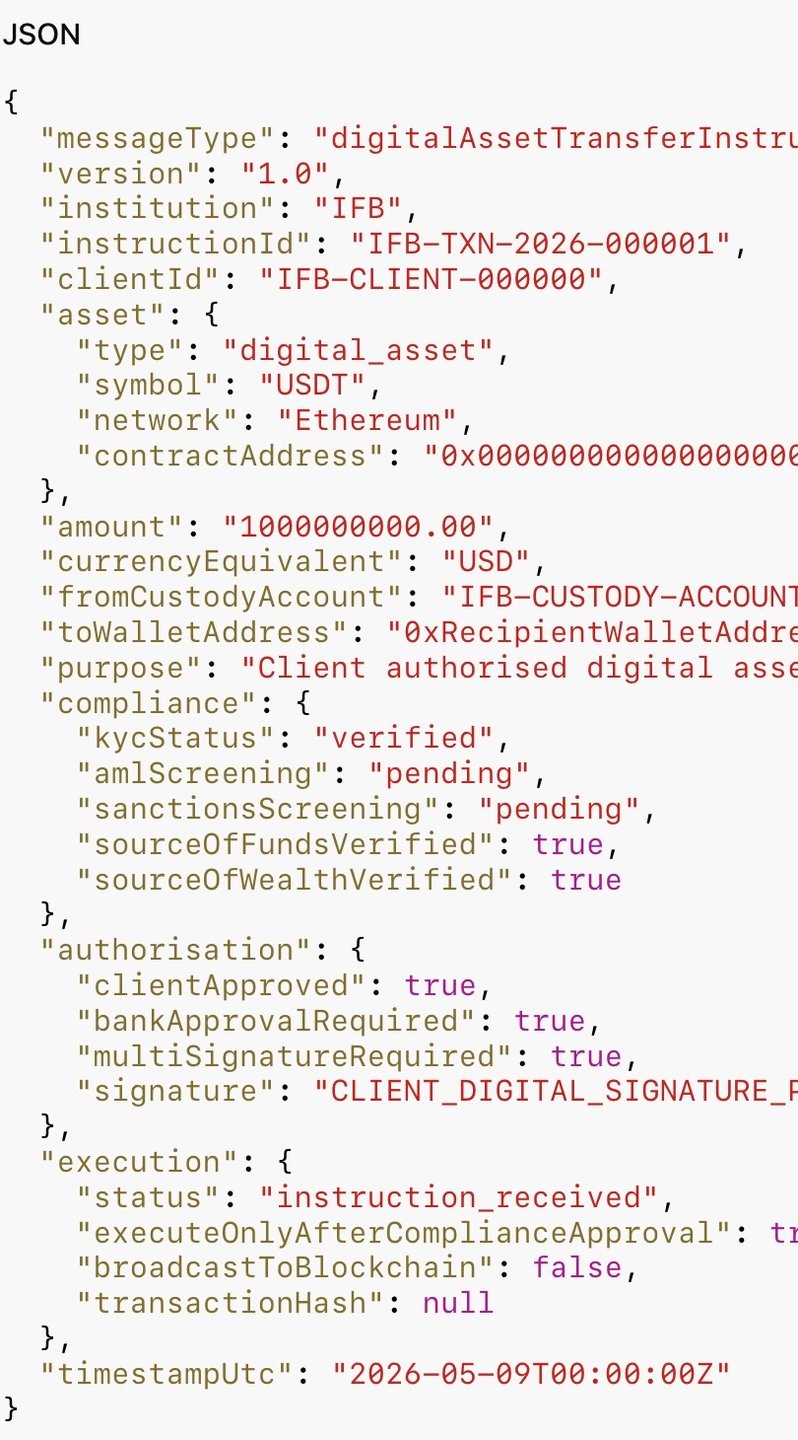
Een JSON-bestand kan op rechtmatige wijze fungeren als instructiebericht binnen de interne digitale-activa-infrastructuur van een bank, maar uitsluitend onder strikt gecontroleerde voorwaarden. In dat geval bevat of verplaatst het JSON-bestand zelf geen cryptovaluta. Het bevat slechts gestructureerde transactie-instructies die worden geïnterpreteerd door de bevoegde backendsystemen van IFB.
Indien een IFB-cliënt bijvoorbeeld reeds beschikt over geverifieerde bewaarneming van digitale activa bij de Bank, kan een JSON-bericht gegevens bevatten zoals:
- identificatiecode van de cliëntrekening
- blockchainnetwerk
- walletadres van de ontvanger
- tokentype
- transactiebedrag
- compliance-referenties
- cryptografische handtekeningen
- API-authenticatiegegevens
Na ontvangst zouden de interne systemen van IFB het volgende valideren:
- cliëntauthenticatie
- eigendom van de wallet
- rekeningsaldi
- AML/KYC-compliance
- sanctiescreening
- limieten van het transactiebeleid
- interne autorisatiebevoegdheden
Indien alle controles worden doorstaan, kan de bewaarnemingsinfrastructuur of het treasury-walletsysteem van IFB vervolgens een daadwerkelijke blockchaintransactie genereren met behulp van de beveiligde privésleutels of de bewaarnemingsomgeving van de Bank. De feitelijke overdracht vindt pas plaats wanneer de geautoriseerde ondertekeningsinfrastructuur van IFB de transactie cryptografisch ondertekent en uitzendt naar het blockchainnetwerk.
Het cruciale onderscheid is het volgende:
het JSON-bestand draagt zelf geen crypto over.
De bank draagt crypto over nadat zij de instructie zelfstandig heeft gevalideerd en een echte blockchaintransactie heeft uitgevoerd vanuit activa die reeds onder bewaarneming worden gehouden.
Dit is vergelijkbaar met SWIFT-berichtenverkeer in het traditionele bankwezen. Een SWIFT-MT103-bericht bevat zelf geen geld. Het is een geauthenticeerde instructie waardoor bancaire systemen middelen verplaatsen via gereguleerde afwikkelingsinfrastructuur. JSON in institutionele systemen voor digitale activa kan een vergelijkbare orkestratiefunctie vervullen, maar nooit als zelfstandig toonderinstrument.


Volgende stap
Een kennismaking aanvragen
Vertelt u ons in enkele regels wie u bent en wat u voor ogen heeft. Uw aanvraag gaat rechtstreeks naar de Bank en wordt vertrouwelijk behandeld.
Spreekt u liever met ons? Plan een videoconferentie van 30 minuten.