
Alternatieve overdrachtsmethoden
API- en JSON-overdrachten

Activering van API- en JSON-diensten bij IFB
API-diensten worden geactiveerd op verzoek van de cliënt, zodra zijn rekening in goede orde is:
- Het handhaaft het minimumsaldo,
- vertoont een consistente financiële staat van dienst, en
- sluit aan bij legitieme zakelijke activiteiten.
Daarnaast moet de rekening
- geen openstaande compliancekwesties, en
- alle transacties moeten voldoen aan de internationale financiële regelgeving.
Definitieve activering is onderworpen aan interne beoordeling en goedkeuring door ons team voor compliance en risicobeheer.
Een bericht is geen geld
Waarom geen SWIFT-bericht, telex of server zonder settlement geld verplaatst, in 90 seconden.
Een document verifiëren met VL1 →Een betalingsbericht, betalingsbewijs of bevestiging ontvangen? Laat het controleren voordat u erop vertrouwt.
Onze API-diensten
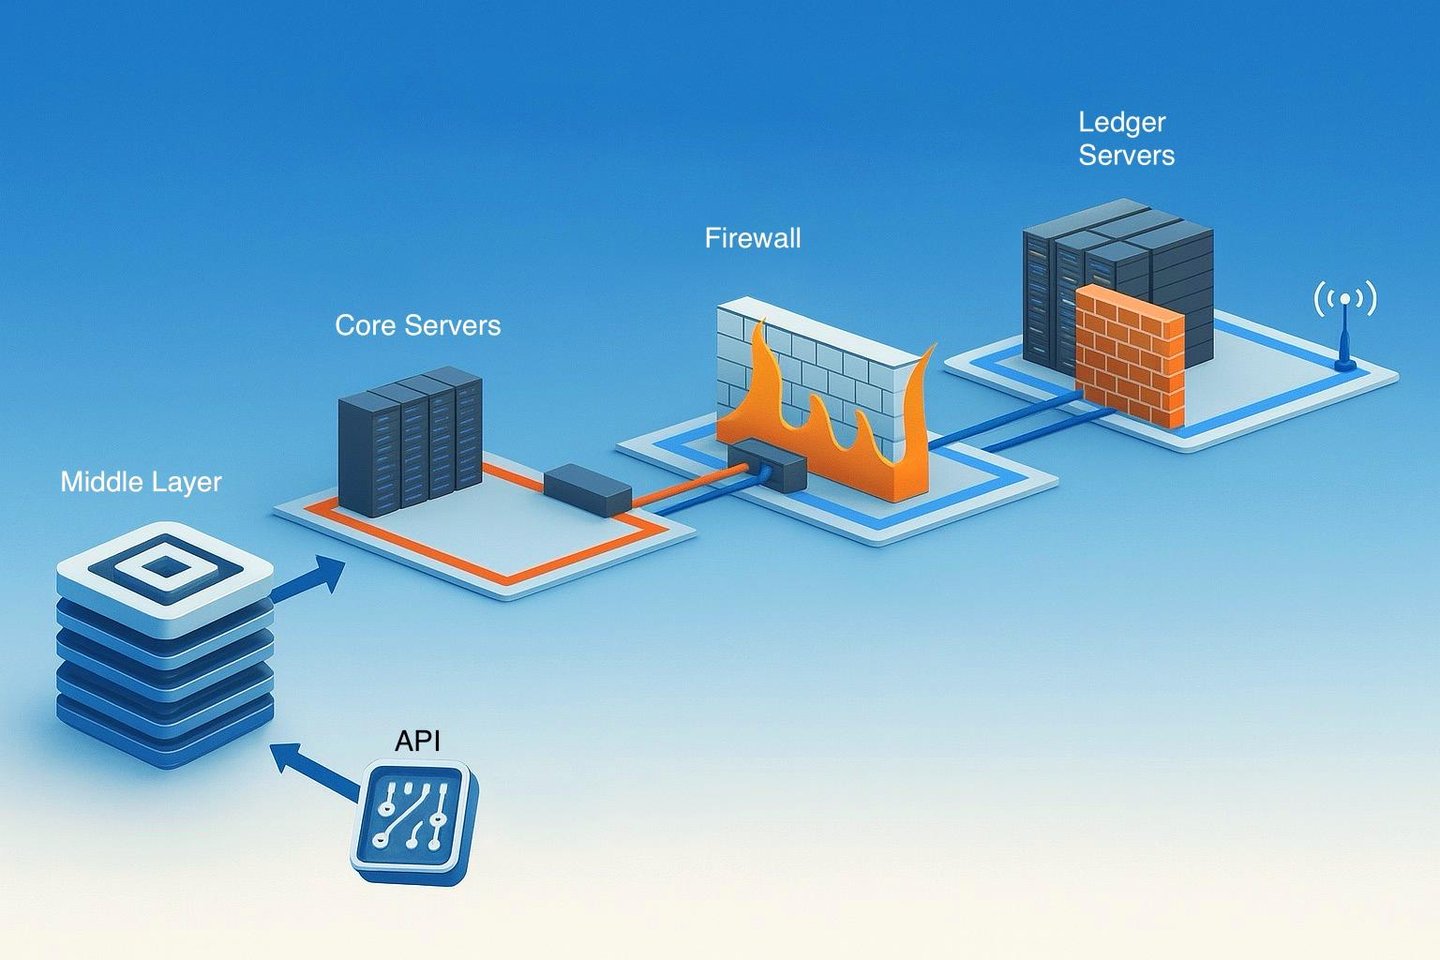
Bij API-overboekingen zijn de verbindingen strikt beperkt tot de externe servers van de bank of, in bepaalde gevallen, tot kernservers die zijn aangewezen voor bijzondere cliëntinteracties. Deze systemen zijn echter nooit rechtstreeks gekoppeld aan de grootboekservers van de bank, waar de feitelijke financiële gegevens worden bijgehouden. Deze scheiding zorgt ervoor dat de grootboekservers volledig geïsoleerd blijven, waarmee de activa van de bank worden beschermd en de integriteit van alle financiële activiteiten binnen het beveiligde kader van het banksysteem wordt gewaarborgd.
Voor onze richtlijn voor het aansluiten op onze API-diensten kunt u naar beneden scrollen tot het einde van deze pagina (Procedure voor sleuteluitwisseling voor financiële instellingen).
Onze API- en JSON-diensten
Wij bieden API-diensten aan aan onze selecte cliëntenkring van vermogende particulieren en gevestigde zakelijke entiteiten, met bijzondere nadruk op discretie, vertrouwelijkheid en institutionele integriteit.
Alle API-transacties worden uitsluitend uitgevoerd tussen banken die volledig zijn geïntegreerd in het internationale bankwezen, waardoor niet alleen de veilige uitwisseling van geauthenticeerde API-berichten, maar ook de doeltreffende en tijdige afwikkeling van middelen is gewaarborgd. Tegenpartijen zonder een dergelijke integratie kunnen weliswaar berichten versturen, maar zijn van nature niet in staat de financiële afwikkeling te voltooien.
Bij API-overboekingen kunnen middelen niet worden "gedownload" van de grootboekservers van een bank, aangezien deze systemen altijd volledig zijn afgeschermd van externe toegang. In tegenstelling tot digitale bestanden die in de cloud of op een gewone server of computer zijn opgeslagen, moeten middelen altijd worden overgedragen via het beveiligde en gereguleerde kader van het wereldwijde banksysteem, zodat zowel hun integriteit als de compliance van elke transactie gewaarborgd is.
Empirisch gezien is meer dan 77% van de aan ons voorgelegde API-transacties afkomstig van niet-bancaire entiteiten of van banken die niet in staat zijn geldmiddelen te verzenden.
Wij daarentegen zijn in staat transacties uit te voeren zonder bedragslimiet, uitsluitend onder voorbehoud van een zorgvuldige verificatie van de initiërende instelling en haar aantoonbare vermogen om de afwikkeling te verrichten.

API (Application Programming Interface)
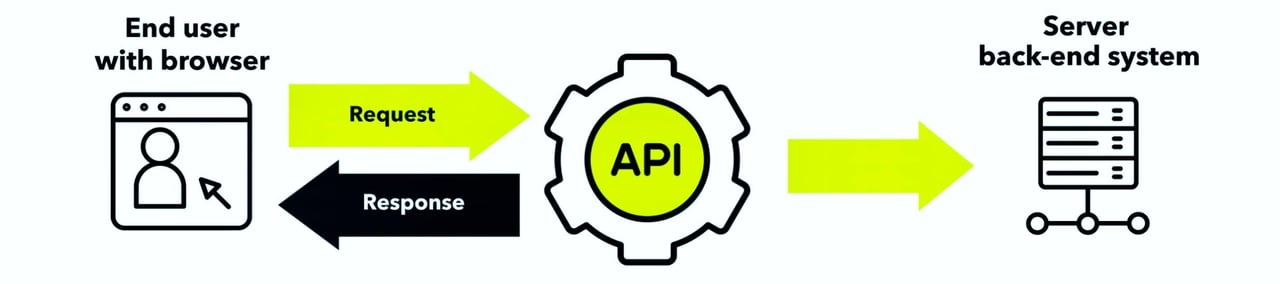
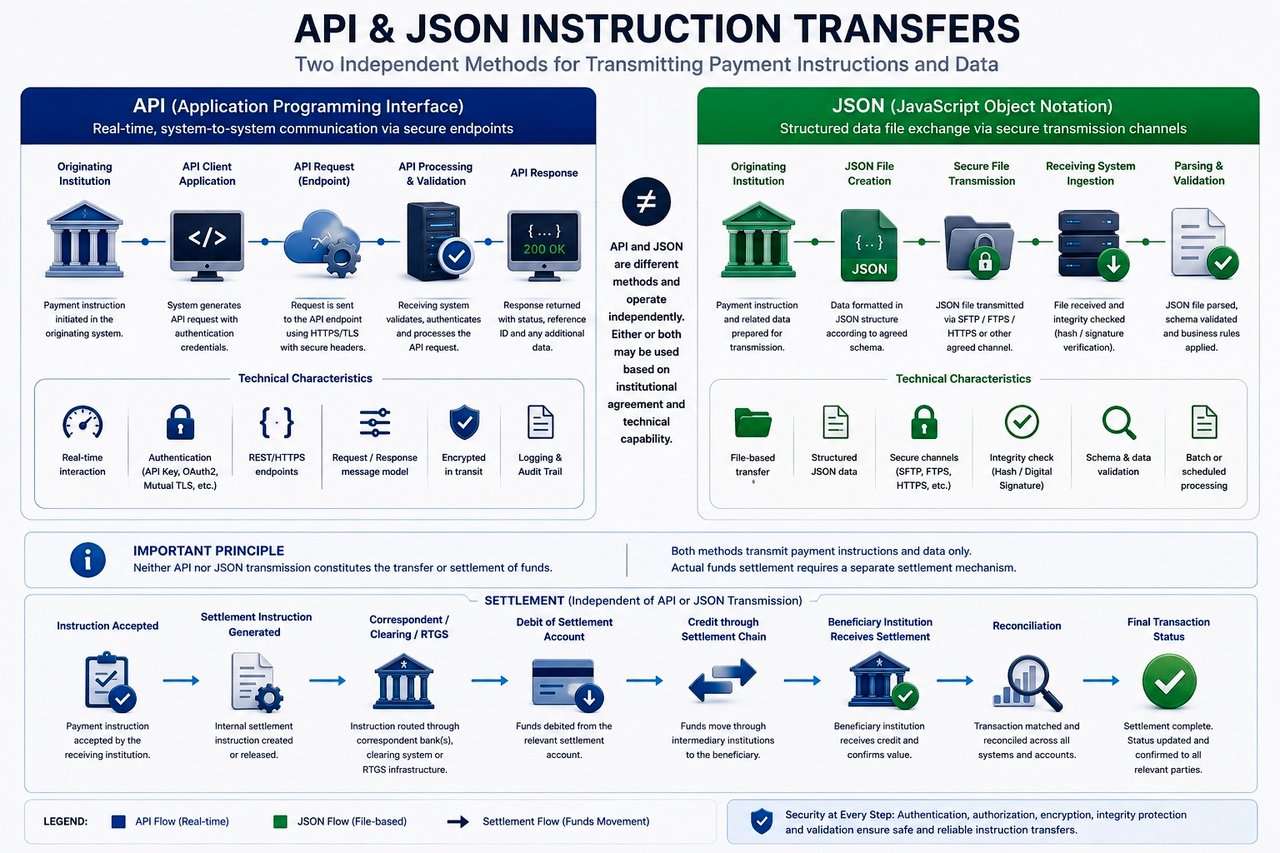
In tegenstelling tot een wijdverbreid misverstand draagt een API zelf geen gelden over. Een API fungeert als een geavanceerd communicatiekanaal, een interface, tussen verschillende banksoftwaresystemen of tussen de klant en de backendserver van de bank, die niet is gekoppeld aan het kernbanksysteem van de bank. De rol ervan is bepalend voor het uitgeven van verzoeken en opdrachten aan de digitale infrastructuur van een bank via een softwarekoppeling.
- Opdrachten uitgeven en informatie opvragen: In de kern voert een API in de banksector zelf geen financiële transacties uit. Hij fungeert veeleer als bode die verzoeken van externe applicaties doorgeeft aan de internetgerichte systemen van de bank. Wanneer bijvoorbeeld via een API een instructie tot het initiëren van een transactie wordt verzonden, geeft de API dit verzoek slechts door aan de transactieverwerkingssystemen van de bank. De daadwerkelijke geldverplaatsing wordt vervolgens aangestuurd door de interne mechanismen van de bank, die berusten op strikte beveiligings- en compliancevoorschriften en in verbinding staan met correspondentbanken, RTGS of RTP.
- Facilitator van beveiligde communicatie: De belangrijkste functie van een bank-API is te zorgen voor beveiligde en efficiënte communicatie tussen externe applicaties en de interne systemen van de bank. Dit omvat zowel het indienen van transactieverzoeken als het opvragen van rekeninggerelateerde gegevens. Door het gebruik van geavanceerde versleuteling en authenticatiemaatregelen waarborgen API’s dat deze communicatie zowel veilig is als uitsluitend toegankelijk voor geautoriseerde entiteiten. Deze rol kan worden vergeleken met een zeer veilige en efficiënte postdienst, die ervoor zorgt dat berichten tussen twee partijen nauwkeurig en vertrouwelijk worden bezorgd.
- Verbetering van bankdiensten: Hoewel de directe overdracht van geldmiddelen buiten het bereik van API's valt, spelen zij een cruciale rol bij het verbeteren van de toegankelijkheid en functionaliteit van bankdiensten. Doordat zij de uitwisseling van opdrachten en informatie mogelijk maken, stellen API's applicaties van derden in staat een breed scala aan bankgerelateerde diensten aan te bieden. Daaronder vallen realtime inzage in rekeningsaldi en transactiehistorie, en het initiëren van transacties die vervolgens door de eigen systemen van de bank worden verwerkt.
- Naleving van regelgeving en gegevensintegriteit: Bij de uitvoering van hun taken houden bankgerelateerde API's zich aan strikte regelgevende normen die zijn bedoeld om consumentengegevens te beschermen en de integriteit van financiële transacties te waarborgen. Zij handelen binnen de grenzen van wettelijke en regelgevende kaders, zoals PSD2 in Europa, die de veilige en gestandaardiseerde uitwisseling van financiële gegevens voorschrijven. Zo dragen API's bij aan het ecosysteem van digitaal bankieren, niet als directe facilitators van geldoverboekingen, maar als beveiligde kanalen voor het initiëren van transacties en het raadplegen van financiële informatie.
- Verbeterde schaalbaarheid: Dankzij API's kunnen banken en fintechbedrijven hun activiteiten eenvoudig opschalen door te integreren met externe diensten en systemen.
- Verbeterde cliëntervaring: Door gebruik te maken van API's kunnen financiële instellingen een persoonlijkere en soepelere bankervaring bieden, die aansluit bij de veranderende verwachtingen van digitaal vaardige cliënten.
- Operationele efficiëntie: API's maken de automatisering van routinetaken mogelijk, waardoor handmatige fouten afnemen en de efficiëntie van bankactiviteiten toeneemt
- Innovatie en samenwerking: Het open karakter van API's bevordert innovatie doordat het samenwerking mogelijk maakt tussen banken, fintechstartups en andere aanbieders van financiële diensten.
De essentie van een API in het bankwezen is niet het rechtstreeks overmaken van geld, maar het fungeren als een geavanceerde softwaretussenlaag die verzoeken communiceert en informatie ophaalt. Door deze beveiligde en gestructureerde communicatie verrijken API’s de digitale bankomgeving: zij maken een groot aantal diensten mogelijk en waarborgen tegelijk de naleving van de hoogste normen op het gebied van beveiliging en regelgeving.
Externe API's
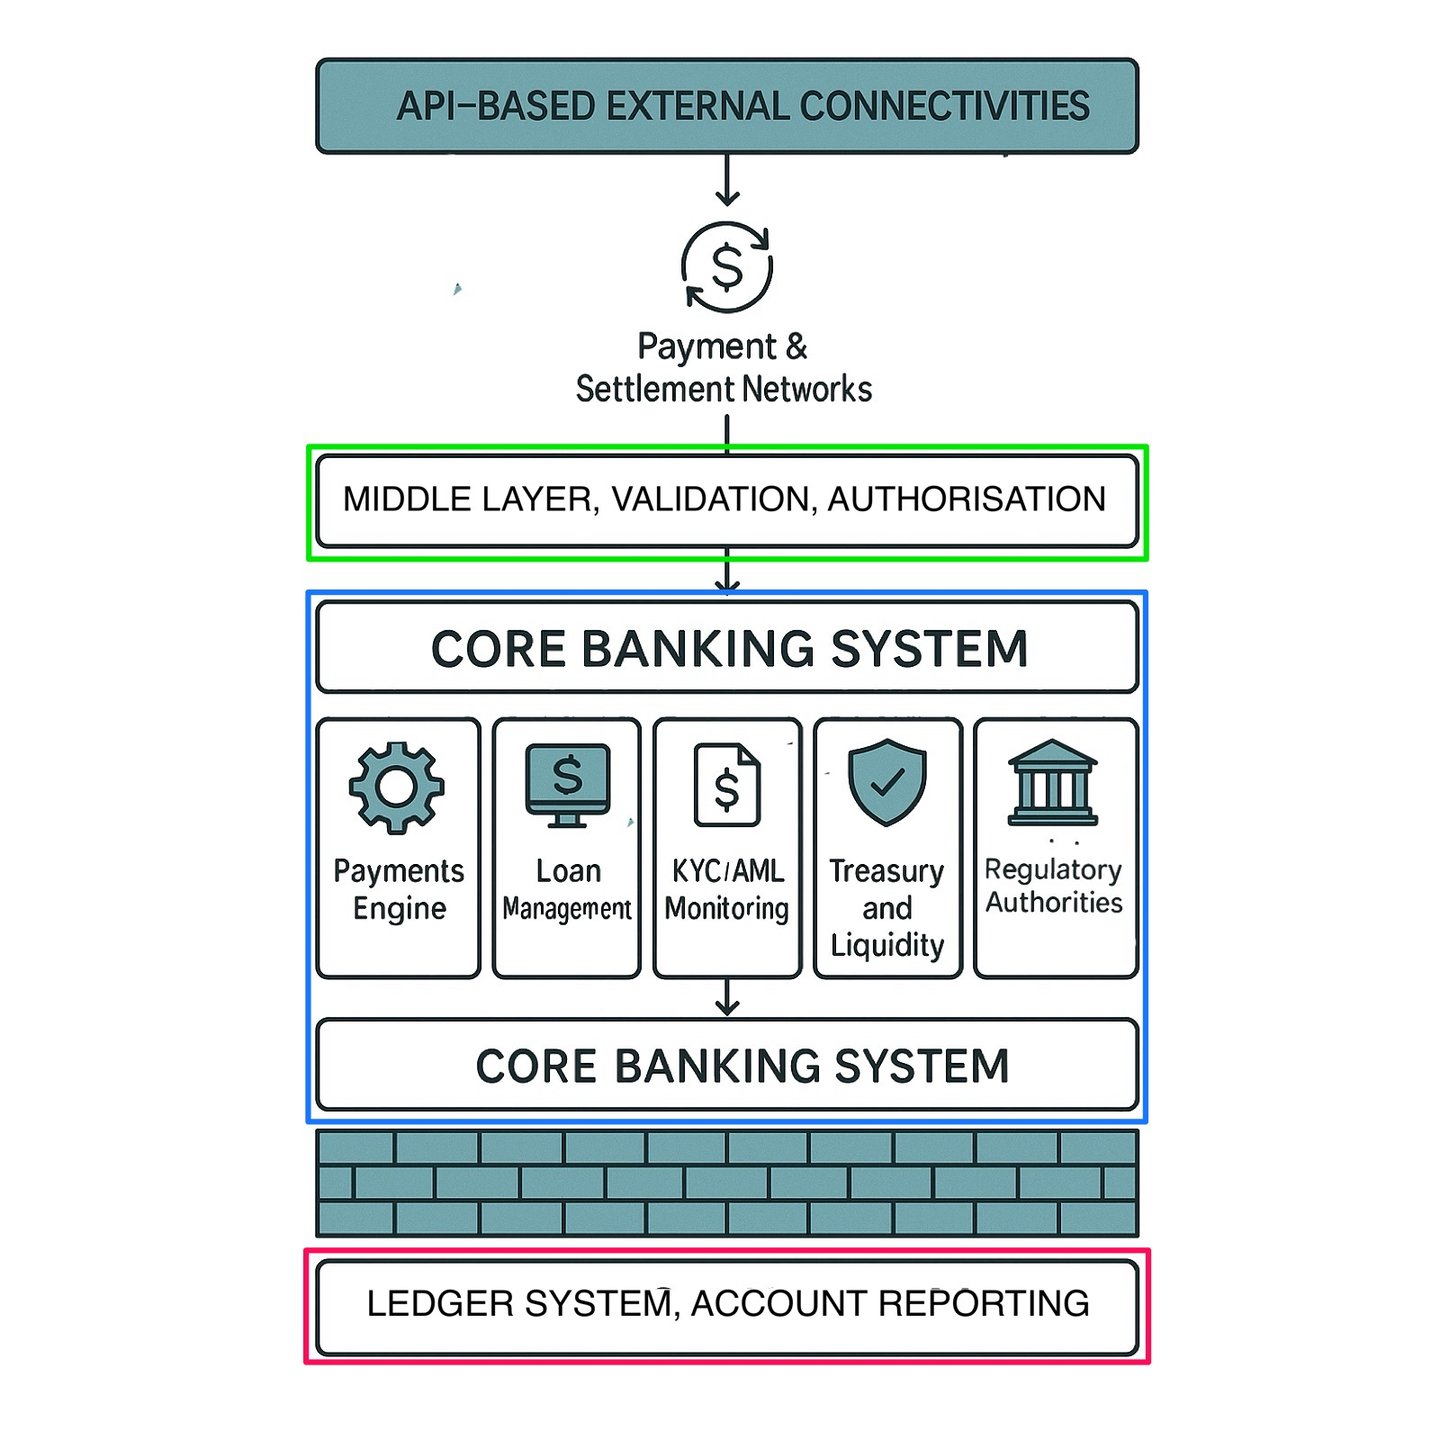
Externe API's worden in bankomgevingen op afstand gehouden van het kernsysteem en nog meer van het grootboeksysteem van de bank, vanwege de strenge beveiligingseisen die eigen zijn aan financiële instellingen. Er zijn verscheidene dwingende redenen voor deze indirecte koppeling, die allemaal samenhangen met de bescherming van gevoelige informatie en de operationele integriteit van de kernfuncties van de bank:
1. Isolatie van gevoelige gegevens
Het kernsysteem bevat de meest gevoelige en essentiële gegevens van cliënten en processen binnen een bank, zoals dossiers en financiële klantgegevens, en het grootboeksysteem bevat alle rekeningsaldi en transactiegegevens. Directe blootstelling van de kern- of grootboeksystemen van de bank aan externe systemen via API's zou het risico op datalekken en manipulatie van gegevens en registers aanzienlijk kunnen vergroten. Door API-interacties te beperken tot een tussenlaag of perifeer systeem kunnen banken de toegang tot gegevens beheersen en controleren en onbedoelde of onbevoegde datalekken voorkomen.
2. Beperking van aanvalsoppervlakken
Wanneer externe API's rechtstreeks verbinding mogen maken met het kern- of grootboeksysteem, ontstaat een extra toegangspunt, waardoor het aanvalsoppervlak toeneemt dat door kwaadwillenden kan worden misbruikt. Hoe meer verbindingspunten rechtstreeks naar het grootboek leiden, hoe groter het risico dat aanvallers het systeem weten binnen te dringen. Indirecte verbindingen, doorgaans via een middlewarelaag of API-gateway, fungeren als beschermende buffer: zij screenen en filteren toegangsverzoeken en handelen deze op gecontroleerde en bewaakte wijze af.
3. Versterkte toegangscontrole
Door externe API-transmissies via een tussenlaag te leiden, kunnen banken aanvullende toegangscontrolemechanismen implementeren, waaronder snelheidsbeperking, authenticatie en autorisatiecontroles. Dit tussenliggende systeem valideert de authenticiteit en legitimiteit van elk verzoek voordat getoetste gegevens of instructies worden doorgestuurd naar het kernsysteem binnen het interne banksysteem. Het handhaaft strikte toegangsbeleidsregels en waarborgt dat alleen gecontroleerde verzoeken vanuit de kern naar het grootboeksysteem worden doorgegeven.
4. Waarborging van data-integriteit
Rechtstreekse toegang door externe API's zou risico's voor de gegevensintegriteit kunnen opleveren. Indien externe systemen rechtstreeks met het grootboek zouden communiceren, zouden zelfs kleine fouten of onbedoelde interacties de consistentie en juistheid van de gegevens kunnen verstoren. Een tussenlaag valideert en vertaalt API-verzoeken en bevestigt dat deze juist en passend zijn voordat zij het grootboek bereiken. Deze gecontroleerde interactie is essentieel voor de stabiliteit en betrouwbaarheid van de financiële administratie.
5. Naleving van regelgeving en audit
Banken opereren onder strenge regelgevende kaders die rigoureuze beveiligingsmaatregelen vereisen, met name met betrekking tot toegang tot en verwerking van gegevens. Door externe API-verzoeken te laten verwerken door een indirect, gecontroleerd systeem wordt naleving eenvoudiger, omdat er een duidelijke scheiding ontstaat tussen het grootboek en externe systemen. Dit maakt gedetailleerde logging en controle van elke transactie mogelijk, zodat elke externe interactie volledig traceerbaar en verantwoordbaar is zonder dat gevoelige grootboekgegevens worden blootgesteld.
6. Beperking van systeemrisico's
Indien externe API's rechtstreeks met het grootboeksysteem zouden worden verbonden, zou elke kwetsbaarheid of exploit binnen die API's een directe impact kunnen hebben op de kernfinanciële gegevens van de instelling. Indirecte toegang helpt risico's in te perken en te beperken doordat het grootboek kan worden geïsoleerd bij een beveiligingsinbreuk of systeemstoring in de externe API. Door verbindingen indirect te structureren, zorgen banken ervoor dat kritieke systemen veilig, operationeel en veerkrachtig kunnen blijven, ook wanneer externe systemen problemen ondervinden.
Kortom
Het indirecte verbindingsmodel, met middleware of een API-gateway, zorgt ervoor dat het grootboek van de bank is afgeschermd van mogelijke bedreigingen die van externe verbindingen uitgaan, terwijl een veilige, gecontroleerde gegevensuitwisseling met geautoriseerde derden mogelijk blijft. Deze gelaagde beveiligingsarchitectuur waarborgt de vertrouwelijkheid, integriteit en beschikbaarheid van gegevens, in overeenstemming met de beste praktijken op het gebied van cyberbeveiliging en met de regelgevende normen.
Meer inzicht in bank-API's
Bancaire API's fungeren als tussenschakel en stellen externe ontwikkelaars en bedrijven in staat om op beveiligde en gecontroleerde wijze toegang te krijgen tot bancaire functionaliteiten en gegevens. Deze toegang is bepalend voor het ontwikkelen van applicaties die rechtstreeks met de systemen van een bank kunnen communiceren, waardoor een overvloed aan financiële diensten mogelijk wordt zonder dat het wiel opnieuw hoeft te worden uitgevonden.
Het diverse spectrum van bancaire API-typen
Bancaire API's worden grofweg ingedeeld in vier hoofdtypen, elk met een eigen doel en gericht op uiteenlopende financiële behoeften:
- Core Banking-API's: deze API's richten zich op fundamentele bankactiviteiten zoals deposito's, kredietverlening en grensoverschrijdende transacties van mkb-bedrijven. Door toegang te bieden tot deze essentiële diensten stellen Core Banking-API's fintechtoepassingen in staat traditionele bankfuncties naadloos te integreren.
- Plug-and-play-API's: Deze API's zijn afgestemd op financiële werkzaamheden zoals handel en boekhoudroutines en omvatten ook authenticatiediensten via OAuth. Zij zijn ontworpen om eenvoudig in bestaande systemen te worden geïntegreerd, wat een snelle invoering en implementatie vergemakkelijkt.
- Cards, Wallets en Transfers API’s: Deze categorie omvat de uitgifte van kaarten, wallets, multivalutatransacties en fraudemonitoring, vaak geleverd met software development kits (SDK’s). Zij zijn van cruciaal belang voor toepassingen die betrekking hebben op betalingen, valutawisseling en het beveiligen van transacties.
- Acquiring-API's: Deze API's, gericht op betalingsacquisitie, maken mobiele betalingen, Near Field Communication (NFC)-oplossingen, online kaartacquiring en meer mogelijk. Zij spelen een belangrijke rol bij het uitbreiden van de kanalen waarlangs bedrijven betalingen kunnen accepteren.
REST versus SOAP: architectuurstijlen in bank-API’s
Bij bank-API’s zijn twee belangrijke communicatieparadigma’s gangbaar:
- REST (Representational State Transfer) is een architectuurstijl: stateless verzoeken en antwoorden via HTTP, doorgaans met JSON. Het is lichtgewicht en goed schaalbaar en domineert de moderne open-bankinginterfaces.
- SOAP (Simple Object Access Protocol) daarentegen is een formeel, op XML gebaseerd protocol met ingebouwde standaarden voor beveiliging (WS-Security) en foutafhandeling, dat nog steeds veel voorkomt in oudere core-bankingintegraties.
Beide paradigma's bieden elk hun eigen voordelen, en de keuze tussen beide hangt af van de specifieke vereisten van de bankdienst die wordt geïmplementeerd.
Bancaire API's staan in de voorhoede van de digitale transformatie van de financiële sector en vormen een brug tussen traditionele bankdiensten en innovatieve fintechoplossingen. Door deze technologische ontwikkelingen te omarmen, kunnen banken niet alleen hun operationele efficiëntie en klantenservice verbeteren, maar ook concurrerend blijven in een steeds digitalere wereld. Naarmate de financiële sector zich verder ontwikkelt, zal de strategische benutting van bancaire API's ongetwijfeld een cruciale rol spelen bij het vormgeven van de toekomst.
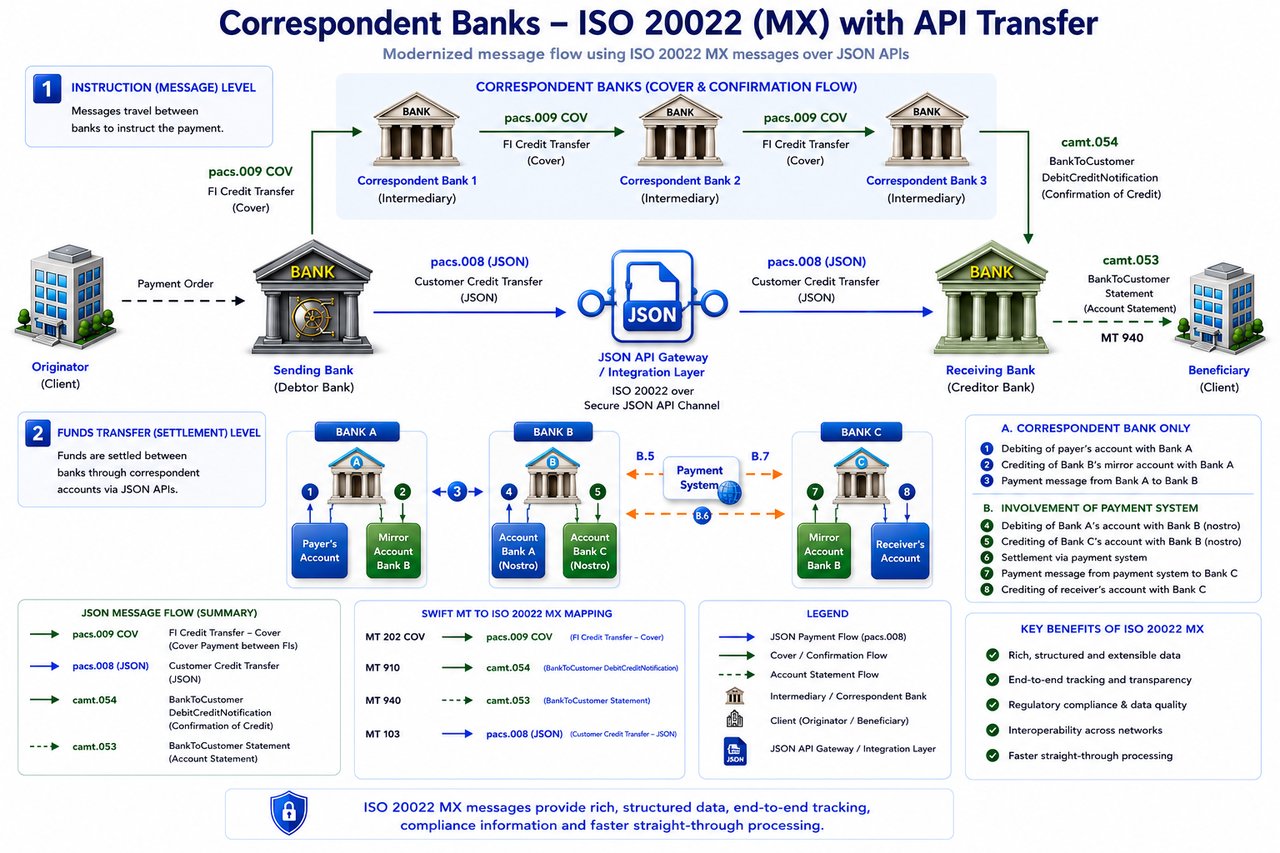
Communicatie via API’s verhoogt de efficiëntie van bankactiviteiten door gestructureerde interactie tussen systemen mogelijk te maken. API’s vormen echter geen zelfstandige betalingsmechanismen. Via API verzonden gegevens, waaronder verzoeken en antwoorden in JSON-formaat, vertegenwoordigen transactie-instructies of systeemcommunicatie, geen afwikkeling.
De uitvoering van elke via een API geïnitieerde overboeking blijft afhankelijk van erkende financiële instellingen en erkende betaalinfrastructuur. De aanwezigheid van een API-respons of gestructureerde gegevensuitvoer bevestigt op zichzelf niet dat middelen zijn overgemaakt.
JSON in API-gebaseerde bankomgevingen
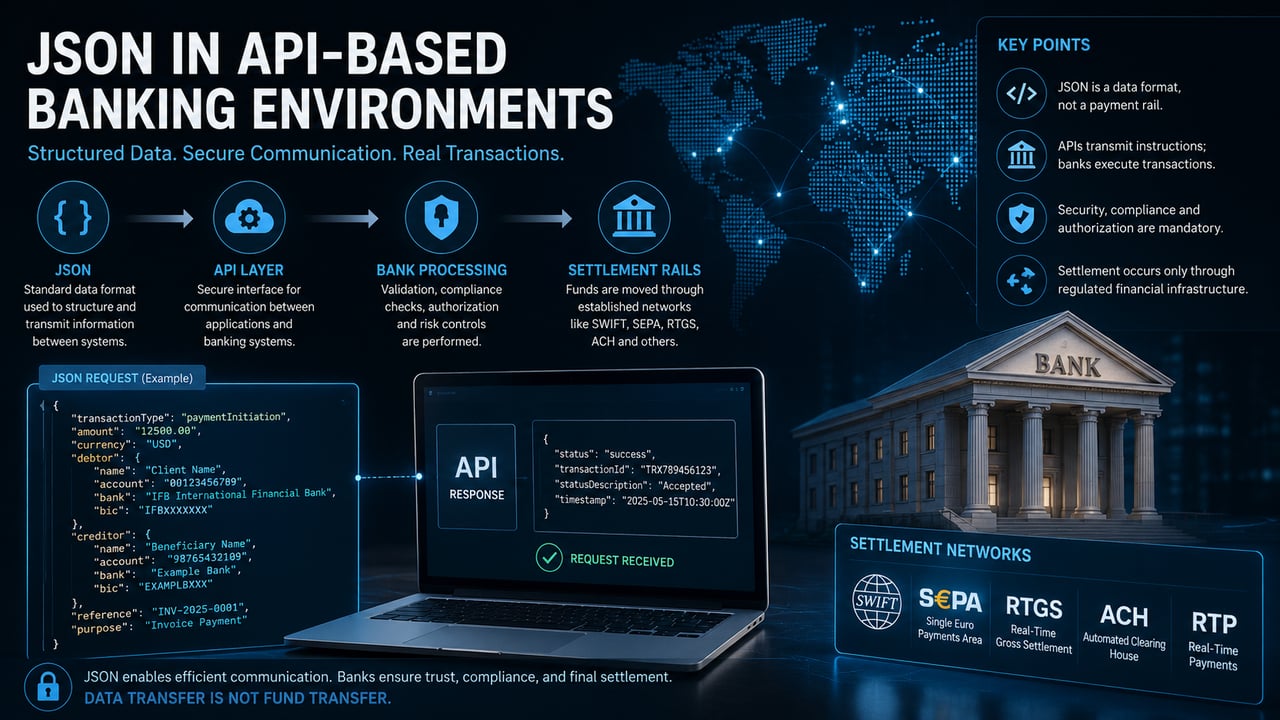
Binnen de moderne bankinfrastructuur fungeert JSON als gestandaardiseerd gegevensformaat in API-communicatielagen. De rol ervan is uitsluitend technisch: het structureert en verzendt informatie tussen systemen. Het voert geen transacties uit, bewaart geen waarde en vervangt geen institutionele processen.
In API-gebaseerd bankieren wordt JSON doorgaans gebruikt om betalingsopdrachten, rekeninggegevens, transactiemetadata en systeemantwoorden te coderen in een formaat dat zowel machineleesbaar als platformoverstijgend interoperabel is. Hierdoor kunnen externe applicaties, cliëntinterfaces en interne banksystemen doeltreffend met elkaar communiceren binnen een gecontroleerde omgeving.
Wanneer een betaling via een API wordt geïnitieerd, kan de instructie in JSON-formaat worden verzonden. De daadwerkelijke overboeking van gelden wordt echter afzonderlijk door de bank uitgevoerd via gevestigde betaalinfrastructuren zoals SWIFT, SEPA, RTGS of andere erkende afwikkelingssystemen. JSON draagt slechts de instructie over; het voert de overboeking niet uit.
Functionele rol bij API-transacties
In praktische zin fungeert JSON als interfacelaag tussen clienttoepassingen en de bankinfrastructuur. Een typisch API-verzoek kan gestructureerde velden bevatten, zoals identificatie van de afzender, gegevens van de begunstigde, rekeningnummers, valuta, bedrag en transactiereferenties. Deze gegevens worden door het ontvangende systeem gevalideerd en verwerkt, dat vervolgens bepaalt of de transactie kan worden voortgezet.
Zodra de instructie is gevalideerd, komt zij terecht in de interne verwerkingsomgeving van de bank, waar compliancecontroles, risicobeheersingsmaatregelen en autorisatieprocedures worden toegepast. Pas na deze stappen gaat de transactie door naar het daarvoor bestemde afwikkelingskanaal.
JSON is dan ook slechts één component binnen een bredere levenscyclus van transacties. Het vervangt niet:
- institutionele autorisatie
- compliance-verificatie
- validatie op rekeningniveau
- clearing- en afwikkelingsprocessen
Scheiding tussen gegevens en afwikkeling
Een terugkerend misverstand ontstaat wanneer gegevensoverdracht wordt verward met het verplaatsen van middelen. JSON kan als gegevensformaat een transactie gedetailleerd beschrijven, maar kan die transactie niet tot stand brengen of afwikkelen. De aanwezigheid van een JSON-payload, hoe volledig die ook lijkt, vormt geen bewijs dat er middelen zijn overgemaakt.
Dit onderscheid is cruciaal, zowel in operationele als in risicogerelateerde context. Een geldige overdracht moet tot uiting komen in:
- het grootboek van de verzendende instelling
- het grootboek van de ontvangende instelling
- het intermediaire afwikkelingssysteem, waar van toepassing
Zonder deze elementen heeft er geen overdracht plaatsgevonden, ongeacht enige weergave in de vorm van data.
Integratie met bank-API’s
In gereguleerde omgevingen wordt JSON doorgaans ingebed in beveiligde API-kaders. Deze kaders dwingen authenticatie, versleuteling en toegangscontrole af, zodat uitsluitend bevoegde entiteiten financiële gegevens kunnen initiëren of opvragen.
Typische toepassingen zijn onder meer:
- betalingsinitiatie via cliëntinterfaces
- het opvragen van transactiehistorie
- saldo-informatie
- beheer van begunstigden
- statusupdates in realtime
Deze functies verhogen de efficiëntie en interoperabiliteit, maar blijven afhankelijk van de onderliggende bankinfrastructuur.
Risico-overwegingen
Omdat JSON voor mensen leesbaar is en gemakkelijk te repliceren, is het vatbaar voor misbruik wanneer het buiten gecontroleerde omgevingen wordt voorgelegd. Een JSON-document kan zonder moeite worden opgesteld, gewijzigd of vervalst. Het kan dan ook niet dienen als onafhankelijk bewijs van een voltooide transactie.
In de professionele bankpraktijk is verificatie altijd verankerd in institutionele registraties en erkende betalingssystemen, en nooit in op zichzelf staande gegevensweergaven.
Voor een bredere behandeling van aan overboekingen verbonden risico's verwijzen wij naar: Transfer Risk Fraud Awareness
Institutionele interpretatie
Binnen het operationele kader van IFB wordt JSON erkend als een technische standaard die wordt gebruikt voor API-communicatie. Het wordt niet erkend als betalingsmiddel of afwikkelingsmethode.
Alle transacties, ongeacht de wijze waarop zij worden geïnitieerd, moeten uiteindelijk worden uitgevoerd via gereguleerde financiële infrastructuur. JSON kan de communicatie vergemakkelijken, maar wijzigt de fundamentele werking van het bankwezen niet.
Samenvattende positie
JSON verhoogt de efficiëntie van digitale bankinterfaces door gestructureerde gegevensuitwisseling mogelijk te maken. De waarde ervan ligt in de communicatie, niet in de uitvoering. Een valutaoverboeking blijft een taak van bankinstellingen, gereguleerde systemen en settlementprocessen. JSON is een doorgeefluik voor informatie binnen die structuur, geen vervanging ervan.
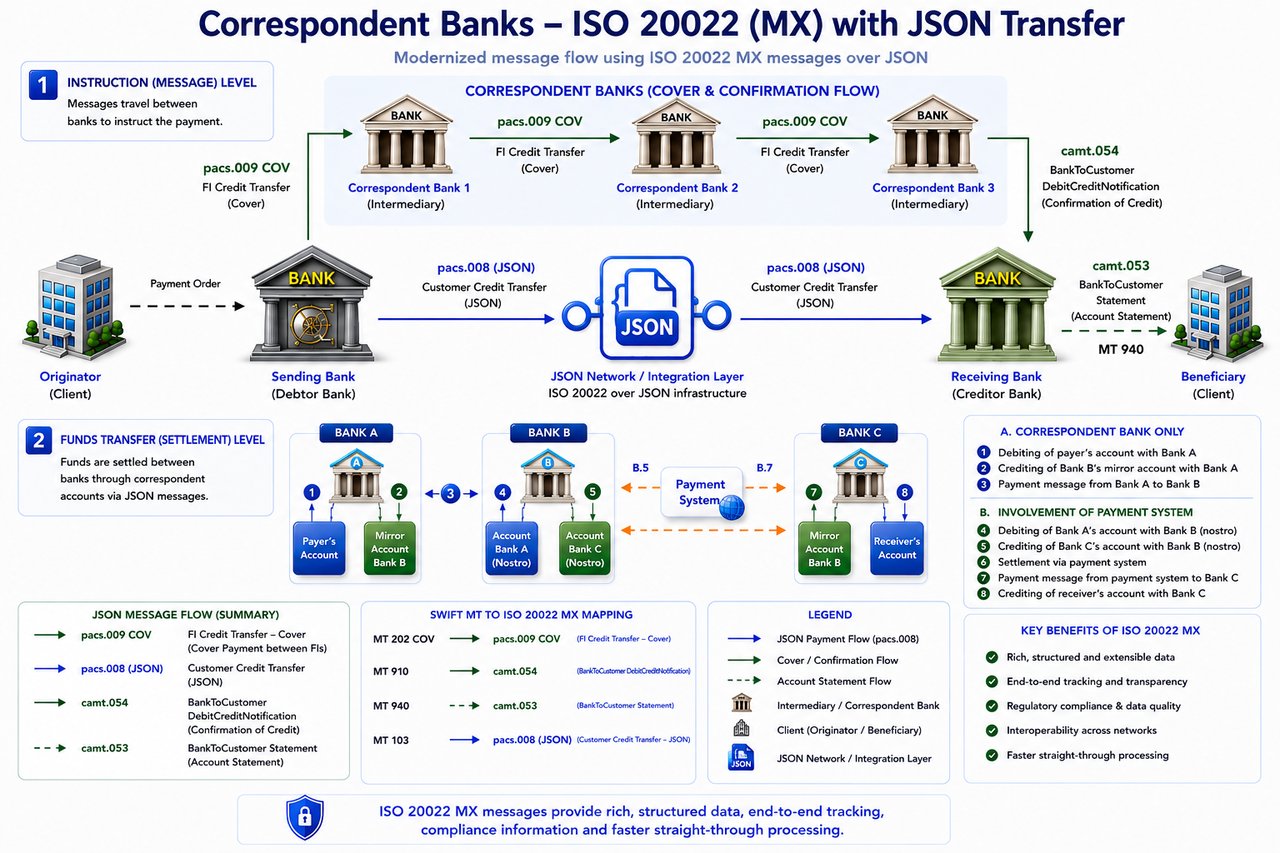
Terminologie die samenhangt met alternatieve of verouderde overdrachtsmethoden dient te worden uitgelegd in de context van de bankinfrastructuur. Dergelijke termen kunnen communicatiekanalen, interne verwerkingsmethoden of historische praktijken beschrijven, maar zij vervangen niet het vereiste van gereguleerde instellingen, erkende betalingssystemen en formele afwikkelingsprocedures.
Elke overdracht, ongeacht de gehanteerde terminologie, dient uiteindelijk te worden verwerkt, gecleard en gereconcilieerd binnen het bestaande financiële stelsel.



Volgende stap
Een kennismaking aanvragen
Vertelt u ons in enkele regels wie u bent en wat u voor ogen heeft. Uw aanvraag gaat rechtstreeks naar de Bank en wordt vertrouwelijk behandeld.
Spreekt u liever met ons? Plan een videoconferentie van 30 minuten.
Sleuteluitwisseling
Procedure voor sleuteluitwisseling voor financiële instellingen
- Indien uw gewaardeerde financiële instelling via API aan ons wenst te verzenden, nodigen wij u vriendelijk uit de richtlijnen uit de API Key Validation Procedure hier te downloaden en nauwgezet in acht te nemen.
- Om de dynamische Output AES Code (sleutel) voor uw API-instructie te genereren, klikt u hier.
- Het API-script wordt door ons verstrekt: Voorbeeld
Indien u meer wilt weten over het overmaken van middelen of activa naar uw rekeningen bij ons, neemt u dan contact op met Marie Mayer.