
Pagamentos e Transferências
Cartões de Crédito
Transferências de Cartão de Crédito para as suas Contas junto de nós
Pode agora transferir fundos, até aos limites do seu cartão, para as suas contas junto de nós, na IFC ou no IFB, a partir de uma vasta gama de sistemas de cartões de crédito ou cartões pré-pagos. Tal inclui fornecedores de reconhecimento mundial, como Visa, Mastercard, American Express, Diners, Union Pay e Discover, entre outros.
Não é necessário qualquer terminal físico. Esta infraestrutura digital fluida na nuvem facilita transferências de fundos seguras e convenientes praticamente a partir de qualquer local.
Outras divisas
Transferência do cartão para a sua conta em qualquer destas moedas, processada pelo PayPal.
Através de
Outras Moedas
Para qualquer outra moeda, queira contactar-nos; provavelmente poderemos criar uma ligação à medida para si:
- AED – Dirham dos Emirados Árabes Unidos
- AFN – Afegani afegão
- ALL – Lek albanês
- AMD – Dram Arménio
- ANG – Florim das Antilhas Neerlandesas
- AOA – Kwanza angolano
- ARS – Peso Argentino
- AUD – Dólar australiano
- AWG – Florim de Aruba
- AZN – Manat do Azerbaijão
- BAM – Marco Conversível da Bósnia-Herzegovina
- BBD – Dólar de Barbados
- BDT – Taka do Bangladesh
- BGN – Lev búlgaro
- BIF – Franco do Burundi
- BMD – Dólar das Bermudas
- BND – Dólar de Brunei
- BOB – Boliviano
- BRL – Real brasileiro
- BSD – Dólar das Baamas
- BWP – Pula do Botsuana
- BYN – Rublo Bielorrusso
- BZD – Dólar de Belize
- CAD – Dólar Canadiano
- CDF – Franco Congolês
- CHF – Franco suíço
- CLP – Peso Chileno
- CNY – Yuan Chinês
- COP – Peso colombiano
- CRC – Colón Costa-Riquenho
- CVE – Escudo cabo-verdiano
- CZK – Coroa Checa
- DJF – Franco do Jibuti
- DKK – Coroa Dinamarquesa
- DOP – Peso Dominicano
- DZD – Dinar argelino
- EGP – Libra Egípcia
- ETB – Birr etíope
- FJD – Dólar de Fiji
- FKP – Libra das Ilhas Falkland
- GEL – Lari Georgiano
- GIP – Libra de Gibraltar
- GMD – Dalasi gambiano
- GNF – Franco Guineense
- GTQ – Quetzal guatemalteco
- GYD – Dólar da Guiana
- HKD – Dólar de Hong Kong
- HNL – Lempira hondurenho
- HRK – Kuna croata
- HTG – Gourde haitiano
- HUF – Forint húngaro
- IDR – Rupia Indonésia
- ISK – Coroa Islandesa
- JMD – Dólar jamaicano
- KES – Xelim queniano
- KGS – Som quirguiz
- KHR – Riel cambojano
- KMF – Franco comoriano
- KRW – Won sul-coreano
- KYD – Dólar das Ilhas Caimão
- KZT – Tenge do Cazaquistão
- LAK – Kip laosiano
- LBP – Libra Libanesa
- LKR – Rupia do Sri Lanka
- LRD – Dólar Liberiano
- LSL – Loti do Lesoto
- MAD – Dirham marroquino
- MDL – Leu moldavo
- MGA – Ariary malgaxe
- MKD – Dinar macedónio
- MMK – Kyat de Mianmar
- MNT – Tugrik mongol
- MOP – Pataca de Macau
- MRU – Ouguiya da Mauritânia
- MUR – Rupia Mauriciana
- MVR – Rupia maldiva
- MWK – Kwacha malawiano
- MXN – Peso mexicano
- MYR – Ringgit Malaio
- MZN – Metical moçambicano
- NAD – Dólar namibiano
- NGN – Naira nigeriana
- NIO – Córdoba nicaraguense
- NOK – Coroa Norueguesa
- NPR – Rupia Nepalesa
- NZD – Dólar Neozelandês
- PAB – Balboa panamenho
- PEN – Sol Peruano
- PGK – Kina da Papua-Nova Guiné
- PHP – Peso filipino
- PKR – Rupia Paquistanesa
- PLN – Zlóti Polaco
- PYG – Guarani paraguaio
- QAR – Rial do Catar
- RON – Leu Romeno
- RSD – Dinar sérvio
- RWF – Franco Ruandês
- SBD – Dólar das Ilhas Salomão
- SCR – Rupia das Seicheles
- SEK – Coroa sueca
- SGD – Dólar de Singapura
- SHP – Libra de Santa Helena
- SLE – Leone da Serra Leoa
- SOS – Xelim somali
- SRD – Dólar do Suriname
- STN – Dobra de São Tomé e Príncipe
- SZL – Lilangeni da Suazilândia
- TJS – Somoni tajique
- TOP – Paʻanga de Tonga
- TTD – Dólar de Trinidad e Tobago
- TWD – Novo Dólar de Taiwan
- TZS – Xelim tanzaniano
- UAH – Hryvnia ucraniana
- UGX – Xelim ugandês
- UYU – Peso Uruguaio
- UZS – Som uzbeque
- VND – Dong vietnamita
- VUV – Vatu de Vanuatu
- WST – Tala Samoano
- XAF – Franco CFA da África Central
- XCD – Dólar das Caraíbas Orientais
- XOF – Franco CFA da África Ocidental
- XPF – Franco CFP
- YER – Rial iemenita
- ZAR – Rand sul-africano
- ZMW – Kwacha zambiano
Diferenças entre Cartões de Crédito e Cartões de Débito
As diferenças entre cartões de débito e de crédito são significativas, sendo importante compreender as funcionalidades e o impacto de cada um.
Segue-se uma explicação mais pormenorizada:
- Origem dos fundos: Esta é a diferença mais fundamental entre ambos.
- Cartão de Débito: Quando utiliza um cartão de débito, o montante é debitado diretamente da conta à ordem associada, quase de imediato. É como dinheiro eletrónico – está a utilizar o seu próprio dinheiro, que já se encontra na sua conta bancária.
- Cartão de Crédito: Por outro lado, um cartão de crédito é essencialmente uma linha de crédito ou um empréstimo concedido pela entidade emissora do cartão. Quando efetua uma transação com um cartão de crédito, a entidade emissora paga a transação. Está a contrair um empréstimo com a promessa de o reembolsar integralmente ou de forma faseada.
- Impacto na Pontuação de Crédito:
- Cartão de Débito: A utilização de um cartão de débito não tem qualquer impacto na sua pontuação de crédito, uma vez que não está a contrair um empréstimo. É o equivalente a pagar em numerário ou com cheque.
- Cartão de Crédito: A utilização do cartão de crédito, por seu turno, afeta diretamente a sua pontuação de crédito. O montante de crédito utilizado em relação ao limite de crédito (rácio de utilização do crédito), o historial de pagamentos e a antiguidade do historial de crédito, entre outros fatores, podem influenciar de forma positiva ou negativa a sua pontuação de crédito.
- Proteção contra Cobranças Fraudulentas:
- Cartão de débito: Os cartões de débito oferecem menos proteções do que os cartões de crédito. Em caso de perda ou furto do cartão de débito, a responsabilidade máxima poderá corresponder à totalidade do dinheiro existente na sua conta, consoante o tempo que demorar a comunicar a ocorrência.
- Cartão de Crédito: Os cartões de crédito oferecem proteções mais fortes. Ao abrigo da lei federal dos Estados Unidos, a sua responsabilidade máxima por utilização não autorizada do seu cartão de crédito limita-se a 50 USD.
- Comissões e Juros:
- Cartão de Débito: Os cartões de débito não implicam, em regra, qualquer forma de juro, uma vez que se gasta dinheiro próprio. No entanto, podem estar associados a diversas comissões, como as de descoberto ou de transação.
- Cartão de Crédito: Os cartões de crédito apresentam frequentemente taxas de juro elevadas sobre os saldos por liquidar após a data de vencimento e podem ainda acarretar diversas comissões, tais como comissões anuais, comissões por atraso no pagamento e comissões por adiantamento de numerário.
A compreensão destas diferenças pode ajudá-lo a tomar decisões informadas sobre quando utilizar cada tipo de cartão e como fazê-lo de forma responsável.
Onde ficam depositados os fundos nos cartões pré-pagos, por contraste com os cartões de crédito e de débito?
Cartões Pré-Pagos
Os fundos existentes em cartões pré-pagos são detidos pelo emitente do cartão (ou pelo respetivo banco parceiro) e estão associados ao número do cartão no sistema do emitente. Antes de uma transação, o titular carrega o cartão com fundos, que podem depois ser gastos em comerciantes aderentes ou levantados em caixas automáticas. O saldo do cartão diminui a cada transação e pode ser recarregado sempre que necessário.
Cartões de Débito
Os cartões de débito estão associados diretamente à conta bancária do titular. Quando ocorre uma transação, os fundos são transferidos em tempo real ou quase real da conta do titular para a conta do comerciante. O limite de despesa do titular é determinado pelo saldo disponível na conta bancária associada.
Cartões de Crédito
Os cartões de crédito são emitidos com uma linha de crédito renovável estabelecida pela entidade emissora. Quando ocorre uma transação, a entidade emissora paga ao comerciante em nome do titular do cartão, que fica então a dever à entidade emissora o montante da transação. O titular pode transitar um saldo de mês para mês, sujeito a juros, ou liquidar o saldo na totalidade todos os meses.
Qual é o papel da Visa, da Mastercard, da American Express, da Diners, da Union Pay, etc.?
A Visa, a Mastercard, a American Express, a Diners, a Union Pay, etc. (os sistemas de cartões) atuam como intermediários para bancos e outras instituições financeiras, prestando serviços de compensação e de liquidação de transações entre consumidores, comerciantes e bancos enquanto redes de pagamento, mas isso não implica que detenham fundos.
- A Visa, a Mastercard e a Union Pay são redes de pagamento. Apenas os bancos emissores dos cartões de crédito, de débito e pré-pagos podem autorizar pagamentos.
- A American Express e a Discover são simultaneamente redes de pagamento e emitentes de cartões. Autorizam pagamentos relativos aos seus próprios cartões.
Estas redes de pagamento interligam milhões de comerciantes, bancos e consumidores, constituindo a espinha dorsal da sua atividade. Contrariamente à crença comum, a Visa e a Mastercard não emitem cartões de crédito nem concedem crédito. Funcionam, antes, como intermediárias, ou, mais exatamente, como um sofisticado controlador de tráfego do ecossistema financeiro, assegurando o processamento seguro e a fluidez das transações monetárias entre bancos e comerciantes em todo o mundo.
A Visa, a Mastercard, a American Express, a Diners, a Union Pay, a Discover, entre outras, estabelecem igualmente normas aplicáveis a comerciantes, facilitadores de pagamentos e plataformas de comércio eletrónico (marketplaces).
Em síntese, a Visa, a Mastercard, a Diners, a Union Pay, a American Express, a Discover, etc., não detêm, elas próprias, quaisquer fundos, funcionando apenas como veículo para que os bancos e outras instituições financeiras facilitem as transações entre as partes.
Compensação e Liquidação
Os sistemas de pagamento por cartão a nível global são frequentemente mal compreendidos, muitas vezes de forma deliberada no contexto de esquemas fraudulentos. Na realidade, as principais redes de cartões funcionam com infraestruturas altamente normalizadas, automatizadas e rigorosamente regulamentadas. O presente artigo explica, em termos técnicos precisos, como funcionam as principais redes de cartões e como se processam efetivamente a compensação e a liquidação.
1. O Papel das Redes de Cartões
As redes de cartões não detêm contas de clientes nem transferem fundos diretamente para particulares ou empresas. A sua única função é operar sistemas seguros de mensagens, compensação e liquidação entre instituições financeiras regulamentadas.
Cada uma opera a sua própria infraestrutura proprietária, regulamentos, formatos de mensagem e ciclos de liquidação. As redes não são intercambiáveis, e nenhuma transação circula em simultâneo por mais do que uma.
2. Autorização, Compensação e Liquidação – as Três Fases
Todas as transações legítimas com cartão passam por três fases distintas.
2.1 Autorização
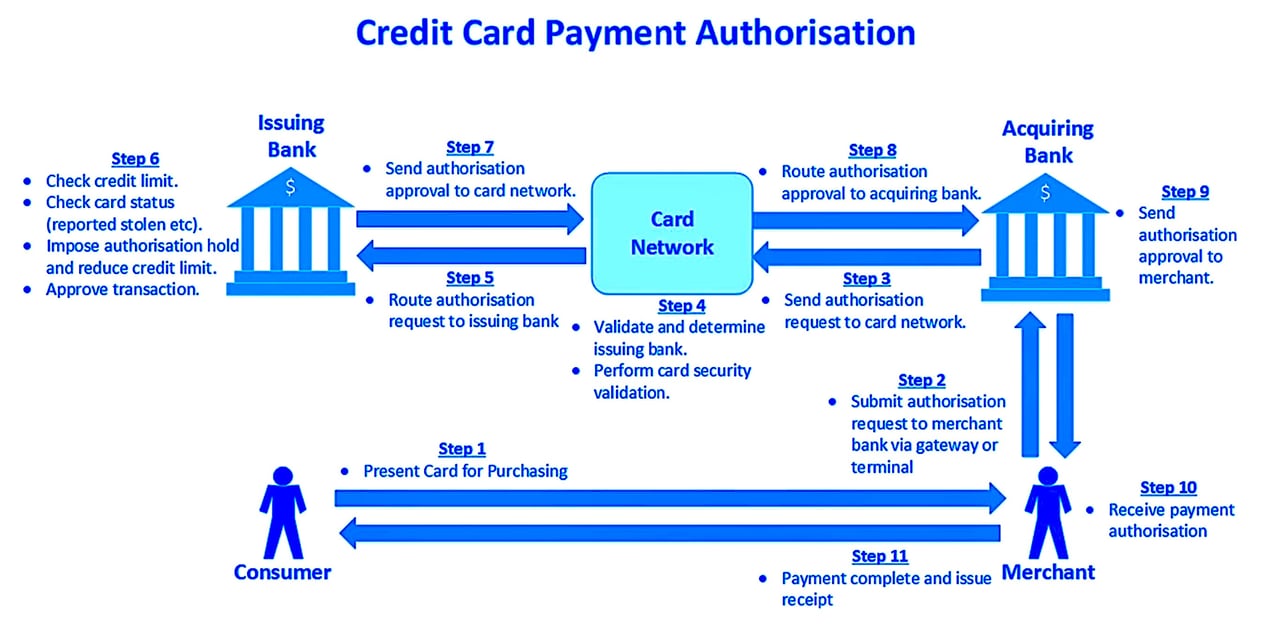
A autorização ocorre em tempo quase real quando o cartão é utilizado. O banco adquirente do comerciante envia um pedido de autorização através da rede de cartões ao banco emissor. O emissor aprova ou recusa com base nos fundos disponíveis, nos controlos de risco e no estado do cartão. Nesta fase, não há movimentação de fundos.
2.2 Compensação
A compensação é o processo através do qual as transações aprovadas são agrupadas em lotes, validadas e preparadas para liquidação. Trata-se de um processo automatizado, baseado em ficheiros, regido por esquemas e prazos rigorosos definidos pela rede de cartões.
2.3 Liquidação
A liquidação é a transferência líquida de fundos entre os bancos membros. A rede de cartões calcula as obrigações líquidas e dá instruções de liquidação através de bancos liquidantes designados ou de contas junto do banco central. A liquidação ocorre exclusivamente entre bancos, nunca diretamente para a conta de um comerciante ou de um particular.
3. A Infraestrutura da Visa em Pormenor
3.1 VisaNet
A VisaNet é o sistema global de processamento de transações da Visa. Encaminha as mensagens de autorização, gere os dados de compensação e calcula as posições de liquidação. Todas as interações ocorrem entre instituições financeiras regulamentadas.
3.2 Base II
O Base II é o sistema de compensação legado da Visa, ainda referido na documentação técnica. Define a forma como os registos de transações são formatados, validados e trocados. Os comerciantes e os clientes nunca interagem diretamente com o Base II.
3.3 TC33 e TC05
- O TC05 é o registo-padrão de apresentação de uma compra (o «talão de venda»).
- O TC33 é um registo polivalente utilizado, entre outros fins, para relatórios e dados suplementares.
Trata-se de registos internos de compensação trocados entre adquirentes e emitentes através da VisaNet. Não constituem avisos de receção, aprovações nem confirmações de liquidação, e não têm qualquer significado fora do ecossistema interno da Visa.
4. Infraestrutura Mastercard
4.1 Banknet
A Mastercard explora a Banknet, a sua rede global própria equivalente à VisaNet. Trata do encaminhamento das autorizações, dos ficheiros de compensação e dos cálculos de liquidação.
4.2 Compensação e Liquidação
A Mastercard utiliza os seus próprios tipos de mensagem e formatos de ficheiro. A liquidação é efetuada em base líquida e ocorre entre bancos membros através de contas de liquidação previamente designadas. Tal como na Visa, não existe o conceito de aceitação manual nem de liquidação por transação em contas de clientes.
5. American Express e Diners Club
5.1 Modelo de circuito fechado
A American Express e a Diners Club operam historicamente segundo um modelo de circuito fechado, o que significa que atuam frequentemente como emitente e adquirente em simultâneo. Isto reduz os intermediários, mas não altera os princípios fundamentais.
5.2 Liquidação
Mesmo num sistema de circuito fechado, a liquidação é automatizada, baseada em regras e processada ao nível da instituição. Não existe intervenção manual ao nível da agência nem «aceitação de ficheiros» que determine se os fundos são reais.
6. UnionPay
A UnionPay opera a rede de cartões nacional e internacional da China. Utiliza normas próprias alinhadas com os enquadramentos regulamentares chineses. A compensação e a liquidação realizam-se através de instituições de compensação designadas e de mecanismos do banco central. Tal como nas demais redes, as transações são automatizadas, processadas em lote e rigorosamente controladas.
7. Ciclos de compensação e liquidação
A liquidação ocorre em ciclos predefinidos:
- Tipicamente T+1 ou T+2 para Visa e Mastercard.
- Liquidação em base líquida apenas entre emitentes e adquirentes.
- O crédito final aos comerciantes é efetuado através do respetivo banco adquirente, sujeito às infraestruturas bancárias locais, como ACH, SEPA ou sistemas RTGS nacionais.
Não existe qualquer mecanismo para liquidação ad hoc, imediata ou discricionária a pedido de uma parte privada.
8. Observação Final
As redes de cartões figuram entre as infraestruturas financeiras mais maduras e normalizadas que existem. Os seus processos são determinísticos, automatizados e auditáveis.
Como processa um terminal de ponto de venda (POS) os dados do seu cartão?
Um terminal de ponto de venda (POS) é um dispositivo eletrónico que processa pagamentos com cartão em estabelecimentos comerciais. Segue-se uma descrição simplificada do funcionamento de um terminal POS:
- Leitura do Cartão: Quando um cliente apresenta um cartão de crédito ou de débito para pagamento, a informação do cartão é lida pelo terminal POS. Tal pode ser feito deslizando a banda magnética, inserindo o chip no terminal (no caso de cartões EMV) ou recorrendo a métodos de pagamento sem contacto, como o NFC (Near Field Communication) em aplicações de pagamento móvel.
- Dados da Transação: o terminal de pagamento (POS) capta então os dados da transação, que incluem as informações do cartão, o montante da operação e, por vezes, outros elementos, como o identificador do comerciante.
- Comunicação com o adquirente: estes dados são, em seguida, cifrados e enviados, por via telefónica ou pela Internet, ao banco adquirente do comerciante. O adquirente é um banco ou instituição financeira que processa as transações com cartões de crédito e de débito por conta do comerciante.
- Pedido de Autorização: O adquirente envia estas informações ao emitente do cartão (o banco que emitiu o cartão do cliente) através da rede de cartões (como Visa, Mastercard, etc.) para solicitar a autorização da transação. Esta etapa destina-se a verificar se o cartão é válido e se dispõe de crédito ou fundos suficientes. Este MTI é utilizado quando o terminal de ponto de venda de um comerciante necessita de obter autorização para uma transação de pagamento, de acordo com a norma ISO 8583: 0100
- Resposta de Autorização: O emissor do cartão envia ao adquirente uma resposta de autorização, aprovando ou recusando a transação. Esta resposta é depois reencaminhada para o terminal de ponto de venda (POS). O tipo de mensagem ISO 8583 correspondente à resposta de autorização é 0110.
- Conclusão da Operação: Se a operação for aprovada, a conta do cliente é debitada pelo montante da compra e a conta do comerciante é creditada pelo mesmo montante, deduzidas as comissões cobradas pelo adquirente e pela rede de cartões. Se a operação for recusada, não é transferido qualquer fundo.
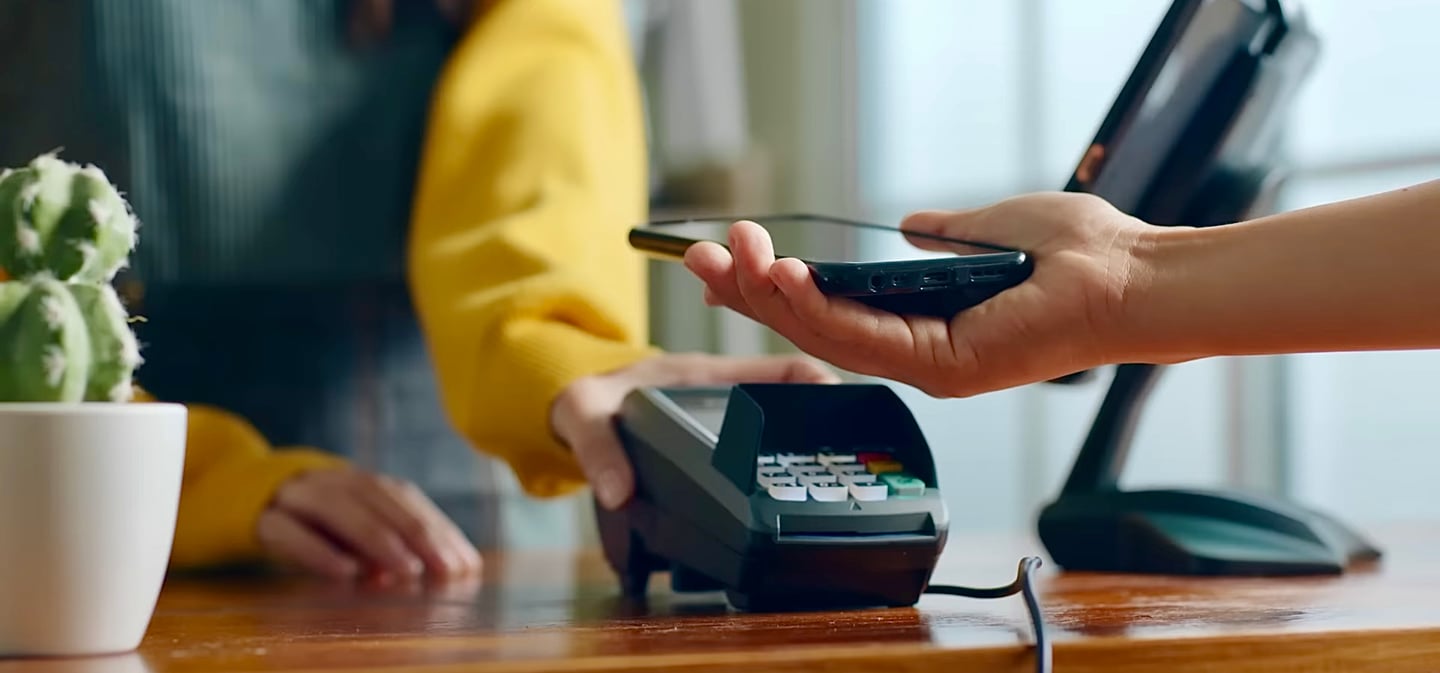
Visão Geral do Processamento de Cartões
- Quando uma empresa aceita um pagamento com cartão, o seu processador de pagamentos envia um pedido de autorização, através da rede de cartões, ao banco emitente, que avalia a transação. Durante a autorização, o emitente verifica se o titular do cartão dispõe de fundos suficientes ou de crédito disponível para cobrir o montante solicitado para a transação.
- Se a transação for aprovada, o emitente reduzirá imediatamente o saldo ou o crédito disponível na conta associada ao cartão, ainda que os fundos não sejam transferidos de imediato para a empresa.
- Depois de o pagamento ser autorizado, o processador de pagamentos comunica a aprovação ao adquirente e ao terminal de pagamento da empresa, online ou presencial.
- Quando a ordem de venda é faturada, o cartão de crédito é debitado (captura) pelo montante da fatura.
Porque é que os cartões de crédito são melhores
No universo rigoroso das finanças internacionais, distinguir entre cartões de débito e cartões de crédito é essencial, sobretudo para quem viaja para o estrangeiro. Apesar de ostentarem o logótipo Visa ou Mastercard, muitos dos cartões emitidos atualmente pelos bancos são cartões de débito e não verdadeiros cartões de crédito, e esta distinção pode influenciar significativamente a experiência do viajante.
Os cartões de débito, frequentemente fornecidos sem custos adicionais com uma conta à ordem, não oferecem a mesma flexibilidade financeira que os cartões de crédito. Esta limitação torna-se particularmente evidente em situações que exigem uma caução, como a reserva de um veículo de aluguer ou de serviços hoteleiros no estrangeiro, em que os cartões de débito podem ser pura e simplesmente recusados. Tais recusas podem originar despesas imprevistas, uma vez que as soluções alternativas implicam, em regra, custos mais elevados e o débito imediato na conta.
Por outro lado, os verdadeiros cartões de crédito diferem os débitos e incluem frequentemente um limite de despesa predefinido, oferecendo uma margem de segurança particularmente útil na gestão de despesas associadas a viagens. Estes cartões facilitam as transações ao permitir pré-autorizações sobre os fundos: uma funcionalidade essencial em muitas situações de viagem, desde o aluguer de automóveis até às estadias em hotéis, assegurando que os serviços são reservados e garantidos sem prejuízo financeiro imediato.
Para os viajantes, em especial os que se deslocam para fora da Zona Euro, possuir um verdadeiro cartão de crédito não é apenas uma comodidade, mas uma necessidade. Garante transações financeiras mais fluidas e evita as armadilhas e penalizações associadas à utilização de cartões de débito. Assim, recomenda-se ao viajante prudente que obtenha um verdadeiro cartão de crédito e que informe previamente o respetivo emitente dos seus planos de viagem ao estrangeiro, a fim de evitar bloqueios temporários decorrentes de suspeitas de fraude. Esta abordagem proativa permite uma viagem tranquila e financeiramente segura.
Protocolos e Processos
Quando ocorre uma transação com cartão de crédito, são utilizados vários protocolos e processos para verificar o montante a debitar e autorizar a transação.
Alguns dos principais componentes envolvidos no processo são:
- ISO 8583: Norma de mensagens utilizada pela maioria das redes de pagamento, como a Visa e a Mastercard, para comunicar os dados das transações entre as diferentes entidades envolvidas no processo (por exemplo, comerciantes, adquirentes, emitentes e processadores de pagamentos).
- EMV (Europay, Mastercard, Visa): norma global para transações com cartões de crédito e de débito com chip. Os cartões EMV dispõem de um microprocessador integrado que reforça a segurança, cifrando os dados da transação e gerando códigos de autenticação únicos para cada operação. A conformidade com a norma EMV é relevante para reduzir a fraude em operações com cartão presente.
- PCI DSS (Payment Card Industry Data Security Standard): conjunto de normas de segurança destinadas a proteger os dados dos titulares de cartões e a assegurar o tratamento, o armazenamento e a transmissão seguros da informação dos cartões. Todos os comerciantes, processadores de pagamentos e outras entidades que tratem dados de cartões têm de cumprir os requisitos do PCI DSS.
Estes protocolos e normas funcionam em conjunto para garantir a segurança das transações com cartões de crédito e a cobrança do montante correto na conta do titular do cartão. Os processos inerentes a uma transação com cartão de crédito são bastante complexos, envolvendo múltiplas partes e camadas de comunicação.
Processo
Segue-se uma explicação pormenorizada do modo como estes protocolos e normas funcionam em conjunto:
- Iniciação: O titular do cartão inicia uma transação passando, inserindo ou aproximando o cartão num terminal POS, ou introduzindo os dados do cartão numa transação online.
- Transmissão de dados: O terminal POS ou o gateway de comércio eletrónico capta os dados da transação, incluindo o número do cartão, a data de validade, o montante da transação e um identificador de transação único. Nas transações EMV, o chip gera um criptograma único para cada transação.
- Tokenização (opcional): Se a tokenização estiver ativada, os dados do cartão são substituídos por um token único antes da transmissão. Tal contribui para proteger a informação sensível do cartão durante o processo de transação.
- Pedido de autorização: Os dados da transação são formatados segundo a norma de mensagens ISO 8583 e enviados pelo banco adquirente do comerciante (ou pelo processador de pagamentos) à rede de cartões (por exemplo, Visa ou Mastercard).
- Encaminhamento pela rede de cartões: A rede de cartões identifica o banco emitente responsável pelo cartão e reencaminha o pedido de autorização para o emitente.
- Processamento pelo emitente: O banco emitente verifica os dados da operação face à conta do titular do cartão, confirmando o saldo disponível, o estado do cartão e quaisquer regras de prevenção de fraude aplicáveis. No caso de operações online com 3D Secure, o emitente pode ainda solicitar ao titular que autentique a operação com uma palavra-passe ou dados biométricos.
- Resposta de autorização: o banco emissor gera uma resposta de autorização, que pode aprovar ou recusar a operação. Esta resposta é enviada através da rede de cartões para o banco adquirente (ou processador de pagamentos) e, depois, de volta ao comerciante.
- Conclusão: Se a operação for aprovada, o comerciante conclui a venda e fornece os bens ou serviços ao titular do cartão. Os dados da operação são então incluídos num lote de operações que o comerciante submete ao banco adquirente (ou ao processador de pagamentos) para liquidação.
- Liquidação: O banco adquirente (ou processador de pagamentos) submete o lote de transações à rede de cartões para liquidação. A rede de cartões calcula os montantes líquidos de liquidação entre os bancos adquirente e emitente, e os fundos são transferidos em conformidade. Por fim, o banco emitente lança a transação na conta do titular do cartão, que recebe um extrato com os dados da transação.
Ao longo de todo este processo, as várias partes envolvidas devem cumprir os requisitos da norma PCI DSS, a fim de assegurar o tratamento seguro dos dados dos titulares de cartões. Adicionalmente, a comunicação entre as entidades é cifrada para preservar a confidencialidade e a integridade dos dados da transação.
Segurança dos Cartões de Crédito e de Débito
Os cartões de crédito e de débito são protegidos por uma combinação de elementos de segurança físicos e digitais.
Protocolos e Processos
Quando ocorre uma transação com cartão de crédito, são utilizados vários protocolos e processos para verificar o montante a debitar e autorizar a transação.
Alguns dos principais componentes envolvidos no processo são:
- ISO 8583: Norma de mensagens utilizada pela maioria das redes de pagamento, como a Visa e a Mastercard, para comunicar os dados das transações entre as diferentes entidades envolvidas no processo (por exemplo, comerciantes, adquirentes, emitentes e processadores de pagamentos).
- EMV (Europay, Mastercard, Visa): norma global para transações com cartões de crédito e de débito com chip. Os cartões EMV dispõem de um microprocessador integrado que reforça a segurança, cifrando os dados da transação e gerando códigos de autenticação únicos para cada operação. A conformidade com a norma EMV é relevante para reduzir a fraude em operações com cartão presente.
- PCI DSS (Payment Card Industry Data Security Standard): Conjunto de normas de segurança concebidas para proteger os dados dos titulares de cartões e assegurar o processamento, o armazenamento e a transmissão seguros das informações dos cartões. Todos os comerciantes, processadores de pagamentos e demais entidades que tratem dados de cartões têm de cumprir os requisitos do PCI DSS.
Estes protocolos e normas funcionam em conjunto para garantir a segurança das transações com cartões de crédito e a cobrança do montante adequado na conta do titular do cartão.
Segurança Física do Cartão
No próprio cartão estão impressos o nome do utilizador, o número do cartão, o prazo de validade e o código de verificação do cartão (CVV). O CVV é um número de três ou quatro dígitos, consoante o banco emissor do cartão, que proporciona uma camada adicional de segurança durante as transações.
Valor de Verificação do Cartão (CVV): O número de 3 ou 4 dígitos está impresso no cartão físico, mas não está incorporado na banda magnética do cartão. É frequentemente exigido em transações online e por telefone, em que o cartão não está fisicamente presente. Serve para verificar que a pessoa que efetua a transação tem o cartão físico na sua posse.
O cartão dispõe igualmente de uma banda magnética e/ou de um chip integrado. A banda magnética contém dados codificados do titular do cartão, ao passo que o chip integrado (utilizado em cartões com chip e PIN e com chip e assinatura) armazena a informação num formato seguro e cifrado, o que dificulta o acesso ou a contrafação por utilizadores não autorizados.
Segurança Digital do Cartão
Do lado do prestador de serviços, são utilizadas várias camadas de segurança para proteger contra atividades fraudulentas. Estas incluem os protocolos Secure Socket Layer (SSL) e Transport Layer Security (TLS), que cifram os dados durante a transmissão. Podem também ser utilizados sistemas de deteção de fraude que recorrem a algoritmos de aprendizagem automática para detetar padrões de comportamento invulgares que possam indicar atividade fraudulenta.
- Serviço de Verificação de Morada (AVS): Este serviço compara a morada indicada pelo cliente com a morada registada na entidade emissora do cartão de crédito. Se não coincidirem, a operação pode ser recusada. Tal contribui para prevenir a fraude resultante da utilização de números de cartão de crédito furtados.
- Autenticação de Dois Fatores (2FA): A 2FA exige dois tipos de identificação antes de uma transação poder ser aprovada. Normalmente, estes dois fatores correspondem a algo que o utilizador sabe (como uma palavra-passe), algo que possui (como o telemóvel para receber uma palavra-passe de utilização única) ou algo que é (como a impressão digital).
- Autenticação Biométrica: Este tipo de autenticação utiliza características biológicas únicas, como impressões digitais ou reconhecimento facial, para verificar identidades. Alguns sistemas de pagamento móvel, como o Apple Pay e o Google Pay, utilizam a autenticação biométrica para autorizar transações.
- Autenticação Baseada no Risco (RBA): Este método calcula o perfil de risco de uma transação online e exige, em seguida, uma verificação adicional para as transações de maior risco. A RBA pode ter em conta fatores como o endereço IP do utilizador, o dispositivo utilizado, o montante da transação e os padrões de comportamento do utilizador.
- Tokenização: A tokenização protege os dados do cartão ao substituir o número do cartão por uma sequência de caracteres gerada aleatoriamente, ou «token». Este token pode ser transmitido com segurança através da internet e é inútil se intercetado por fraudadores, uma vez que não é possível, por engenharia inversa, determinar o número original do cartão.
- Pagamentos Sem Contacto: Muitos cartões suportam atualmente também pagamentos sem contacto, que utilizam Near Field Communication (NFC) ou Radio Frequency Identification (RFID) para comunicar com os terminais de pagamento. Estas transações são protegidas por encriptação dinâmica, o que significa que é gerada uma nova chave de encriptação para cada transação, tornando extremamente difícil que os autores de fraude intercetem e utilizem indevidamente os dados.
- Autenticação 3-D Secure (3DS) (por exemplo, Visa Secure, Mastercard Identity Check): O 3-D Secure é um protocolo baseado em XML concebido para constituir uma camada adicional de segurança nas transações online com cartões de crédito e de débito. O protocolo é conhecido por várias designações, consoante o tipo de cartão: Visa Secure (anteriormente Verified by Visa), Mastercard Identity Check (anteriormente SecureCode), American Express SafeKey, entre outras. Como funciona: O 3-D Secure acrescenta uma etapa adicional ao processo de pagamento online. Quando efetua uma compra, após ter introduzido os dados do cartão, o sistema 3DS verifica se o seu banco ou emitente do cartão aderiu ao 3DS. Em caso afirmativo, surge no navegador uma janela intermédia, ligada diretamente ao seu banco ou emitente. É então solicitada a verificação da sua identidade: esta pode ser efetuada através de uma palavra-passe, da leitura de uma impressão digital, caso o seu banco ofereça autenticação biométrica, ou de um código de utilização única enviado para o seu telemóvel. Só após a autenticação bem-sucedida a transação prossegue. 3-D Secure 2.0: Esta é a versão mais recente do 3-D Secure, que melhora o sistema original ao torná-lo mais intuitivo e eficiente. O 3DS 2.0 foi concebido para adotar uma abordagem baseada no risco, ou seja, apenas solicita autenticação adicional quando uma transação se afigura arriscada. Funciona igualmente de forma fluida em dispositivos móveis, o que constituía uma limitação do 3DS original.
PINs de 4 ou 6 dígitos
Em geral, os PIN são códigos de 4 dígitos, mas em algumas regiões ou instituições financeiras podem também ser utilizados PIN de 6 dígitos. A finalidade principal de um PIN é verificar que a pessoa que inicia a transação é o titular autorizado do cartão.
No contexto de uma transação com cartão de crédito, pode ser solicitado ao cliente que introduza o respetivo PIN ao utilizar um cartão com chip e PIN num terminal de ponto de venda (POS). Este procedimento é habitual na Europa. Nos Estados Unidos, a maioria dos cartões de crédito com chip não exige PIN nas compras, e as principais redes eliminaram a exigência de assinatura em 2018.
Eis como um PIN, de 4 ou 6 dígitos, é utilizado numa transação:
- O cliente insere o seu cartão com chip e PIN no terminal de pagamento (POS).
- O terminal solicita ao cliente que introduza o respetivo PIN.
- O cliente introduz o seu PIN, que é depois encriptado pelo terminal POS.
- O PIN cifrado é enviado juntamente com os dados da transação ao banco emitente para verificação.
- O banco emissor compara o PIN cifrado com o que está guardado no seu sistema. Se os PIN coincidirem, a transação é autorizada.
Em alguns casos, o PIN é verificado localmente pelo chip do cartão, em vez de ser enviado ao emitente. Este procedimento designa-se verificação de PIN offline e pode acelerar o processo da transação.
Importa salientar que o PIN não se confunde com o Card Verification Value (CVV) ou Card Verification Code (CVC) de 3 ou 4 dígitos, impresso no verso do cartão. Os códigos CVV/CVC são utilizados em operações com cartão não presente, como as compras online, para verificar que a pessoa que realiza a operação tem a posse física do cartão.
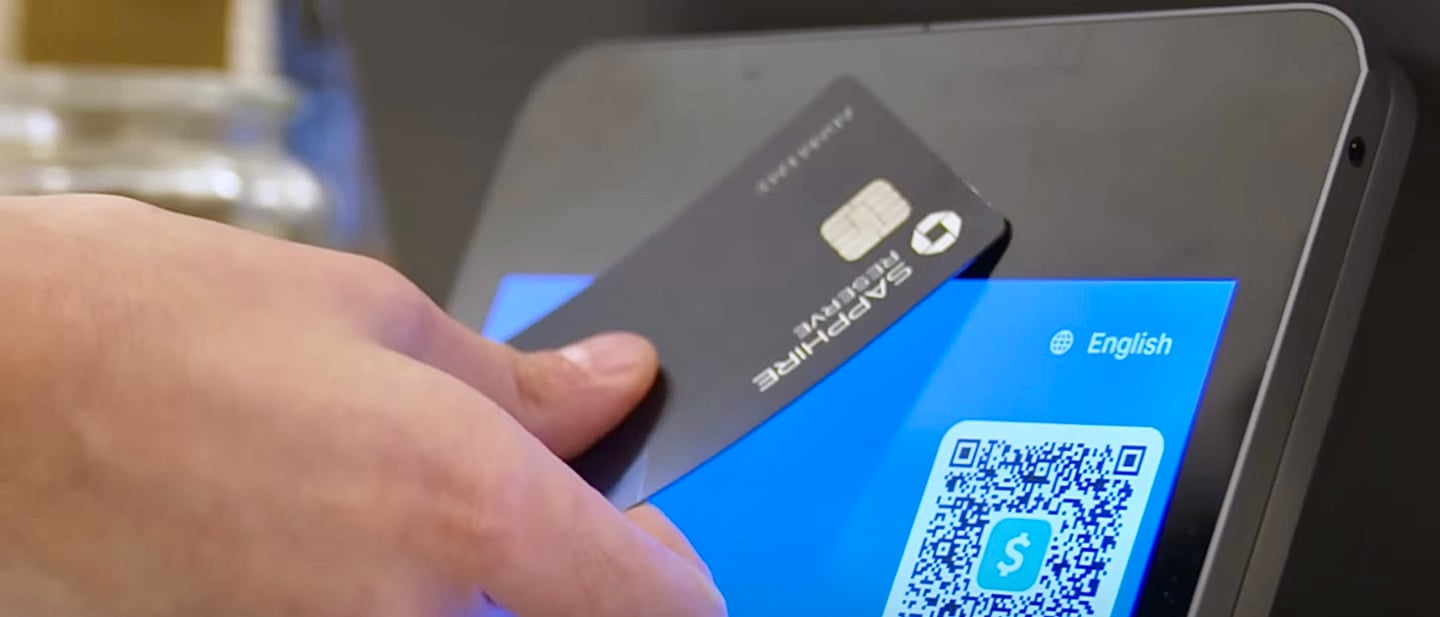
Pagamento por Aproximação
Base tecnológica: a NFC e a sua génese na RFID
No cerne do esquema de pagamento por aproximação encontra-se a Near Field Communication (NFC), uma tecnologia que aperfeiçoa e especializa o quadro mais amplo da Radio Frequency Identification (RFID). A NFC funciona por indução eletromagnética entre duas antenas em espira, concebidas numa configuração que faz lembrar uma pista de corridas, situadas a uma distância não superior a quatro centímetros. Esta proximidade limitada favorece uma troca de dados segura e expedita, adequada às exigências das transações de pagamento.
Simbiose Passiva e Ativa
A interação transacional entre o instrumento de pagamento (cartão ou dispositivo com NFC) e o leitor assenta numa distinção de papéis: o leitor, como iniciador ativo, com capacidade para estabelecer autonomamente a comunicação; e o cartão, como elemento passivo, desprovido de alimentação própria, mas capaz de responder às solicitações do leitor. Esta interação desencadeia a transmissão dos dados de pagamento, processo que difere fundamentalmente da transmissão estática de dados inerente às operações com banda magnética.
Fortificações Criptográficas: Segurança por Excelência
Um pilar da arquitetura de segurança da tecnologia de pagamento por aproximação é a geração de um criptograma específico de cada transação. Este criptograma resulta de uma combinação criptográfica dos dados da transação e das informações do cartão, realizada sob a égide de uma chave criptográfica armazenada no chip do cartão. Este processo constitui uma barreira formidável contra a replicação das credenciais de pagamento para fins ilícitos, elevando substancialmente o nível de segurança de cada transação.
A intercomunicação entre a placa de pagamento e a placa principal no interior do leitor é fundamental para a composição dos dados da transação num pacote cifrado e protegido. Esta cifragem, mantida ao longo de todo o percurso dos dados de e para os processadores e as redes de pagamento, constitui uma barreira contra intrusões e acessos não autorizados, preservando a confidencialidade da transação desde a sua origem até à sua conclusão.
Análise Comparativa de Segurança e Trajetórias de Adoção
Em contraste com as suas antecessoras, as modalidades de banda magnética e de inserção de chip, a tecnologia de pagamento por aproximação representa um salto qualitativo na segurança das transações. A encriptação dinâmica e os protocolos de comunicação de curto alcance reduzem, por natureza, as vias de comprometimento de dados, contrariando eficazmente o espectro da clonagem de cartões (skimming) e da extração não autorizada de dados que historicamente afetaram as transações em pontos de venda.
A adoção em alguns mercados, nomeadamente nos EUA, ficou durante anos aquém da Europa devido aos custos de infraestrutura e aos hábitos dos consumidores, mas aumentou de forma acentuada desde 2020.
Em suma, a tecnologia de pagamento por aproximação, através da sua sofisticada conjugação de tecnologia NFC, rigor criptográfico e transmissão de dados cifrados, anuncia uma mudança de paradigma nos métodos de pagamento seguros e eficientes. A sua integração progressiva no quotidiano das transações promete elevar o padrão de segurança e de conveniência, marcando uma evolução decisiva nos setores do comércio e dos pagamentos.
Como funciona a reserva de fundos ou o pagamento diferido numa transação com cartão de crédito, de débito ou pré-pago
Autorização
A transação inicia-se com um pedido de autorização. Quando apresenta o seu cartão de crédito para pagamento, o comerciante envia um pedido ao banco adquirente.
O banco adquirente encaminha este pedido para a rede de cartões, que, por sua vez, o transmite ao banco emissor. O banco emissor verifica o crédito disponível e os demais elementos da transação para validar o pedido. Se tudo estiver em ordem, reserva o montante da transação face ao seu limite de crédito. Esta operação designa-se retenção de autorização ou pré-autorização. Trata-se de uma forma de assegurar que os fundos estão disponíveis e de os reservar para essa transação em particular.
Geração do Código de Autorização
Quando um cliente apresenta um cartão de crédito para pagamento, o sistema de ponto de venda (POS) do comerciante envia um pedido de autorização ao banco adquirente. O banco adquirente reencaminha este pedido para a rede de cartões, que o encaminha para o banco emissor. Se o banco emissor aprovar a transação (por exemplo, existência de crédito ou fundos suficientes, cartão não declarado perdido/roubado), gera um código de autorização e envia-o de volta, através da rede de cartões e do banco adquirente, para o sistema POS do comerciante.
A extensão dos códigos de autorização, também designados códigos de aprovação, pode variar consoante a rede de cartões ou o banco emitente. Estes códigos confirmam que uma operação foi aprovada e servem de referência no processo de liquidação. A extensão e o formato do código de autorização podem ser determinados em função dos requisitos operacionais das redes de cartões e dos bancos envolvidos. Alguns sistemas utilizam códigos de 6 dígitos, enquanto outros podem utilizar códigos de 8 dígitos ou até outras extensões.
Registo da Transação
O comerciante recebe o código de autorização, que confirma que os fundos estão disponíveis e reservados para esta transação. No final do dia, ou por vezes mais tarde, consoante o processo do comerciante, este envia um lote de transações ao banco adquirente para liquidação. Este processo designa-se por «captura». Durante a captura, o comerciante inclui o código de autorização de cada transação, que serve como prova de autorização e permite ao banco adquirente associar cada transação à respetiva autorização.
Liquidação
O banco adquirente envia seguidamente as transações, juntamente com os códigos de autorização, às redes de cartões para liquidação. As redes de cartões encaminham as transações para os bancos emitentes, que transferem então os fundos correspondentes às transações aprovadas para o banco adquirente. Por fim, o banco adquirente deposita os fundos na conta bancária do comerciante.
Compensação
No final do dia útil, o comerciante envia ao banco adquirente, num lote, todas as transações autorizadas nesse dia. O banco adquirente transmite então essas transações, através da rede de cartões, ao banco emitente para liquidação.
O banco emitente transfere os fundos para o banco adquirente, que os deposita na conta do comerciante. Nesse momento, a transação fica concluída e os fundos reservados são oficialmente transferidos da sua linha de crédito para o comerciante.
Conservação de Registos
O código de autorização é um elemento essencial para efeitos de registo e de resolução de litígios. Em caso de litígio, o código de autorização permite rastrear a transação ao longo das várias etapas da cadeia de processamento, a fim de verificar a sua validade. Este processo assegura que os fundos são devidamente reservados, transferidos e registados, proporcionando um método seguro e rastreável de tratamento de transações com cartão de crédito.
Faturação
O banco emitente refletirá então esta transação no seu extrato mensal, momento em que o pagamento lhe é exigido.
Comunicação de Dados
Eis um resumo da forma como a comunicação decorre:
- Captação de dados: Quando um titular de cartão inicia uma transação, o terminal POS capta os dados do cartão (número do cartão, data de validade, CVV, etc.) através de passagem da banda, inserção, aproximação ou introdução manual dos dados.
- Transmissão segura: Os dados do cartão captados são transmitidos de forma segura do terminal POS para o banco adquirente ou o processador de pagamentos do comerciante. Esta transmissão utiliza tipicamente o protocolo TLS (Transport Layer Security), que cifra os dados para garantir a respetiva confidencialidade e integridade durante a transmissão.
- Mensagens ISO 8583: O banco adquirente ou o processador de pagamentos formata os dados da transação de acordo com a norma de mensagens ISO 8583. Esta norma define a estrutura e o conteúdo das mensagens trocadas entre as diferentes entidades envolvidas no processo da transação, tais como comerciantes, adquirentes, emitentes e redes de cartões.
- Comunicação com as redes de cartões: O banco adquirente ou o processador de pagamentos envia o pedido de autorização, em formato ISO 8583, à rede de cartões (por exemplo, Visa, Mastercard) através de canais de comunicação dedicados. Estes canais são tipicamente redes privadas que ligam de forma segura as diferentes partes envolvidas no processo da transação.
- Encaminhamento pela rede de cartões: A rede de cartões identifica o banco emitente responsável pelo cartão e encaminha-lhe o pedido de autorização. A rede de cartões pode recorrer a protocolos e tecnologias de comunicação adicionais, como TCP/IP e VPN (Redes Privadas Virtuais), para garantir a transmissão segura e fiável dos dados da operação.
Ao longo do processo de comunicação, são empregues múltiplas camadas de segurança, incluindo encriptação, protocolos seguros e o cumprimento de normas do setor como o PCI DSS. Tal assegura a confidencialidade, a integridade e a disponibilidade dos dados da transação desde o terminal de pagamento (POS) até ao encaminhamento na rede de cartões e para além deste.
Protocolos
ISO 8583
A ISO 8583 é uma norma de mensagens utilizada na comunicação de transações financeiras, em particular nas transações com cartões de pagamento. Define o formato das mensagens, os elementos de dados e os códigos de processamento necessários para a troca de informações sobre transações entre diferentes entidades, como comerciantes, adquirentes, emitentes e redes de cartões.
Um pedido de autorização no formato ISO 8583 contém vários elementos de dados organizados numa estrutura de mensagem. A mensagem é composta por um Identificador do Tipo de Mensagem (MTI), Bitmaps e Elementos de Dados.
Segue-se um exemplo simplificado de uma mensagem de pedido de autorização ISO 8583:
- Identificador do Tipo de Mensagem (MTI): Código numérico de 4 dígitos que indica a finalidade da mensagem. Um pedido de autorização é “0100”; a resposta é “0110”.
- Bitmaps: Uma série de bits (geralmente 64 bits ou, por vezes, 128 bits) que indica quais os Elementos de Dados presentes na mensagem. Cada bit do bitmap corresponde a um elemento de dados específico.
- Elementos de Dados: A informação efetiva da transação, organizada em campos numerados de 1 a 128. Cada elemento de dados tem um significado e um formato específicos, como numérico, alfanumérico ou binário.
Elementos de dados
Eis um exemplo de alguns elementos de dados comuns num pedido de autorização ISO 8583:
- DE 2: Número da Conta Principal (PAN) – O número do cartão utilizado na transação.
- DE 3: Código de Processamento – Código de 6 dígitos que especifica o tipo de transação (por exemplo, compra, reembolso) e a conta a utilizar (por exemplo, conta à ordem, cartão de crédito).
- DE 4: Montante da Transação – O montante da transação, normalmente representado por um valor numérico de 12 dígitos com vírgula decimal implícita.
- DE 7: Data e Hora de Transmissão – A data e a hora em que a transação foi iniciada, normalmente no formato AAMMDDhhmmss.
- DE 11: System Trace Audit Number (STAN) – Identificador único da transação, gerado pelo terminal ou pelo sistema de pagamentos.
- DE 22: Modo de Introdução no Ponto de Serviço – Código que indica a forma como os dados do cartão foram captados (por exemplo, passagem da banda magnética, leitura do chip, introdução manual).
- DE 25: Código da Condição do Ponto de Serviço – Código que representa condições específicas da transação (por exemplo, cliente presente, comércio eletrónico).
- DE 41: Card Acceptor Terminal Identification – Identificador único do terminal POS.
- DE 42: Código de Identificação do Aceitante do Cartão – Identificador único do comerciante ou aceitante do cartão.
- DE 49: Código da Moeda, Transação – Código de 3 dígitos que representa a moeda utilizada na transação.
No contexto da norma de mensagens financeiras ISO 8583, o termo “MTI” significa Message Type Identifier (identificador do tipo de mensagem). Trata-se de um código numérico de 4 dígitos que representa a finalidade da mensagem e é o primeiro campo de uma mensagem ISO 8583.
MTI / Protocolos
O MTI é composto por 4 posições (cada uma com um intervalo de 0-9) com os seguintes significados:
- Versão (primeira posição): Indica a versão da norma ISO 8583 utilizada na mensagem.
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3-9: Reservado para utilização futura ou versões personalizadas
- Classe (segunda posição): representa a finalidade principal da mensagem.
- 0: Reservado para utilização ISO
- 1: Autorização
- 2: Operações financeiras (por exemplo, levantamento de numerário, consulta de saldo)
- 3: Ações sobre ficheiros (por exemplo, atualizações de ficheiros)
- 4: Estorno e reversão
- 5: Reconciliação
- 6: Administrativo
- 7: Cobrança de comissões
- 8: Gestão da rede
- 9: Reservado para utilização ISO
- Função (terceira posição): Especifica a função concreta da mensagem.
- 0: Pedido
- 1: Pedido de resposta
- 2: Aconselhamento
- 3: Resposta ao aviso
- 4: Notificação
- 5: Confirmação de receção da notificação
- 6-9: Reservado para utilização ISO
- Origem (quarta posição): Indica o iniciador da mensagem.
- 0: Adquirente
- 1: Repetição pelo adquirente
- 2: Emitente
- 3: Repetição do emitente
- 4-9: Reservados para utilização ISO
Alguns exemplos de MTI em mensagens ISO 8583:
- 0100: Pedido de Autorização
- 0110: Resposta de Autorização
- 0200: Pedido de Transação Financeira
- 0210: Resposta a Transação Financeira
- 0420: Pedido de Estorno
- 0421: Repetição do Pedido de Estorno
- 0430: Resposta de Estorno
- 0500: Pedido de Reconciliação do Adquirente
- 0510: Resposta de Reconciliação do Adquirente
- 0800: Pedido de gestão de rede
- 0810: Resposta de Gestão de Rede
Note-se que estes exemplos se baseiam nos tipos de mensagem normalizados da norma ISO 8583. Podem, contudo, existir implementações e personalizações individuais, em função dos requisitos específicos de diferentes sistemas de pagamento ou instituições financeiras.

Passo seguinte
Solicitar uma apresentação
Indique-nos, em poucas linhas, quem é e o que tem em mente. O seu pedido segue diretamente para o banco e é tratado com confidencialidade.
Prefere falar connosco? Agende uma videoconferência de 30 minutos.