
代替的な送金方法
サーバー間(S2S)

IFBにおけるS2Sサービスの有効化
サーバー間接続機能は、お客様の口座が良好な状態にあることを条件に、お客様のご請求に基づき有効化されます。
- 最低残高を維持し、
- 一貫した財務実績を示しており、また
- 正当な事業活動と整合していること。
さらに、当該口座は次の要件を満たしている必要があります。
- 未解決のコンプライアンス上の問題がないこと、および
- すべての取引は国際的な金融規制に従わなければなりません。
最終的な口座有効化は、当行のコンプライアンスおよびリスク管理部門による内部審査と承認を経ることを条件といたします。
メッセージは資金ではありません
決済が行われない限り、SWIFTメッセージ、テレックス、サーバーのいずれによっても資金が移動しない理由を、90秒で解説します。
VL1で文書の真正性を確認する →支払メッセージ、伝票または確認書を受領されましたか。それに依拠される前に、真正性の確認をお受けください。
サーバー間送金(S2S)
とは、資金、資産、負債および資本を、それぞれのノストロ口座(当方名義の他行預け金口座)から、またはデータを、異なる銀行もしくは金融機関の間で、それぞれのサーバーを通じて移動させる過程の一部を指します。これらの移転は、安全で暗号化された接続により行われ、情報の安全かつ効率的な伝送を確保するため、確立されたプロトコルおよび標準に依拠しています。銀行業務におけるサーバー間移転には、いくつかの構成要素があります。
- 銀行間ネットワーク:金融機関は、国際銀行間金融通信協会(SWIFT)や自動決済機構(ACH)ネットワークなどの銀行間ネットワークを通じて相互に接続されています。これらのネットワークにより、銀行は相互に通信し、資金移動や支払などの取引を処理することができます。
- プロトコルと標準: サーバー間送金は、通信および取引処理を円滑に行うため、確立されたプロトコルと標準に依拠しています。例としては、電子データ交換に関するISO 20022標準や、銀行間で金融メッセージを交換する際に特定の形式を用いるSWIFTメッセージングシステムがあります。
- セキュアな接続: 銀行は、サーバー間送金の際に送信される機密情報の機密性と完全性を保護するため、暗号化された安全な接続を使用しております。これには、Secure Socket Layer(SSL)や Transport Layer Security(TLS)などの技術を用いて、安全な通信経路を確立することが含まれます。
- 認証および権限付与: 銀行は、サーバー間送金に関与する当事者の本人確認を行うため、強固な認証・権限付与の手続を採用しています。これには、電子証明書、暗号鍵、多要素認証の方法などが含まれ、権限を有する個人またはシステムのみが取引を開始または承認できるようにします。
- 取引処理:必要なセキュリティ対策が整った後、銀行間で取引を処理することができます。通常、送金元銀行が送金依頼を開始し、受取側銀行がその依頼を確認のうえ受理し、その後、両行がそれぞれの記録を更新して、完了した送金を反映します。
- 照合および決済:サーバー間送金の完了後、銀行は記録を照合し、未決済の残高を決済します。これには、元帳の更新、取引データの照合、および当該送金に関連する未払いの手数料その他の費用の決済が含まれる場合があります。
S2Sサービス
当行は、選ばれた富裕層のお客様および確立された法人のお客様に対し、慎重な対応、守秘義務、そして機関としての健全性を特に重視しつつ、S2Sサービスを提供しております。
すべてのS2S取引は、国際銀行システムに完全に組み込まれている銀行間でのみ行われます。これにより、認証済みのS2Sメッセージを安全に交換できるだけでなく、資金の決済を有効かつ適時に完了させることができます。こうした組み込みがない取引相手は、メッセージの送信は可能であっても、資金決済を完了することは本質的にできません。
S2S送金において、資金を銀行の元帳やコアサーバーから「ダウンロード」することはできません。これらのシステムは常に外部からのアクセスから完全に隔離されているためです。クラウドや通常のサーバー、コンピューターに保存されたデジタルファイルとは異なり、資金は常に、安全かつ規制された世界の銀行システムの枠組みを通じて送金されなければならず、それにより資金の完全性と個々の取引のコンプライアンスが確保されます。
実績として、当行に持ち込まれるS2S取引の68%超は、銀行以外の主体、または送金能力を持たない銀行に由来しています。
これに対し、当行は、金額の制限なく取引を行うことが可能であり、その条件は、送金元金融機関の厳格な確認と、決済を履行し得る能力が実証されていることのみです。

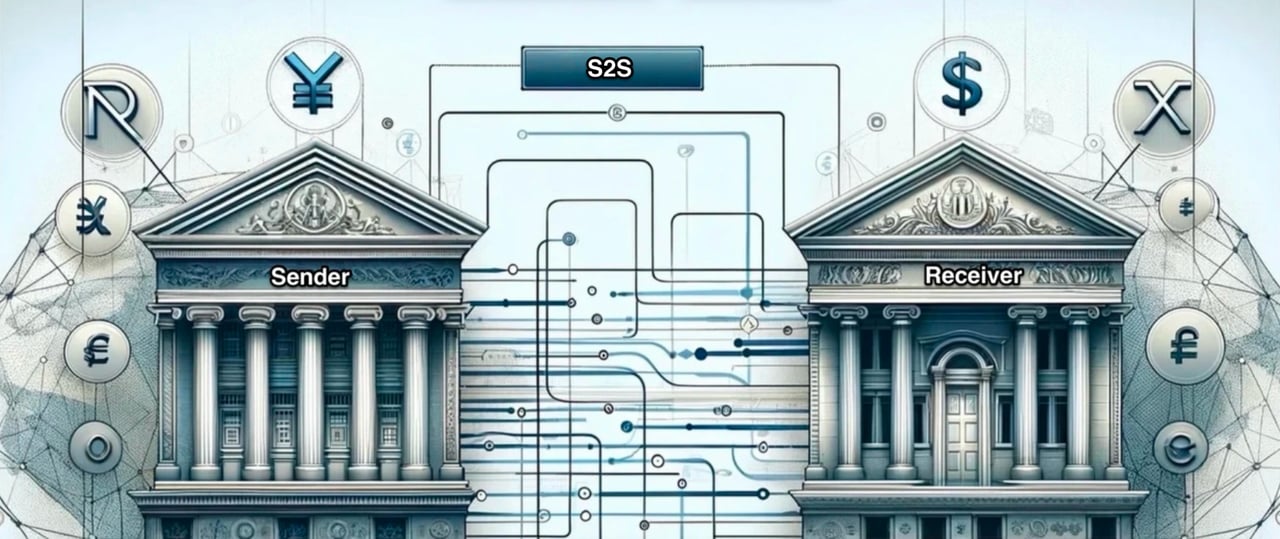
サーバー間(S2S)通貨送金の仕組み
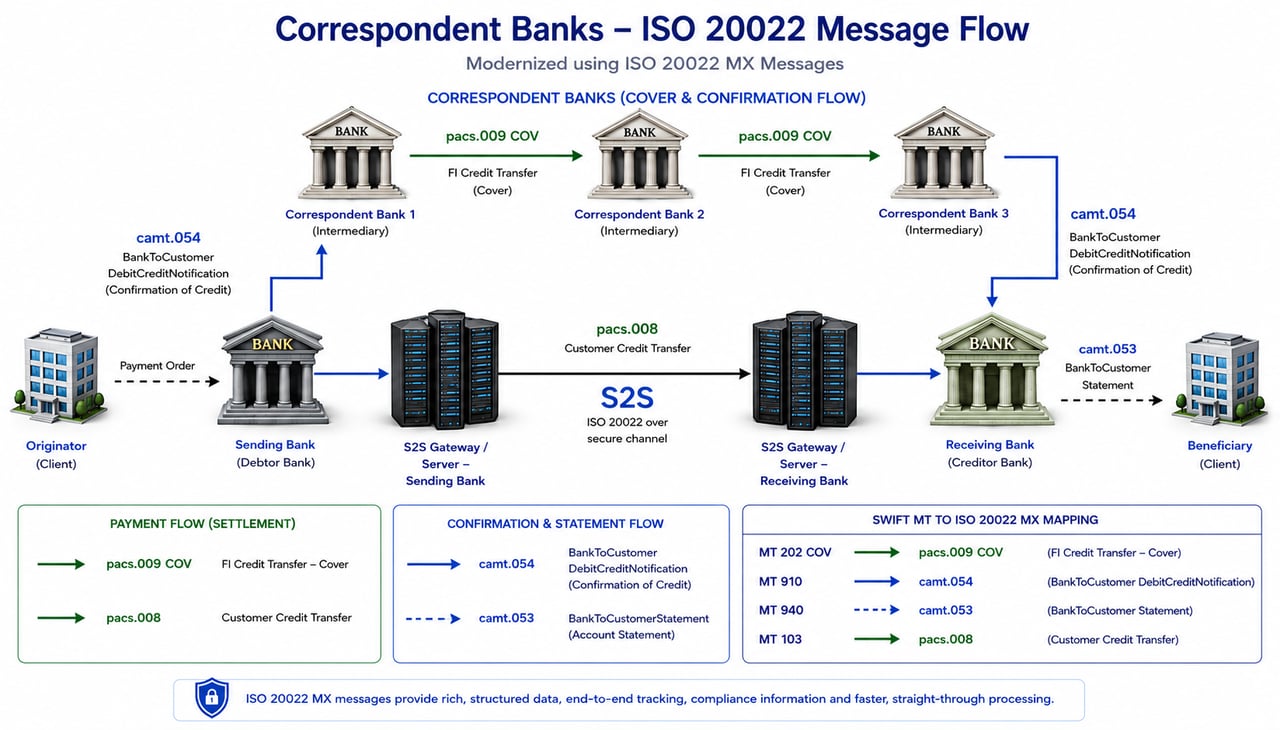
銀行間のS2S通信
銀行間のサーバー間通信は、データの機密性、完全性及び可用性を確保するため、安全なプロトコル、規制の枠組み及び業界標準を組み合わせて確立されます。これらの通信は通常、次のプロトコルおよび技術を組み合わせて管理されます。
1. SWIFT(国際銀行間通信協会)
- 概要:SWIFTは、安全かつ標準化された金融メッセージングのためのグローバルなネットワークを提供しており、国際銀行送金で広く利用されております。
- 使用プロトコル:SWIFTNetは、SWIFTNet InterActおよびSWIFTNet FileActといったIPベースのプロトコルを使用しており、これらはメッセージの書式にXMLを活用しています。通信の安全性はTLS(Transport Layer Security)により確保されています。
2. ISO 20022
- 概要:ISO 20022は、金融機関間の電子データ交換に関する国際標準です。標準化されたXML形式でメッセージを開発するための共通基盤を提供します。
- 使用されるプロトコル:多くの場合、HTTPSやTLSなどの安全な通信プロトコル上で実装されます。
3. FIX(Financial Information Exchange)プロトコル
- 概要:FIXは、有価証券取引をリアルタイムで電子的に交換するための標準プロトコルです。
- 使用されるプロトコル:FIXメッセージは通常TCP/IP上で送信され、TLSにより保護することができます。
4. EBICS(電子バンキング・インターネット通信標準)
- 概要:欧州で広く利用されているEBICSは、インターネット経由で金融取引を安全に伝送するためのプロトコルです。
- 使用プロトコル:EBICSは、安全な通信にTLSを用いたHTTPSを、メッセージの書式設定にXMLを使用します。
5. VPN(仮想プライベートネットワーク)
- 概要:VPNは、暗号化されたトンネルを作成することにより、インターネット上で安全な2点間通信を実現します。
- 使用されるプロトコル:一般的なものとして、IPsec(Internet Protocol Security)およびSSL/TLSが挙げられます。
6. API(アプリケーション・プログラミング・インターフェース)標準
- 概要:APIにより、銀行システム間の円滑な連携と通信が可能になります。
- 使用されるプロトコル:RESTful APIは、通常、安全なデータ伝送のためにTLSを伴うHTTPSを使用します。欧州のPSD2のようなオープン・バンキングの基準では、銀行データへのアクセスに安全なAPIの使用が義務付けられています。
7. SFTP(セキュア・ファイル・トランスファー・プロトコル)
- 概要:SFTPは、銀行間で安全にファイルを転送するために使用されます。
- 使用プロトコル:SFTPはSSH(Secure Shell)上で動作し、暗号化と安全な伝送を確保します。
8. ブロックチェーンおよびDLT(分散型台帳技術)
- 概要:ブロックチェーンなどの新技術により、分散型で安全な取引処理が可能となります。
- 使用されるプロトコル:具体的なプロトコルは、Hyperledger Fabric、Ethereumなど、ブロックチェーン・プラットフォームによって異なります。セキュリティは暗号技術によって確保されます。
セキュリティおよび規制上の留意点
- 認証と認可:二要素認証、電子署名、役割に基づくアクセス制御などの仕組みを採用しております。
- 暗号化:保存データおよび通信中のデータは、強力な暗号アルゴリズム(AES、RSAなど)により暗号化されます。
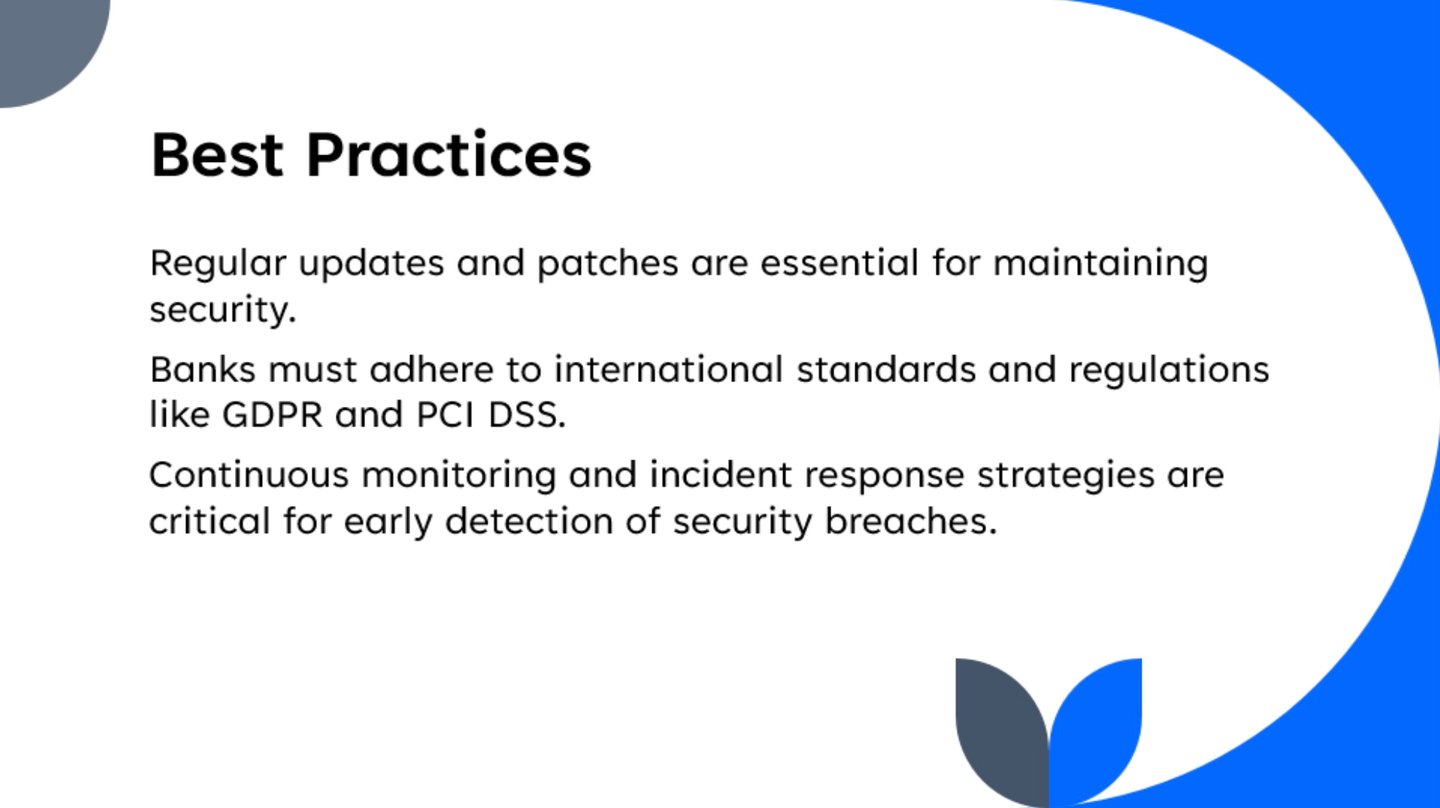
- コンプライアンス:GDPR(一般データ保護規則)、PSD2(決済サービス指令2)、その他の地域基準といった規制上の要件の遵守。
代替的な接続手段
- 専用回線:一部の銀行は、安全性の高い直接通信のため、専用線またはMPLS(マルチプロトコル・ラベル・スイッチング)ネットワークを利用しております。高度なセキュリティが求められる環境で一般的に用いられます。
- クラウドベースのソリューション:銀行は、強固なセキュリティ体制を備えたクラウドサービス提供事業者を、銀行間通信にますます活用しています。この利用は拡大していますが、EUのDORAなど、外部委託およびオペレーショナル・レジリエンスに関する規則の適用を受けます。
S2Sの伝送プロトコル
- FIX(Financial Information eXchange):証券取引における注文、約定、割当のためのメッセージング標準規格です。取引データを伝達するものであり、決済を行うものではありません。
- EBICS(Electronic Banking Internet Communication Standard):法人のお客様と銀行との間で安全にファイルを交換するための標準規格で、主にドイツ、フランス、スイス、オーストリアで利用されております。
- 全銀:全銀システムは、日本国内の銀行間資金決済ネットワークです。全銀フォーマットは、国内送金および口座振替に用いられます。
- AS2(Applicability Statement 2): インターネット上でビジネス文書(EDI、XML)を署名付きで安全に伝送し、配信確認を受領する方式です。
- SNMPv3:認証と暗号化を伴う、ネットワーク機器の監視および管理です。インフラストラクチャを管理するものであり、取引を伝送するものではありません。
- Kerberos: チケットに基づくネットワーク認証方式であり、クライアントとサービスが相互に身元を証明できるようにします。
- OAuth 2.0:限定的なアクセストークンによる認可の委任の仕組みであり、ほとんどのオープンバンキングAPIの基盤となっています。
- SSH経由のSFTPおよびSCP:サーバー間での暗号化されたファイル転送およびコピーであり、支払ファイルや取引明細ファイルに広く用いられております。
これらの各プロトコルは、データの交換またはシステムへのアクセスを保護するものです。通貨、銀行の資産、負債および資本の移転を伴うS2S取引においては、上記のプロトコルは必要ではあるものの、金融取引を完結させるには十分ではありません。
実際の資金移動:これらのプロトコルは取引の詳細を効率的に伝達しますが、資金の実際の移動を担うものではありません。資金を移動させるには、コルレス銀行業務、即時グロス決済(RTGS)、インスタントペイメントなどのシステムが不可欠です。これらは口座間で資金を実際に移動させ、資金がすでにノストロ・ボストロ口座に預け入れられており、そこから払い出す必要がある場合を除き、金融取引を完了させます。データの伝送にとどまらず、資金をリアルタイムで移動させ、取引を銀行システムに正確に反映させるための、実際の資金決済が必要となります。
資産・負債・資本の実際の移転:資産、負債および資本に関する取引では、これらの移転をCSDに記録することが不可欠です。CSD(証券集中保管機関)は、証券の所有権に関する法的記録を維持する責任を負っており、この手続は当初の通信プロトコルの範囲を超えるものです。また、資産および資本の移転は銀行の財務諸表にも影響し、負債、資産および資本の残高を変動させます。関係する監督当局への財務報告や必要なコンプライアンス対応も、プロトコルによるデータ伝送の機能の範囲外にあり、別途、財務上および規制上の手続を要します。
要するに、S2S取引において情報を安全かつ効率的にやり取りするうえでプロトコルは不可欠ですが、取引全体のプロセスには、通貨、資産、負債および持分の実際の移動、決済、法的記録、財務報告のための追加のシステムが関わっており、これにより取引全体が銀行規制上の基準に従って実行されることが確保されます。
最小限の接続手続
異なる銀行のサーバー2台を接続して一度限りの情報伝送を行うには、複数の詳細な手順と情報が必要となります。以下にその詳細をご説明します。
1. ネットワーク情報
- IPアドレス:両サーバーの公開または非公開のIPアドレスをご用意ください。
- ポート:通信に使用するポートを決定します(例:SFTPにはポート22、HTTPSにはポート443)。
2. 認証および認可
- 認証情報:アクセスに必要な安全な認証情報を交換します。ユーザー名とパスワード:これらを安全に共有してください。SSH鍵:SSHを使用する場合は、公開鍵を安全に共有してください。APIキー:APIによる通信の場合は、APIキーを安全に共有してください。
- 証明書:暗号化された接続のため、SSL/TLS証明書を使用します。
3. データ転送プロトコル
- プロトコルの選択:セキュリティと機能に基づいてプロトコルを選択します。FTP/SFTP:セキュア・ファイル転送プロトコル、HTTP/HTTPS:ウェブベースの通信用、APIエンドポイント:ウェブサービスを利用する場合
- ファイアウォールのルール:ファイアウォールで指定したポートを通じた通信を許可するよう設定します。例:サーバーAのファイアウォールで、当該IPアドレスに対しポート22を開放します。
4. セキュリティ上の留意事項
- 暗号化:伝送中のデータが暗号化されていることを確認してください。SFTPやHTTPSなどのプロトコルを使用するか、データ自体に暗号化を施してください。
- アクセス管理:アクセスは必要な担当者およびシステムに限定してください。ユーザーの役割と権限を設定してください。
5. 技術面の調整
- ネットワーク構成:必要に応じて、NAT(ネットワークアドレス変換)などのネットワーク設定を行います。例:内部IPアドレスを外部IPアドレスに対応付けるようNATを設定します。
- テスト:接続状況とデータ転送が正しく行われることを確認するため、テスト運用を実施します。接続状況とデータの完全性の双方を確認します。
6. データの準備
- ファイルフォーマット:転送するデータの形式(例:CSV、JSON、XML)について合意します。
- データサイズ:双方の当事者がデータサイズを把握し、適切に処理できるようにしてください。例:ファイルサイズが一定の上限を超える場合は、データの分割または圧縮の利用をご検討ください。
SFTPを用いた安全なファイル転送の手順例:
- 公開SSH鍵の交換:各サーバーの公開SSH鍵を安全に共有し、相手方サーバーの authorized keys に追加してください。
- サーバーA:サーバーBの公開鍵を `~/.ssh/authorized_keys` に追加します。
- サーバーB:サーバーAの公開鍵を `~/.ssh/authorized_keys` に追加します。
2. ファイアウォールの設定:SFTP通信を許可するため、両サーバーでポート22を開放します。
- `iptables -A INPUT -p tcp -s 203.0.113.5 --dport 22 -j ACCEPT`
- `iptables -A INPUT -p tcp -s 192.168.1.10 --dport 22 -j ACCEPT`
3. 送信の開始:SFTPを使用してファイルを転送します。
- サーバーAにて:`sftp user@203.0.113.5`
- サーバーBにて:`sftp user@192.168.1.10`
- SFTP内のコマンド:`put localfile` または `get remotefile`
4. 検証:転送後にファイルの完全性を検証します。
- チェックサムを照合します:`sha256sum localfile` および `sha256sum remotefile`
実際の資金移動:これらのプロトコルは、メッセージや指図などの取引詳細を伝達することには適していますが、資金の実際の移動を実現するものではありません。
資金の物理的な移転には、コルレス銀行業務、即時グロス決済(RTGS)、リアルタイム決済(RTP)といった仕組みが不可欠です。
- コルレス銀行業務では、資金は異なる銀行の口座間で移動されます。
- RTGSシステムでは、資金の移動は中央銀行内の決済口座間で行われます。
- 同様に、RTPシステムにおいても、資金は清算口座間で移転されます。
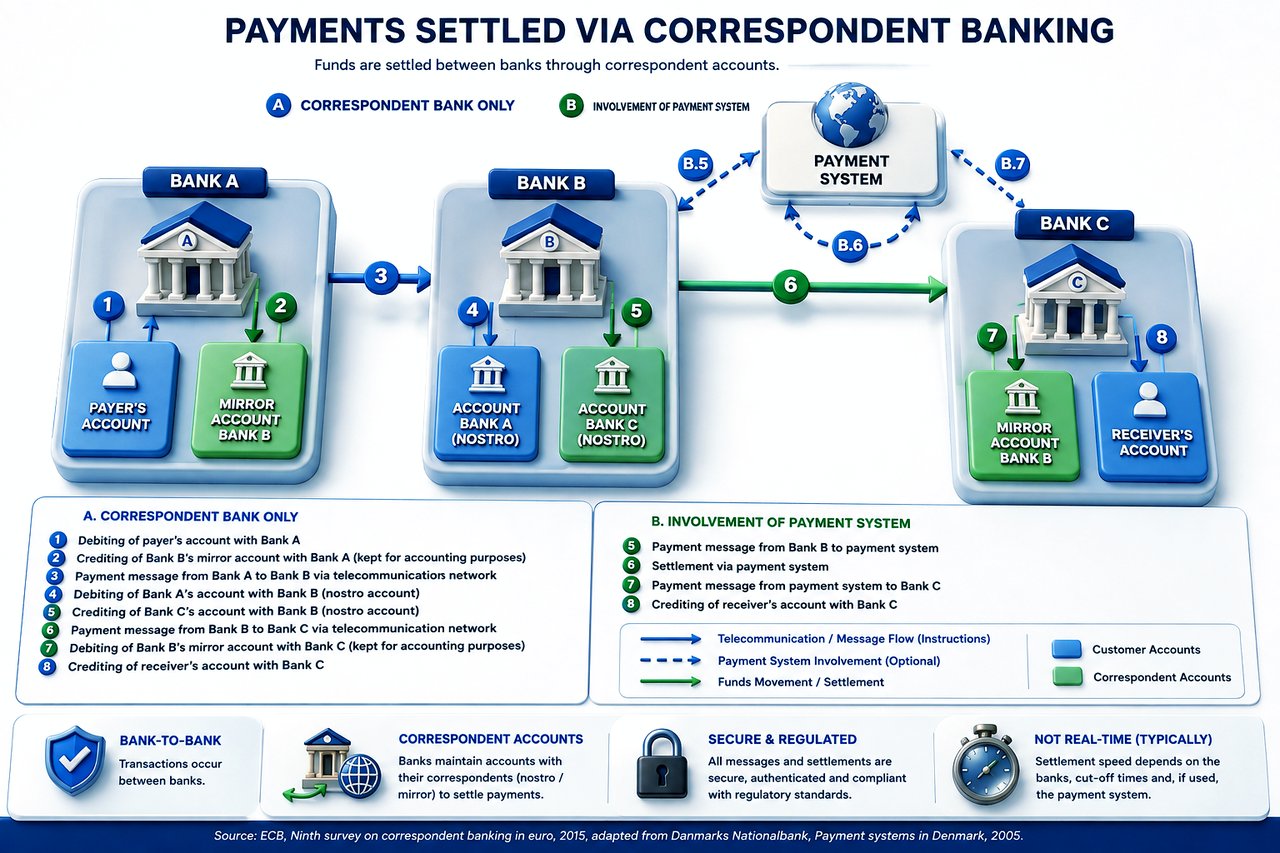
これらのシステムは、貨幣的資産の実際の移転に不可欠なものです。したがって、送金元の銀行は、サーバー間接続の機能を備えているだけでなく、銀行システムと完全に統合されていることが不可欠です。
二つの異なる区分:
指図レベル及び実際の資金移動レベル
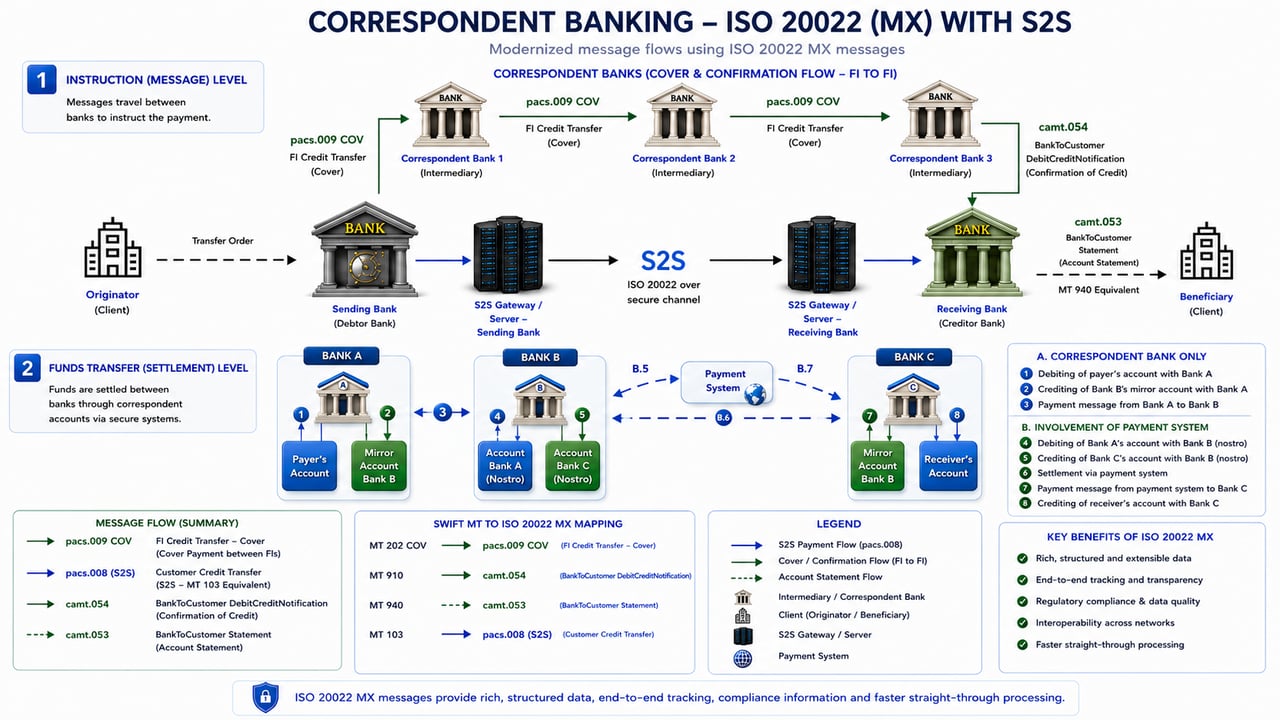
S2S方式による当行への資金送金
pacs.008がSWIFTではなくS2Sで当行に送信された場合のコンプライアンス上の懸念を軽減するため、フォーマットが許容する範囲で、コルレス銀行間の資金移動におけるpacs.009 COVに、送信銀行が以下の追加情報を含めることをご検討いただけます:
- 依頼人情報:MT 103のフィールド50と同様に、依頼人の詳細を記載します。氏名、住所、口座番号などを含めることができます。
- 受取人情報:MT 103のフィールド59に準じて、受取人の詳細を記載してください。受取人名、住所および口座番号を含める必要があります。
- 支払目的:取引の理由を明示してください。これにより、マネー・ローンダリング対策(AML)上の懸念の一部が軽減される場合があります。
- 規制当局への報告に関する情報:お客様の管轄で必要とされる場合は、規制当局への報告に用いるコードまたは識別子を記載してください。
- S2Sのpacs.008への参照:pacs.009 COVがS2Sのpacs.008に紐づいていることを明記することで、仲介銀行に文脈を示すことができます。
- 連絡先情報:受取銀行が至急確認を要する場合に備え、当該支払を担当するコンプライアンス部門または取引担当者の具体的な連絡先を記載してください。
- 特別取扱指示:移転された資金の識別および適切な取扱いを円滑にするために、受取銀行に対して付す追加の指示。
- 手数料および費用に関する情報:SWIFT pacs.008が存在しない場合、誤解を避けるため、取引に係る費用を誰が負担するのかを明確にしておくことが望ましいと考えられます。
- 追加の識別子:請求書番号や社内取引IDなど、pacs.009 COVとS2Sのpacs.008とを関連付けることのできる追加の取引識別子を含めてください。
コンプライアンスに関する注記
pacs.009 COVに追加情報を含めても、コンプライアンス上のリスク、とりわけAMLおよびCFT(テロ資金供与対策)に関するチェックについては、必ずしも十分に軽減できない場合があります。これらのチェックは通常、SWIFTのpacs.008メッセージにより対応されます。変更後のpacs.009 COVが、適用される基準および銀行間の取り決めに引き続き適合していることを確認することが重要です。
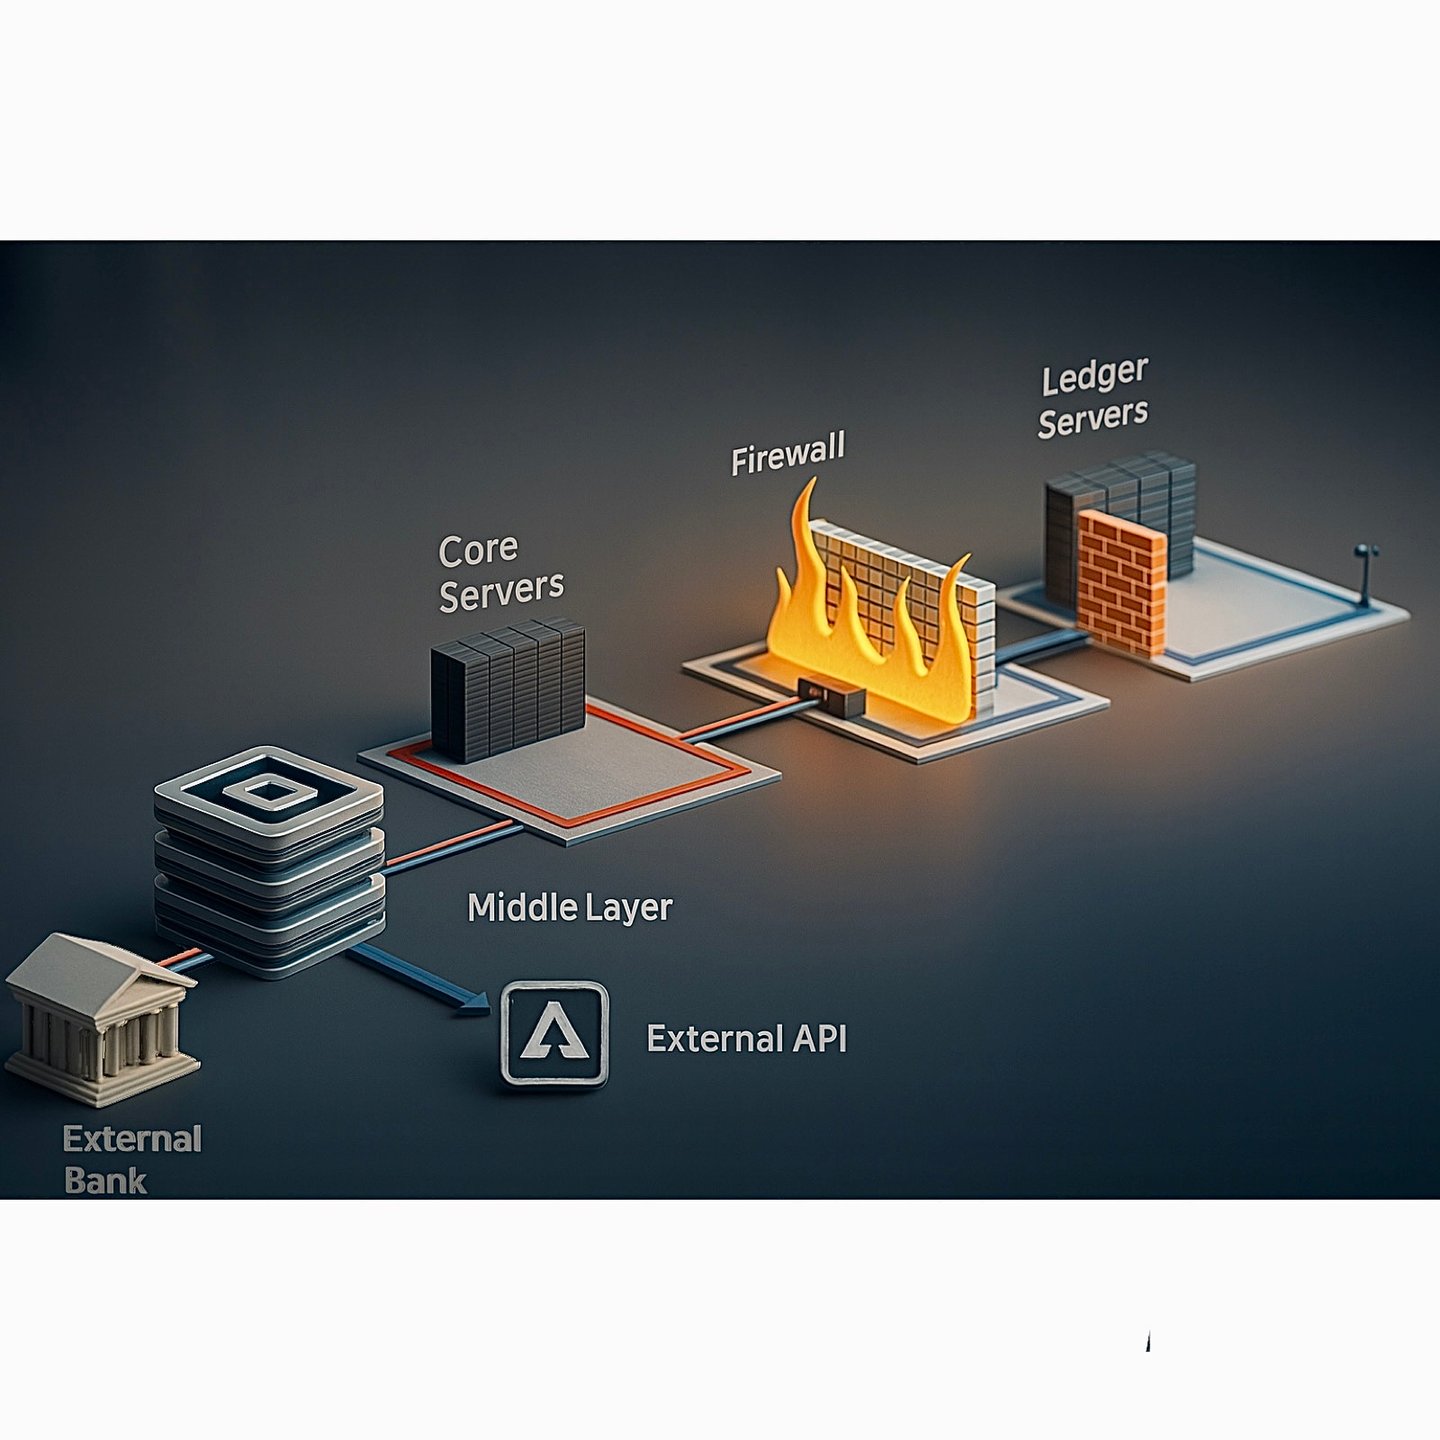
銀行における通信サーバーと元帳・口座サーバーの主な相違点
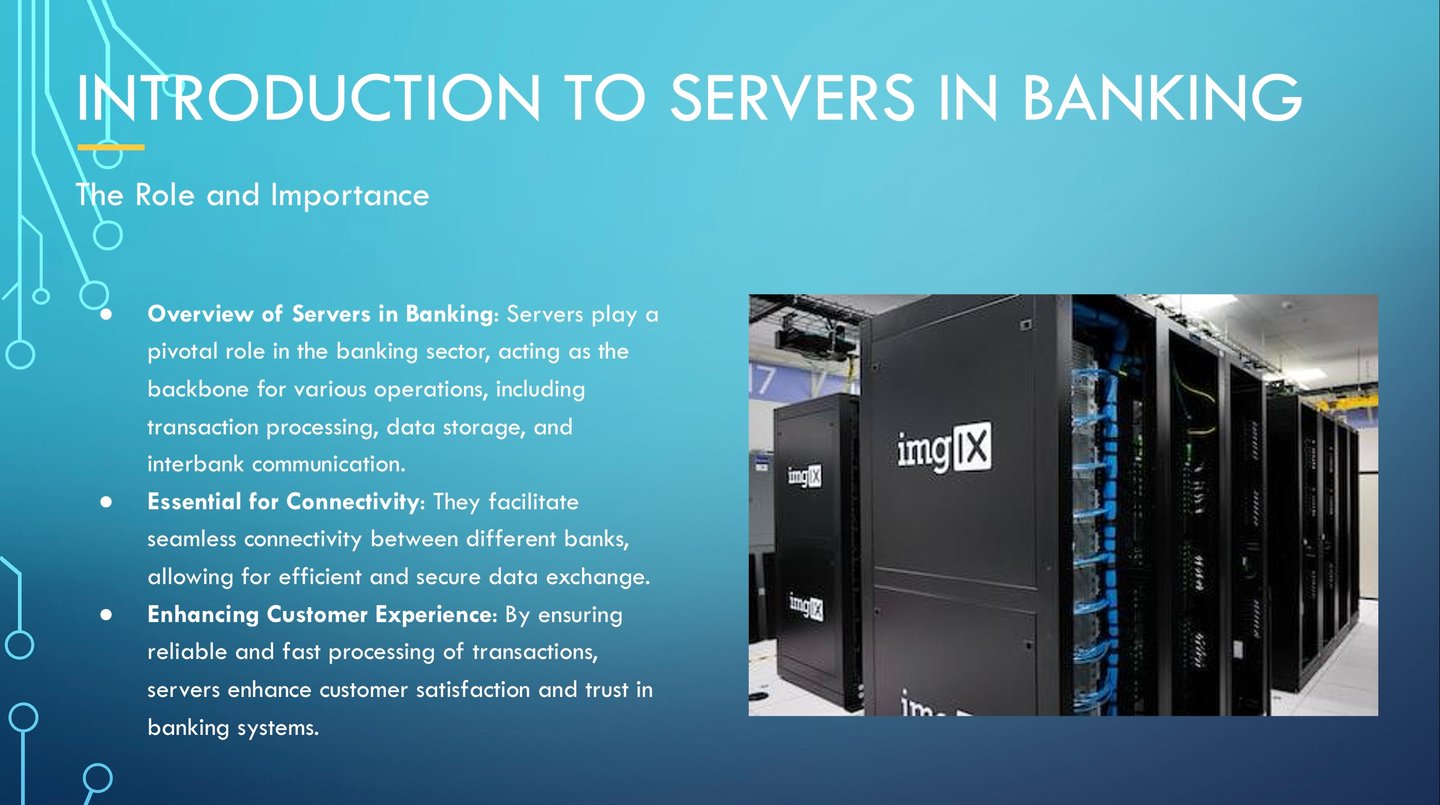
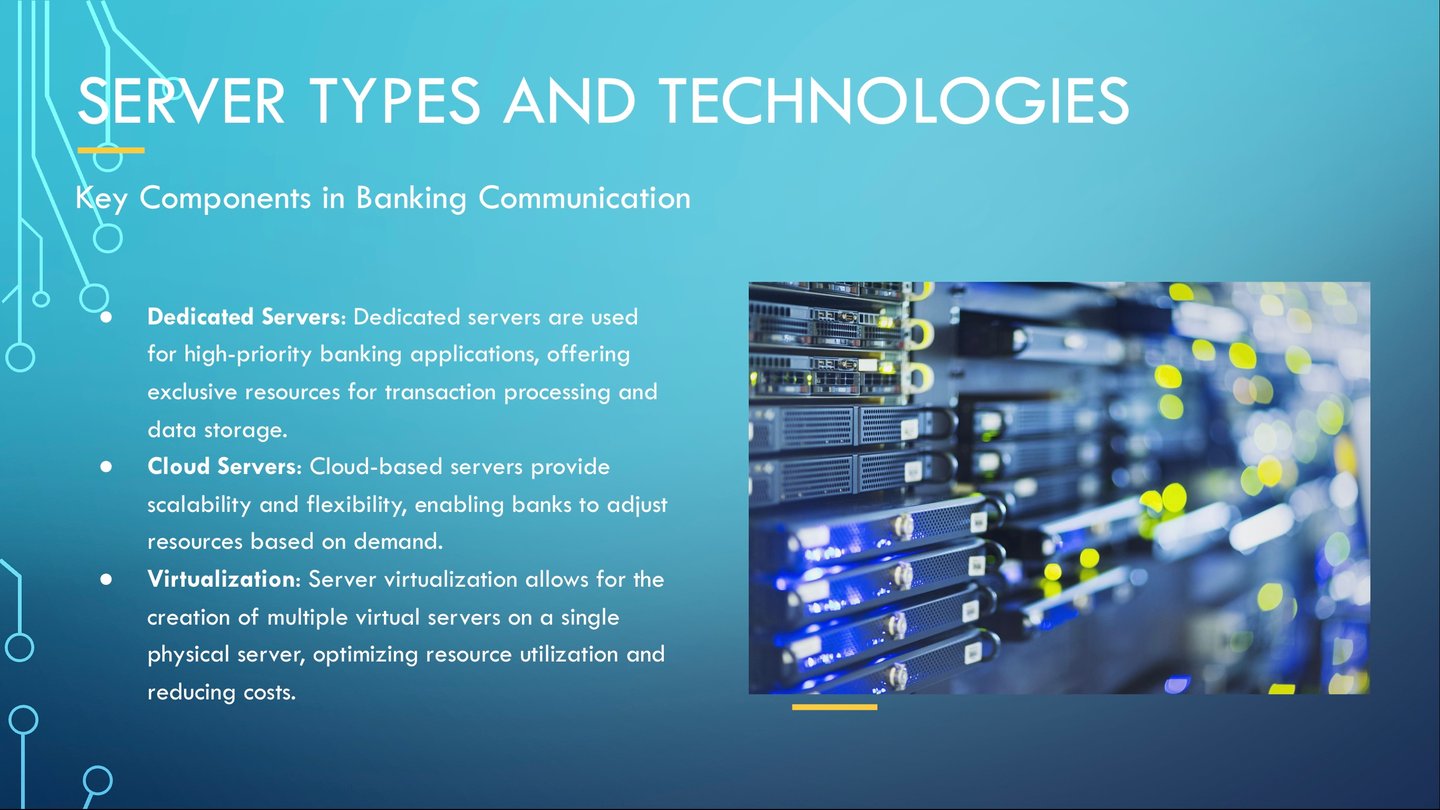
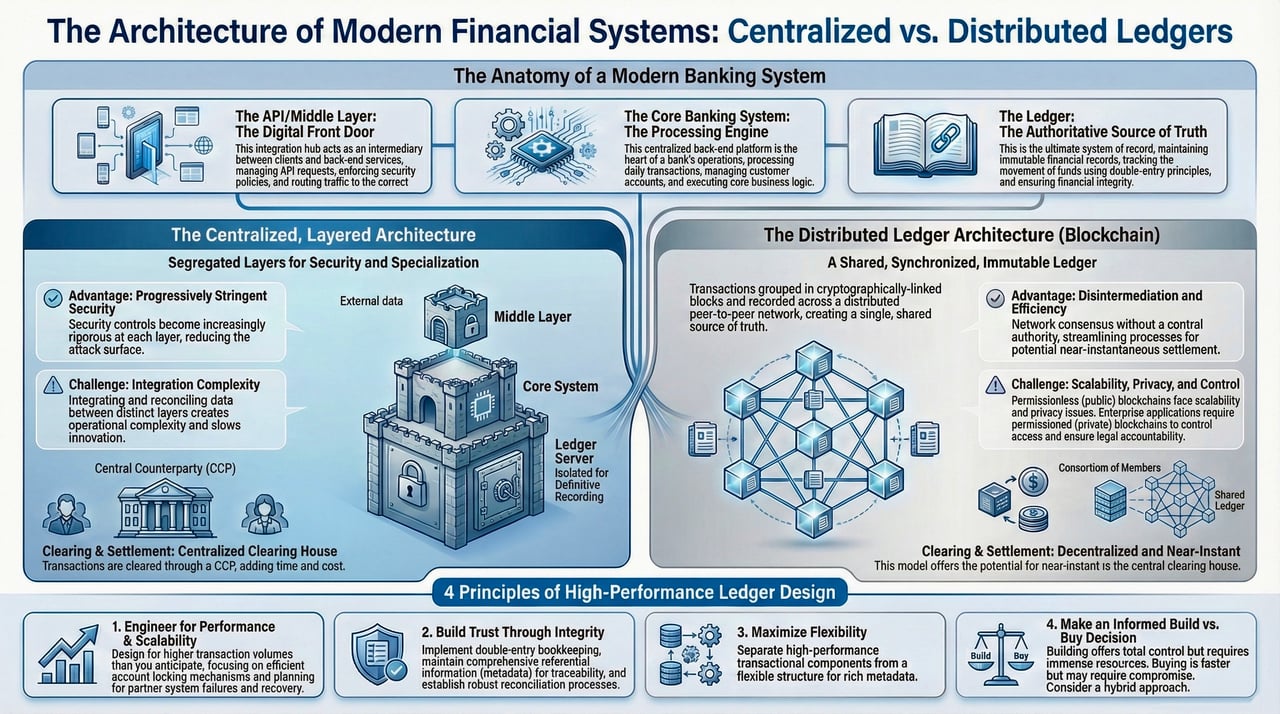
銀行の情報技術において、サーバーは金融取引の円滑な運用と記録管理を確実にするうえで決定的な役割を果たします。銀行が依拠する主なサーバーには、通信サーバーと元帳・口座サーバーの二種類があります。いずれも不可欠ですが、それぞれ目的が異なり、取り扱うデータの種類も異なります。
通信サーバー
通信サーバーは、銀行および金融機関の間における安全なデータ交換の基盤です。通信サーバーの主な機能と特長は次のとおりです。
- セキュアなデータ交換:これらのサーバーは安全なデータ交換を可能にし、機微な金融情報を、情報を損なうことなく金融機関間で伝送できるようにします。
- プロトコルおよび標準:銀行間通信にはSWIFT、SEPA、ACHなどの標準プロトコルを使用し、異なるプラットフォーム間での統一性と信頼性を確保しています。
- 暗号化と認証:セキュリティを維持するため、通信サーバーには高度な暗号化方式と厳格な認証プロトコルが採用されており、伝送中のデータを保護しております。
- 取引処理:主として、取引の依頼、メッセージおよび指図を取り扱い、取引に必要な情報を伝達する仲介者としての役割を果たします。
- 資金移動は行いません。重要な点として、これらのサーバーは資金を移動させたり口座残高を直接更新したりすることはなく、そのような処理に必要な通信を仲介するのみです。
元帳・口座サーバー
一方、勘定系サーバーは、銀行の財務記録の保管を担います。その主な特徴は次のとおりです。
- 金融記録の維持管理:これらのサーバーは、銀行の中核となる金融記録を保管・維持し、すべての取引が正確に記録されるようにしています。
- 取引の記録:借方・貸方を含むすべての取引を記録し、現行の口座残高の更新および保管を担当します。
- 総勘定元帳の管理:元帳サーバーは、銀行の総勘定元帳と個々のお客様の口座を管理し、財務状態の全体像を提供します。
- データの完全性:これらの記録は正確な財務報告およびコンプライアンスに不可欠であるため、データの一貫性と完全性の確保が必要です。
- 強固なセキュリティ対策:取り扱うデータの機微性に鑑み、元帳サーバーでは通常、暗号化の多層化や厳格なアクセス管理など、より厳重なセキュリティ対策が講じられております。
通信サーバーは取引を開始し、その実行を円滑にしますが、元帳サーバーは、当行の帳簿上で検証が完了した後に、最終的にそれらの取引を記録し、反映します。
現代の銀行システムでは、これらの機能は統合されていることが多く、安全な行内通信プロトコルが元帳管理システムと連動して機能します。この統合により、銀行の金融エコシステム全体にわたるリアルタイムの更新と整合性が確保され、効率性と安全性の双方が高まります。
銀行間でどのようなものを移転できますか。
銀行の資産:
- 現金および現金同等物:即時またはほぼ即時に利用できる資金です。現金、他行への預け金、短期国債のような流動性の高い有価証券が含まれます。
- 投資/有価証券:銀行が収益を得る目的で投資する金融商品であり、国債・社債、株式その他の有価証券などが含まれます。
- 貸出金および前貸金:銀行がお客様に貸し付ける資金であり、利息収入を生み出します。個人向けローン、住宅ローン、事業向け融資、クレジットカード残高、当座貸越などが含まれます。
- 固定資産: 建物、土地、設備、備品など、銀行が所有する有形の資産を指します。
- 無形資産: ソフトウェア、特許、商標、のれんなど、物理的な実体を持たない資産が含まれます。
- その他の資産:未収利息、繰延税金資産、デリバティブ金融商品などが含まれる場合があります。
銀行の負債:
- 預金:個人および法人が銀行に預けている資金です。当座預金、普通預金および定期預金が含まれます。銀行は、預金者に対して、要求に応じて、または特定の満期日にこれらの資金を返還する義務を負っているため、預金は負債に該当します。
- 借入資金:銀行が他の金融機関や中央銀行から借り入れる資金、または債務証券の発行により調達する資金です。
- 債務証券: 銀行が資金を調達するために発行する債券その他の形態の債務です。銀行は、債券保有者に対し、元本および利息を返済する義務を負います。
- その他の負債: 未払費用、買掛金、繰延税金負債、貸倒引当金、デリバティブ金融商品などが含まれます。
- 劣後債務:銀行が破綻した場合に、他のすべての債務が弁済された後でなければ弁済されない債務です。
銀行の自己資本:
- 普通株式: 銀行の所有者が保有する株式資本です。議決権を有し、配当を受け取る場合があります。
- 優先株式: この種の株式は、普通株式よりも利益および資産に対する優先的な請求権を有しますが、通常は議決権を伴いません。
- 利益剰余金:銀行が長年にわたり積み上げた純利益のうち、配当として分配せず、事業に再投資することを選択したものです。
- 自己株式:当行が市場から買い戻した自行の株式です。
- その他の包括利益: これらは、各種の投資およびデリバティブから生じる、未実現の損益です。
- 非支配持分: これは、子会社の純資産のうち、親会社が直接的にも、子会社を通じて間接的にも所有していない持分に帰属する部分です。
Dropbox、OneDrive、WeTransferなど。
Dropbox、OneDrive、WeTransfer などのプラットフォームは、クラウド型のファイル共有・保存ソリューションです。これらは、インターネット経由でのデジタルファイルの転送および保存を容易にするために設計されています。ただし、サーバー間(S2S)の通貨取引、特に pacs.008 メッセージに類する金融情報の伝送という文脈における、これらの役割および機能は、適切な文脈の中で理解される必要があります。
S2S取引における役割
- 情報の伝達:S2S取引では、SWIFTのpacs.008メッセージ(支払情報を伝達するための標準フォーマット)に含められていたであろう取引の詳細情報を、銀行間で安全に伝達する必要があります。理論上は、DropboxやOneDriveのようなサービスを、これらの情報を含む書類やデータファイルの伝達に用いることも可能です。しかし、これらのプラットフォームは、銀行間の安全な通信や金融取引を主たる目的として設計されたものではないため、一般的ではない方法となります。
- セキュリティとコンプライアンス:金融機関は通常、機微な金融データの送信に、安全な専用通信チャネルを使用します。これらのチャネルは、厳格な規制、セキュリティおよびプライバシーの基準に適合しています。Dropbox や OneDrive などのサービスは、とりわけ高度に規制された銀行取引の記録保存という文脈では、これらの基準を十分に満たさない可能性があります。
これらのプラットフォームから資金を「ダウンロード」できない理由
金融の世界において、資金の保管という概念は、デジタルファイルの保存とは根本的に異なります。通貨は、特に銀行業務や電子取引の文脈では、ファイルのように移動したり複製したりできる有形の実体として保管されているわけではありません。資金とは、銀行機関が管理する金融口座内に存在する、価値の記録なのです。
- 銀行機能の欠如:Dropbox、OneDrive、WeTransferなどのプラットフォームは銀行システムではございません。金融取引を処理したり、銀行ネットワークにアクセスしたりする機能を備えておりません。これらは本質的にデジタル上の保管庫にすぎず、RTGS(即時グロス決済)、RTP(リアルタイム決済)、コルレス銀行ネットワークといった銀行システムとは連動いたしません。
- 金融機関との直接的な接続がないこと:これらのファイル共有サービスは、銀行のインフラには接続されておりません。銀行は、支払の処理および決済のために、特定の安全性の高いプロトコルやシステム(国際取引であればSWIFTなど)を使用します。クラウドストレージサービスのインフラは、これらの銀行システムとは連携しておりません。
- 価値の記録としての通貨:銀行システムにおいて、通貨は銀行口座の元帳上の電子的な記録または記帳として表されます。これらの元帳は金融機関が管理しており、各顧客が口座に預け入れた金額を反映しております。これらの記録は物理的・有形のものではなく、価値を電子的に表したものです。
- 元帳上の記帳修正としての取引:金融取引が行われる場合、たとえばある口座から別の口座への通貨の振替であっても、現金が物理的に移動することはありません。取引は、コルレス銀行、中央銀行またはリアルタイム決済(RTP)の清算システムのそれぞれの口座における元帳記入を調整することによって実行されます。銀行システムは一方の口座の残高を減らし、他方の口座の残高を増やすことで、別途決済される価値の移転を反映させます。照合および最終決済:関与する銀行は、正確性を確保するために取引の照合を行います。仲介銀行が介在する場合には、各銀行がそれぞれのコルレス銀行関係を通じて、自らが担う部分の取引を決済します。報告および記録の保管:銀行は、コンプライアンス、監査および報告の目的で、すべての取引の記録を保管します。
- ファイル保管システムとの非互換性:現代の銀行システムにおける通貨は、銀行の安全なデータベース内の元帳記録として表されるため、Dropbox、OneDrive、WeTransferなどの一般的なファイル保管・共有システムで保管または移転することはできません。これらのプラットフォームは、取引に関する情報(取引明細書、契約書、SWIFTメッセージに相当するものなど)を含むデジタルファイルを保管・送付することはできますが、貨幣価値そのものを保管することはできません。
- セキュリティと規制:これらの銀行の元帳内における資金の管理は、厳格なセキュリティ・プロトコル、金融規制および監督に服しています。銀行は、安全性の極めて高い専用システムを用いて口座を管理し、執行された取引を計上しています。これらのシステムは、金融データの完全性、機密性および正確性を確保するものであり、汎用のファイル保管サービスはこれらを扱うようには設計されておりません。
代替的な送金手法や従来型の送金手法に関連する用語は、銀行インフラの文脈の中で解釈されるべきです。こうした用語は、通信経路、内部処理の方法、あるいは過去の慣行を指すことがありますが、規制対象の金融機関、認定された決済システム、正式な決済手続を要するという要件に取って代わるものではありません。
いかなる送金も、その呼称にかかわらず、最終的には既存の金融システムの中で処理、清算および照合されなければなりません。



次のステップ
ご紹介のお申込み
お客様がどのような方で、どのようなお考えをお持ちかを、数行でお知らせください。お問い合わせは当行に直接届き、秘密を厳守して取り扱われます。
お話をご希望の場合は、30分間のビデオ会議をご予約ください。
鍵交換
当行の口座へ資金または資産を移管する方法についてさらにお知りになりたい場合は、Marie Mayerまでご連絡ください。