アンチ・マネーロンダリングとは何か
マネー・ローンダリングおよびテロ資金供与への対策は、世界の安全保障、金融システムの健全性および持続可能な成長に資するものです。AMLおよびCFTに関する法令は、金融市場がそのいずれにも悪用されることを防ぐために存在します。
欧州連合(EU)および他の多くの法域では、マネー・ローンダリングおよびテロ資金供与に対する強力な法令が整備されており、ネットワークを形成して活動する所管当局が、その実効的な適用を確保しています。
IFBは、コモロ連合アンジュアン自治島において、Anjouan Offshore Finance Authorityから免許番号L1149により免許を受け、監督を受けております。当行のAML/CFTプログラムは、各国の制度自体を評価する基準であるFATFの40の勧告に基づいて構築されています。
取引先の所在地によっては、他の枠組みも適用されます。コルレス関係を通じて、米国の銀行秘密法(Bank Secrecy Act)の要件が間接的に適用範囲に入り、EU向けの業務には欧州の枠組みが関わります。現地の最低基準のみに基づいて構築されたプログラムは、コルレス銀行によるデューデリジェンスに耐えられません。当行のプログラムがそのような水準にとどまらない理由は、ここにあります。
当行のプログラムの内容:
- 上級管理職による書面での承認、
- 各顧客の真の身元について合理的な確信を形成するのに十分な、リスクベースの顧客確認プログラム。
- 不審な取引の検知および報告。
- その実施状況に関する独立した検証。
- 氏名が明示され、連絡先が公表されているAMLコンプライアンス・オフィサー;
- 関係する職員に対する継続的な研修の実施;
- リスクに応じた継続的なデューデリジェンス。法人顧客の実質的所有者の確認、各取引関係の性質および目的の把握、顧客情報を最新の状態に保つためのモニタリングを含みます。
これらの規則の目的は、資金洗浄およびテロ資金供与の前提犯罪(証券詐欺や市場操作など)を含む疑わしい活動を検知し、報告することにあります。
国際的な枠組み
1989年に創設された金融活動作業部会(FATF)は、AML政策に関する国際的な枠組みを定め、各国がこれを遵守しているかどうかを評価しています。各国の監督当局は自国の管轄内の金融機関を監督しており、国際連合、世界銀行および国際通貨基金も、それぞれ独自のAMLプログラムを運営しています。
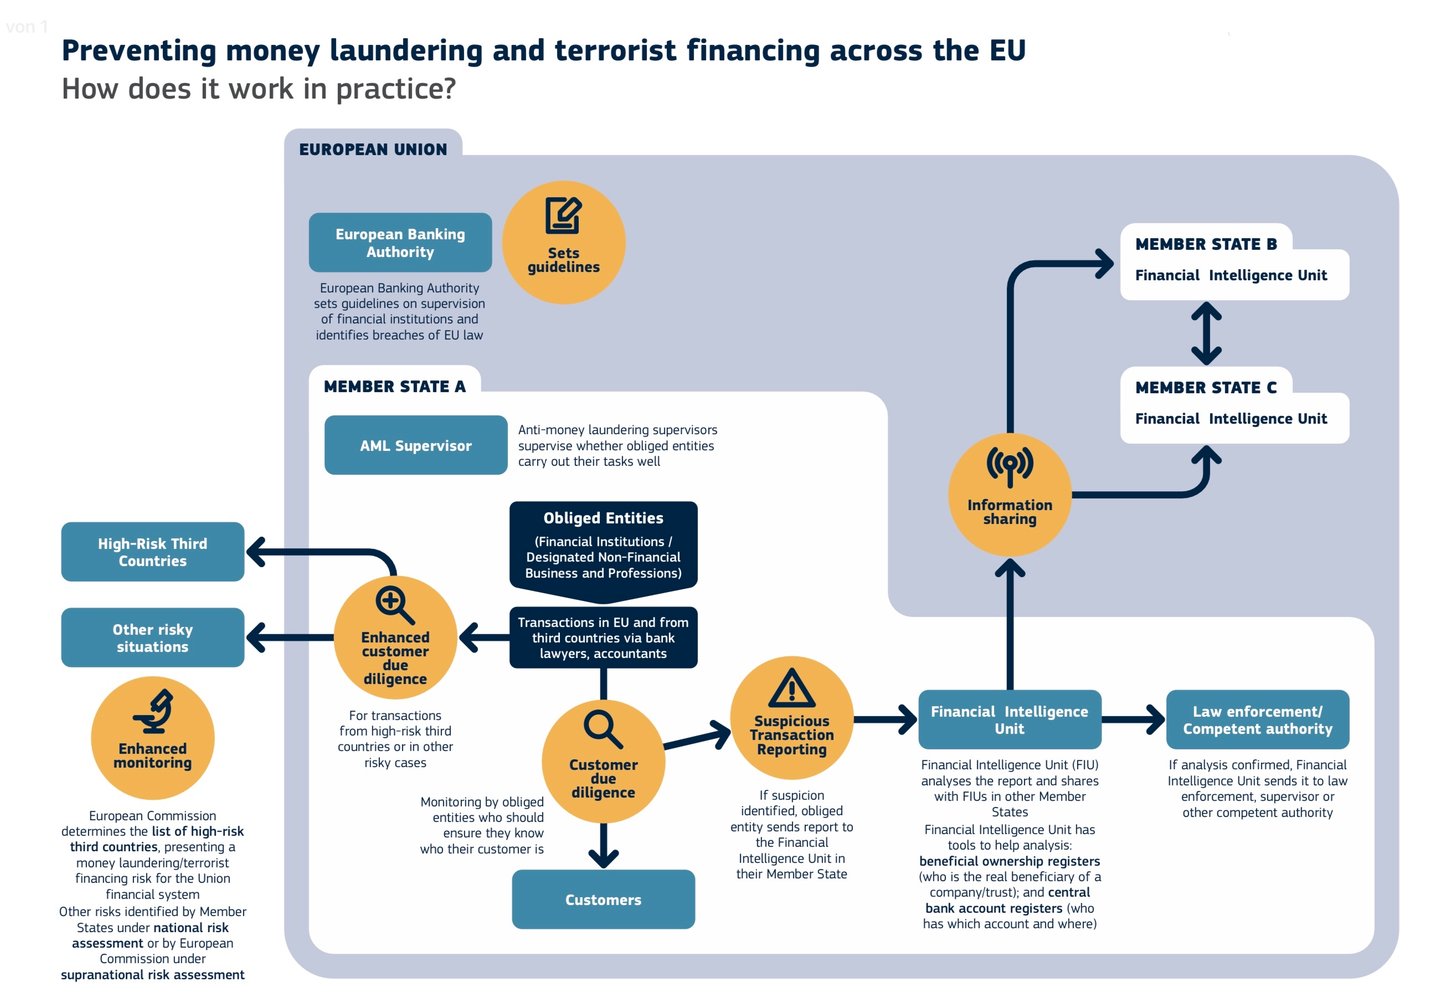
AMLは、疑わしい活動の検知にベストプラクティスを取り入れるものです。犯罪者が不正資金を発覚することなく使いやすくなるほど、犯罪は増加します。そのためAML規制は、「義務対象事業者」に対し、危険信号(レッドフラッグ)を把握し、顧客の活動を能動的にモニタリングするよう求めています。義務対象事業者とは、マネーロンダリングを行う者に悪用されるおそれのある取引を扱う機関であり、銀行、決済事業者、ゲーミングおよび賭博事業者などが含まれます。EUでは、欧州銀行監督機構が監督に関するガイドラインを発出し、AML監督当局が各機関の義務履行の実効性を評価します。
欧州の枠組みは様変わりしました。指令を基盤とする体系は、2024年のAML法令パッケージに置き換えられつつあります。すなわち、直接適用される義務を定めた規則(EU)2024/1624、監督および資金情報機関(FIU)に関する指令(EU)2024/1640、そしてフランクフルトに置かれる資金洗浄対策機構を設立する規則(EU)2024/1620です。
実務上、義務対象事業者は、27の国内法化措置に代えて直接適用される単一の規則集、選定された機関に対して直接の権限を有するEUの監督当局、および現金支払いに関する統一的な上限を得ることになります。本パッケージは段階的に適用されますので、個別の義務の適用開始日については、単一の切替日があるものと決めてかからず、その都度ご確認ください。
銀行におけるAML(マネー・ローンダリング防止)の仕組み
銀行は金融システムの基盤に位置し、不審な行動を早期に察知しなければなりません。銀行のAML方針はFATFの枠組みに沿っており、第一線の職員はAMLの手法について研修を受け、不審な取引を報告することが法律上義務付けられています。専任のAMLコンプライアンス担当者がこれらの実務を強化しており、本人確認、決済および資金解放に関する統制、取引モニタリング・ソフトウェアの三つの手段がこれを支えています。
本人確認
銀行は、顧客の本人確認を行うため、顧客確認(KYC)手続を遵守しなければなりません。AML方針はその枠組みを提供しますが、各銀行は引き続き、自らの顧客およびリスクの高い取引の特定について責任を負います。
KYCでは、銀行は顧客の氏名、生年月日および住所、場合によっては職業などの追加情報を確認することが求められます。顧客は通常、口座開設時に公的書類で本人確認を行い、銀行では、顔認証、音声認証、指紋認証などの生体認証の利用も広がっています。
決済および解除に関する管理
着金資金は、支払通知ではなく、決済の完了(クリアリング済み)を確認したうえで利用可能となります。当該口座にとって通常でない入金については、審査が完了するまで利用可能となる時期を遅らせることがあります。これは内部統制および決済リスク管理上の措置であり、法令上の保留期間ではなく、AML(マネー・ローンダリング対策)の枠組みがこれを定めているものでもありません。
取引モニタリングソフトウェア
大量の取引を扱う銀行が、すべての取引を人手で審査することはできません。モニタリング・ソフトウェアが、日次またはリアルタイムで取引を確認します。現金入金、電信送金および出金のそれぞれについて、口座名義人の取引履歴、リスク評価、ならびに金額、関係国、支払の性質といった個々の取引の詳細を組み合わせて確認します。リスクが高いと評価された取引は、疑わしい取引として検知されます。
当行は、ウォルフスベルク・グループ原則に従っております。
ウォルフスバーグ・グループは、金融犯罪リスクの管理に関する枠組みやガイダンス、とりわけKYC、AMLおよびCFTに関する方針を策定する、世界の銀行による団体です。2000年にスイス北東部のウォルフスバーグ城において、トランスペアレンシー・インターナショナルの代表者(スタンレー・モリス氏およびバーゼル大学のマーク・ピース教授を含む)とともに初めて会合を開き、プライベートバンキング向けのAMLガイドラインを起草しました。ウォルフスバーグAML原則(プライベートバンキング向け)は2000年10月に公表され、2002年5月および2012年6月に改訂されています。
取引モニタリングシステム(TMS)
取引モニタリングシステムは、金融機関および監督当局が銀行システム内の取引を監視するためのツールです。マネー・ローンダリング、テロ資金供与その他の金融犯罪の可能性を示す取引を特定します。その運用は7つの段階で行われます。
- データ収集 システムは、金額、日時、当事者、取引の性質など、行内全体から取引データを収集します。
- リスクプロファイリング。これらのデータを基に、お客様の取引履歴、通常の取引類型および地域に照らして、お客様および取引のリスクプロファイルを作成します。
- ルールベースのモニタリング。あらかじめ定められたルールをすべての取引に適用します。たとえば、閾値を超える金額や、短期間に集中する多数の取引を検知します。
- 異常検知。統計モデルや機械学習により、通常のパターンやお客様の通常の取引行動から著しく乖離する取引を特定します。
- アラート。検知された取引はアラートを発生させ、コンプライアンス担当者または調査チームが内容を確認します。
- 調査および報告。 審査を経てもなお取引に疑義がある場合、銀行はさらに調査を行い、その結果に応じて、所轄当局に疑わしい取引の届出を行います。
- 継続的な学習。調査結果をルールやモデルの改善に活用し、検知の精度を時間の経過とともに高めてまいります。
取引モニタリングシステムにより、銀行はリスクをより適切に管理し、規制上の義務を履行するとともに、金融犯罪の防止に貢献することができます。
テロ資金供与対策(CFT)
IFBのテロ資金供与対策への取り組みは、リスク評価、テクノロジー、および監督当局との連携という、重層的な枠組みに基づいております。
基本原則とリスクベース・アプローチ
当行のCFT管理体制は、口座開設時の顧客デューデリジェンス、継続的な取引モニタリング、および検知された取引の担当者による審査へのエスカレーションを組み合わせたものです。モデルは、内部の結果および外部の類型に照らして、所定の周期で見直しと再調整が行われます。
当行は、検知件数などの統計を公表しておりません。この種の数値は、読者が検証することができず、その算出方法が示されなければ意味をなさないためです。当行は、コルレス先および規制当局からの個別のご質問に対し、適切な守秘義務のもとでお答えいたします。
強化されたデューデリジェンスおよび監視
初期審査の後、リスクの高いプロファイルには強化されたデューデリジェンスを適用します。
- データ分析。当行のアルゴリズムは取引データをリアルタイムで分析し、確立された基準から逸脱するパターンや異常を検知いたします。
- 行動プロファイリング。過去のデータと予測分析により詳細な行動プロファイルを作成し、不審な兆候を早期に特定して、人手による審査へ回付いたします。
- 多層的な検証。検知された取引は、自動化されたシステムと経験豊富な担当者が併せて検証することで、迅速かつ慎重な対応を可能にしています。
リアルタイムの監視と自動的な介入
- 機械学習。当行のシステムは、変化する取引パターンから学習して新たな脅威に適応し、定められた閾値を超えた場合には自動的に対応措置が講じられます。
- 即時のエスカレーション。潜在的なリスクとして識別された取引は直ちにフラグが付され、二次審査に回されます。アルゴリズムによる精度と専門家の判断を組み合わせて審査を行います。
- 適応型モデル。当行のモデルは、グローバルな情報および内部のパフォーマンスデータに基づいて継続的に更新されており、新たな手口の類型にも対応しています。
協力
テロ資金供与は国境を越えて行われますが、当行の対応も国境にとどまりません。当行は各国の監督当局および国際金融機関と協力し、知見とベストプラクティスを共有しています。
- 情報共有。国際的な協議の場への参加、および提携金融機関との間の安全なデータ交換を行います。
- 合同タスクフォース。脅威への対応上必要な場合、IFBはテロ資金供与に対抗する合同タスクフォースに参画いたします。
継続的改善
当行のCFT手続は、直近の改定時点の水準を超えるものではありません。当行は金融犯罪の新たな動向を把握し、新しい手法を手続に取り入れることで、新たな脅威にほぼリアルタイムで対応しております。
厳格なデューデリジェンス、堅実な技術、そして国際協力が一体となって、テロ資金供与を検知し抑止する仕組みを形成しており、この仕組みは今なお発展を続けています。これは、国際金融システムの健全性と、お客様およびパートナーの安全を守るものです。
受取人の確認と受取人検証
IFBのセキュリティ体制は、取引先確認(KYP)手続、受取人確認(VoP)、およびテロ資金供与対策(CFT)を組み合わせ、詐欺、マネー・ローンダリングおよびテロ資金供与に対する多層的な防御を構成しております。
受取人確認(KYP)
従来の管理は送金人に着目します。KYPは受取人に着目し、すべての受取人の身元が疑いの余地なく確認されることを確保します。
- 本人確認。受益者となる可能性のある方は全員、静的データと動的なリスク指標の両方を用いて、信頼できるデータベースと照合されます。
- 行動および取引のプロファイリング。アルゴリズムが支払履歴や行動を分析してリスクプロファイルを作成し、不正の可能性を示す不整合を検知します。
- リスクに基づく分類。受取人はリスクに応じて分類され、必要な場合には、資金洗浄および誤送金の双方を防止するため、強化された審査が適用されます。
受取人確認(VoP)
受取人確認は、単なる配慮ではありません。これは、SEPA規則(EU)第260/2012号を改正する、即時決済に関する規則(EU)2024/886に基づく法的義務です。
2025年10月9日以降、ユーロ圏加盟国のすべての決済サービス提供者は、クレジット・トランスファーを提供する場合、承認に先立ち、支払人に対してVoP(受取人確認)を無料で提供しなければなりません。この義務は、標準的なSEPAクレジット・トランスファーおよびインスタントSEPAクレジット・トランスファーの双方に及びます。ユーロ圏外の提供者については、2027年7月9日までの猶予があります。
仕組み
- 支払人側のプロバイダーが、受取人のIBANと氏名を送信します。
- リクエストは、SEPAスキームまたはルーティングおよび検証の仕組みを通じて、受取人側の決済サービス提供者に転送されます。
- 受取人の金融機関は自らの記録を照合し、一致、近似一致、不一致、確認不能の4つの結果のいずれかを返信します。
- 支払人は結果を受け取り、手続きを進めるかどうかを判断します。支払いが自動的に止められることはありません。
お客様が最も見落としやすい点は次のとおりです。名義不一致の警告を受けたうえで送金人が送金を承認した場合、意図しない受取人に資金が到達したことによる責任は送金人が負います。警告はリスクの所在を移すものです。警告表示は、クリックして進む前に必ずお読みください。
欧州決済評議会(EPC)のVoP(Verification of Payee)スキーム・ルールブックは2025年10月5日に発効し、決済サービス提供者間の運用の仕組みを規律しています。
テロ資金供与対策
- 顧客デューデリジェンス。厳格なKYC基準に従い、すべてのお客様について、取引開始時点から審査を行います。
- 継続的な取引モニタリング。人工知能とリアルタイム分析により、取引の流れを監視し、テロ資金供与の兆候を検知して阻止します。
- 適応型リスク評価。機械学習により継続的に改良されるモデルは、新たな脅威に適応するリスクスコアを提供します。
一つの枠組み、複数の階層
- 全体的な監督体制:受益者の確認、支払指図の分析および継続的なモニタリングを組み合わせることにより、単一の障害点が生じない体制としております。
- 機械と人の連携。アルゴリズムが即時の検知を担い、経験豊富な担当者が詳細な審査と背景の確認を担います。
- 国際協力 当行は、世界各国の監督当局および金融機関と連携し、当行の施策が最新の基準および脅威に関する情報に沿ったものとなるよう努めております。
- 適応力。金融犯罪は急速に変化しますが、当行は継続的な投資により、対策を常に先行させています。
KYP、VoP、CFTを通じて、IFBのすべての取引は厳格な審査の対象となります。この手法は、脅威が顕在化するのを待つのではなく、あらかじめ予見して対処し、金融システムの健全性を守るものです。