
भुगतान एवं अंतरण
क्रेडिट कार्ड
क्रेडिट कार्ड से हमारे पास आपके खातों में अंतरण
अब आप अपने कार्ड की सीमा तक की राशि, क्रेडिट या प्रीपेड कार्ड प्रणालियों की एक व्यापक श्रृंखला से, हमारे यहाँ IFC या IFB में अपने खातों में अंतरित कर सकते हैं। इसमें Visa, Mastercard, American Express, Diners, Union Pay, Discover जैसे विश्वस्तरीय मान्यता प्राप्त प्रदाता शामिल हैं।
किसी भौतिक टर्मिनल की आवश्यकता नहीं है। क्लाउड में स्थित यह सुगम डिजिटल अवसंरचना लगभग कहीं से भी सुरक्षित और सुविधाजनक निधि अंतरण को संभव बनाती है।
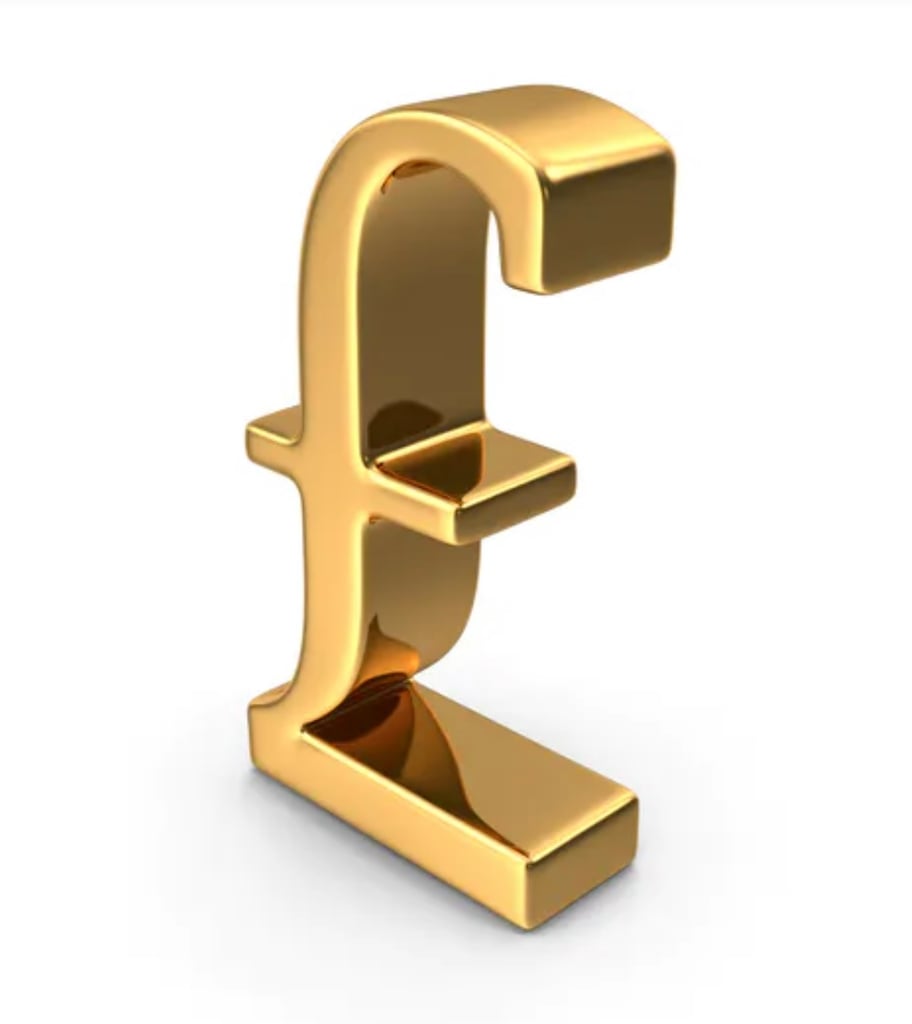
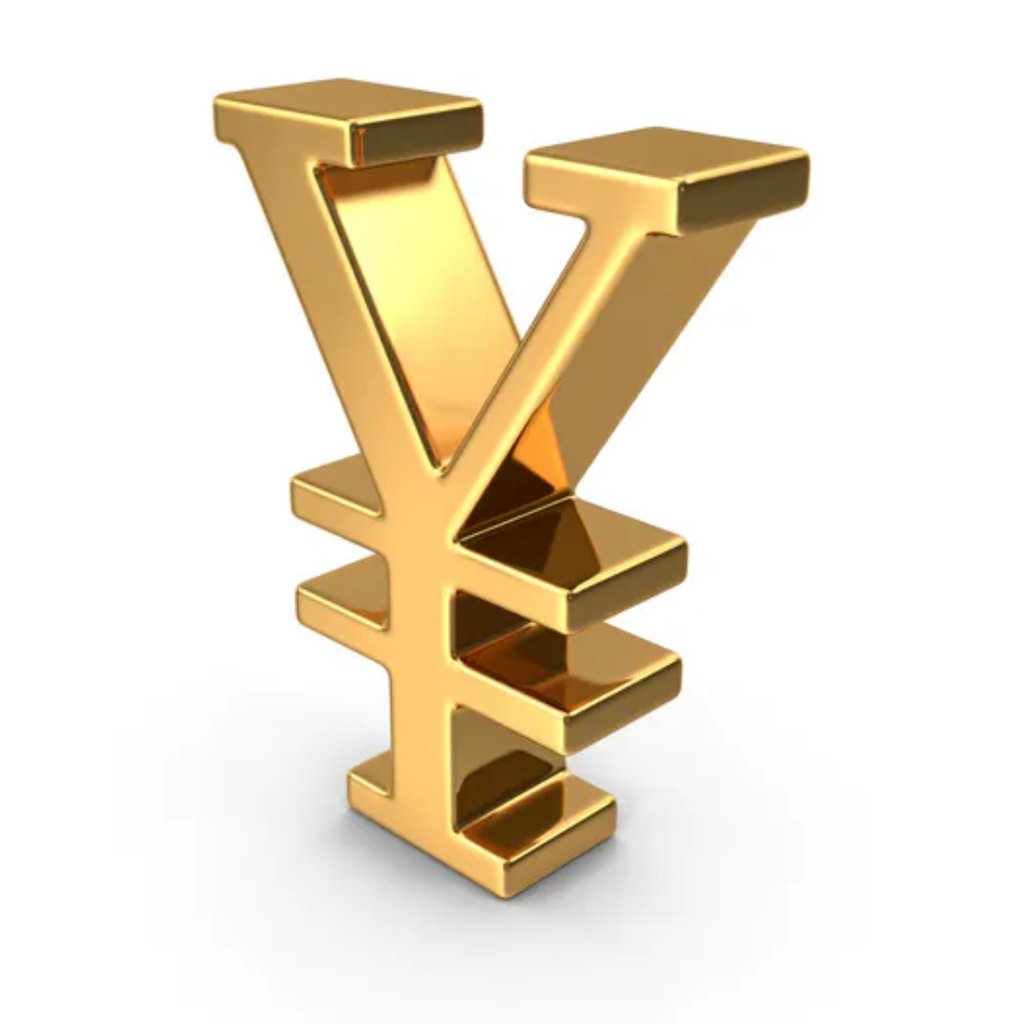
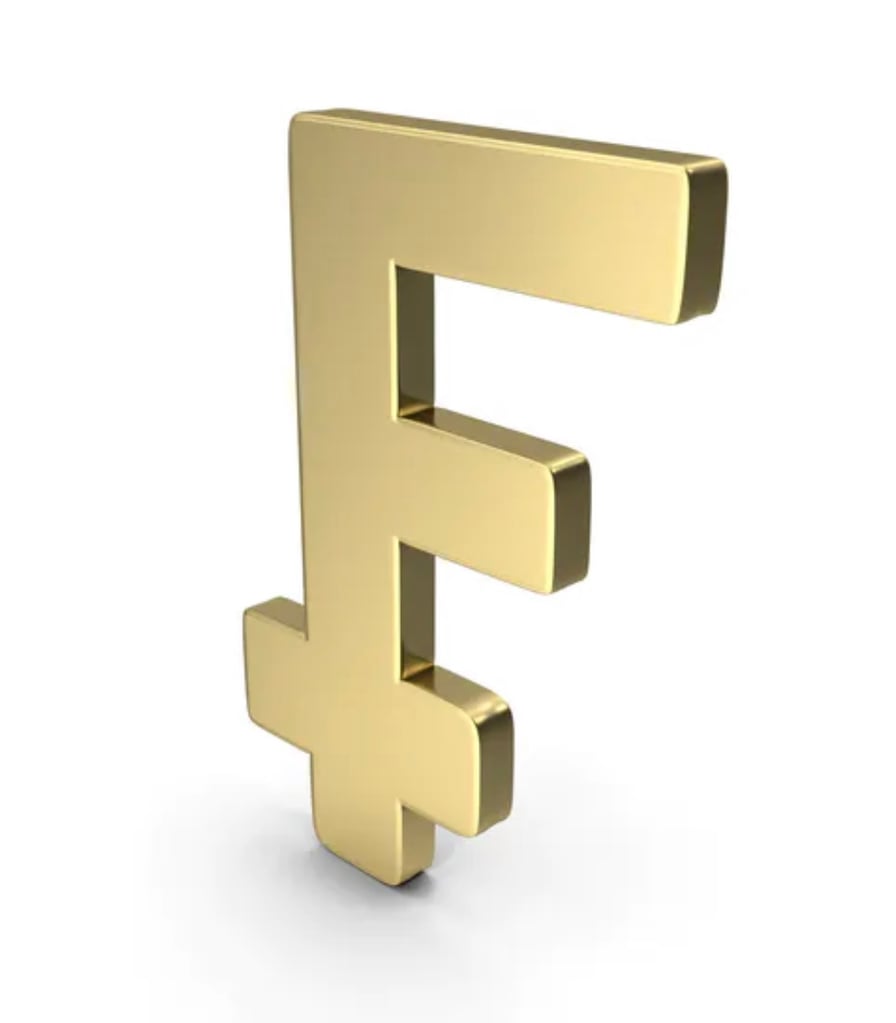
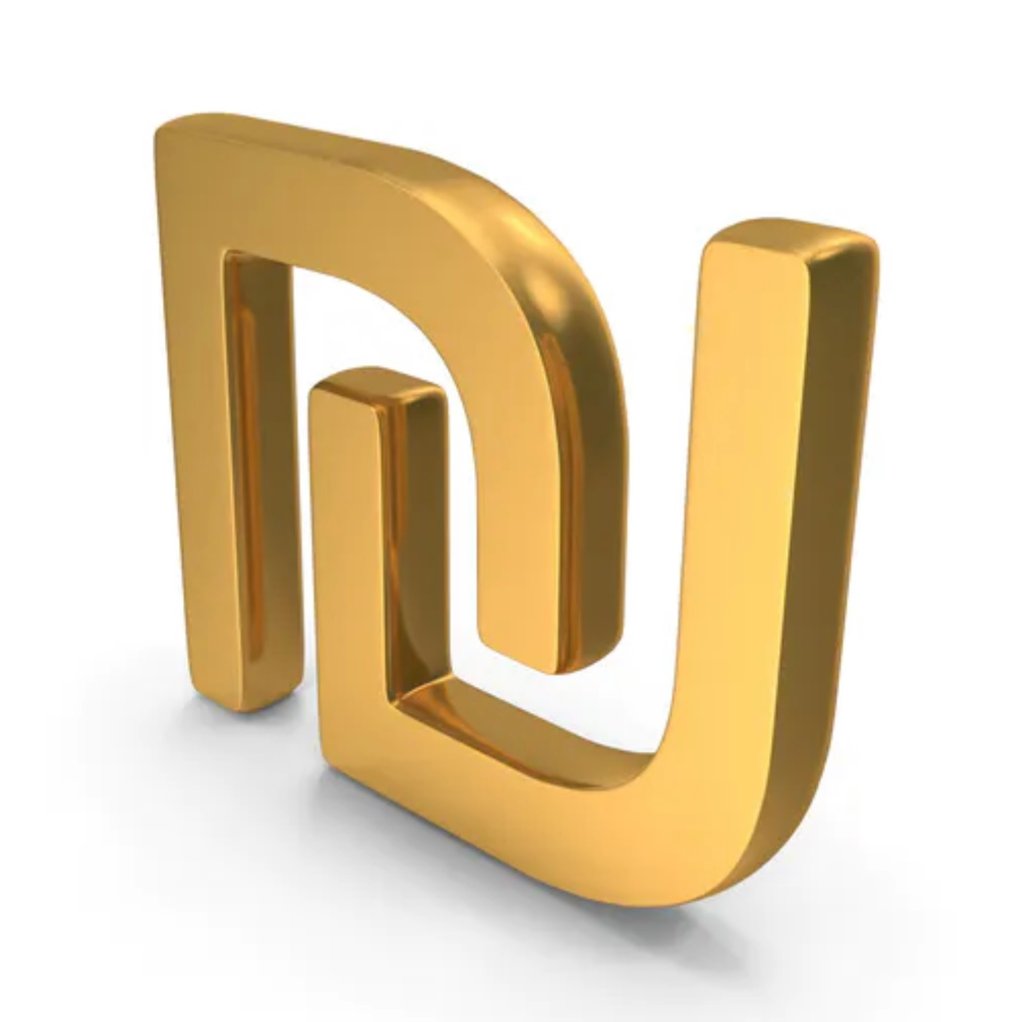
अन्य मुद्राएँ
इनमें से किसी भी मुद्रा में आपके खाते में कार्ड अंतरण, जिसका प्रसंस्करण PayPal द्वारा किया जाता है।
के माध्यम से
अन्य मुद्राएँ
किसी अन्य मुद्रा के लिए कृपया हमसे संपर्क करें; संभव है कि हम आपके लिए एक अनुकूलित लिंक बना सकें:
- AED – संयुक्त अरब अमीरात दिरहम
- AFN – अफ़ग़ान अफ़ग़ानी
- ALL – अल्बानियाई लेक
- AMD – आर्मेनियाई द्राम
- ANG – नीदरलैंड एंटिलियन गिल्डर
- AOA – अंगोलाई क्वांज़ा
- ARS – अर्जेंटीनी पेसो
- AUD – ऑस्ट्रेलियाई डॉलर
- AWG – अरूबाई फ़्लोरिन
- AZN – अज़रबैजानी मनात
- BAM – बोस्निया-हर्ज़ेगोविना परिवर्तनीय मार्क
- BBD – बारबाडियन डॉलर
- BDT – बांग्लादेशी टका
- BGN – बल्गेरियाई लेव
- BIF – बुरुंडियन फ़्रैंक
- BMD – बरमूडा डॉलर
- BND – ब्रुनेई डॉलर
- BOB – बोलिवियाई बोलिवियानो
- BRL – ब्राज़ीलियन रियल
- BSD – बहामियन डॉलर
- BWP – बोत्सवाना पुला
- BYN – बेलारूसी रूबल
- BZD – बेलीज़ डॉलर
- CAD – कनाडाई डॉलर
- CDF – कांगो फ्रैंक
- CHF – स्विस फ़्रैंक
- CLP – चिली पेसो
- CNY – चीनी युआन
- COP – कोलंबियाई पेसो
- CRC – कोस्टा रिकन कोलोन
- CVE – केप वर्डियन एस्कुडो
- CZK – चेक कोरुना
- DJF – जिबूती फ़्रैंक
- DKK – डेनिश क्रोन
- DOP – डोमिनिकन पेसो
- DZD – अल्जीरियाई दीनार
- EGP – मिस्री पाउंड
- ETB – इथियोपियाई बिर
- FJD – फिजी डॉलर
- FKP – फ़ॉकलैंड द्वीपसमूह पाउंड
- GEL – जॉर्जियाई लारी
- GIP – जिब्राल्टर पाउंड
- GMD – गाम्बियाई दलासी
- GNF – गिनी फ़्रैंक
- GTQ – ग्वाटेमाला का क्वेट्ज़ाल
- GYD – गुयानी डॉलर
- HKD – हांगकांग डॉलर
- HNL – होंडुरन लेम्पीरा
- HRK – क्रोएशियाई कूना
- HTG – हैतियाई गोर्द
- HUF – हंगेरियन फ़ोरिंट
- IDR – इंडोनेशियाई रुपिया
- ISK – आइसलैंडिक क्रोना
- JMD – जमैकन डॉलर
- KES – केन्याई शिलिंग
- KGS – किर्गिज़ सोम
- KHR – कंबोडियाई रियल
- KMF – कोमोरियन फ़्रैंक
- KRW – दक्षिण कोरियाई वॉन
- KYD – केमैन द्वीपसमूह डॉलर
- KZT – कज़ाखस्तानी टेंगे
- LAK – लाओशियाई किप
- LBP – लेबनानी पाउंड
- LKR – श्रीलंकाई रुपया
- LRD – लाइबेरियाई डॉलर
- LSL – लेसोथो लोटी
- MAD – मोरक्कन दिरहम
- MDL – मोल्दोवन लेउ
- MGA – मालागासी एरियरी
- MKD – मैसेडोनियाई दीनार
- MMK – म्यांमार क्यात
- MNT – मंगोलियाई तुग्रिक
- MOP – मकाऊ पटाका
- MRU – मॉरिटानियाई औगुइया
- MUR – मॉरीशियन रुपया
- MVR – मालदीवी रुफ़िया
- MWK – मलावियाई क्वाचा
- MXN – मैक्सिकन पेसो
- MYR – मलेशियाई रिंगिट
- MZN – मोज़ाम्बिकी मेटिकल
- NAD – नामीबियाई डॉलर
- NGN – नाइजीरियाई नायरा
- NIO – निकारागुआई कोर्डोबा
- NOK – नॉर्वेजियन क्रोन
- NPR – नेपाली रुपया
- NZD – न्यूज़ीलैंड डॉलर
- PAB – पनामा का बाल्बोआ
- PEN – पेरूवियन सोल
- PGK – पापुआ न्यू गिनी किना
- PHP – फ़िलीपीनी पेसो
- PKR – पाकिस्तानी रुपया
- PLN – पोलिश ज़्लॉटी
- PYG – पैराग्वे का ग्वारानी
- QAR – कतरी रियाल
- RON – रोमानियाई ल्यू
- RSD – सर्बियाई दीनार
- RWF – रवांडा फ़्रैंक
- SBD – सोलोमन द्वीप डॉलर
- SCR – सेशेल्स रुपया
- SEK – स्वीडिश क्रोना
- SGD – सिंगापुर डॉलर
- SHP – सेंट हेलेना पाउंड
- SLE – सिएरा लियोनियन लियोन
- SOS – सोमाली शिलिंग
- SRD – सूरीनामी डॉलर
- STN – साओ टोमे एवं प्रिंसिपे डोबरा
- SZL – स्वाज़ी लिलांगेनी
- TJS – ताजिकिस्तानी सोमोनी
- TOP – टोंगा का पा'आंगा
- TTD – त्रिनिदाद और टोबैगो डॉलर
- TWD – न्यू ताइवान डॉलर
- TZS – तंज़ानियाई शिलिंग
- UAH – यूक्रेनी रिव्निया
- UGX – युगांडाई शिलिंग
- UYU – उरुग्वे का पेसो
- UZS – उज़्बेकिस्तानी सोम
- VND – वियतनामी डोंग
- VUV – वनुआतु वातु
- WST – समोआई ताला
- XAF – मध्य अफ्रीकी CFA फ़्रैंक
- XCD – पूर्वी कैरिबियन डॉलर
- XOF – पश्चिम अफ़्रीकी CFA फ़्रैंक
- XPF – सीएफपी फ़्रैंक
- YER – यमनी रियाल
- ZAR – दक्षिण अफ़्रीकी रैंड
- ZMW – ज़ाम्बियाई क्वाचा
क्रेडिट और डेबिट कार्ड के बीच अंतर
डेबिट और क्रेडिट कार्ड के बीच अंतर महत्वपूर्ण हैं, और प्रत्येक की कार्यक्षमता तथा प्रभाव को समझना आवश्यक है।
यहाँ अधिक विस्तृत व्याख्या प्रस्तुत है:
- निधि का स्रोत: दोनों के बीच यही सबसे मूलभूत अंतर है।
- डेबिट कार्ड: डेबिट कार्ड का उपयोग करने पर राशि आपके जुड़े हुए चालू खाते से लगभग तत्काल सीधे काट ली जाती है। यह इलेक्ट्रॉनिक नकदी के समान है – आप अपनी ही राशि का उपयोग करते हैं जो पहले से आपके बैंक खाते में उपलब्ध है।
- क्रेडिट कार्ड: दूसरी ओर, क्रेडिट कार्ड मूलतः कार्ड जारीकर्ता द्वारा प्रदान की गई ऋण सीमा या ऋण होता है। जब आप क्रेडिट कार्ड से कोई लेन-देन करते हैं, तो कार्ड जारीकर्ता उस लेन-देन का भुगतान करता है। आप इस वचन के साथ धन उधार ले रहे होते हैं कि आप उसे पूर्ण रूप से या समय के साथ चुका देंगे।
- क्रेडिट स्कोर पर प्रभाव:
- डेबिट कार्ड: डेबिट कार्ड के उपयोग का आपके क्रेडिट स्कोर पर कोई प्रभाव नहीं पड़ता, क्योंकि इसमें आप ऋण नहीं ले रहे होते। यह नकद या चेक से भुगतान करने के समकक्ष है।
- क्रेडिट कार्ड: दूसरी ओर, क्रेडिट कार्ड का उपयोग आपके क्रेडिट स्कोर को प्रत्यक्ष रूप से प्रभावित करता है। आपकी क्रेडिट सीमा के सापेक्ष उपयोग की गई राशि (क्रेडिट उपयोग अनुपात), आपका भुगतान इतिहास और आपके क्रेडिट इतिहास की अवधि, अन्य कारकों के साथ, आपके क्रेडिट स्कोर को सकारात्मक या नकारात्मक रूप से प्रभावित कर सकते हैं।
- कपटपूर्ण शुल्कों से संरक्षण:
- डेबिट कार्ड: डेबिट कार्ड क्रेडिट कार्ड की तुलना में कम सुरक्षा प्रदान करते हैं। यदि आपका डेबिट कार्ड खो जाए या चोरी हो जाए, तो आपकी अधिकतम देयता आपके खाते की संपूर्ण राशि तक हो सकती है, जो इस पर निर्भर करता है कि आप कार्ड खोने की सूचना देने में कितना समय लेते हैं।
- क्रेडिट कार्ड: क्रेडिट कार्ड अधिक सुदृढ़ संरक्षण के साथ आते हैं। संयुक्त राज्य अमेरिका में संघीय कानून के अंतर्गत, आपके क्रेडिट कार्ड के अनधिकृत उपयोग के लिए आपका अधिकतम दायित्व $50 पर सीमित है।
- शुल्क एवं ब्याज:
- डेबिट कार्ड: डेबिट कार्ड के साथ सामान्यतः किसी प्रकार का ब्याज नहीं जुड़ा होता, क्योंकि आप अपना ही धन खर्च कर रहे होते हैं। हालाँकि, इनके साथ ओवरड्राफ्ट शुल्क या लेनदेन शुल्क जैसे विभिन्न शुल्क लग सकते हैं।
- क्रेडिट कार्ड: क्रेडिट कार्ड में देय तिथि के बाद अदत्त शेष राशि पर प्रायः उच्च ब्याज दरें लागू होती हैं, और उनमें वार्षिक शुल्क, विलंब से भुगतान शुल्क तथा कैश एडवांस शुल्क जैसे अनेक शुल्क भी हो सकते हैं।
इन अंतरों को समझने से आप यह निर्णय सुविचारित ढंग से ले सकते हैं कि प्रत्येक प्रकार के कार्ड का उपयोग कब और किस प्रकार उत्तरदायित्वपूर्ण ढंग से करना है।
क्रेडिट और डेबिट कार्ड के विपरीत, प्रीपेड कार्ड में निधियाँ कहाँ रखी जाती हैं?
प्रीपेड कार्ड
प्रीपेड कार्ड पर रखी निधियाँ कार्ड जारीकर्ता (या उसके भागीदार बैंक) के पास रहती हैं और जारीकर्ता की प्रणाली में कार्ड नंबर से जुड़ी होती हैं। किसी लेनदेन से पहले कार्डधारक कार्ड पर धनराशि लोड करता है, जिसे स्वीकार करने वाले व्यापारियों के यहाँ व्यय किया जा सकता है या ATM से निकाला जा सकता है। प्रत्येक लेनदेन के साथ कार्ड की शेष राशि घटती है और आवश्यकतानुसार उसे पुनः लोड किया जा सकता है।
डेबिट कार्ड
डेबिट कार्ड सीधे कार्डधारक के बैंक खाते से जुड़े होते हैं। लेनदेन होने पर धनराशि रीयल टाइम या लगभग रीयल टाइम में कार्डधारक के खाते से विक्रेता के खाते में अंतरित हो जाती है। कार्डधारक की व्यय सीमा संबद्ध बैंक खाते में उपलब्ध शेष राशि से निर्धारित होती है।
क्रेडिट कार्ड
क्रेडिट कार्ड कार्ड जारीकर्ता द्वारा स्थापित आवर्ती (रिवॉल्विंग) ऋण सीमा के साथ जारी किए जाते हैं। लेन-देन होने पर कार्ड जारीकर्ता कार्डधारक की ओर से व्यापारी को भुगतान करता है, और कार्डधारक पर जारीकर्ता को लेन-देन की राशि देय हो जाती है। कार्डधारक माह-दर-माह शेष राशि आगे ले जा सकता है, जिस पर ब्याज लगता है, अथवा प्रत्येक माह पूरी शेष राशि का भुगतान कर सकता है।
Visa, Mastercard, American Express, Diners, Union Pay आदि की क्या भूमिका है?
Visa, Mastercard, American Express, Diners, Union Pay आदि (कार्ड योजनाएँ) भुगतान नेटवर्क के रूप में बैंकों और अन्य वित्तीय संस्थाओं के लिए माध्यम का कार्य करती हैं तथा उपभोक्ताओं, व्यापारियों और बैंकों के बीच लेन-देन के लिए क्लियरिंग और निपटान सेवाएँ प्रदान करती हैं, परंतु इसमें वे स्वयं निधियाँ धारण नहीं करतीं।
- Visa, Mastercard और Union Pay भुगतान नेटवर्क हैं। केवल वे बैंक ही भुगतानों को अधिकृत कर सकते हैं जिन्होंने क्रेडिट, डेबिट और प्रीपेड कार्ड जारी किए हैं।
- American Express और Discover दोनों भुगतान नेटवर्क तथा कार्ड जारीकर्ता हैं। वे अपने स्वयं के कार्डों के भुगतानों को प्राधिकृत करते हैं।
ये भुगतान नेटवर्क लाखों व्यापारियों, बैंकों और उपभोक्ताओं को आपस में जोड़ते हैं और उनके कारोबार की रीढ़ के रूप में कार्य करते हैं। सामान्य धारणा के विपरीत, Visa और Mastercard न तो क्रेडिट कार्ड जारी करते हैं और न ही ऋण प्रदान करते हैं। वे एक मध्यस्थ के रूप में कार्य करते हैं, जिसे वित्तीय पारिस्थितिकी तंत्र का एक परिष्कृत यातायात नियंत्रक कहना अधिक उपयुक्त होगा, जो विश्वभर में बैंकों और व्यापारियों के बीच मौद्रिक लेन-देन के सुरक्षित प्रसंस्करण और सुचारु सुविधा को सुनिश्चित करता है।
Visa, Mastercard, American Express, Diners, Union Pay, Discover आदि व्यापारियों, भुगतान फैसिलिटेटर और मार्केटप्लेस के लिए भी मानक निर्धारित करते हैं।
संक्षेप में, Visa, Mastercard, Diners, Union Pay, American Express, Discover आदि स्वयं निधियाँ धारण नहीं करते, बल्कि पक्षों के बीच लेनदेन को सुगम बनाने के लिए बैंकों और अन्य वित्तीय संस्थाओं के माध्यम के रूप में ही कार्य करते हैं।
समाशोधन एवं निपटान
वैश्विक कार्ड भुगतान प्रणालियों को प्रायः गलत समझा जाता है, और कपटपूर्ण योजनाओं के संदर्भ में अक्सर जानबूझकर ऐसा किया जाता है। वास्तव में, प्रमुख कार्ड स्कीम अत्यंत मानकीकृत, स्वचालित और कड़ाई से विनियमित अवसंरचनाओं का संचालन करती हैं। यह लेख सटीक तकनीकी शब्दों में स्पष्ट करता है कि प्रमुख कार्ड नेटवर्क कैसे कार्य करते हैं और क्लियरिंग तथा निपटान वास्तव में कैसे होता है।
1. कार्ड नेटवर्क की भूमिका
कार्ड नेटवर्क ग्राहक खाते नहीं रखते और व्यक्तियों या कंपनियों को सीधे धन अंतरित नहीं करते। उनका एकमात्र कार्य विनियमित वित्तीय संस्थाओं के बीच सुरक्षित संदेश-प्रेषण, क्लियरिंग और निपटान प्रणालियों का संचालन करना है।
प्रत्येक नेटवर्क अपने स्वयं के स्वामित्वाधीन अवसंरचना, नियम-पुस्तिका, संदेश प्रारूप और निपटान चक्र के साथ संचालित होता है। नेटवर्क एक-दूसरे के स्थानापन्न नहीं हैं, और कोई भी लेन-देन एक साथ एक से अधिक नेटवर्क से होकर नहीं गुज़रता।
2. प्राधिकरण, क्लियरिंग और निपटान – तीन चरण
सभी वैध कार्ड लेनदेन तीन अलग-अलग चरणों से गुज़रते हैं।
2.1 प्राधिकरण
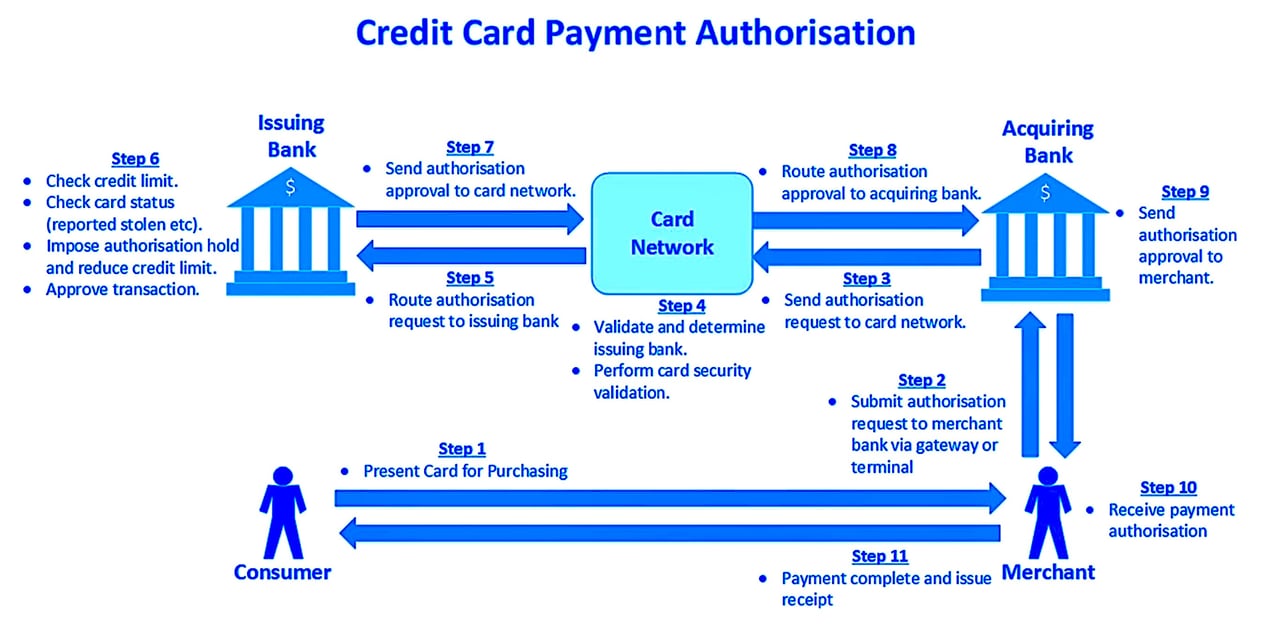
कार्ड का उपयोग किए जाने पर प्राधिकरण लगभग वास्तविक समय में होता है। व्यापारी का अधिग्राही (एक्वायरिंग) बैंक कार्ड नेटवर्क के माध्यम से जारीकर्ता बैंक को प्राधिकरण अनुरोध भेजता है। जारीकर्ता उपलब्ध निधियों, जोखिम नियंत्रणों और कार्ड की स्थिति के आधार पर अनुरोध को स्वीकृत या अस्वीकृत करता है। इस चरण पर कोई धनराशि स्थानांतरित नहीं होती।
2.2 क्लियरिंग
क्लियरिंग वह प्रक्रिया है जिसके द्वारा अनुमोदित लेन-देन को एकत्रित, सत्यापित और निपटान के लिए तैयार किया जाता है। यह फ़ाइल-आधारित, स्वचालित प्रक्रिया है, जो कार्ड नेटवर्क द्वारा निर्धारित कठोर स्कीमा और समय-सीमाओं से शासित होती है।
2.3 निपटान
निपटान सदस्य बैंकों के बीच निधियों का निवल अंतरण है। कार्ड नेटवर्क निवल देयताओं की गणना करता है और निर्दिष्ट निपटान बैंकों या केंद्रीय बैंक खातों के माध्यम से निपटान का निर्देश देता है। निपटान केवल बैंकों के बीच होता है, कभी भी सीधे किसी व्यापारी या व्यक्ति के खाते में नहीं।
3. Visa अवसंरचना का विस्तृत विवरण
3.1 VisaNet
VisaNet, Visa की वैश्विक लेन-देन प्रसंस्करण प्रणाली है। यह प्राधिकरण संदेशों का मार्ग निर्धारण करती है, क्लियरिंग डेटा का प्रबंधन करती है और निपटान स्थितियों की गणना करती है। सभी अंतःक्रियाएँ विनियमित वित्तीय संस्थानों के बीच होती हैं।
3.2 Base II
Base II, Visa की पुरानी क्लियरिंग प्रणाली है, जिसका उल्लेख तकनीकी दस्तावेज़ों में अब भी मिलता है। यह परिभाषित करती है कि लेन-देन अभिलेखों का प्रारूप कैसे निर्धारित किया जाता है, उनका सत्यापन कैसे होता है और उनका आदान-प्रदान कैसे किया जाता है। व्यापारी और ग्राहक Base II के साथ कभी सीधे संपर्क नहीं करते।
3.3 TC33 और TC05
- TC05 क्रय के लिए मानक प्रस्तुतीकरण अभिलेख ("सेल्स ड्राफ़्ट") है।
- TC33 एक बहुउद्देशीय अभिलेख है, जिसका उपयोग अन्य बातों के साथ-साथ रिपोर्टों और पूरक डेटा के लिए किया जाता है।
ये आंतरिक क्लियरिंग अभिलेख हैं, जिनका आदान-प्रदान VisaNet के माध्यम से अधिग्रहणकर्ता (एक्वायरर) और जारीकर्ता (इश्युअर) के बीच होता है। ये न तो पावती हैं, न अनुमोदन, और न ही निपटान की पुष्टि; Visa की आंतरिक प्रणाली के बाहर इनका कोई अर्थ नहीं है।
4. Mastercard अवसंरचना
4.1 Banknet
Mastercard, VisaNet के समकक्ष अपना स्वयं का वैश्विक नेटवर्क Banknet संचालित करता है। यह प्राधिकरण-रूटिंग, क्लियरिंग फ़ाइलें और निपटान गणनाएँ संभालता है।
4.2 समाशोधन एवं निपटान
Mastercard अपने स्वयं के संदेश प्रकारों और फ़ाइल प्रारूपों का उपयोग करता है। निपटान नेटिंग के आधार पर होता है और सदस्य बैंकों के बीच पूर्व-निर्धारित निपटान खातों के माध्यम से किया जाता है। Visa की तरह, यहाँ भी मैन्युअल स्वीकृति या प्रति-लेनदेन के आधार पर ग्राहक खातों में निपटान की कोई अवधारणा नहीं है।
5. अमेरिकन एक्सप्रेस और डिनर्स क्लब
5.1 क्लोज़्ड-लूप मॉडल
American Express और Diners Club ऐतिहासिक रूप से बंद-परिपथ (क्लोज़्ड-लूप) मॉडल पर कार्य करते हैं, अर्थात् वे प्रायः जारीकर्ता और अधिग्रहणकर्ता (एक्वायरर), दोनों की भूमिका निभाते हैं। इससे मध्यस्थ कम हो जाते हैं, किंतु मूल सिद्धांत नहीं बदलते।
5.2 निपटान
बंद-लूप प्रणाली में भी निपटान स्वचालित, नियम-आधारित और संस्था-स्तरीय होता है। इसमें शाखा स्तर पर कोई मैन्युअल हस्तक्षेप नहीं होता और “फ़ाइल की स्वीकृति” यह निर्धारित नहीं करती कि निधियाँ वास्तविक हैं या नहीं।
6. UnionPay
UnionPay चीन का घरेलू एवं अंतरराष्ट्रीय कार्ड नेटवर्क संचालित करता है। यह चीनी विनियामक ढाँचों के अनुरूप स्वामित्वाधीन मानकों का उपयोग करता है। क्लियरिंग और निपटान निर्दिष्ट क्लियरिंग संस्थाओं और केंद्रीय बैंक तंत्रों के माध्यम से होता है। अन्य नेटवर्कों की भाँति, लेन-देन स्वचालित, बैच-प्रक्रिया वाले और कड़ाई से नियंत्रित होते हैं।
7. क्लियरिंग एवं निपटान चक्र
निपटान पूर्व-निर्धारित चक्रों पर होता है:
- Visa और Mastercard के लिए सामान्यतः T+1 या T+2।
- नेट निपटान केवल जारीकर्ताओं और अधिग्रहणकर्ताओं (एक्वायरर) के बीच।
- व्यापारियों को अंतिम क्रेडिट उनके अधिग्रहणकर्ता बैंक के माध्यम से होता है, जो ACH, SEPA या घरेलू RTGS प्रणालियों जैसे स्थानीय बैंकिंग माध्यमों के अधीन है।
किसी निजी पक्ष के अनुरोध पर तदर्थ, तत्काल या विवेकाधीन निपटान की कोई व्यवस्था नहीं है।
8. अंतिम टिप्पणी
कार्ड नेटवर्क विद्यमान वित्तीय अवसंरचनाओं में सबसे परिपक्व और मानकीकृत अवसंरचनाओं में से हैं। इनकी प्रक्रियाएँ नियतात्मक, स्वचालित और लेखापरीक्षा योग्य हैं।
POS (प्वाइंट ऑफ सेल) टर्मिनल आपकी कार्ड संबंधी जानकारी का प्रसंस्करण कैसे करता है?
पॉइंट-ऑफ-सेल (POS) टर्मिनल एक इलेक्ट्रॉनिक उपकरण है जो खुदरा स्थलों पर कार्ड भुगतानों का प्रसंस्करण करता है। POS टर्मिनल के कार्य करने की मूल प्रक्रिया इस प्रकार है:
- कार्ड पढ़ना: जब कोई ग्राहक भुगतान के लिए क्रेडिट या डेबिट कार्ड प्रस्तुत करता है, तो कार्ड की जानकारी POS टर्मिनल द्वारा पढ़ी जाती है। यह मैग्नेटिक स्ट्रिप को स्वाइप करके, चिप को टर्मिनल में डालकर (EMV कार्डों के लिए), या कॉन्टैक्टलेस भुगतान विधियों, जैसे मोबाइल भुगतान ऐप्स के लिए NFC (नियर फ़ील्ड कम्युनिकेशन) द्वारा किया जा सकता है।
- लेनदेन विवरण: इसके बाद POS टर्मिनल लेनदेन का विवरण दर्ज करता है – इसमें कार्ड की जानकारी, लेनदेन की राशि और कभी-कभी व्यापारी आईडी जैसे अन्य विवरण शामिल होते हैं।
- अधिग्रहणकर्ता (एक्वायरर) के साथ संचार: इसके बाद इन विवरणों को एन्क्रिप्ट किया जाता है और फ़ोन या इंटरनेट के माध्यम से व्यापारी के अधिग्रहणकर्ता बैंक, अर्थात एक्वायरर, को भेजा जाता है। एक्वायरर वह बैंक या वित्तीय संस्था है जो व्यापारी की ओर से क्रेडिट और डेबिट कार्ड लेन-देन संसाधित करती है।
- प्राधिकरण का अनुरोध: अधिग्रहणकर्ता (एक्वायरर) यह जानकारी कार्ड नेटवर्क (जैसे Visa, Mastercard आदि) के माध्यम से कार्ड जारीकर्ता (वह बैंक जिसने ग्राहक का कार्ड जारी किया) को भेजता है, ताकि लेनदेन के प्राधिकरण का अनुरोध किया जा सके। इस चरण का उद्देश्य यह जाँचना है कि कार्ड वैध है और उसमें पर्याप्त ऋण सीमा या निधि उपलब्ध है। इस MTI का उपयोग तब किया जाता है जब किसी व्यापारी के पॉइंट-ऑफ-सेल टर्मिनल को ISO 8583 मानक के अनुसार भुगतान लेनदेन के लिए प्राधिकरण प्राप्त करना हो: 0100
- प्राधिकरण प्रतिक्रिया: कार्ड जारीकर्ता अधिग्रहणकर्ता (एक्वायरर) को प्राधिकरण प्रतिक्रिया भेजता है, जिसमें लेन-देन को स्वीकृत या अस्वीकृत किया जाता है। यह प्रतिक्रिया फिर POS टर्मिनल को वापस भेजी जाती है। प्राधिकरण प्रतिक्रिया के लिए संबंधित ISO 8583 संदेश प्रकार 0110 है।
- लेनदेन की पूर्ति: यदि लेनदेन स्वीकृत हो जाता है, तो ग्राहक के खाते में खरीद की राशि नामे की जाती है और व्यापारी के खाते में उतनी ही राशि जमा की जाती है, जिसमें से अधिग्रहणकर्ता और कार्ड नेटवर्क द्वारा लगाए गए शुल्क घटाए जाते हैं। यदि लेनदेन अस्वीकृत हो जाता है, तो कोई निधि अंतरित नहीं की जाती।
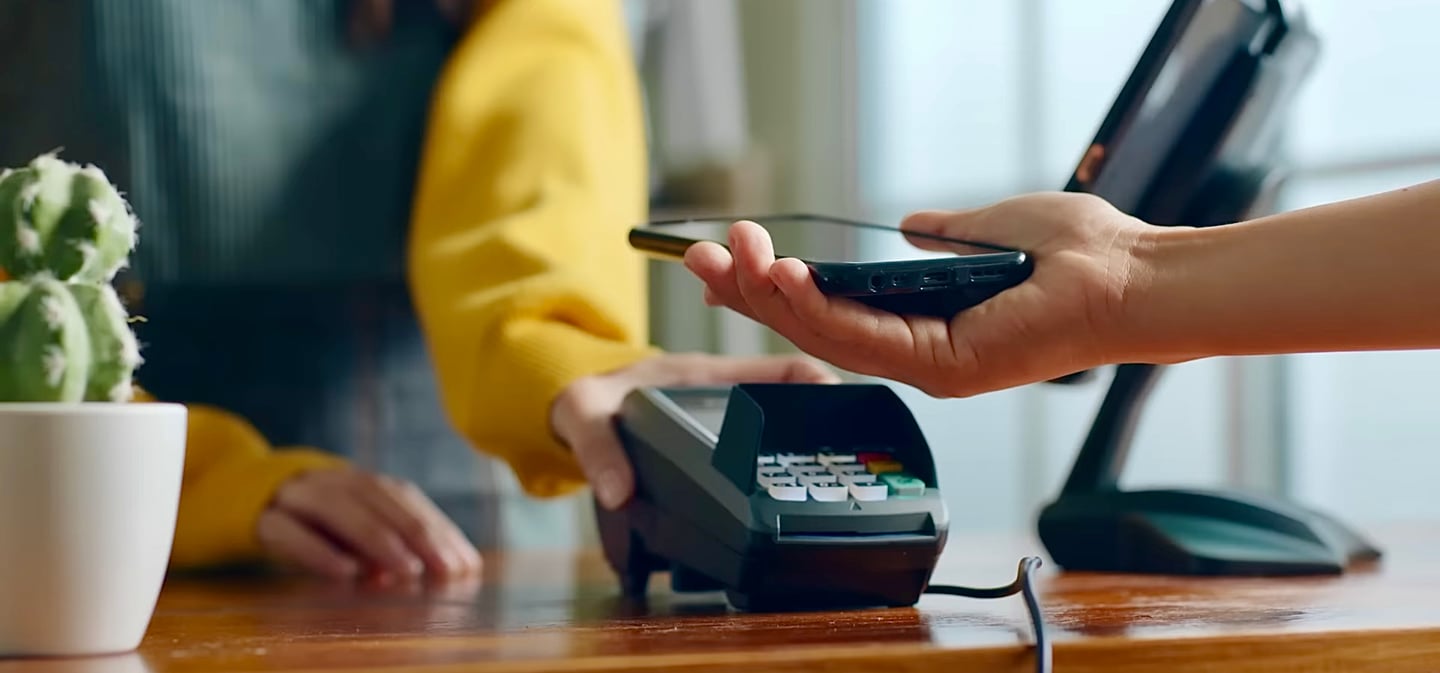
कार्डों की प्रोसेसिंग कैसे होती है, इसका सामान्य अवलोकन
- जब कोई व्यवसाय कार्ड भुगतान स्वीकार करता है, तो उसका भुगतान प्रोसेसर कार्ड नेटवर्क के माध्यम से जारीकर्ता बैंक को प्राधिकरण अनुरोध भेजता है, जो लेन-देन का मूल्यांकन करता है। प्राधिकरण के दौरान, जारीकर्ता यह जाँच करता है कि कार्डधारक के पास लेन-देन के लिए अनुरोधित राशि को पूरा करने हेतु पर्याप्त निधि या उपलब्ध ऋण सीमा है या नहीं।
- यदि लेनदेन स्वीकृत हो जाता है, तो जारीकर्ता कार्ड से जुड़े खाते में शेष राशि या उपलब्ध ऋण सीमा को तुरंत घटा देगा, भले ही धनराशि व्यवसाय को तुरंत अंतरित न हुई हो।
- भुगतान प्राधिकृत होने के पश्चात, भुगतान प्रोसेसर अनुमोदन की सूचना अधिग्रहणकर्ता और व्यवसाय के भुगतान टर्मिनल को, ऑनलाइन या प्रत्यक्ष रूप से, वापस भेजता है।
- जब बिक्री आदेश का चालान बनाया जाता है, तो चालान की राशि के लिए क्रेडिट कार्ड से शुल्क लिया जाता है (कैप्चर किया जाता है)।
क्रेडिट कार्ड बेहतर क्यों हैं
अंतरराष्ट्रीय वित्त के सूक्ष्म क्षेत्र में डेबिट और क्रेडिट कार्ड के बीच अंतर समझना आवश्यक है, विशेषकर विदेश यात्रा पर निकलने वालों के लिए। Visa या Mastercard का लोगो होने के बावजूद, आज बैंकों द्वारा जारी किए गए अनेक कार्ड डेबिट कार्ड होते हैं, वास्तविक क्रेडिट कार्ड नहीं, और यह अंतर यात्री के अनुभव को उल्लेखनीय रूप से प्रभावित कर सकता है।
डेबिट कार्ड, जो प्रायः चालू खाते के साथ बिना अतिरिक्त लागत के दिए जाते हैं, क्रेडिट कार्ड जैसी वित्तीय सुविधा प्रदान नहीं करते। यह सीमा उन स्थितियों में स्पष्ट रूप से दिखाई देती है जहाँ जमानत राशि आवश्यक होती है, जैसे विदेश में किराये की कार या होटल की सुविधाओं के लिए: ऐसी स्थितियों में डेबिट कार्ड सीधे अस्वीकार किए जा सकते हैं। ऐसी अस्वीकृतियाँ अप्रत्याशित व्यय का कारण बन सकती हैं, क्योंकि वैकल्पिक व्यवस्थाओं की लागत सामान्यतः अधिक होती है और राशि तुरंत खाते से डेबिट हो जाती है।
दूसरी ओर, वास्तविक क्रेडिट कार्ड शुल्कों को आस्थगित करते हैं और प्रायः पूर्व-निर्धारित व्यय सीमा के साथ आते हैं, जो एक ऐसा बफ़र प्रदान करती है जो यात्रा-संबंधी व्यय के प्रबंधन में विशेष रूप से उपयोगी है। ये कार्ड निधियों पर पूर्व-प्राधिकरण की सुविधा देकर लेनदेन को सुगम बनाते हैं: यह अनेक यात्रा परिस्थितियों में, कार रेंटल से लेकर होटल प्रवास तक, एक महत्वपूर्ण विशेषता है, जिससे सेवाएँ तत्काल वित्तीय हानि के बिना बुक और सुरक्षित हो जाती हैं।
यात्रियों के लिए, विशेषकर यूरोज़ोन के बाहर यात्रा करने वालों के लिए, वास्तविक क्रेडिट कार्ड रखना केवल सुविधा नहीं, बल्कि आवश्यकता है। इससे वित्तीय लेनदेन सुगम रहते हैं और डेबिट कार्ड के उपयोग से जुड़ी कठिनाइयों तथा दंड से बचाव होता है। अतः विवेकशील यात्री को सलाह दी जाती है कि वह वास्तविक क्रेडिट कार्ड प्राप्त करे और संदिग्ध धोखाधड़ी के कारण होने वाली किसी भी अस्थायी रोक से बचने के लिए अपने जारीकर्ता को अंतरराष्ट्रीय यात्रा योजनाओं की पूर्व सूचना दे। यह सक्रिय दृष्टिकोण यात्रा को सुगम और आर्थिक रूप से सुरक्षित बनाता है।
प्रोटोकॉल और प्रक्रियाएँ
जब क्रेडिट कार्ड लेन-देन होता है, तो प्रभारित की जाने वाली राशि की जाँच करने और लेन-देन को अधिकृत करने के लिए कई प्रोटोकॉल और प्रक्रियाओं का उपयोग किया जाता है।
इस प्रक्रिया में शामिल कुछ प्रमुख घटक हैं:
- ISO 8583: अधिकांश भुगतान नेटवर्क, जैसे Visa और Mastercard, द्वारा प्रक्रिया में शामिल विभिन्न संस्थाओं (जैसे व्यापारी, अधिग्रहणकर्ता, जारीकर्ता और भुगतान प्रोसेसर) के बीच लेनदेन का विवरण संप्रेषित करने के लिए प्रयुक्त संदेश-मानक।
- EMV (Europay, Mastercard, Visa): चिप-आधारित क्रेडिट और डेबिट कार्ड लेन-देन के लिए एक वैश्विक मानक। EMV कार्डों में एक अंतर्निहित माइक्रोप्रोसेसर चिप होती है, जो लेन-देन डेटा को एन्क्रिप्ट करके और प्रत्येक लेन-देन के लिए विशिष्ट प्रमाणीकरण कोड उत्पन्न करके उन्नत सुरक्षा प्रदान करती है। कार्ड-उपस्थित धोखाधड़ी को कम करने के लिए EMV अनुपालन महत्वपूर्ण है।
- PCI DSS (पेमेंट कार्ड इंडस्ट्री डेटा सिक्योरिटी स्टैंडर्ड): कार्डधारक के डेटा की सुरक्षा और कार्ड संबंधी जानकारी के सुरक्षित प्रसंस्करण, भंडारण एवं प्रेषण को सुनिश्चित करने के लिए बनाए गए सुरक्षा मानकों का एक समूह। कार्ड डेटा को संभालने वाले सभी व्यापारियों, भुगतान प्रोसेसरों और अन्य संस्थाओं को PCI DSS की आवश्यकताओं का अनुपालन करना अनिवार्य है।
ये प्रोटोकॉल और मानक मिलकर सुनिश्चित करते हैं कि क्रेडिट कार्ड लेन-देन सुरक्षित रहें और कार्डधारक के खाते से उचित राशि ही प्रभारित हो। क्रेडिट कार्ड लेन-देन में शामिल प्रक्रियाएँ काफ़ी जटिल होती हैं, जिनमें कई पक्ष और संप्रेषण के अनेक स्तर शामिल होते हैं।
प्रक्रिया
इन प्रोटोकॉल और मानकों के परस्पर समन्वय से कार्य करने का विस्तृत विवरण यहाँ प्रस्तुत है:
- आरंभ: कार्डधारक POS टर्मिनल पर कार्ड स्वाइप करके, डिप करके या टैप करके, अथवा ऑनलाइन लेनदेन के लिए कार्ड विवरण दर्ज करके लेनदेन आरंभ करता है।
- डेटा प्रेषण: POS टर्मिनल या ई-कॉमर्स गेटवे लेन-देन का विवरण दर्ज करता है, जिसमें कार्ड नंबर, समाप्ति तिथि, लेन-देन की राशि और एक अद्वितीय लेन-देन पहचानकर्ता शामिल हैं। EMV लेन-देन के लिए, चिप प्रत्येक लेन-देन हेतु एक अद्वितीय क्रिप्टोग्राम उत्पन्न करती है।
- टोकनीकरण (वैकल्पिक): यदि टोकनीकरण सक्षम है, तो प्रेषण से पहले कार्ड डेटा को एक विशिष्ट टोकन से प्रतिस्थापित कर दिया जाता है। यह लेनदेन प्रक्रिया के दौरान संवेदनशील कार्ड जानकारी की सुरक्षा में सहायक होता है।
- प्राधिकरण अनुरोध: लेनदेन का विवरण ISO 8583 संदेशन मानक के अनुसार प्रारूपित किया जाता है और व्यापारी के अधिग्रहणकर्ता बैंक (या भुगतान प्रोसेसर) द्वारा कार्ड नेटवर्क (जैसे Visa या Mastercard) को भेजा जाता है।
- कार्ड नेटवर्क रूटिंग: कार्ड नेटवर्क कार्ड के लिए उत्तरदायी जारीकर्ता बैंक की पहचान करता है और प्राधिकरण अनुरोध को जारीकर्ता को अग्रेषित करता है।
- जारीकर्ता द्वारा प्रसंस्करण: जारीकर्ता बैंक लेन-देन के विवरण की कार्डधारक के खाते से जाँच करता है, जिसमें उपलब्ध शेष राशि, कार्ड की स्थिति और लागू धोखाधड़ी नियमों का सत्यापन शामिल है। 3D Secure का उपयोग करने वाले ऑनलाइन लेन-देन में जारीकर्ता कार्डधारक से पासवर्ड या बायोमेट्रिक डेटा द्वारा लेन-देन प्रमाणित करने का अनुरोध भी कर सकता है।
- प्राधिकरण प्रतिक्रिया: जारीकर्ता बैंक एक प्राधिकरण प्रतिक्रिया तैयार करता है, जो लेनदेन को स्वीकृत या अस्वीकृत कर सकती है। यह प्रतिक्रिया कार्ड नेटवर्क के माध्यम से अधिग्रहणकर्ता बैंक (या भुगतान प्रोसेसर) को और फिर व्यापारी को वापस भेजी जाती है।
- पूर्णता: यदि लेन-देन स्वीकृत हो जाता है, तो व्यापारी बिक्री पूर्ण करता है और कार्डधारक को वस्तुएँ या सेवाएँ प्रदान करता है। इसके बाद लेन-देन का विवरण लेन-देनों के एक बैच में सम्मिलित किया जाता है, जिसे व्यापारी निपटान हेतु अधिग्रहणकर्ता बैंक (या भुगतान प्रोसेसर) को प्रस्तुत करता है।
- निपटान: अधिग्रहणकर्ता बैंक (या भुगतान प्रोसेसर) लेन-देन का बैच निपटान के लिए कार्ड नेटवर्क को प्रस्तुत करता है। कार्ड नेटवर्क अधिग्रहणकर्ता और जारीकर्ता बैंकों के बीच निवल निपटान राशियों की गणना करता है, और निधियाँ तदनुसार अंतरित की जाती हैं। अंत में, जारीकर्ता बैंक लेन-देन को कार्डधारक के खाते में दर्ज करता है, और कार्डधारक को लेन-देन के विवरण सहित विवरणी प्राप्त होती है।
इस संपूर्ण प्रक्रिया के दौरान, कार्डधारक डेटा के सुरक्षित प्रबंधन को सुनिश्चित करने के लिए संबंधित विभिन्न पक्षों को PCI DSS की आवश्यकताओं का पालन करना होगा। इसके अतिरिक्त, लेनदेन डेटा की गोपनीयता और अखंडता बनाए रखने के लिए संस्थाओं के बीच संचार एन्क्रिप्टेड रहता है।
क्रेडिट एवं डेबिट कार्ड सुरक्षा
क्रेडिट और डेबिट कार्ड भौतिक और डिजिटल सुरक्षा विशेषताओं के संयोजन से सुरक्षित किए जाते हैं।
प्रोटोकॉल और प्रक्रियाएँ
जब क्रेडिट कार्ड लेन-देन होता है, तो प्रभारित की जाने वाली राशि की जाँच करने और लेन-देन को अधिकृत करने के लिए कई प्रोटोकॉल और प्रक्रियाओं का उपयोग किया जाता है।
इस प्रक्रिया में शामिल कुछ प्रमुख घटक हैं:
- ISO 8583: अधिकांश भुगतान नेटवर्क, जैसे Visa और Mastercard, द्वारा प्रक्रिया में शामिल विभिन्न संस्थाओं (जैसे व्यापारी, अधिग्रहणकर्ता, जारीकर्ता और भुगतान प्रोसेसर) के बीच लेनदेन का विवरण संप्रेषित करने के लिए प्रयुक्त संदेश-मानक।
- EMV (Europay, Mastercard, Visa): चिप-आधारित क्रेडिट और डेबिट कार्ड लेन-देन के लिए एक वैश्विक मानक। EMV कार्डों में एक अंतर्निहित माइक्रोप्रोसेसर चिप होती है, जो लेन-देन डेटा को एन्क्रिप्ट करके और प्रत्येक लेन-देन के लिए विशिष्ट प्रमाणीकरण कोड उत्पन्न करके उन्नत सुरक्षा प्रदान करती है। कार्ड-उपस्थित धोखाधड़ी को कम करने के लिए EMV अनुपालन महत्वपूर्ण है।
- PCI DSS (पेमेंट कार्ड इंडस्ट्री डेटा सिक्योरिटी स्टैंडर्ड): कार्डधारक डेटा की सुरक्षा और कार्ड जानकारी के सुरक्षित प्रसंस्करण, भंडारण तथा प्रेषण को सुनिश्चित करने के लिए बनाए गए सुरक्षा मानकों का एक समूह। कार्ड डेटा संभालने वाले सभी व्यापारियों, भुगतान प्रोसेसरों और अन्य संस्थाओं को PCI DSS की अपेक्षाओं का अनुपालन करना आवश्यक है।
ये प्रोटोकॉल और मानक मिलकर यह सुनिश्चित करते हैं कि क्रेडिट कार्ड लेनदेन सुरक्षित रहें और कार्डधारक के खाते में उचित राशि ही प्रभारित की जाए।
कार्ड पर भौतिक सुरक्षा
कार्ड पर उपयोगकर्ता का नाम, कार्ड संख्या, समाप्ति तिथि और कार्ड सत्यापन मूल्य (CVV) मुद्रित होते हैं। CVV कार्ड जारी करने वाले बैंक के अनुसार तीन अंकों या चार अंकों की संख्या होती है, जो लेन-देन के दौरान सुरक्षा की अतिरिक्त परत प्रदान करती है।
कार्ड वेरिफिकेशन वैल्यू (CVV): यह 3 या 4 अंकों की संख्या भौतिक कार्ड पर मुद्रित होती है, किंतु कार्ड की चुंबकीय पट्टी में अंतर्निहित नहीं होती। यह प्रायः ऑनलाइन तथा फ़ोन पर किए जाने वाले लेन-देन में अपेक्षित होती है, जहाँ कार्ड भौतिक रूप से उपस्थित नहीं होता। इसका प्रयोजन यह सत्यापित करना है कि लेन-देन करने वाले व्यक्ति के पास भौतिक कार्ड है।
कार्ड पर एक चुंबकीय पट्टी और/या एक अंतःस्थापित चिप भी होती है। चुंबकीय पट्टी में कूटबद्ध कार्डधारक डेटा होता है, जबकि अंतःस्थापित चिप (जिसका उपयोग चिप-और-पिन तथा चिप-और-हस्ताक्षर कार्डों में होता है) सूचना को सुरक्षित, कूटबद्ध प्रारूप में धारण करती है, जिससे अनधिकृत उपयोगकर्ताओं के लिए उस तक पहुँचना अथवा उसकी जालसाजी करना कठिन हो जाता है।
कार्ड के लिए डिजिटल सुरक्षा
सेवा प्रदाता की ओर से, धोखाधड़ीपूर्ण गतिविधियों से सुरक्षा के लिए सुरक्षा की कई परतों का उपयोग किया जाता है। इनमें सिक्योर सॉकेट लेयर (SSL) और ट्रांसपोर्ट लेयर सिक्योरिटी (TLS) प्रोटोकॉल शामिल हैं, जो प्रेषण के दौरान डेटा को एन्क्रिप्ट करते हैं। वे धोखाधड़ी पहचान प्रणालियों का भी उपयोग कर सकते हैं, जो मशीन लर्निंग एल्गोरिदम के माध्यम से व्यवहार के असामान्य पैटर्न की पहचान करती हैं, जो धोखाधड़ीपूर्ण गतिविधि का संकेत हो सकते हैं।
- एड्रेस वेरिफिकेशन सर्विस (AVS): यह सेवा ग्राहक द्वारा दिए गए पते का मिलान क्रेडिट कार्ड कंपनी के पास दर्ज पते से करती है। यदि दोनों मेल नहीं खाते, तो लेनदेन अस्वीकृत किया जा सकता है। इससे चोरी किए गए क्रेडिट कार्ड नंबरों से होने वाली धोखाधड़ी की रोकथाम में सहायता मिलती है।
- द्वि-कारक प्रमाणीकरण (2FA): 2FA में लेनदेन स्वीकृत होने से पहले दो प्रकार की पहचान आवश्यक होती है। आमतौर पर ये दो कारक हैं: कुछ ऐसा जो आप जानते हैं (जैसे पासवर्ड), कुछ ऐसा जो आपके पास है (जैसे वन-टाइम पासवर्ड प्राप्त करने के लिए आपका फ़ोन), या कुछ ऐसा जो आप स्वयं हैं (जैसे आपका फ़िंगरप्रिंट)।
- बायोमेट्रिक प्रमाणीकरण: इस प्रकार का प्रमाणीकरण पहचान सत्यापित करने के लिए उंगलियों के निशान या चेहरे की पहचान जैसी विशिष्ट जैविक विशेषताओं का उपयोग करता है। Apple Pay और Google Pay जैसी कुछ मोबाइल भुगतान प्रणालियाँ लेन-देन के प्राधिकरण के लिए बायोमेट्रिक प्रमाणीकरण का उपयोग करती हैं।
- जोखिम-आधारित प्रमाणीकरण (RBA): यह पद्धति किसी ऑनलाइन लेन-देन के जोखिम प्रोफ़ाइल की गणना करती है और तत्पश्चात उच्च-जोखिम वाले लेन-देन के लिए अतिरिक्त सत्यापन की अपेक्षा करती है। RBA उपयोगकर्ता के IP पते, प्रयुक्त उपकरण, लेन-देन की राशि तथा उपयोगकर्ता के व्यवहार-प्रतिरूपों जैसे कारकों पर विचार कर सकता है।
- टोकनाइज़ेशन: टोकनाइज़ेशन कार्ड संख्या को यादृच्छिक रूप से उत्पन्न वर्ण-क्रम, अर्थात् “टोकन”, से प्रतिस्थापित करके कार्ड की जानकारी की सुरक्षा करता है। इस टोकन को इंटरनेट पर सुरक्षित रूप से प्रेषित किया जा सकता है, और यदि धोखाधड़ी करने वाले इसे बीच में पकड़ लें तो यह उनके लिए निरर्थक है, क्योंकि इससे मूल कार्ड संख्या का पता लगाने हेतु प्रतिलोमन (रिवर्स इंजीनियरिंग) संभव नहीं है।
- संपर्करहित भुगतान: अब कई कार्ड संपर्करहित भुगतान का भी समर्थन करते हैं, जिनमें भुगतान टर्मिनलों से संवाद के लिए निकट-क्षेत्र संचार (NFC) या रेडियो फ़्रीक्वेंसी पहचान (RFID) का उपयोग किया जाता है। ये लेनदेन गतिशील एन्क्रिप्शन द्वारा सुरक्षित होते हैं, अर्थात प्रत्येक लेनदेन के लिए एक नई एन्क्रिप्शन कुंजी उत्पन्न होती है, जिससे धोखाधड़ी करने वालों के लिए डेटा को बीच में पकड़ना और उसका दुरुपयोग करना अत्यंत कठिन हो जाता है।
- 3-D Secure (3DS) प्रमाणीकरण (जैसे Visa Secure, Mastercard Identity Check): 3-D Secure एक XML-आधारित प्रोटोकॉल है, जिसे ऑनलाइन क्रेडिट और डेबिट कार्ड लेनदेन के लिए एक अतिरिक्त सुरक्षा स्तर के रूप में डिज़ाइन किया गया है। कार्ड के प्रकार के अनुसार यह प्रोटोकॉल विभिन्न नामों से जाना जाता है: Visa Secure (पूर्व में Verified by Visa), Mastercard Identity Check (पूर्व में SecureCode), American Express SafeKey, इत्यादि। कार्यप्रणाली: 3-D Secure ऑनलाइन भुगतान प्रक्रिया में एक अतिरिक्त चरण जोड़ता है। जब आप कोई खरीदारी करते हैं, तो कार्ड विवरण दर्ज करने के बाद 3DS प्रणाली यह जाँचती है कि आपका बैंक या कार्ड जारीकर्ता 3DS में पंजीकृत है या नहीं। यदि है, तो आपके ब्राउज़र में एक पॉप-अप विंडो खुलती है, जो सीधे आपके बैंक या जारीकर्ता से जुड़ी होती है। इसके बाद आपसे अपनी पहचान सत्यापित करने के लिए कहा जाता है: यह पासवर्ड, फ़िंगरप्रिंट स्कैन (यदि आपका बैंक बायोमेट्रिक प्रमाणीकरण प्रदान करता है) या आपके मोबाइल फ़ोन पर भेजे गए एकल-उपयोग कोड के माध्यम से हो सकता है। प्रमाणीकरण सफल होने के बाद ही लेनदेन आगे बढ़ता है। 3-D Secure 2.0: यह 3-D Secure का नया संस्करण है, जो मूल प्रणाली को अधिक उपयोगकर्ता-अनुकूल और कुशल बनाकर उसमें सुधार करता है। 3DS 2.0 जोखिम-आधारित दृष्टिकोण पर काम करने के लिए डिज़ाइन किया गया है, अर्थात यह केवल तभी अतिरिक्त प्रमाणीकरण माँगता है जब कोई लेनदेन जोखिमपूर्ण प्रतीत हो। यह मोबाइल उपकरणों पर भी सहजता से कार्य करता है, जो मूल 3DS की एक सीमा थी।
4 या 6 अंकों के PIN
सामान्यतः PIN 4 अंकों के कोड होते हैं, किंतु कुछ क्षेत्रों या वित्तीय संस्थानों में 6 अंकों के PIN का भी उपयोग हो सकता है। PIN का मुख्य उद्देश्य यह सत्यापित करना है कि लेन-देन आरंभ करने वाला व्यक्ति अधिकृत कार्डधारक है।
क्रेडिट कार्ड लेन-देन के संदर्भ में, POS टर्मिनल पर चिप-एंड-पिन कार्ड का उपयोग करते समय ग्राहक से अपना पिन दर्ज करने के लिए कहा जा सकता है। यूरोप में यह मानक प्रथा है। संयुक्त राज्य अमेरिका में अधिकांश चिप क्रेडिट कार्डों को खरीदारी के लिए पिन की आवश्यकता नहीं होती, और प्रमुख नेटवर्कों ने वर्ष 2018 में हस्ताक्षर की अनिवार्यता समाप्त कर दी।
किसी लेन-देन में PIN, चाहे 4-अंकीय हो या 6-अंकीय, का उपयोग इस प्रकार किया जाता है:
- ग्राहक अपना चिप-एंड-पिन कार्ड POS टर्मिनल में डालता है।
- टर्मिनल ग्राहक से अपना PIN दर्ज करने का अनुरोध करता है।
- ग्राहक अपना PIN दर्ज करता है, जिसे फिर POS टर्मिनल द्वारा एन्क्रिप्ट किया जाता है।
- एन्क्रिप्टेड PIN को लेन-देन के डेटा के साथ सत्यापन के लिए जारीकर्ता बैंक को भेजा जाता है।
- जारीकर्ता बैंक एन्क्रिप्टेड PIN की तुलना अपनी प्रणाली में संग्रहीत PIN से करता है। यदि PIN मेल खाते हैं, तो लेनदेन अधिकृत हो जाता है।
कुछ मामलों में, PIN को जारीकर्ता को भेजे जाने के बजाय कार्ड की चिप द्वारा स्थानीय स्तर पर सत्यापित किया जाता है। इसे ऑफ़लाइन PIN सत्यापन कहा जाता है, और इससे लेन-देन की प्रक्रिया तेज़ हो सकती है।
यह ध्यान रखना महत्वपूर्ण है कि PIN, कार्ड के पीछे अंकित 3 या 4 अंकों वाले कार्ड सत्यापन मान (CVV) या कार्ड सत्यापन कोड (CVC) से भिन्न होता है। CVV/CVC कोड का उपयोग ऑनलाइन खरीदारी जैसे कार्ड-नॉट-प्रेजेंट लेनदेन में यह सत्यापित करने के लिए किया जाता है कि लेनदेन करने वाले व्यक्ति के पास कार्ड भौतिक रूप से उपलब्ध है।
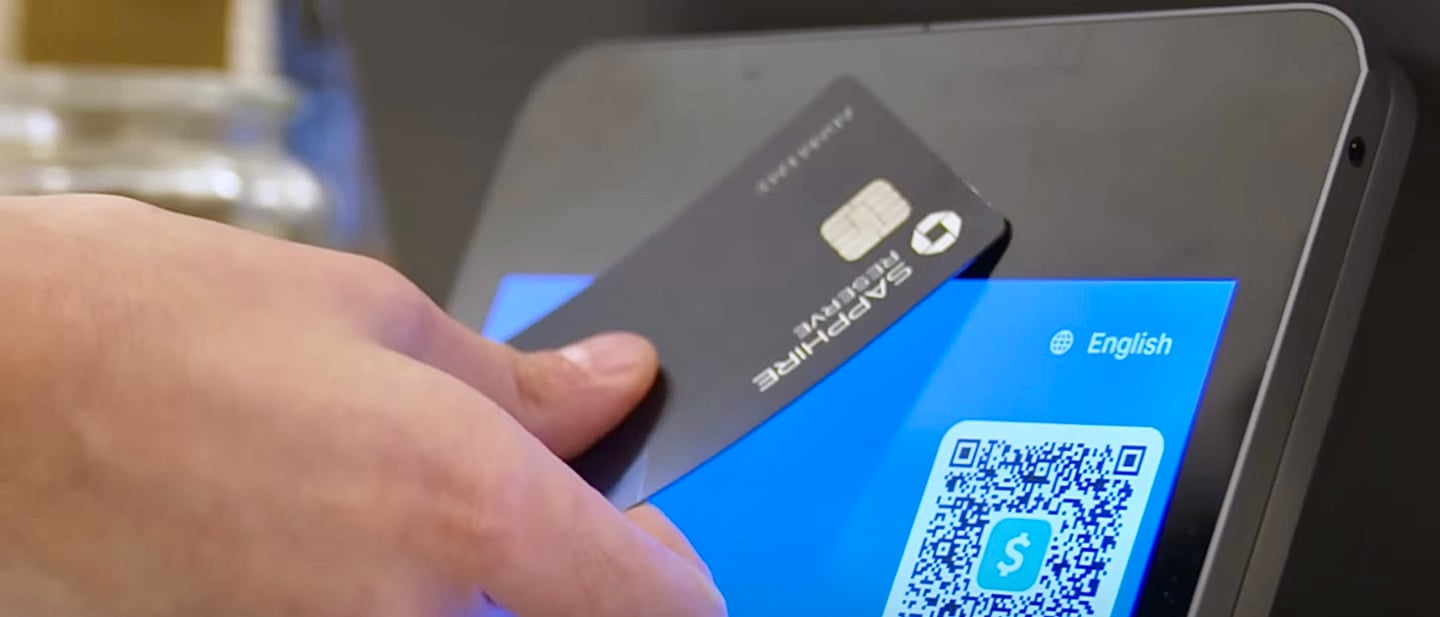
टैप टू पे
तकनीकी आधार: NFC और इसकी RFID उत्पत्ति
टैप-टू-पे प्रणाली के केंद्र में नियर फ़ील्ड कम्युनिकेशन (NFC) है, जो व्यापक रेडियो फ़्रीक्वेंसी आइडेंटिफ़िकेशन (RFID) ढाँचे का एक परिष्कृत एवं विशिष्ट रूप है। NFC दो लूप एंटेना के बीच विद्युतचुंबकीय प्रेरण के माध्यम से कार्य करता है, जिन्हें रेस-ट्रैक जैसी संरचना में बनाया जाता है और जिनके बीच की दूरी मात्र चार सेंटीमीटर से अधिक नहीं होती। यह सीमित स्थानिक संपर्क सुरक्षित एवं त्वरित डेटा विनिमय को बढ़ावा देता है, जो भुगतान लेनदेन की आवश्यकताओं के अनुरूप तैयार किया गया है।
निष्क्रिय एवं सक्रिय सहजीवन
भुगतान उपकरण (चाहे कार्ड हो या NFC-सक्षम डिवाइस) और रीडर के बीच लेनदेन-संबंधी पारस्परिक क्रिया भूमिकाओं के स्पष्ट विभाजन पर आधारित है: रीडर सक्रिय प्रवर्तक के रूप में, जिसमें स्वतः संचार स्थापित करने की क्षमता निहित है; और कार्ड निष्क्रिय प्रतिक्रियाकर्ता के रूप में, जिसके पास स्वयं की ऊर्जा नहीं होती, फिर भी जो रीडर के अनुरोधों का उत्तर देता है। यह पारस्परिक क्रिया भुगतान डेटा के प्रेषण को प्रेरित करती है, जो चुंबकीय पट्टी के उपयोग में निहित स्थिर डेटा प्रेषण से मूलतः भिन्न प्रक्रिया है।
क्रिप्टोग्राफ़िक सुदृढ़ीकरण: सुरक्षा का सर्वोत्कृष्ट स्तर
टैप-टू-पे प्रौद्योगिकी के भीतर सुरक्षा संरचना की आधारशिला लेन-देन-विशिष्ट क्रिप्टोग्राम का सृजन है। यह क्रिप्टोग्राम लेन-देन संबंधी डेटा और कार्ड की जानकारी के क्रिप्टोग्राफ़िक संयोजन से उत्पन्न होता है, जो कार्ड की चिप में संग्रहीत क्रिप्टोग्राफ़िक कुंजी के अधीन संचालित होता है। यह प्रक्रिया भुगतान क्रेडेंशियल की अनुचित उद्देश्यों के लिए प्रतिकृति के विरुद्ध एक सुदृढ़ अवरोध निर्मित करती है और प्रत्येक लेन-देन की सुरक्षा-स्थिति को उल्लेखनीय रूप से उन्नत करती है।
रीडर उपकरण के भीतर भुगतान बोर्ड और मुख्य बोर्ड के बीच का परस्पर संचार लेन-देन डेटा को एक सुदृढ़ एन्क्रिप्टेड पैकेट में संयोजित करने में महत्वपूर्ण भूमिका निभाता है। भुगतान प्रोसेसरों और नेटवर्कों तक तथा उनसे आने वाली डेटा की पूरी यात्रा के दौरान बनाए रखा गया यह एन्क्रिप्शन घुसपैठ और अनधिकृत डेटा पहुँच के विरुद्ध सुरक्षा कवच का कार्य करता है, और लेन-देन की गोपनीयता की पवित्रता को आरंभ से लेकर समापन तक सुरक्षित रखता है।
तुलनात्मक सुरक्षा विश्लेषण एवं अंगीकरण के रुझान
अपने पूर्ववर्ती चुंबकीय पट्टी और चिप-इन्सर्ट माध्यमों की तुलना में, टैप-टू-पे तकनीक लेनदेन सुरक्षा में एक क्रांतिकारी छलांग का प्रतिनिधित्व करती है। गतिशील एन्क्रिप्शन और सीमित-परिधि संचार प्रोटोकॉल स्वभावतः डेटा के अनधिकृत उजागर होने के मार्गों को घटाते हैं, और इस प्रकार स्किमिंग तथा अनधिकृत डेटा निष्कासन के उस खतरे का प्रभावी प्रतिकार करते हैं, जो ऐतिहासिक रूप से बिक्री-स्थल लेनदेन को प्रभावित करता रहा है।
कुछ बाज़ारों, विशेषकर अमेरिका, में इसका अपनाया जाना अवसंरचना की लागत और उपभोक्ता आदतों के कारण वर्षों तक यूरोप से पीछे रहा, परंतु 2020 के बाद से इसमें तीव्र वृद्धि हुई है।
संक्षेप में, टैप-टू-पे प्रौद्योगिकी, NFC प्रौद्योगिकी, क्रिप्टोग्राफ़िक कठोरता और एन्क्रिप्टेड डेटा संप्रेषण के अपने परिष्कृत समन्वय के माध्यम से, सुरक्षित और कुशल भुगतान पद्धतियों के क्षेत्र में एक आमूलचूल बदलाव का संकेत देती है। दैनिक लेन-देन के ताने-बाने में इसका क्रमिक समावेश लेन-देन की सुरक्षा और सुविधा के मानक को ऊँचा उठाने का वादा करता है, जो वाणिज्य एवं भुगतान क्षेत्रों में एक निर्णायक विकास का द्योतक है।
क्रेडिट, डेबिट या प्रीपेड कार्ड लेन-देन में निधियों का आरक्षण या आस्थगित भुगतान कैसे कार्य करता है
प्राधिकरण
लेन-देन एक प्राधिकरण अनुरोध से आरंभ होता है। जब आप भुगतान के लिए अपना क्रेडिट कार्ड प्रस्तुत करते हैं, तो व्यापारी अधिग्रहणकर्ता बैंक को अनुरोध भेजता है।
अधिग्रहणकर्ता बैंक (एक्वायरिंग बैंक) यह अनुरोध कार्ड नेटवर्क को भेजता है, जो इसे जारीकर्ता बैंक को अग्रेषित करता है। जारीकर्ता बैंक उपलब्ध क्रेडिट तथा लेनदेन के अन्य विवरणों की वैधता की जाँच करता है। यदि सब कुछ सही पाया जाता है, तो वह लेनदेन की राशि को आपकी क्रेडिट सीमा के विरुद्ध आरक्षित कर लेता है। इसे प्राधिकरण होल्ड अथवा पूर्व-प्राधिकरण कहा जाता है। यह सुनिश्चित करने का एक तरीका है कि निधियाँ उपलब्ध हैं और उन्हें इस विशिष्ट लेनदेन के लिए अलग रखा जा सके।
प्राधिकरण कोड का सृजन
जब कोई ग्राहक भुगतान के लिए क्रेडिट कार्ड प्रस्तुत करता है, तो विक्रेता की पॉइंट-ऑफ़-सेल (POS) प्रणाली अधिग्रहणकर्ता बैंक को प्राधिकरण अनुरोध भेजती है। अधिग्रहणकर्ता बैंक इस अनुरोध को कार्ड नेटवर्क को अग्रेषित करता है, जो इसे जारीकर्ता बैंक तक पहुँचाता है। यदि जारीकर्ता बैंक लेनदेन को स्वीकृत करता है (जैसे पर्याप्त क्रेडिट या निधि उपलब्ध हो और कार्ड के खोने/चोरी होने की सूचना न हो), तो वह एक प्राधिकरण कोड उत्पन्न करता है और उसे कार्ड नेटवर्क तथा अधिग्रहणकर्ता बैंक के माध्यम से विक्रेता की POS प्रणाली को वापस भेज देता है।
कार्ड नेटवर्क या जारीकर्ता बैंक के अनुसार प्राधिकरण कोड, जिन्हें अनुमोदन कोड भी कहा जाता है, की लंबाई भिन्न हो सकती है। ये कोड इस बात की पुष्टि के रूप में कार्य करते हैं कि लेन-देन अनुमोदित हो चुका है और निपटान प्रक्रिया में संदर्भ के रूप में प्रयुक्त होते हैं। प्राधिकरण कोड की लंबाई और प्रारूप संबंधित कार्ड नेटवर्क और बैंकों की परिचालन आवश्यकताओं के आधार पर निर्धारित किया जा सकता है। कुछ प्रणालियाँ 6 अंकों के कोड का उपयोग करती हैं, जबकि अन्य 8 अंकों या अन्य लंबाई के कोड का उपयोग कर सकती हैं।
लेन-देन का अभिलेखन (कैप्चर)
व्यापारी (मर्चेंट) को प्राधिकरण कोड प्राप्त होता है, जो पुष्टि करता है कि निधियाँ उपलब्ध हैं और इस लेन-देन के लिए आरक्षित हैं। दिन के अंत में, या कभी-कभी व्यापारी की प्रक्रिया के अनुसार बाद में, व्यापारी निपटान के लिए लेन-देनों का एक बैच अधिग्रहणकर्ता बैंक को भेजता है। इस प्रक्रिया को “कैप्चर” कहा जाता है। कैप्चर प्रक्रिया के दौरान, व्यापारी प्रत्येक लेन-देन के लिए प्राधिकरण कोड शामिल करता है, जो प्राधिकरण के प्रमाण के रूप में कार्य करता है और अधिग्रहणकर्ता बैंक को प्रत्येक लेन-देन का उसके प्राधिकरण से मिलान करने में सक्षम बनाता है।
निपटान
इसके बाद अधिग्रहणकर्ता बैंक लेन-देन तथा प्राधिकरण कोड निपटान के लिए कार्ड नेटवर्क को भेजता है। कार्ड नेटवर्क लेन-देन को जारीकर्ता बैंकों तक पहुँचाते हैं, जो स्वीकृत लेन-देन की राशि अधिग्रहणकर्ता बैंक को अंतरित करते हैं। अंत में, अधिग्रहणकर्ता बैंक यह राशि व्यापारी के बैंक खाते में जमा कर देता है।
क्लियरिंग
कारोबारी दिन के अंत में, विक्रेता दिनभर के सभी अधिकृत लेनदेन एक समूह (बैच) के रूप में अधिग्रहणकर्ता बैंक को भेजता है। इसके बाद अधिग्रहणकर्ता बैंक इन लेनदेन को कार्ड नेटवर्क के माध्यम से निपटान के लिए जारीकर्ता बैंक को भेजता है।
जारीकर्ता बैंक निधि को अधिग्रहणकर्ता बैंक को अंतरित करता है, जो तत्पश्चात उस निधि को विक्रेता के खाते में जमा कर देता है। इस बिंदु पर लेन-देन पूर्ण हो जाता है, और आरक्षित निधि औपचारिक रूप से आपकी क्रेडिट सीमा से विक्रेता को अंतरित हो जाती है।
अभिलेख संधारण
प्राधिकरण कोड अभिलेख-रखरखाव और विवाद समाधान के लिए एक महत्वपूर्ण जानकारी है। विवाद की स्थिति में, प्राधिकरण कोड प्रोसेसिंग शृंखला के विभिन्न चरणों के माध्यम से लेन-देन का पता लगाकर उसकी वैधता सत्यापित करने में सहायक होता है। यह प्रक्रिया सुनिश्चित करती है कि निधियाँ उचित रूप से आरक्षित, अंतरित और दर्ज की जाती हैं, और क्रेडिट कार्ड लेन-देन के संचालन का एक सुरक्षित एवं अनुरेखणीय तरीका प्रदान करती है।
बिलिंग
इसके बाद जारीकर्ता बैंक इस लेन-देन को आपके मासिक विवरण में दर्शाएगा, और उसी समय आपको भुगतान करना आवश्यक होगा।
डेटा संचार
संचार किस प्रकार होता है, इसका सारांश इस प्रकार है:
- डेटा अभिग्रहण: जब कोई कार्डधारक लेनदेन आरंभ करता है, तो POS टर्मिनल कार्ड स्वाइप करने, डिप करने, टैप करने अथवा कार्ड विवरण मैन्युअल रूप से दर्ज करने पर कार्ड की जानकारी (कार्ड नंबर, समाप्ति तिथि, CVV आदि) ग्रहण करता है।
- सुरक्षित प्रेषण: कैप्चर किया गया कार्ड डेटा POS टर्मिनल से व्यापारी के अधिग्रहणकर्ता बैंक या भुगतान प्रोसेसर तक सुरक्षित रूप से प्रेषित किया जाता है। इस प्रेषण में सामान्यतः TLS (Transport Layer Security) प्रोटोकॉल का उपयोग होता है, जो प्रेषण के दौरान डेटा की गोपनीयता और अखंडता सुनिश्चित करने के लिए उसे एन्क्रिप्ट करता है।
- ISO 8583 मैसेजिंग: अधिग्रहणकर्ता बैंक या भुगतान प्रोसेसर लेनदेन डेटा को ISO 8583 मैसेजिंग मानक के अनुसार प्रारूपित करता है। यह मानक लेनदेन प्रक्रिया में शामिल विभिन्न संस्थाओं, जैसे व्यापारियों, अधिग्रहणकर्ताओं, जारीकर्ताओं और कार्ड नेटवर्क के बीच आदान-प्रदान किए जाने वाले संदेशों की संरचना और सामग्री को परिभाषित करता है।
- कार्ड नेटवर्क के साथ संचार: अधिग्रहणकर्ता बैंक या भुगतान प्रोसेसर ISO 8583 प्रारूप में प्राधिकरण अनुरोध समर्पित संचार चैनलों के माध्यम से कार्ड नेटवर्क (जैसे Visa, Mastercard) को भेजता है। ये चैनल सामान्यतः निजी नेटवर्क होते हैं, जो लेनदेन प्रक्रिया में शामिल विभिन्न पक्षों को सुरक्षित रूप से जोड़ते हैं।
- कार्ड नेटवर्क रूटिंग: कार्ड नेटवर्क कार्ड के लिए उत्तरदायी जारीकर्ता बैंक की पहचान करता है और प्राधिकरण अनुरोध को उसे अग्रेषित करता है। लेनदेन डेटा के सुरक्षित और विश्वसनीय संचरण को सुनिश्चित करने के लिए कार्ड नेटवर्क TCP/IP तथा VPN (वर्चुअल प्राइवेट नेटवर्क) जैसे अतिरिक्त संचार प्रोटोकॉल और प्रौद्योगिकियों का उपयोग कर सकता है।
संपूर्ण संचार प्रक्रिया के दौरान सुरक्षा की कई परतें अपनाई जाती हैं, जिनमें एन्क्रिप्शन, सुरक्षित प्रोटोकॉल तथा PCI DSS जैसे उद्योग मानकों का पालन शामिल है। इससे लेन-देन संबंधी डेटा के POS टर्मिनल से कार्ड नेटवर्क रूटिंग और उससे आगे जाने के दौरान उसकी गोपनीयता, सत्यनिष्ठा और उपलब्धता सुनिश्चित होती है।
प्रोटोकॉल
ISO 8583
ISO 8583 वित्तीय लेन-देन संचार, विशेषकर भुगतान कार्ड लेन-देन के लिए प्रयुक्त एक संदेश-प्रेषण मानक है। यह व्यापारियों, अधिग्रहणकर्ताओं (एक्वायरर), जारीकर्ताओं (इश्युअर) और कार्ड नेटवर्कों जैसी विभिन्न संस्थाओं के बीच लेन-देन की जानकारी के आदान-प्रदान के लिए आवश्यक संदेश प्रारूप, डेटा तत्वों और प्रसंस्करण कोडों को परिभाषित करता है।
ISO 8583 प्रारूप वाले प्राधिकरण अनुरोध में विभिन्न डेटा तत्व होते हैं जो एक संरचित संदेश प्रारूप में व्यवस्थित रहते हैं। संदेश मैसेज टाइप आइडेंटिफ़ायर (MTI), बिटमैप और डेटा तत्वों से मिलकर बनता है।
यहाँ ISO 8583 प्राधिकरण अनुरोध संदेश का एक सरलीकृत उदाहरण दिया गया है:
- मैसेज टाइप आइडेंटिफ़ायर (MTI): संदेश के उद्देश्य को दर्शाने वाला 4-अंकीय संख्यात्मक कोड। प्राधिकरण अनुरोध “0100” होता है; उसका उत्तर “0110” होता है।
- बिटमैप: बिट्स की एक शृंखला (सामान्यतः 64 बिट, कभी-कभी 128 बिट), जो दर्शाती है कि संदेश में कौन-से डेटा तत्व उपस्थित हैं। बिटमैप का प्रत्येक बिट किसी विशिष्ट डेटा तत्व के अनुरूप होता है।
- डेटा तत्व: वास्तविक लेन-देन की जानकारी, जो 1 से 128 तक क्रमांकित फ़ील्ड में व्यवस्थित होती है। प्रत्येक डेटा तत्व का एक विशिष्ट अर्थ और प्रारूप होता है, जैसे संख्यात्मक, अक्षरांकीय या बाइनरी।
डेटा तत्व
ISO 8583 प्राधिकरण अनुरोध में कुछ सामान्य डेटा एलिमेंट्स का उदाहरण यहाँ दिया गया है:
- DE 2: प्राथमिक खाता संख्या (PAN) – लेनदेन के लिए प्रयुक्त कार्ड संख्या।
- DE 3: प्रोसेसिंग कोड – 6 अंकों का कोड, जो लेन-देन के प्रकार (जैसे क्रय, रिफ़ंड) और प्रयोग किए जाने वाले खाते (जैसे चालू, क्रेडिट) को निर्दिष्ट करता है।
- DE 4: लेनदेन राशि – लेनदेन राशि, जिसे सामान्यतः निहित दशमलव बिंदु सहित 12-अंकीय संख्यात्मक मान के रूप में दर्शाया जाता है।
- DE 7: संप्रेषण की तिथि और समय – वह तिथि और समय जब लेन-देन आरंभ किया गया था, सामान्यतः YYMMDDhhmmss प्रारूप में।
- DE 11: सिस्टम ट्रेस ऑडिट नंबर (STAN) – टर्मिनल या भुगतान प्रणाली द्वारा उत्पन्न एक विशिष्ट लेन-देन पहचानकर्ता।
- DE 22: पॉइंट ऑफ सर्विस एंट्री मोड – एक कोड जो दर्शाता है कि कार्ड डेटा किस प्रकार प्राप्त किया गया (जैसे स्वाइप, चिप रीड, मैन्युअल प्रविष्टि)।
- DE 25: सेवा-स्थल शर्त कोड – लेनदेन से संबंधित विशिष्ट शर्तों (जैसे, ग्राहक की उपस्थिति, ई-कॉमर्स) को दर्शाने वाला कोड।
- DE 41: कार्ड स्वीकर्ता टर्मिनल पहचान – POS टर्मिनल का विशिष्ट पहचानकर्ता।
- DE 42: कार्ड स्वीकर्ता पहचान कोड – व्यापारी या कार्ड स्वीकर्ता के लिए एक विशिष्ट पहचानकर्ता।
- DE 49: मुद्रा कोड, लेनदेन – लेनदेन में प्रयुक्त मुद्रा को दर्शाने वाला 3-अंकीय कोड।
ISO 8583 वित्तीय संदेश-प्रेषण मानक के संदर्भ में, “MTI” का अर्थ संदेश प्रकार पहचानकर्ता (Message Type Identifier) है। यह 4 अंकों का संख्यात्मक कोड है जो संदेश के प्रयोजन को दर्शाता है और ISO 8583 संदेश का पहला फ़ील्ड होता है।
MTI / प्रोटोकॉल
MTI में 4 स्थान होते हैं (प्रत्येक की सीमा 0-9) जिनके अर्थ इस प्रकार हैं:
- संस्करण (प्रथम स्थान): ISO 8583 के उपयोग किए गए संस्करण को इंगित करता है।
- 0: ISO 8583:1987
- 1: ISO 8583:1993
- 2: ISO 8583:2003
- 3-9: भविष्य के उपयोग या अनुकूलित संस्करणों के लिए आरक्षित
- श्रेणी (दूसरा स्थान): संदेश के प्राथमिक उद्देश्य को दर्शाती है।
- 0: ISO उपयोग हेतु आरक्षित
- 1: प्राधिकरण
- 2: वित्तीय लेन-देन (जैसे नकद निकासी, शेष राशि की पूछताछ)
- 3: फ़ाइल संबंधी कार्रवाइयाँ (जैसे, फ़ाइल अद्यतन)
- 4: प्रतिवर्तन और चार्जबैक
- 5: समाधान (रिकंसिलिएशन)
- 6: प्रशासनिक
- 7: शुल्क संग्रहण
- 8: नेटवर्क प्रबंधन
- 9: ISO उपयोग के लिए आरक्षित
- कार्य (तीसरा स्थान): संदेश के विशिष्ट कार्य को निर्दिष्ट करता है।
- 0: अनुरोध
- 1: अनुरोध पर प्रतिक्रिया
- 2: परामर्श
- 3: परामर्श प्रतिक्रिया
- 4: अधिसूचना
- 5: अधिसूचना की पावती
- 6-9: ISO के उपयोग हेतु आरक्षित
- उद्गम (चौथा स्थान): संदेश आरंभकर्ता को इंगित करता है।
- 0: अधिग्रहणकर्ता (एक्वायरर)
- 1: एक्वायरर (अधिग्राहक बैंक) की पुनरावृत्ति
- 2: जारीकर्ता
- 3: जारीकर्ता की पुनरावृत्ति
- 4-9: ISO उपयोग के लिए आरक्षित
ISO 8583 संदेशों में MTI के कुछ उदाहरण:
- 0100: प्राधिकरण अनुरोध
- 0110: प्राधिकरण प्रतिक्रिया
- 0200: वित्तीय लेन-देन अनुरोध
- 0210: वित्तीय लेन-देन प्रतिक्रिया
- 0420: प्रतिवर्तन अनुरोध
- 0421: रिवर्सल अनुरोध की पुनरावृत्ति
- 0430: प्रतिवर्तन प्रतिक्रिया
- 0500: एक्वायरर समाधान अनुरोध
- 0510: अधिग्रहणकर्ता समाधान प्रतिक्रिया
- 0800: नेटवर्क प्रबंधन अनुरोध
- 0810: नेटवर्क प्रबंधन प्रतिक्रिया
कृपया ध्यान दें कि ये उदाहरण मानक ISO 8583 संदेश प्रकारों पर आधारित हैं। तथापि, विभिन्न भुगतान प्रणालियों या वित्तीय संस्थानों की विशिष्ट आवश्यकताओं के अनुसार अलग-अलग कार्यान्वयन और अनुकूलन हो सकते हैं।

अगला चरण
परिचय का अनुरोध करें
कुछ पंक्तियों में हमें बताएँ कि आप कौन हैं और आपके मन में क्या है। आपकी पूछताछ सीधे बैंक तक पहुँचती है और उसे गोपनीय रखा जाता है।
बातचीत करना चाहेंगे? 30 मिनट की वीडियो कॉन्फ़्रेंस बुक करें।